本地用户管理(aaa认证)配置.note
·当同时设置了 enable password 或者 enable secret 时,enable secret 会取代 enable password
· 交换机配置 VTY:
交换机 vty 配置代码:
一、配置 aaa 认证:
· 老师的教案:
- 创建用户:
1.
username [用户名] password [密码]    //创建用户 明文密码
username [用户名] secret [密码] //创建 使用md5加密密码的用户- 设置用户权限:
1.
username [用户名] privilege [0 ~ 15] secret [密码] //创建用户时赋予权限/修改已有用户的权限- 查看当前登陆用户的权限:
1.
show privilege- 设置个别命令的权限等级:
1.
privilege exec level 5 show running-config //设置 show ru 命令在权限级别 5 以上才可以使用配置 AAA 认证后,AAA认证的优先级会高于本地认证
- 启动 AAA 认证:
1.
aaa new-model //启动 AAA 认证- (配置用户名是否区分大小写)配置 aaa 使用 本地数据库认证:
1.
# 创建一个 aaa认证:
aaa new-model
aaa authentication login AAA local     //创建一个名为 AAA 的认证
lin vty 0
login authentication AAA


# 使用 default 进行配置 aaa(不建议使用 default,因为它会更改所有的aaa配置)
aaa authentication login default local    //使用 本地用户名,不区分大小写
aaa authentication login default local-case    //使用 本地用户名,严格区分大小写
lin vty 0     //进行vty线路 0
login authentication defautl    //设置验证方式为 默认 aaa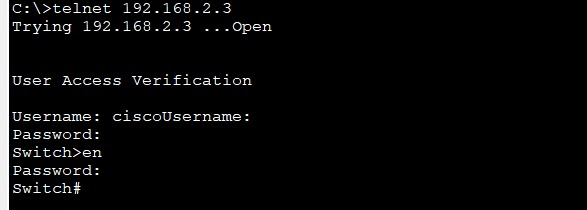
- 配置 aaa 无需认证,直接登陆:
1.
aaa authentication login [自定义名称] none    //将认证方式设置为 无需认证

lin vty 0
login authentication [刚刚自定义的名称]    //启用 aaa 认证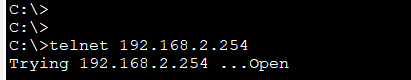
- 忽略用户名,直接使用 设备本地的特权模式密码进行登陆:
1.
aaa authentication login [自定义名称] enable    //使用本地 特权模式密码进行验证

lin vty 0
login authentication [自定义的名称]    //启用 aaa 验证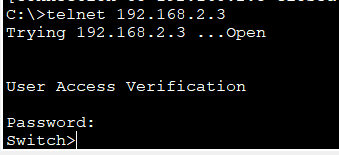
- 使用 aaa 关闭 enable 特权模式密码:
1.
aaa authentication enable default none    //使用 无 为本机特权模式的密码(立即生效)可以理解为没有密码

aaa authentication enable default enable    //使用 本机特权模式密码 作为 本机特权模式密码(立即生效)
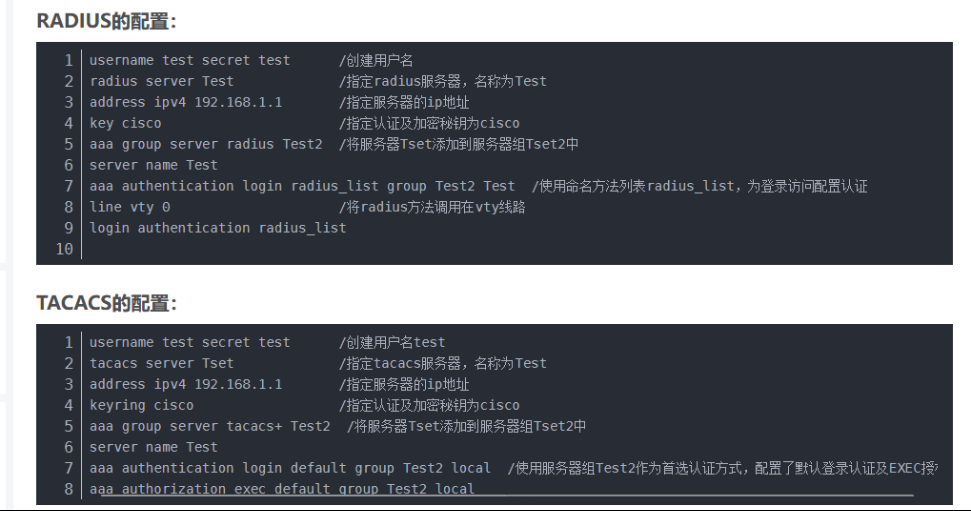
二、配置 Radius 和 tacacs:
- 配置 radius 和 tacacs+ :
1.