telnet 远程连接配置.note
为什么要给 给二层交换机配置管理ip地址和网关?
作用:
管理ip地址:给交换机配置管理ip地址,就是给管理vlan配置ip地址,该地址可用于远程连接交换机,交换机的管理vlan默认为交换机出厂自带的vlan1,给vlan1配置ip地址,就等于配置管理ip地址,管理vlan并非固定为vlan1,管理vlan可以进行更改

网关:二层交换机的网关用于跨网段的远程连接,当远程连接终端与交换机处于不同网段时,就需要使用到交换机的所配置的默认网关进行连接

简的来说:
远程登陆(连通性正常的前提下),不论是否同网段,都需要输入 管理vlan的ip地址 进行登陆,默认网关是为了进行跨网段远程登陆,跨网段登陆时,仍然输入的是交换机的 管理vlan的ip地址
基础配置代码:
#interface vlan1
#ip address 192.168.1.1 255.255.255.0    //配置管理ip地址
#no shutdown
#ip default-gateway 192.168.1.254    //配置默认网关(设置的是网关的ip地址)
拓扑图:
该拓扑中,路由器只需要配置 ip 即可,无需配置其它
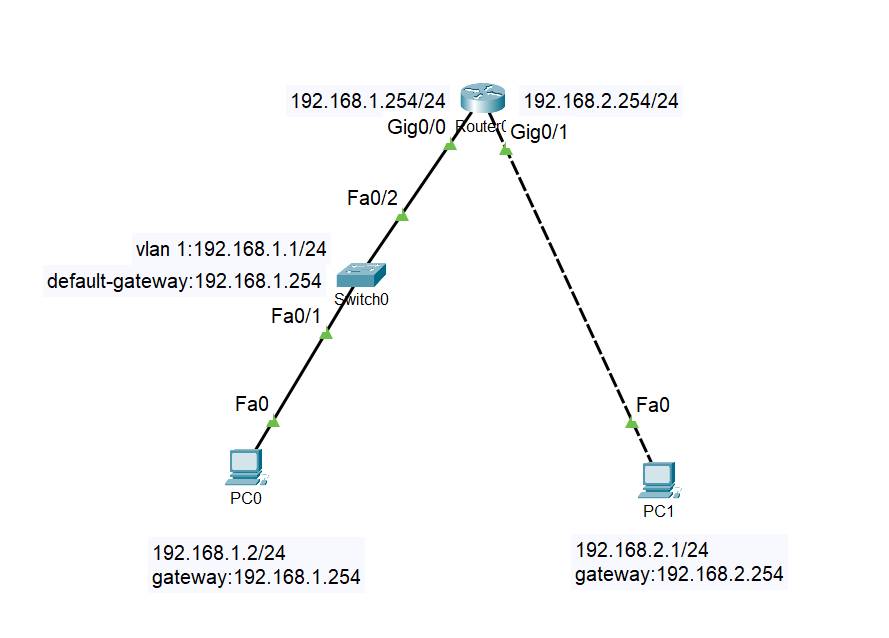
先配置接口 ip 与主机 ip 保障基本连通性后,进行以下配置:
Switch0:
in vlan 1
ip add 192.168.1.1 255.255.255.0    //配置 管理ip 地址
no sh
ip default-getawy 192.168.1.254    //配置默认网关

username skills39 password Skills39    //配置 登陆用户 和 用户密码(明文密码)
username skills39 secret Skills39    //配置 加密密码

lin vty 0 4    //同时进入线路 0 ~ 4
login local    //指定使用本地数据库验证用户身份(用户登陆需要使用设备本地的账号)
transport input telnet    //指定支持 telnet 协议

enable password Skills39    //配置特权模式登陆密码[明文](不配置特权模式密码则无法登入特权模式)
上面的明文密码与密文密码选择一条输入即可,不影响,两条都键入也不影响,不过密文密码会 覆盖 明文密码
enable secret Skills39    //设置加密的特权模式登陆密码
验证:
- 同网段 telnet :
1.
telnet 192.168.1.1 //输入交换机 管理vlan的ip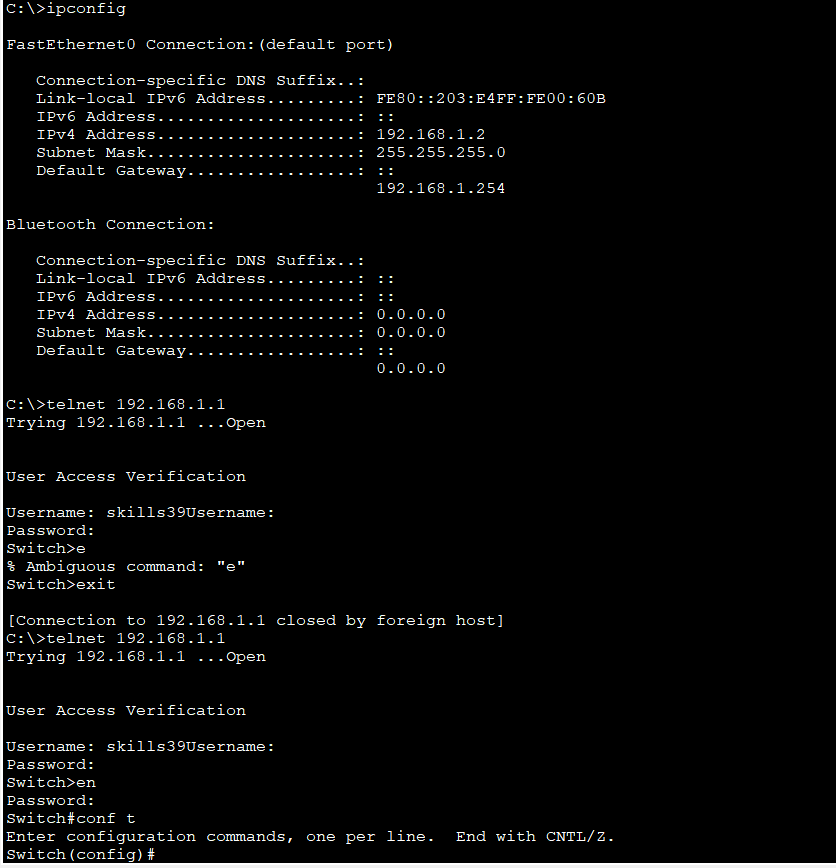
- 不同网段 telnet :
1.
telnet 192.168.1.1 //不同网段登陆 仍然是指定交换机的 管理vlan的ip(交换机的默认网关是为了能够实现跨网段通信)- 限制只能够有 一台设备 同时登陆:
1.
·首先,需要知悉,多个 PC 不能够同时使用一条 VTY 线路,只能每人占用一条来使用,VTY 共 16条线路 0 ~ 15(0也是一条),因此理论上 VTY 可支持同时登陆的用户数为:16,换言之,当想要限制同时最大登陆数时,配置允许或拒绝访问这16条线路即可达到
·线路 0 的进入方式较为特殊,当正常使用命令:lin vty 0 0 时会报错,要进入线路 0 ,就只需 lin vty 0 即可
首先保障基础连通性,保障环境正常,vty未被配置过
示例:
username cisco secret Skills39    //配置 登陆用户 及 加密密码
enable secret Skills39    //配置 特权用户登陆的 加密密码(需要特权用户密码,才能够在远程登陆进入特权模式)

lin vty 0    //进入线路 0 配置(配置只能够同时允许一个用户登陆)
login local    //配置使用 本地账户登陆
·进行测试:
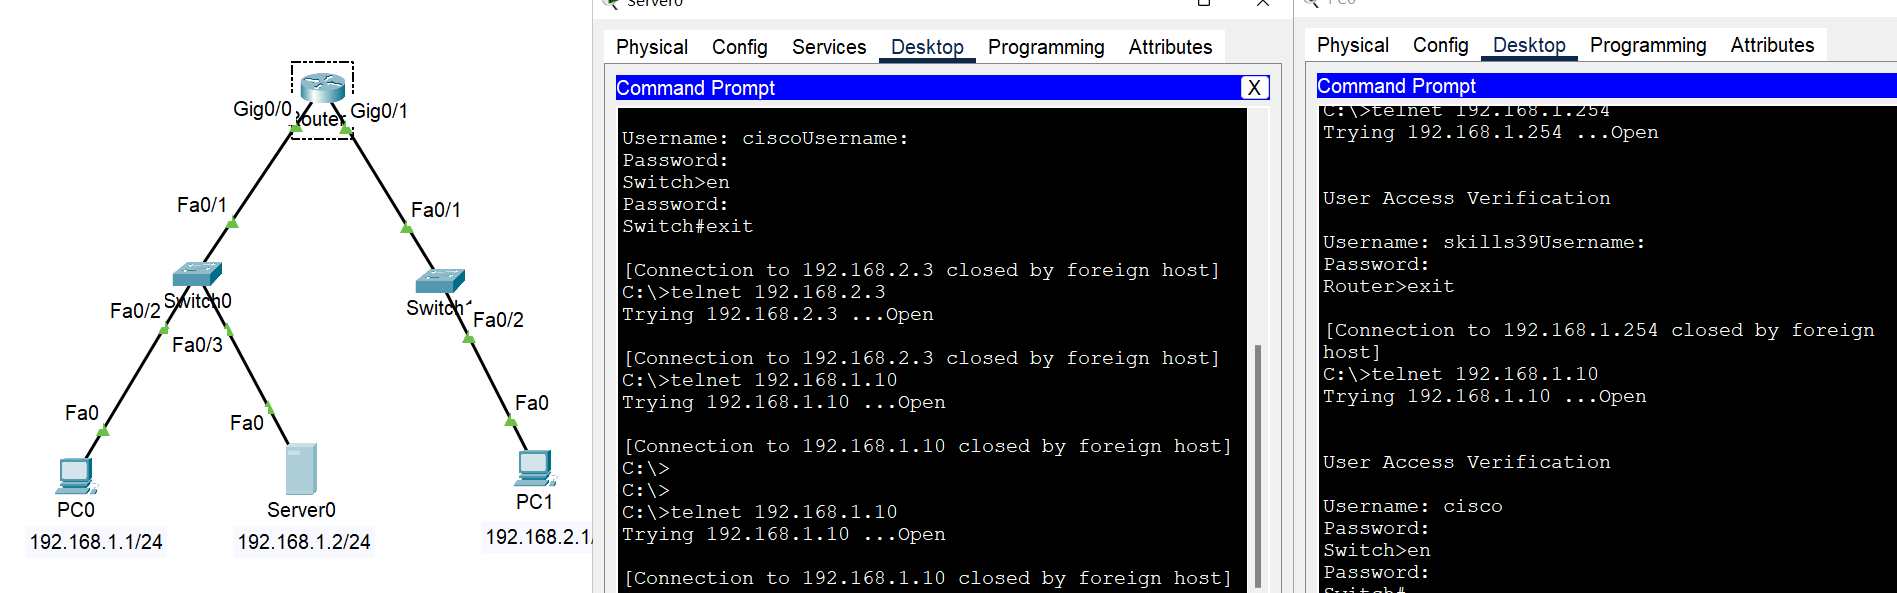
·第一位用户登陆:
PC:  telnet 192.168.1.10    //远程登陆交换机(这个IP是管理VLAN的IP地址)
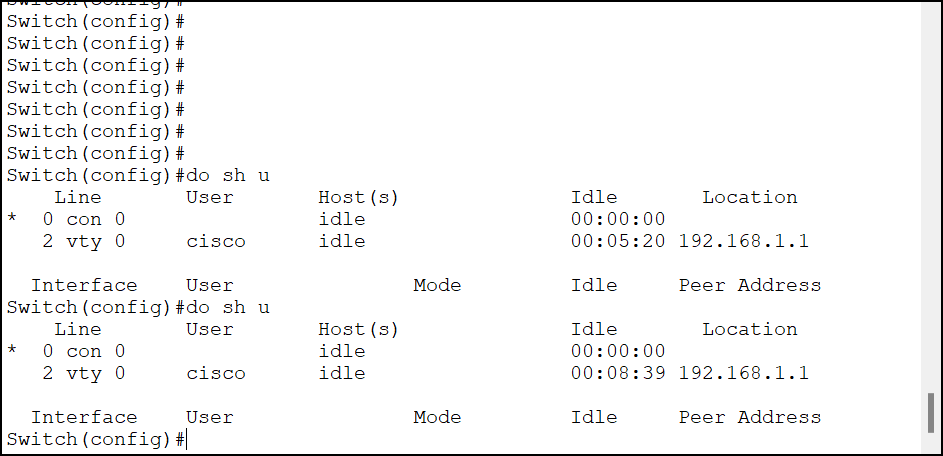
SW:  do sh u    //查看用户的远程登陆信息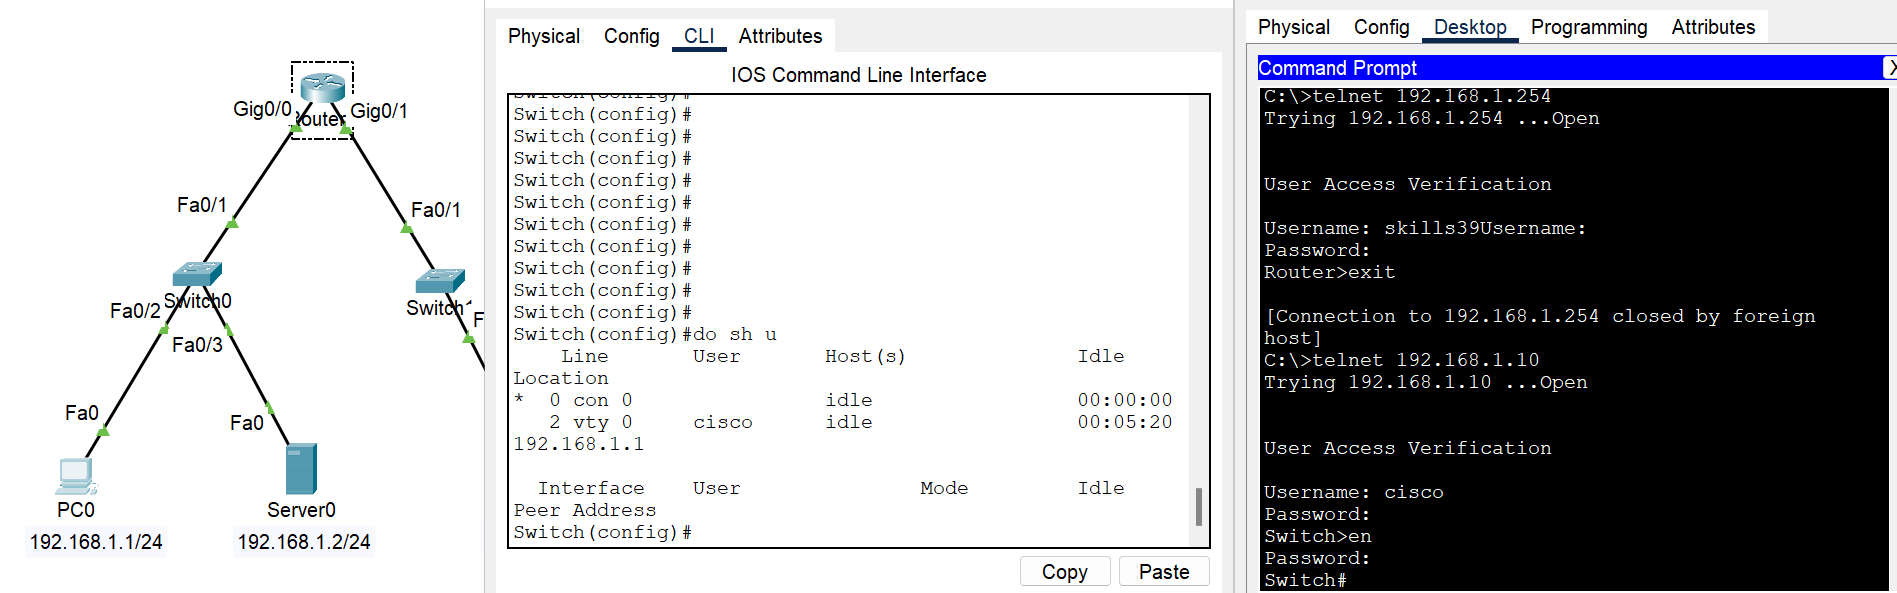
·使用第二位用户登陆:
PC:  telnet 192.168.10    //远程登陆交换机(这个IP是管理VLAN的IP地址)
SW:   do sh u    //查看用户的远程登陆信息