SSTP 证书VPN(验证证书吊销).note
如果之前做过其它VPN,再转到SSTP,就很容易失败
建议是安装域控、CA后立马配置 SSTP
一、配置SSTP(crl在本地):
这种方式只适用于内网客户端,或者在网关上配置端口映射将80端口流量转发进来
因为CA本地默认有关于CRL的路径,只需要安装即可
1、先配置CA:
先配置证书吊销,再颁发证书
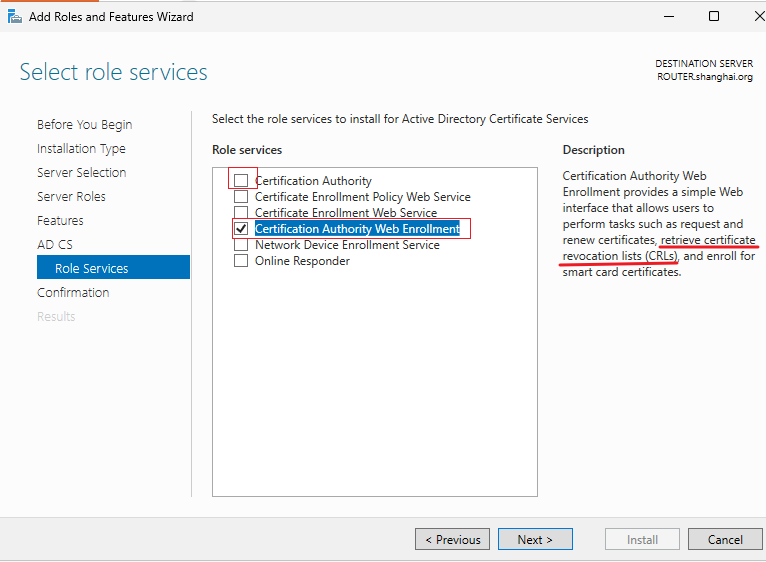
需要安装 CA、和CA web注册(安装CA web注册会自动安装IIS,并创建一个虚拟目录 CertEnroll存放 crl路径)
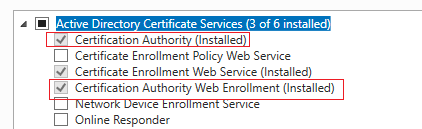
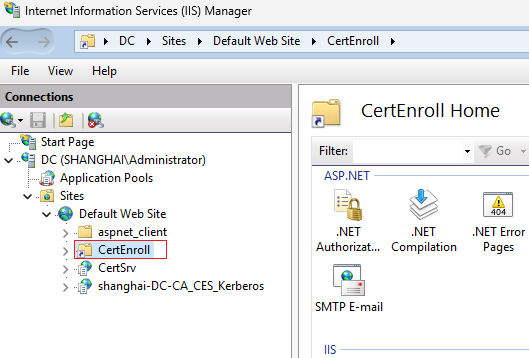
或者不安装也可以,自己创建一个网站也 OK
(1)先设置证书吊销列表:
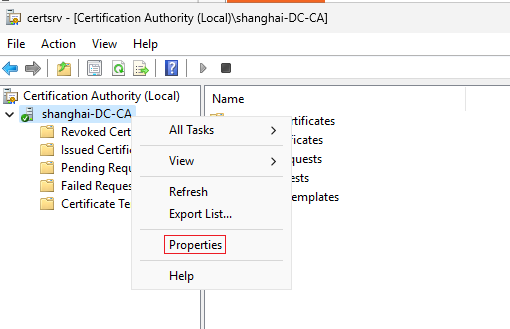
CDP:
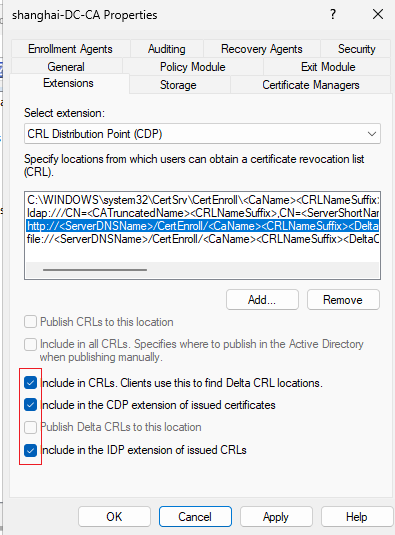
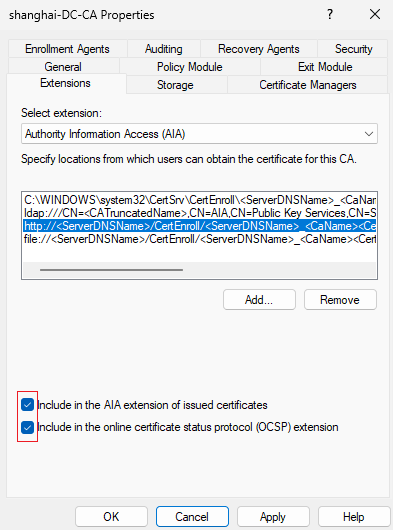
AIA:
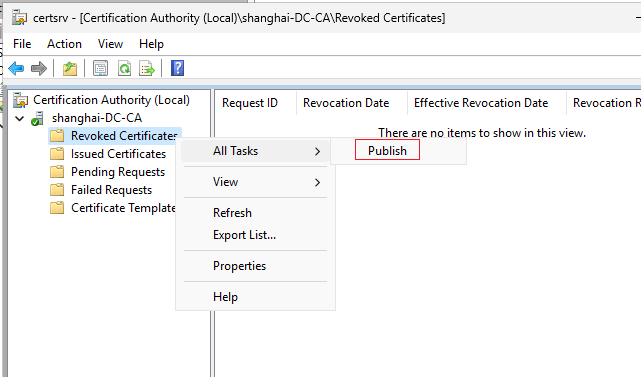
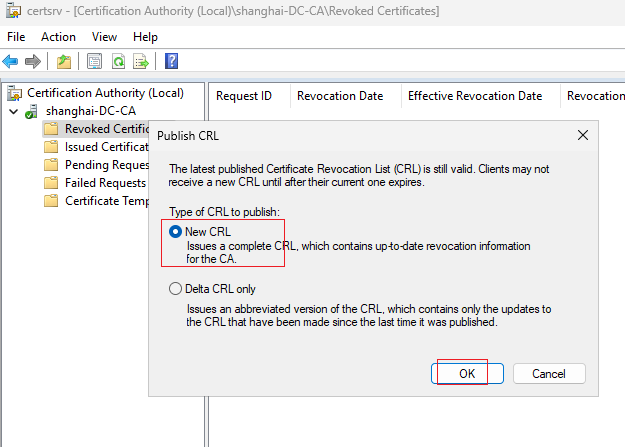
发布吊销列表:
(2)创建VPN证书模板:
复制 计算机证书
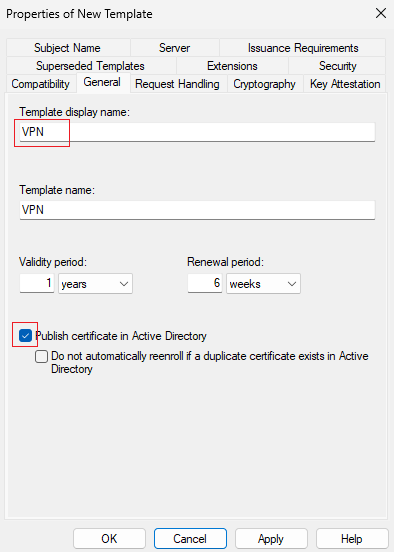
允许导出私钥
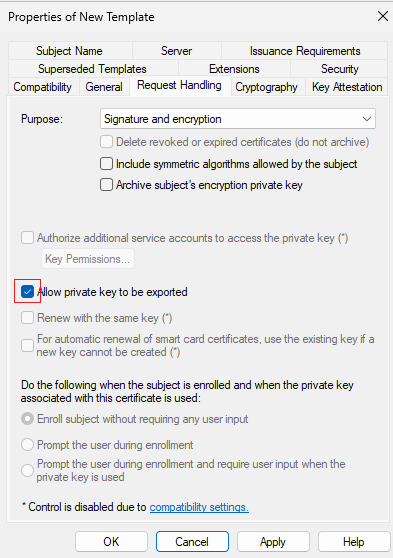
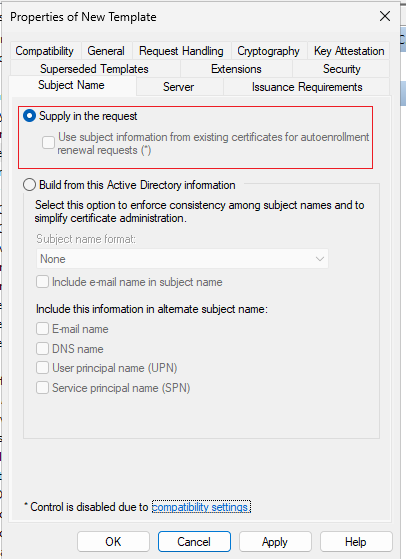
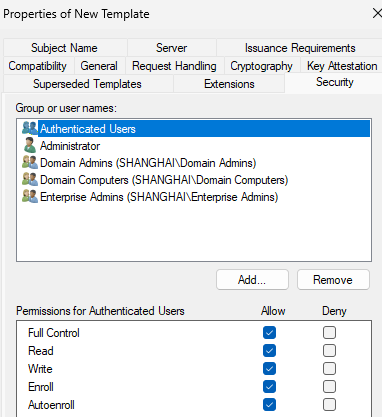
发布模板
2、配置 RRAS:
(1)申请证书:
gpupdate /force
因为这张证书需要同时给Web使用,因此也需要加上DNS字段:
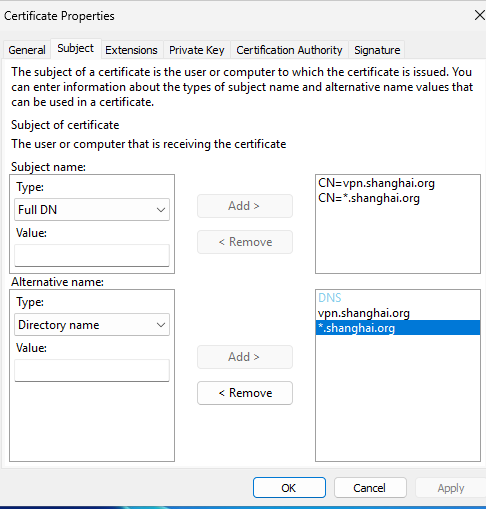
(2)导出证书(ca根证书)给客户端:
VPN证书不需要,SSTP 客户端并不需要一张机器证书
操作不赘述
(3)配置 RRAS:
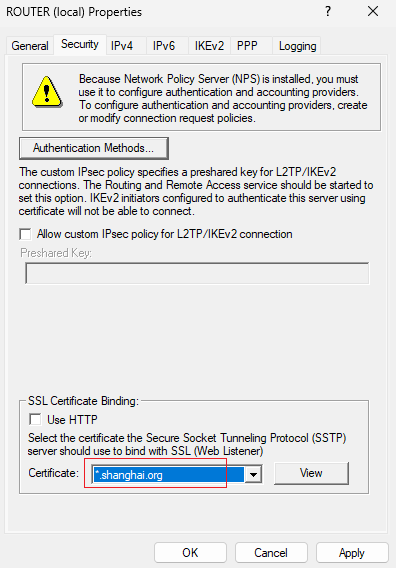
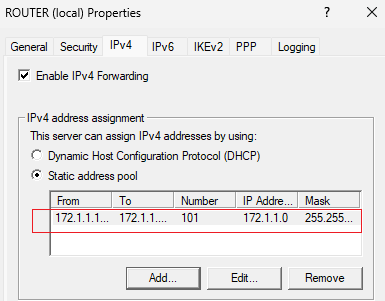
然后重启 RRAS
3、配置 nps:
(1)关闭 记账失败拒绝连接:
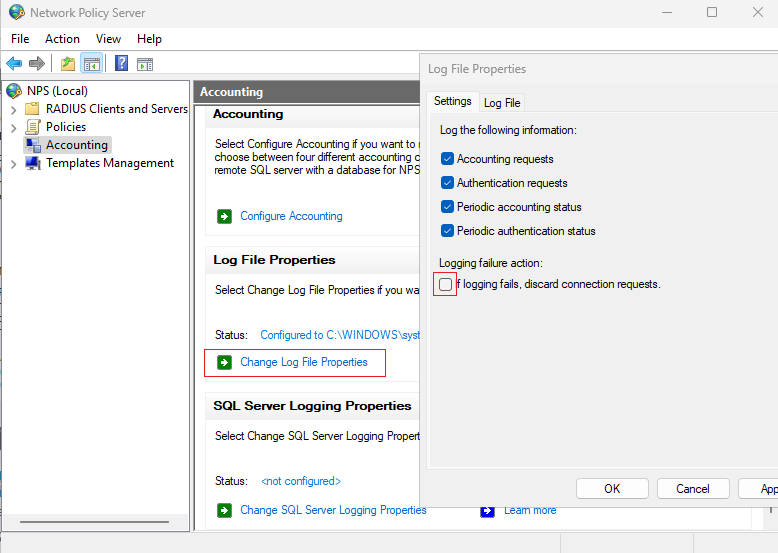
(2)创建 VPN 策略:
·禁用原本的三个策略:
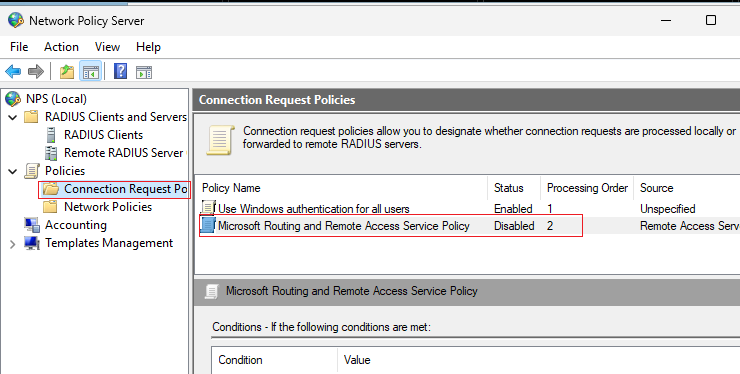
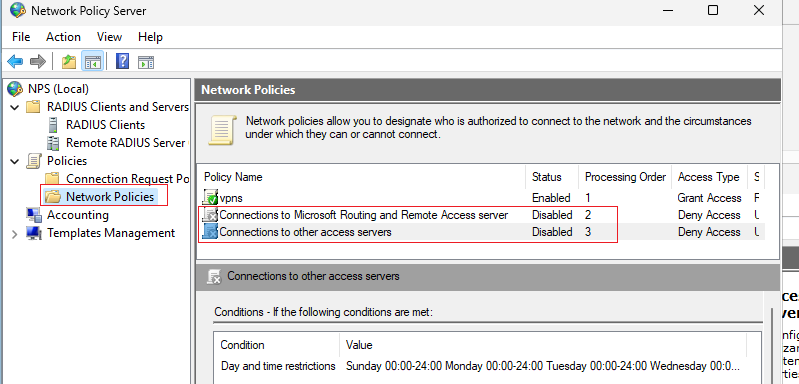
·创建 nps 策略:
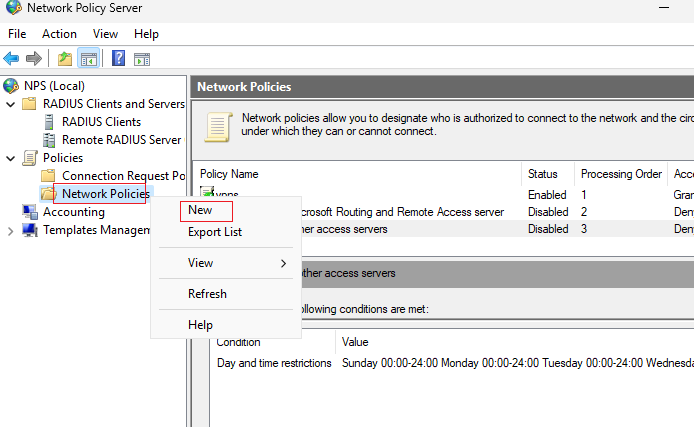
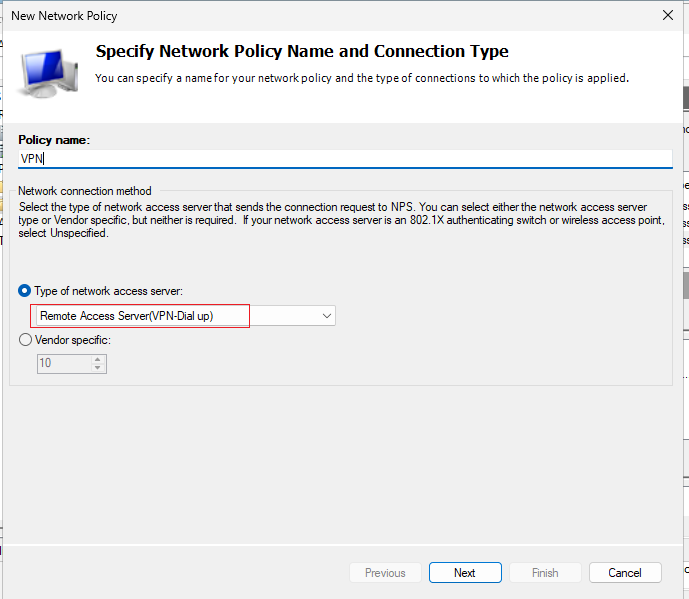
日期或者选择 user group/Domain users 也可以:
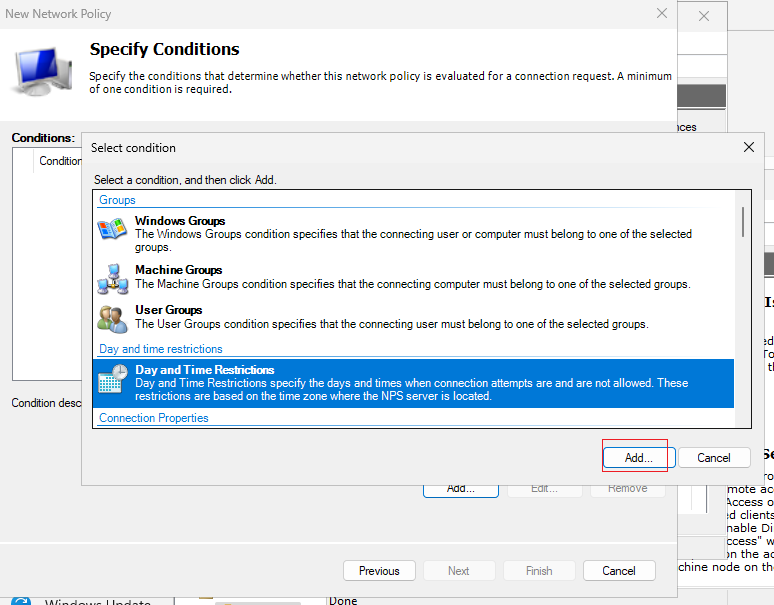
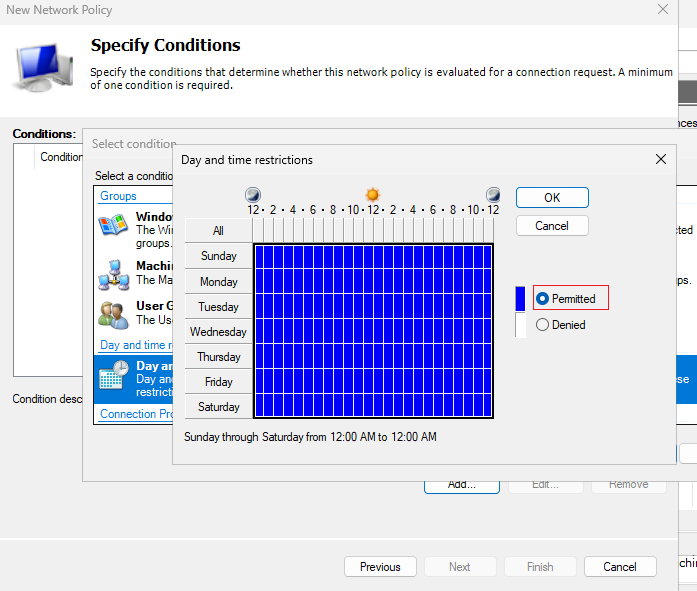
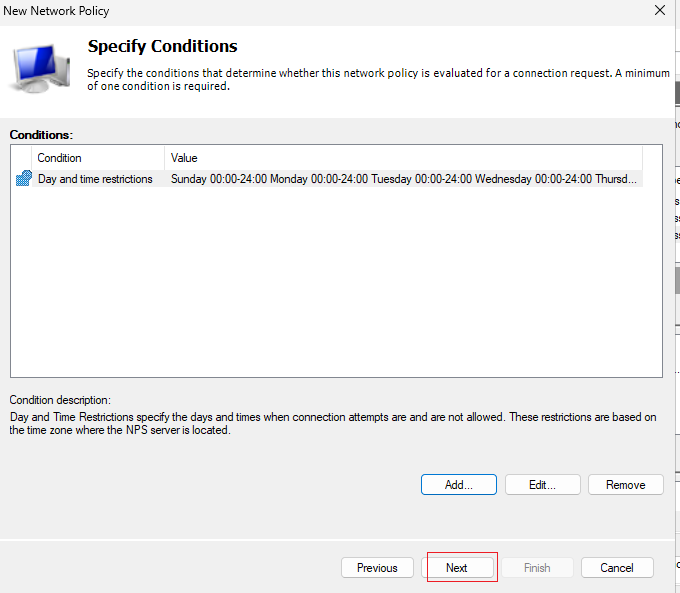
一直下一步点击完成即可。
4、配置 客户端:
(1)客户端信任证书(本地计算机):
信任CA根证书
操作不赘述
(2)创建 VPN 适配器:
创建过程不赘述
编辑适配器:
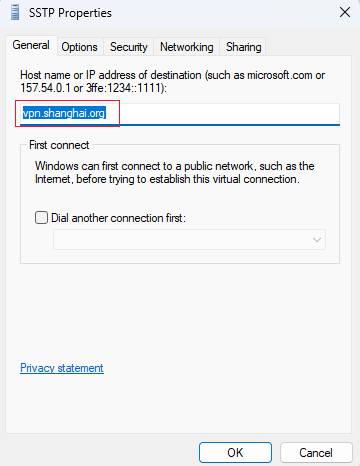
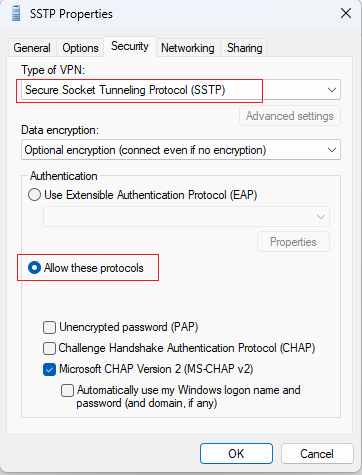
5、连接 VPN:
certutil   -urlcache    //查看缓存
certutil   -urlcache delete    //清除缓存

certutil -url http://crl.shanghai.org/CertEnroll/shanghai-DC-CA.crl

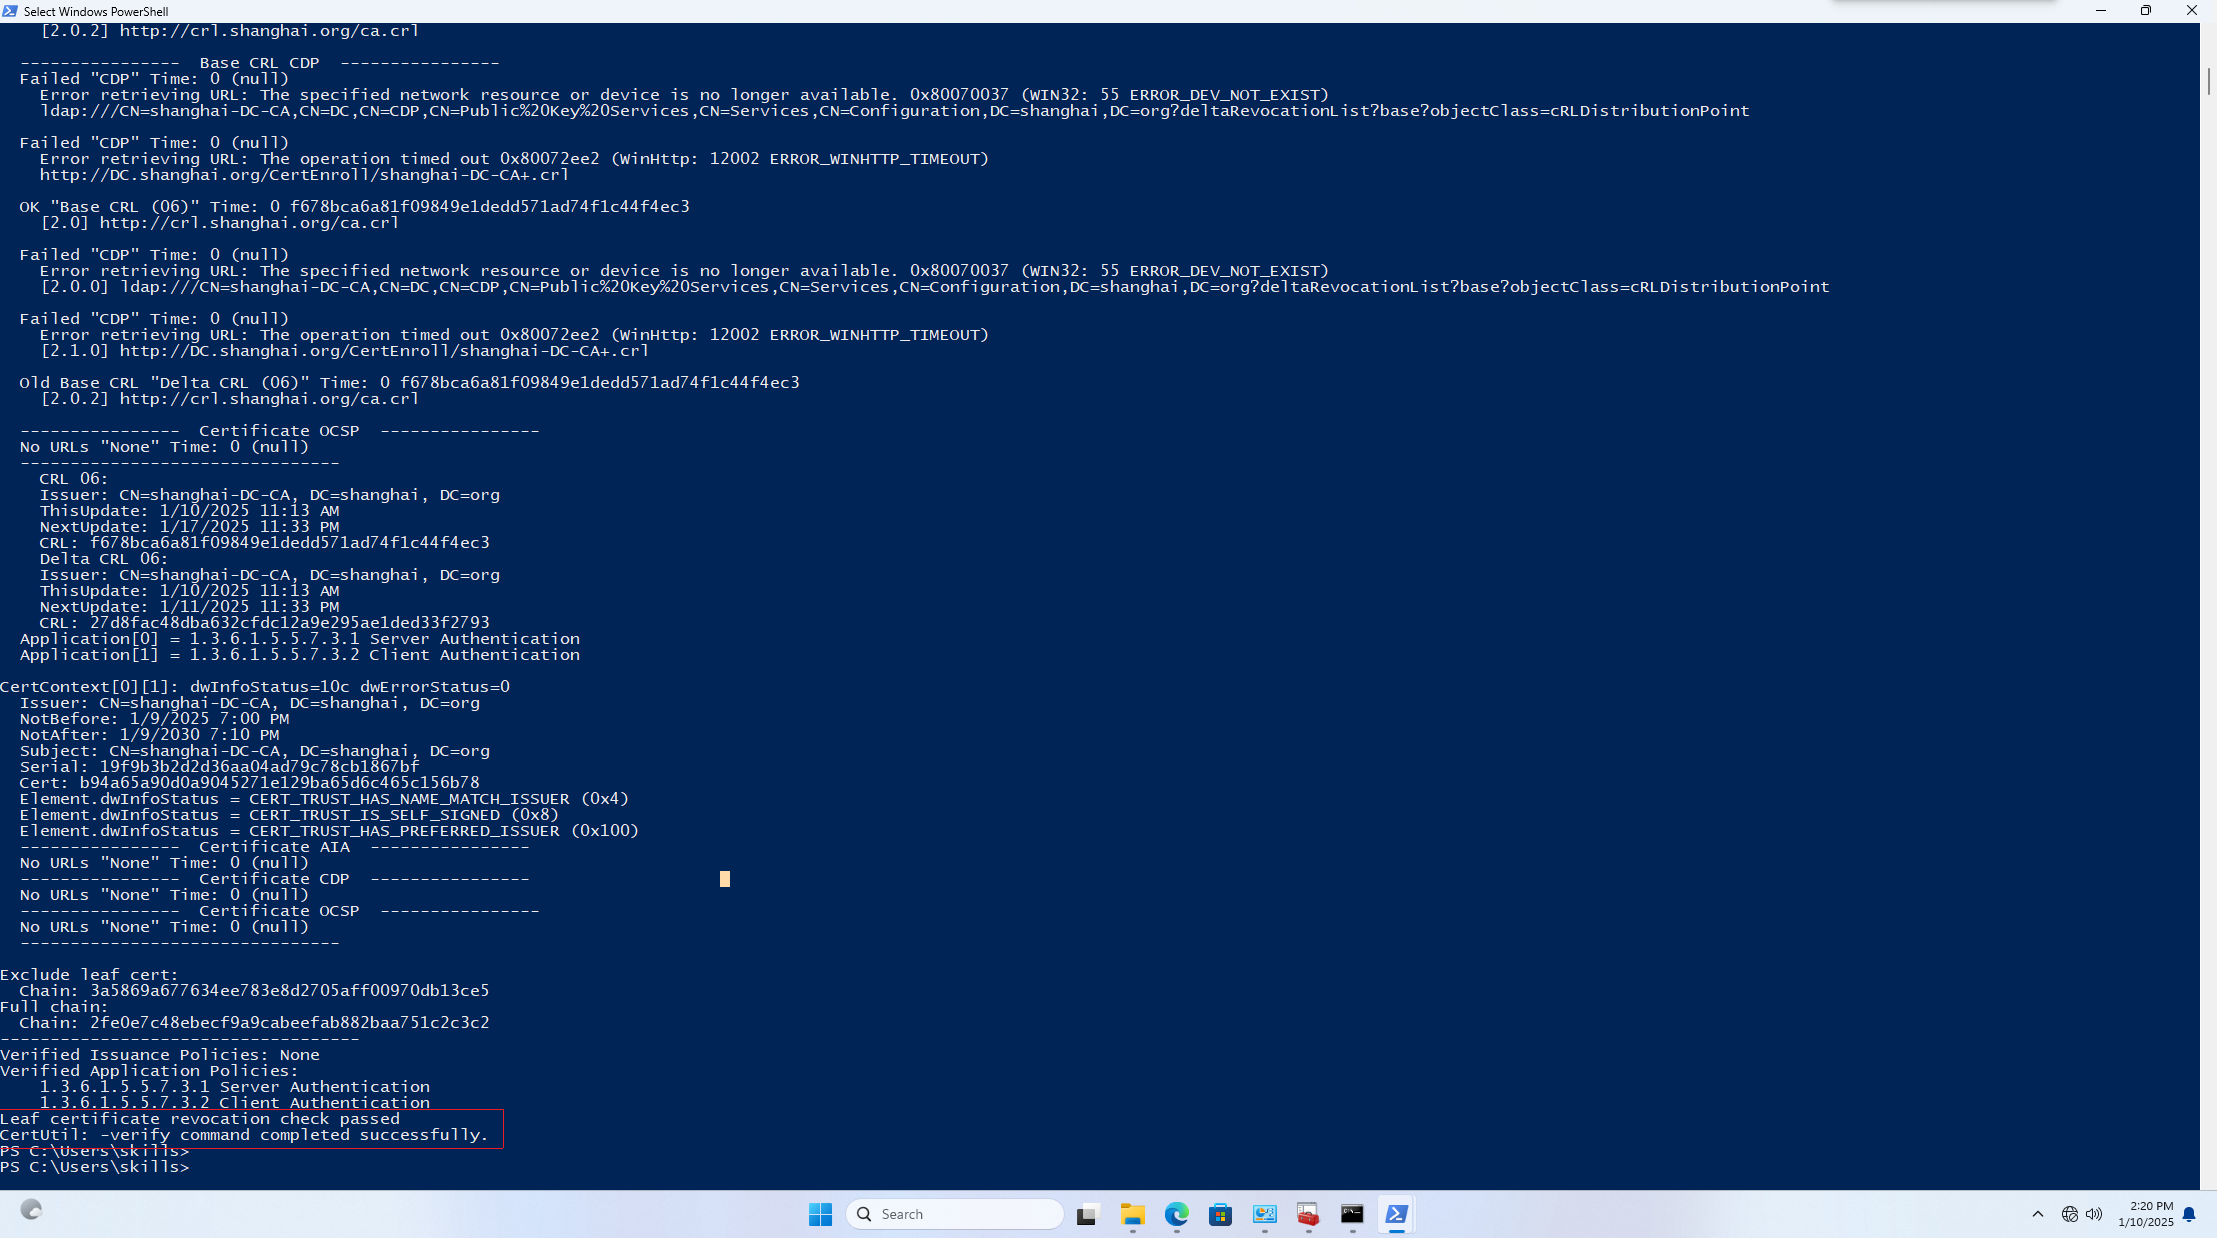
certutil -urlfetch -verify c:\server.cer    //检查吊销列表
or
certutil -verify c:\server.cer
没有报错并且显示证书吊销检查成功
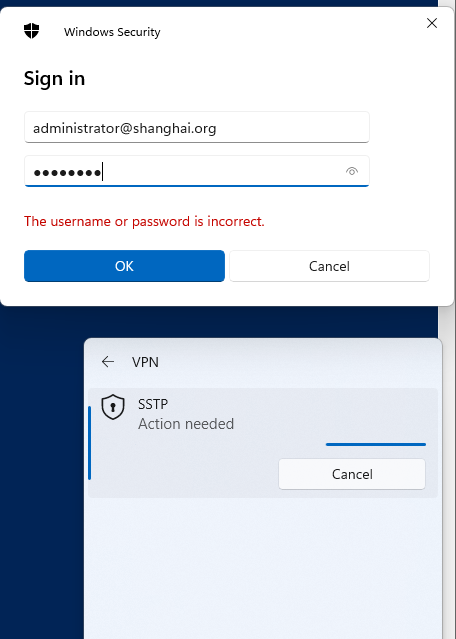
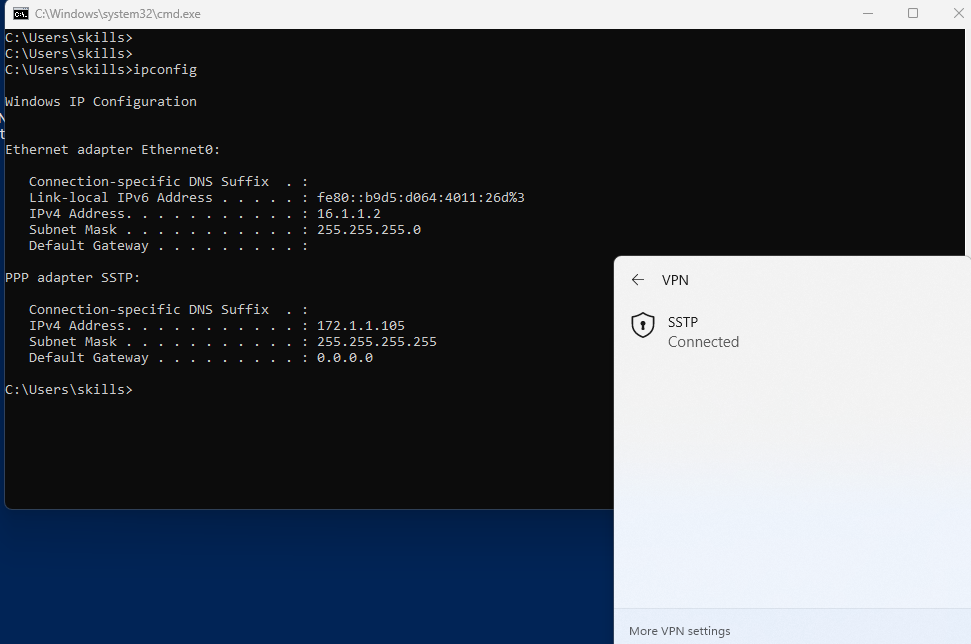
·注意:一定要使用命令,检测吊销列表没有问题了,再连接VPN,否则一旦连接失败,就会导致SSTP 吊销列表的问题
二、配置SSTP(crl在其它机器):
1、先配置CA:
先配置证书吊销,再颁发证书
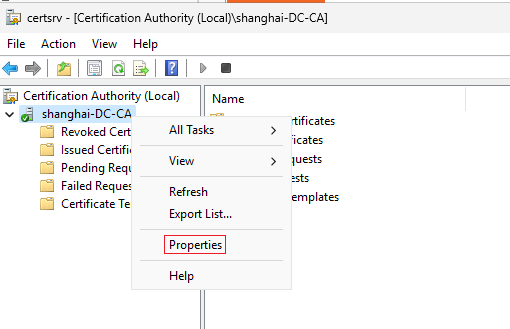
(1)先设置证书吊销列表:
dns解析配置不赘述
客户端需要对该域名有正确的解析
CDP:
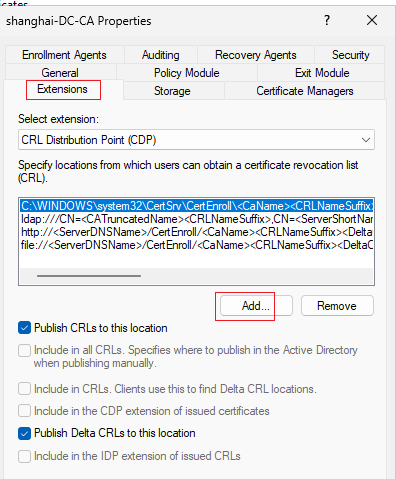
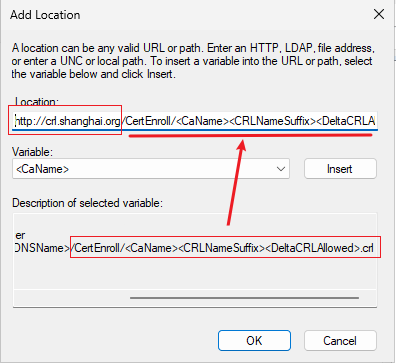
先设置一个域名,然后复制下面的:
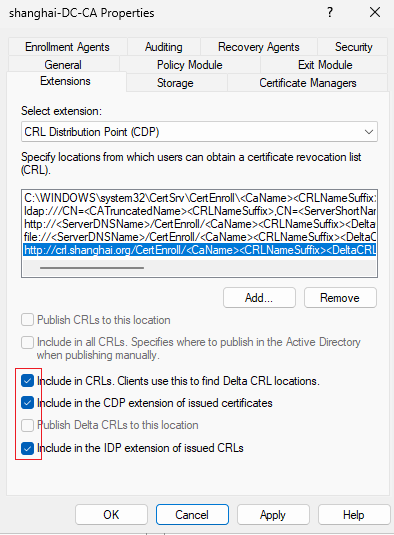
AIA:
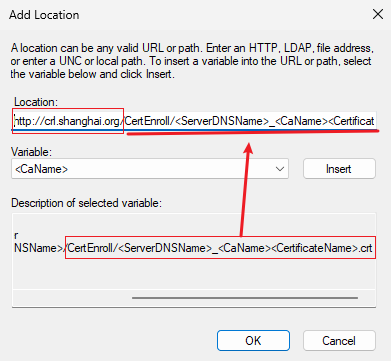
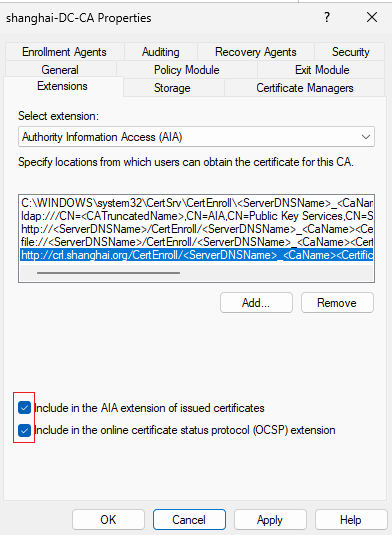
点击OK,然后会自动重启证书颁发机构
(2)创建VPN证书模板:
复制 计算机证书
允许导出私钥
发布模板
2、配置 RRAS:
(1)申请证书:
gpupdate /force
因为这张证书需要同时给Web使用,因此也需要加上DNS字段:
(2)导出证书(ca根证书)给客户端:
VPN证书不需要,SSTP 客户端并不需要一张机器证书
操作不赘述
(3)配置 RRAS:
然后重启 RRAS
3、配置 CRL web:
一般配置在外网和内网都能够访问到的机器上
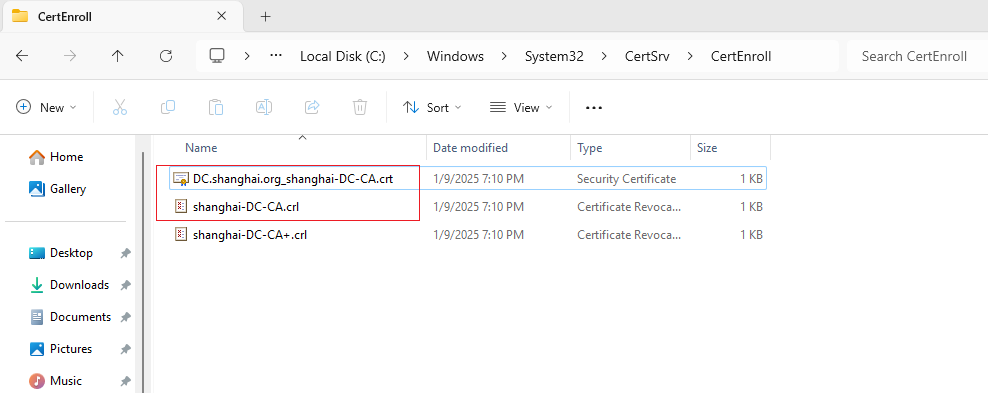
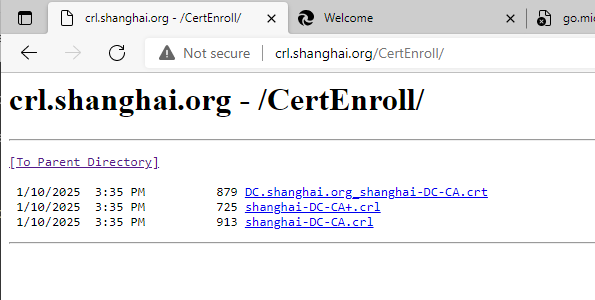
从根CA复制 .crt 和 .crl 文件:
路径在 c:\windows\system32\certsrv\certenroll 下
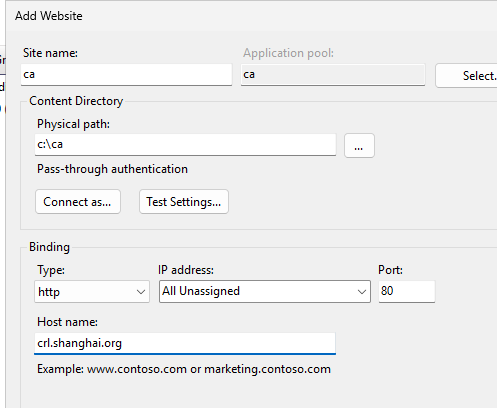
·配置 web:
在 网关设备上配置 web,存放 .crt 和 .crl 文件(并且网站域名要与前面CA设置的一样)
最好新建一个网站
客户端需要对该域名有正确的解析
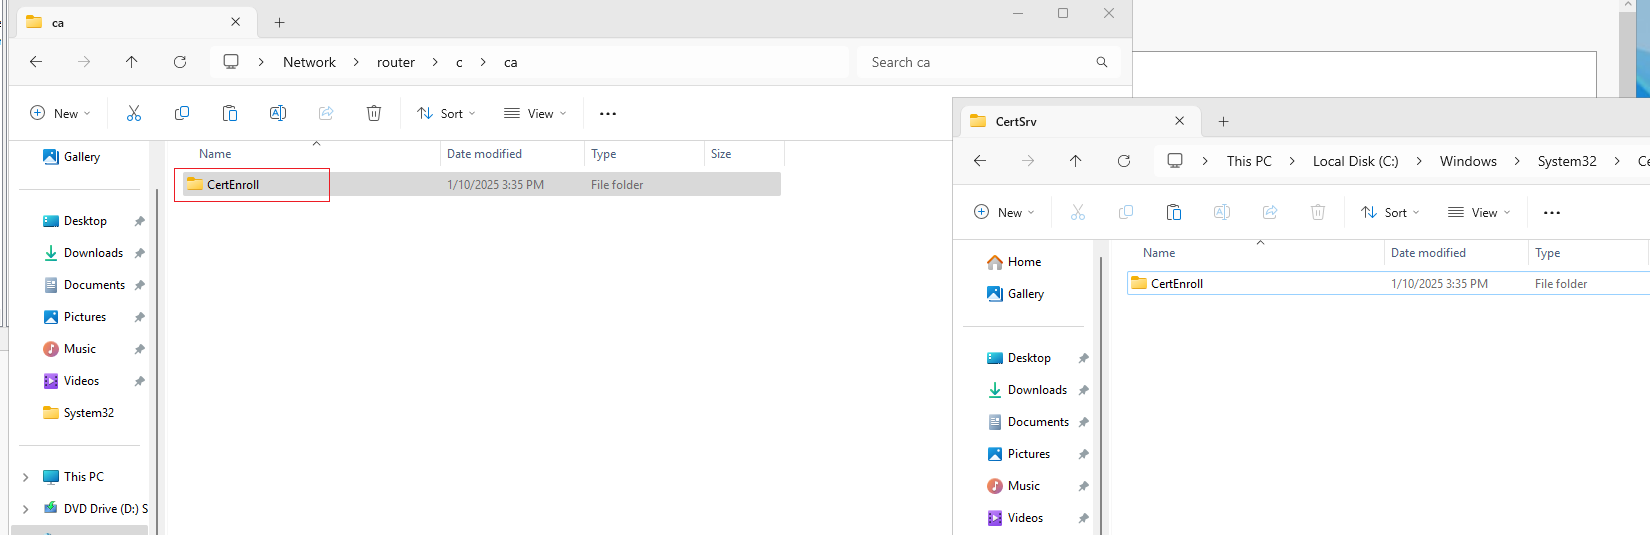
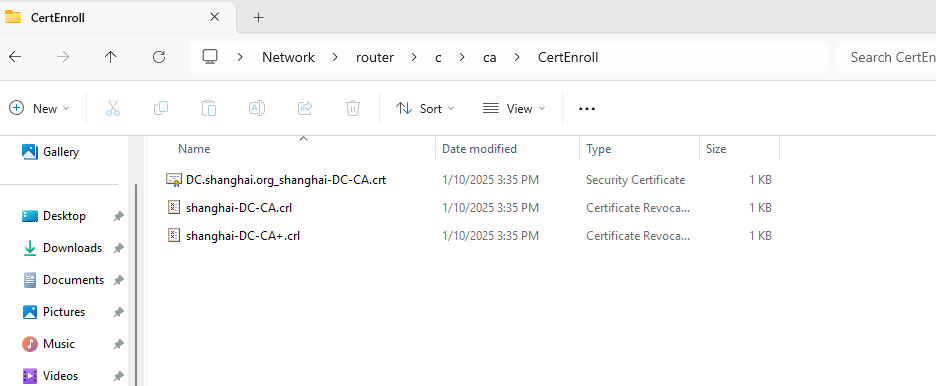
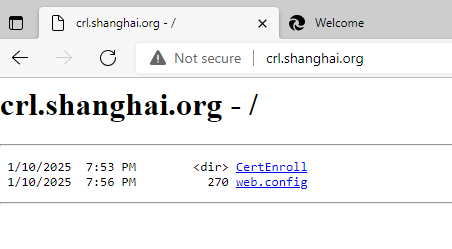
开启了目录浏览就能查看文件了
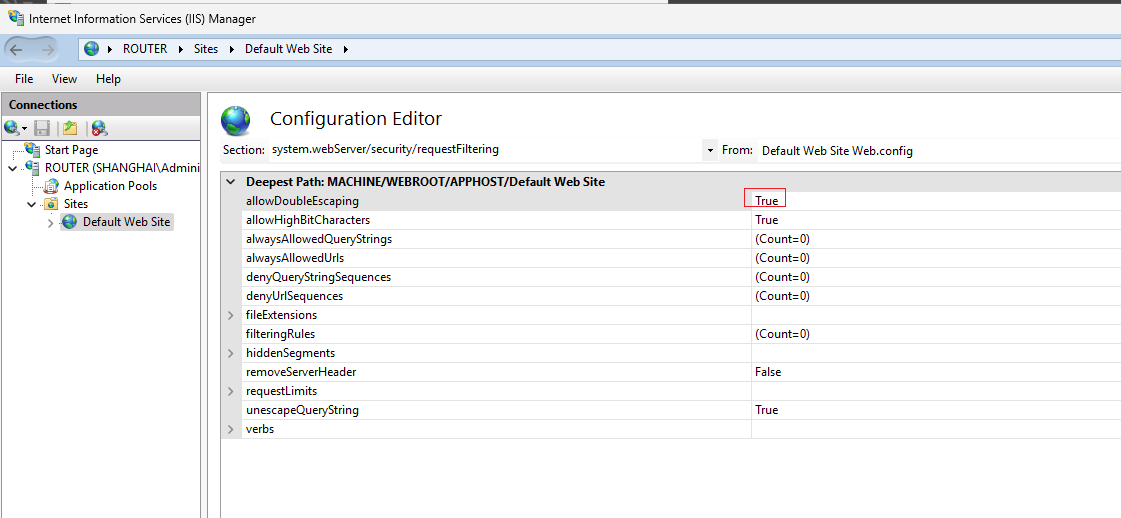
允许访问以 + 结尾的文件:
4、配置 nps:
(1)关闭 记账失败拒绝连接:
(2)创建 VPN 策略:
·禁用原本的三个策略:
·创建 nps 策略:
日期或者选择 user group/Domain users 也可以:
一直下一步点击完成即可。
5、配置 客户端:
(1)客户端信任证书(本地计算机):
信任CA根证书
操作不赘述
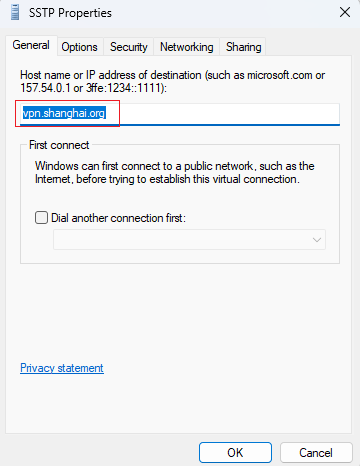
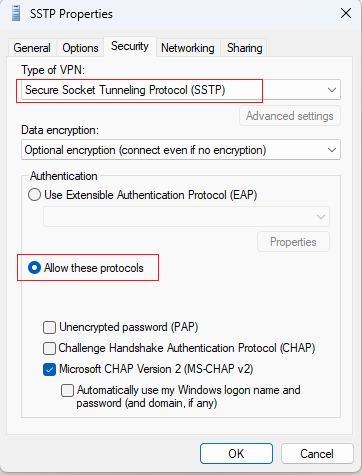
(2)创建 VPN 适配器:
创建过程不赘述
编辑适配器:
6、连接 VPN:
certutil   -urlcache    //查看缓存
certutil   -urlcache delete    //清除缓存

certutil -url http://crl.shanghai.org/CertEnroll/shanghai-DC-CA.crl

certutil -urlfetch -verify c:\server.cer    //检查吊销列表
or
certutil -verify c:\server.cer
没有报错并且显示证书吊销检查成功
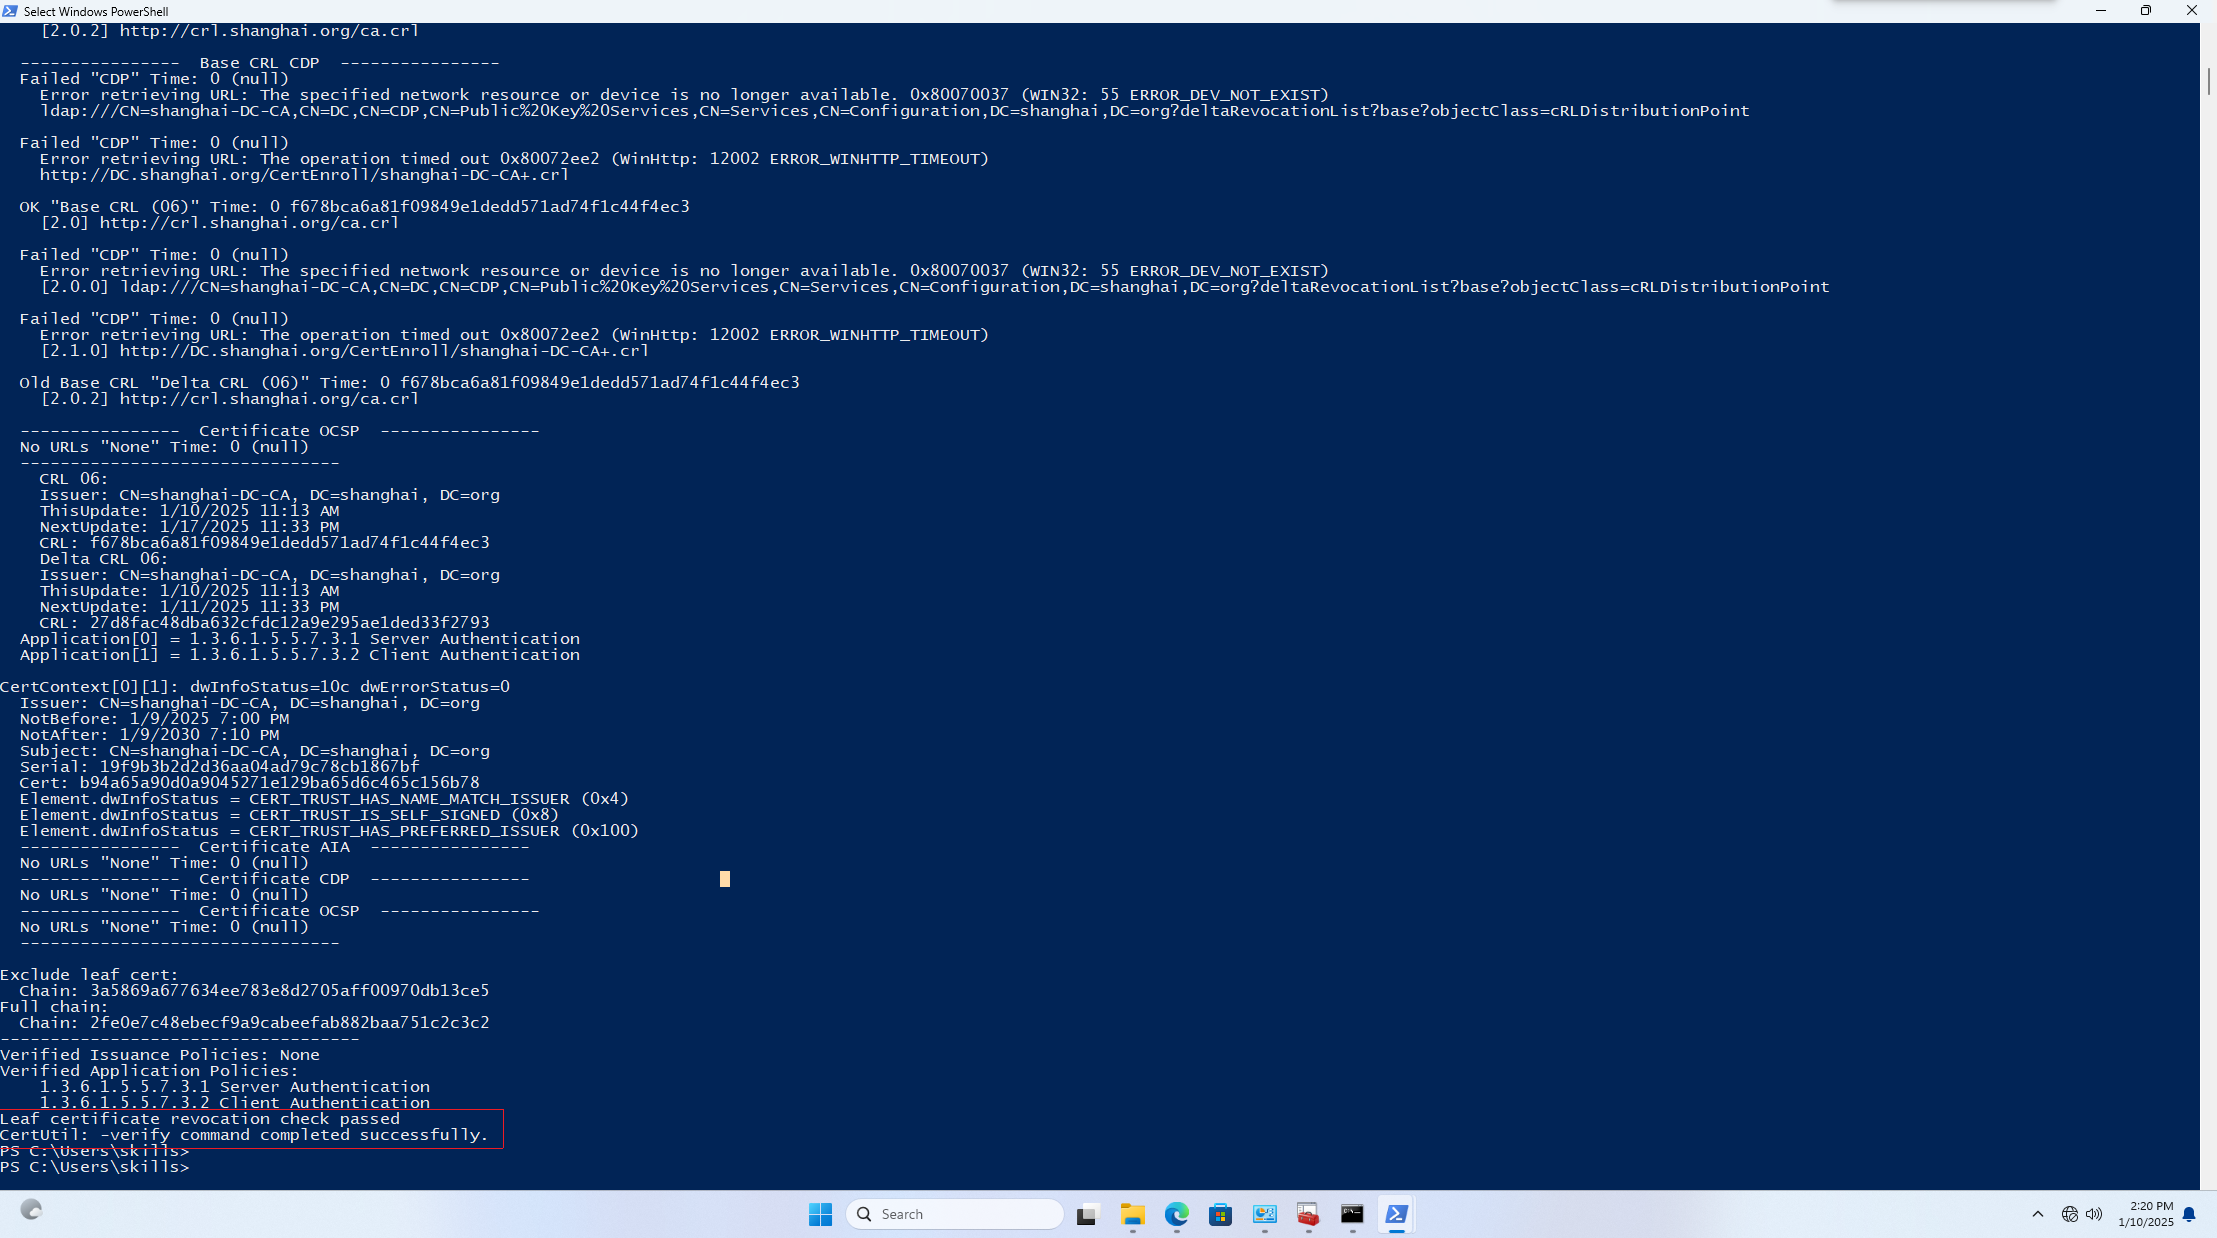
·注意:一定要使用命令,检测吊销列表没有问题了,再连接VPN,否则一旦连接失败,就会导致SSTP 吊销列表的问题
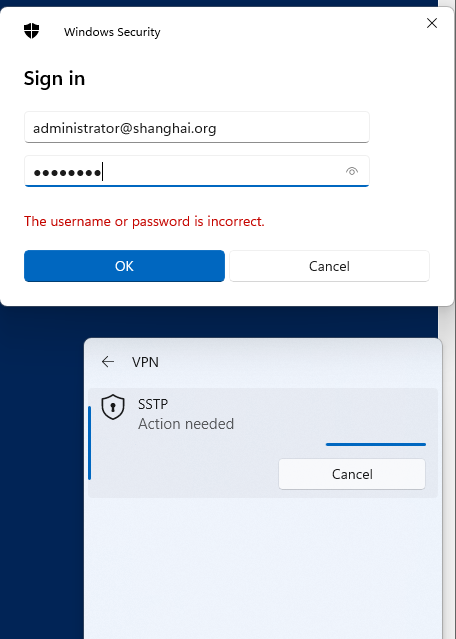
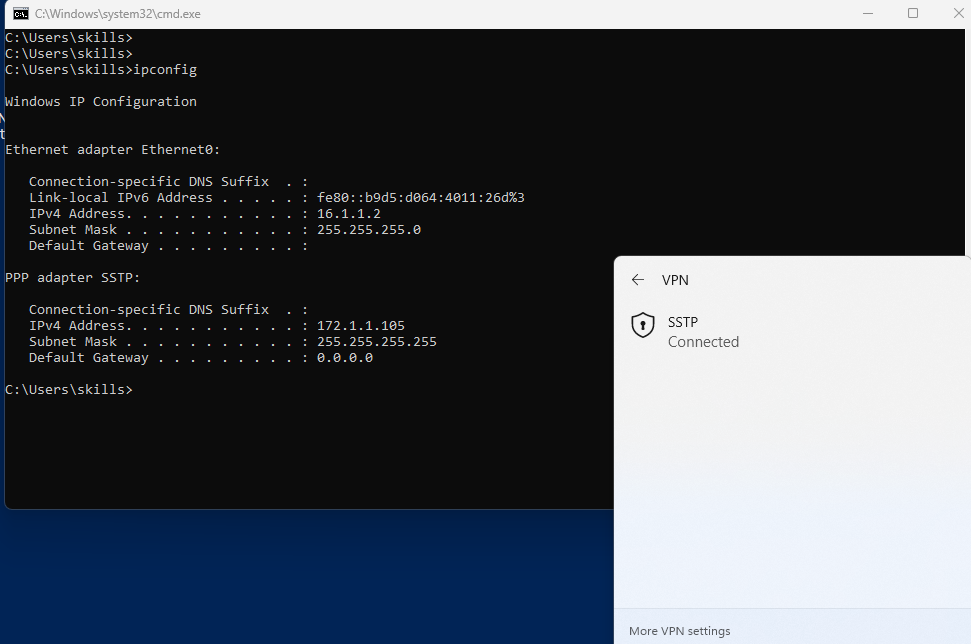
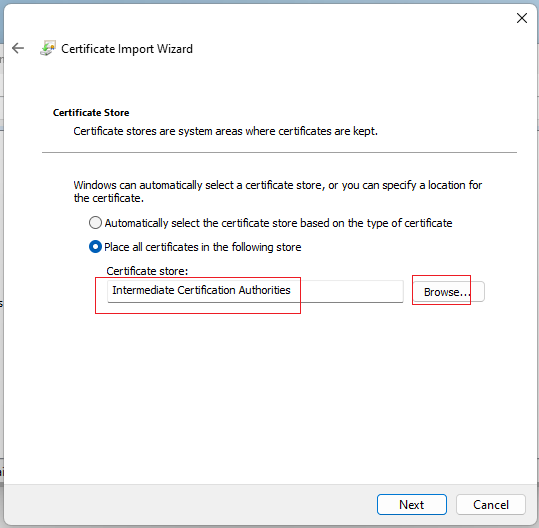
·如果VPN一直连接不上,可以手动导入CA服务器的 crl:
先将CA的 *.crl *+.crl 拷贝到本地
certlm.msc
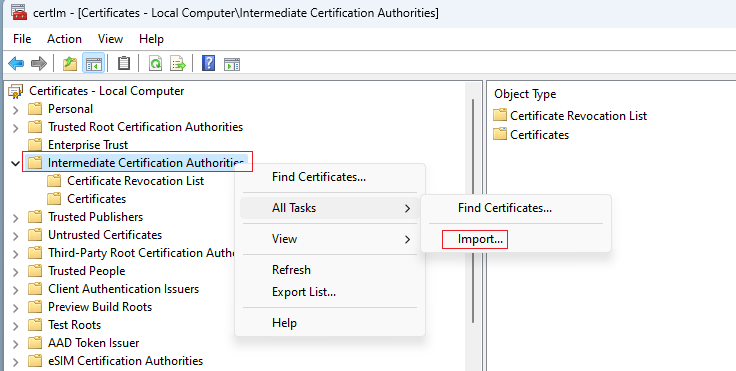
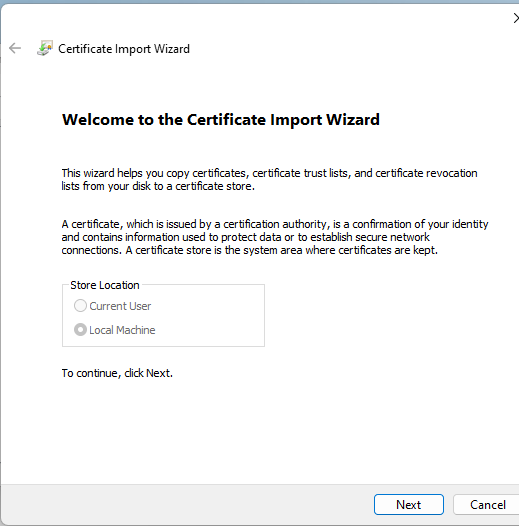
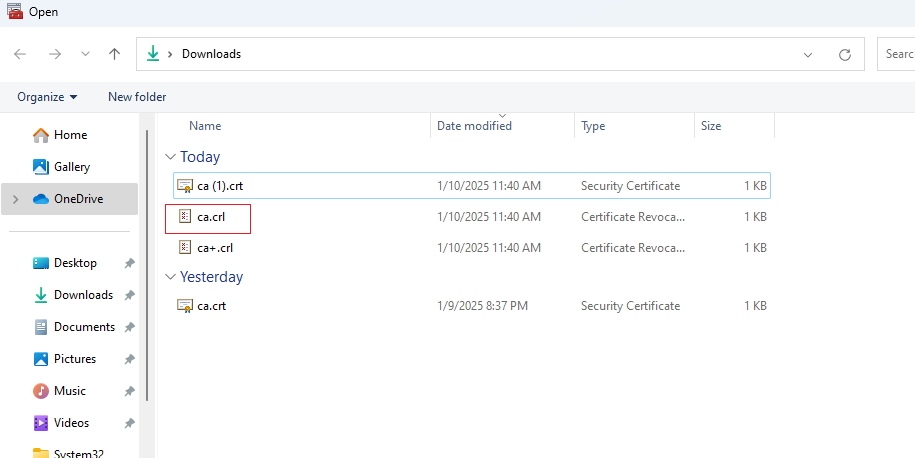
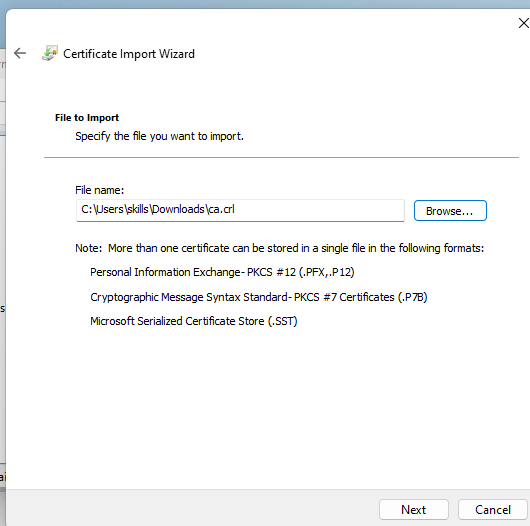
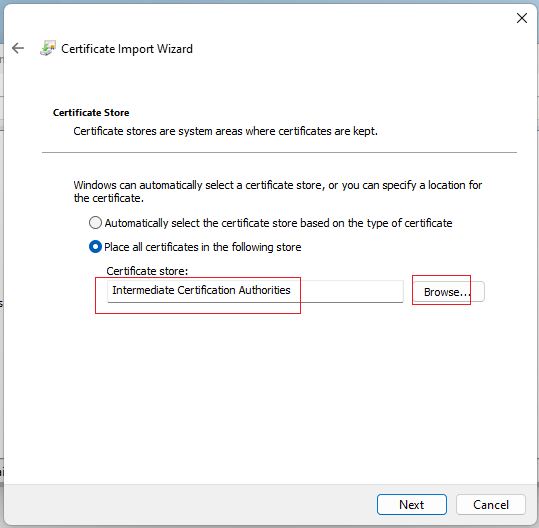
再导入另一个文件:
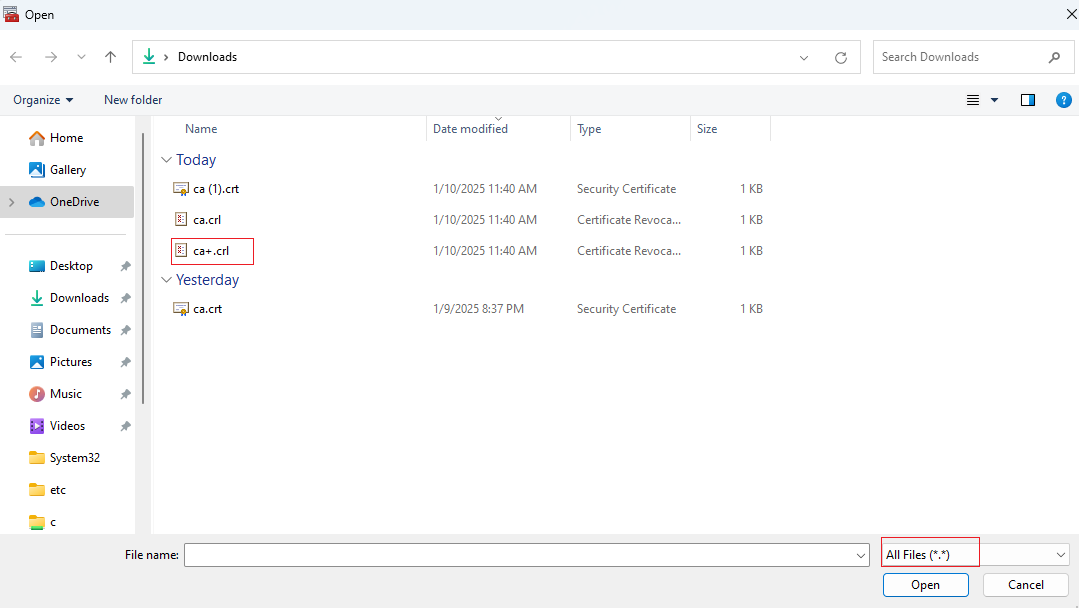
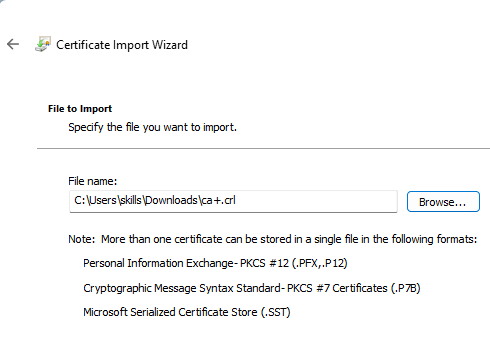
·配置 CA Web注册:
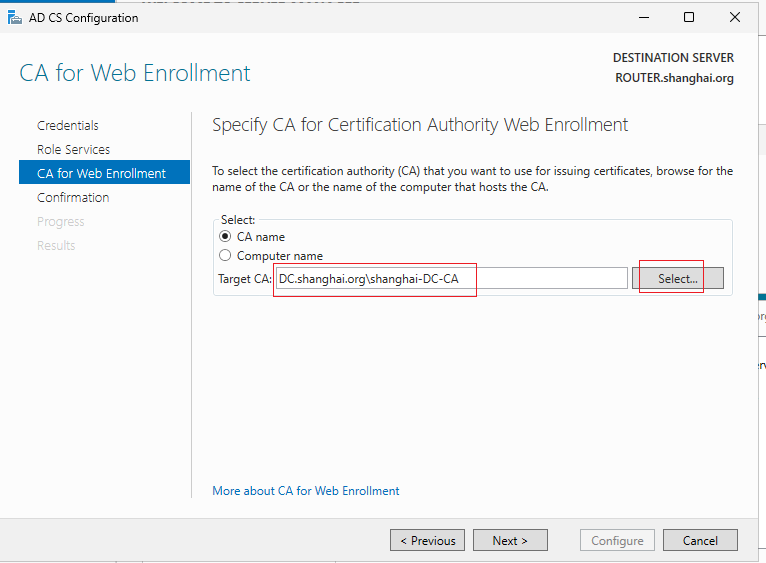
直接下一步,点击完成