Web.note
1、iqaluiT_S1:
·404:
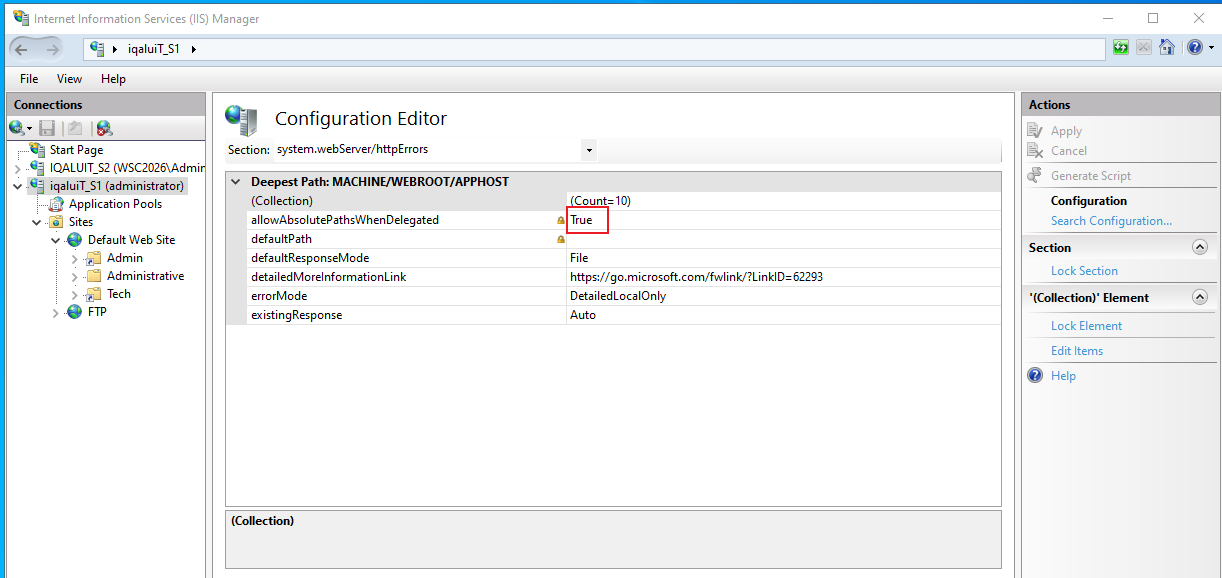
修改配置,允许自定义404页面(允许使用绝对路径):
编辑最上层的,下面都是继承的,没有权限编辑
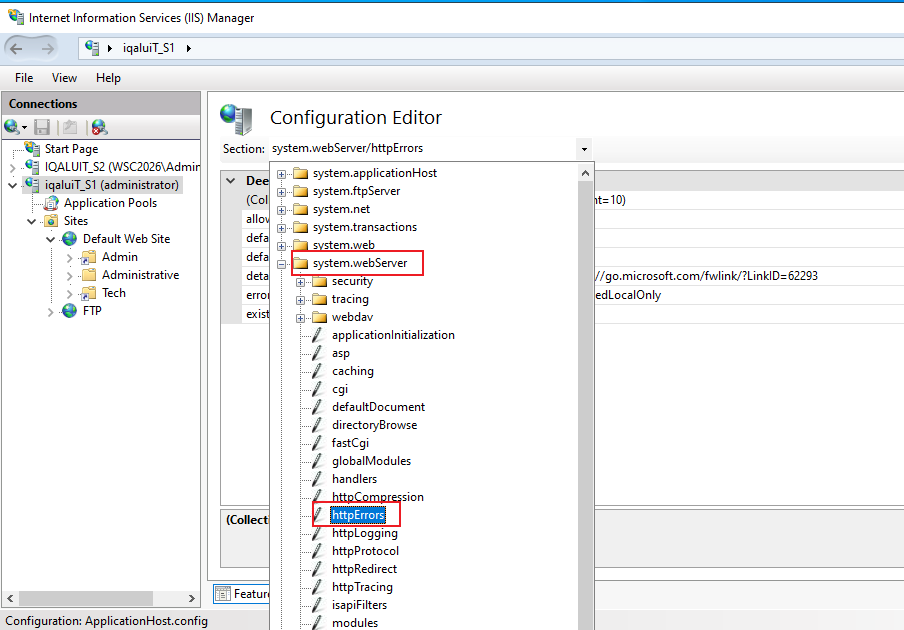
将值改为 True:
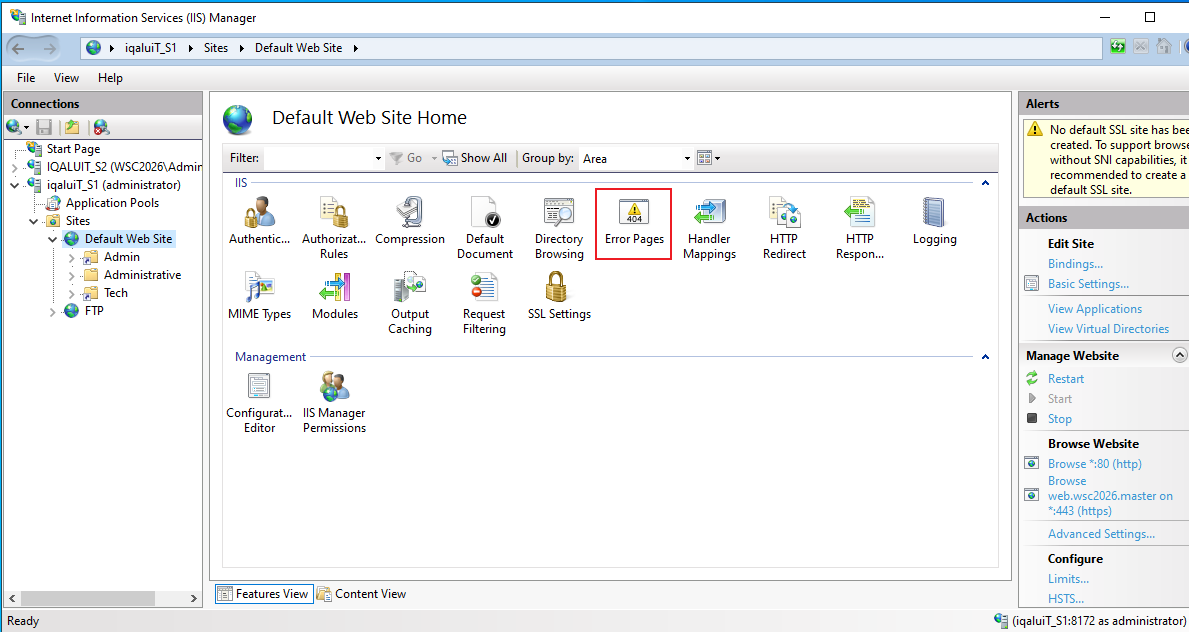
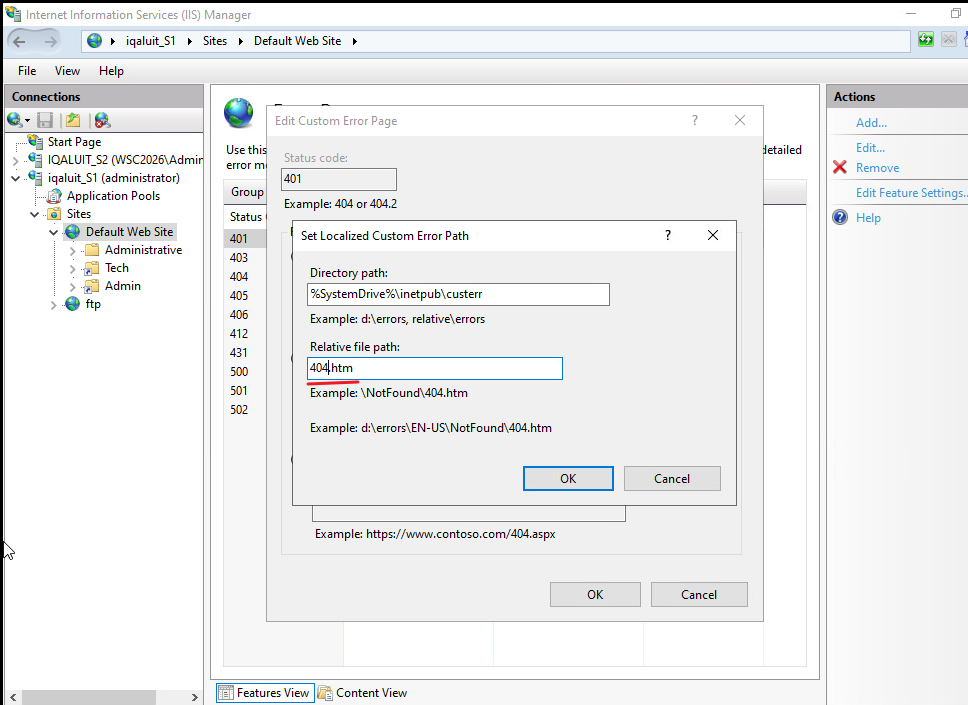
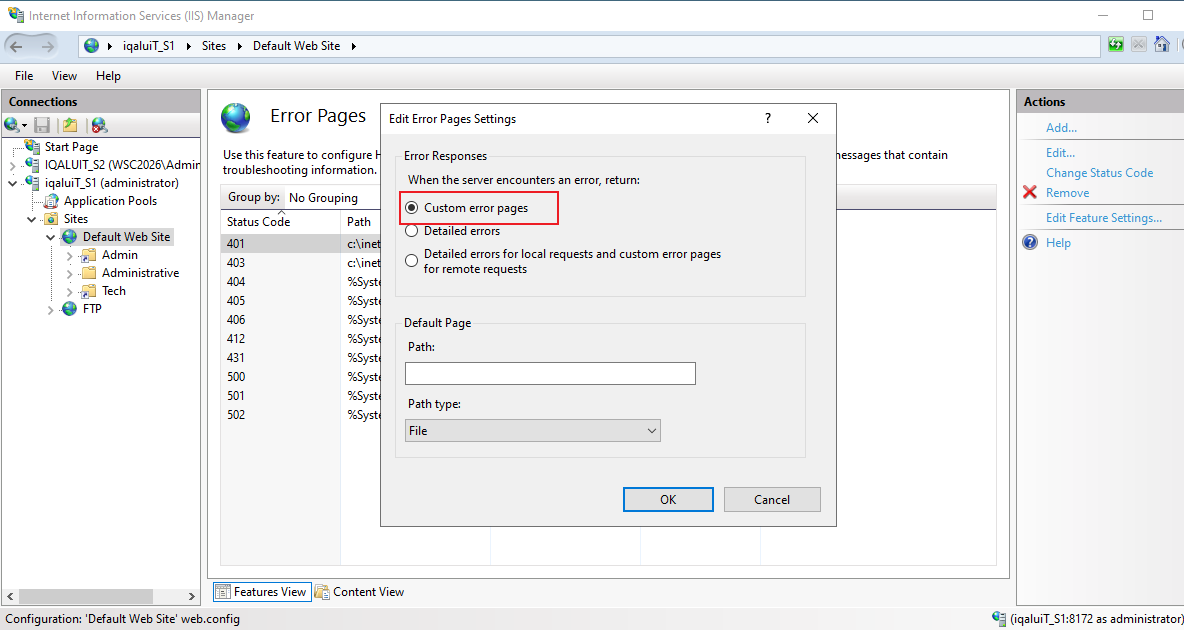
将401、404错误代码的页面指向 404.htm:
直接修改成404(自定义路径也可以)
勾选 “自定义页面”:
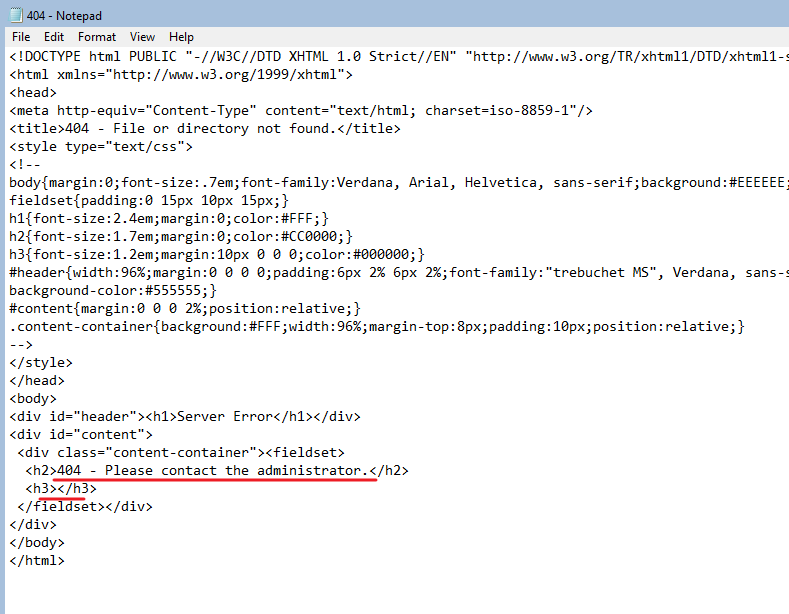
修改 404.htm:
要在 iqaluiT_S1 上
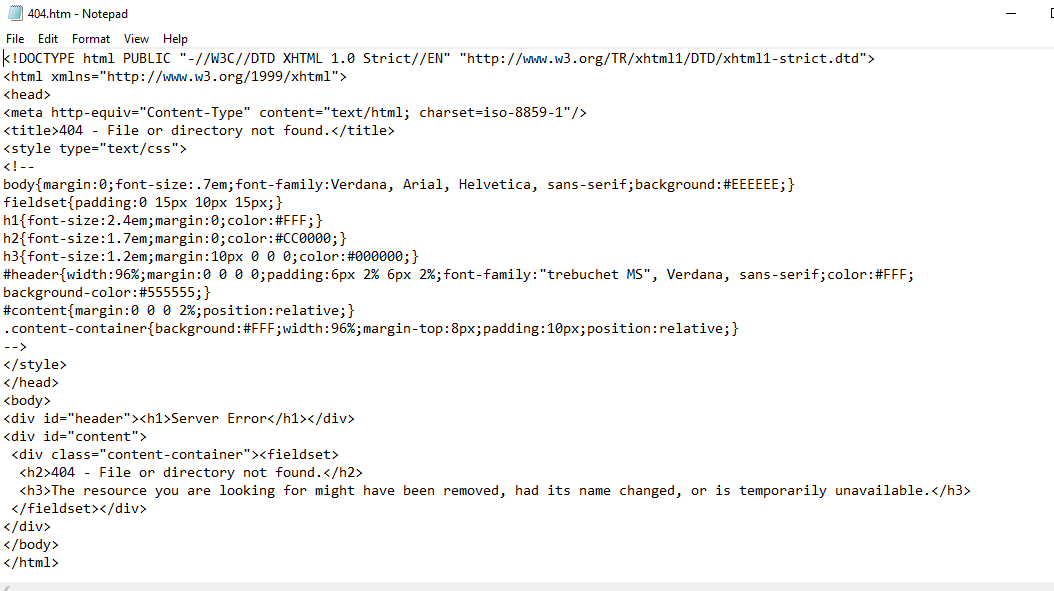
原本:
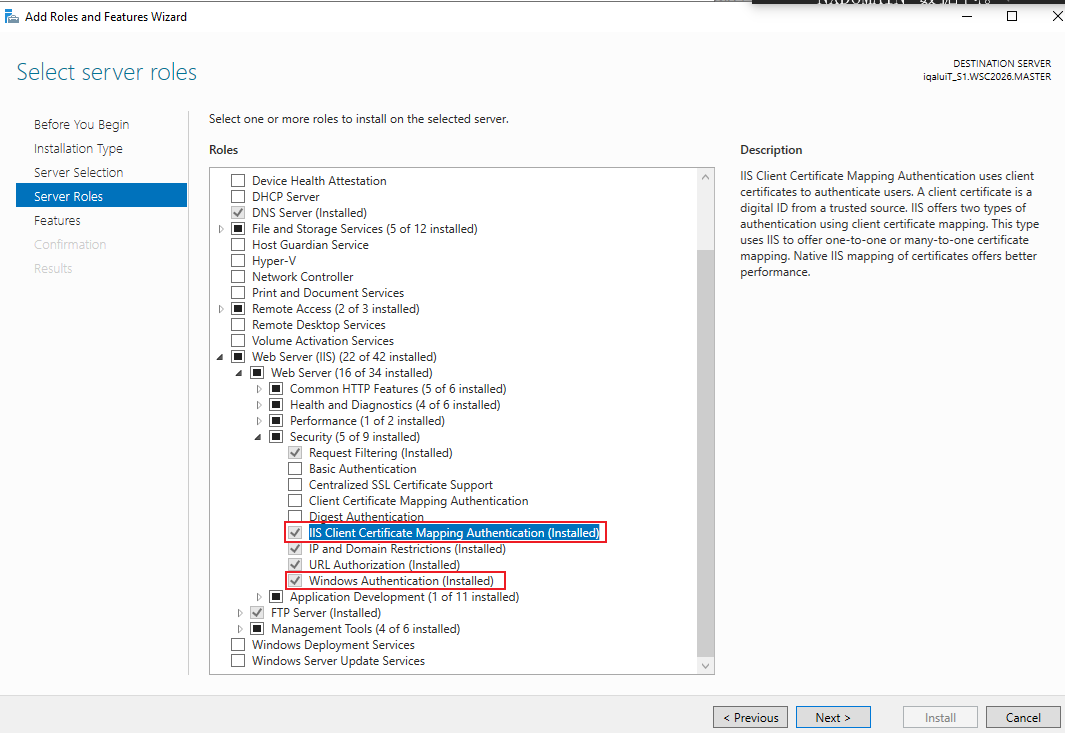
·仅允许 OU Administrative 登录(IIS证书映射身份认证):
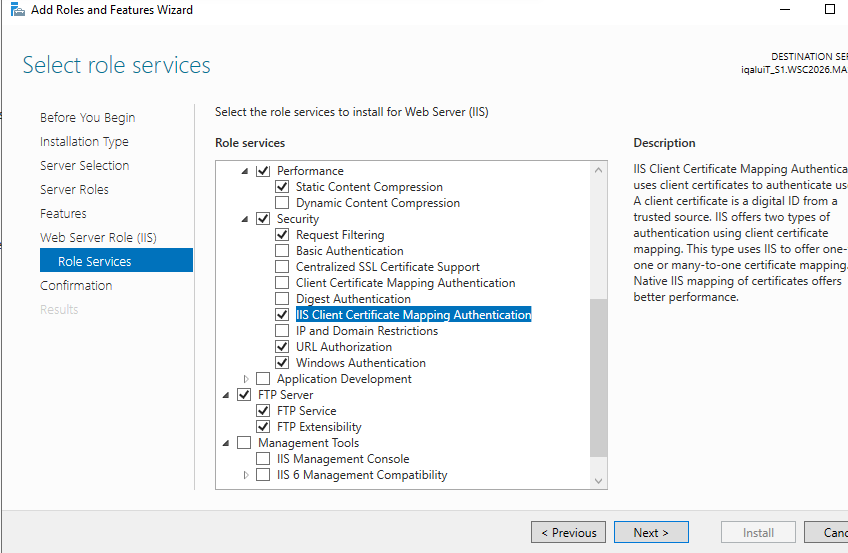
要先安装 IIS证书映射身份认证和 windows 身份认证
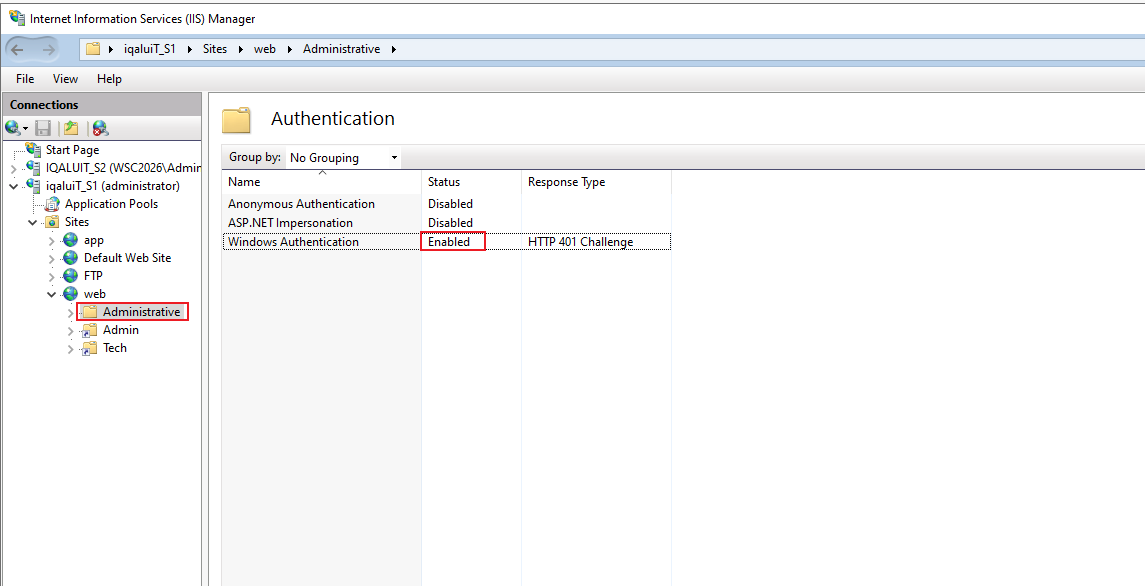
然后关闭匿名认证,开启 windows身份认证
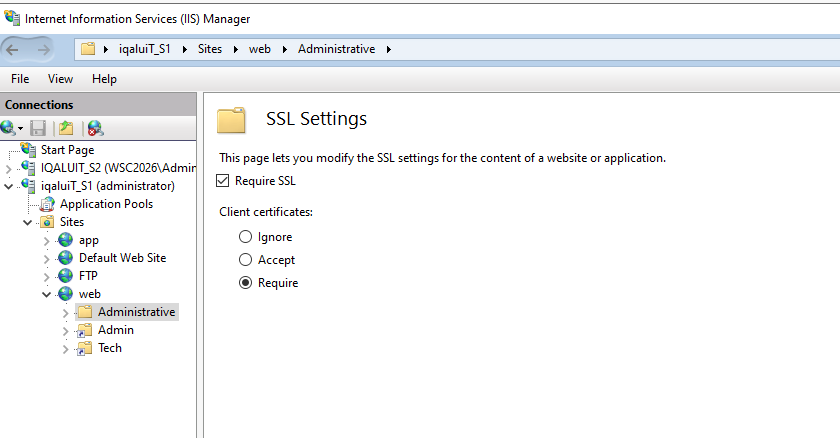
然后开启 SSL要求,验证客户端 用户证书(在客户端上申请证书,要配置自动颁发用户证书)
然后编辑web就行(定义读取证书的凭据,注意凭据用户名必须区分大小写)注意凭据必须严格区分大小写
(注意在 S1上安装)
关闭匿名,开启windows身份认证:
开启 SSL 需求:
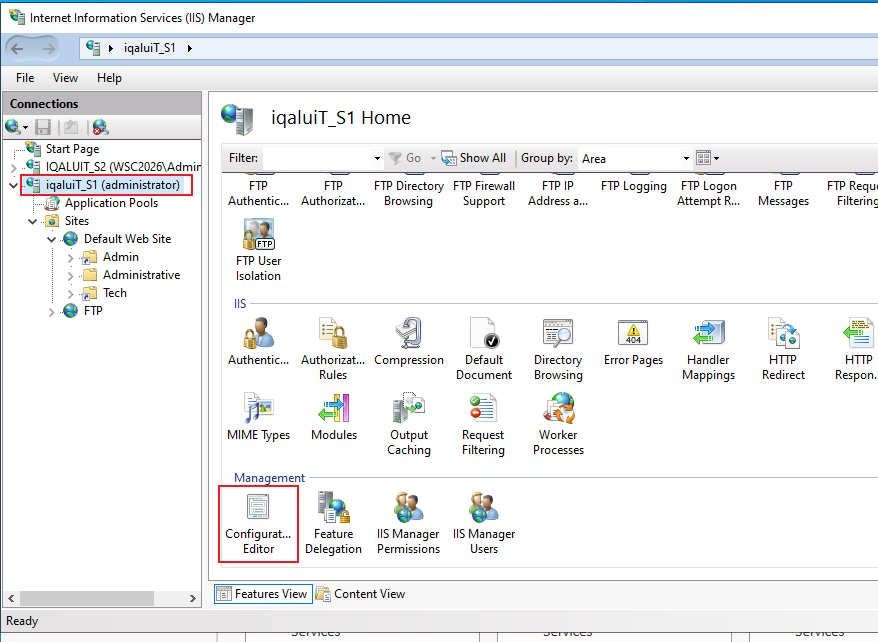
编辑配置编辑器:
路径:system.webServer/security/authentication/iisClientCertificateMappingAuthentication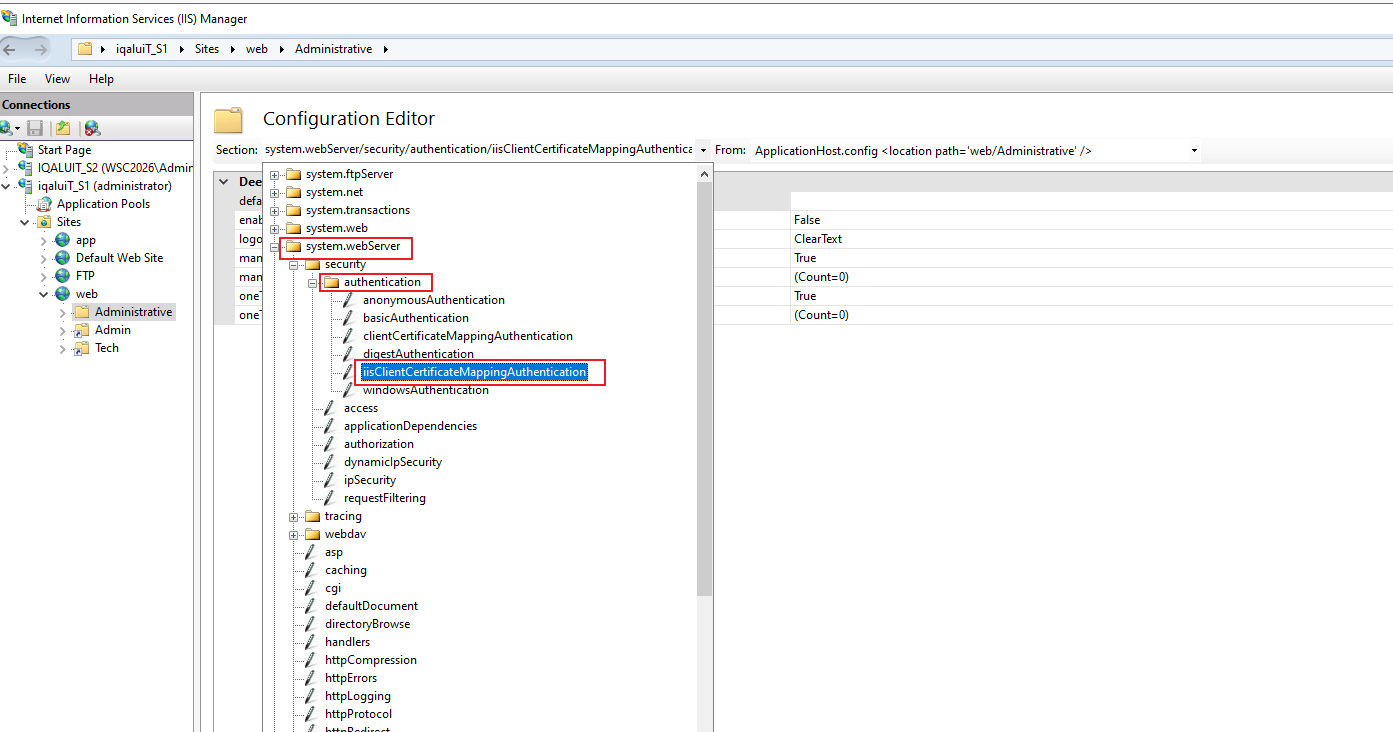
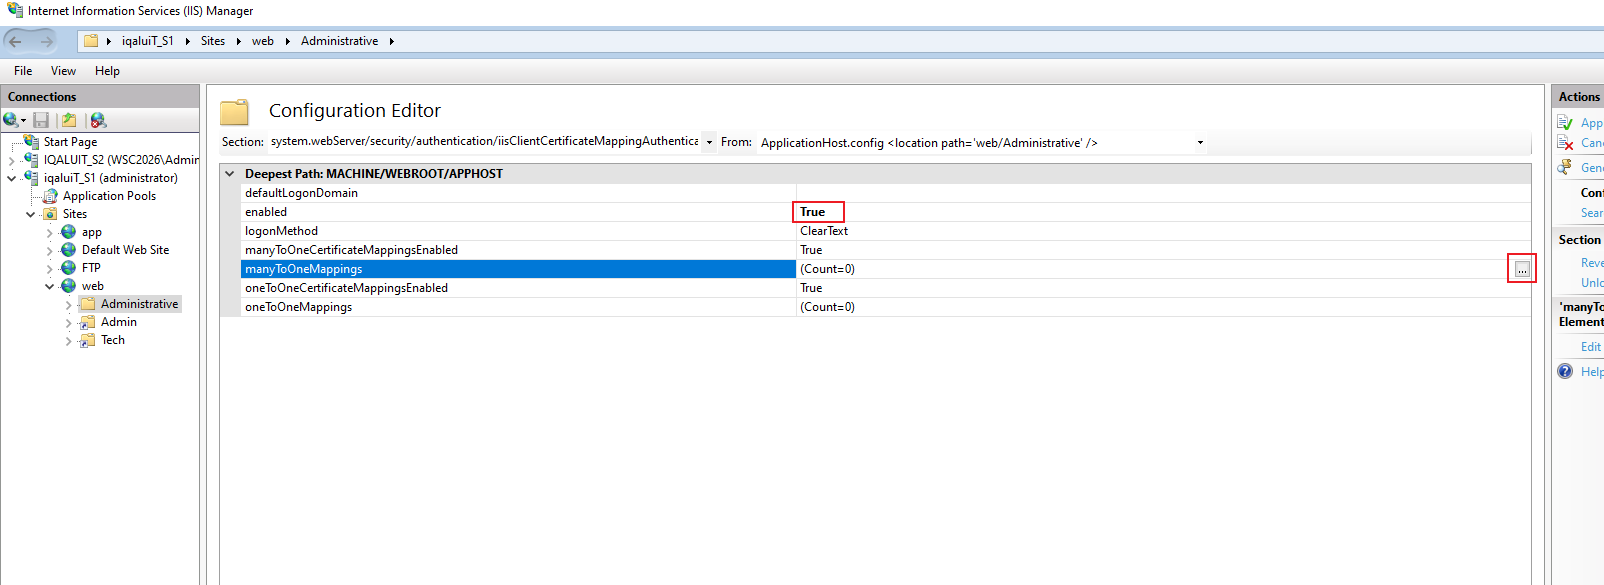
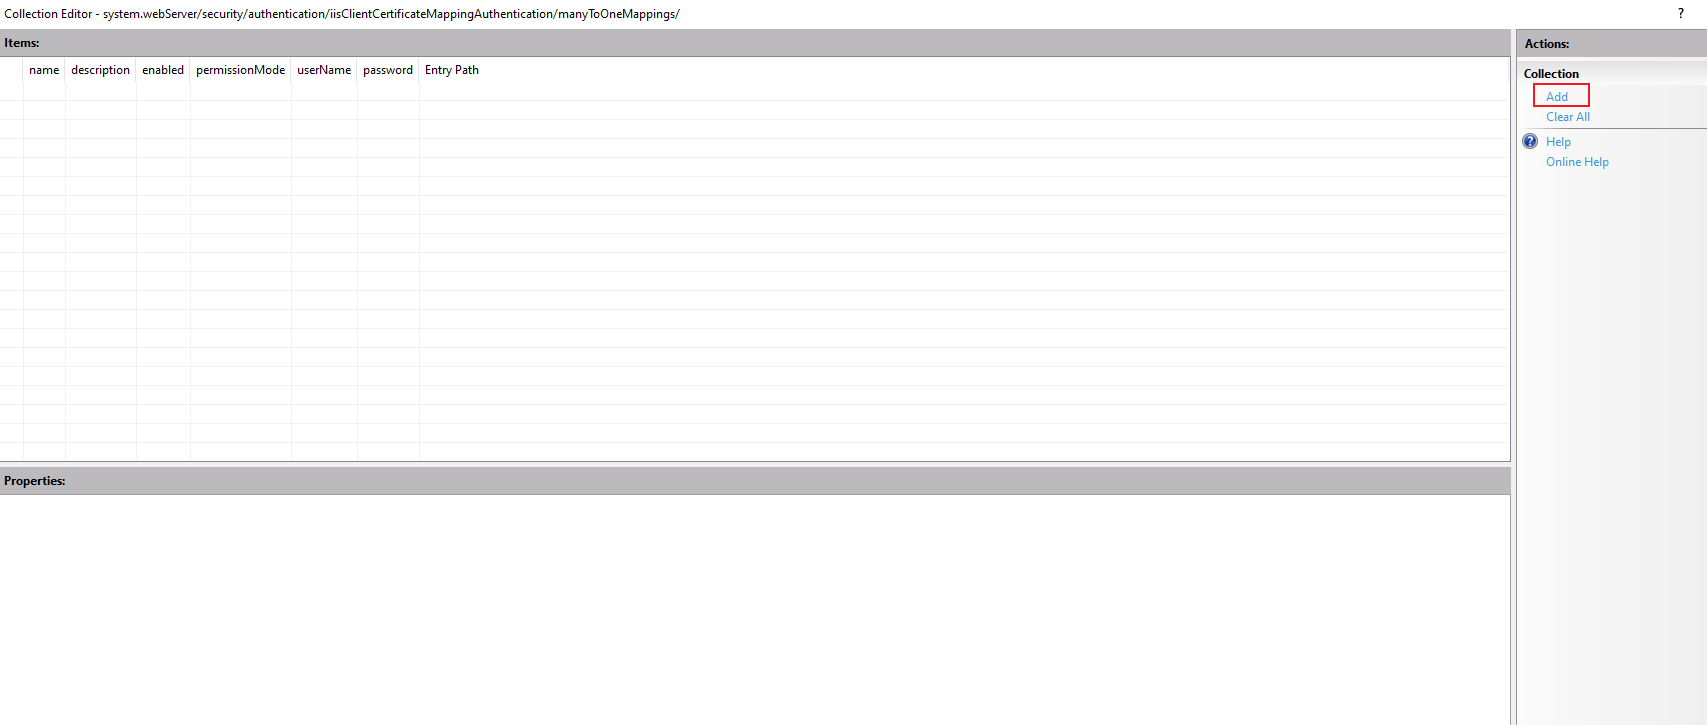
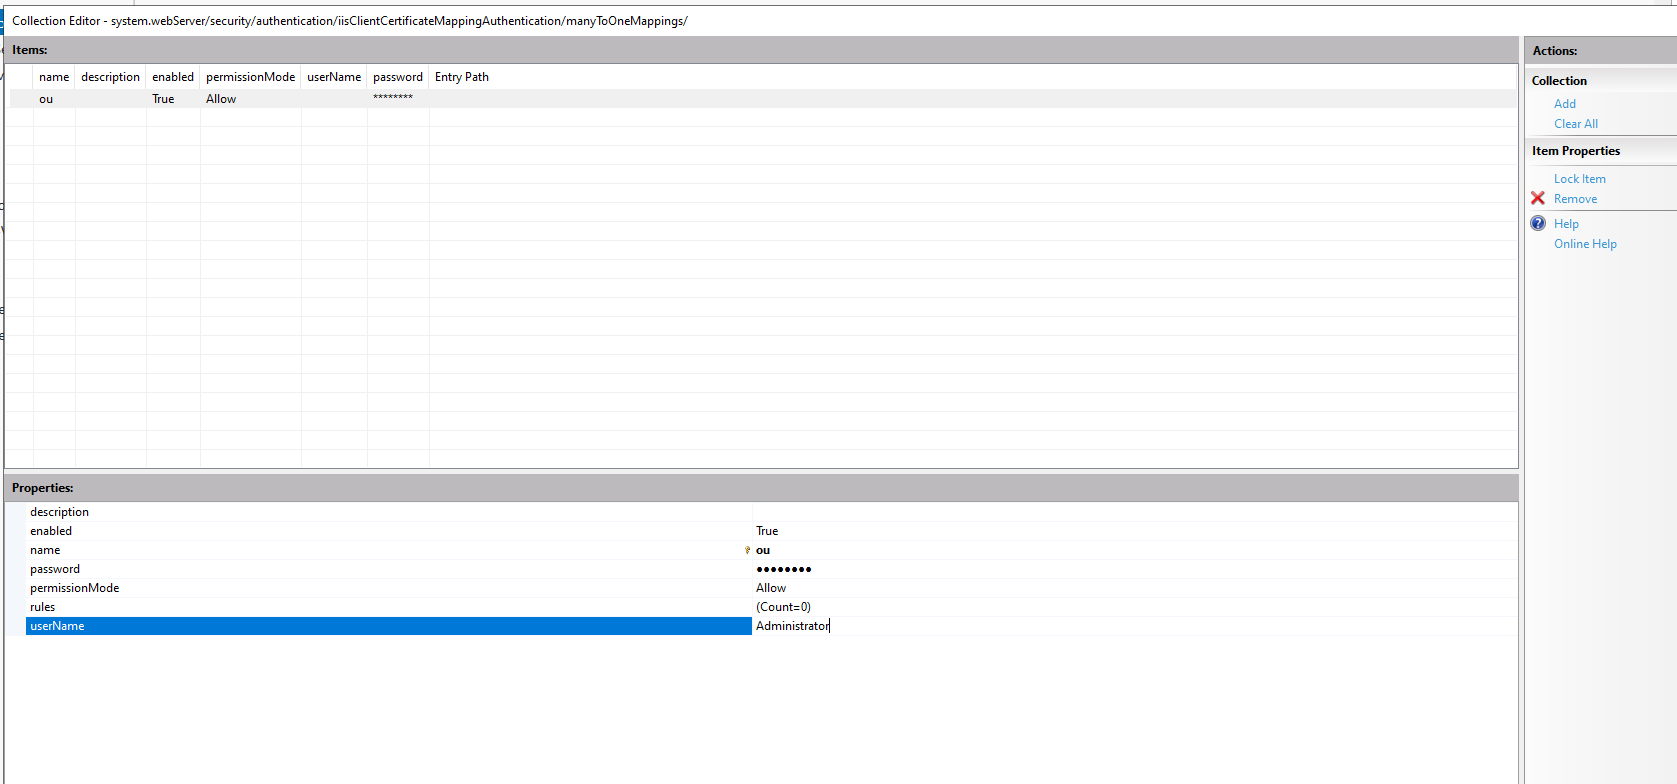
定义匹配规则:
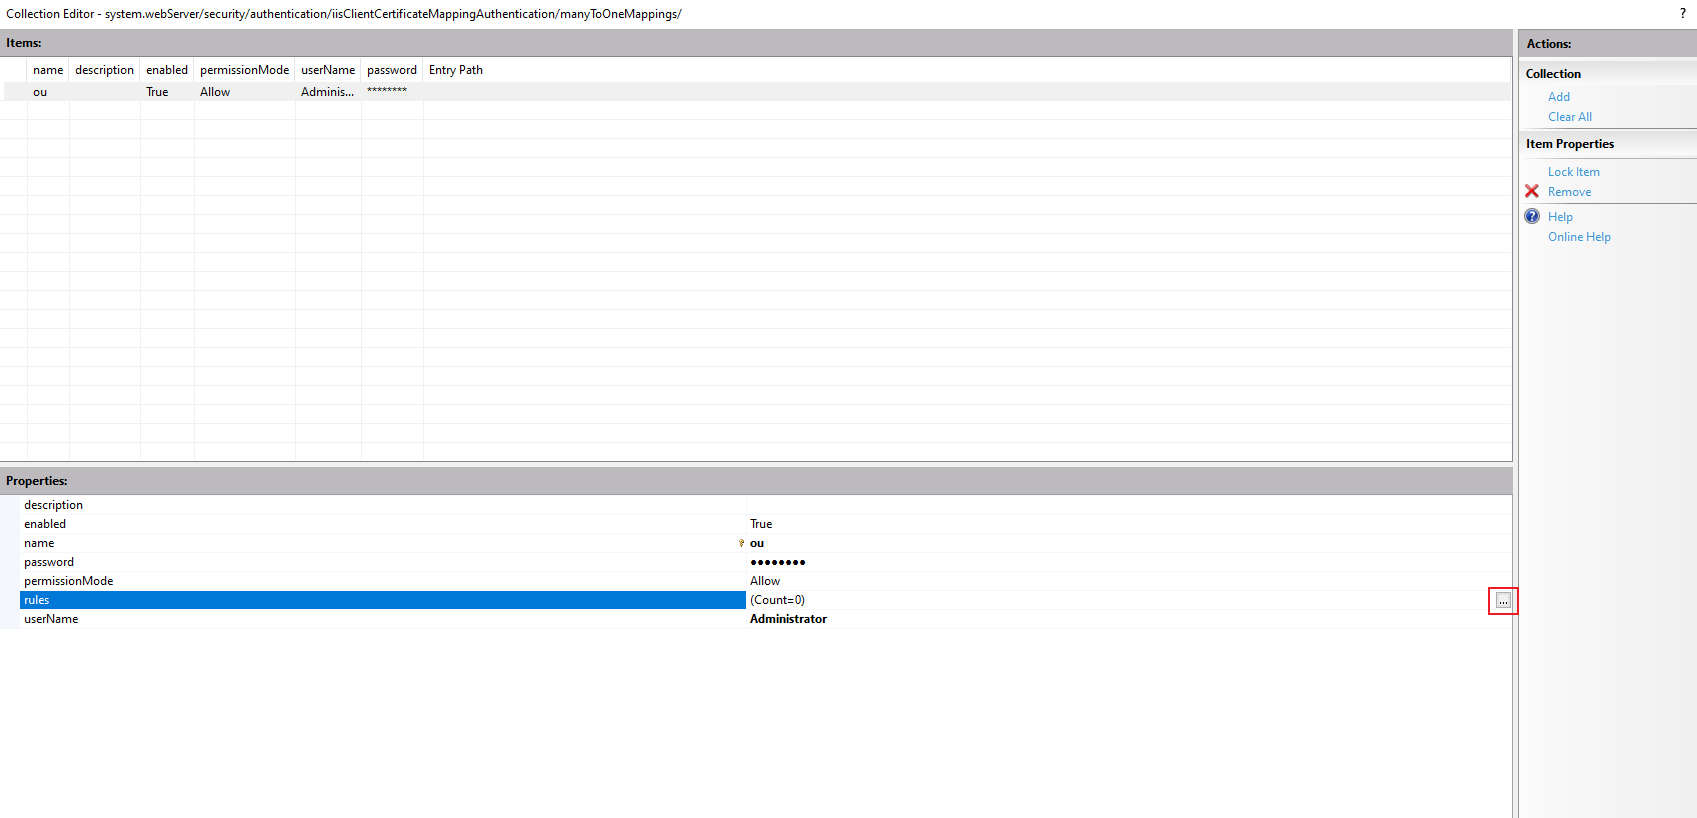
点击 add
严格区分大小写
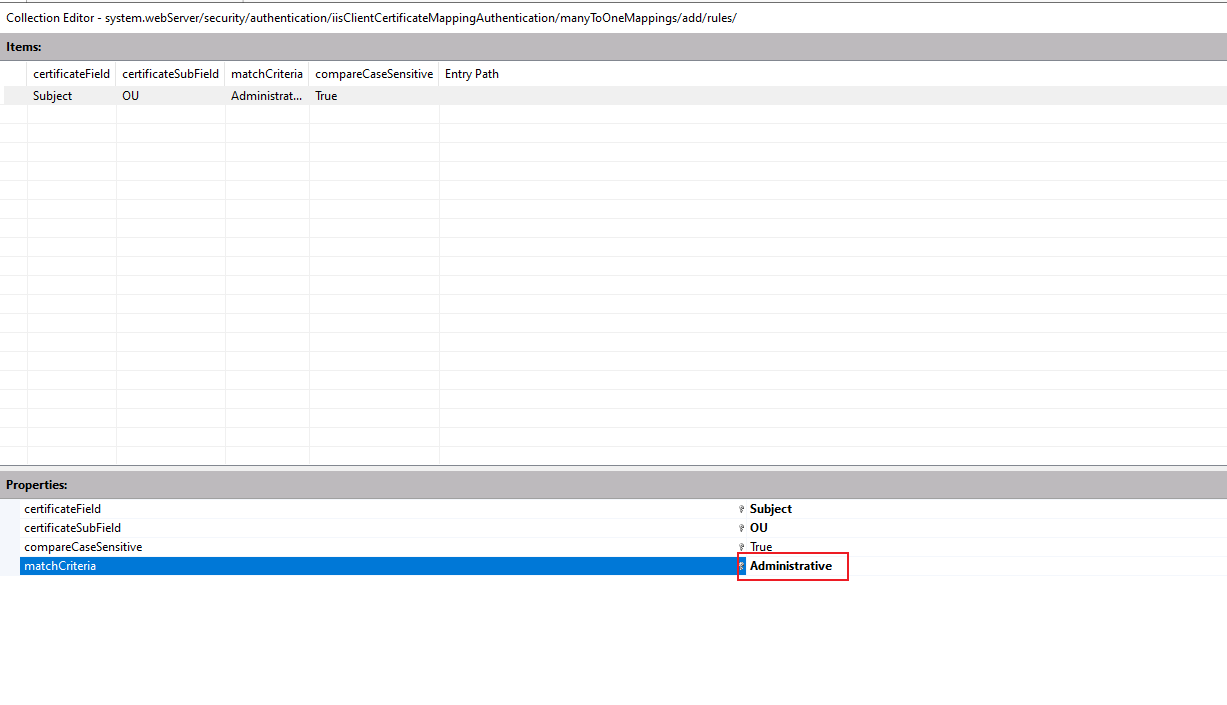
点击应用:
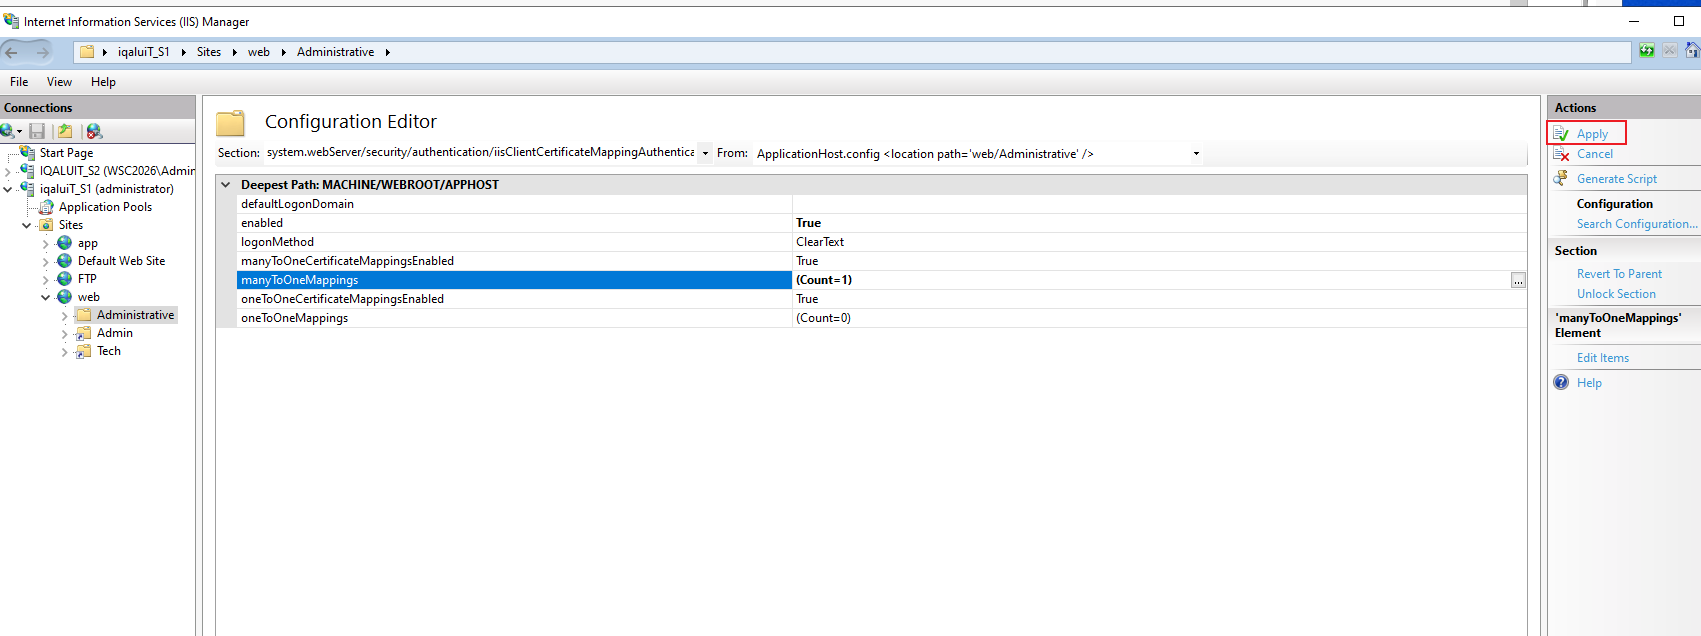
然后就只有 Administrative OU的用户能够访问了
2、iqaluiT_S2、iqaluiT_S3:
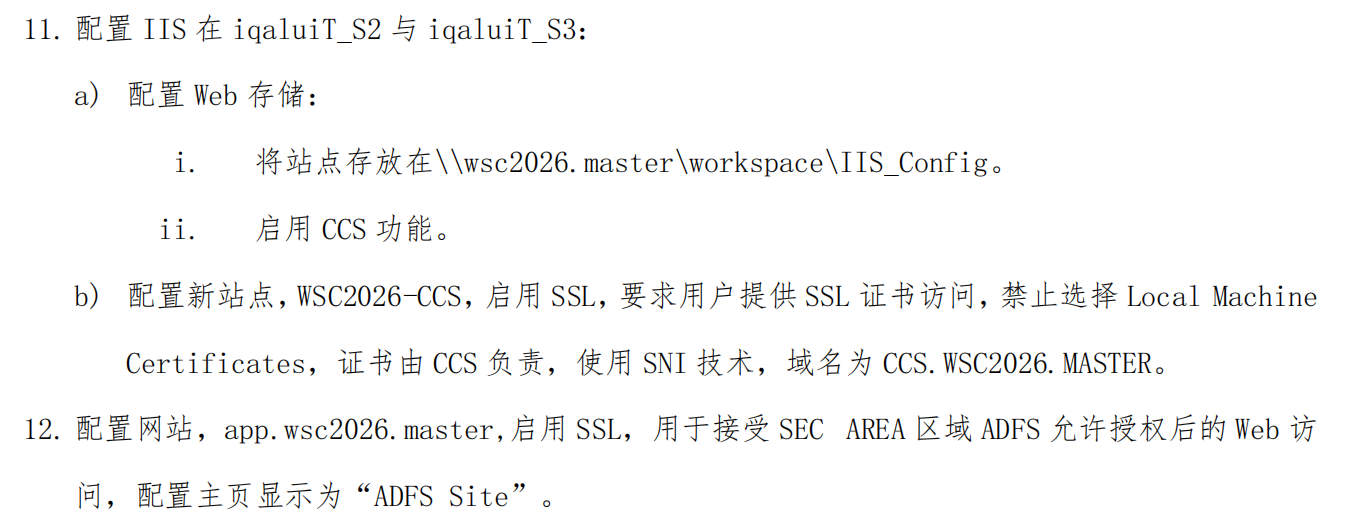
1)将 Web根目录放在共享文件夹:
# 需要在匿名身份认证中指定 administrator@wsc2026.master的凭据才行
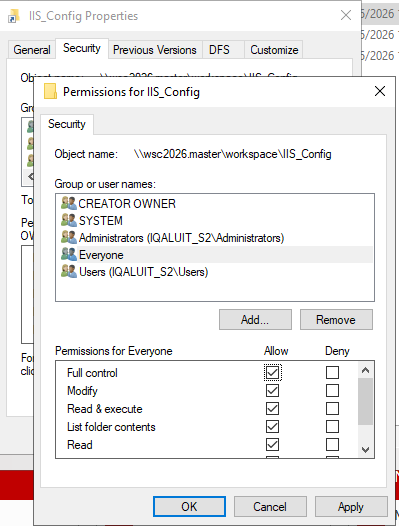
然后要放心 IIS_Config 的NTFS权限
将Web根目录放在 IIS_Config
先配置 IIS_Config 这个 DFS共享,放开 everyone 的NTFS权限
2)CCS:
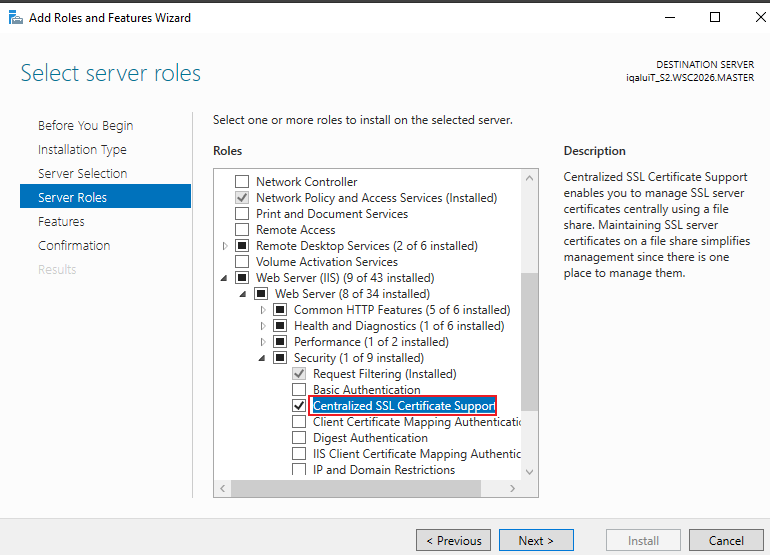
配置 CCS:
需要一张 .pfx 证书(像RDS那样)
安装组件
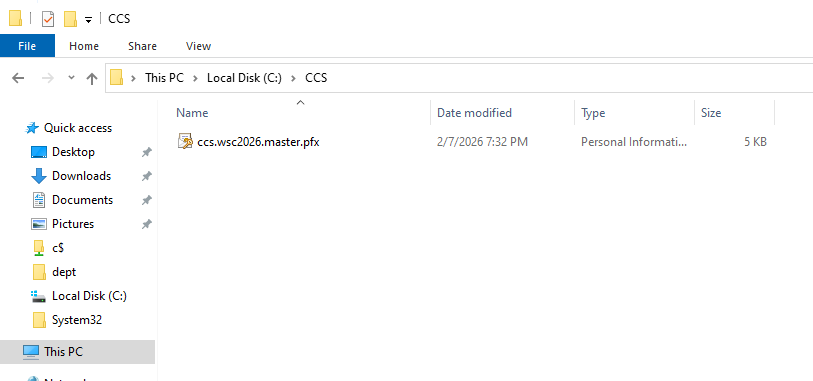
在本地创建ccs目录,然后将证书拷贝进去(文件名称 必须要等于域名):
mkdir c:\ccs
只需要文件名称匹配即可,证书内容可以是 通配符
然后重新打开 inetmgr:
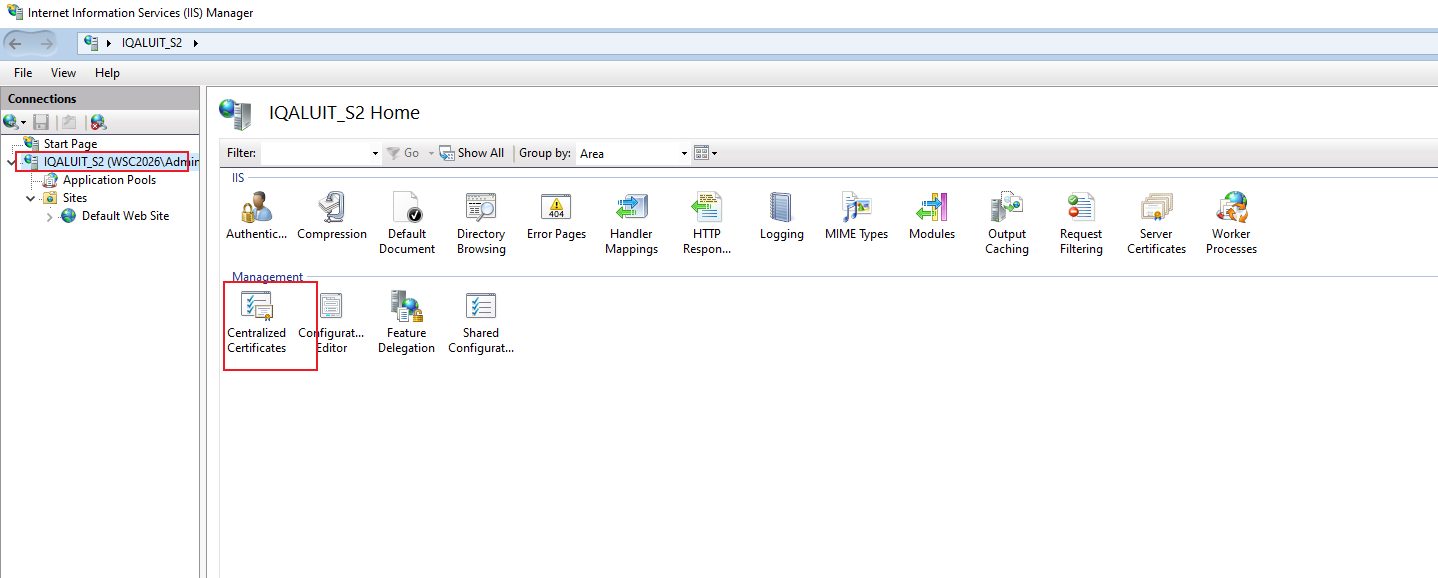
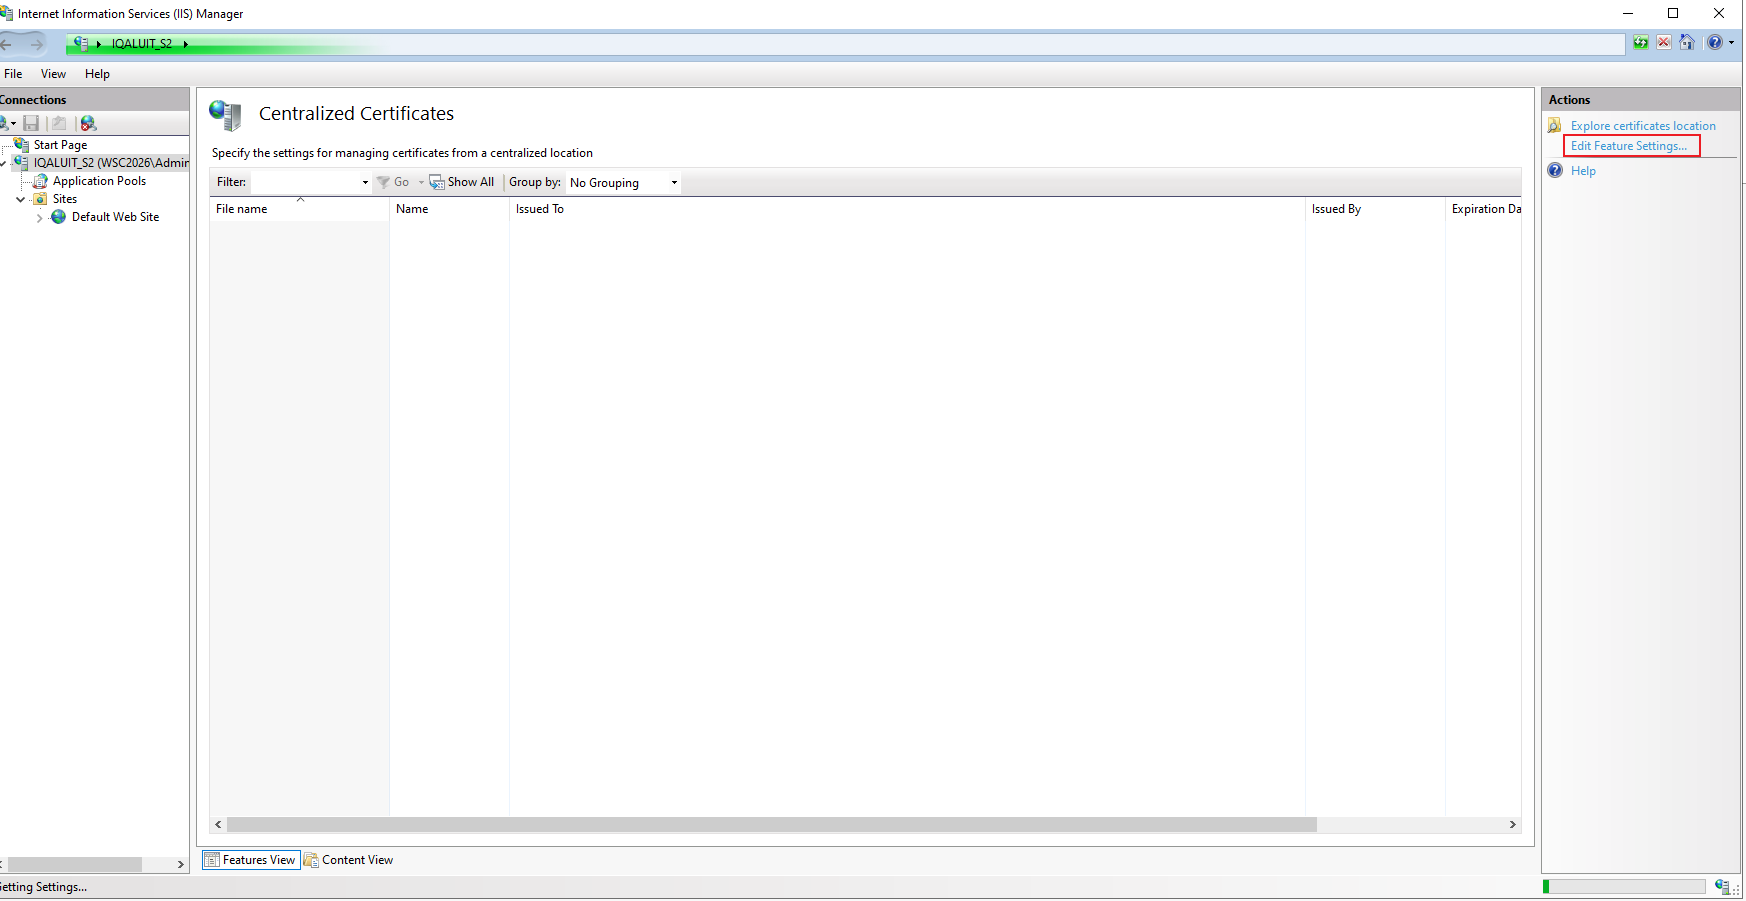
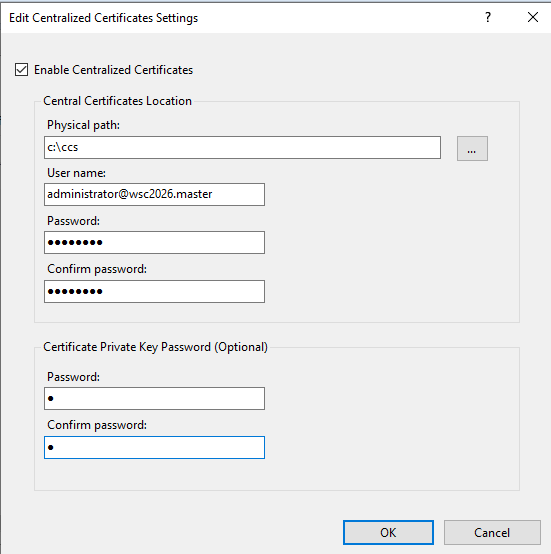
指定存储路径为DFS路径:
指定连接共享路径的凭据
指定 .pfx 证书的密码
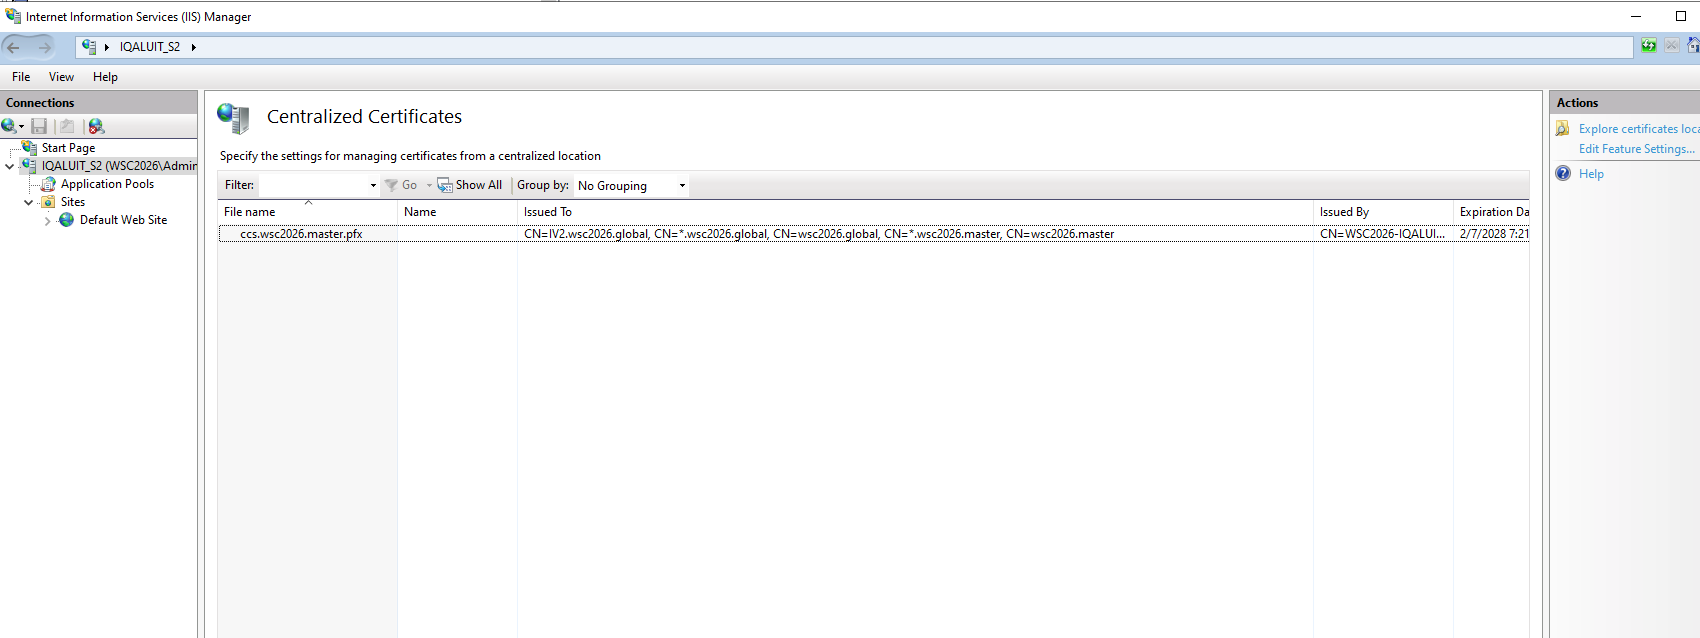
·配置好后添加 443站点:
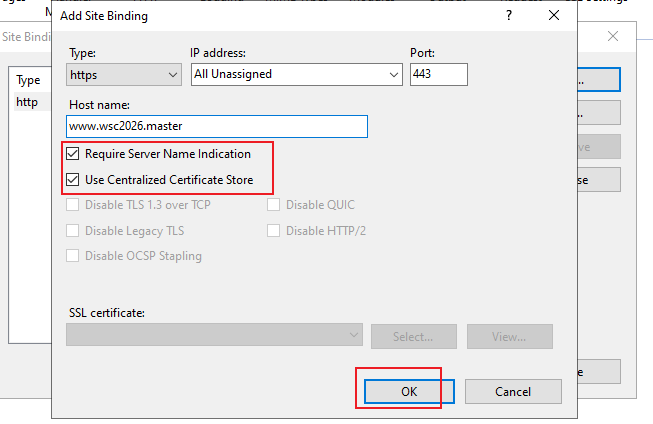
勾选使用 Centralized Certificate Store,然后指定 SNI域名(它会自动选择使用哪张证书)
·测试访问:
明明443页面没有指定证书,但是还是访问成功: