L2TP拨号(证书).note
一、证书(VPN服务器本地配置radius):
客户端和服务端能够使用同一张证书
客户端的证书字段任意(有CN字段就OK)
1、创建证书模板:
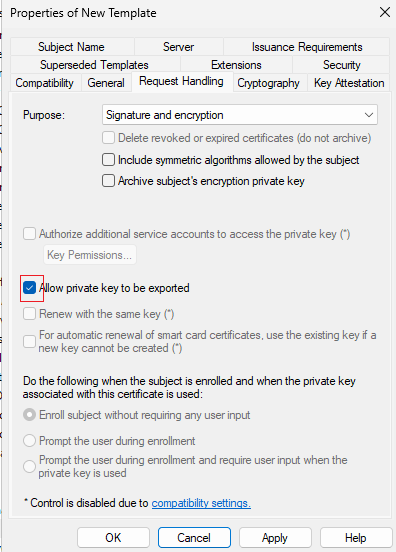
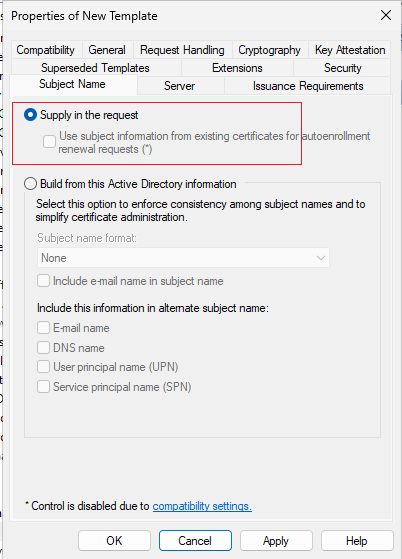
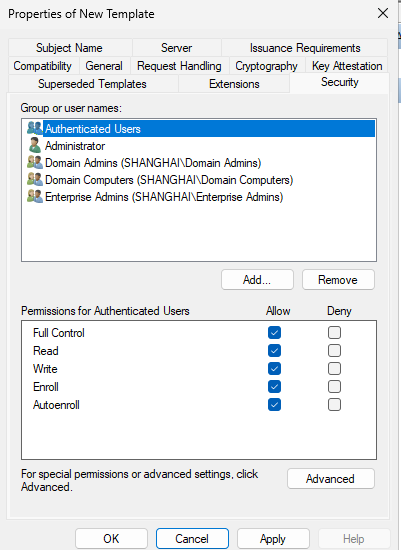
复制计算机证书模板
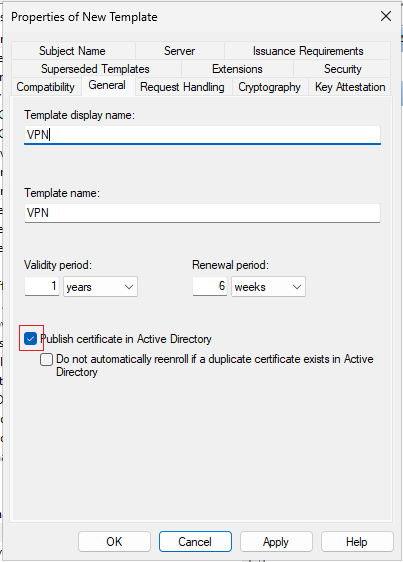
设置允许私钥导出
2、申请一张证书:
证书字段只需要写CN即可
证书字段最好有一条匹配客户端连接的地址,例如:vpn.shanghai.org
那么字段可以如下:
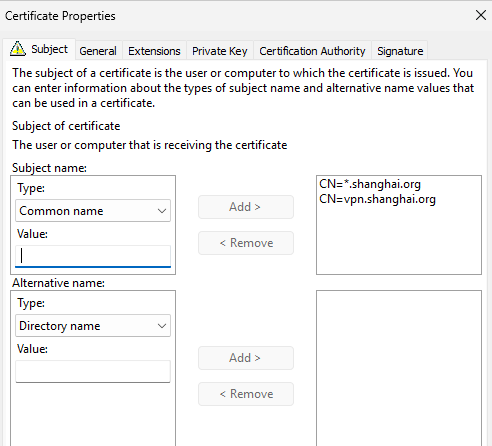
加个 *.shanghai.org 是为了让这张证书能够当作web证书用
申请方式不赘述
3、配置 VPN服务器:
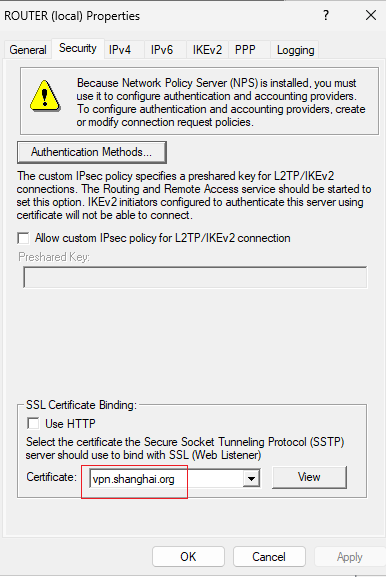
(1)配置 rras:
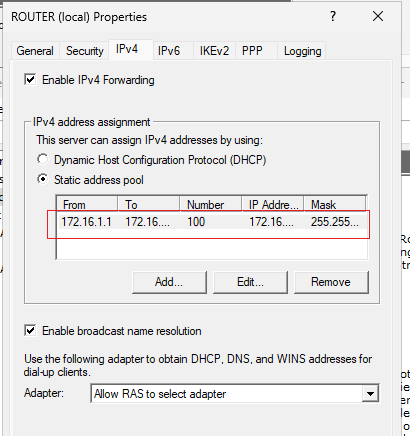
分配一个静态地址:
(2)配置 nps:
先安装 npas
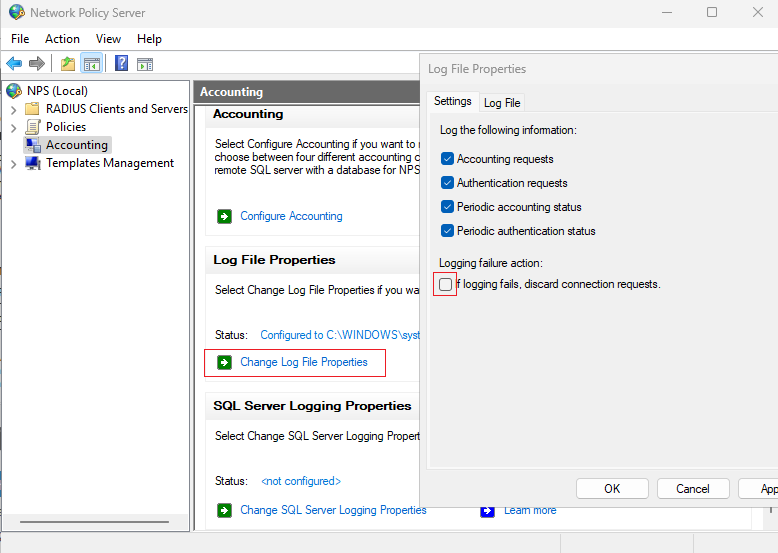
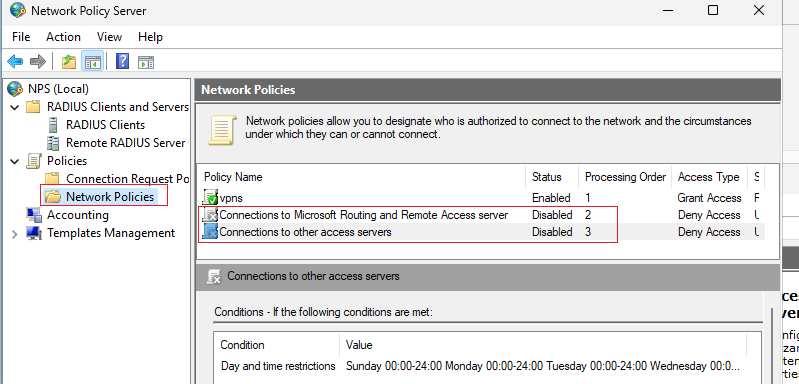
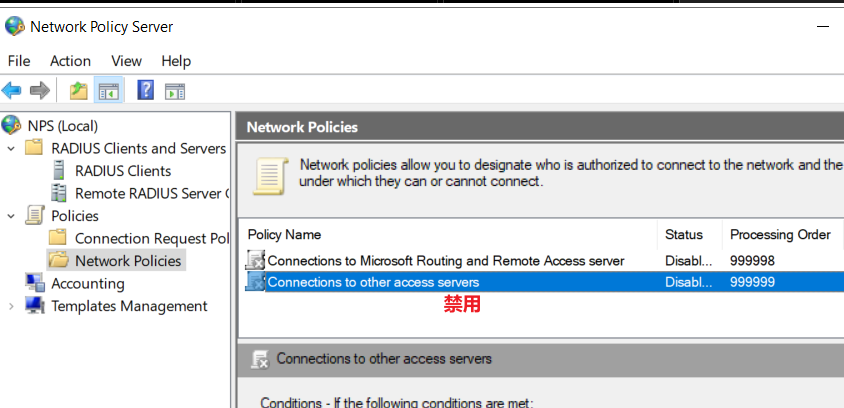
·禁用原本的三个策略:
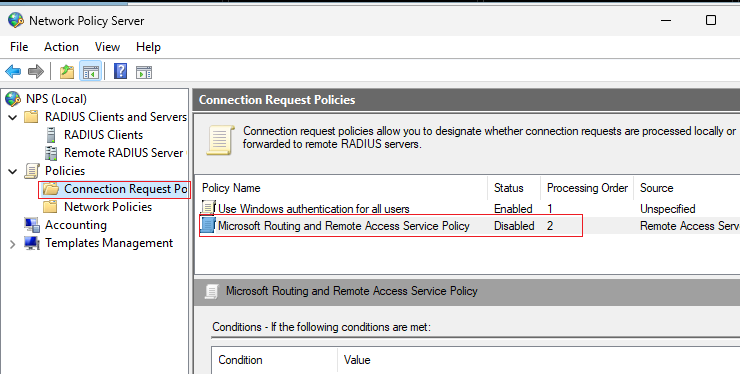
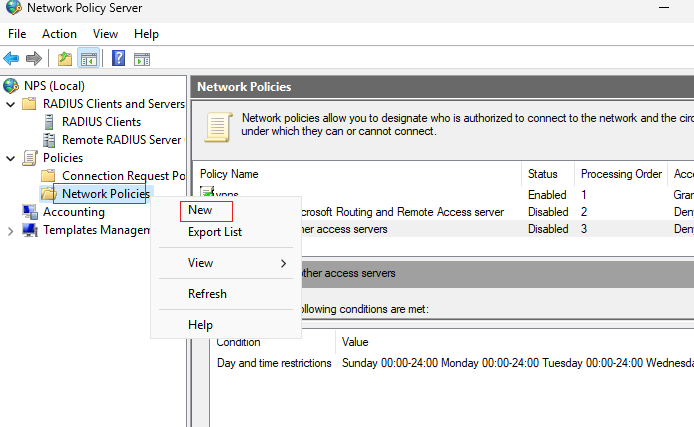
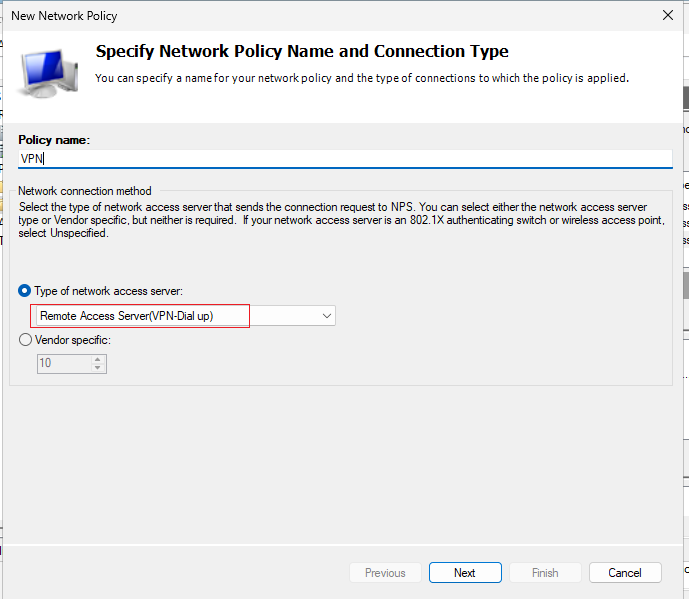
·创建 nps 策略:
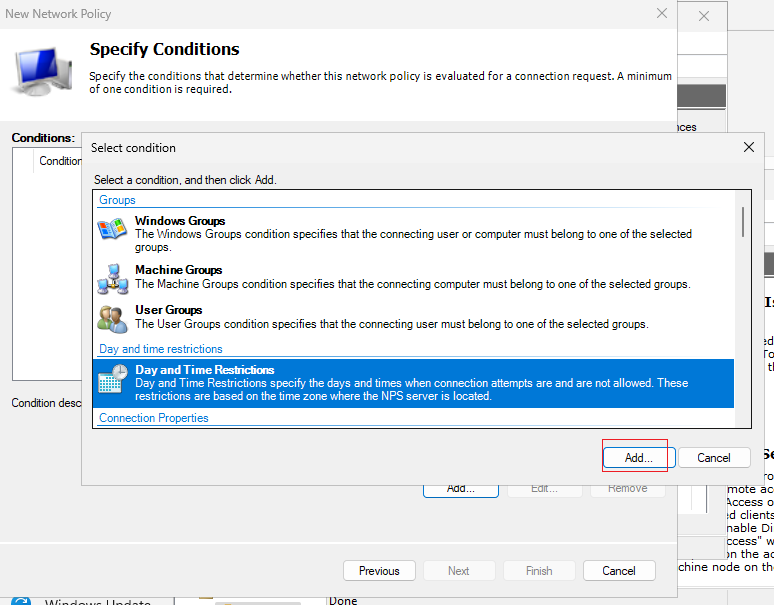
日期或者选择 user group/Domain users 也可以:
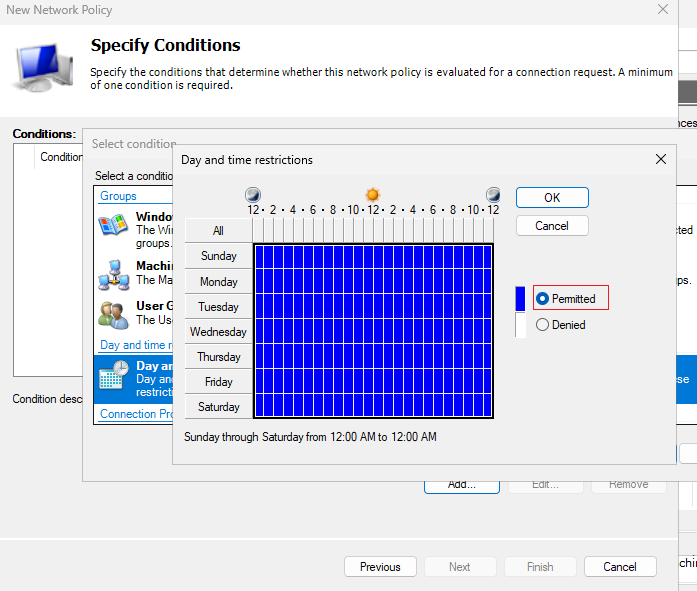
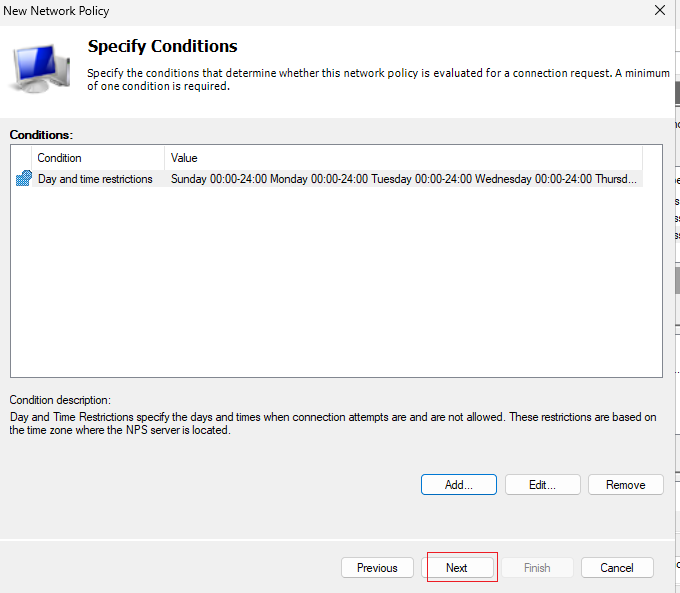
一直下一步点击完成即可。
4、导出证书(vpn证书、ca根证书):
vpn证书需要导出私钥
ca根证书不需要导出私钥
导出方式不赘述
5、在客户端导入证书:
ca根证书 导入 本地计算机/受信任的根证书颁发机构
vpn证书导入 本地计算机/个人
导入方式不赘述
6、客户端创建 VPN 适配器:
创建方式不赘述,直接编辑属性:
连接地址需要使用域名
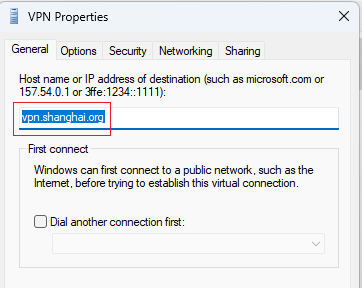
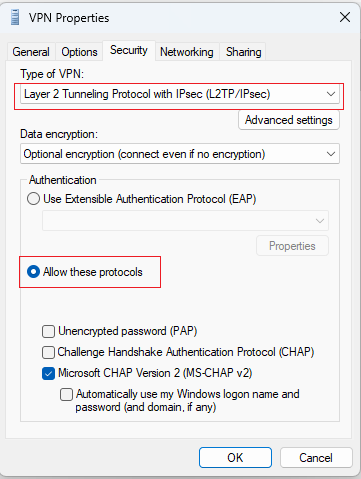
默认就是使用证书认证,点击完成。
·连接测试:
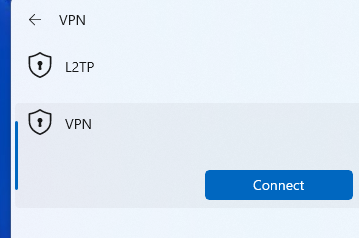
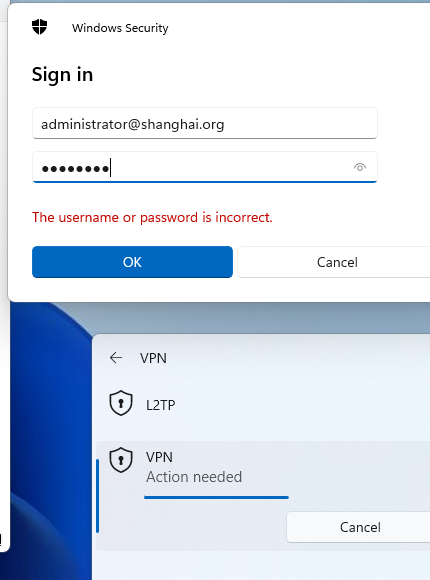
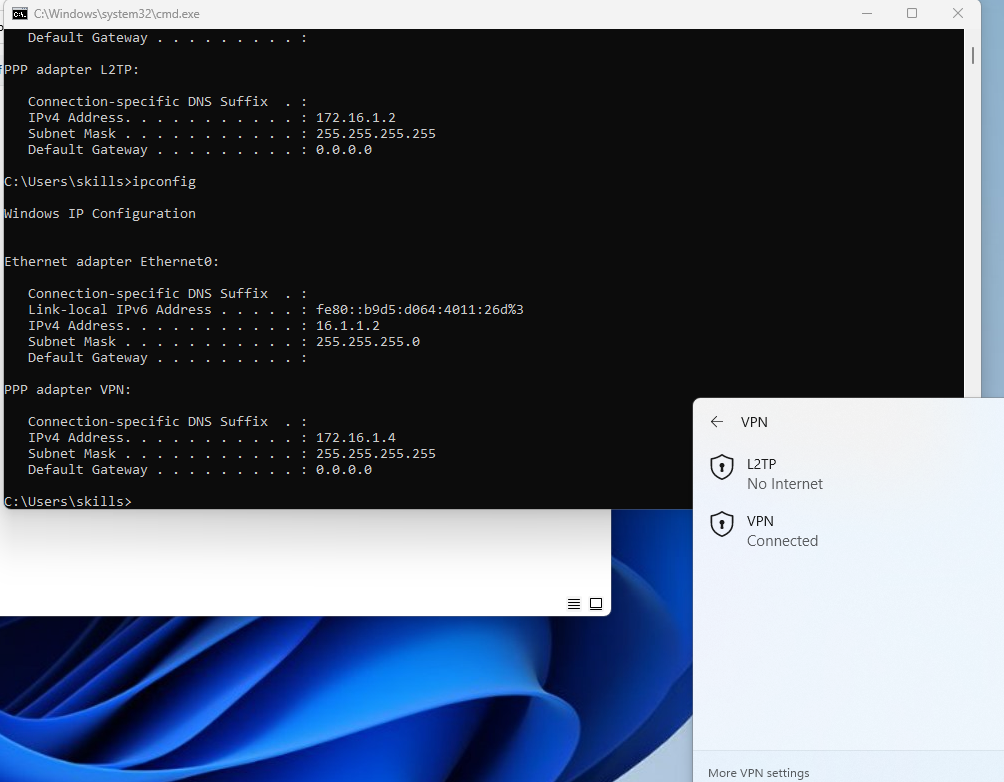
连接成功:
·报错、解决:
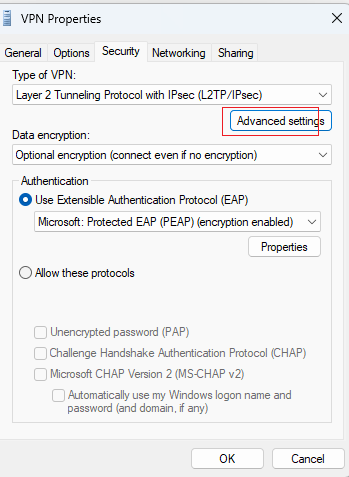
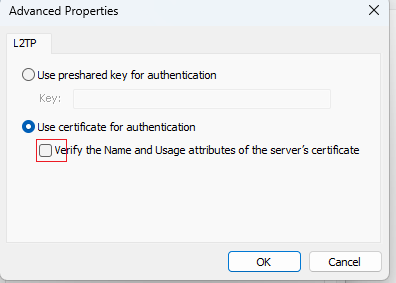
1、无法验证证书:
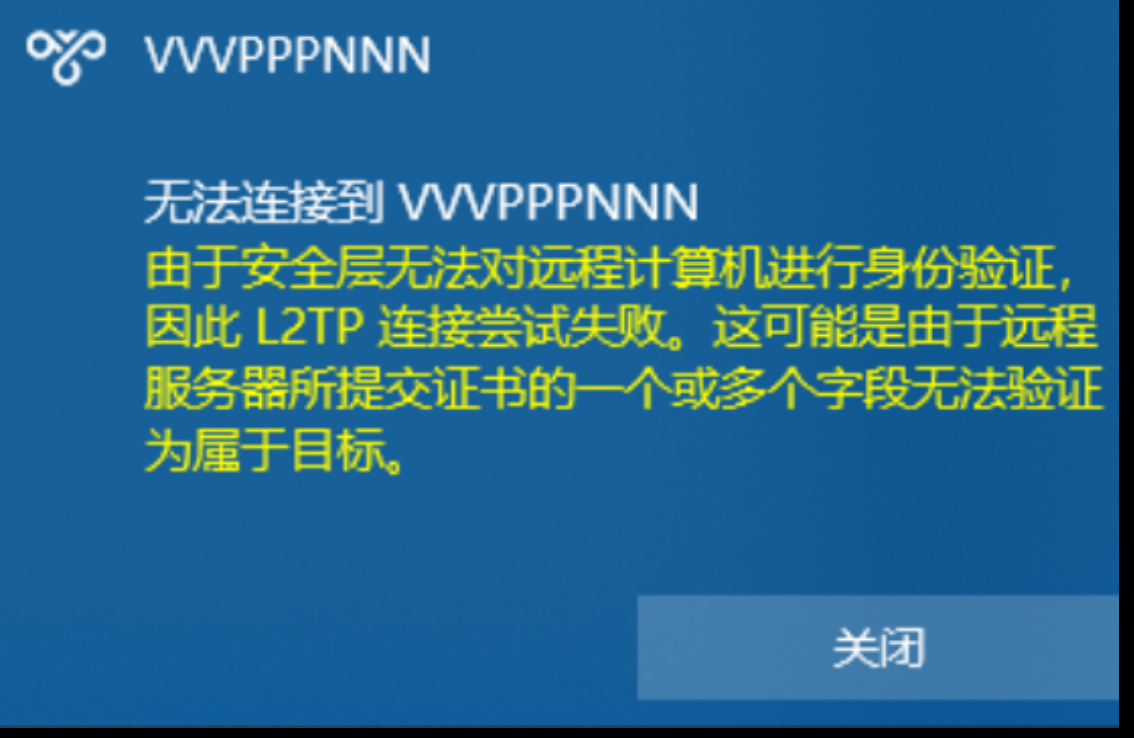
在客户端关闭:
二、证书(将请求转发给后端 raidus):
流程:
在DC上创建计算机证书模板 —— 在DC上配置radius服务器 —— 在DC上配置 VPN连接策略 —— 在HQ-EDGE上申请两张证书(服务器和客户端) —— 在 HQ-EDGE上配置L2TP VPN —— 在HQ-EDGE上配置NPS将连接策略转发到DC进行处理 —— 在客户端导入证书、信任CA,最后连接VPN
(1)DC(根证书颁发机构、radius服务器):
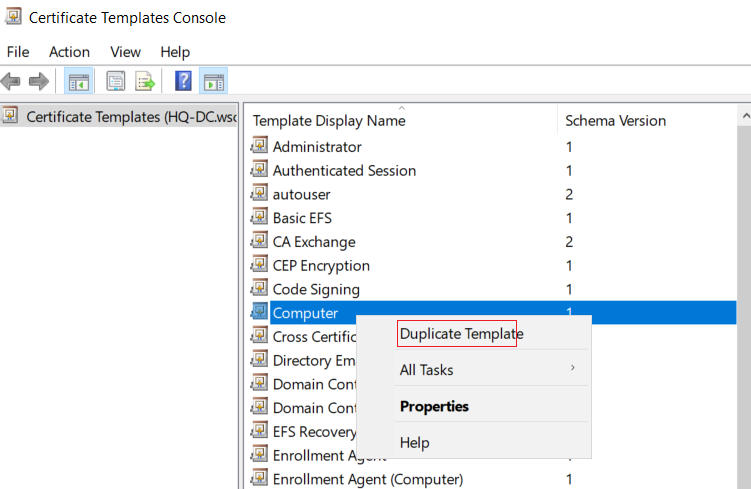
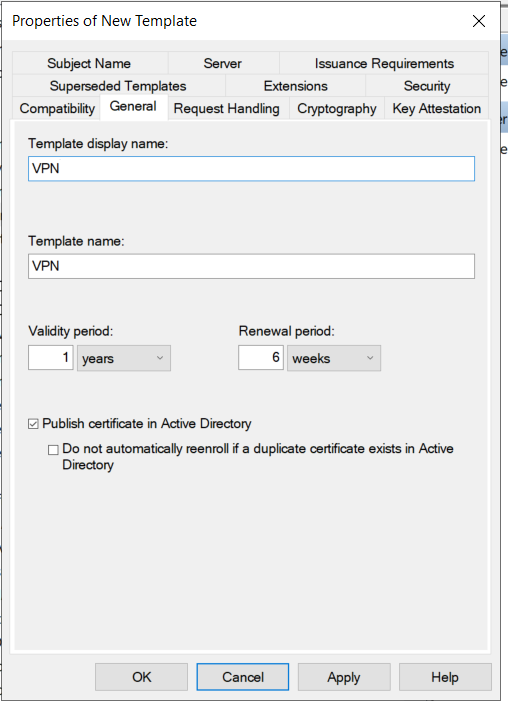
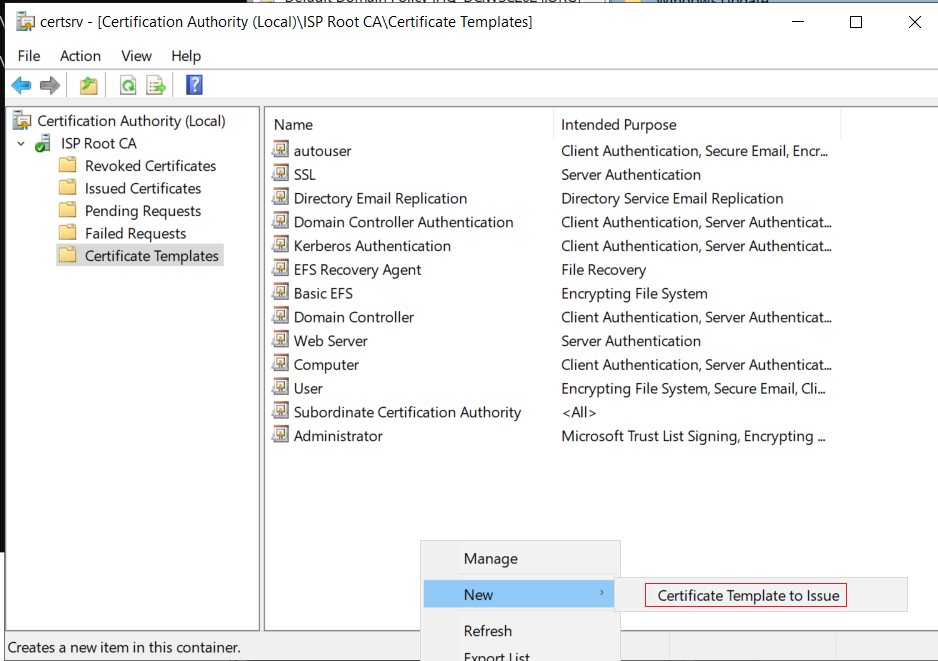
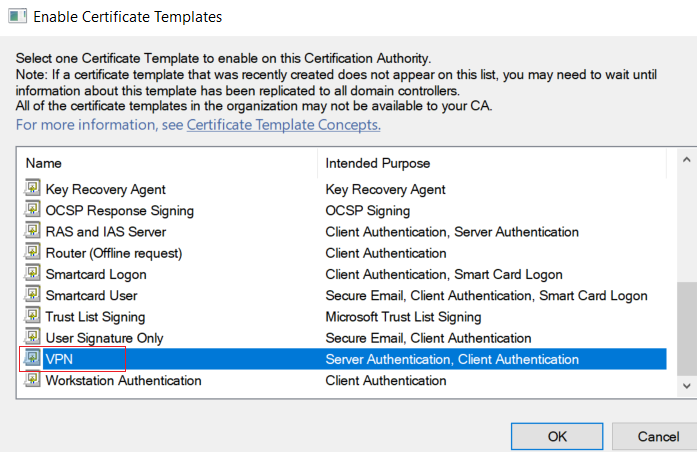
1、配置证书模板
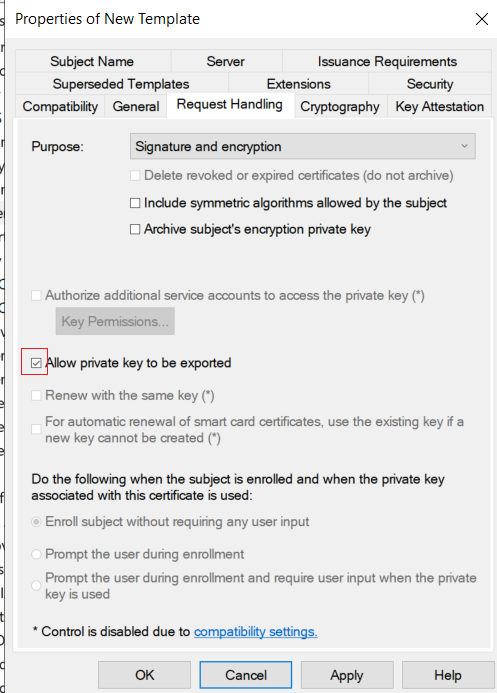
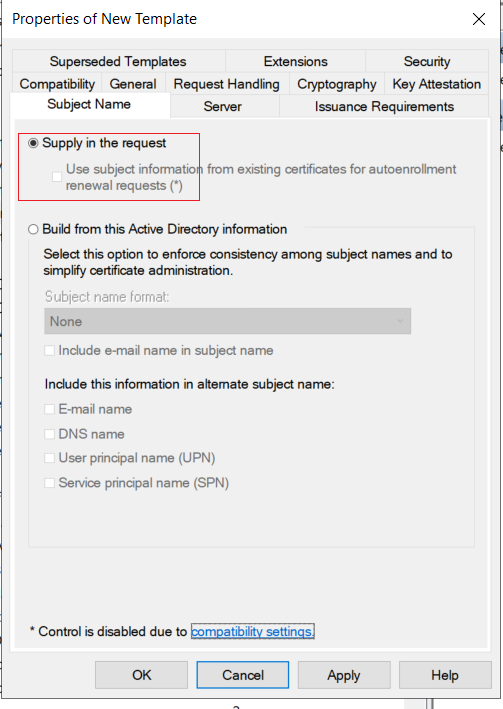
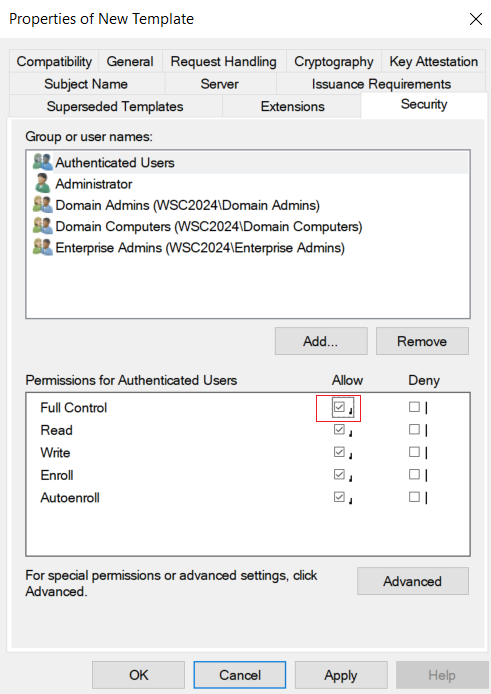
这里需要颁发计算机模板,且需要能够允许导出证书私钥
2、配置 radius、npas服务器:
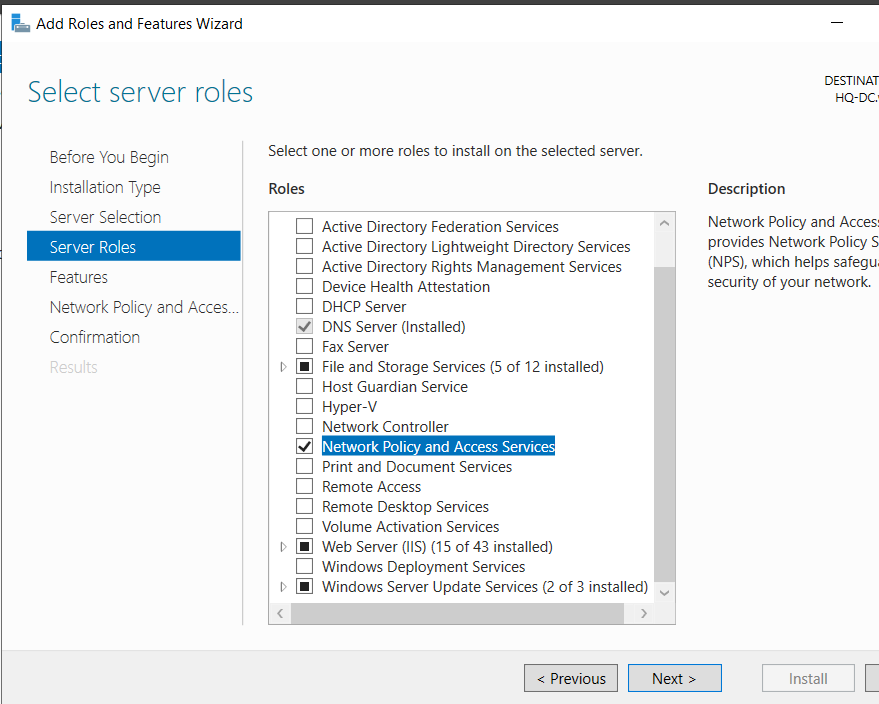
安装npas
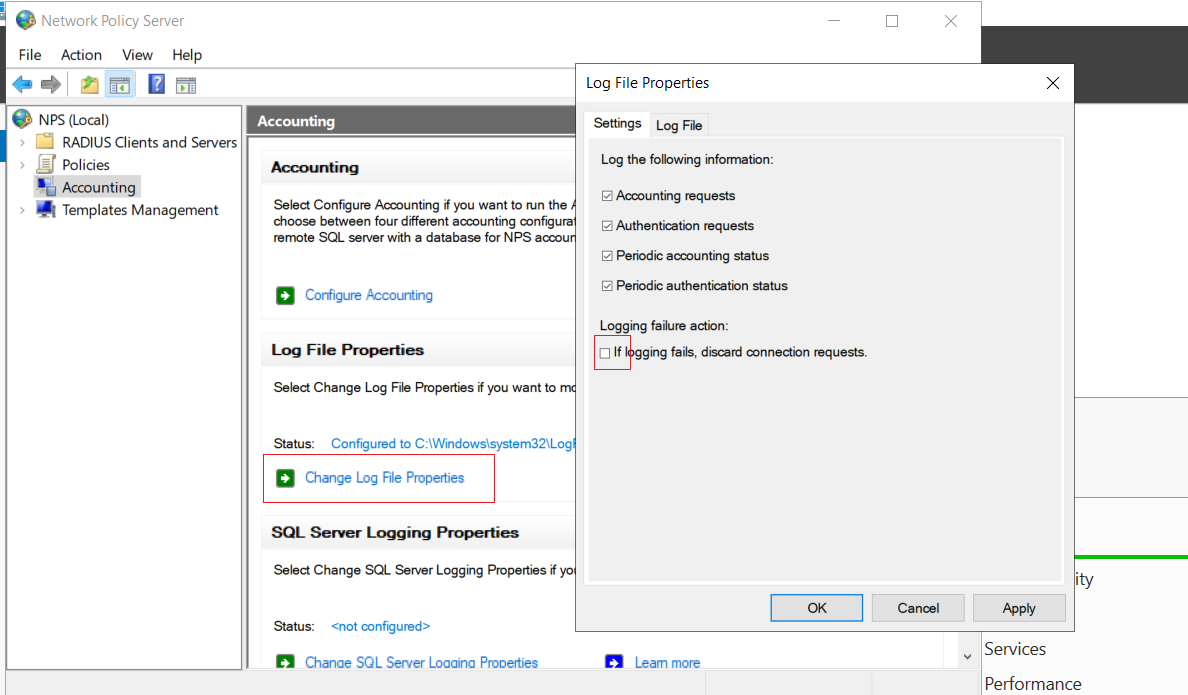
nps.msc
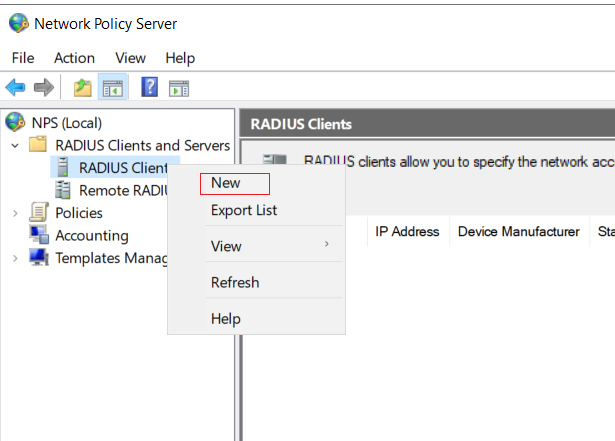
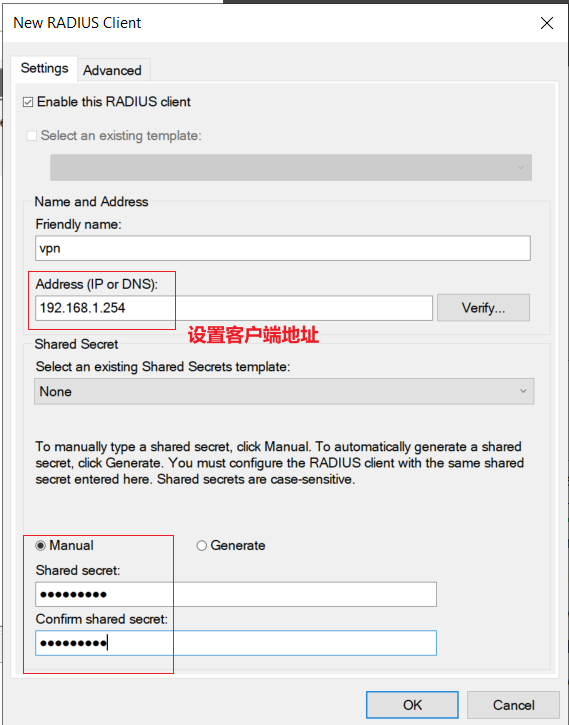
在这里配置VPN连接策略:
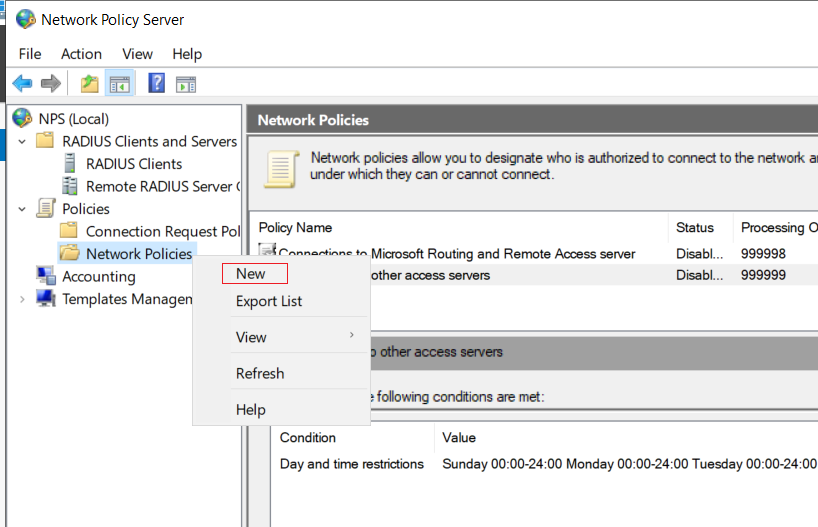
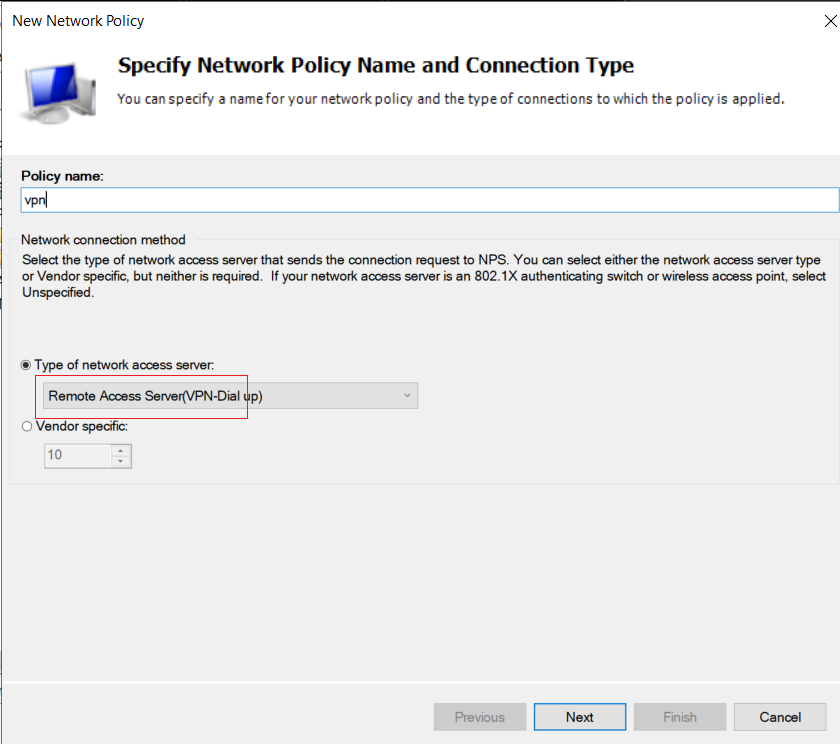
一直下一步点击完成
(2)HQ-EDGE(L2TP服务器):
1、申请证书:
申请两张证书,一张本地,一张客户端
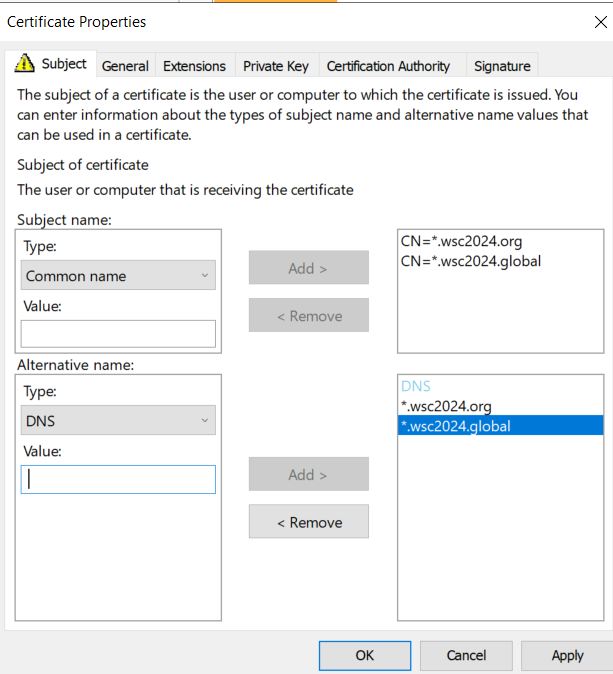
本地证书需要匹配上VPN连接的域名
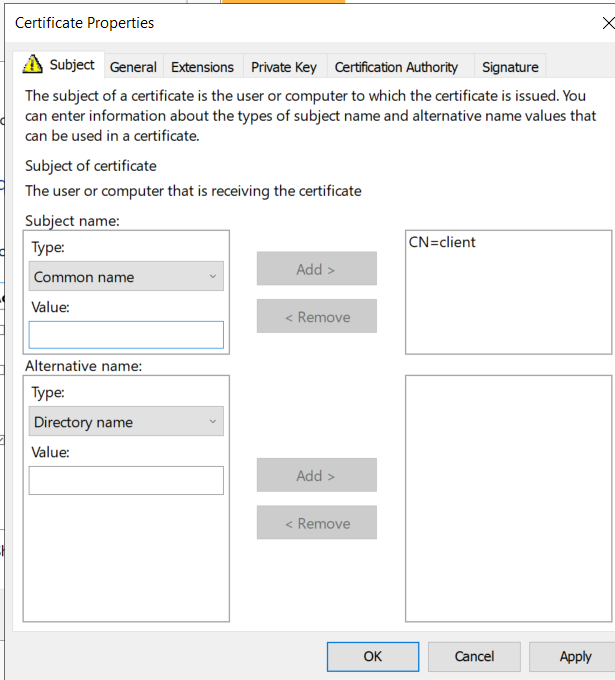
客户端证书字段任意
申请服务器证书:
最好使用和其它证书不同的字段,否则选择证书时不好选择
申请客户端证书:
字段随便写
导出给客户端安装(包括私钥)
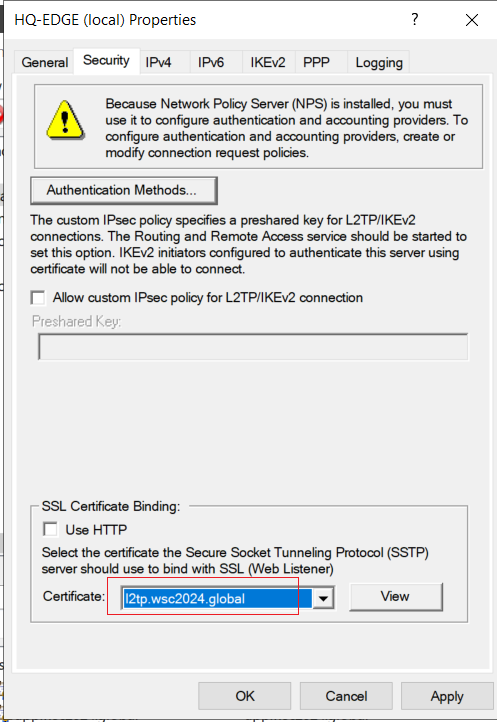
2、配置 rras:
这张证书必须和 web 443端口使用的证书一样
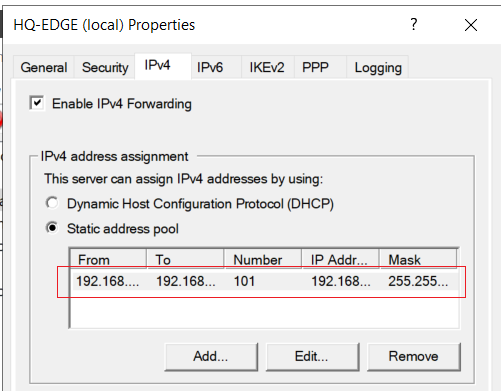
根据题目分配地址
重启 rras
3、配置 npas:
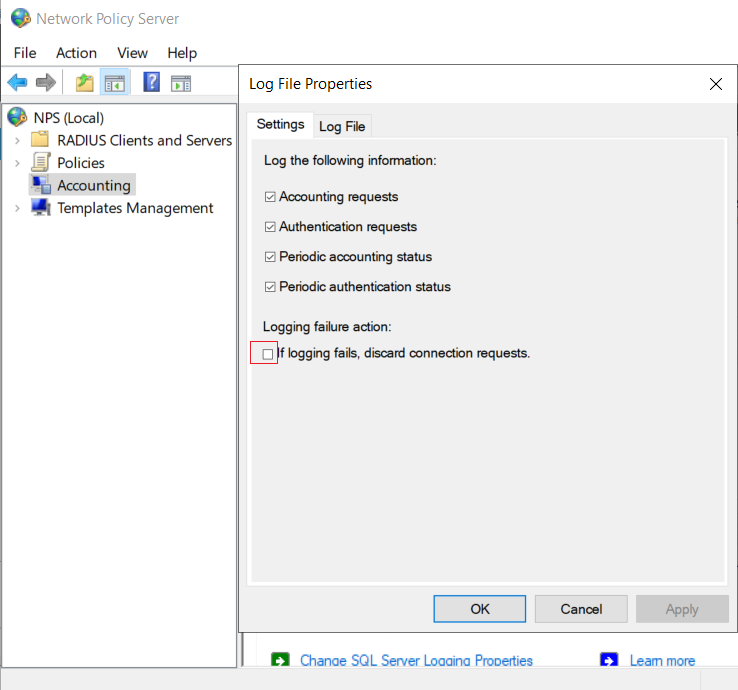
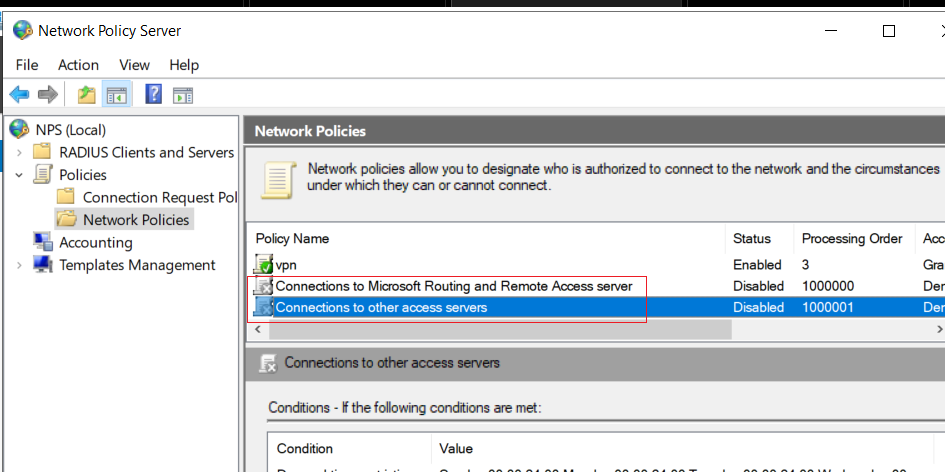
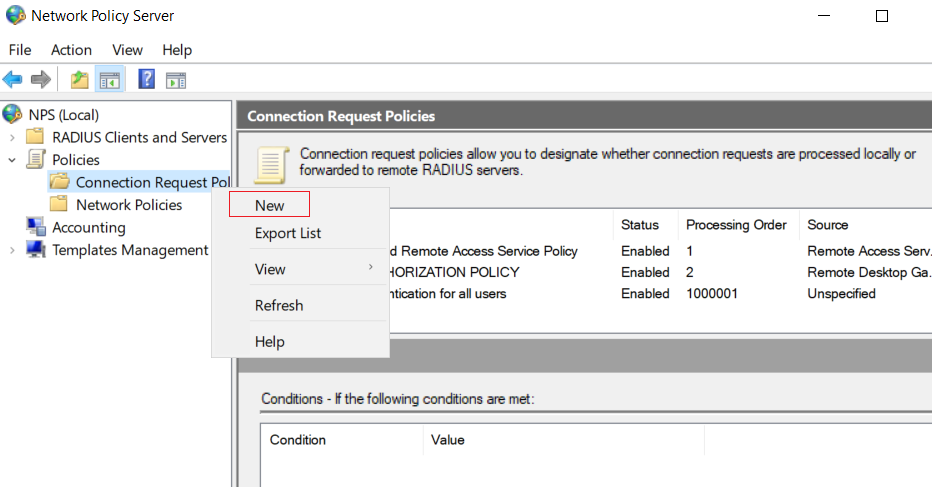
配置策略转发:
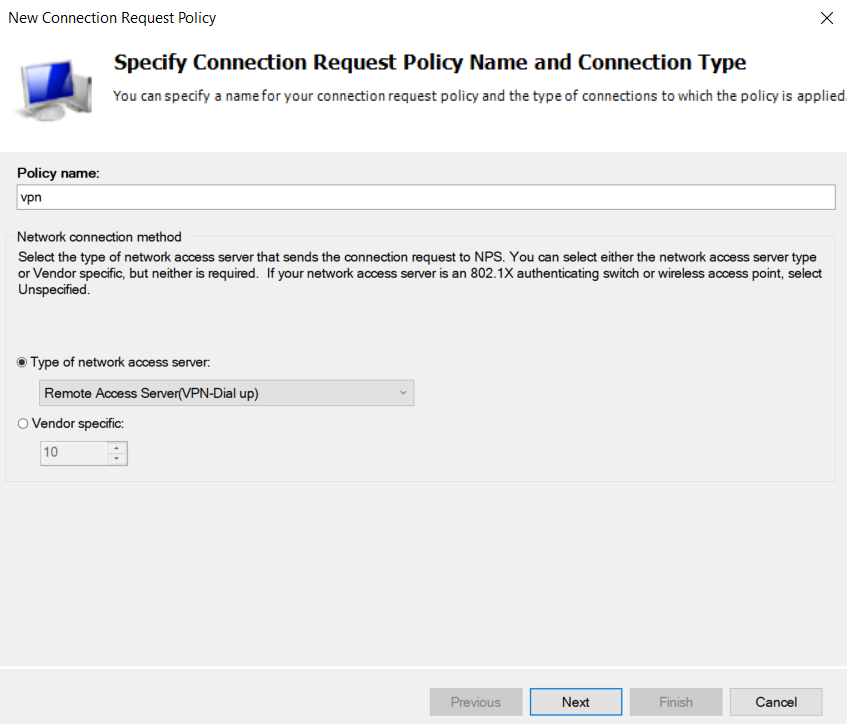
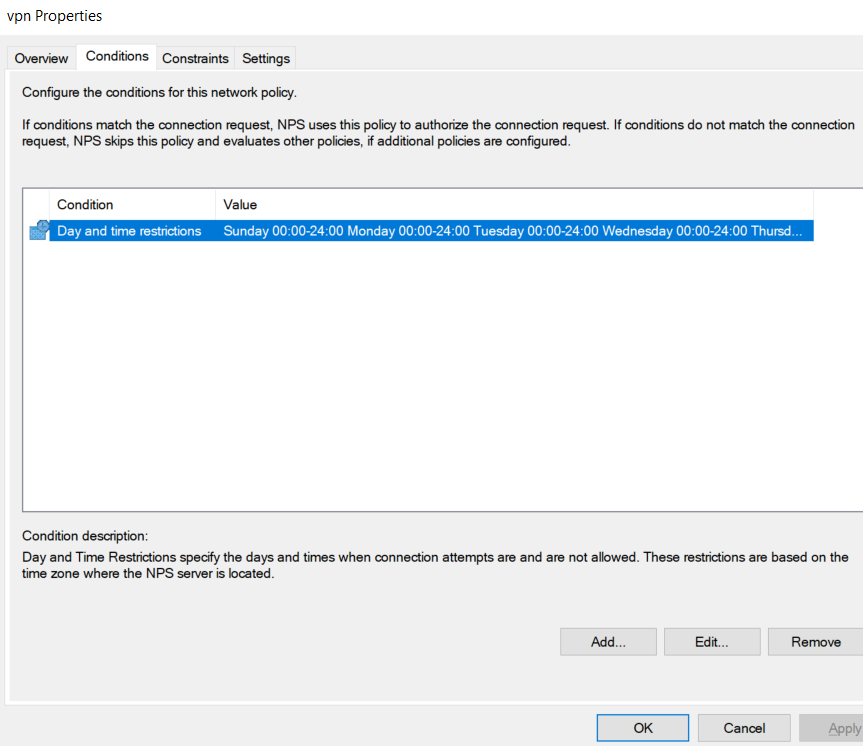
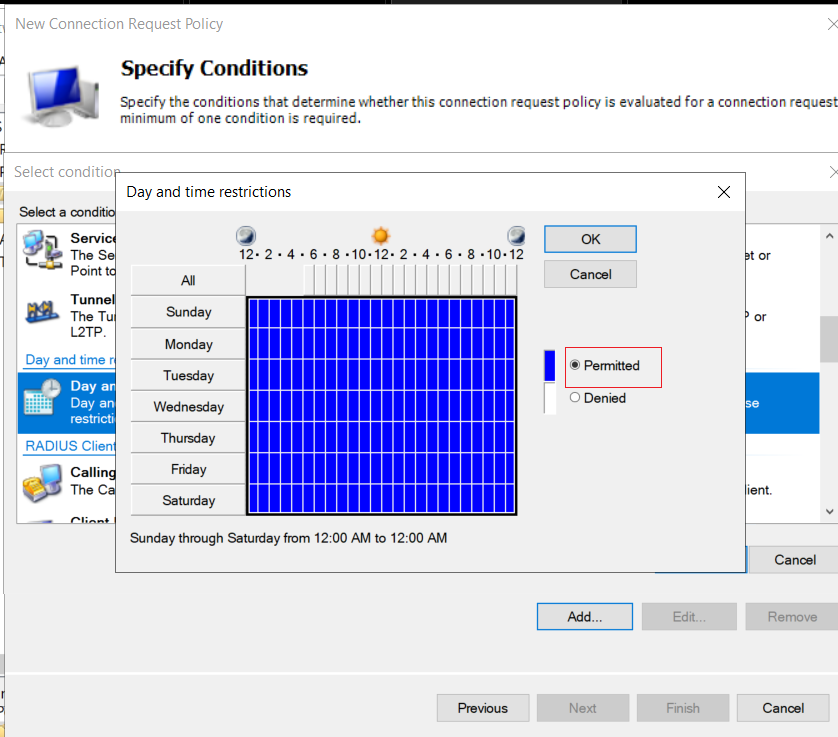
设置连接时间,选择全天(等于没有连接条件)
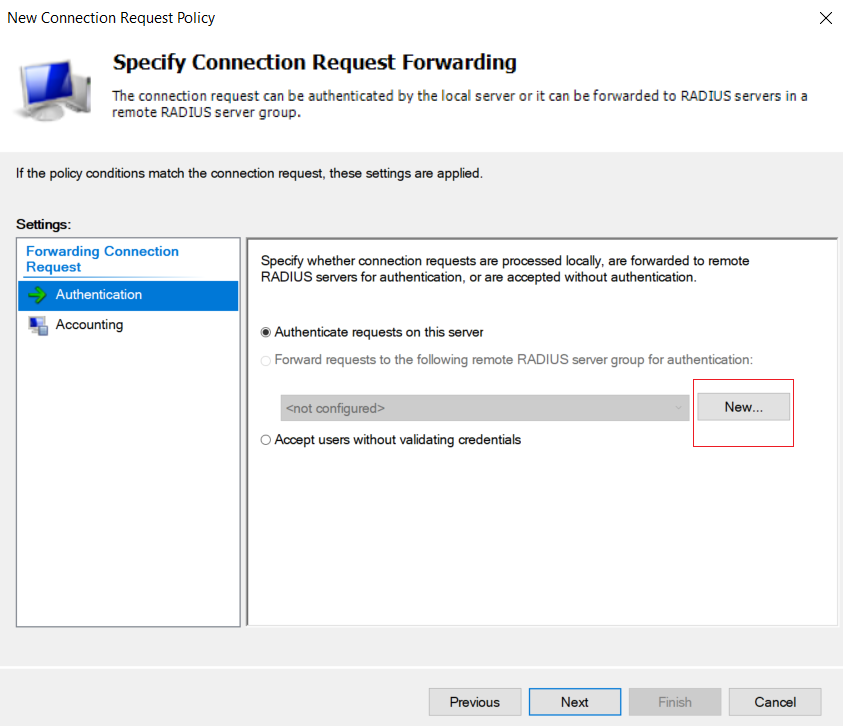
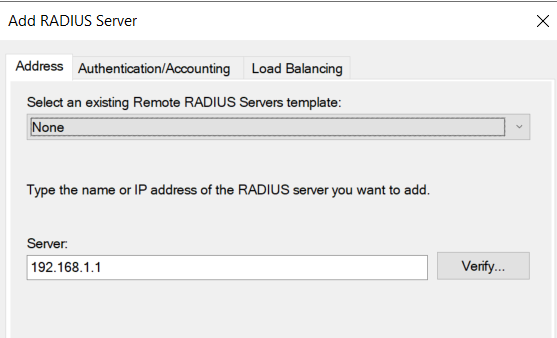
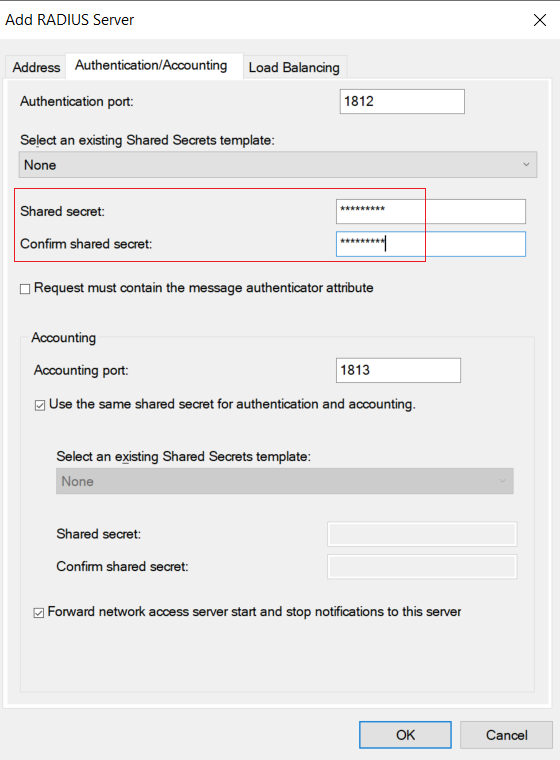
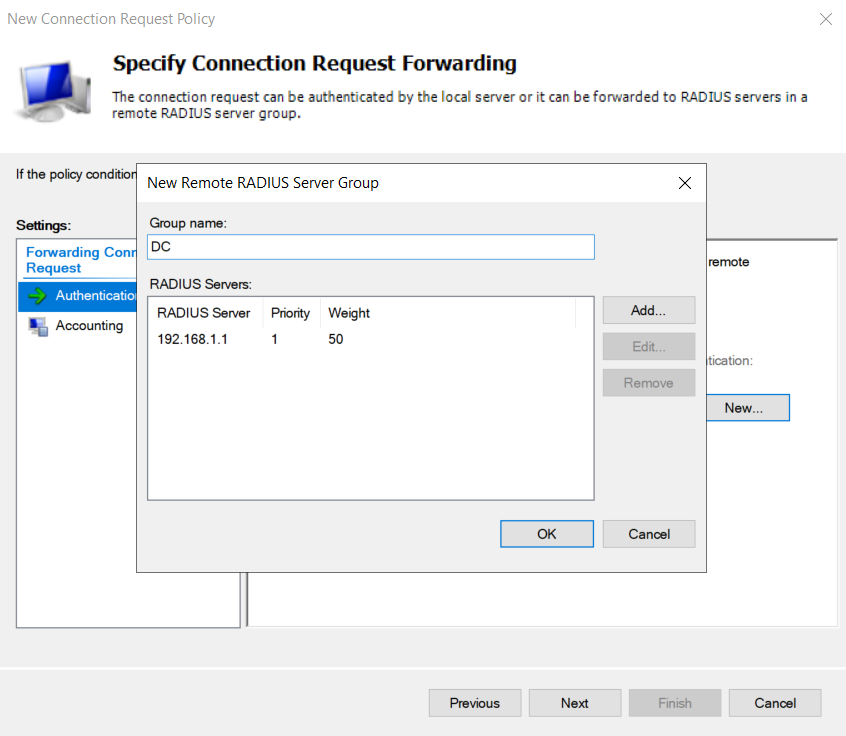
点击完成
创建成功后不会选择这个方式,需要手动选择:
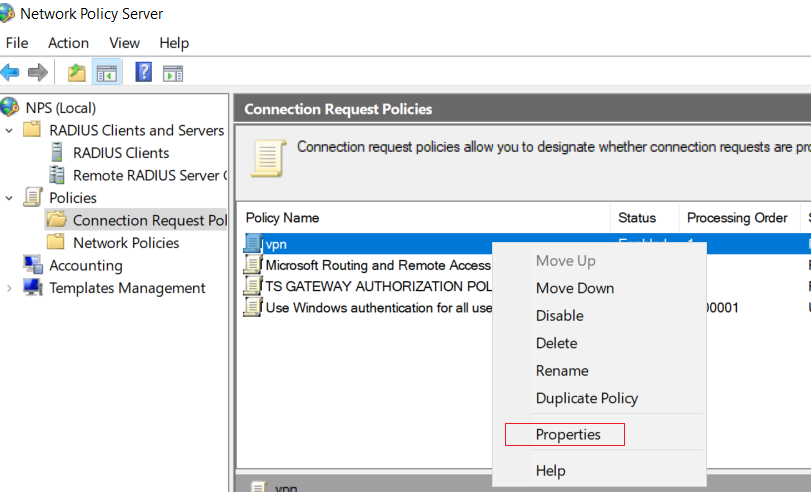
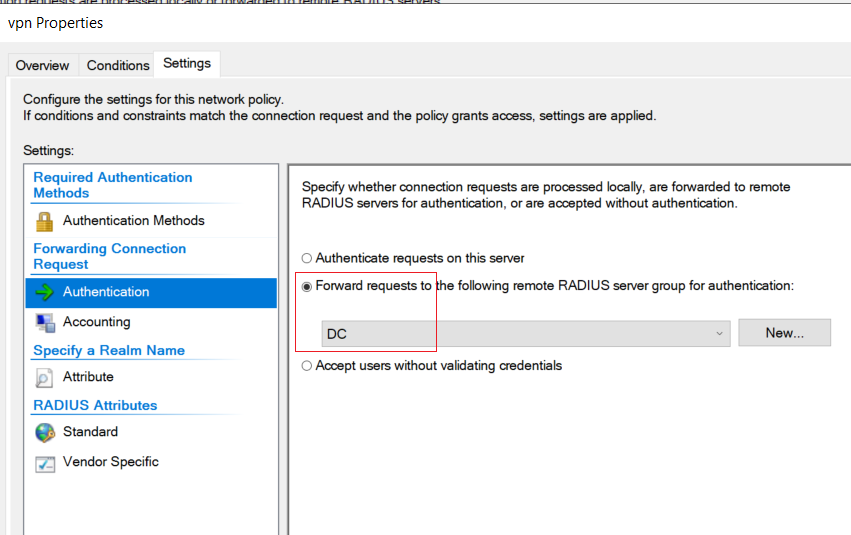
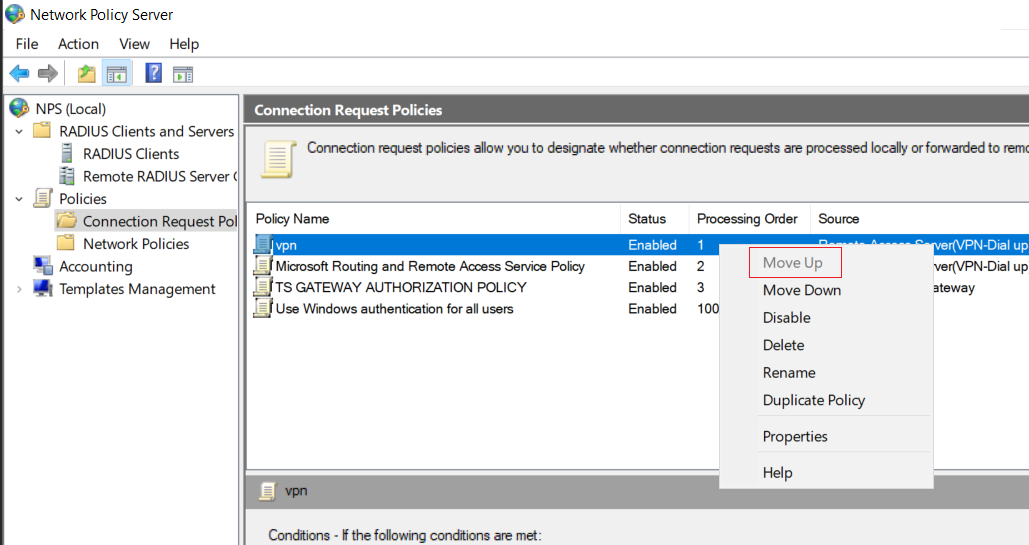
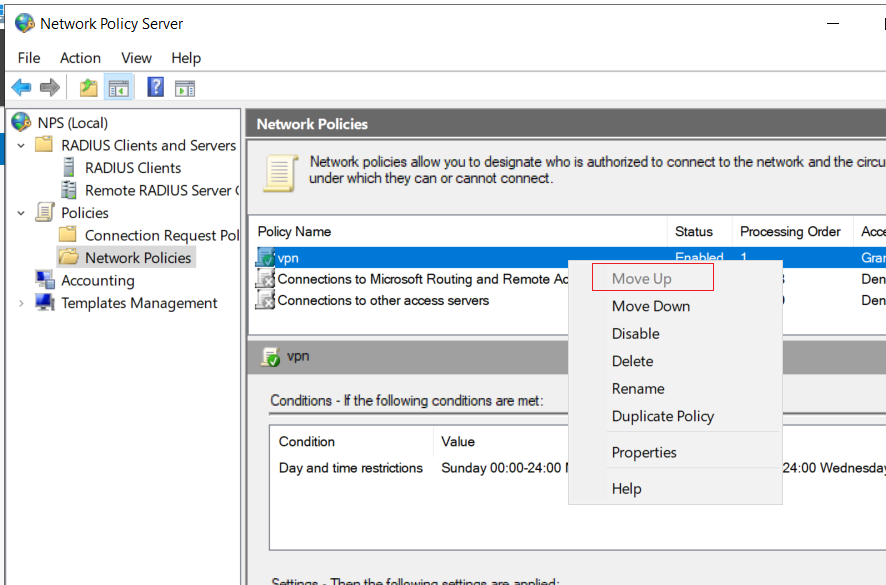
·(重要)如果配置了RDS,那么会自动生成一些RDS策略,要将创建的策略手动提前,否则就会被RDS匹配到:
HQ-EDGE:
DC:
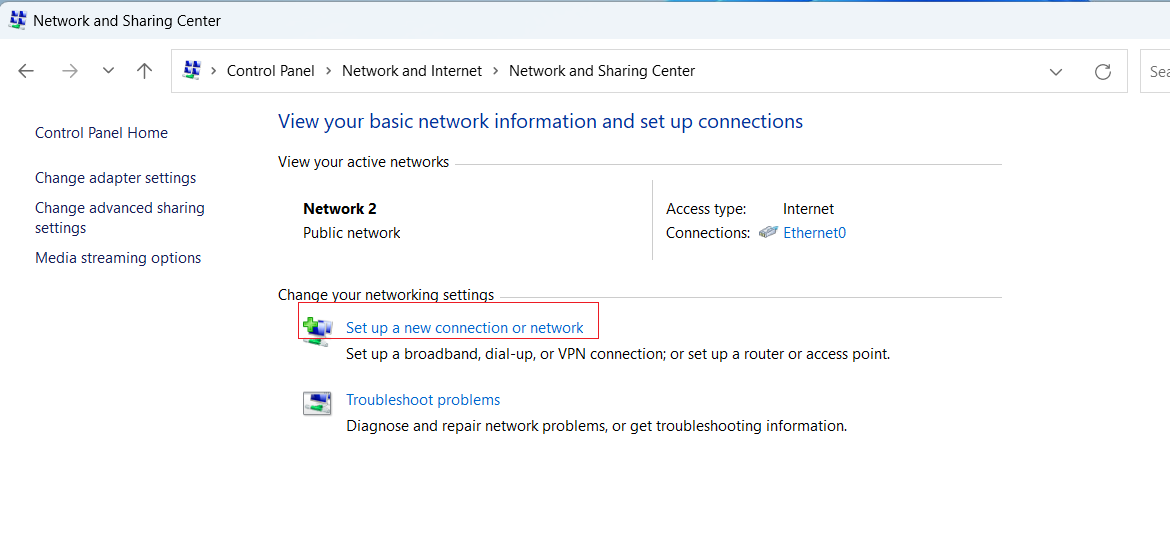
(3)REMOTE(客户端):
control
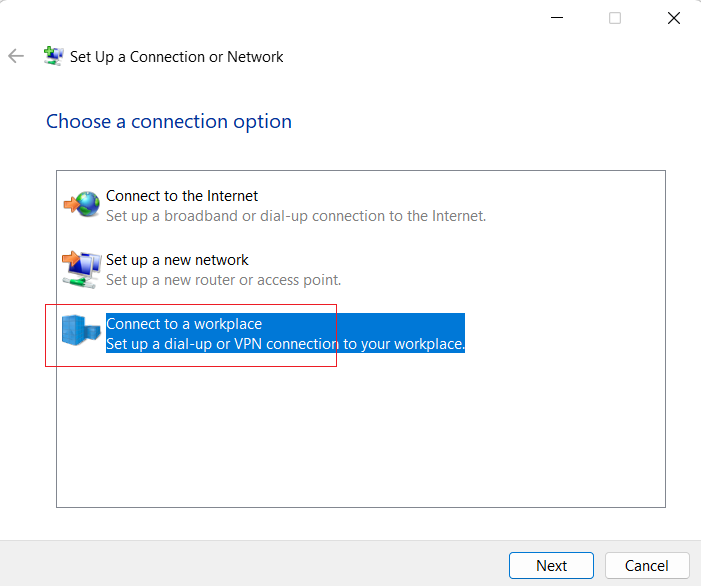
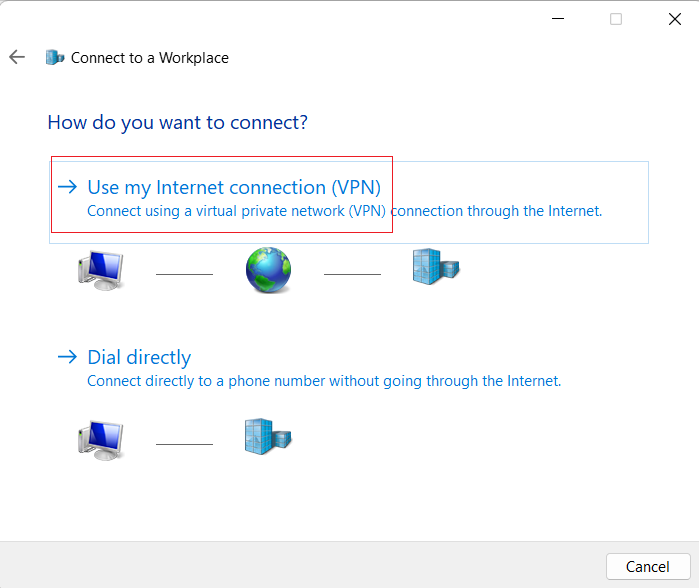
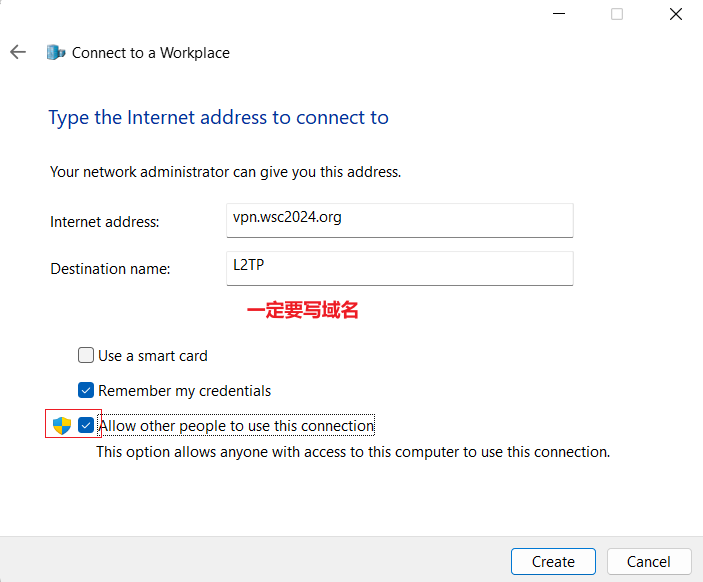
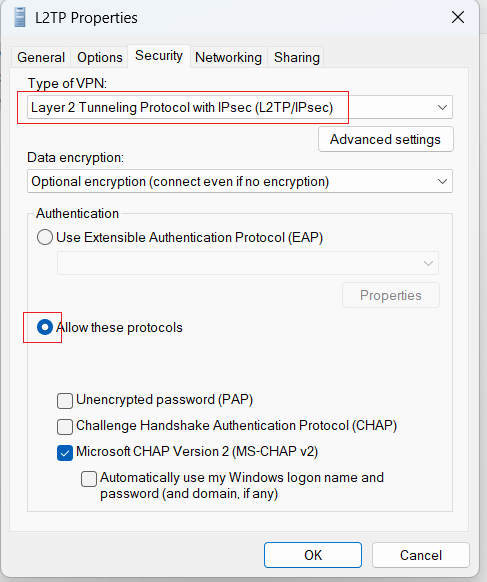
因为默认就是证书验证
三、使用 EAP-TLS协议的L2TP:
·先按照 一、证书 搭建 L2TP
(重要)与前面不同,EAP-TLS 需要将 VPN证书导入 Current User/Personal
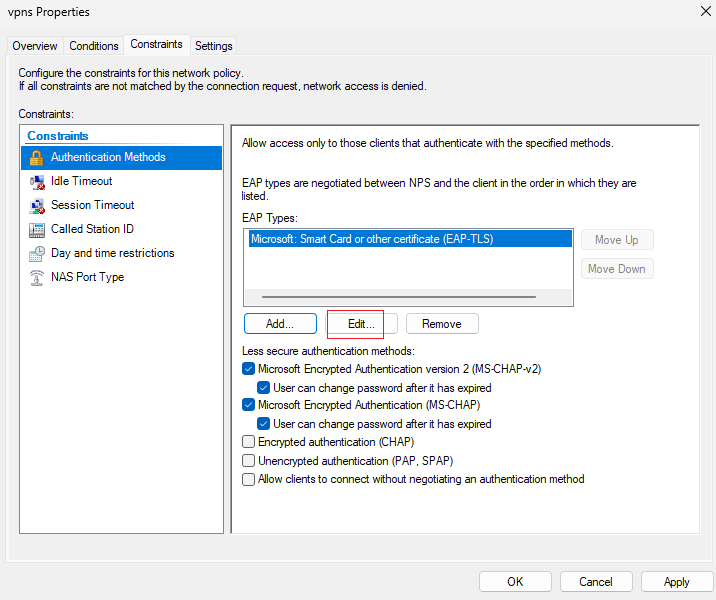
1、在 nps 上设置 EAP-TLS 协议:
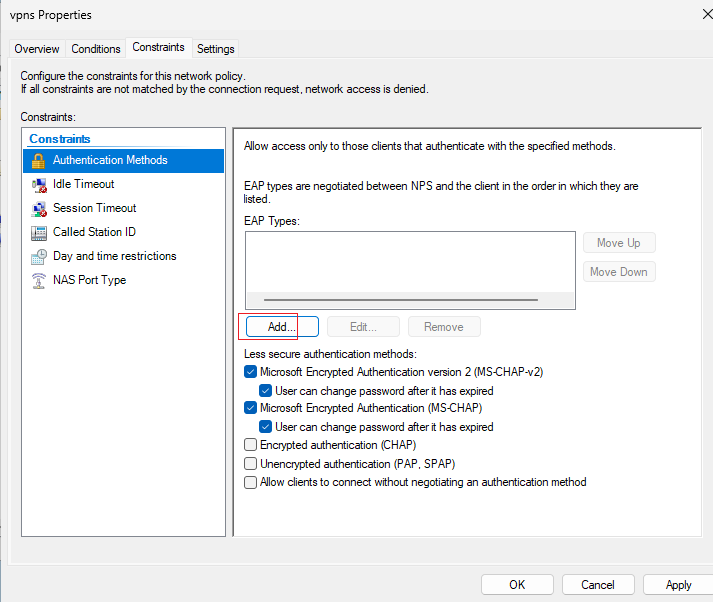
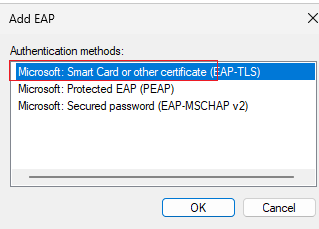
选择vpn使用的证书:
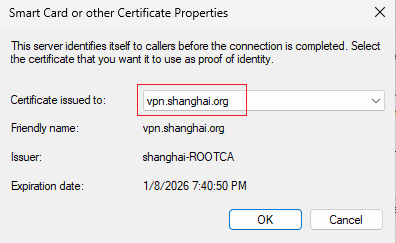
四、使用 PEAP协议的L2TP:
·先按照 一、证书 搭建 L2TP
(重要)与前面不同,EAP-TLS 需要将 VPN证书导入 Current User/Personal
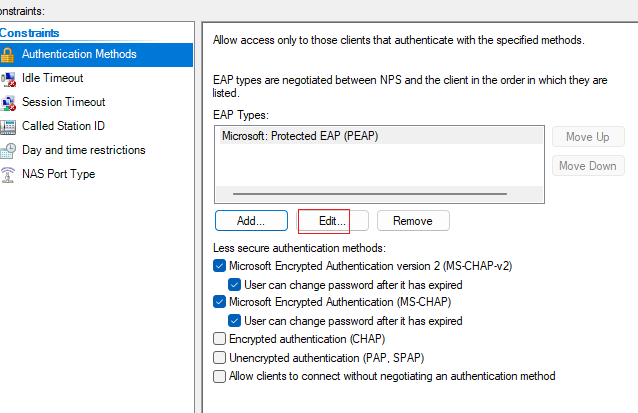
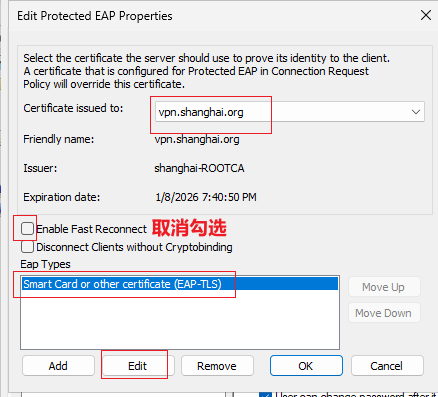
1、在 nps 上设置 PEAP 协议:
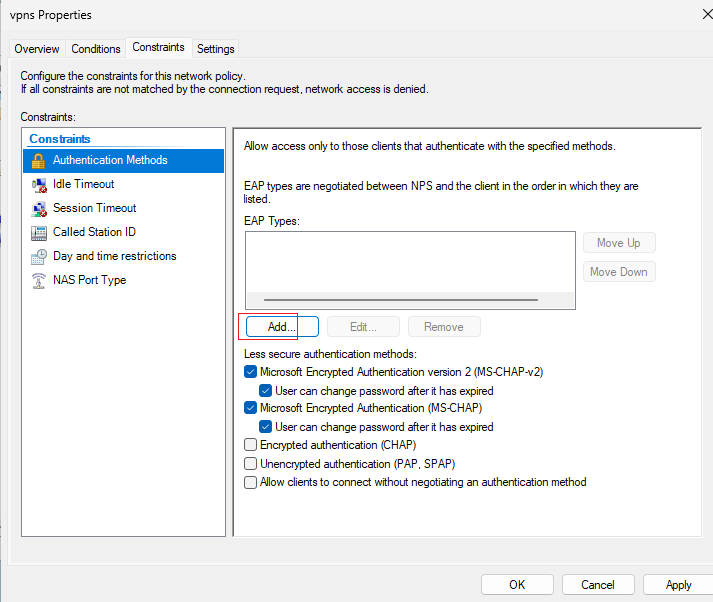
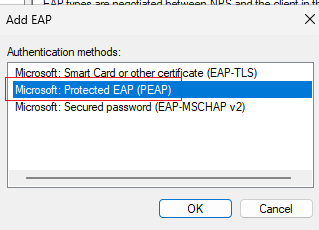
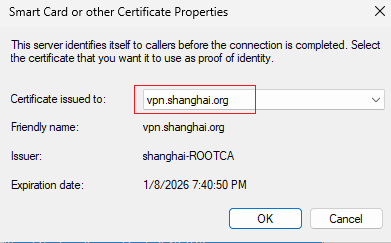
选择vpn使用的证书: