配置EIGRP路由过滤.note
一、配置 EIGRP 路由过滤:
·环境:
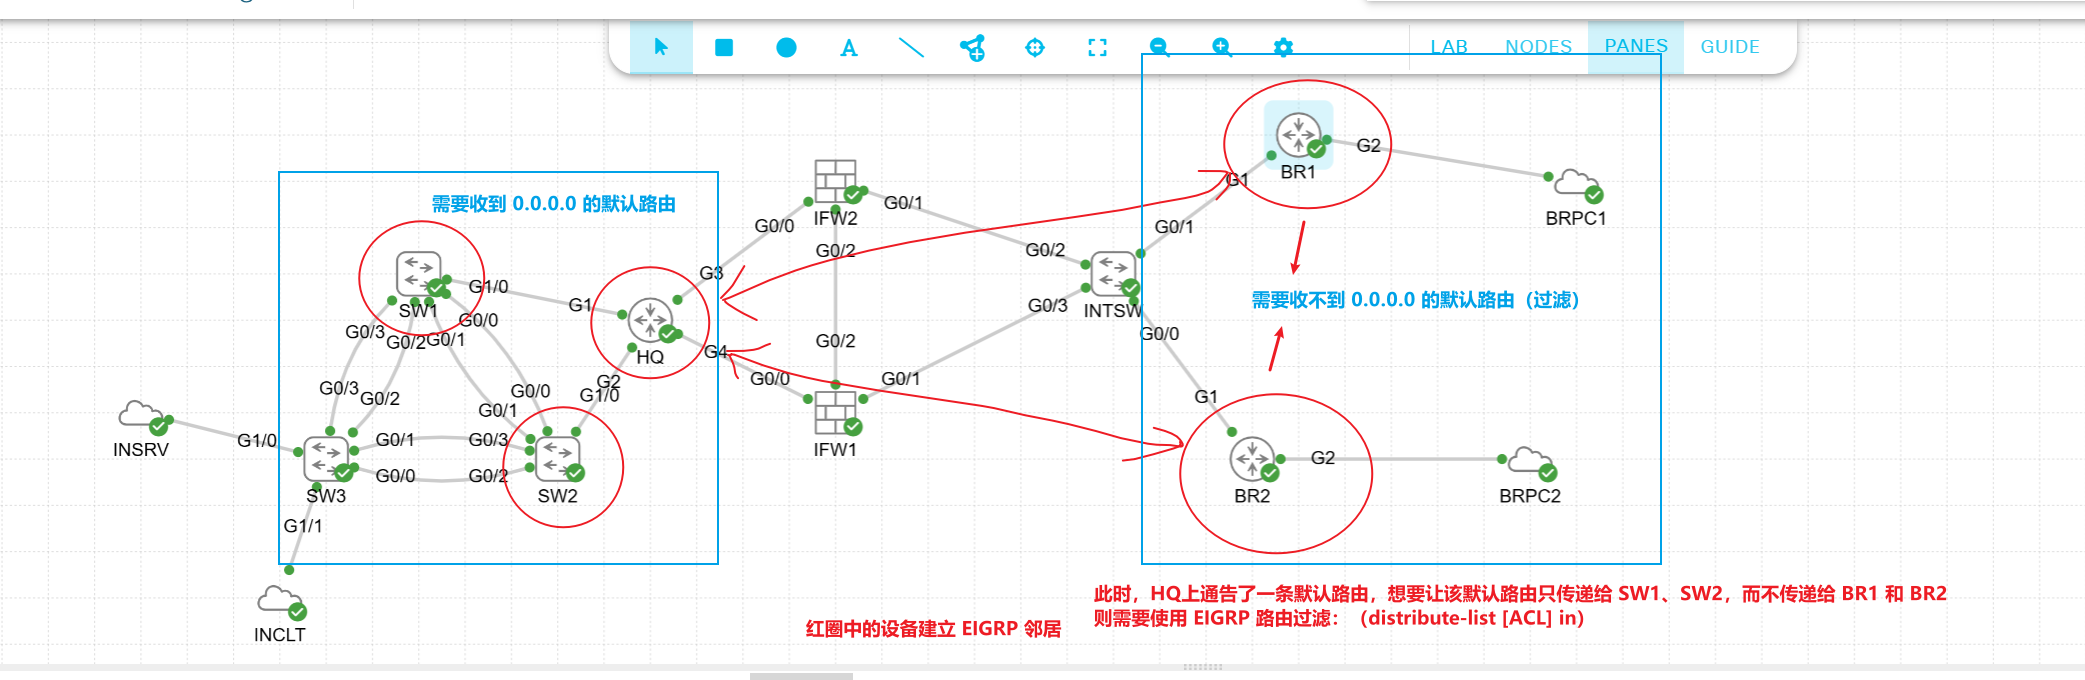
1、先在 HQ 上通告(OSPF中的)默认路由:
# 先使用 ACL 匹配默认路由:
ip access-list extended EIGRP

 10 permit ip host 0.0.0.0 any

# 在 EIGRP 上进行通告:
router eigrp 3947
 redistribute ospf 1 metric 10000 100 255 1 1500 route-map EIGRP
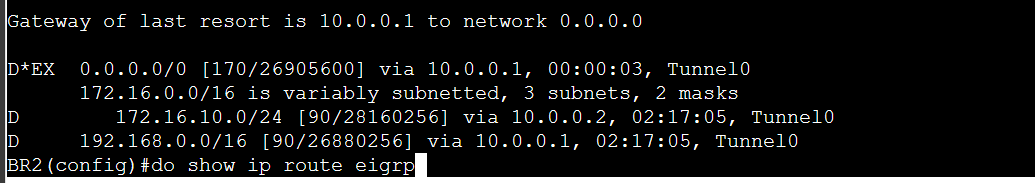
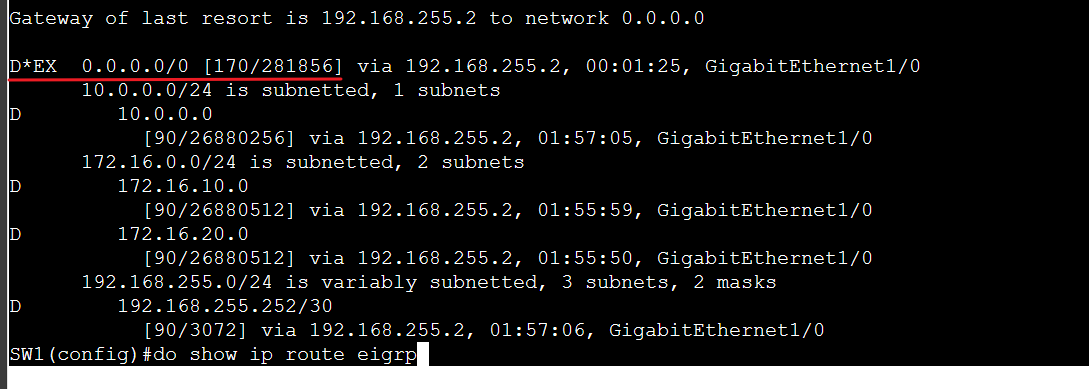
(1)此时在 BR 上 和 SW 上查看,可以看到接收到了 这条默认路由:
2、在 BR1、BR2 上配置EIGRP路由过滤:
# 先配置 ACL,deny 默认路由,并允许其它路由:
BR2(config)#access-list 1 deny 0.0.0.0 0.0.0.0    //先 deny 默认路由

BR2(config)#access-list 1 permit any     //然后允许所有其它路由

# 进行EIGRP进行修改(使用 distribute-list):
BR2(config)#router eigrp 3947
#语法: distribute-list [ACL名称] [要应用的方向:(in / out)]    // in方向控制自己的路由(影响本地),out 方向控制别人的路由
BR2(config-router)#distribute-list 1 in      //在 in 方向 应用前面创建的ACL 1
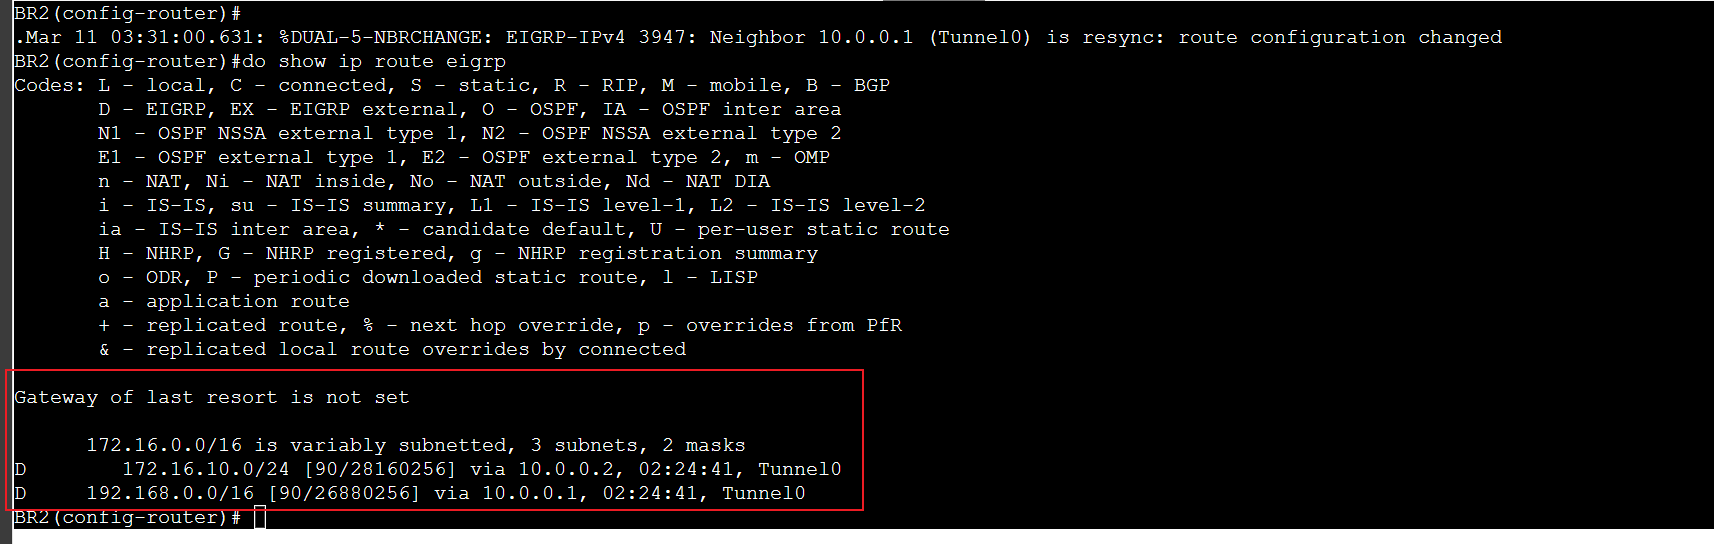
(1)此时在 BR1、BR2 上查看路由表:
可以发现 BR1、BR2 上已经没有了 0.0.0.0 的默认路由了
(2)在 SW1、SW2 上查看路由,可以发现并没有被影响到:
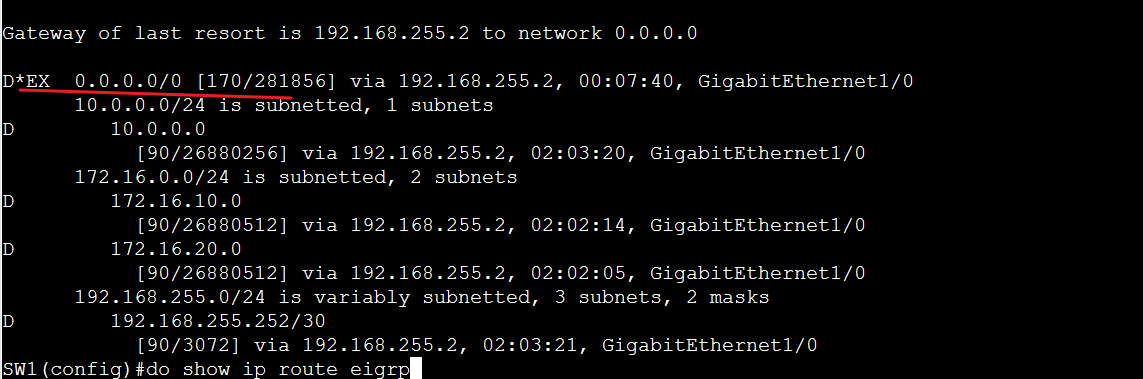
show ip eigrp topo