RDS 配置SSO登陆、忽略CRL证书吊销警告(2022可用).note
Windows 2022可用,2025没试过1、忽略这个CRL吊销的警告:
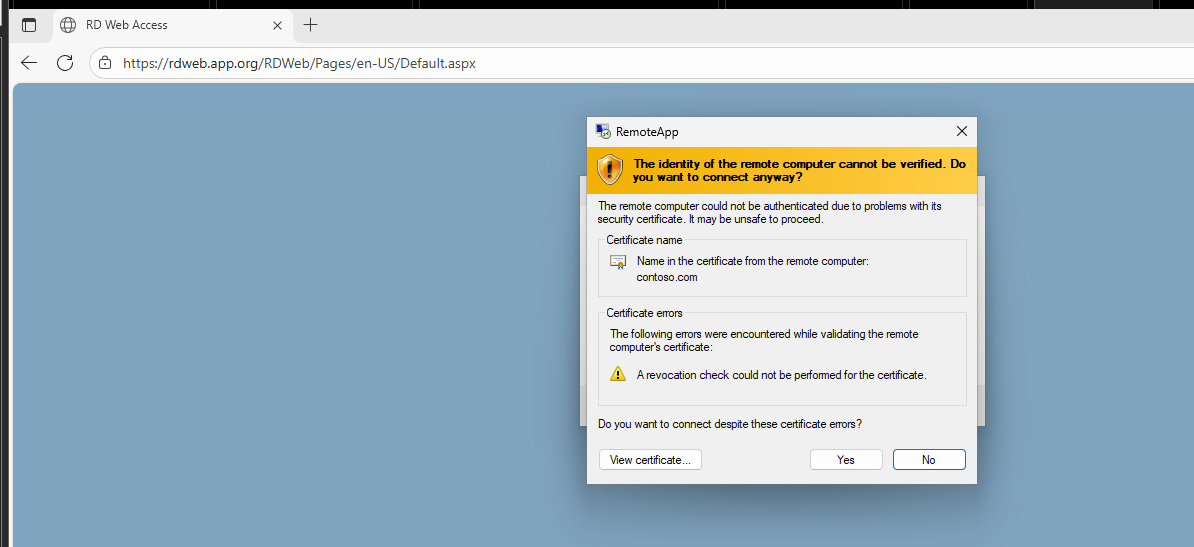
·配置组策略:
# 组策略路径:
Computer Configuration - Administrative Templates - Windows Components - Remote Desktop Services - Remote Desktop Connection Client
## 中文路径:
计算机配置 - 管理模板 - Windows组件 - 远程桌面服务 - 远程桌面连接客户端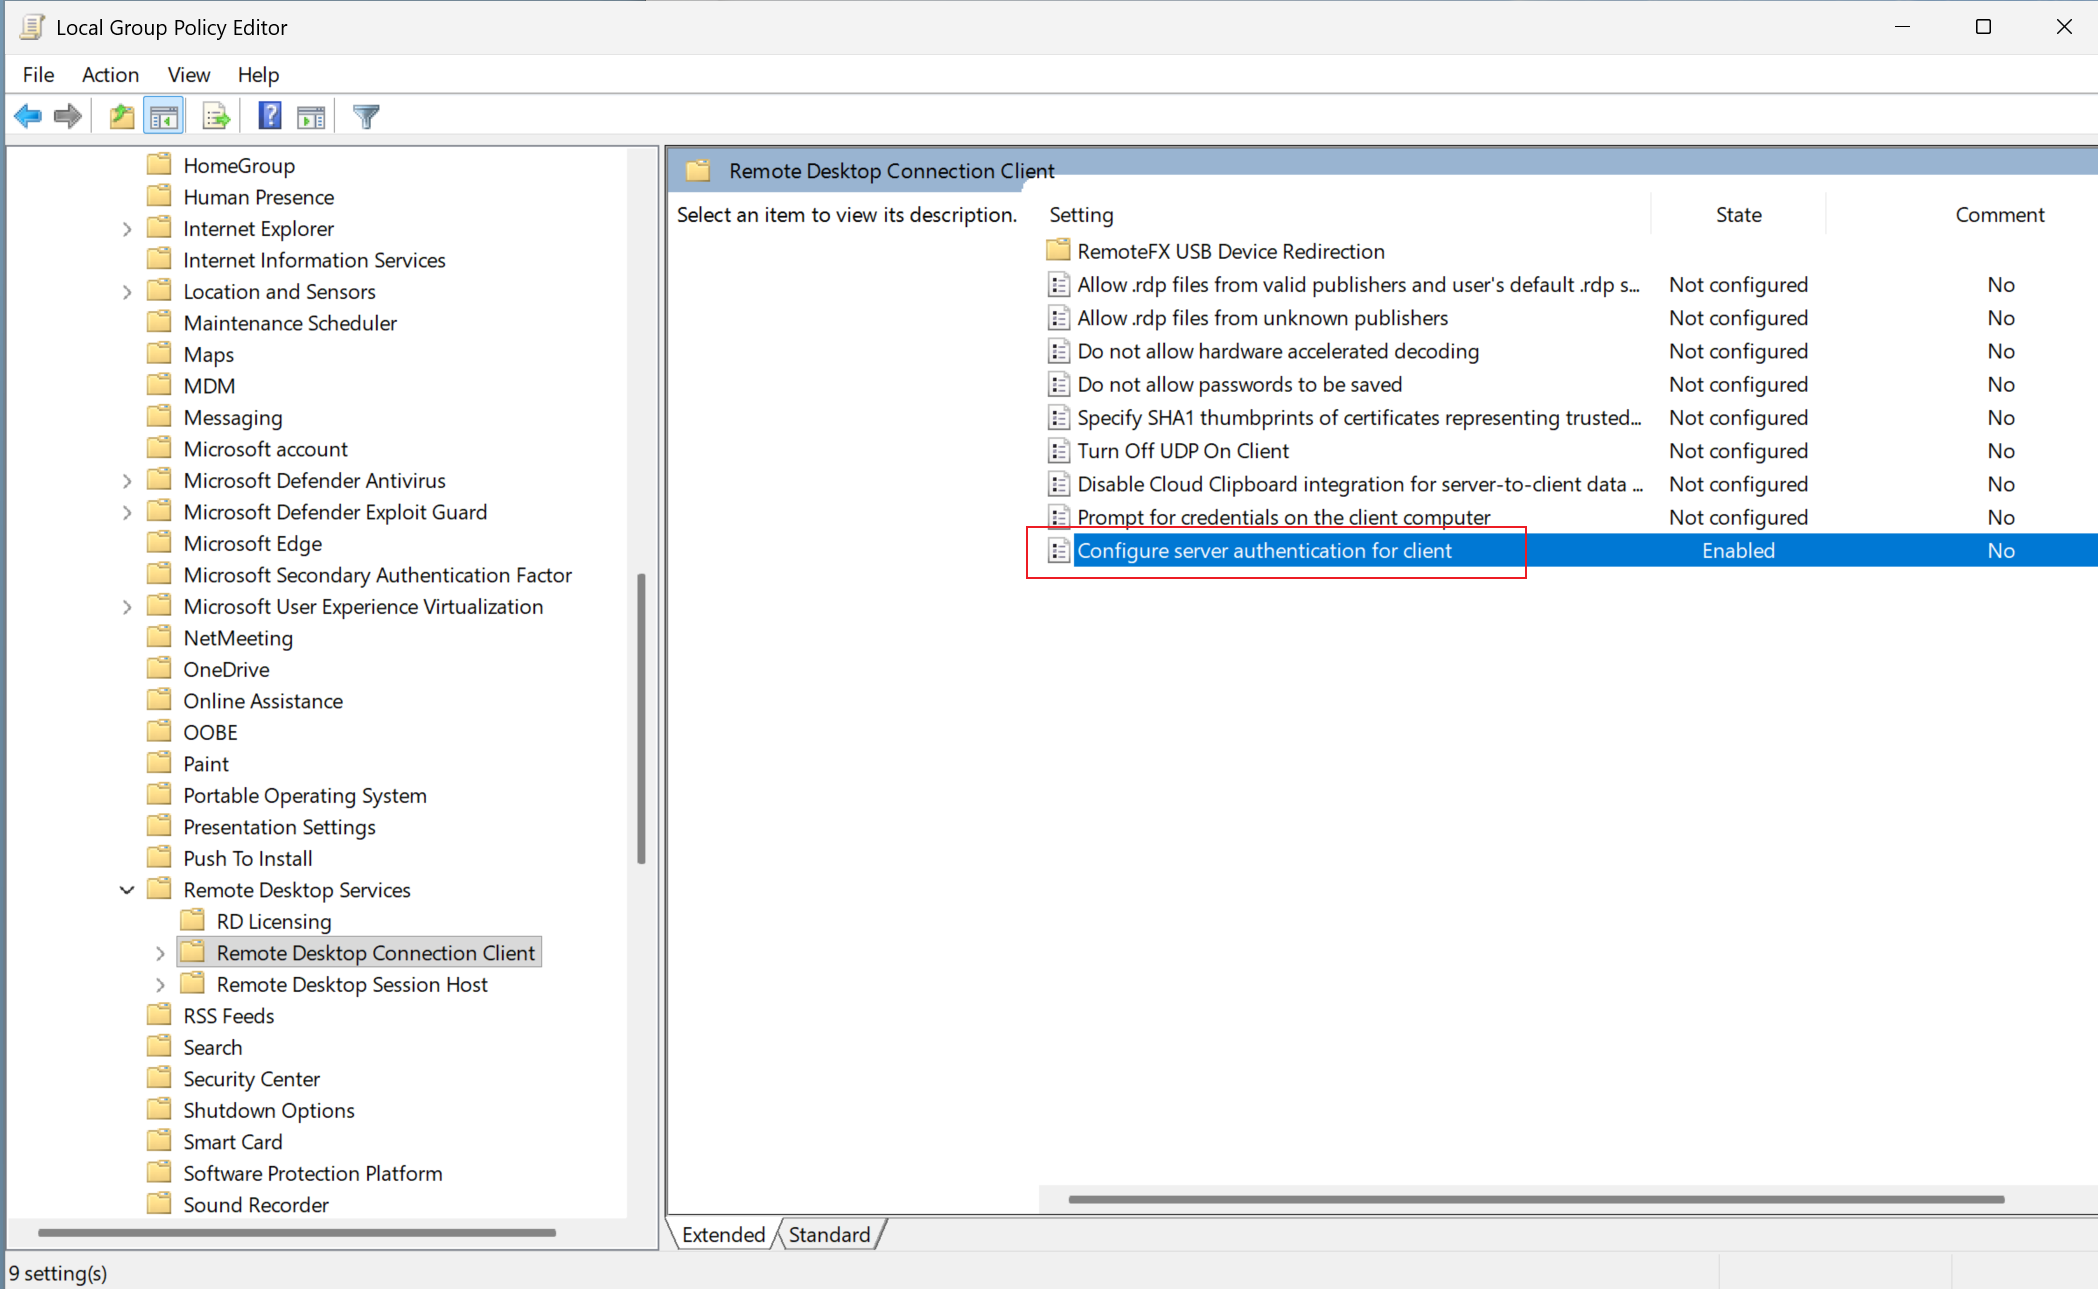
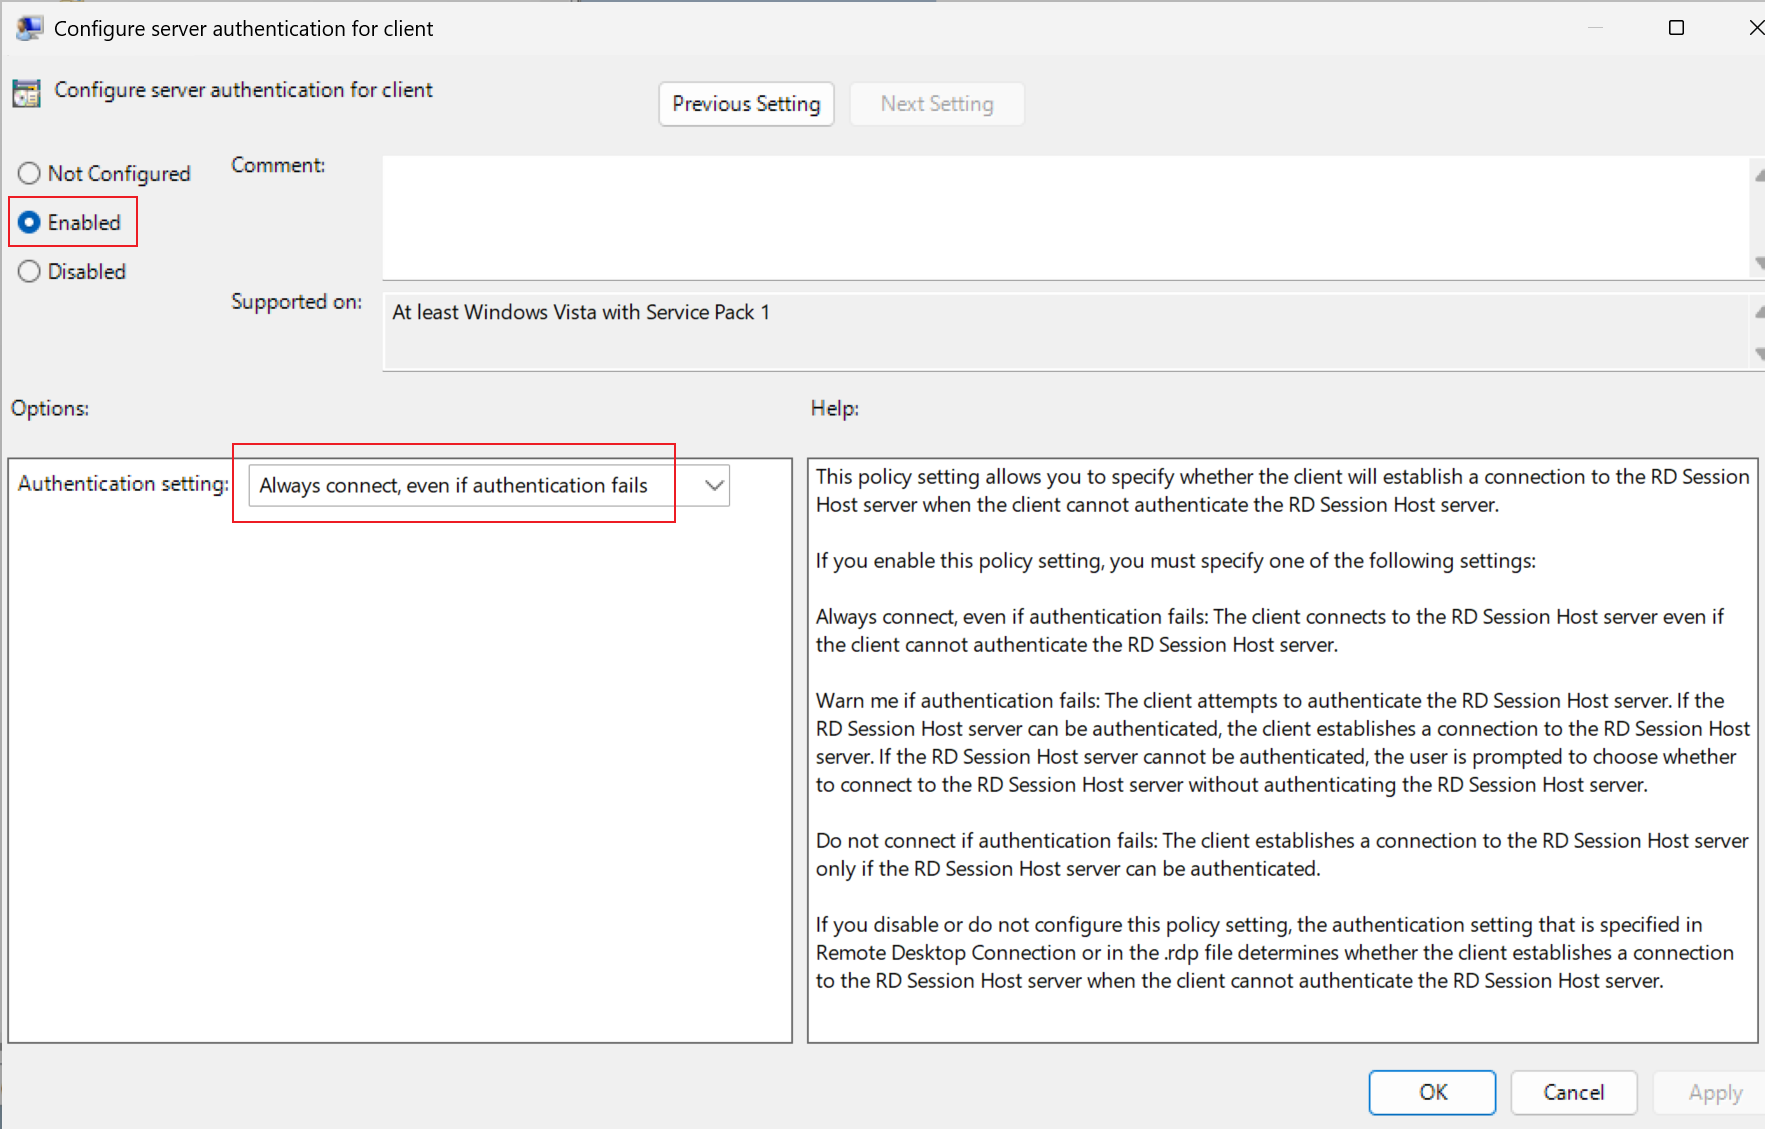
启用就行,默认就是这个选项
2、(SSO,只对域内客户端永久有效,只有域内客户端、服务器能够生效)可以让它不弹身份认证框(SSO):
(1)在域控上编辑组策略:
# 组策略路径:
Computer Configuration - Administrative Templates - System - Credentials Delegation - "Allow delegating default credentials"
## 中文路径:
计算机配置 - 管理模板 - 系统 - 凭据委派 - 允许委派默认凭证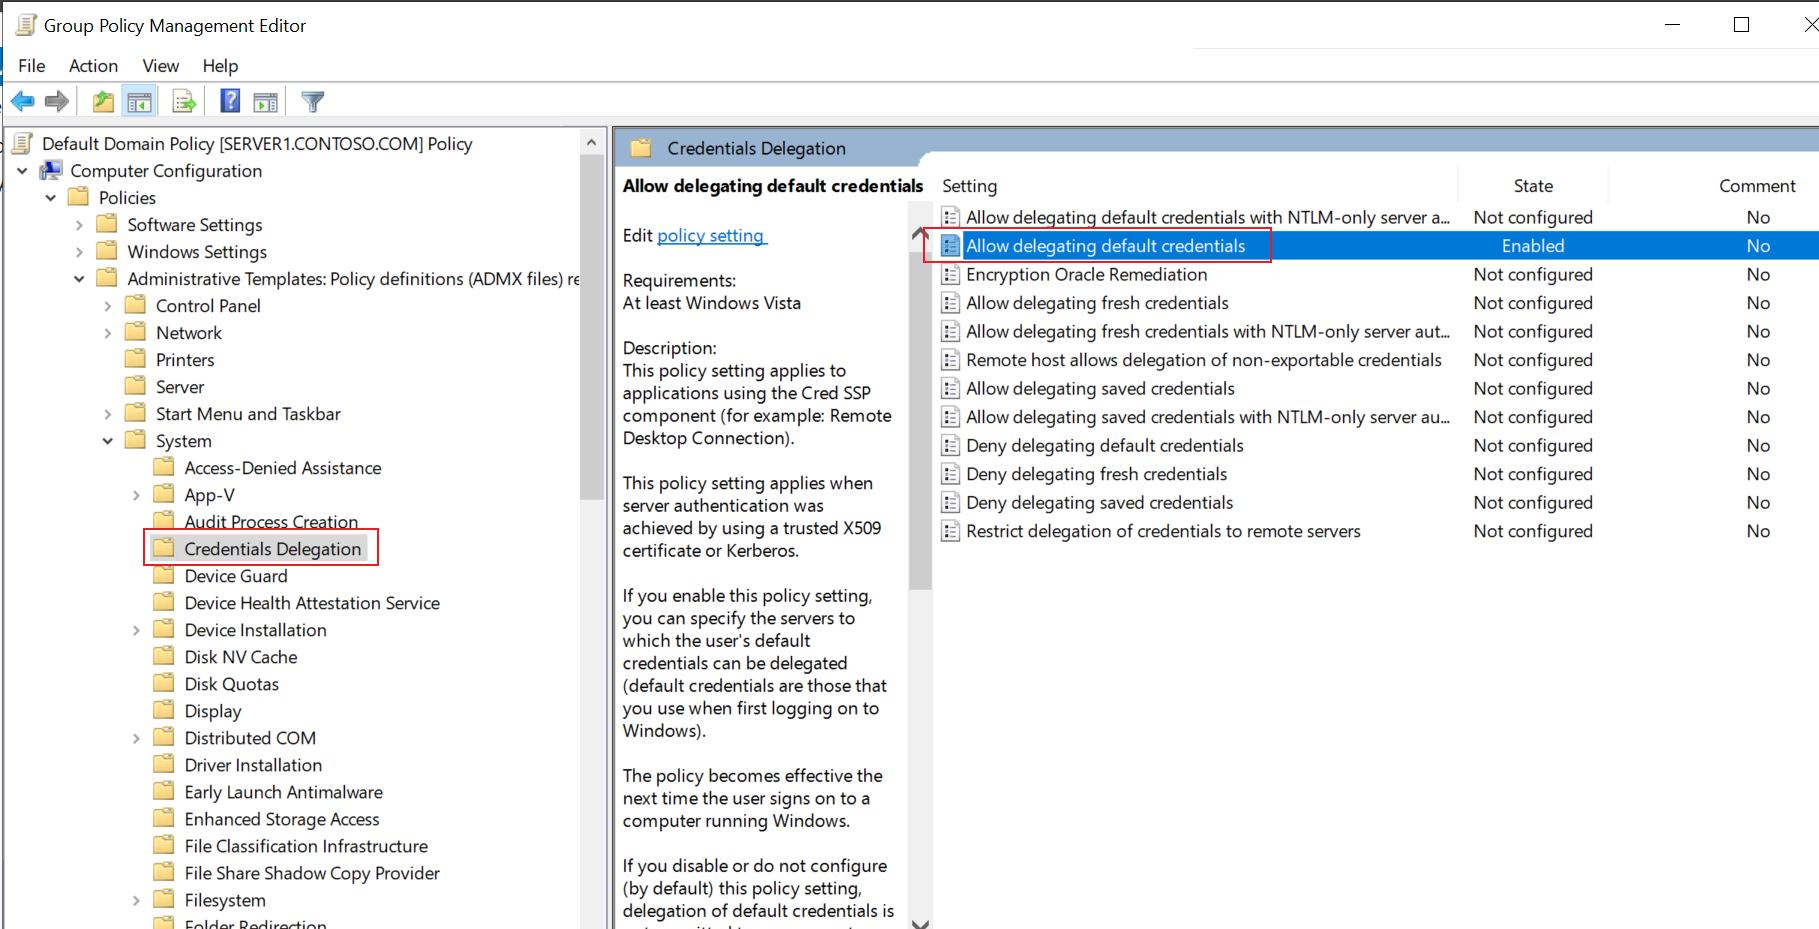
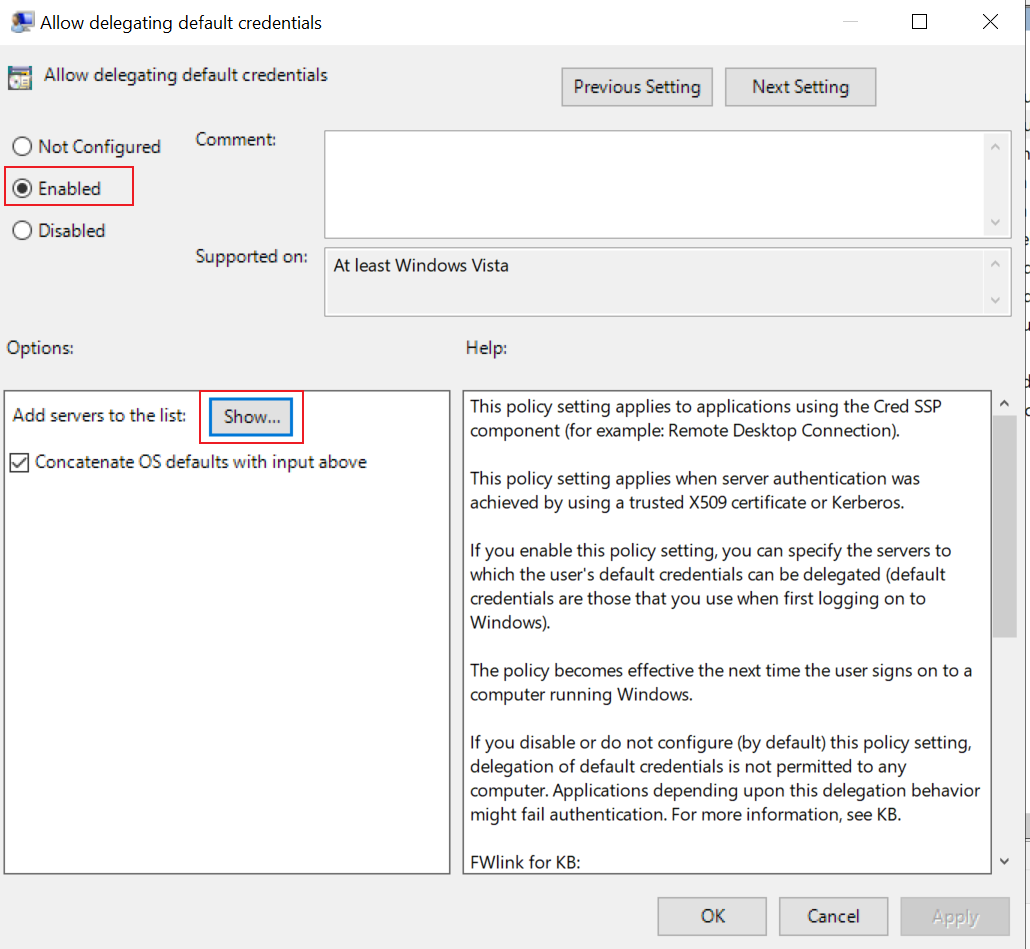
这里写 RDweb 和 RD网关的域名,前面需要用 * 号,因为有时RD会话主机与RD网关不在同一台机器,就要再写上RD会话主机的域名,比较麻烦,所以可以直接写 *(不能直接整个写 *,不写任何域名)
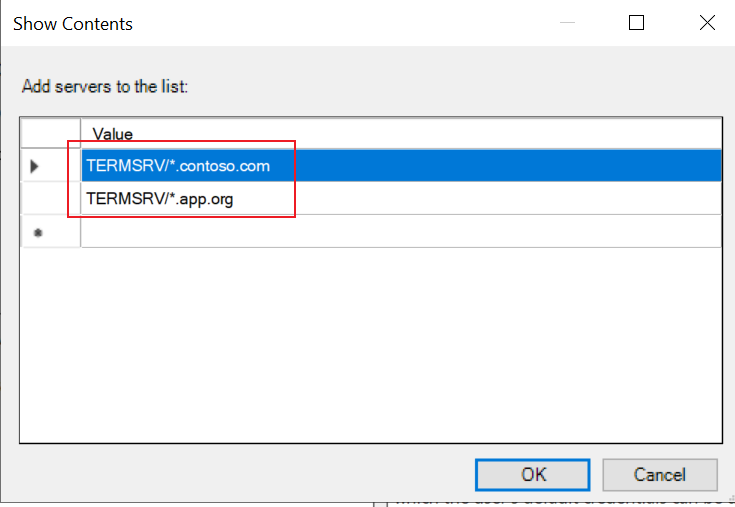
这个前缀在说明中能抄:
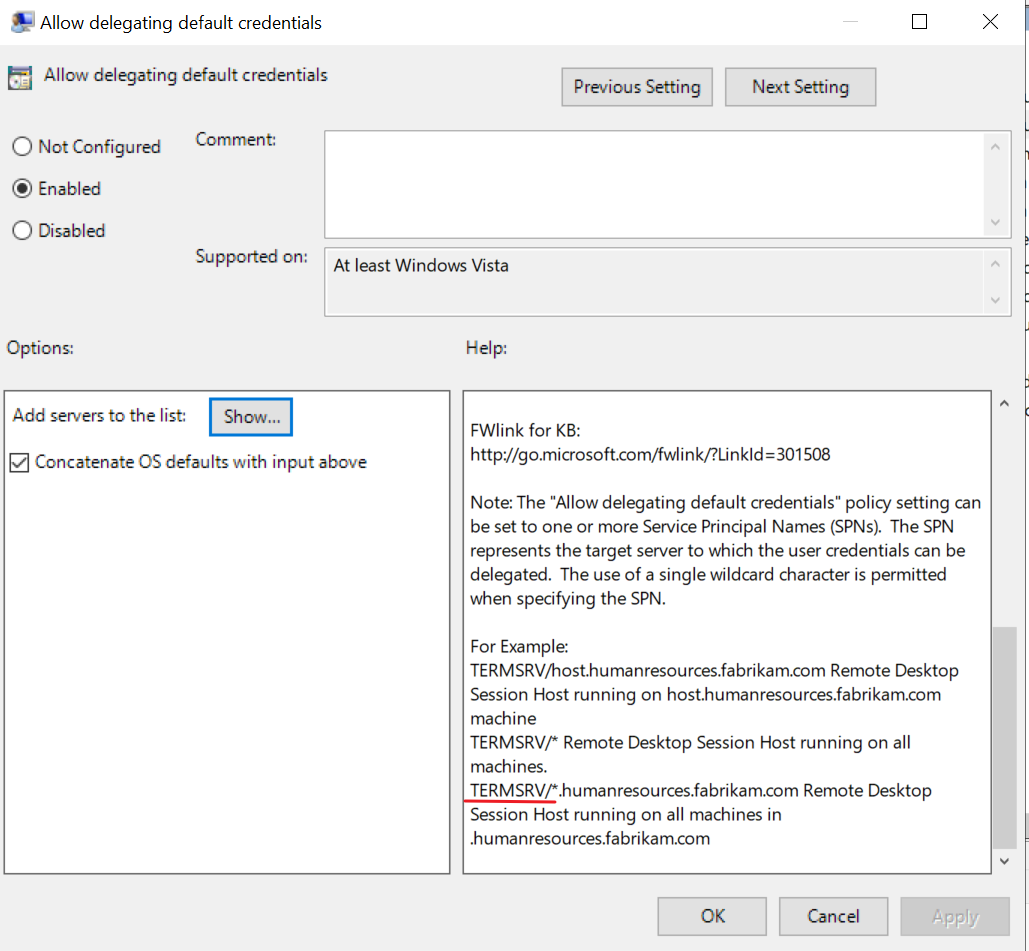
·客户端同步组策略后 必须要重启机器才会生效,logoff不行(对于server和客户端都能够生效)
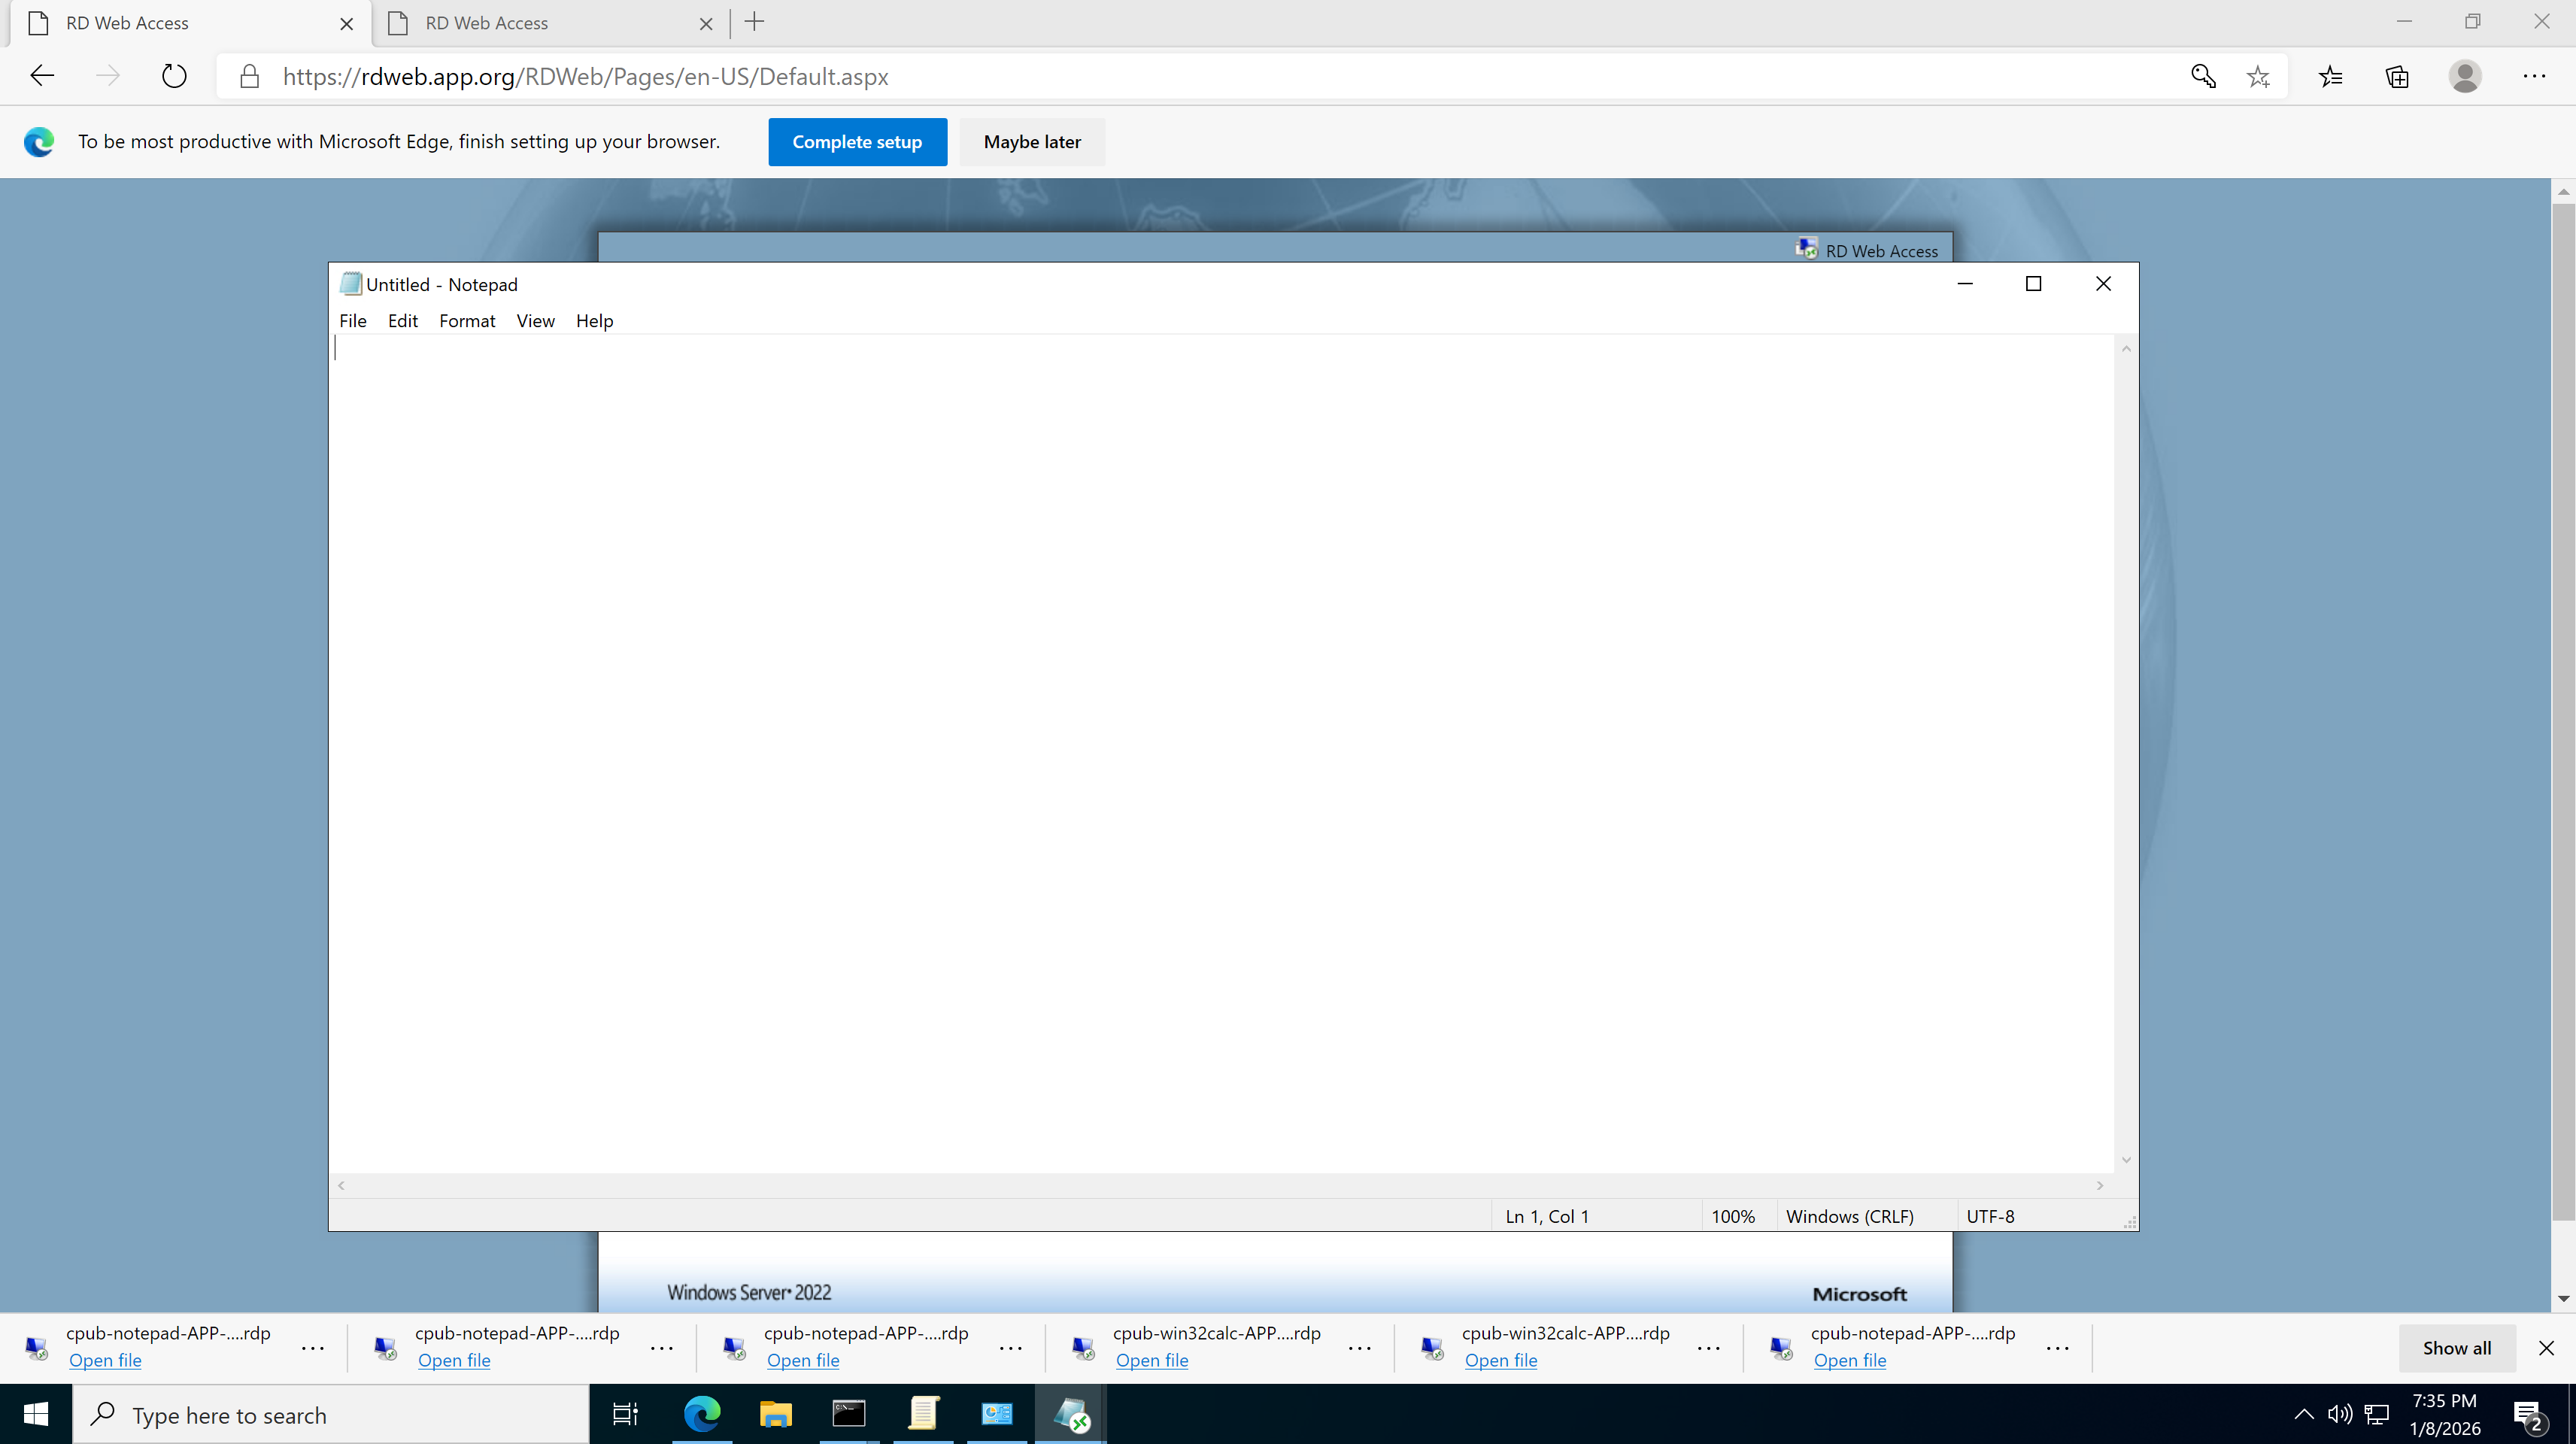
(2)域内客户端正常访问即可:
可以看到,没有弹出认证框,等待连接窗口加载一会,就直接打开了:
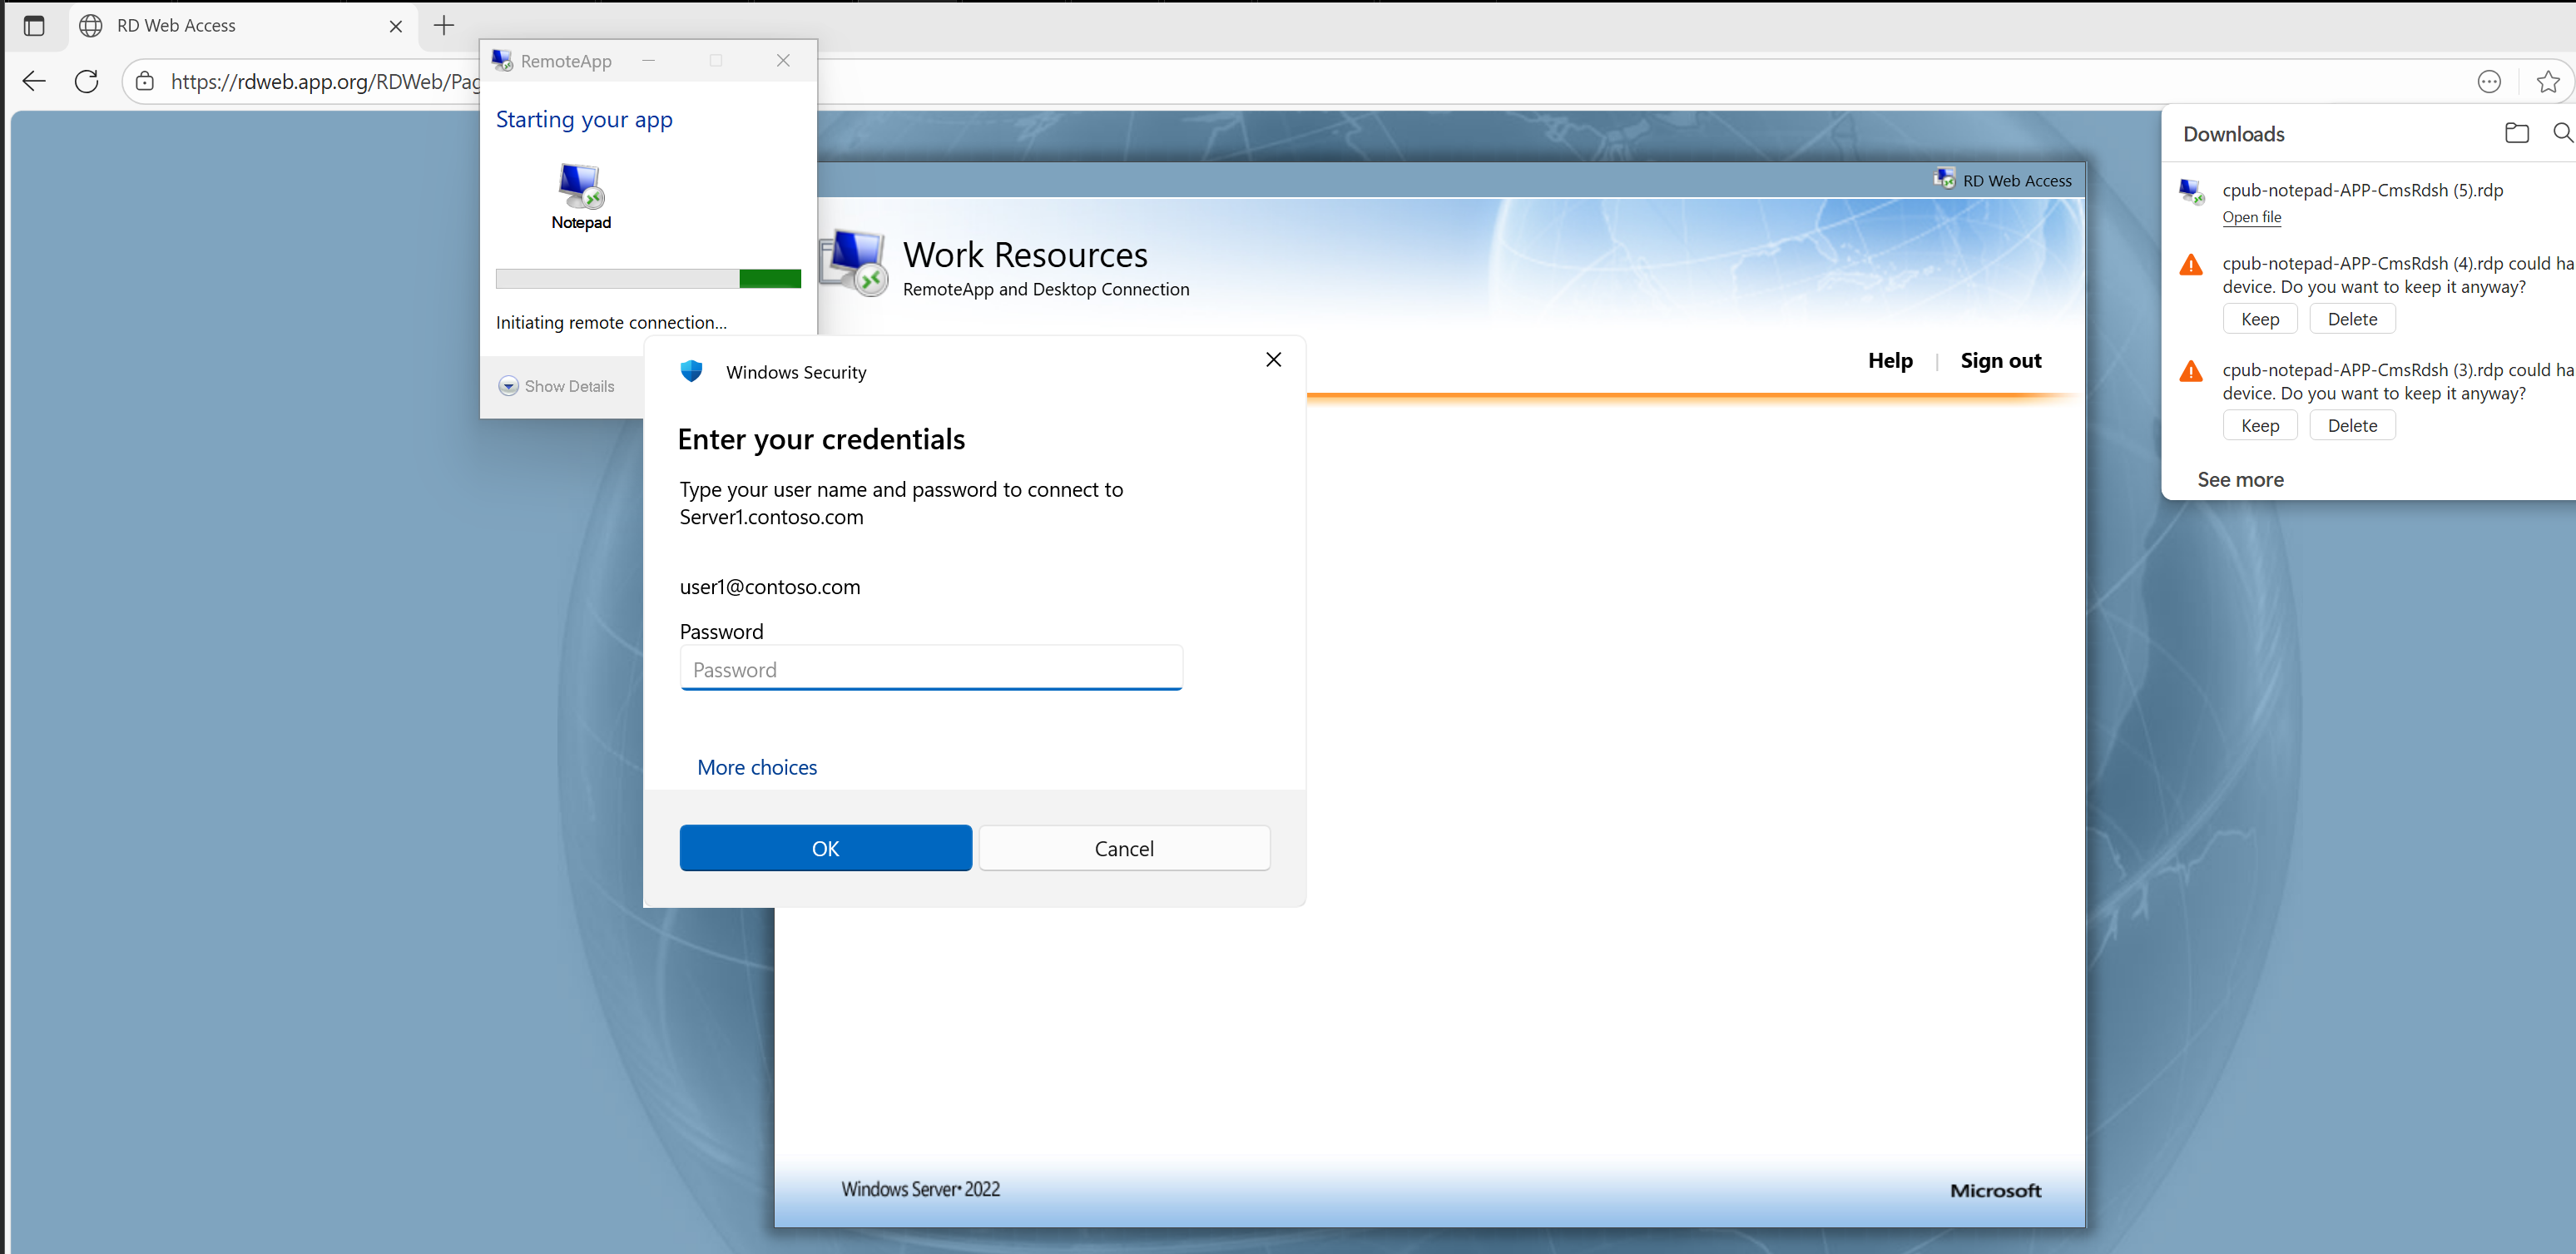
但是域外客户端仍然需要输入用户名密码:
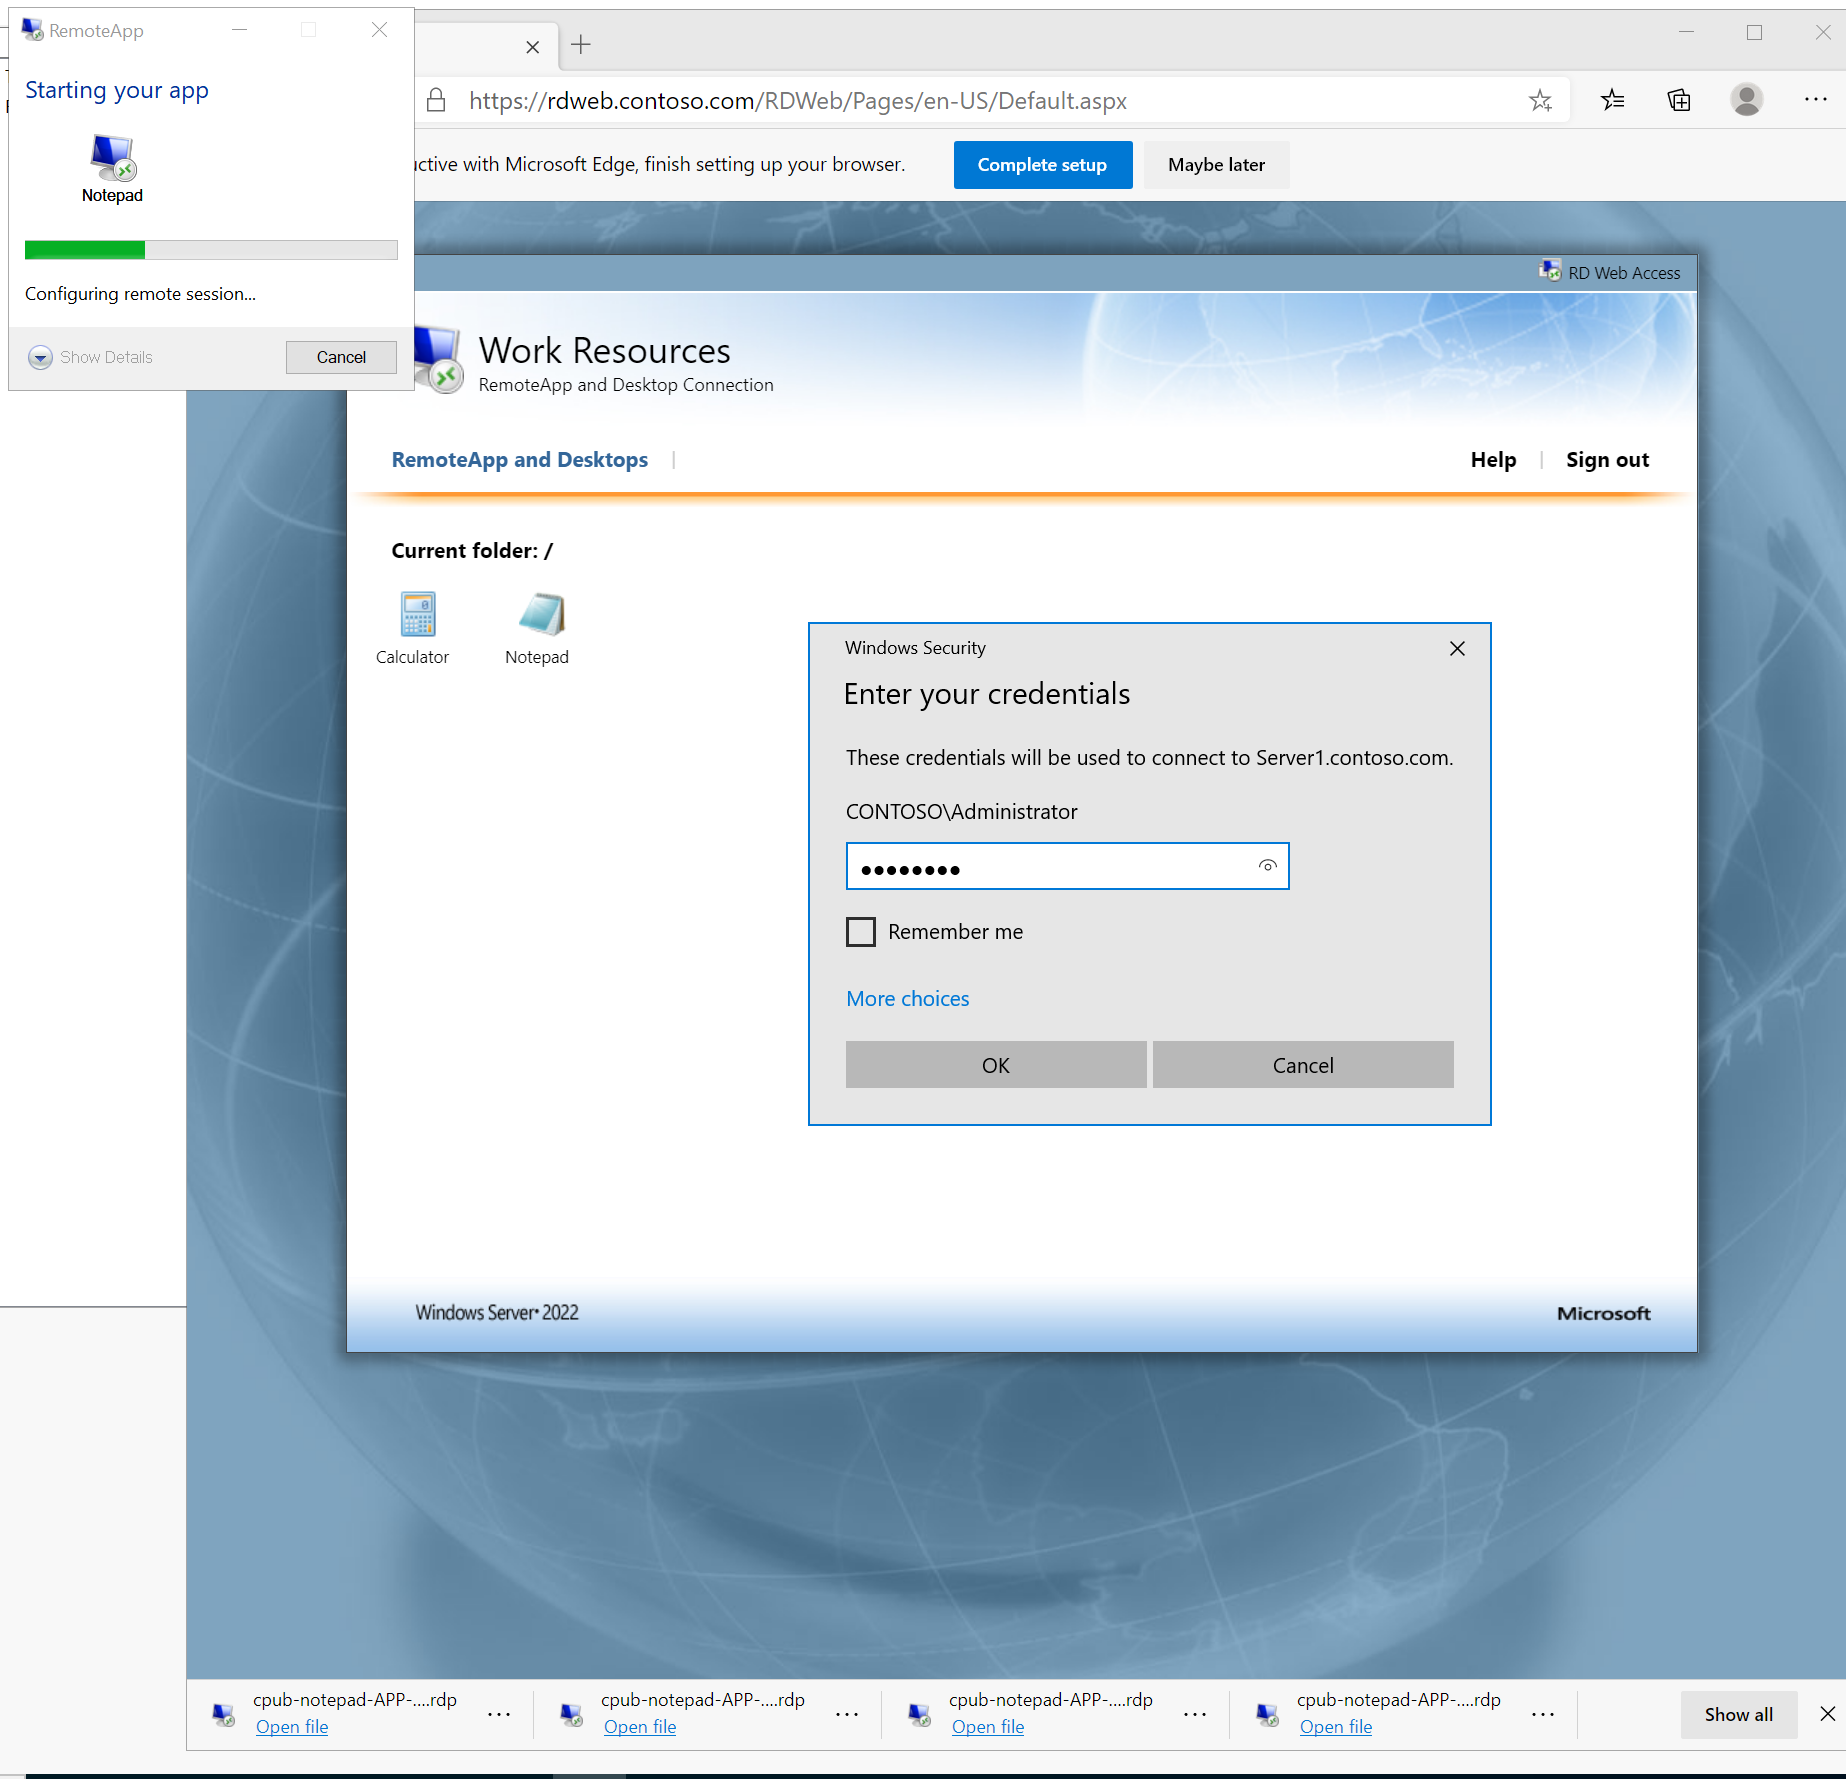
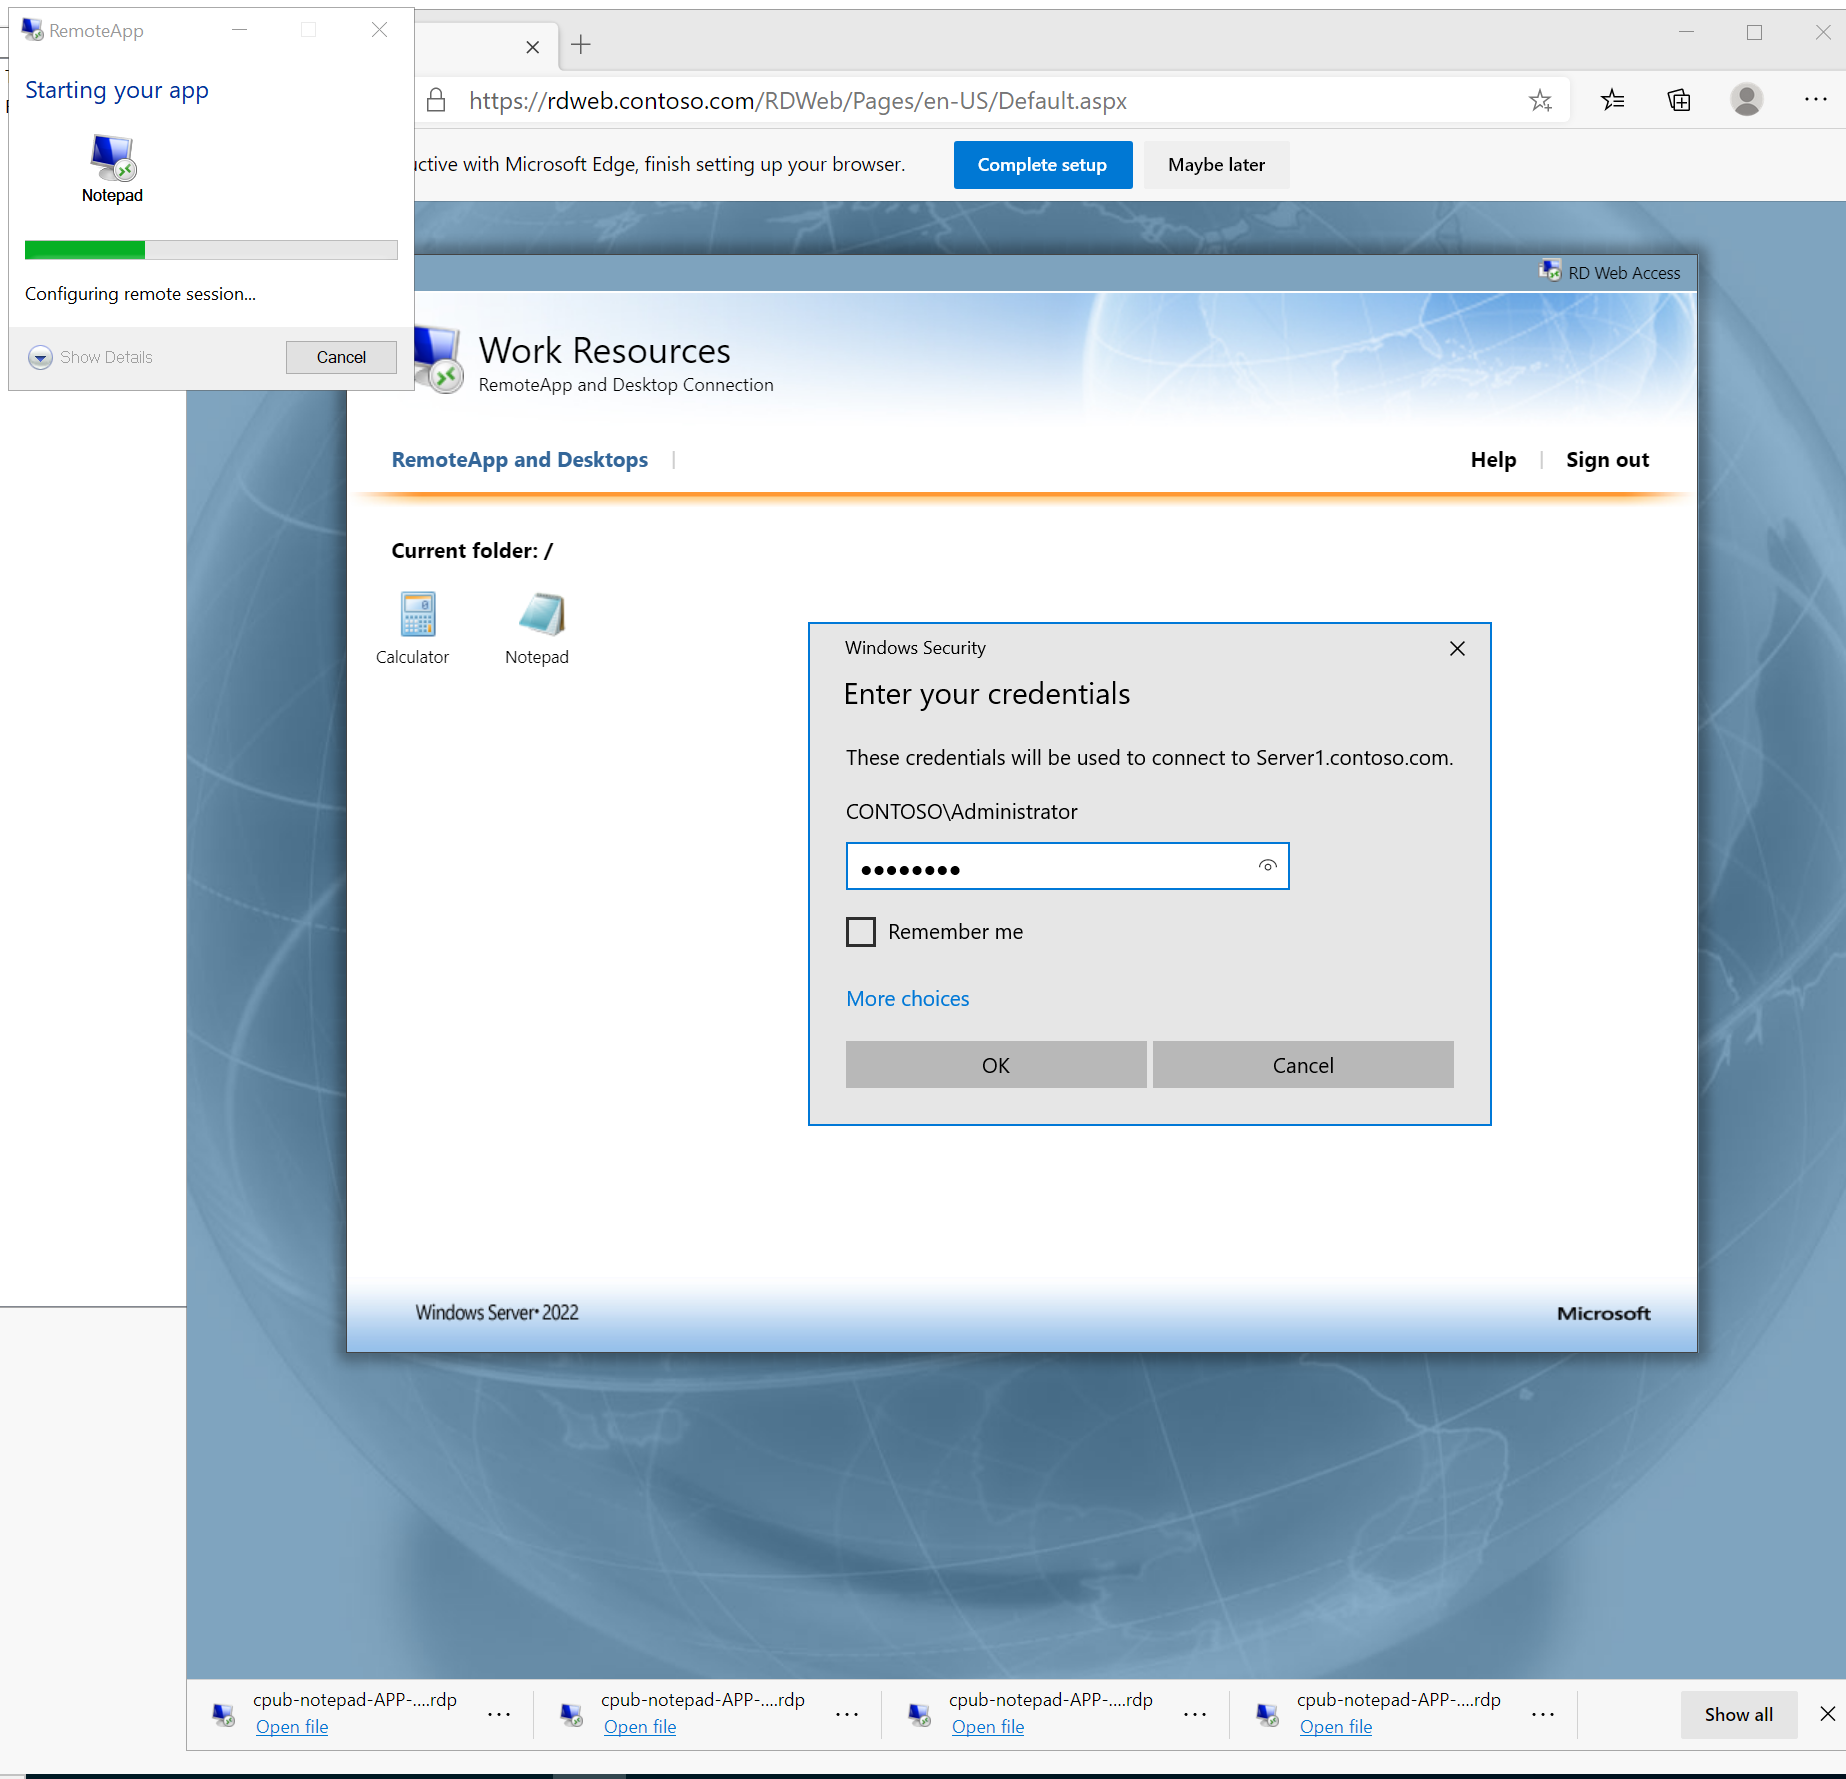
3、(SSO,对外网客户端临时有效)可以让它不弹身份认证框(SSO):
但是本质上是缓存登陆,就是会缓存本地的用户名密码,后续登陆时不需要再输入
但是只能够短暂持续几十秒
缓存只对当前用户生效,换用户后需要重新缓存
# 打开控制面板:
control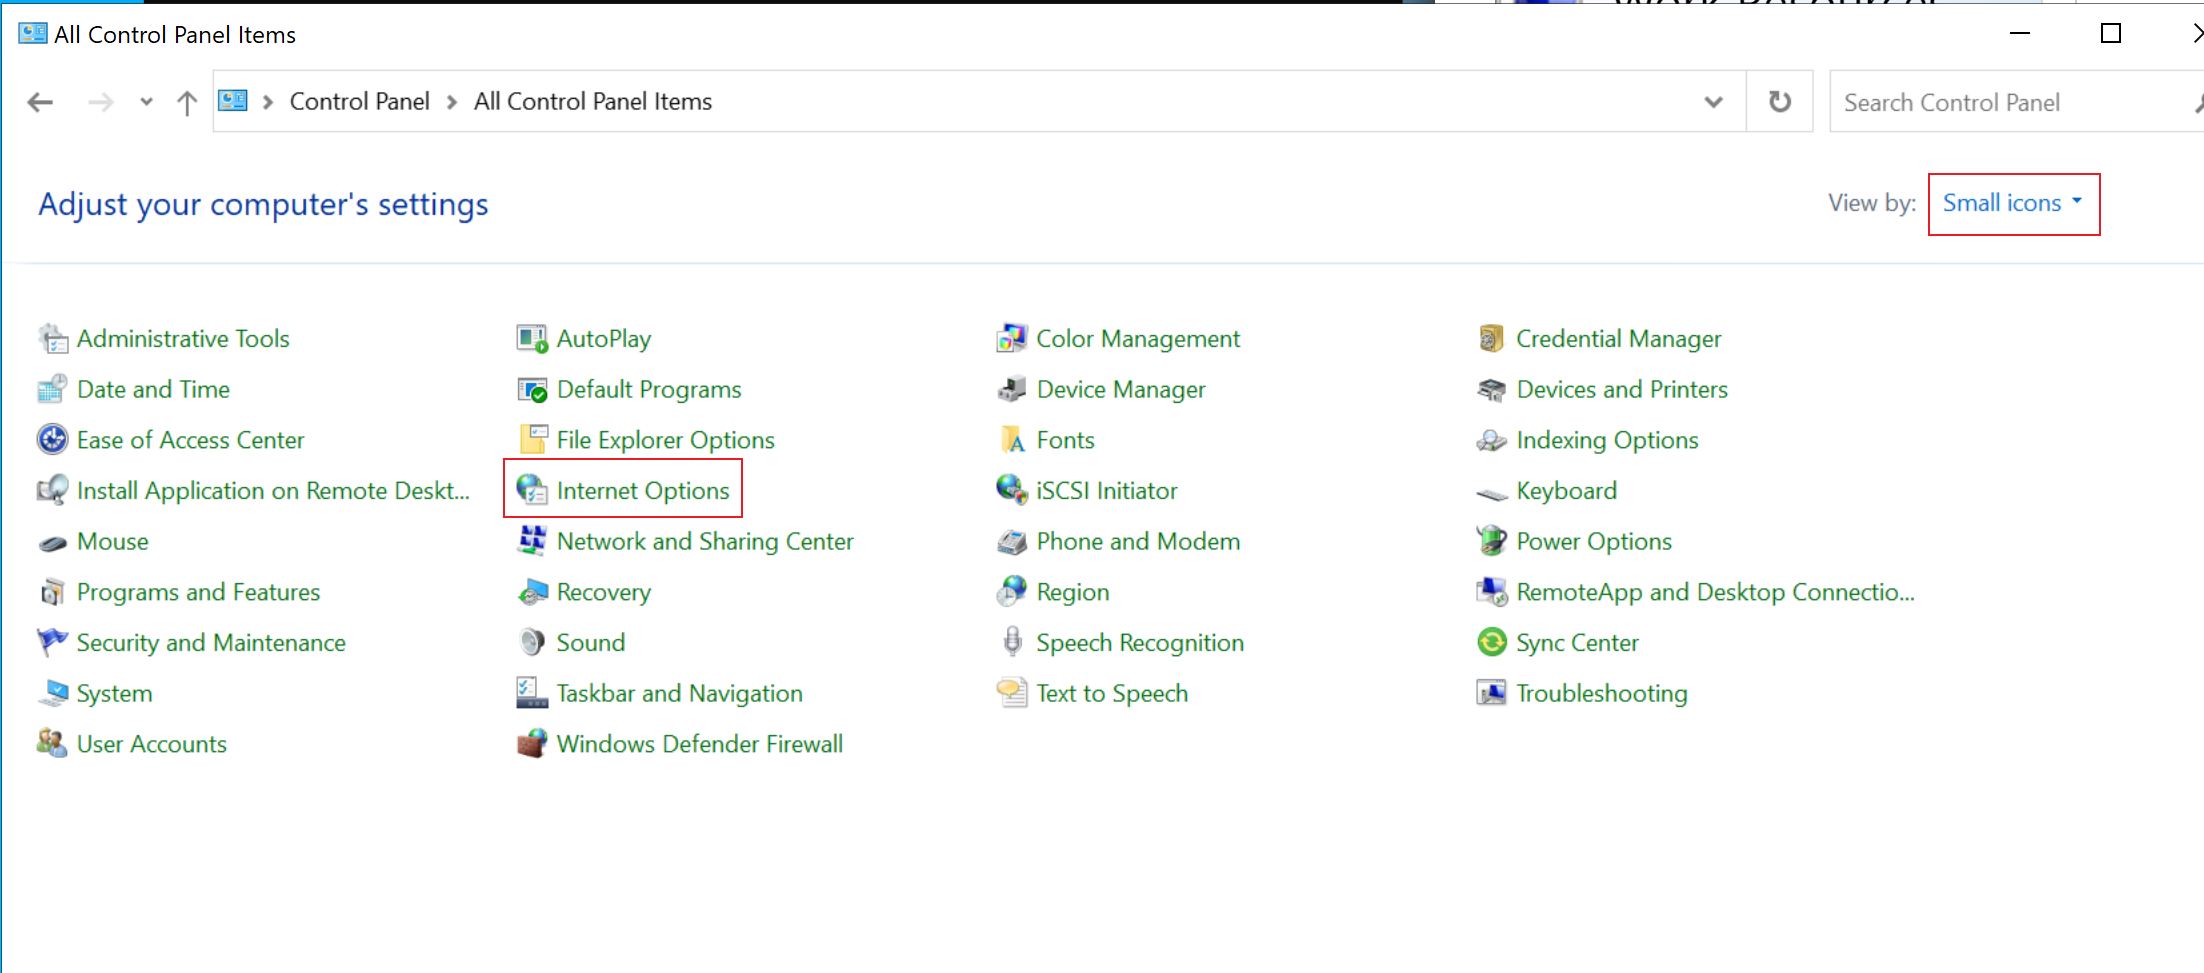
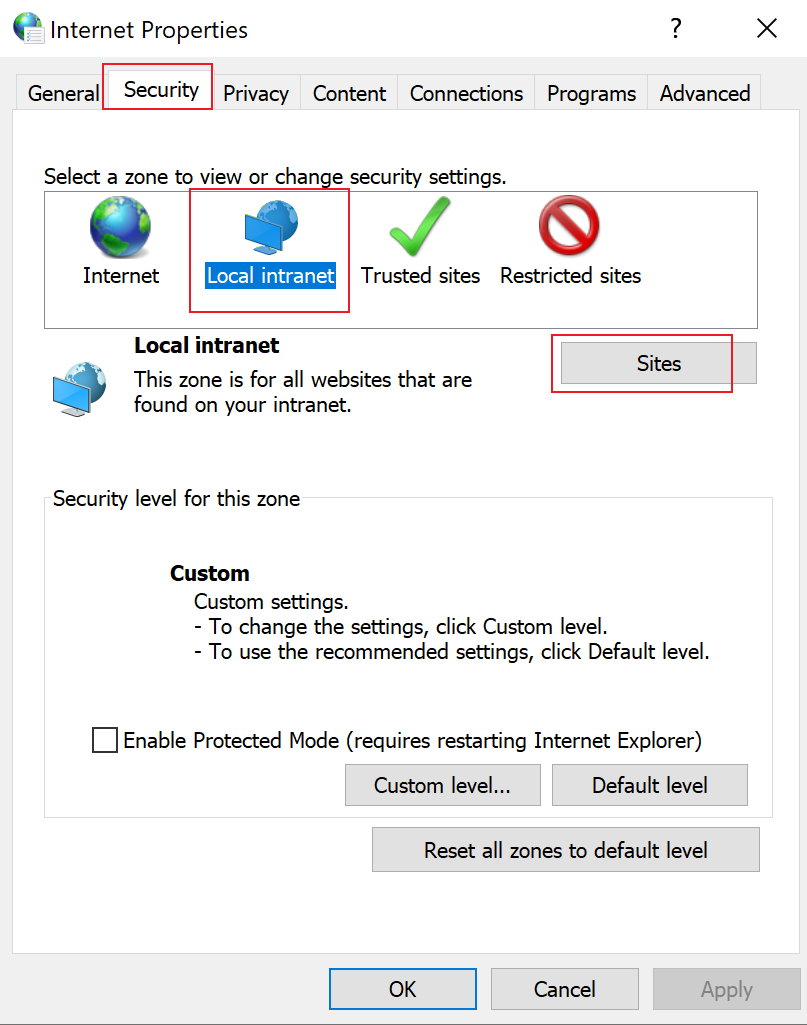
添加rdweb的网址:
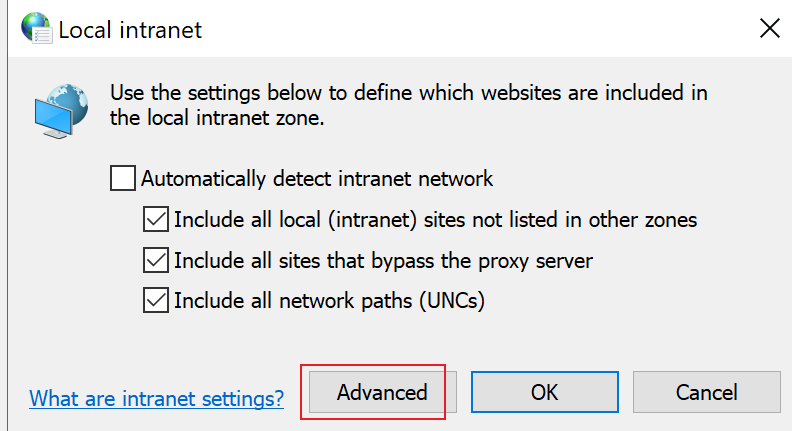
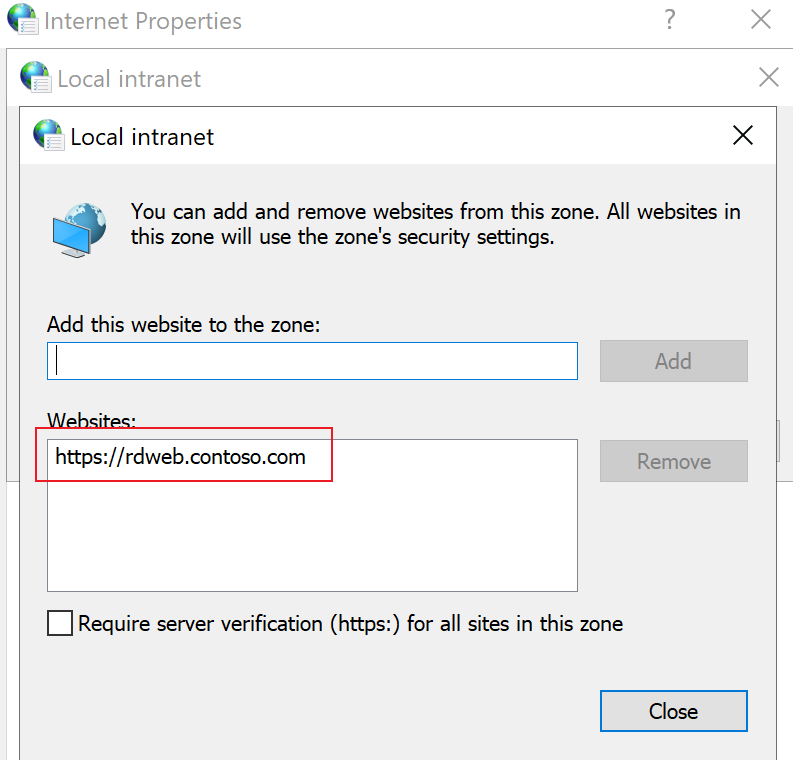
然后设置 Custom level:
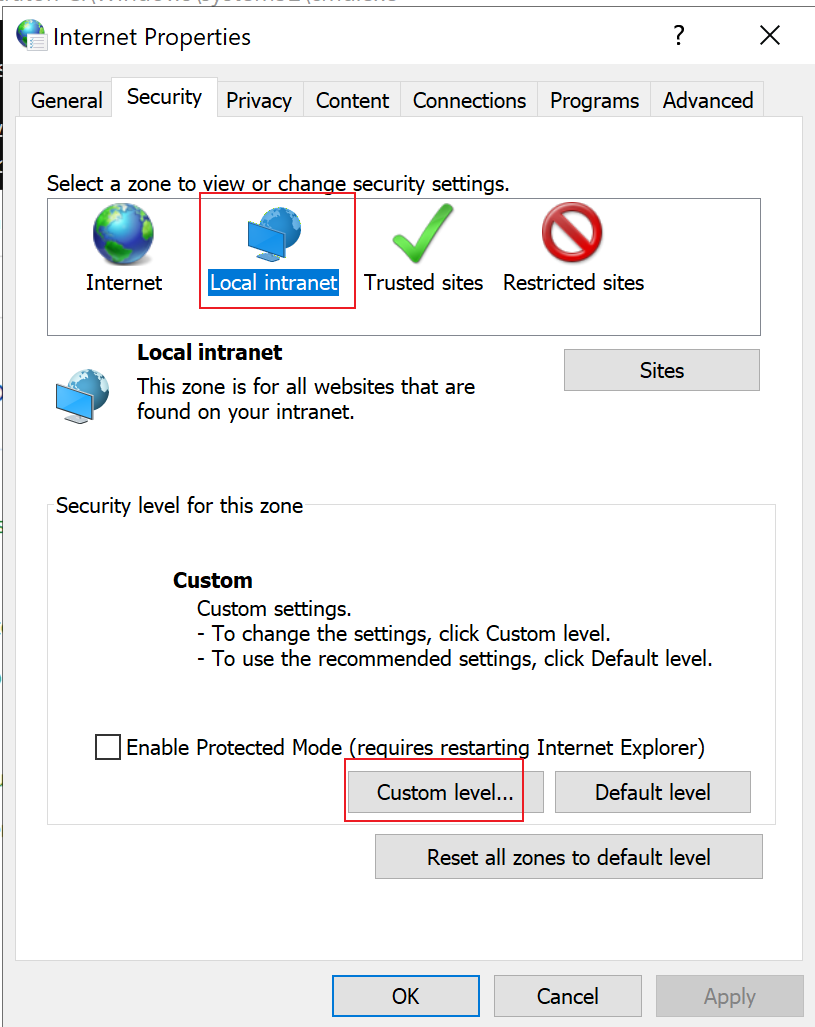
直接拉到最下面,找到 User Authentication:
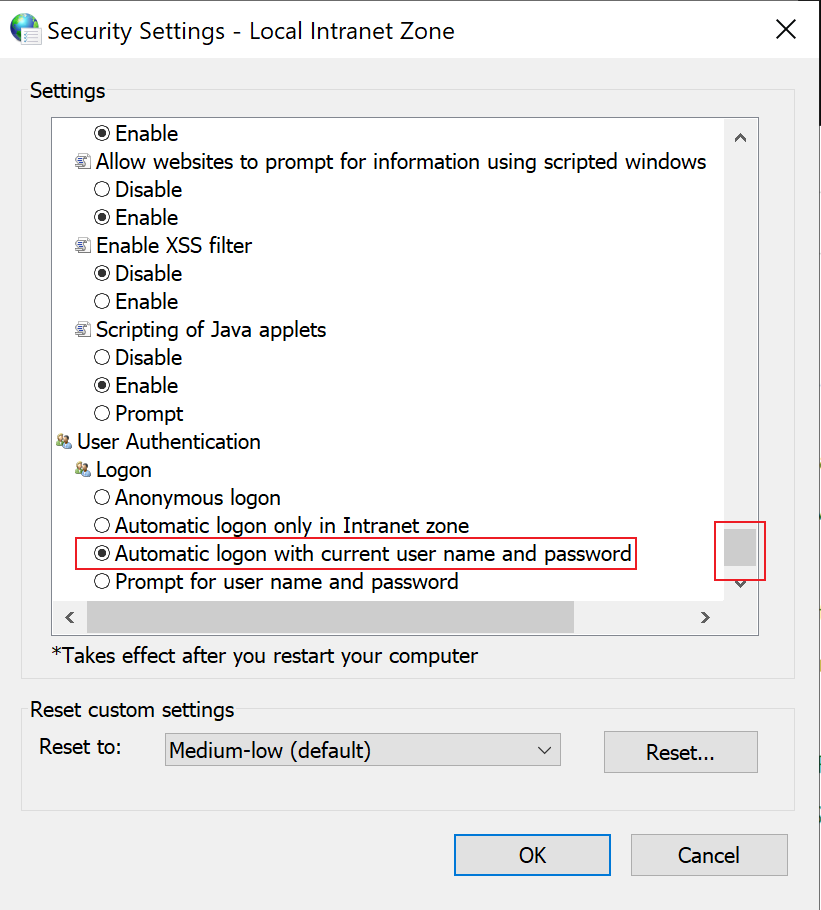
然后点击OK
然后回去重新打开网页,重新登陆,重新输入一遍这个密码即可: