配置 IS-IS.note
一、配置基础 IS-IS:
·环境一:(入门)所有设备都是L2:
# 环境:
R1 - R2 - R3
# 配置 R1:
router isis CORE //创建ISIS进程,名称为 CORE(这个名称和OSPF的一样,仅本地有效,不要求两端一致)
net 12.0001.0000.0000.0001.00 //指定 NET
is-type level-2-only //配置IS-IS类型为 L2
metric-style wide //(可选)配置使用新版TLV格式
# 在接口启用 isis进程:
int g0/3
ip router isis CORE
isis network point-to-point
int g0/4
ip router isis CORE
isis network point-to-point
interface lo 1
ip router isis CORE
# 配置 R2:
router isis CORE
net 12.0001.0000.0000.0002.00
is-type level-2-only
metric-style wide
interface GigabitEthernet0/0
ip router isis CORE
isis network point-to-point
interface lo 1
ip router isis CORE
# 配置 R2:
router isis CORE
net 12.0001.0000.0000.0003.00
is-type level-2-only
metric-style wide
interface GigabitEthernet0/0
ip router isis CORE
isis network point-to-point
interface lo 1
ip router isis CORE·查看:
show isis neighbors    //查看isis邻居
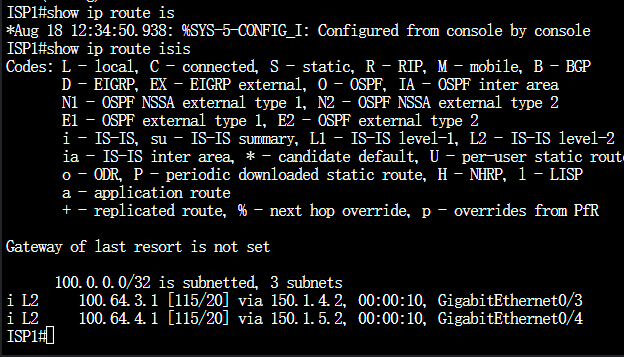
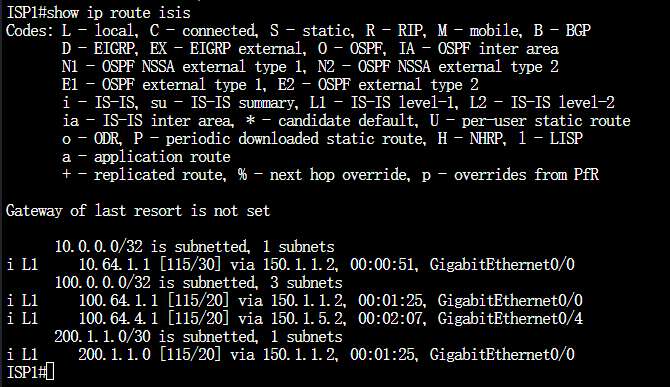
show ip route isis    //查看isis路由表
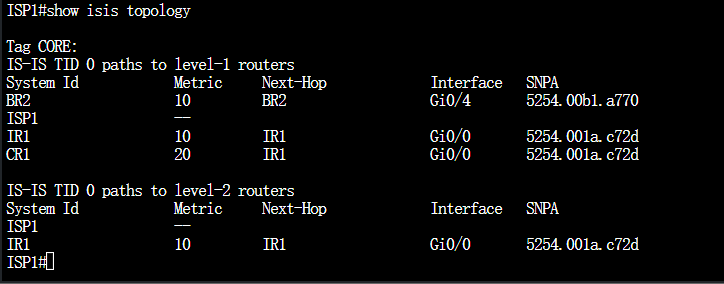
show isis topology    //查看isis拓扑表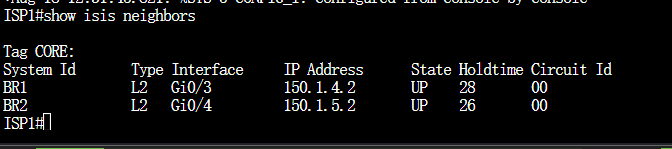
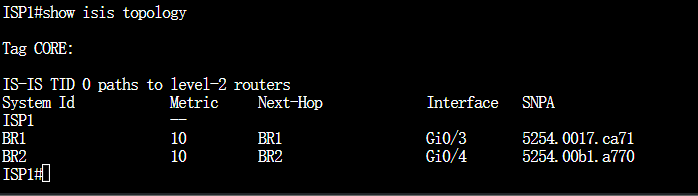
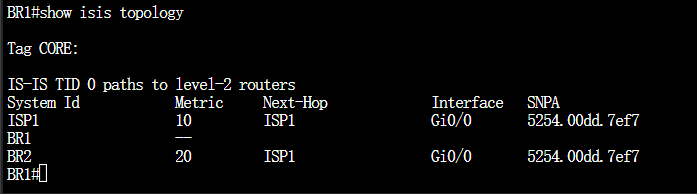
需要注意,ISIS的Metric值默认是叠加计算的,就像OSPF的 E1 路由一样,它会叠加路径开销
例如查看远端路由器获取到的路由:
·环境二:常规环境(L1-L1/2-L1/2-L1)
# 环境:
R1  -  R2  -  R3  -  R4
L1    L1/2   L1/2    L1
## 中间再加几个 L2都可以,这里只是简化环境
# R1:
router isis CORE
net 12.0001.0000.0000.0001.00
is-type level-1
metric-style wide
interface GigabitEthernet0/0
ip router isis CORE
isis network point-to-point
interface Loopback1
ip router isis CORE
# R2:
router isis CORE
net 12.0001.0000.0000.0002.00
is-type level-1-2
metric-style wide
interface GigabitEthernet0/0
ip router isis CORE
isis network point-to-point
interface GigabitEthernet0/4
ip router isis CORE
isis network point-to-point
interface Loopback1
ip router isis CORE
# R3:
router isis CORE
net 12.0001.0000.0000.0003.00
is-type level-1-2
metric-style wide
interface GigabitEthernet0/0
ip router isis CORE
isis network point-to-point
interface GigabitEthernet0/3
ip router isis CORE
isis network point-to-point
interface Loopback1
ip router isis CORE
# R4:
router isis CORE
net 12.0001.0000.0000.0004.00
is-type level-1
metric-style wide
interface GigabitEthernet0/0
ip router isis CORE
isis network point-to-point
interface Loopback1
ip router isis CORE·R2上查看:
show isis neighbors    //查看isis邻居
show ip route isis    //查看isis路由表
show isis topology    //查看isis拓扑表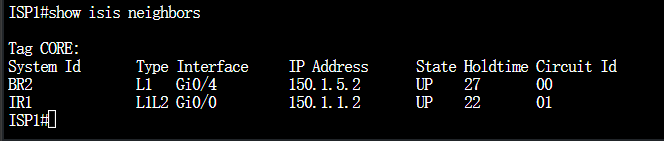
二、IS-IS 其他功能:
1、身份认证:
key chain KEY
 key 1
  key-string Skill39

interface Gi0/0
 isis authentication mode md5
 isis authentication key-chain ISIS-KEY
2、修改 metric 值:
同一个接口,在 L1和L2中,可以使用不同的metric值,但是其实只有该接口真正的level才会生效,例如该接口是L1,那么就只会生效L1的配置
interface GigabitEthernet0/0
 isis metric 20    //设置 metric值为 20
 # isis metric 10 level-1    //设置L1的metric值为10
 # isis metric 50 level-2    //设置L2的metric值为50
3、L2 向 L1 进行路由泄露:
# 例如要把 4.4.4.4/32 从 L2 传给 L1:
ip prefix-list leak permit 4.4.4.4/32

route-map leak permit 10
 match ip address prefix-list leak

router isis CORE
 redistribute isis ip level-2 into level-1 route-map leak
4、过滤 L1 进入 L2 的路由:
# 例如要禁止L1把 10.1.0.0/16 传给 L2:
ip prefix-list filter permit 10.1.0.0/16 le 32

route-map filter permit 10
 match ip address prefix-list flter

router isis CORE
 redistribute isis ip level-1 into level-2 route-map filter
5、配置 汇总路由:
可以在后面指定 Level定义汇总路由传播范围
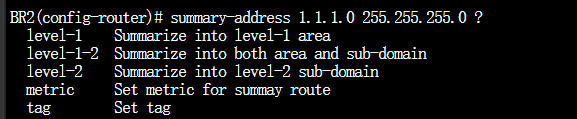
router isis CORE
 summary-address 10.1.0.0 255.255.0.0
 ## Level-1    //该汇总路由只传给 L1
 ## Level-2    //该汇总路由只传给 L2
6、发布默认路由:
注意这个默认路由不会传给 L1,只会传给 L2
# 不论本机是否有默认路由,都会发布一条默认路由
router isis CORE
 default-information originate

## 配置只有当本地存在默认路由时,才发布默认路由:
ip prefix-list DEFAULT permit 0.0.0.0/0

route-map DEFAULT permit 10
match ip address prefix-list DEFAULT

router isis CORE
default-information originate route-map DEFAULT