6.11 作业.note
一、巩固练习:
1、配置 postfix:
apt install -y postfix1.1、编辑 main.cf 文件:
vim /etc/postfix/main.cf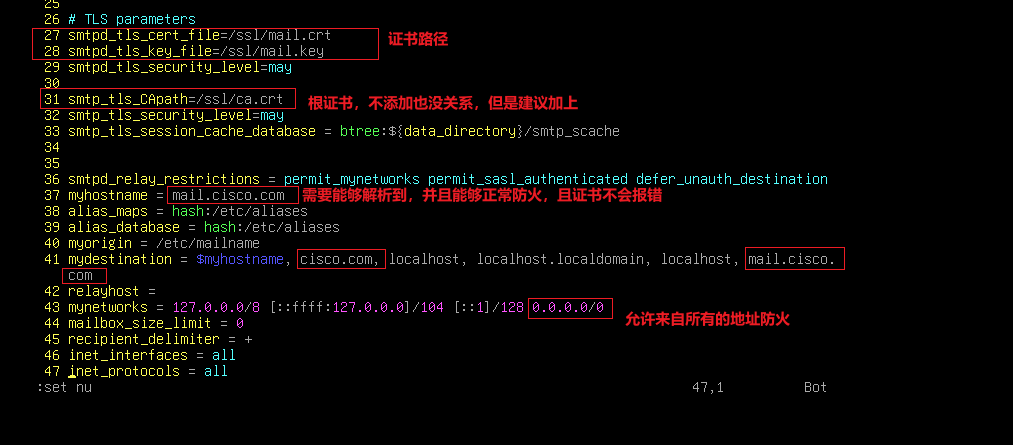
1.2、编辑 master.cf 文件:
vim /etc/postfix/master.cf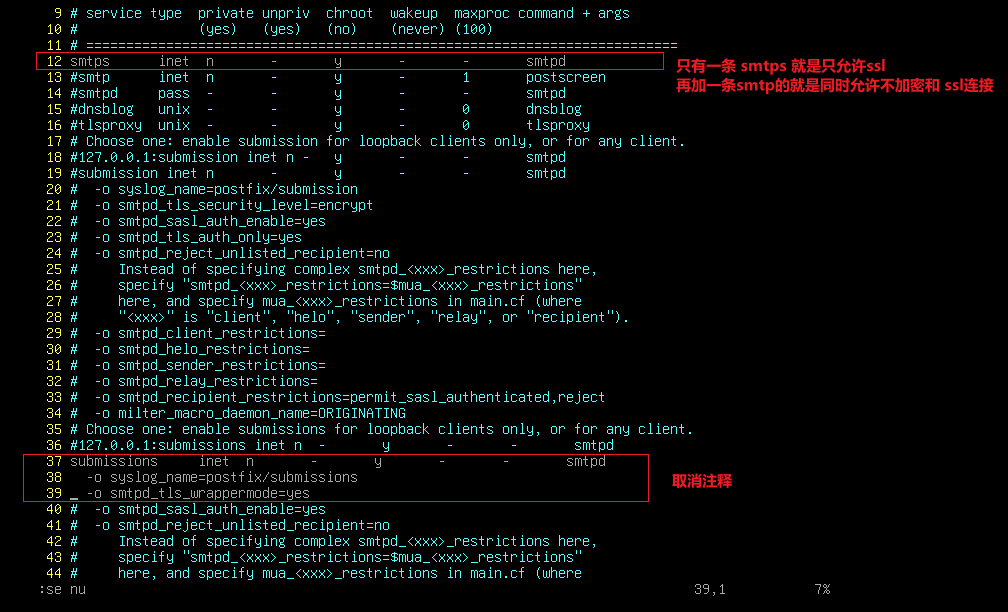
systemctl restart postfix2、配置 dovecot-imapd:
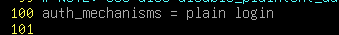
apt install -y dovecot-imapd2.1、配置 10-auth.conf 文件:
vim /etc/dovecot/conf.d/10-auth.conf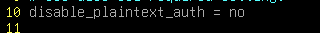
2.2、配置 10-ssl.conf 文件:
vim /etc/dovecot/conf.d/10-ssl.conf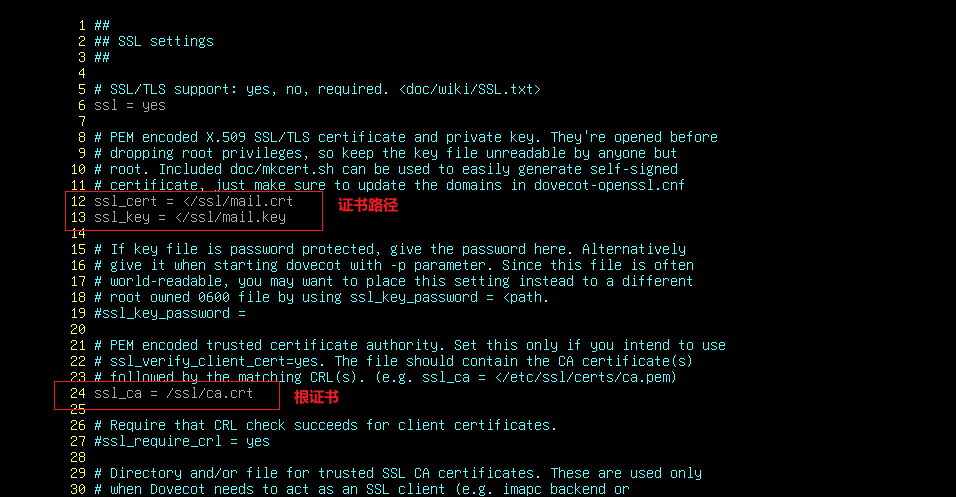
2.3、配置 10-master.conf 文件:
vim /etc/dovecot/conf.d/10-master.conf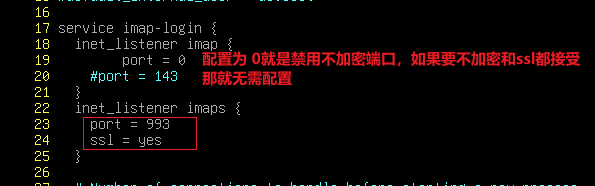
systemctl restart dovecot3、配置 dovecot-pop3:
apt install -y dovecot-pop3d前面的配置都类似,只有 10-master.conf 文件中有些区别
2.1、配置 10-auth.conf 文件:
vim /etc/dovecot/conf.d/10-auth.conf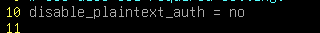
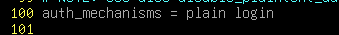
2.2、配置 10-ssl.conf 文件:
vim /etc/dovecot/conf.d/10-ssl.conf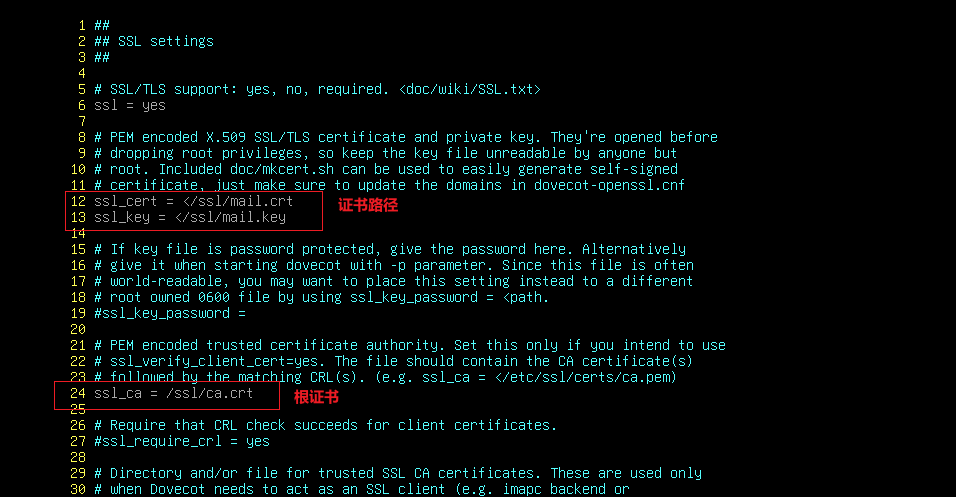
2.3、配置 10-master.conf 文件:
vim /etc/dovecot/conf.d/10-master.conf上面imapd 的端口无需修改
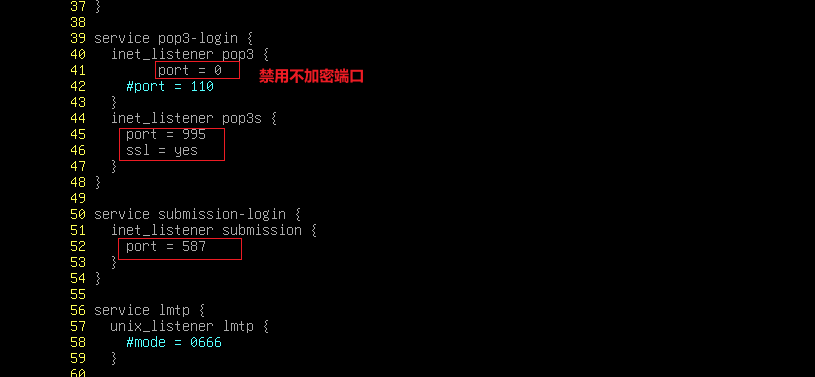
systemctl restart dovecot4、客户端配置:
# 信任根证书:
cp ca.crt /usr/local/share/ca-certificates
update-ca-certificates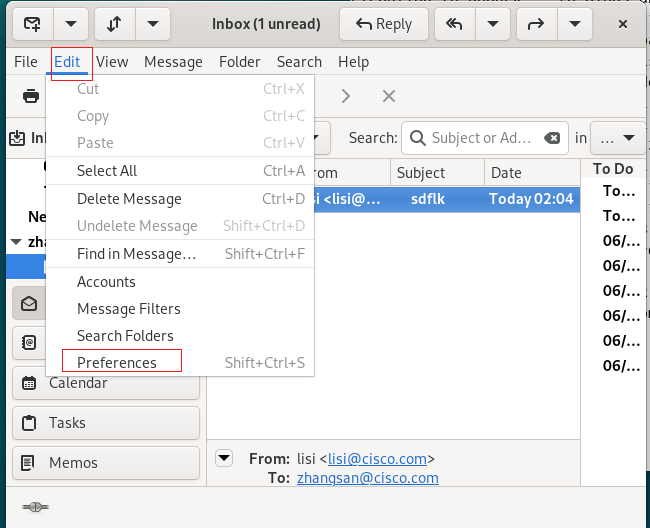
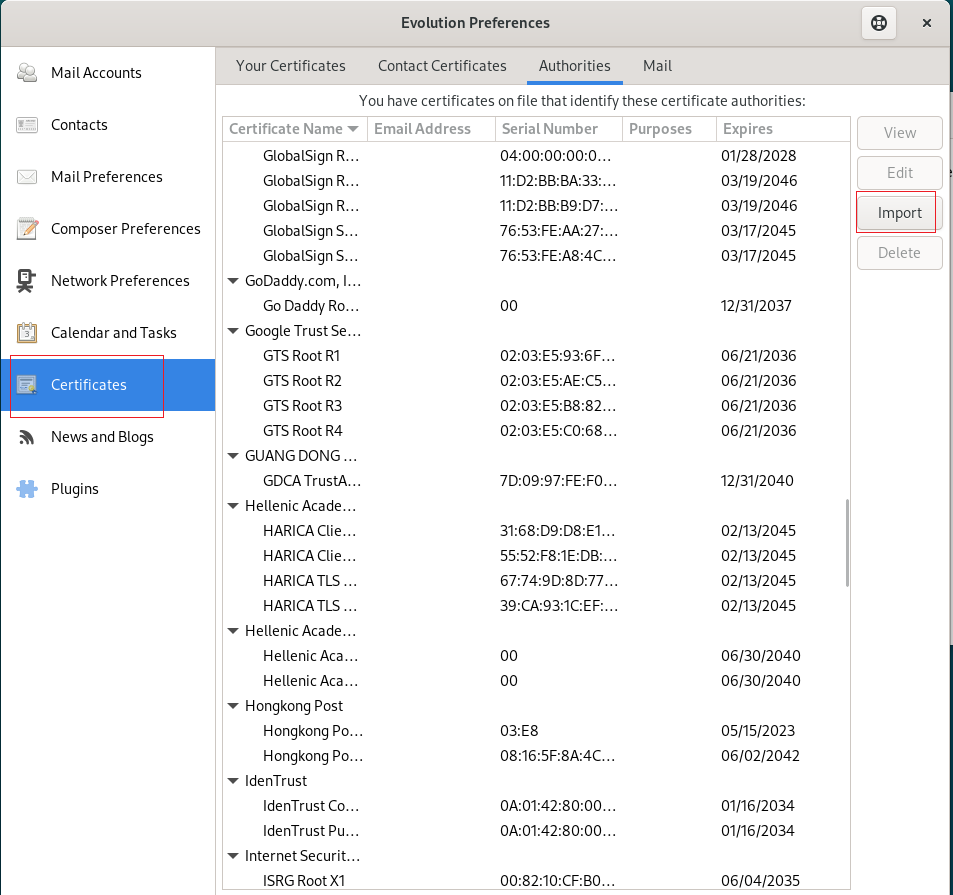
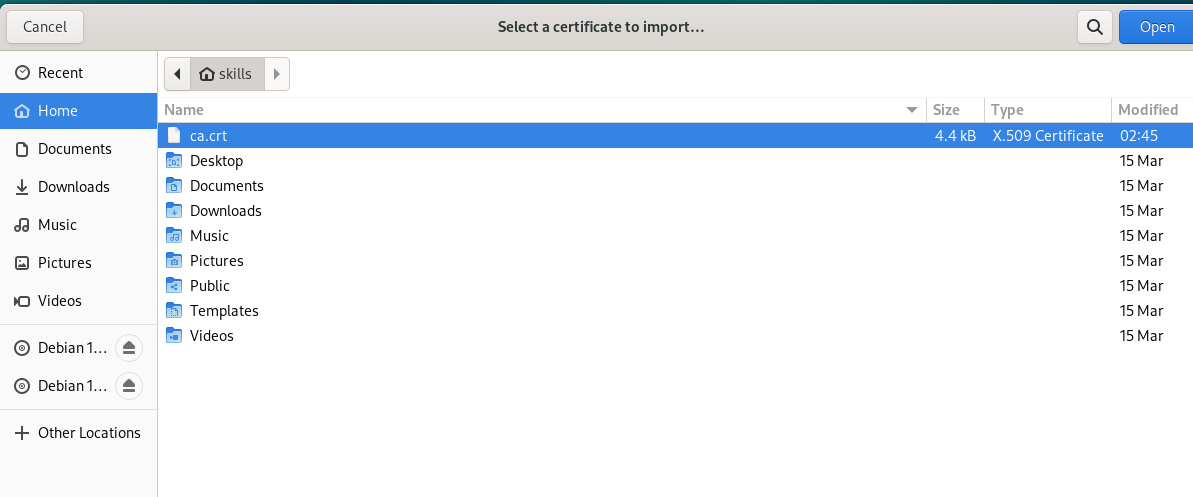
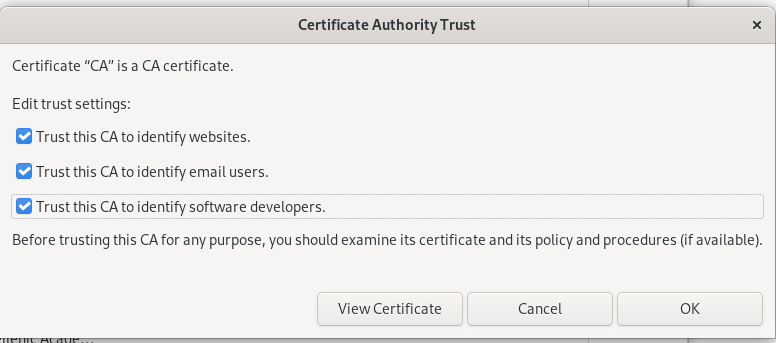
会提示需要输入 根证书的密码,输入密码即可
4.1、添加邮件用户:
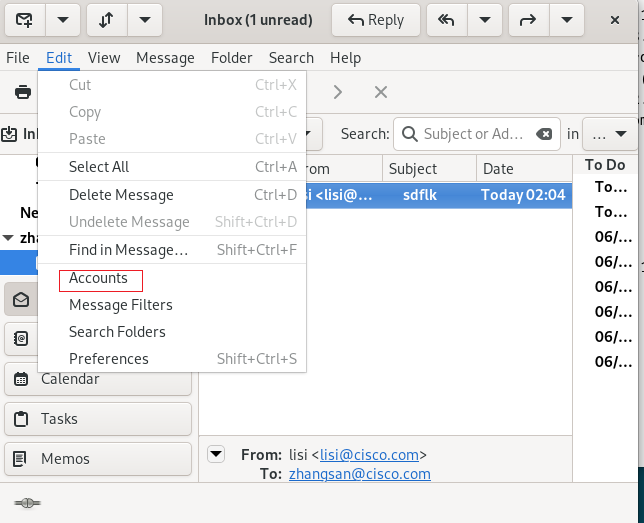
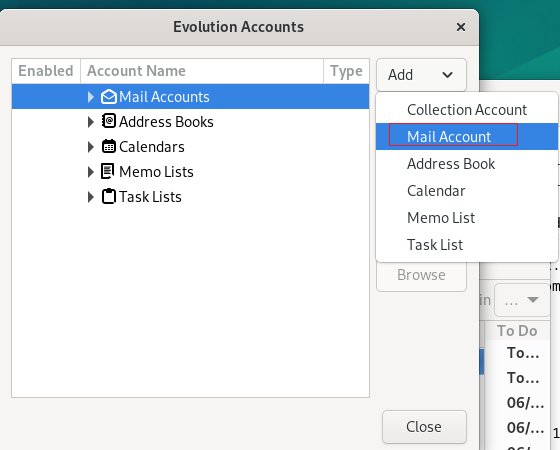
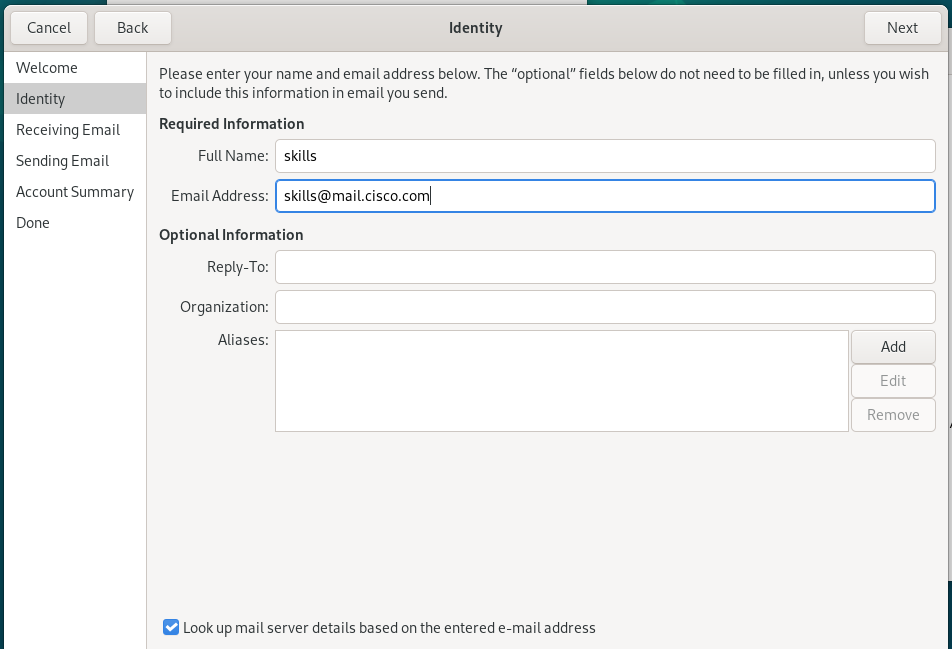
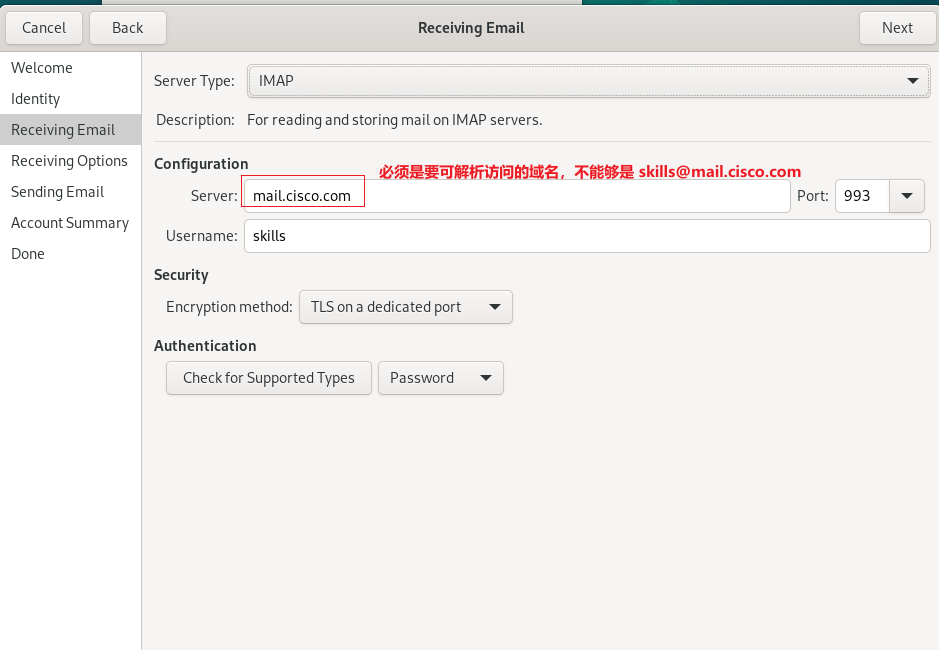
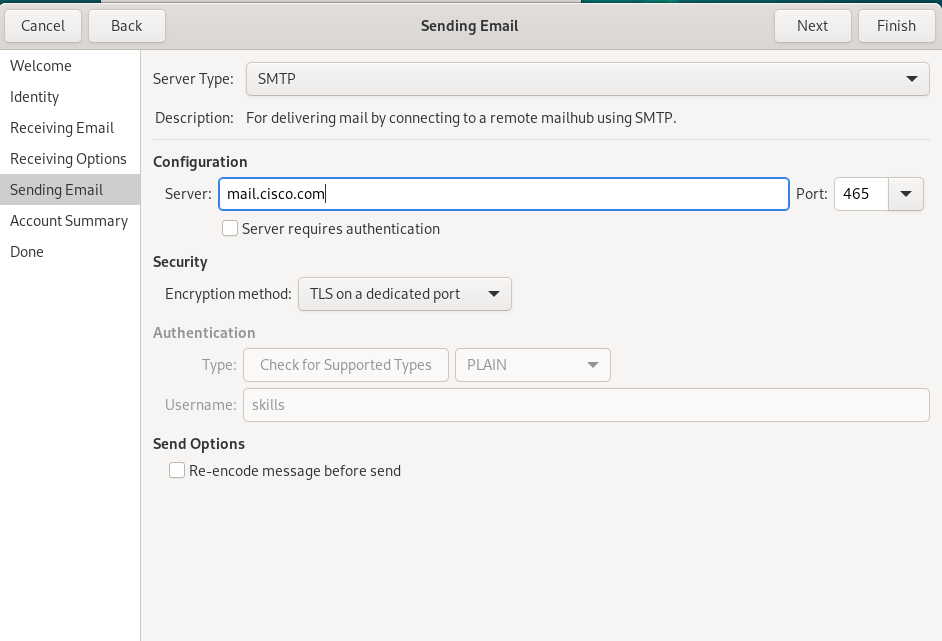
输入用户密码
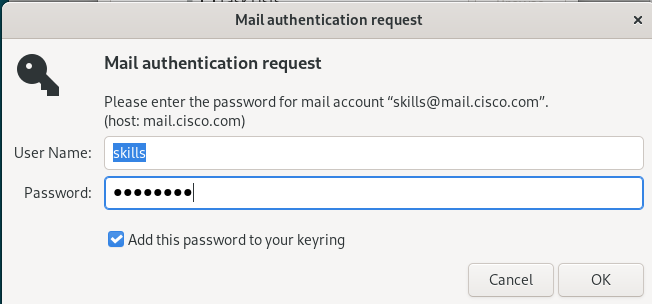
连接成功
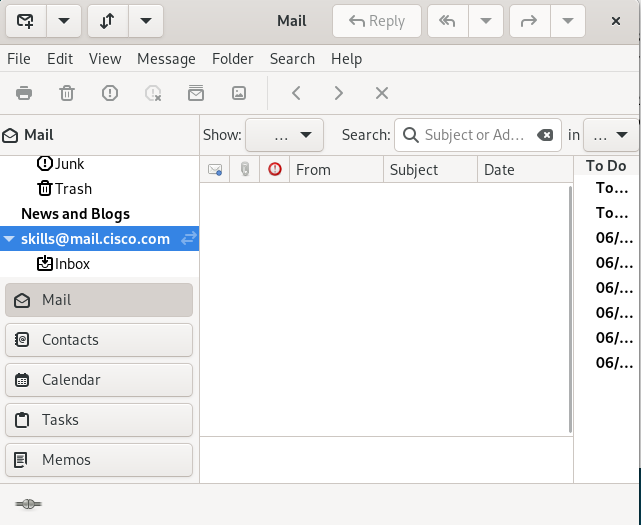
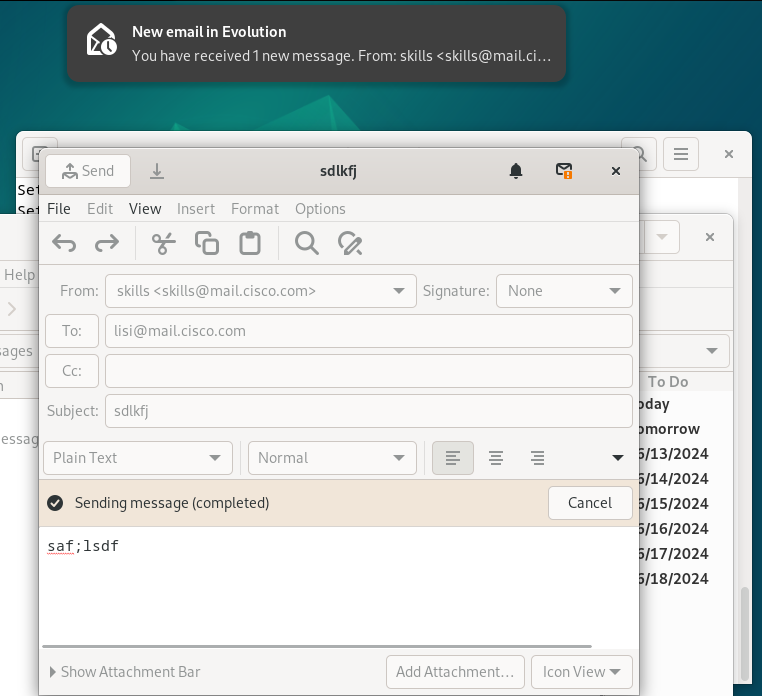
4.2、邮件收发测试:
二、综合实践:
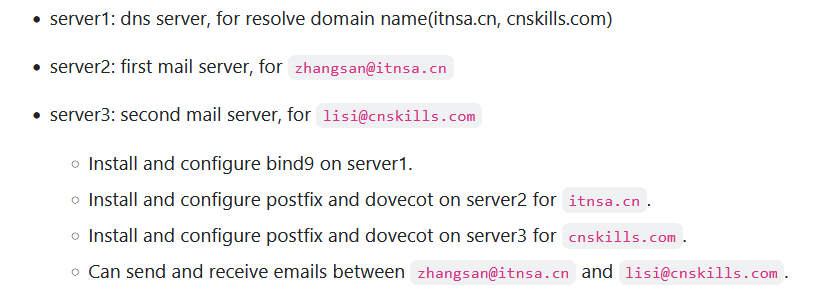
1、配置 server1(DNS):
1.1、配置 DNS:
apt install -y bind9
vim /etc/bind/named.conf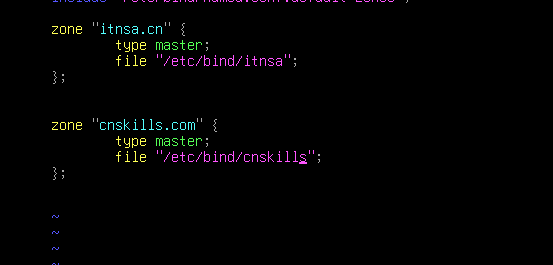
vim itnsa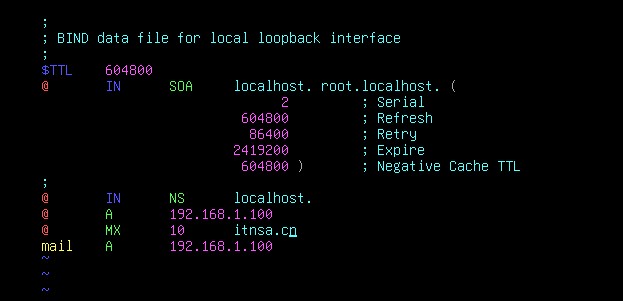
vim cnskills.com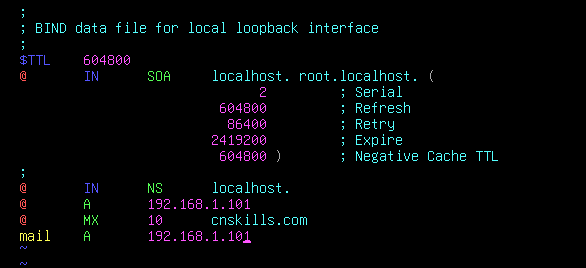
1.2、配置 CA:
apt install -y openssl
# 生成CA证书:
/usr/lib/ssl/misc/CA.pl -newca
# 生成 itnsa证书:
vim /etc/ssl/openssl.cnf
/usr/lib/ssl/misc/CA.pl -newreq-nodes
/usr/lib/ssl/misc/CA.pl -sign
mkdir /ssl
cp newcert.pem /ssl/itnsa.crt
cp newkey.pem /ssl/itnsa.key
# 生成 cnskills证书:
vim /etc/ssl/openssl.cnf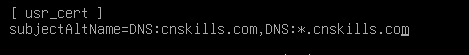
/usr/lib/ssl/misc/CA.pl -newreq-nodes
/usr/lib/ssl/misc/CA.pl -sign
cp newcert.pem /ssl/cnskills.crt
cp newkey.pem /ssl/cnskills.key
2、配置 Server2(itnsa.cn域):
mkdir /ssl
scp root@192.168.1.99:/ssl/* /ssl
cp /ssl/ca.crt /usr/local/share/ca-certificates
update-ca-certificates
apt install -y postfix dovecot-imapd
2.1、配置 postfix:
vim /etc/postfix/main.cf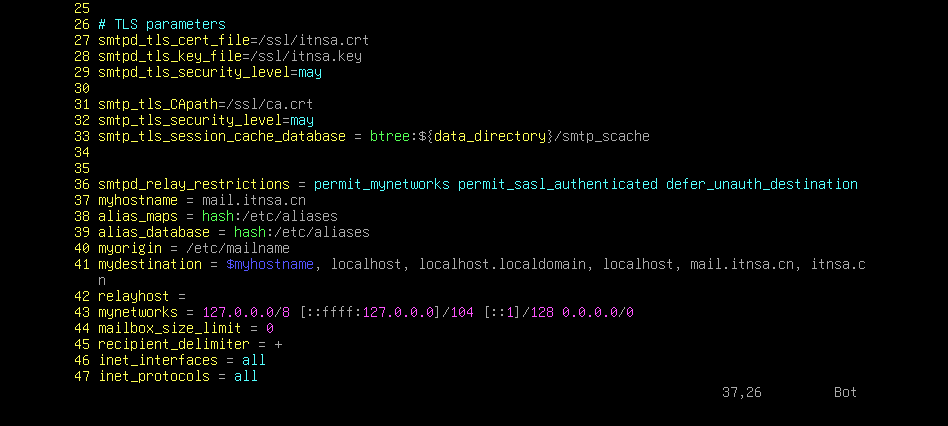
vim /etc/postfix/master.cf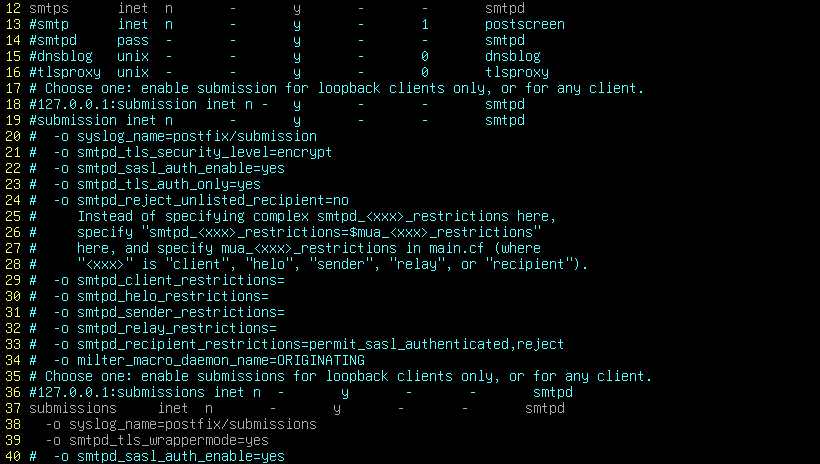
2.2、配置 dovecot:
vim /etc/dovecot/conf.d/10-auth.conf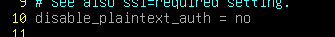
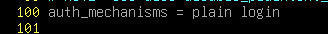
vim /etc/dovecot/conf.d/10-ssl.conf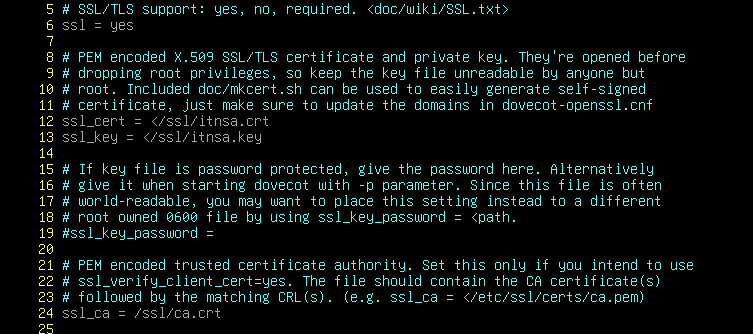
vim /etc/dovecot/conf.d/10-master.conf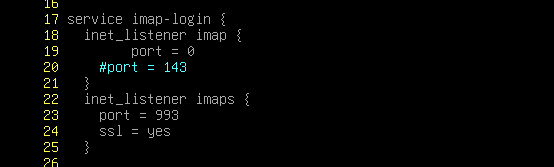
2.3、重启服务:
systemctl restart postfix dovecot
adduser zhangsan
3、配置 Server3(cnskills.com域):
mkdir /ssl
scp root@192.168.1.99:/ssl/* /ssl
cp /ssl/ca.crt /usr/local/share/ca-certificates
update-ca-certificates
apt install -y postfix dovecot-imapd
3.1、配置 postfix:
vim /etc/postfix/main.cf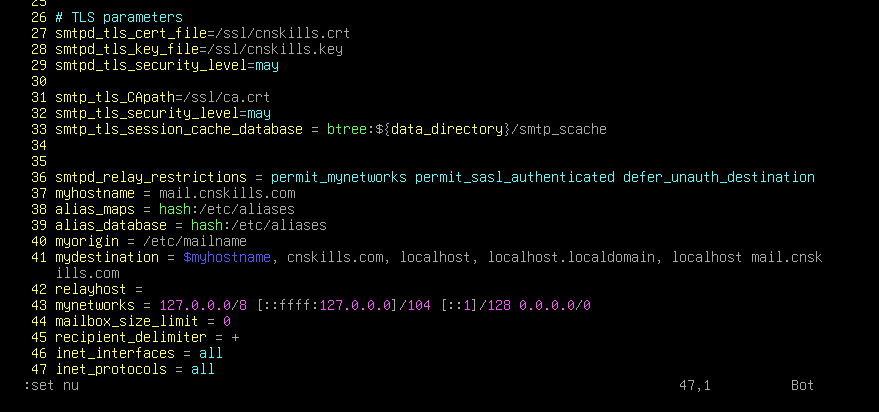
vim /etc/postfix/master.cf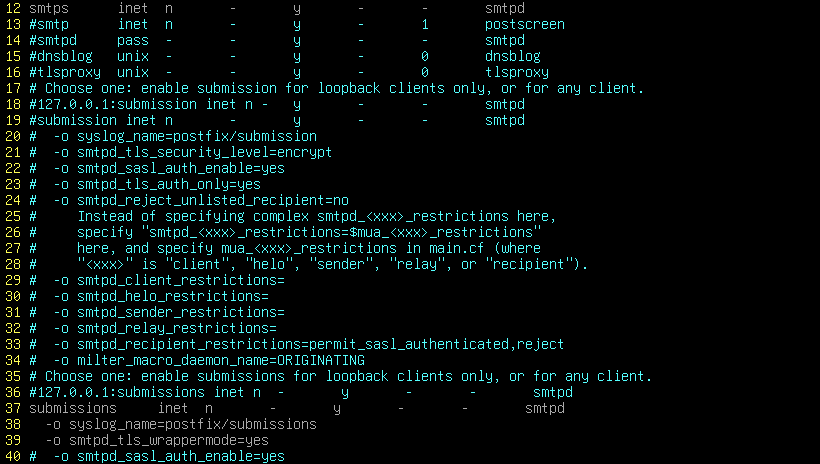
3.2、配置 dovecot:
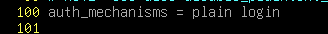
vim /etc/dovecot/conf.d/10-auth.conf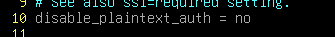
vim /etc/dovecot/conf.d/10-ssl.conf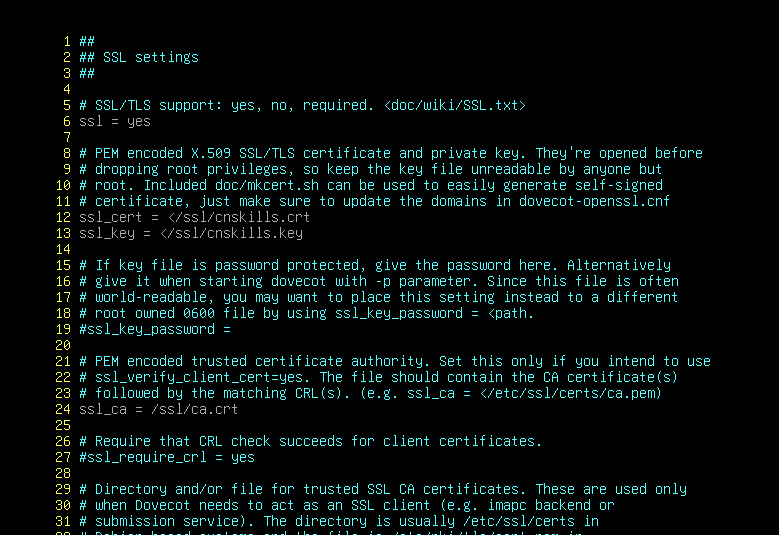
vim /etc/dovecot/conf.d/10-master.conf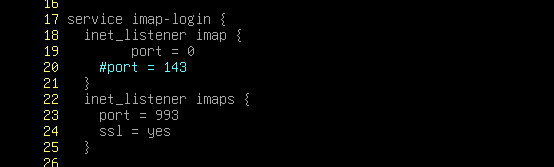
3.3、重启服务:
systemctl restart postfix dovecot
adduser lisi
4、客户端测试:
4.1、添加zhangsan 账户:
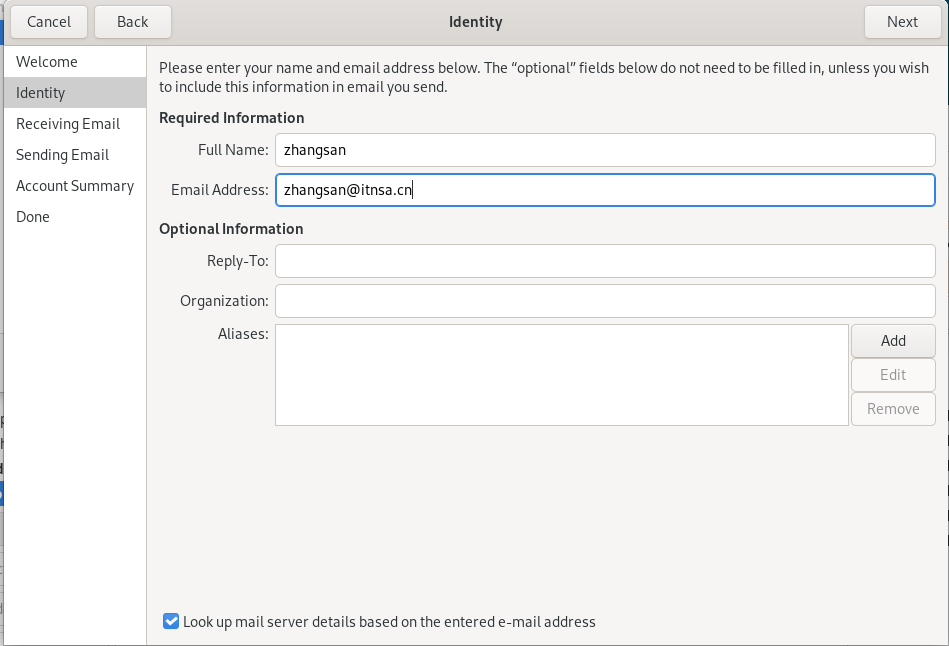
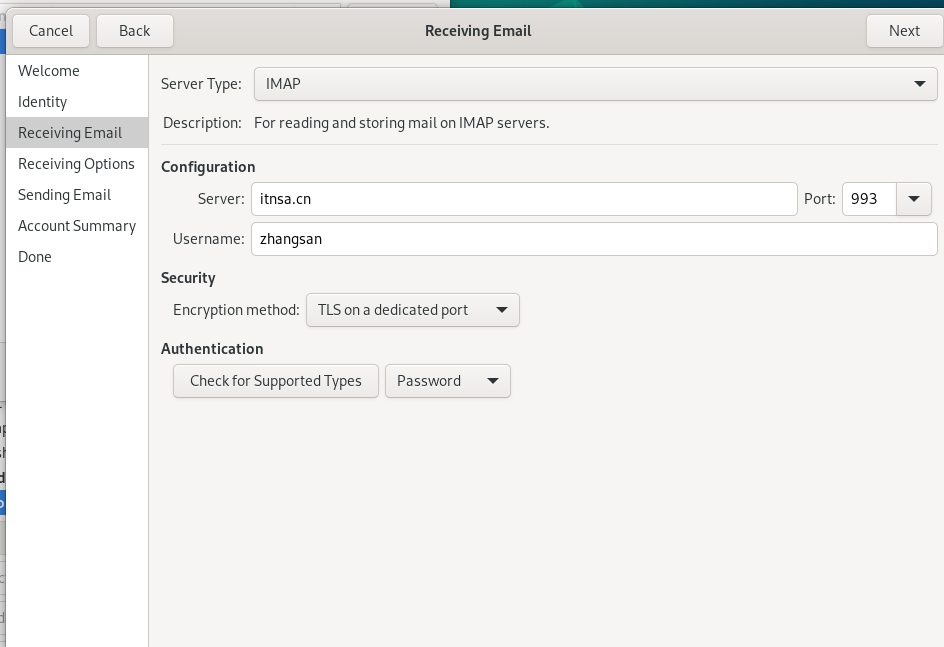
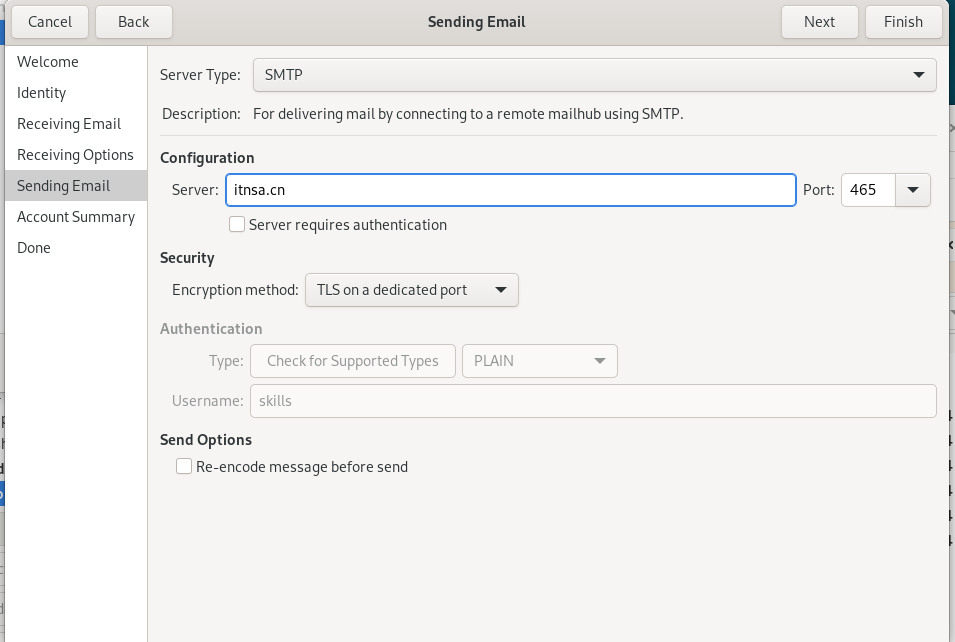
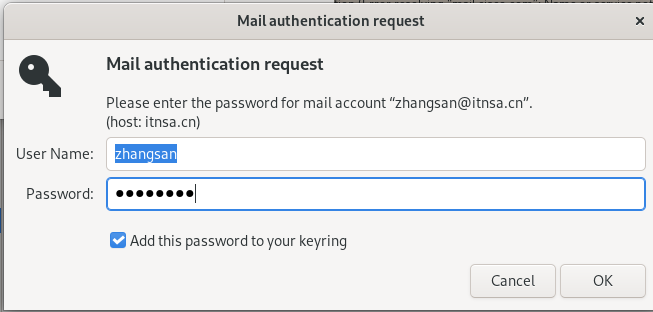
4.2、添加 lisi 账户:
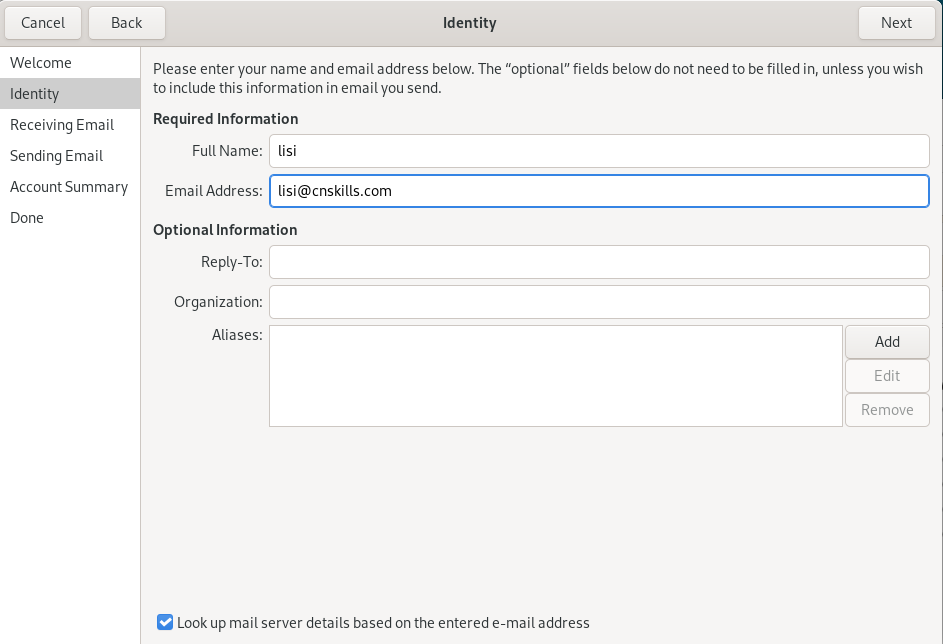
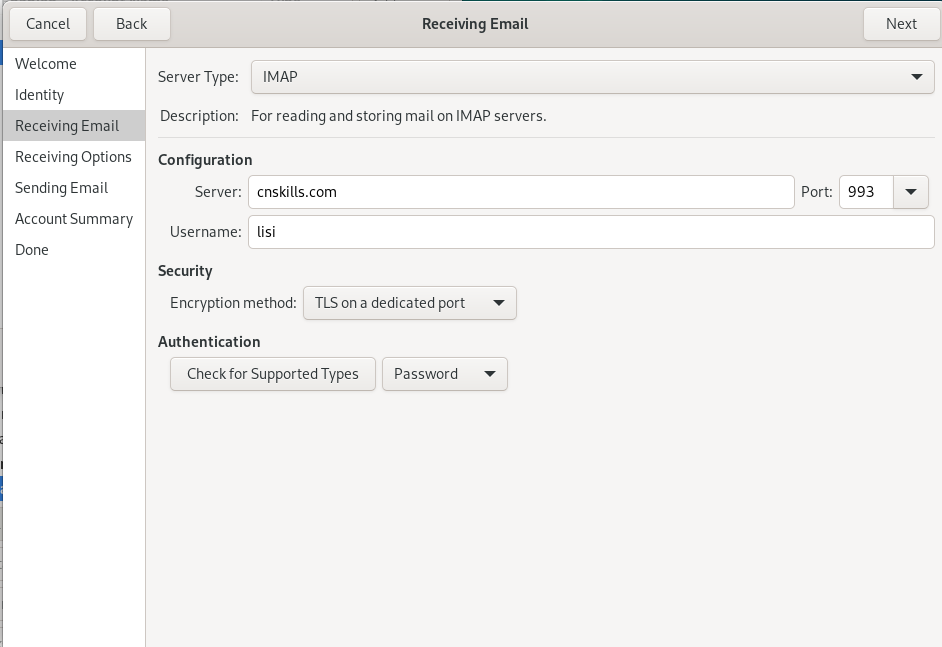
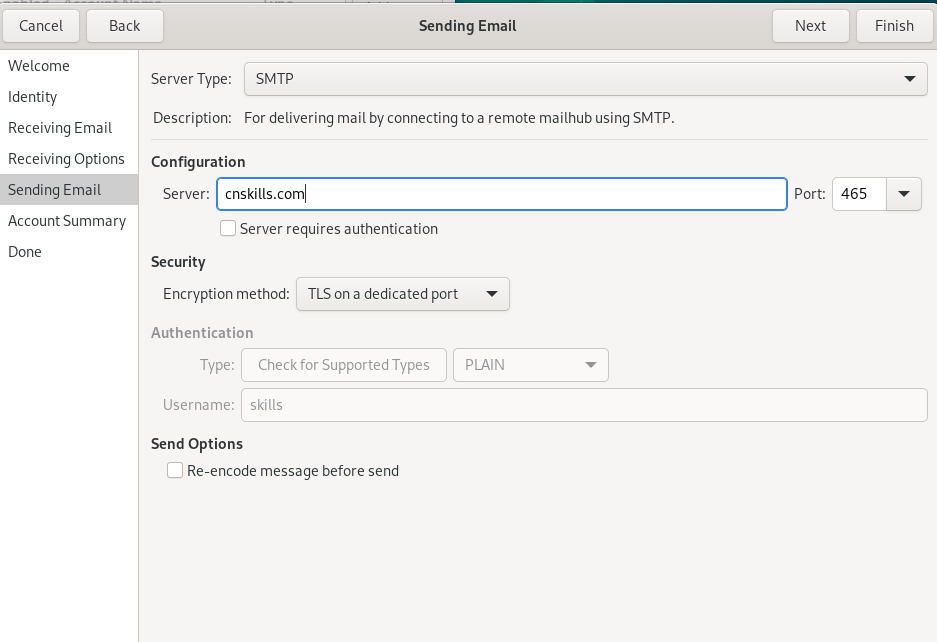
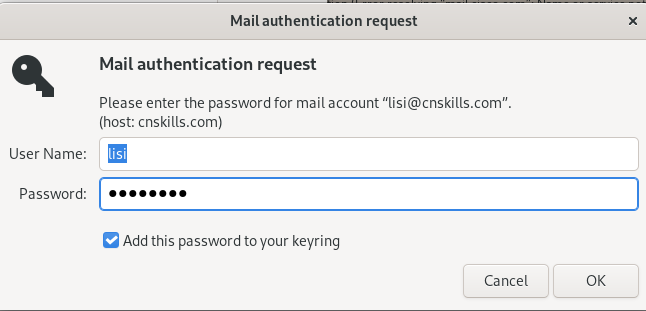
4.3、先测试单个域内的邮件收发,收发无误后再进行下一步:
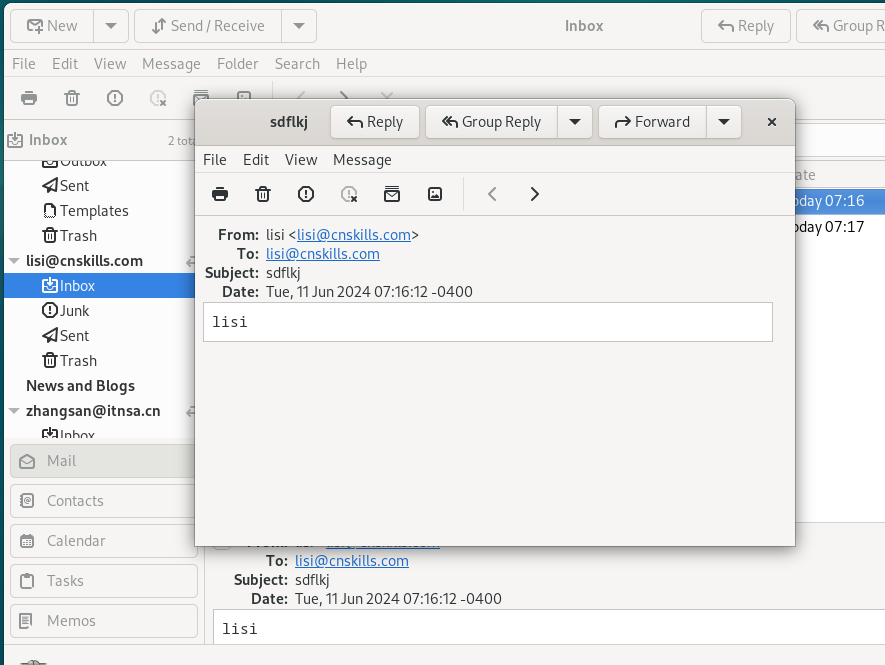
· 配置 两个域之间的邮件转发,使用 lmtp:
1、配置 Server2(itnsa.cn域):
1.1、配置 dovecot:
# 安装 dovecot-lmtpd
apt install -y dovecot-lmtpd

# 配置 lmtpd,启用端口:
vim /etc/dovecot/conf.d/10-master.conf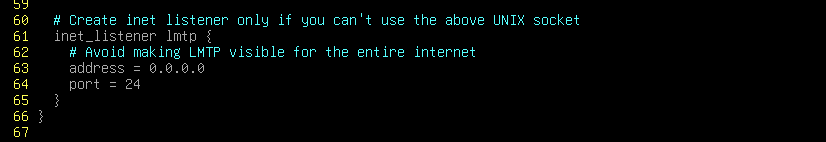
lmtp端口默认为 24
# 格式化用户名,将请求的用户名去掉域名,并保持小写(对于其它域转发来本地域的需要配置)
vim /etc/dovecot/conf.d/10-auth.conf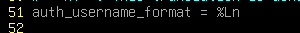
注意需要改成 %Ln,因为默认是 %Lu
1.2、配置 postfix:
vim /etc/postfix/main.cf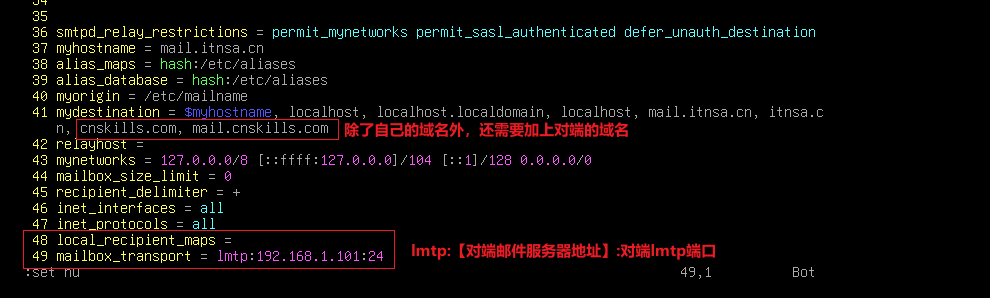
2、配置 Server3(cnskill.com域):
2.1、配置 dovecot:
# 安装 dovecot-lmtpd
apt install -y dovecot-lmtpd

# 配置 lmtpd,启用端口:
vim /etc/dovecot/conf.d/10-master.conf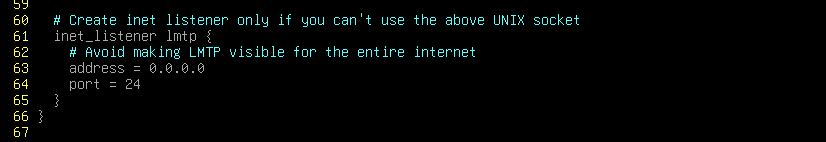
lmtp端口默认为 24
# 格式化用户名,将请求的用户名去掉域名,并保持小写(对于其它域转发来本地域的需要配置)
vim /etc/dovecot/conf.d/10-auth.conf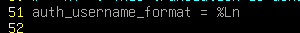
注意需要改成 %Ln,因为默认是 %Lu
2.2、配置 postfix:
vim /etc/postfix/main.cf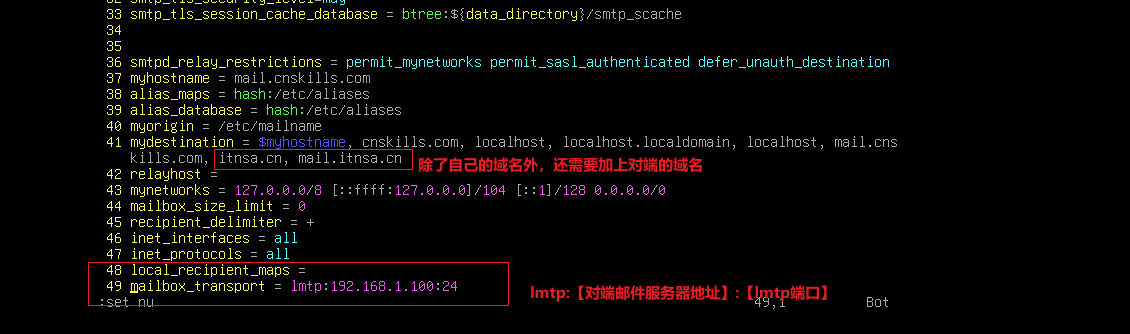
3、客户端测试:
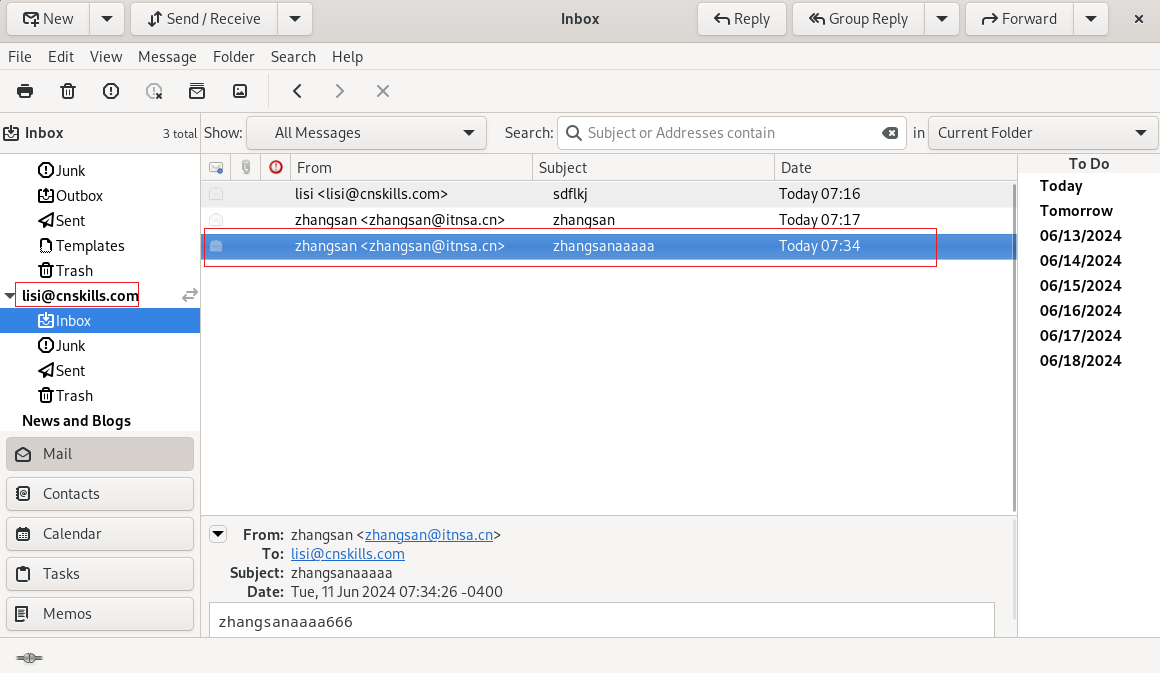
3.1、itnsa.cn 域发送给 cnskills.com 域:
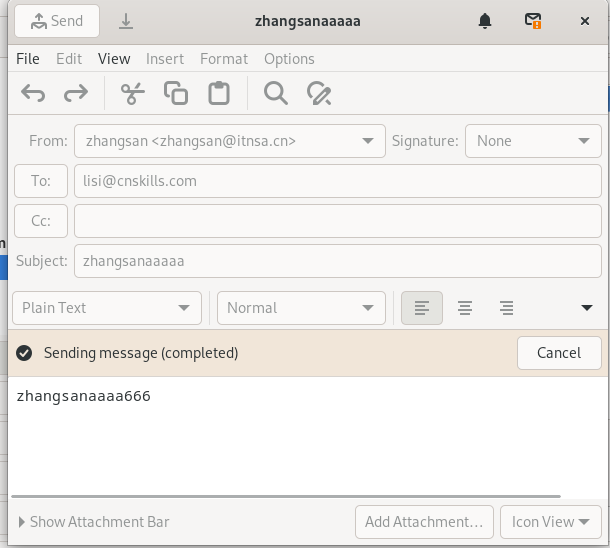
成功接收:
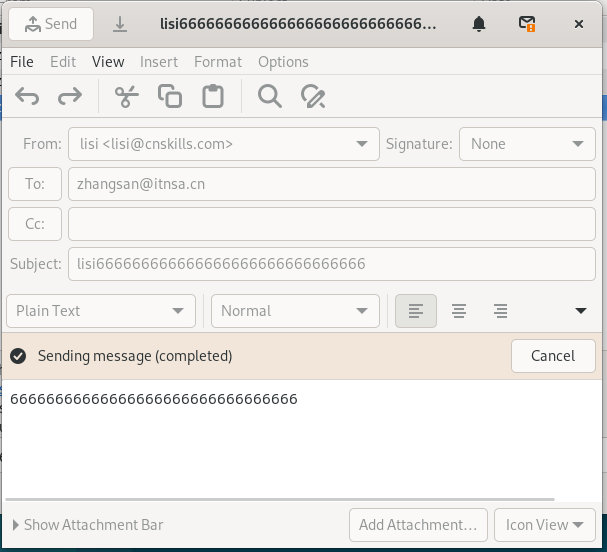
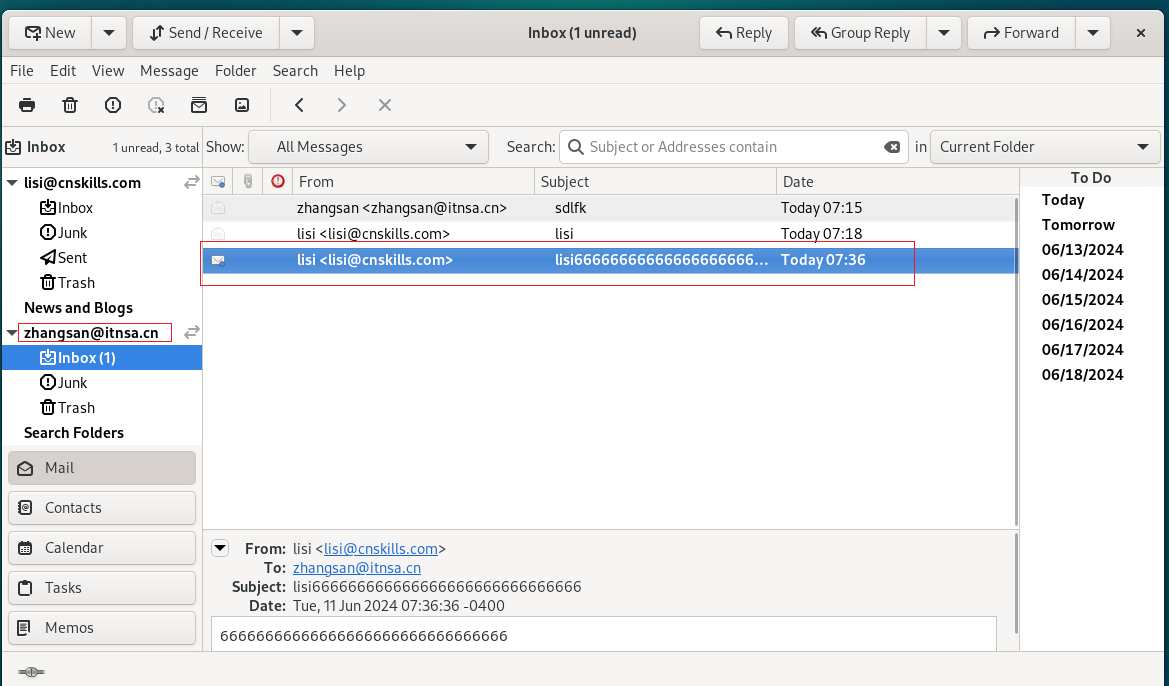
3.2、cnskills.com 域发送给 itnsa.cn 域:
接收成功:
三、配置 WebMail:
1、安装 roundcube:
apt install -y mariadb-server
apt install -y roundcube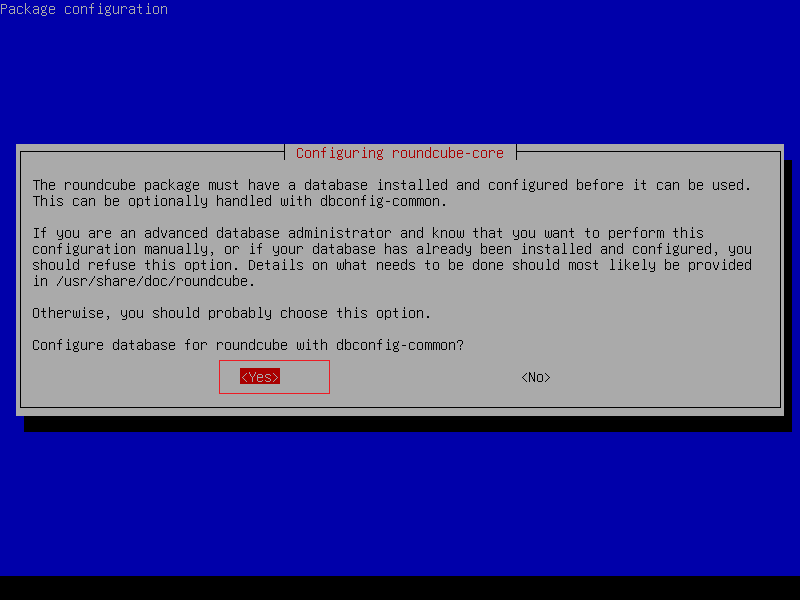
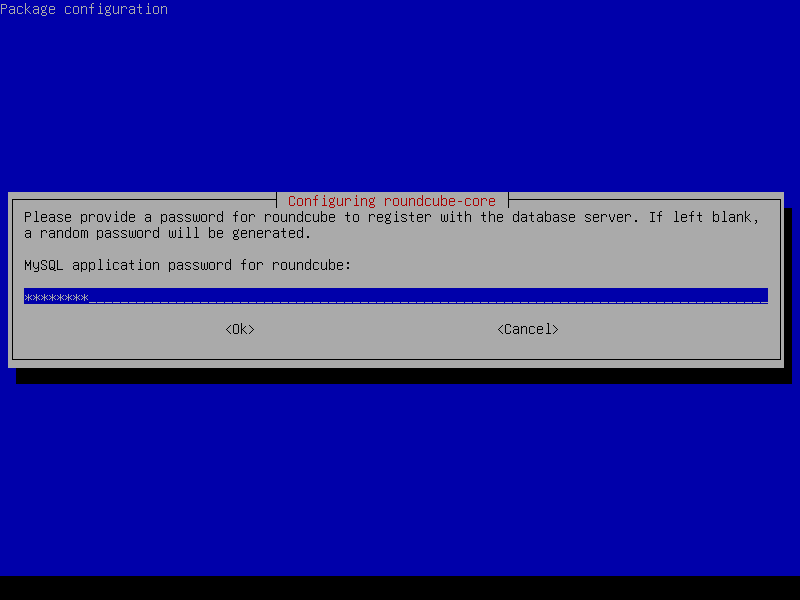
设置数据库密码:
2、配置 roundcube:
vim /etc/roundcube/config.inc.php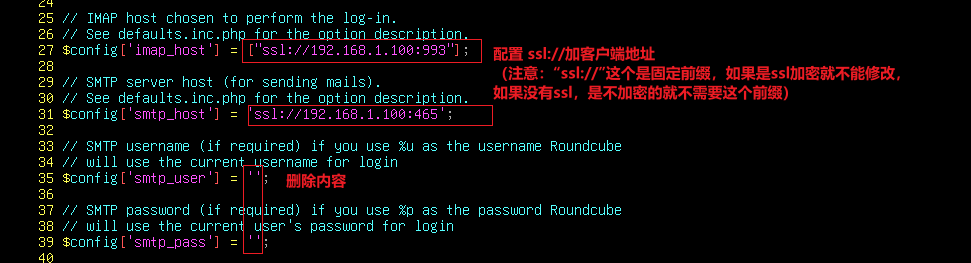
抄写模板:
defaults.inc.php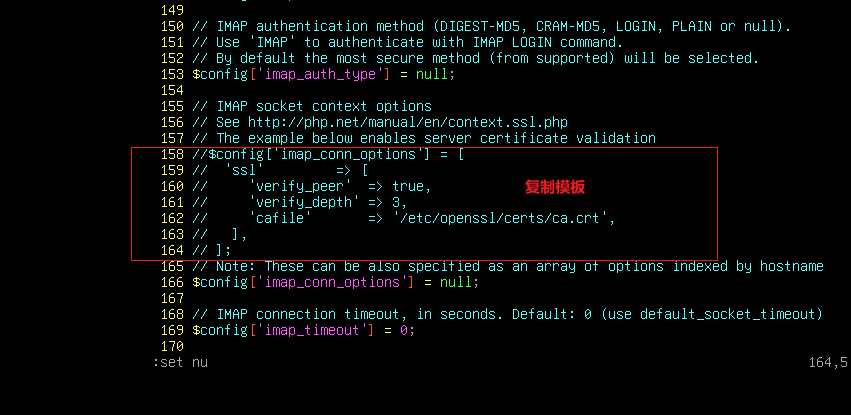
粘贴并修改复制的模板:
vim /etc/roundcube/config.inc.php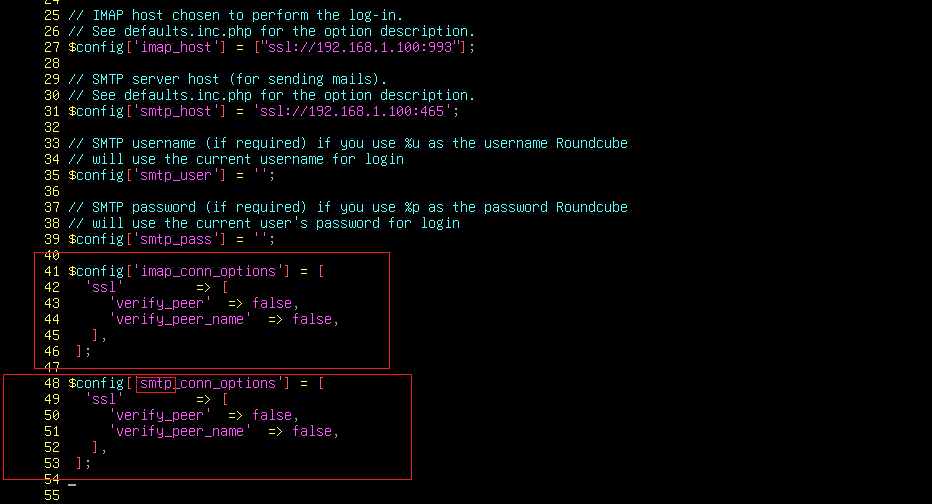
3、配置网站:
安装 roundcube会默认安装 apache2,如果题目没有要求,使用apache2也行
# 将 roundcube的 复制到网站根目录
rm /var/www/html/index.html
cp -r /usr/share/roundcube/* /var/www/html
# 因为安装时就默认会启用php
apt install -y php8.2-fpm
a2enmod php8.2
a2enconf php8.2-fpm.conf
4、客户端网站访问:
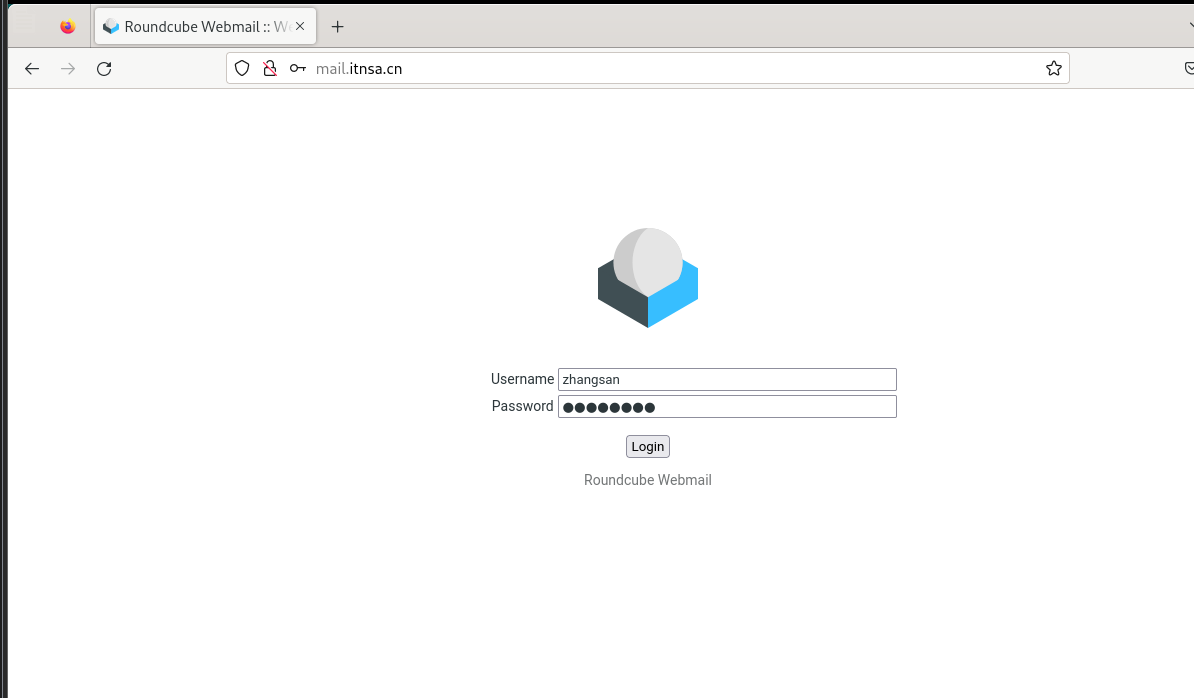
访问成功
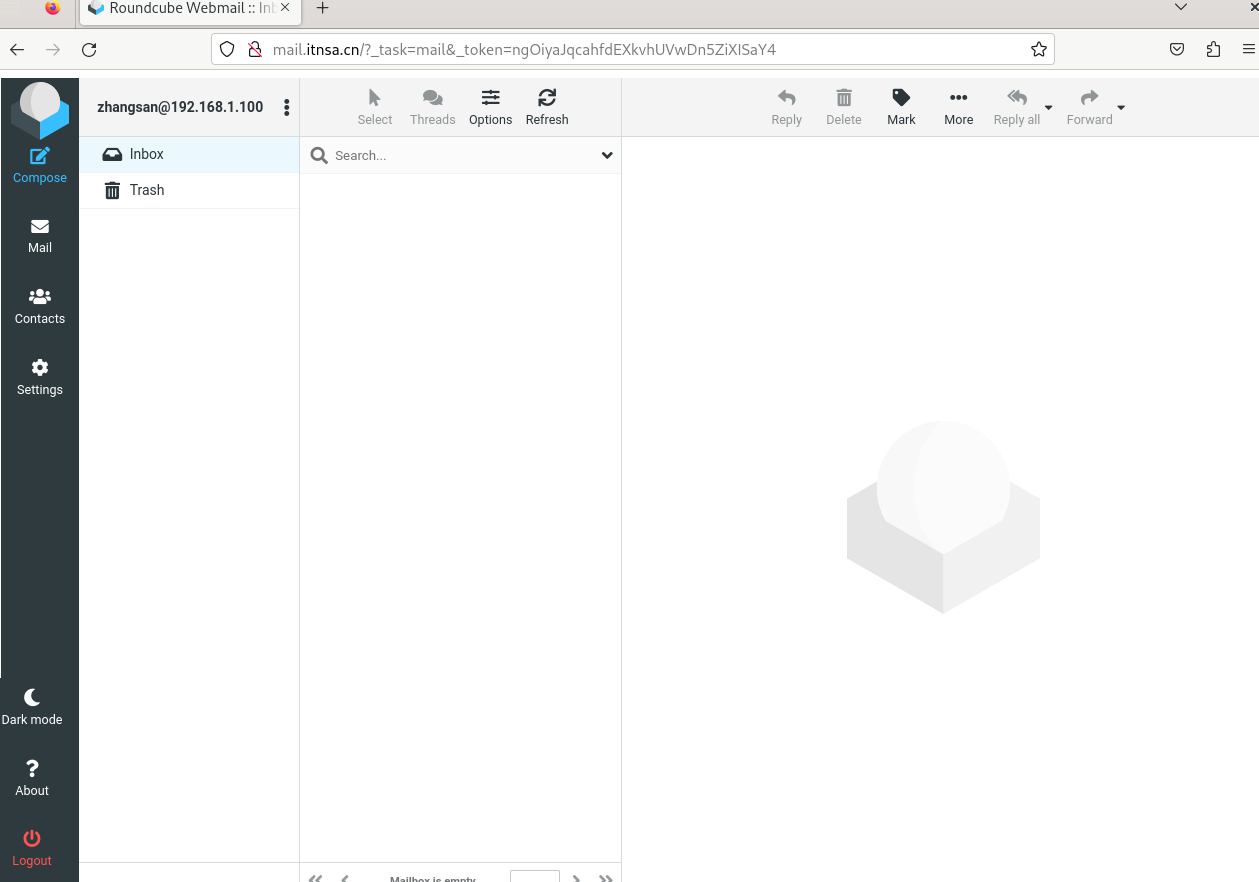
收发邮件:
四、postfix 和 dovecot 分离:
四台设备:
DNS
postfix
dovecot
client
1、配置 DNS:
vim /etc/bind/named.conf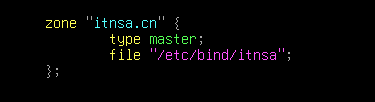
为 smtp 和 imap 配置单独的解析,因为他们不在同一台服务器上,不能够使用单个域名直接解析
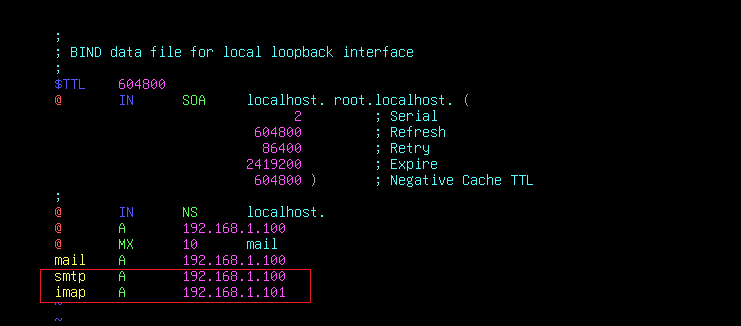
证书的配置之类不赘述,但是要保证证书可以使用,且客户端和mail服务器都信任根证书
2、Server2上 先正常配置 postfix:
mkdir /ssl
scp root@192.168.1.99:/ssl/* /ssl
cp /ssl/ca.crt /usr/local/share/ca-certificates
update-ca-certificates

apt install -y postfix
vim /etc/postfix/main.cf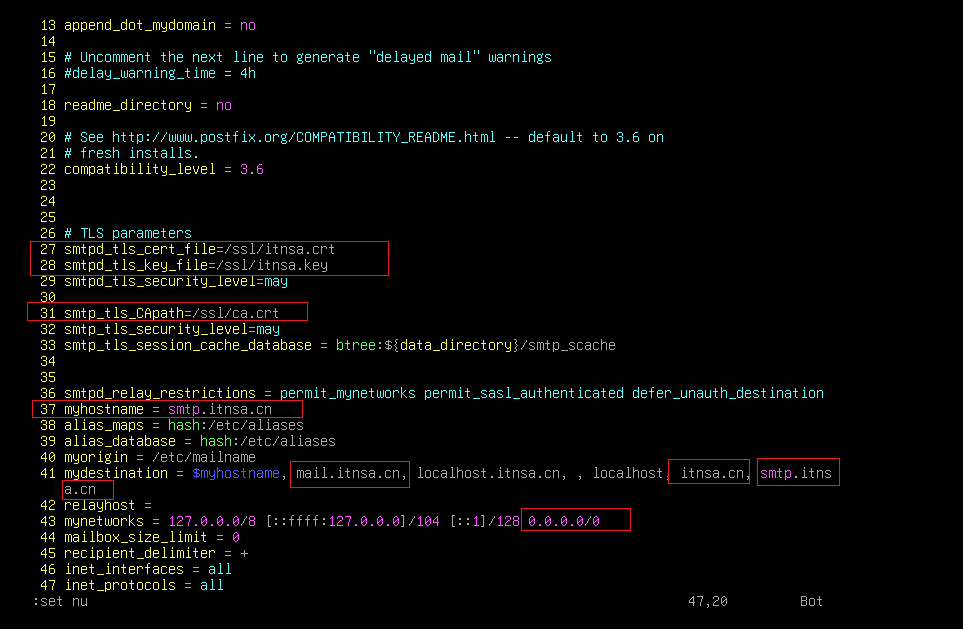
vim /etc/postfix/master.cf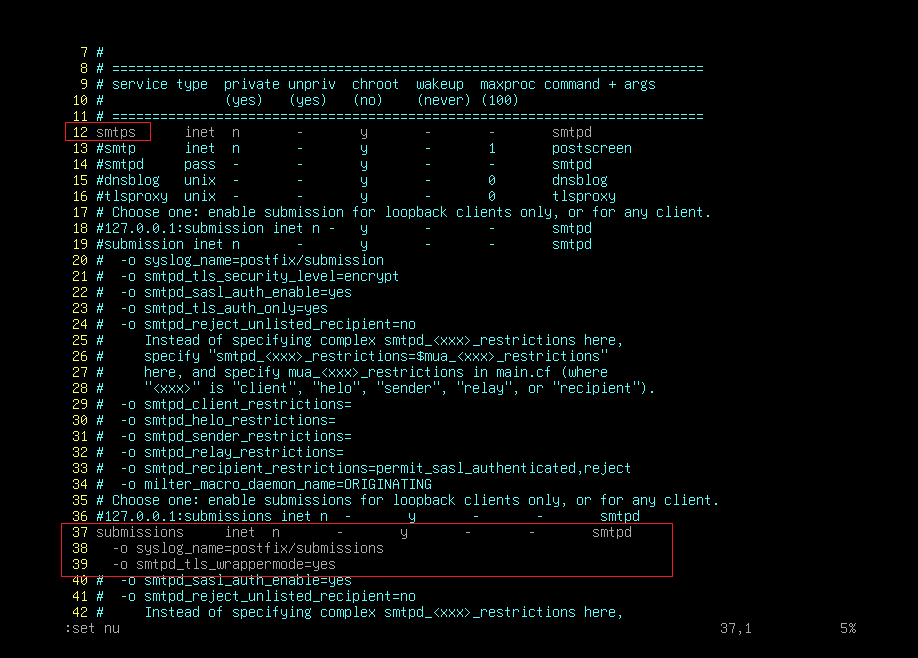
systemctl restart postfix
3、Server3上 正常配置 dovecot:
mkdir /ssl
scp root@192.168.1.99:/ssl/* /ssl
cp /ssl/ca.crt /usr/local/share/ca-certificates
update-ca-certificates

apt install -y dovecot-imapd
cd /etc/dovecot/conf.d
vim 10-auth.conf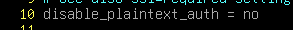

vim 10-ssl.conf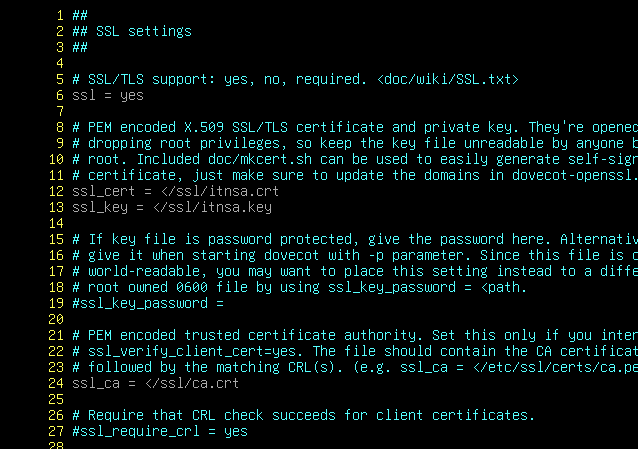
vim 10-master.conf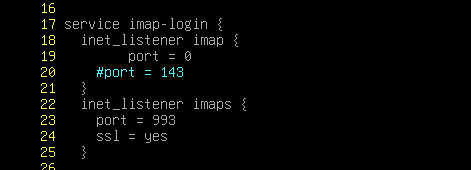
systemctl restart dovecot
4、配置 lmtp:
(1)dovecot 配置:
apt install -y dovecot-lmtpd
vim /etc/dovecot/conf.d/10-master.conf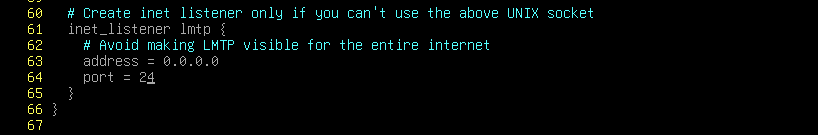
(2)配置 postfix:
vim /etc/postfix/main.cf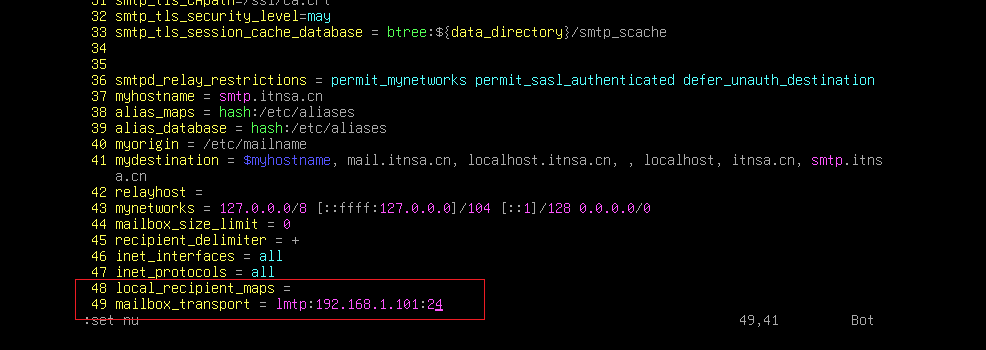
(2.1)再 dovecot 上创建邮件用户(在postfix上创建用户的不起作用的):
adduser mailuser5、配置 客户端:
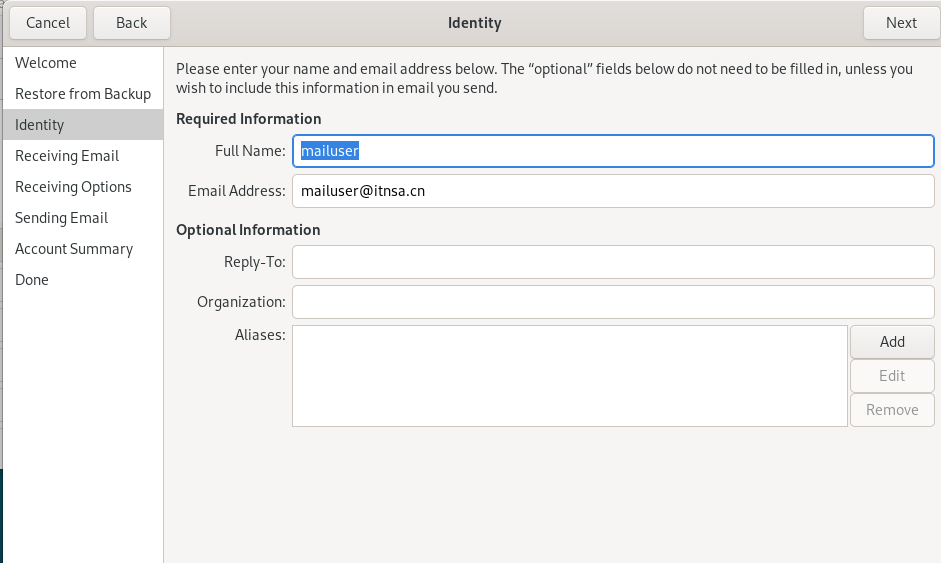
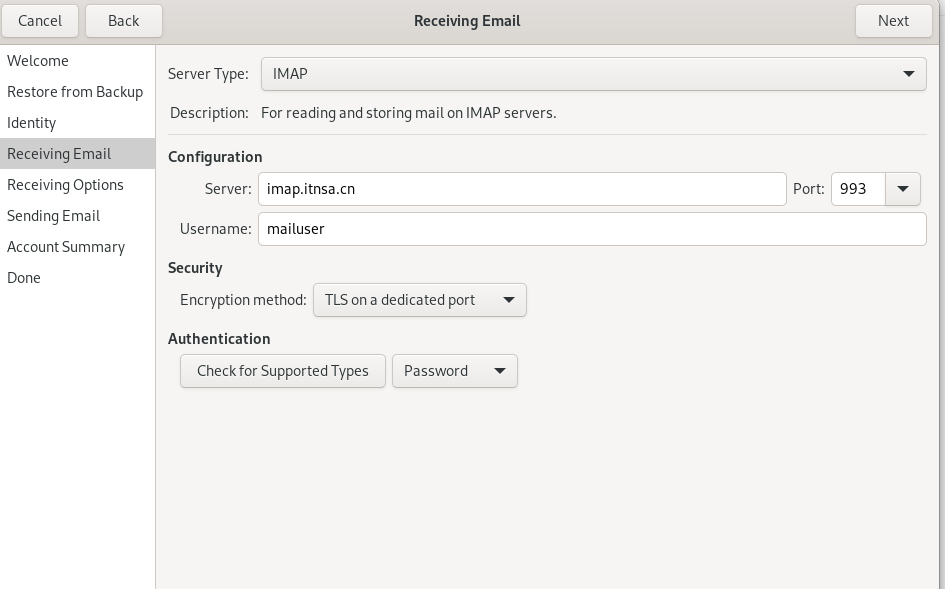
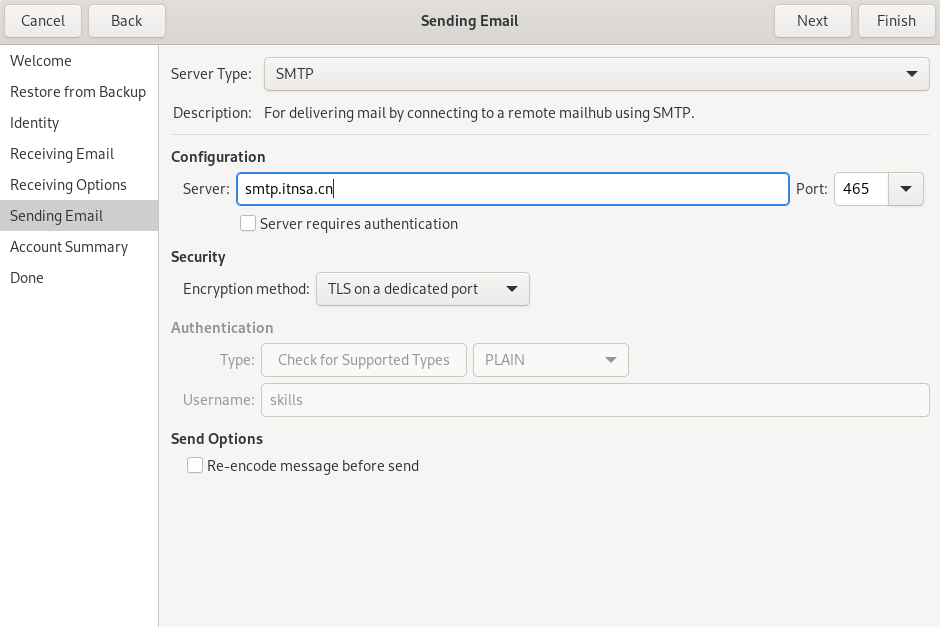
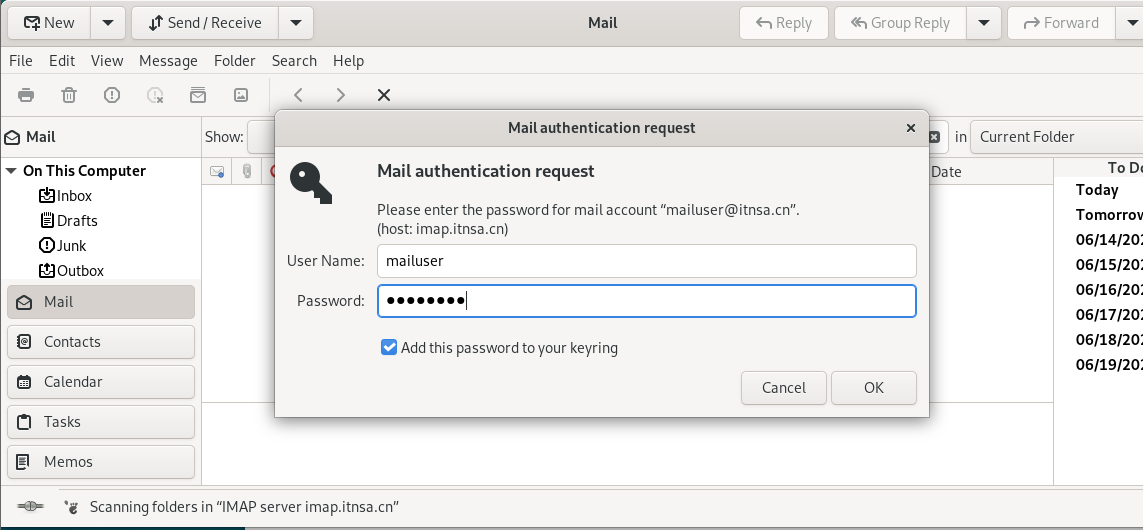
登陆成功
·发送邮件给自己: