身份认证.note
1、加上用户名密码登陆:
这里使用 EAP-MSCHAPv2
# 在前面的基础上配置:
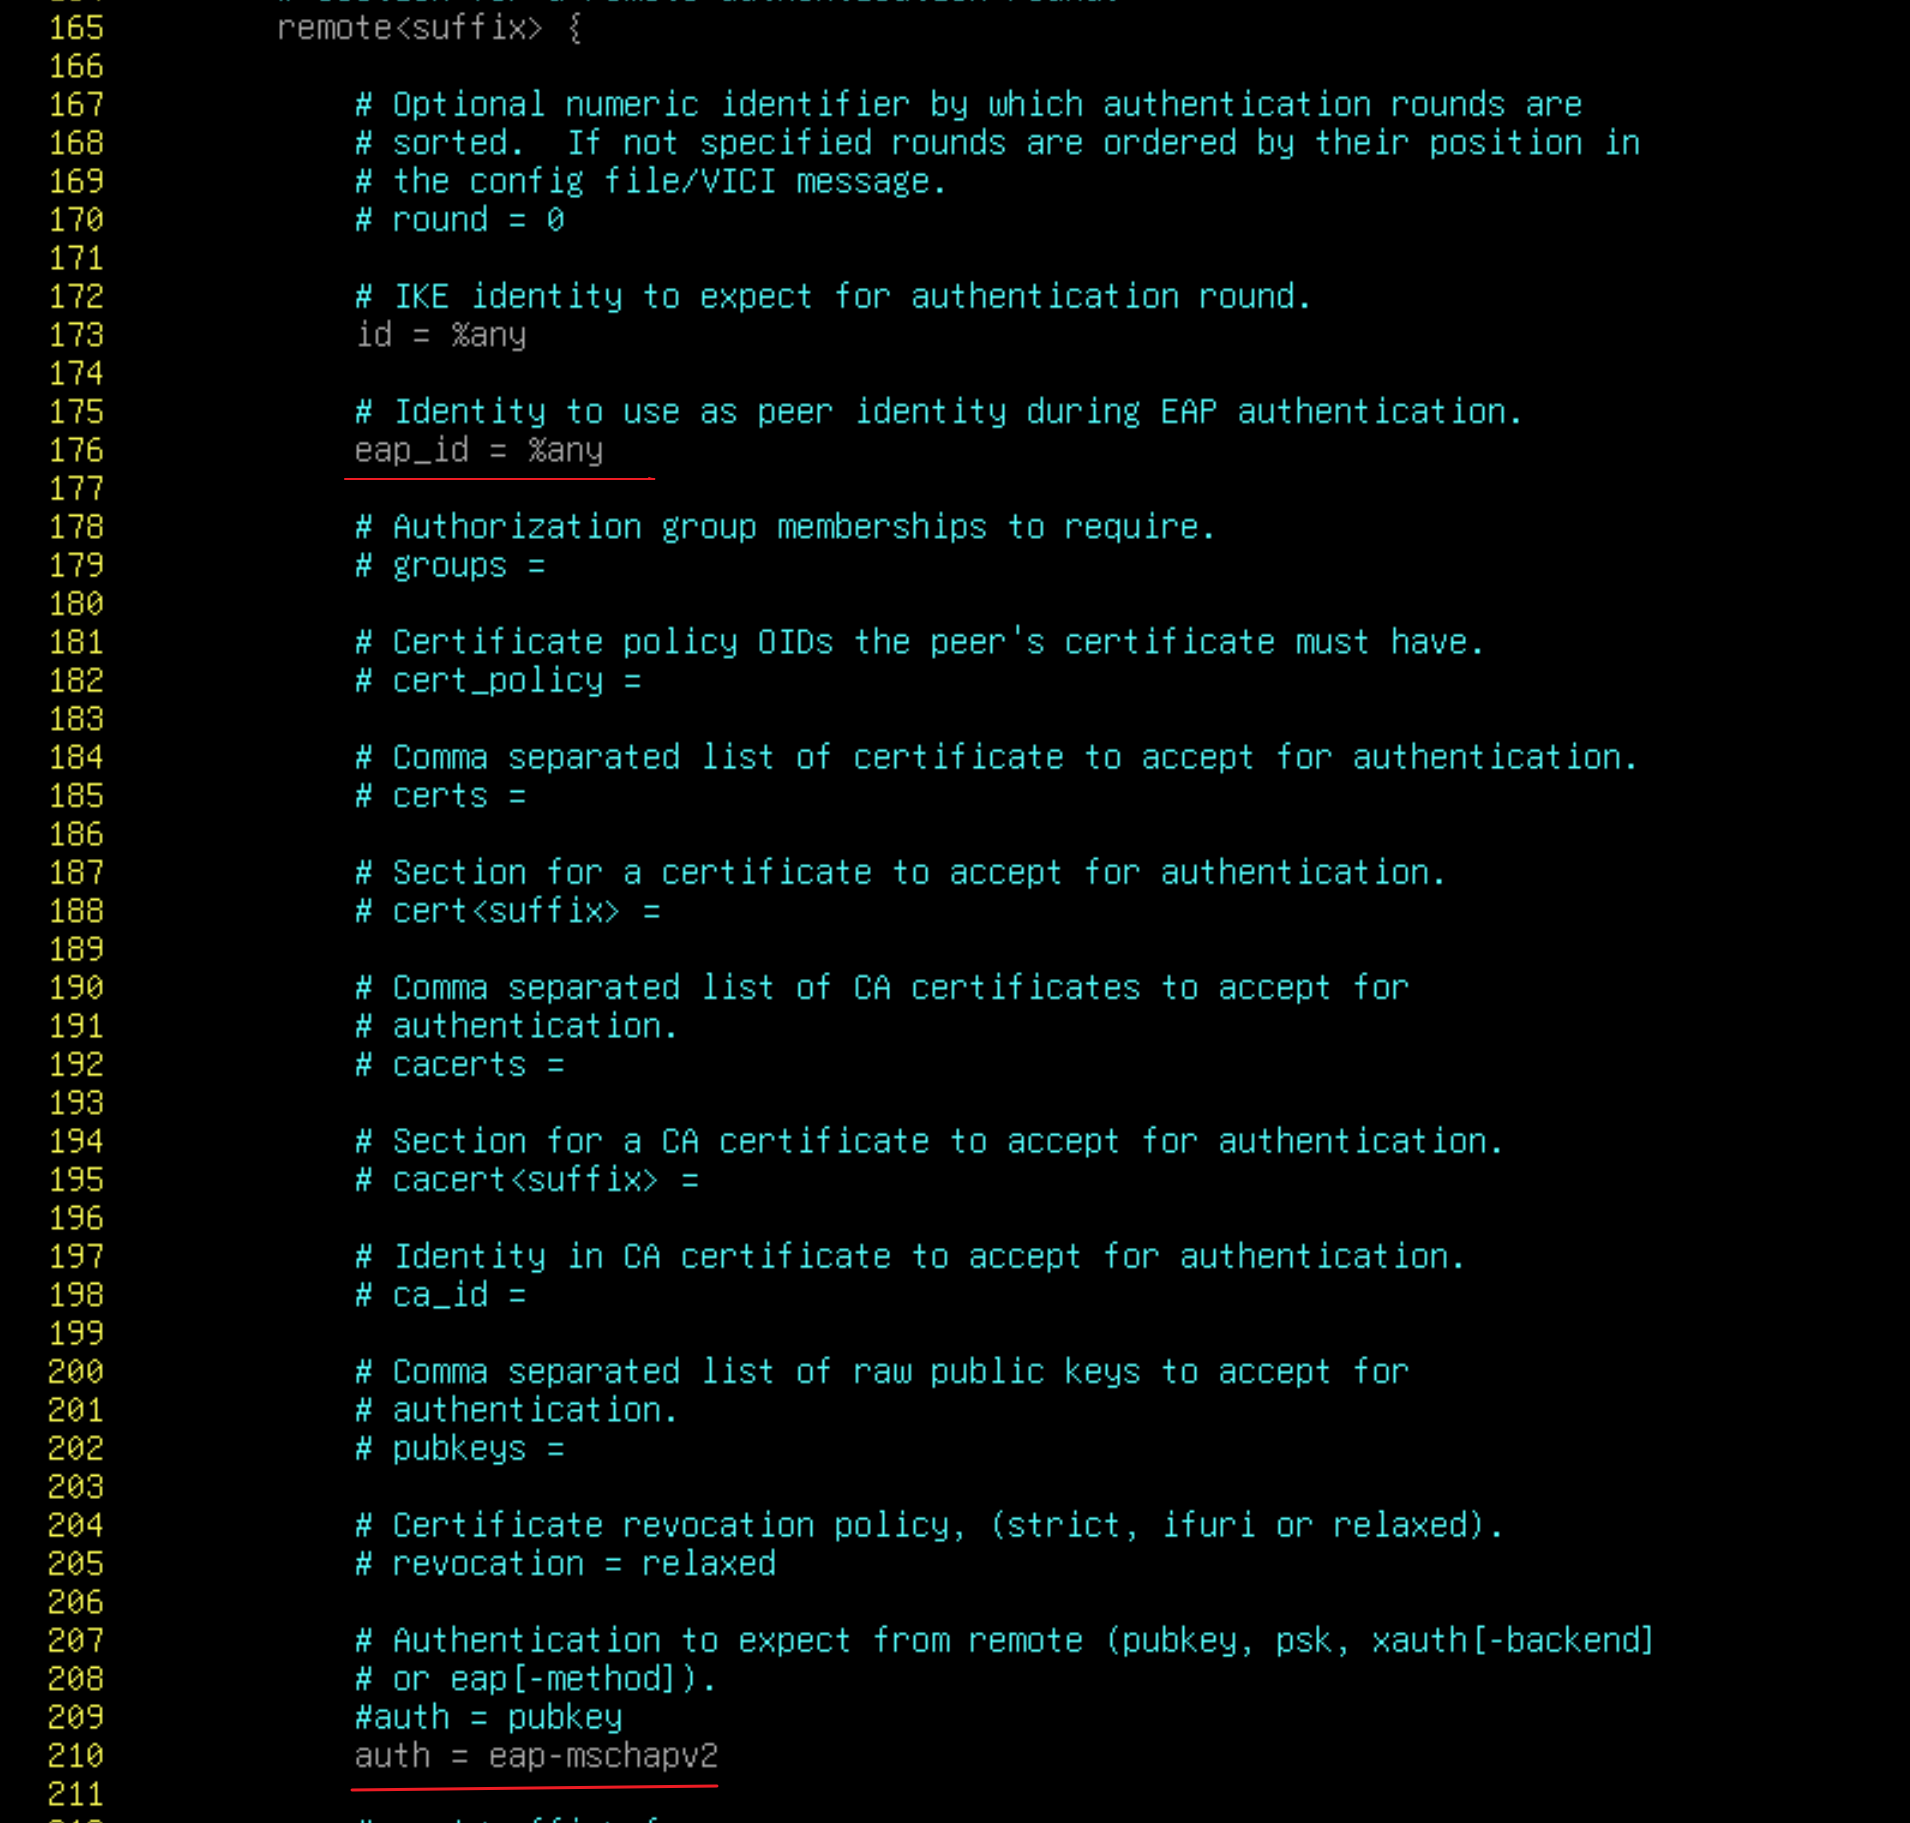
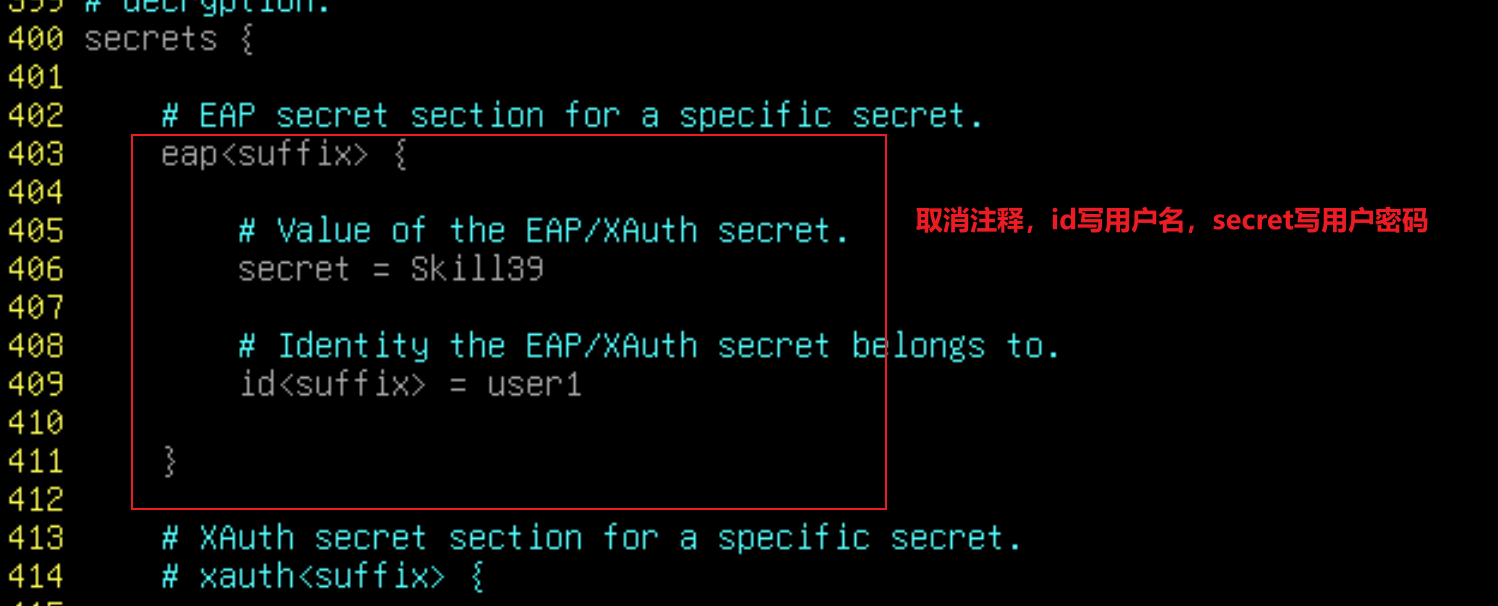
vim /etc/swanctl/swanctl.conf1、改remote的身份认证方式为 eap-mschapv2
2、在secrets中加一个 eap 用户即可
swanctl --load-all·客户端连接:
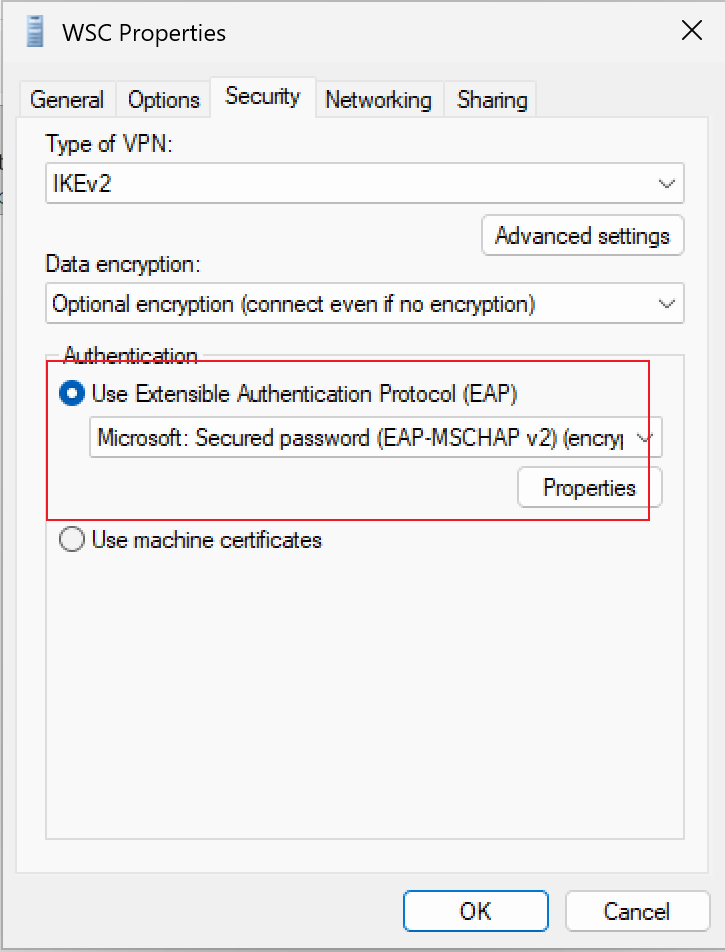
认证方式设置为 EAP-MSCHAPv2:
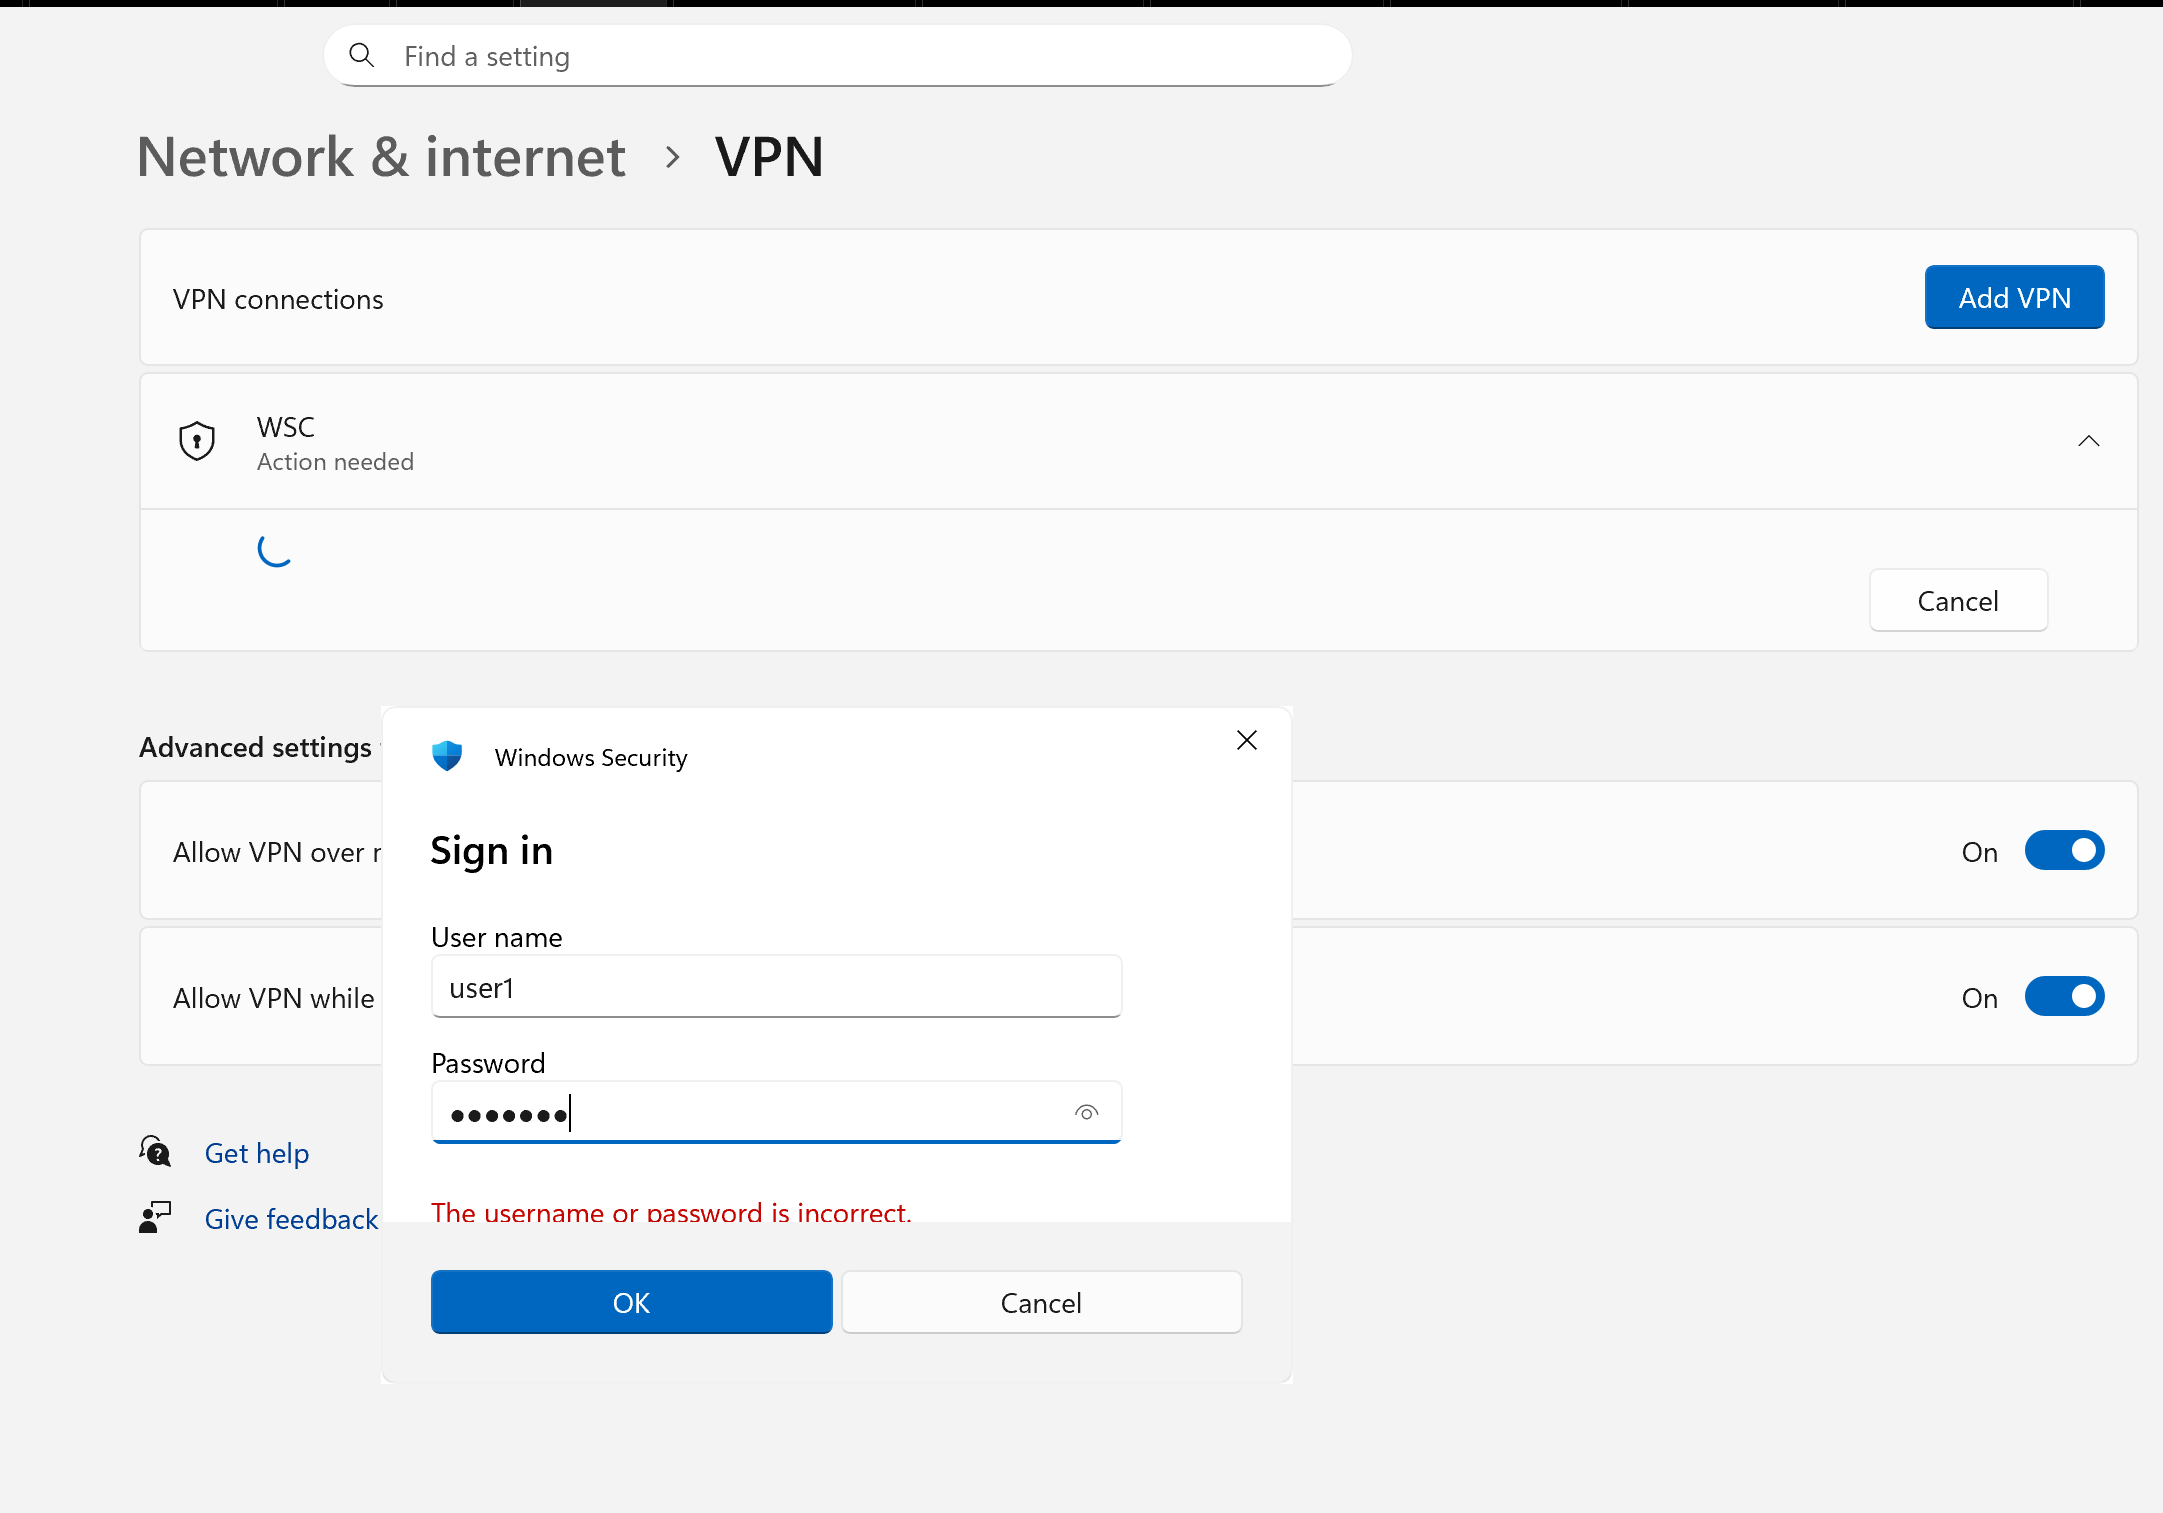
连接成功:
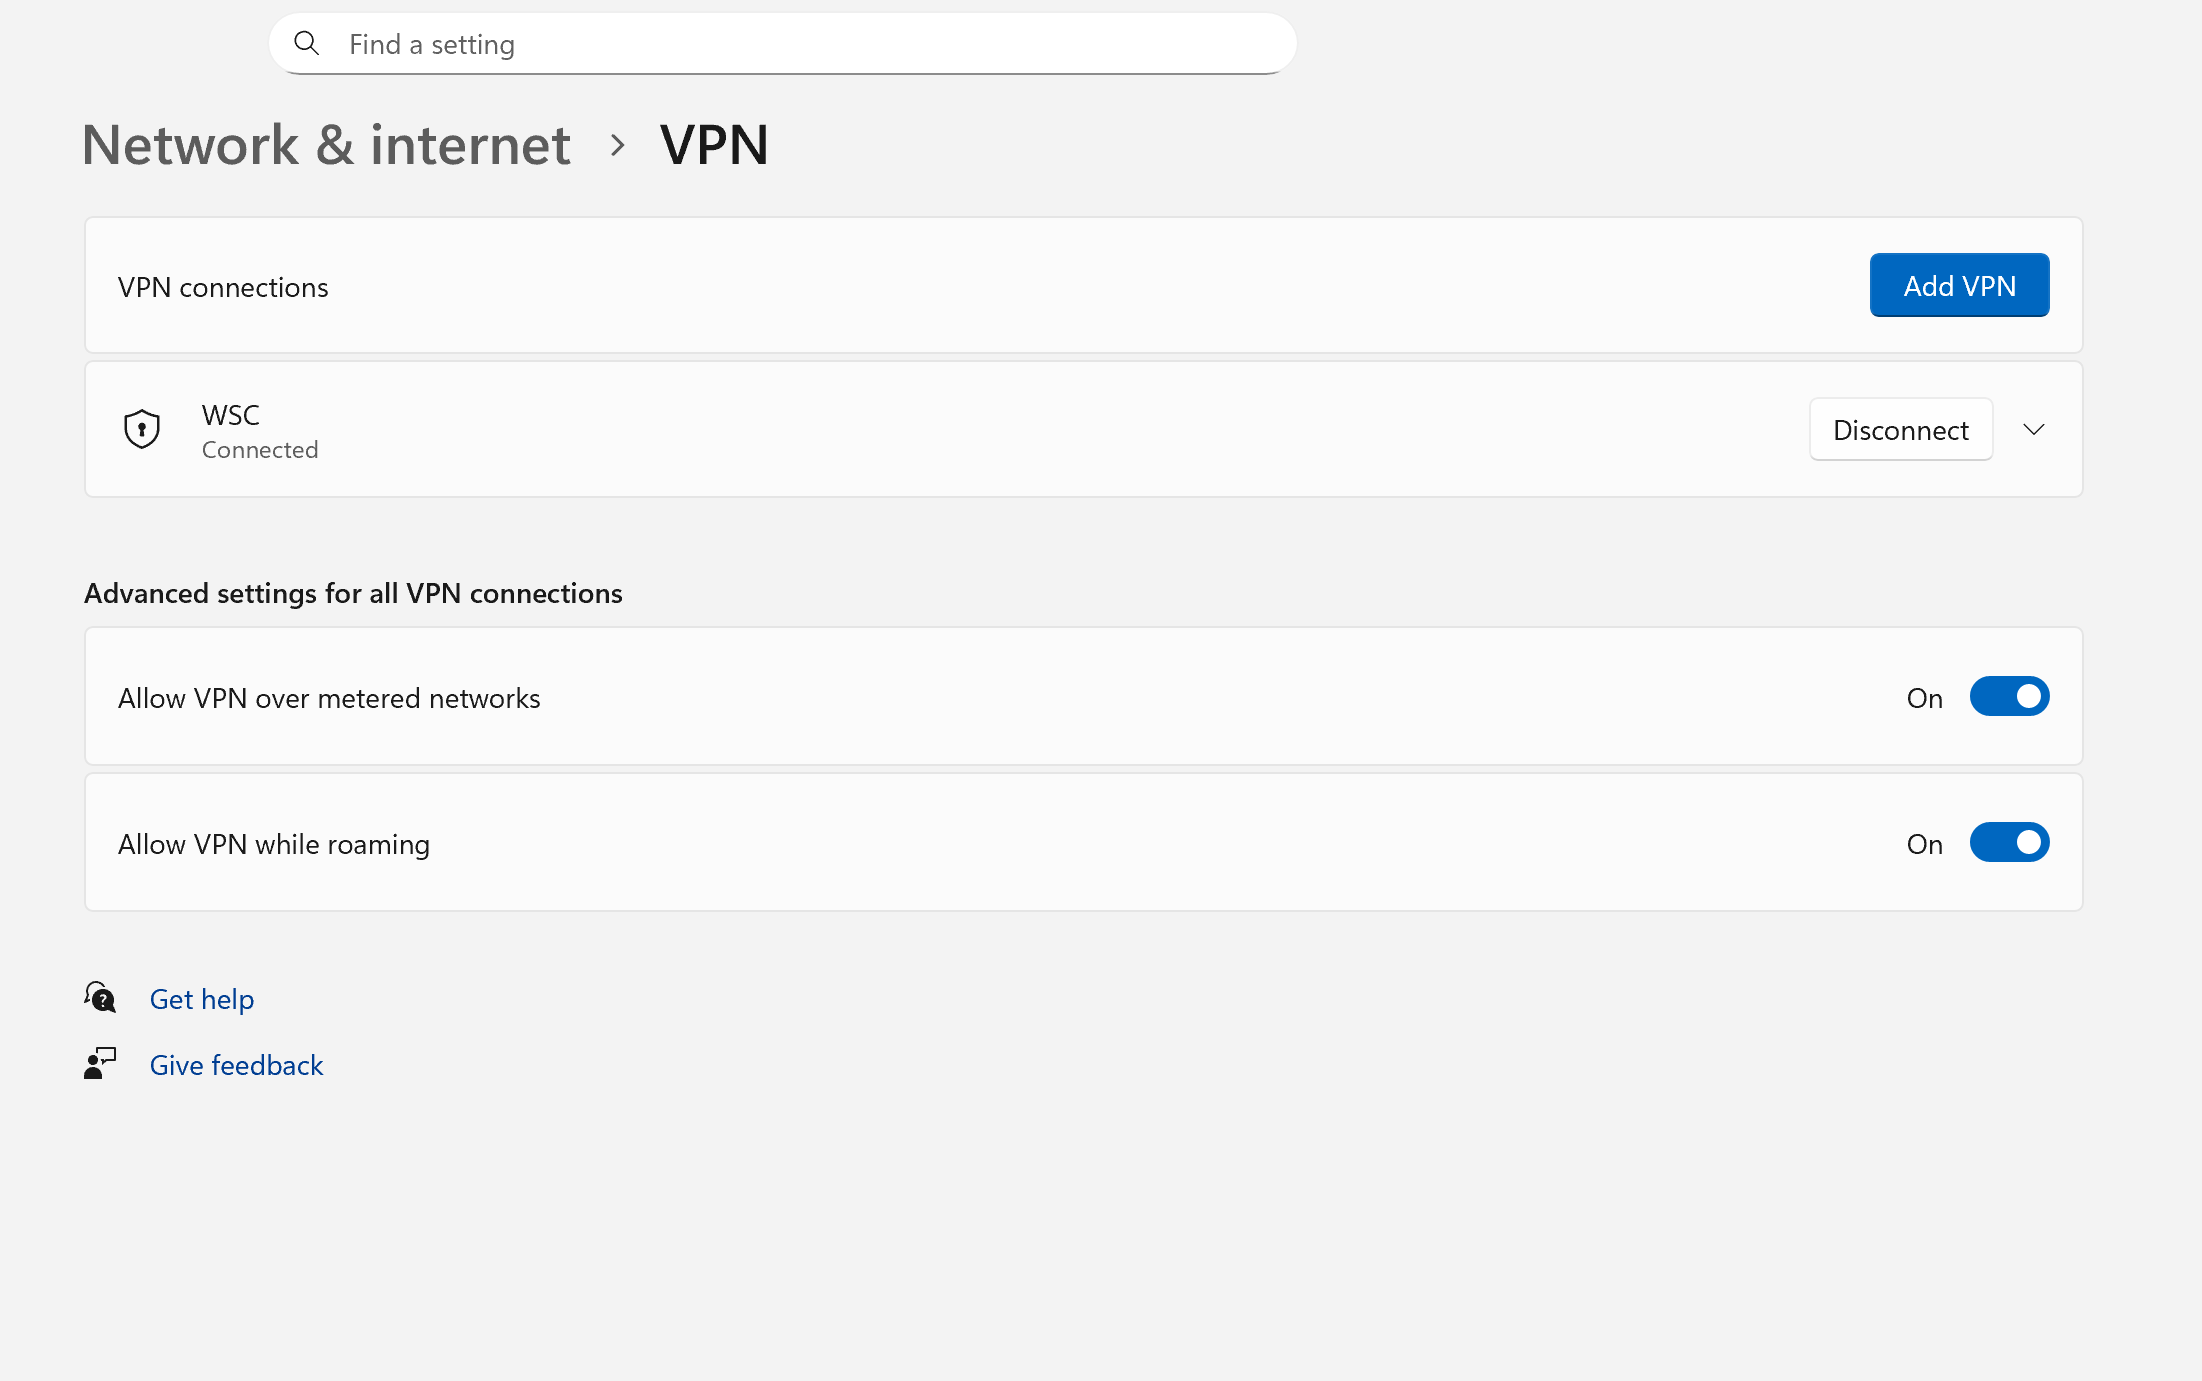
·有一个问题:
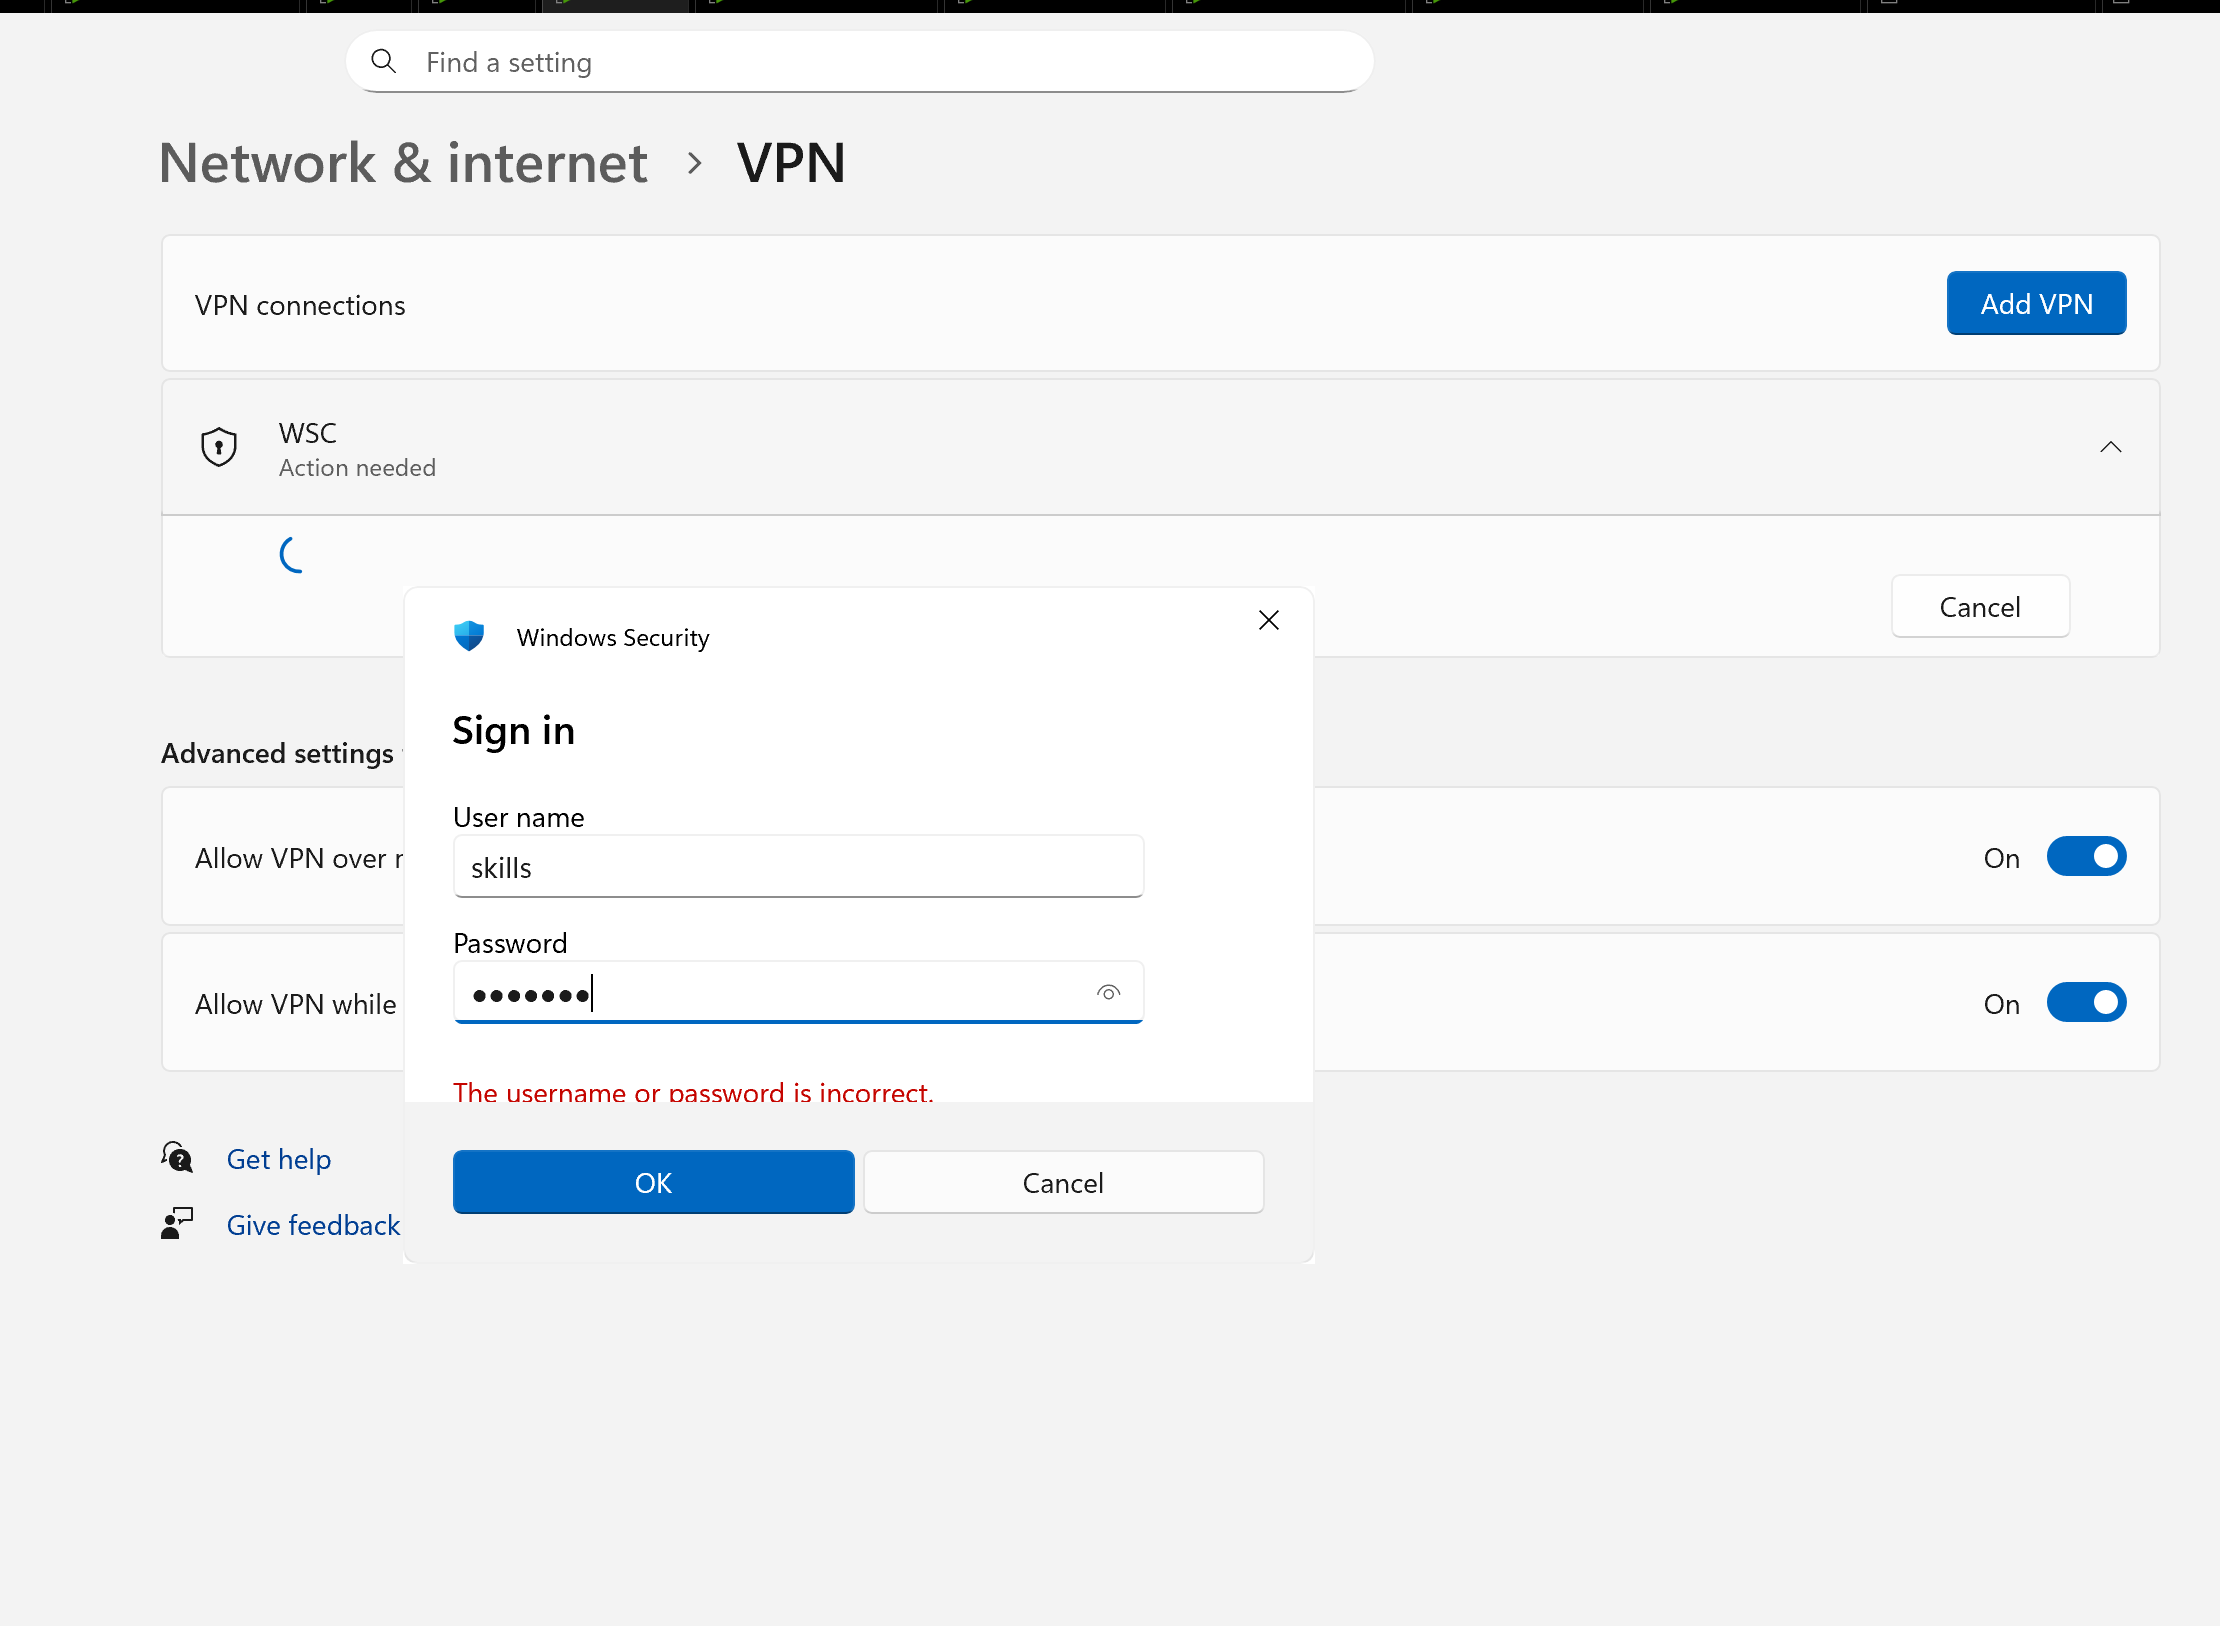
这里有一个问题,客户端第一次输入用户和密码时不会连接成功(哪怕用户密码正确),只有在后续自动弹出的身份认证框输入密码才会连接成功,这是因为Windows客户端第一次连接时会发送匿名 EAP Identity,它不被linux接受
这个点其实问题不大,裁判评分时不可能只输入一次密码,他有可能输错密码
2、调用 radius为后端做身份认证:
要安装插件:libcharon-extra-plugins
(1)配置 strongswan:
这里使用 eap-radius协议
# 也是在上面的基础上:
vim /etc/swanctl/swanctl.conf
## remote 认证方式为 eap-radius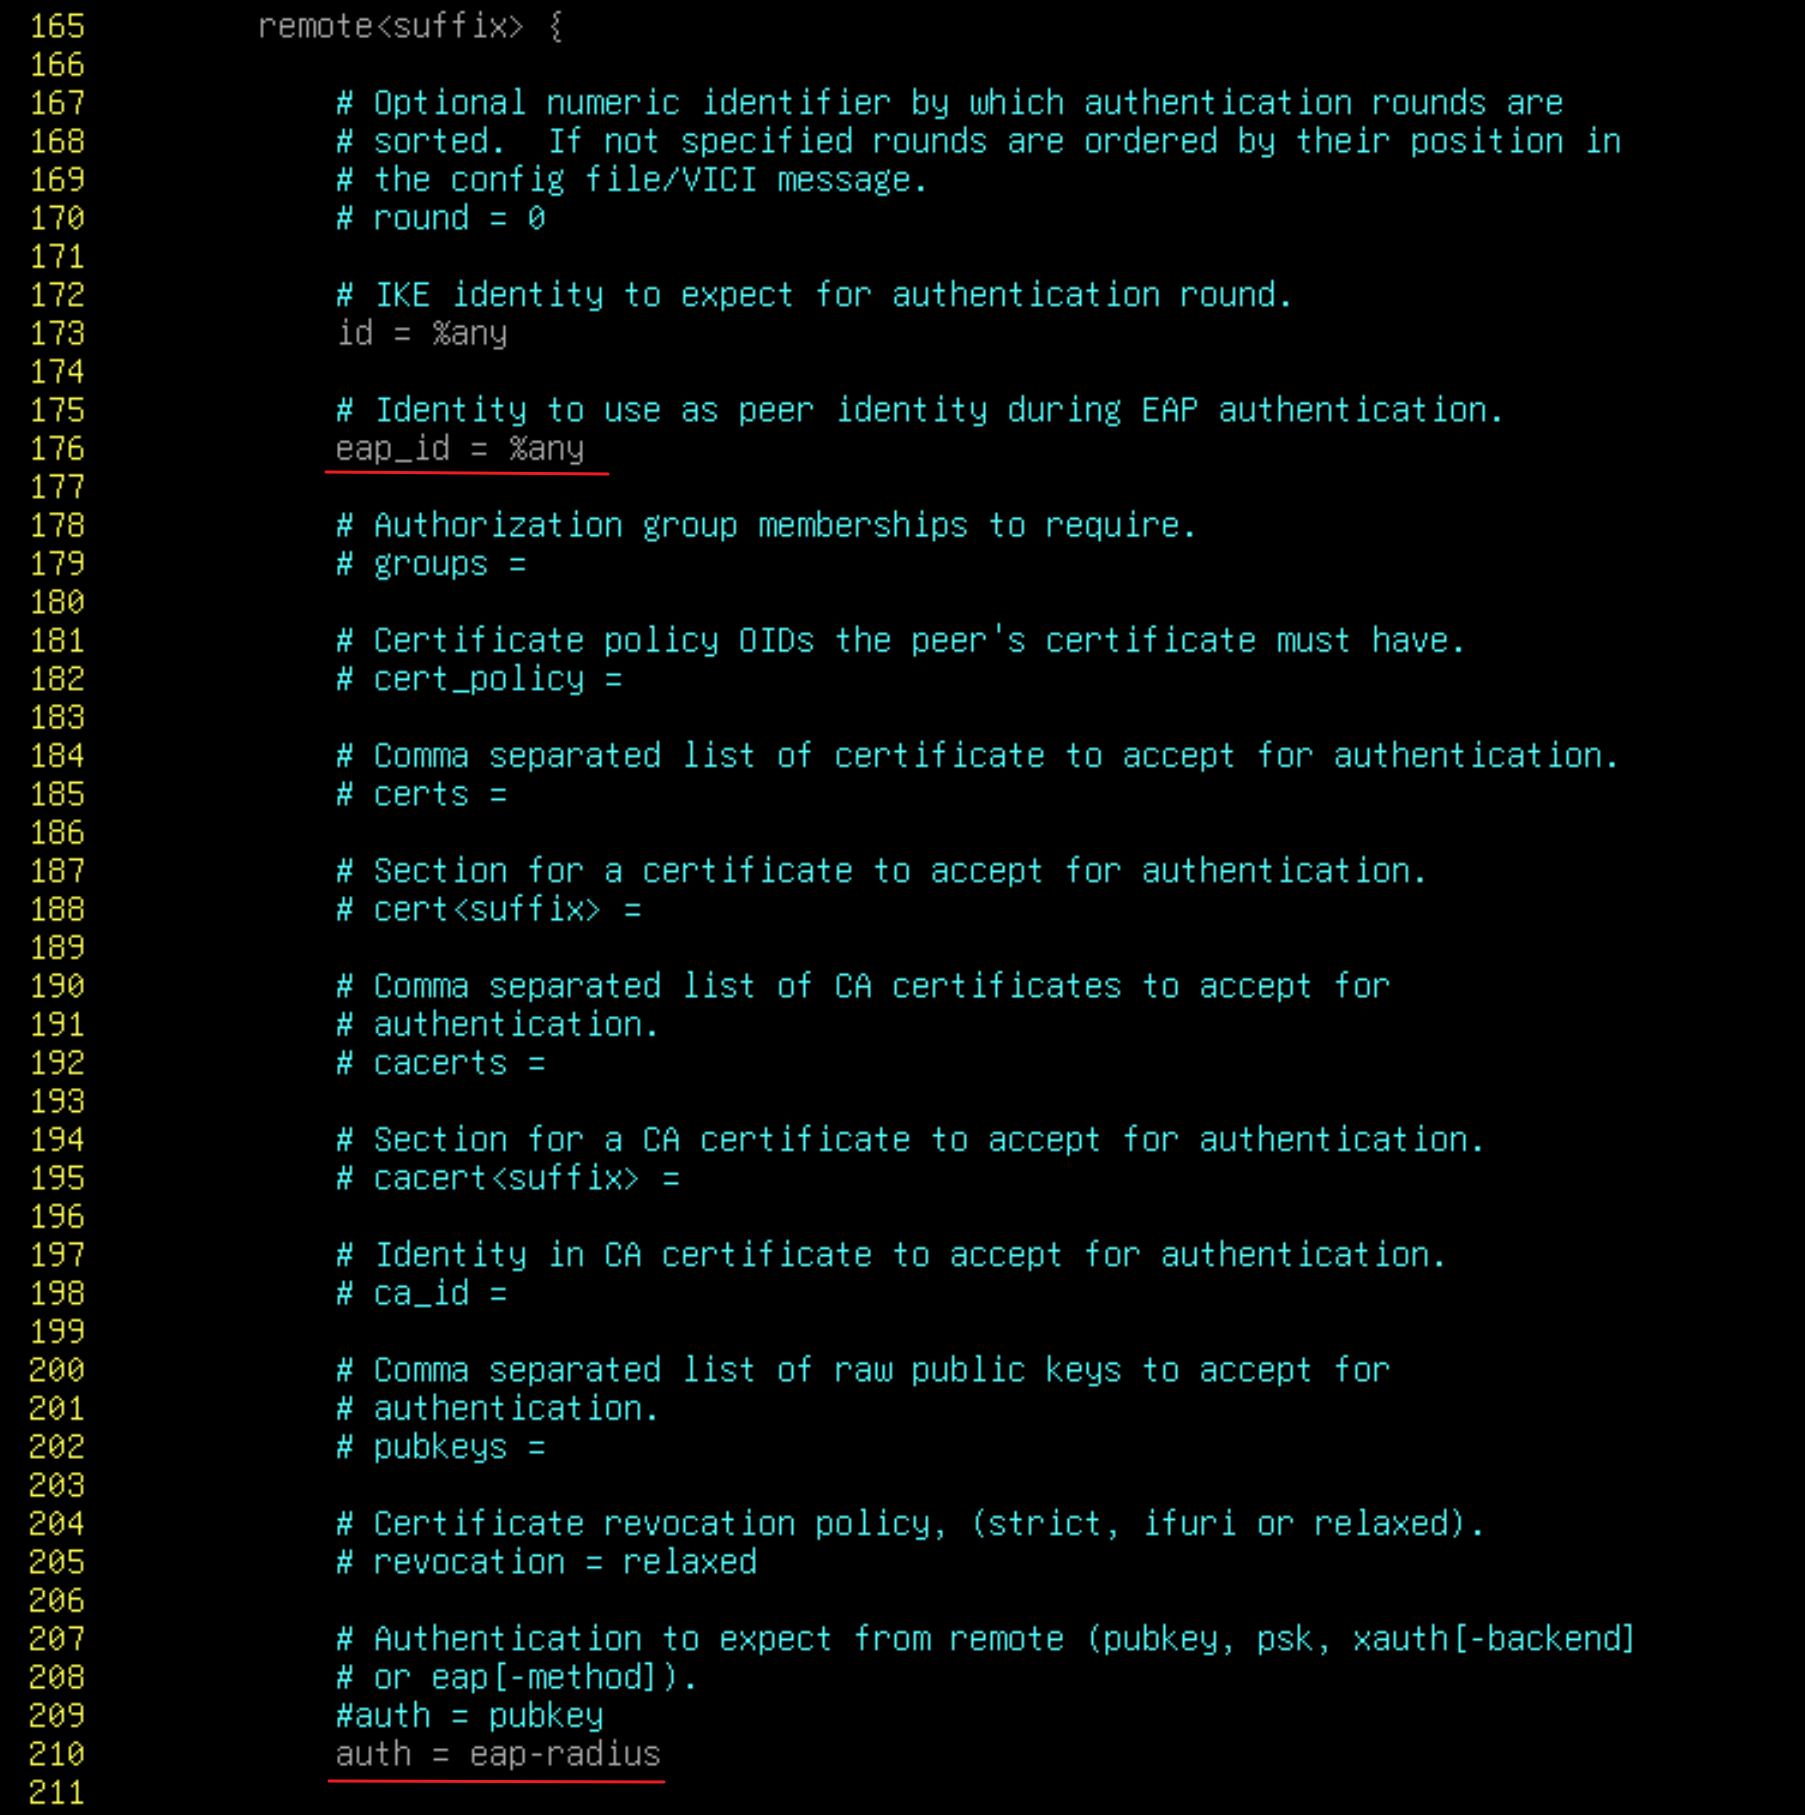
不需要再在secrets 中定义 eap用户
·调用 radius:
# 安装插件:
apt install -y libcharon-extra-plugins

cd /etc/strongswan.d/charon
vim eap-radius.conf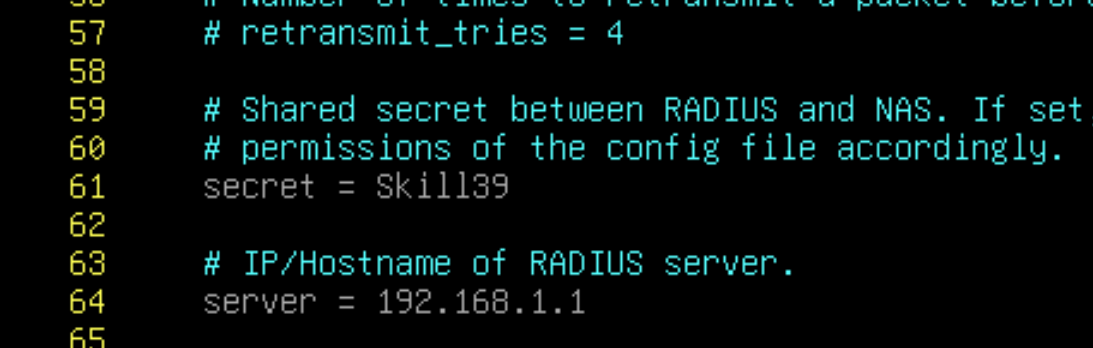
systemctl restart strongswan(2)配置 radius:
我们这里的环境,radius的用户连接的是ldap
apt install -y freeradius

cd /etc/freeradius/3.0
vim users    //虽然这里用的是ldap用户,但是还是要知道怎么打定义用户,直接进去复制一个即可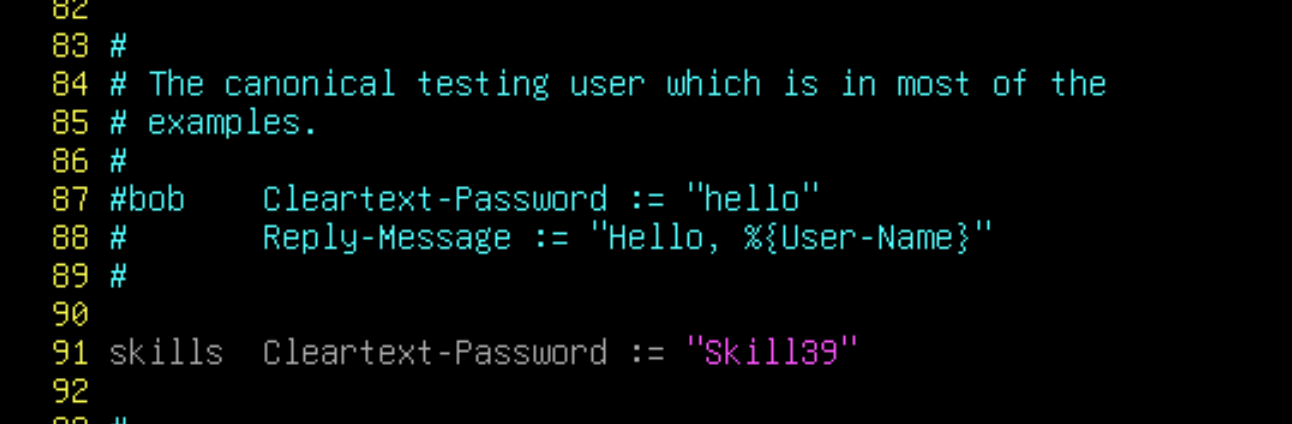
vim clients.conf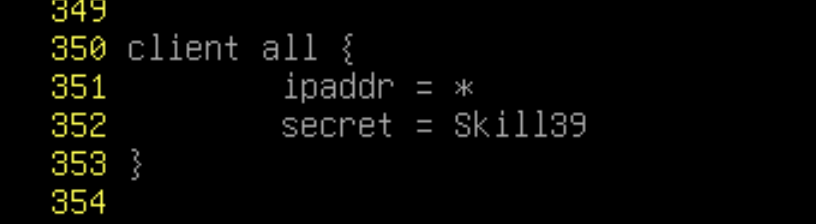
# 默认就开启了 mschap协议:
ls mods-enabled/mschap
systemctl restart freeradius·测试:
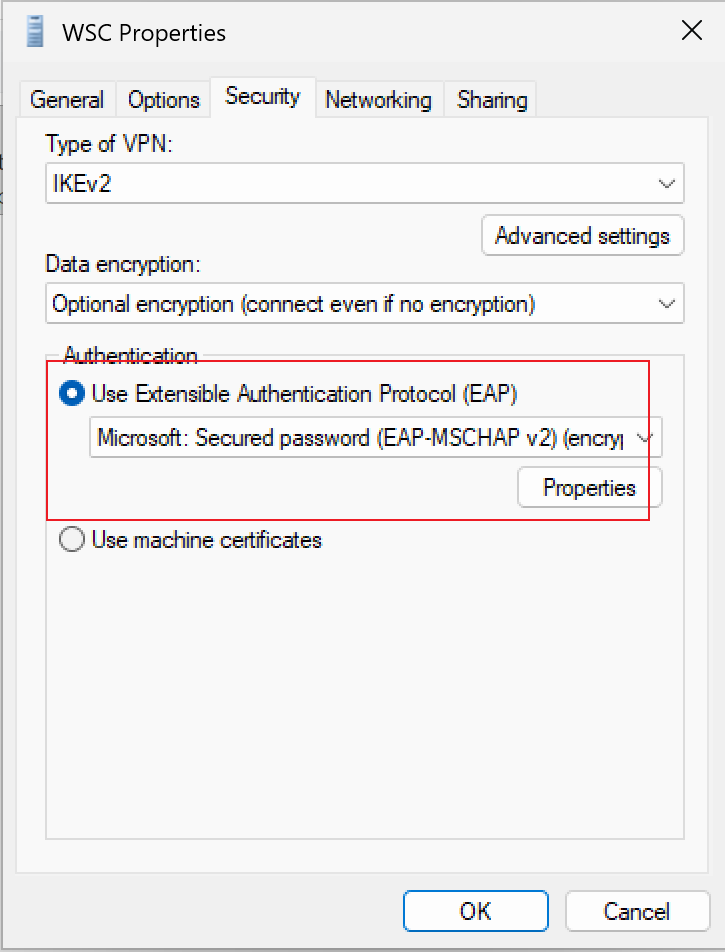
认证方式设置为 EAP-MSCHAPv2:
连接:
连接成功:
连接成功:
并且不会出现上面单独使用 eap-mschapv2的问题,直接就连接成功了
3、调用LDAP为后端做身份认证:
strongswan不能直接调用ldap,需要先调用radius,然后由radius调用ldap