过滤指定域名、过滤指定子网.note
一、屏蔽指定域名:
·参数:
# -Action 参数:
ALLOW    //允许查询(无法在这里使用,只能够与 -ZoneName 一起使用,可以看 “dns内外网解析”这篇笔记)
DENY    //拒绝查询,客户端接收到:“拒绝服务”的响应
IGNORE    //拒绝查询,客户端无响应(超时)

# -FQDN 参数:
EQ    //等于指定域名
NE    //不等于指定域名
EQ,*    //匹配任意域名
1、禁止查询指定域名:
(1)dns服务器上有两个域名:
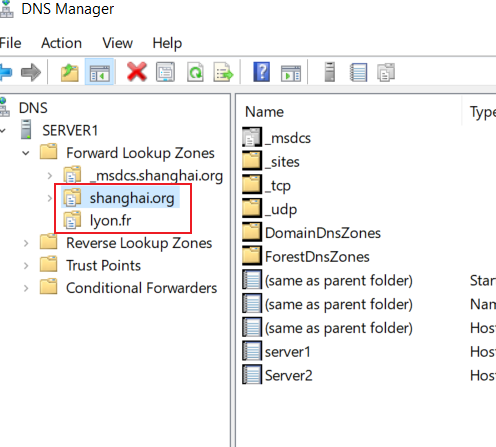
(2)假如要禁止访问 shanghai.org域名:
# 匹配域名,进行拒绝:
Add-DnsServerQueryResolutionPolicy -Name DomainName -Action IGNORE -FQDN "EQ,*.shanghai.org"
## 立即生效的,无需重启任何服务这里虽然是 *.shanghai.org 但是还包括了 shanghai.org 本身
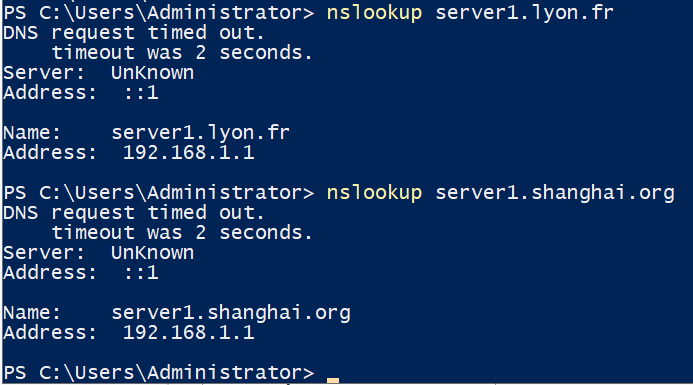
·测试:
配置dns安全策略前:
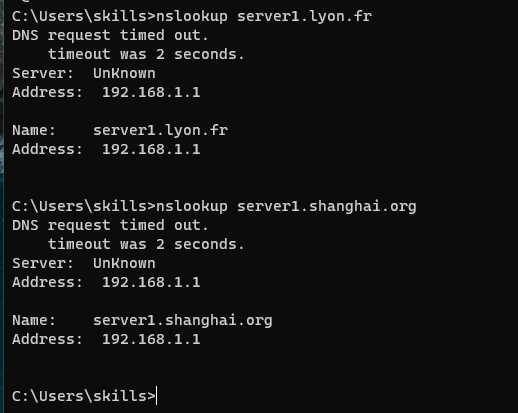
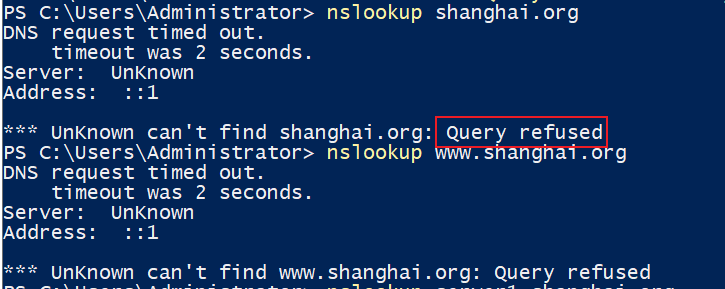
配置dns安全策略后:
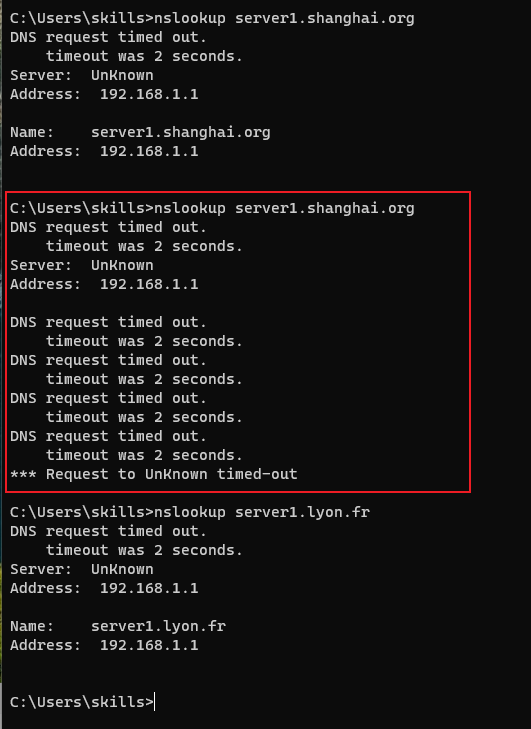
如果-Action配置的是 DENY:
·删除策略:
Remove-DnsServerQueryResolutionPolicy -Name DomainName
# 有时配置的是 -zonename 的,可以加上 -zonename进行 get 或者 remove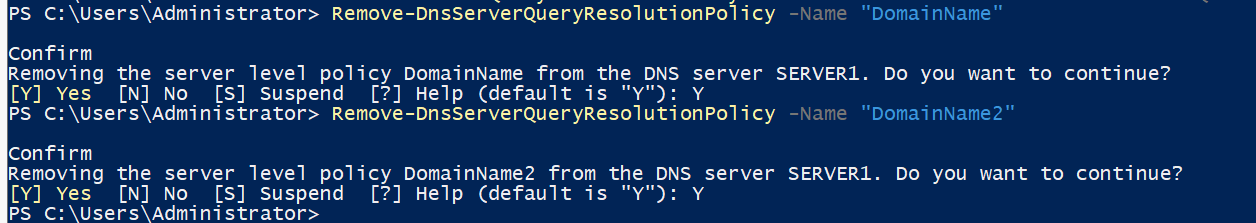
2、仅拒绝 指定客户端 访问 指定域名:
只需要 加上 -ClientSubnet来指定客户端网段即可
# 指定客户端网段或IP:
Add-DnsServerClientSubnet -Name "subnet1" -IPv4Subnet "172.16.10.0/24"

# 书写拒绝条目:
Add-DnsServerQueryResolutionPolicy -Name domain1 -Action DENY -Fqdn "EQ,*.shanghai.org" -ClientSubnet "EQ,subnet1"
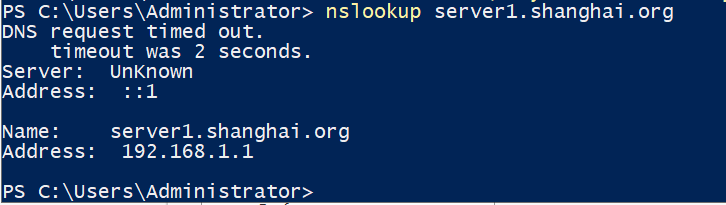
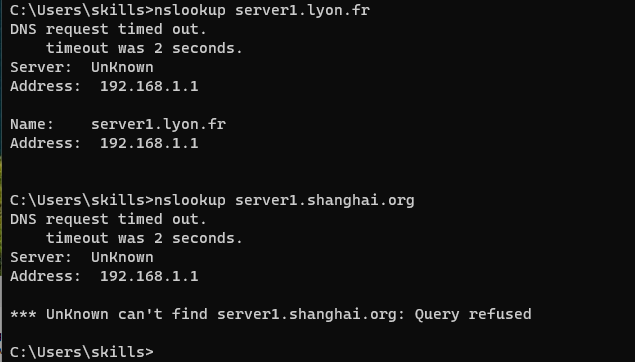
·测试:
本地测试:
172.16.10.0网段客户端测试:
二、禁止指定网段客户端访问DNS服务器:
# 指定客户端子网:
## 指定单独的地址或者网段都是可以的
Add-DnsServerClientSubnet -Name "Client1" -IPv4Subnet "172.16.10.0/24"

# 关联客户端子网,禁止查询DNS:
Add-DnsServerQueryResolutionPolicy -Name domain1 -Action DENY -ClientSubnet "EQ,subnet1"
·测试:
本地访问:
172.16.10.1客户端访问: