limits.conf 文件(控制命令的执行).note
文件位置:/etc/security/limits.conf
与 /etc/security/access.conf 不同,这个文件默认就在 pam中开启了
/etc/pam.d/login
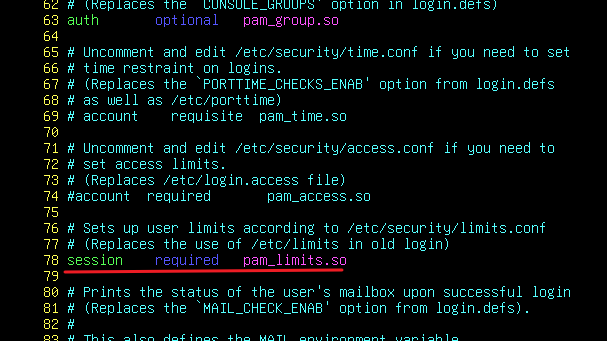
是默认开启的
·这个文件能够影对用户在系统中进行资源的限制,例如进程、文件大小、文件最大打开数 等
1、限制单个用户使其无法使用进程(最直观的就是无法使用任何需要占用进程的命令,例如:ssh skills@localhost):
只会对单个用户生效
例如,对 skills用户做限制,那么就不能够
注意:这里演示的特点无法对 root 用户进行限制
(1)针对 skills 用户限制:
vim /etc/security/limits.conf
# 保存后配置立即生效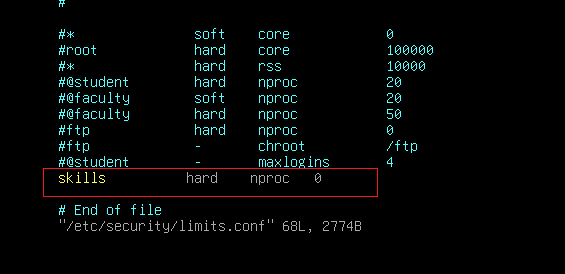
其它用户无法登入该用户
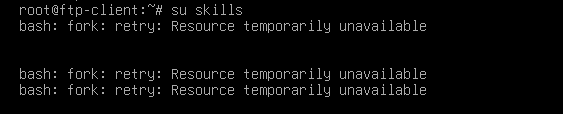
也无法使用该用户登陆系统:
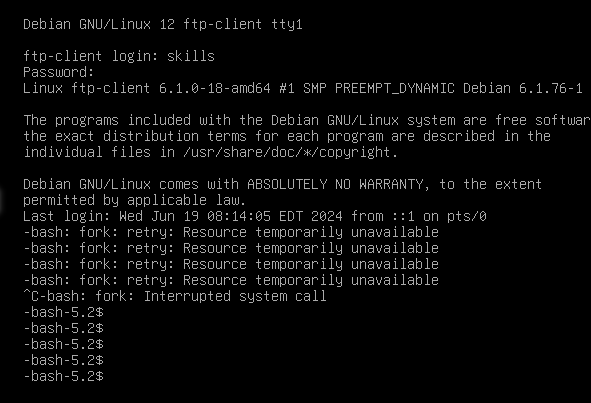
如果已经登陆了用户,那么该用户也无法运行需要占用进程的命令:
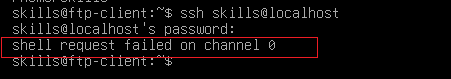
且其它用户(即使是root)也无法 ssh到被限制的用户(因为只要需要占用他的进程,就不会被允许)
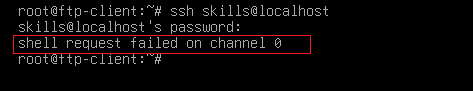
2、限制用户登陆:
vim /etc/security/limits.conf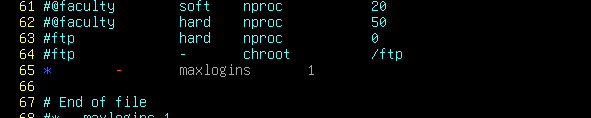
这样同时就只能有一个用户登陆到这个机器中(本地、ssh等)