S2S(IKEv2预共享密钥).note
·注意,如果配置了SNAT的防火墙,会导致防火墙这端的内网无法主动ping通对端内网,但是对端内网却可以ping过来ping通
一、IKEv2 预共享密钥(最简单可用):
·环境:
PC1 -[192.168.10.0/24]- CenterRT[150.36.10.100] - [152.36.12.102]BRT2[192.168.12.1/24]1、配置 CenterRT:
(1)安装软件包:
apt install -y strongswan strongswan-pki libstrongswan-extra-plugins
# strongswan-swanctl 在安装 strongswan 后会自动被安装
# libcharon-extra-plugins 在安装 libstrongswan-extra-plugins 后会自动被安装
(2)编辑 StrongSwan:
vim /etc/swanctl/配置之前:
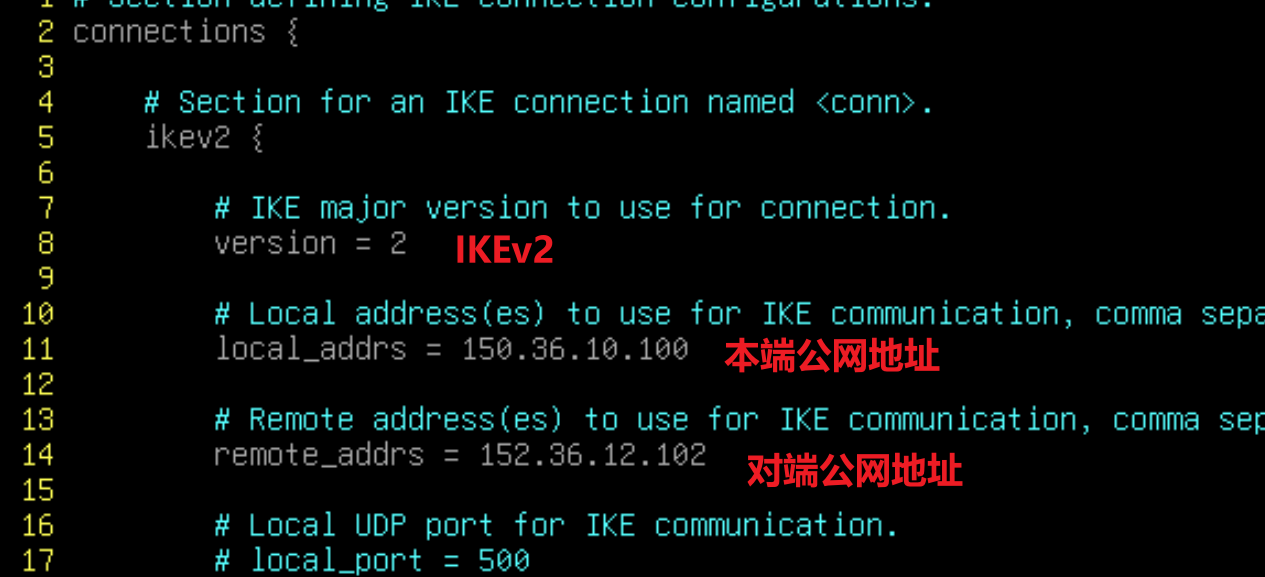
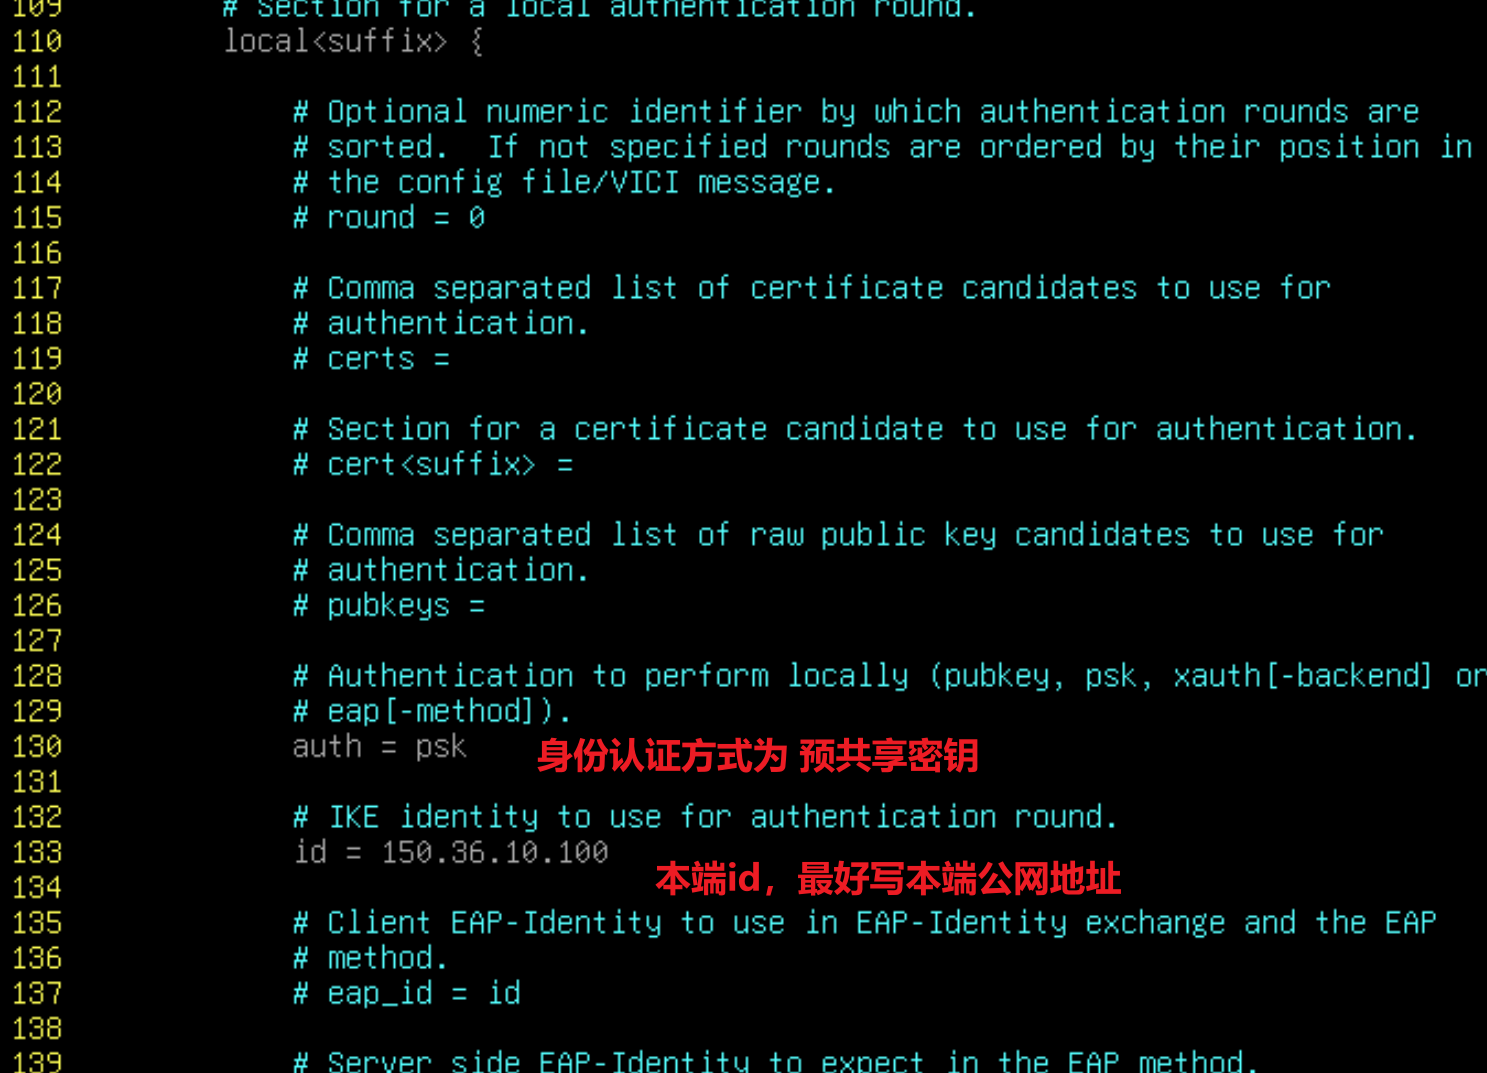
配置后:
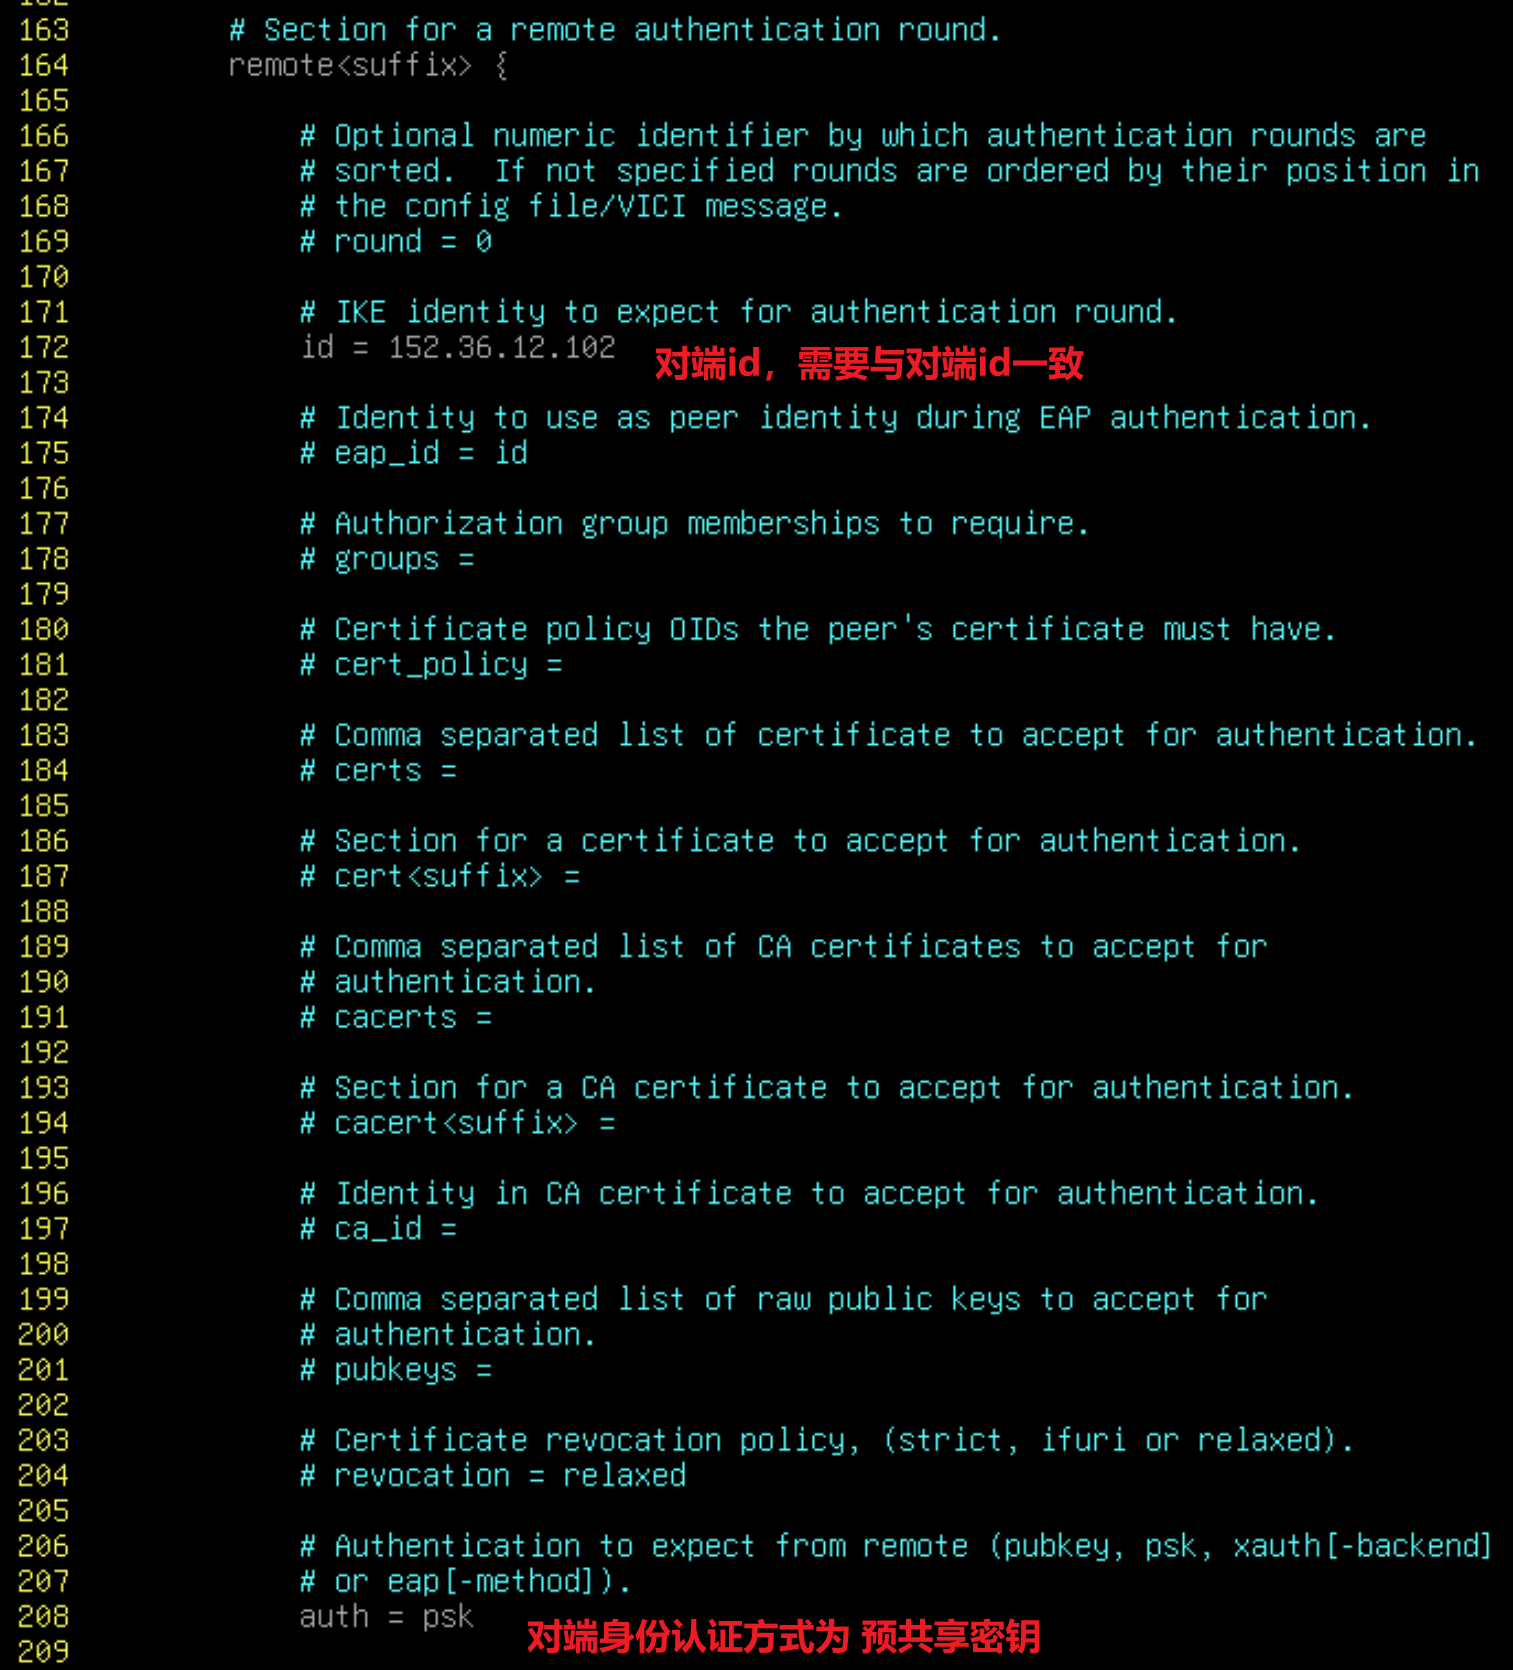
建立建立后会自动下发路由:
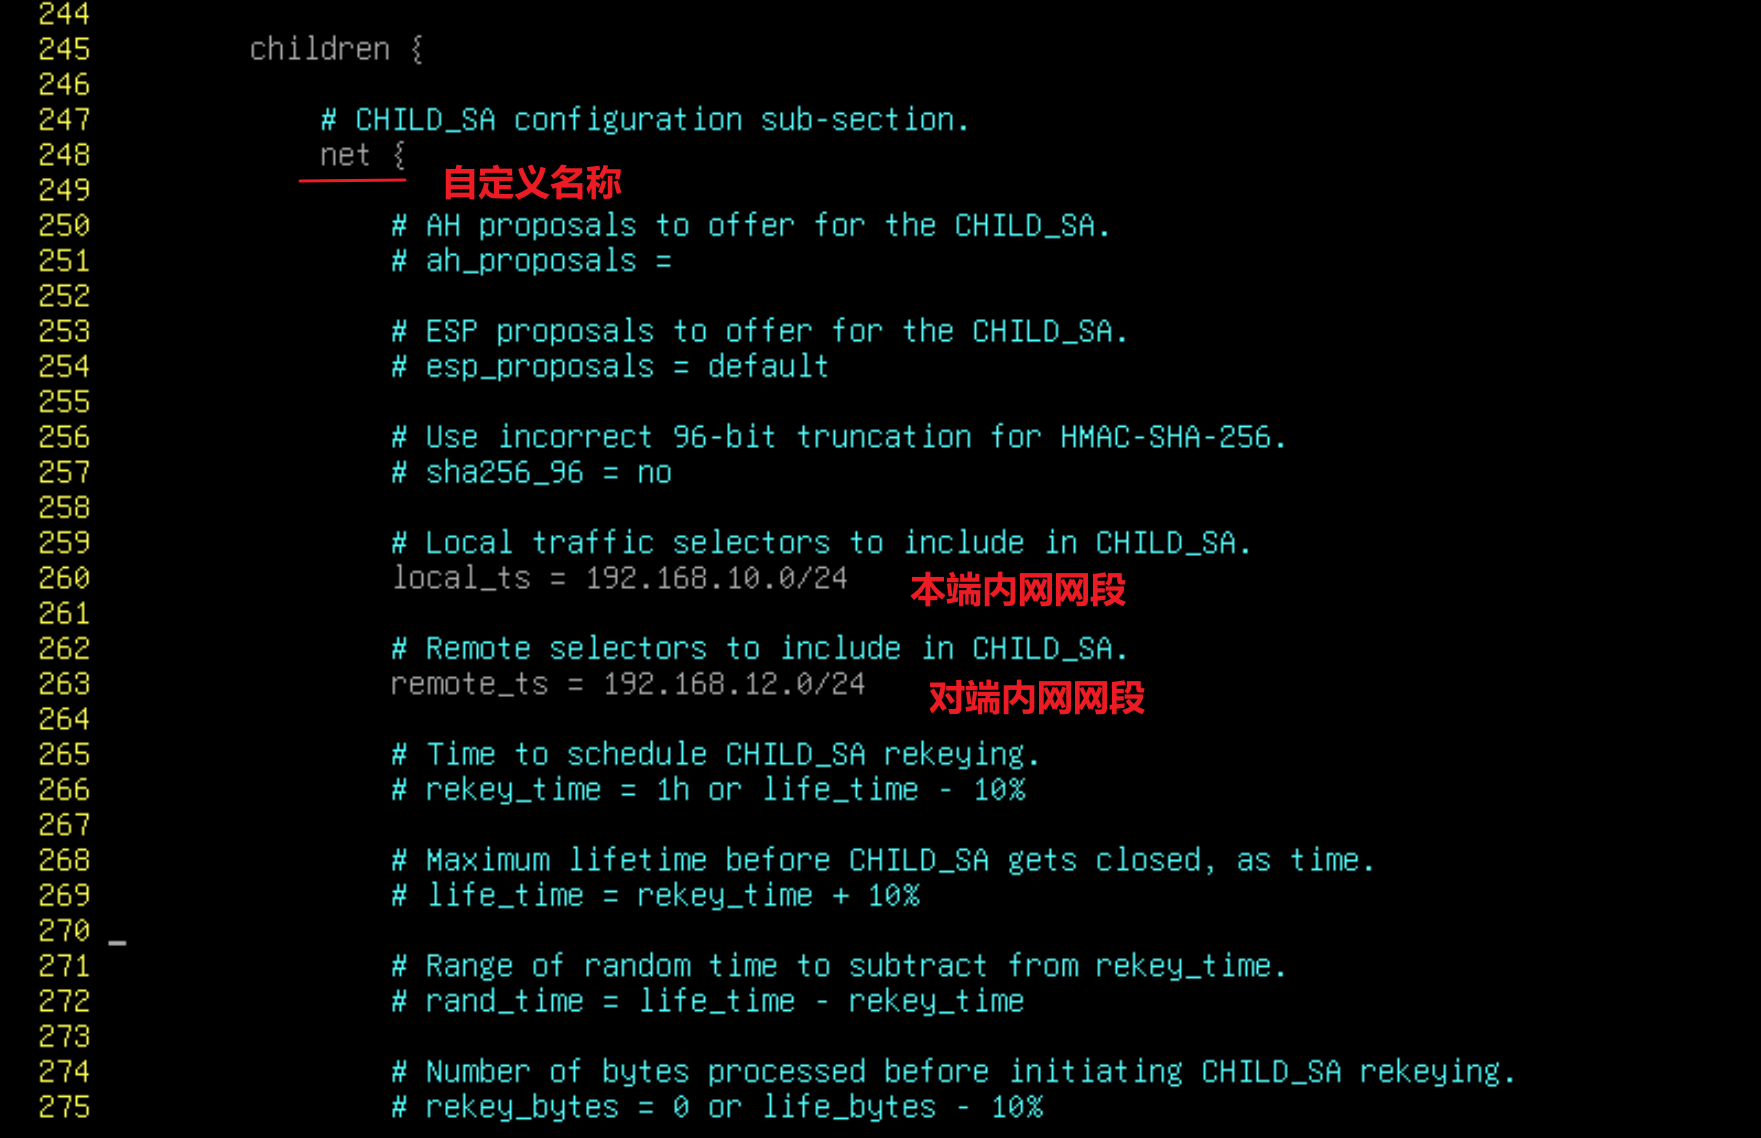
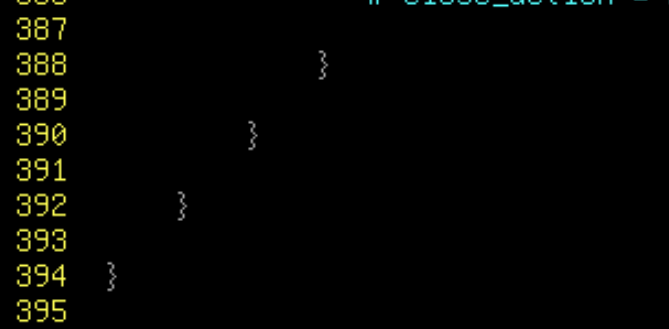
结尾4个大括号
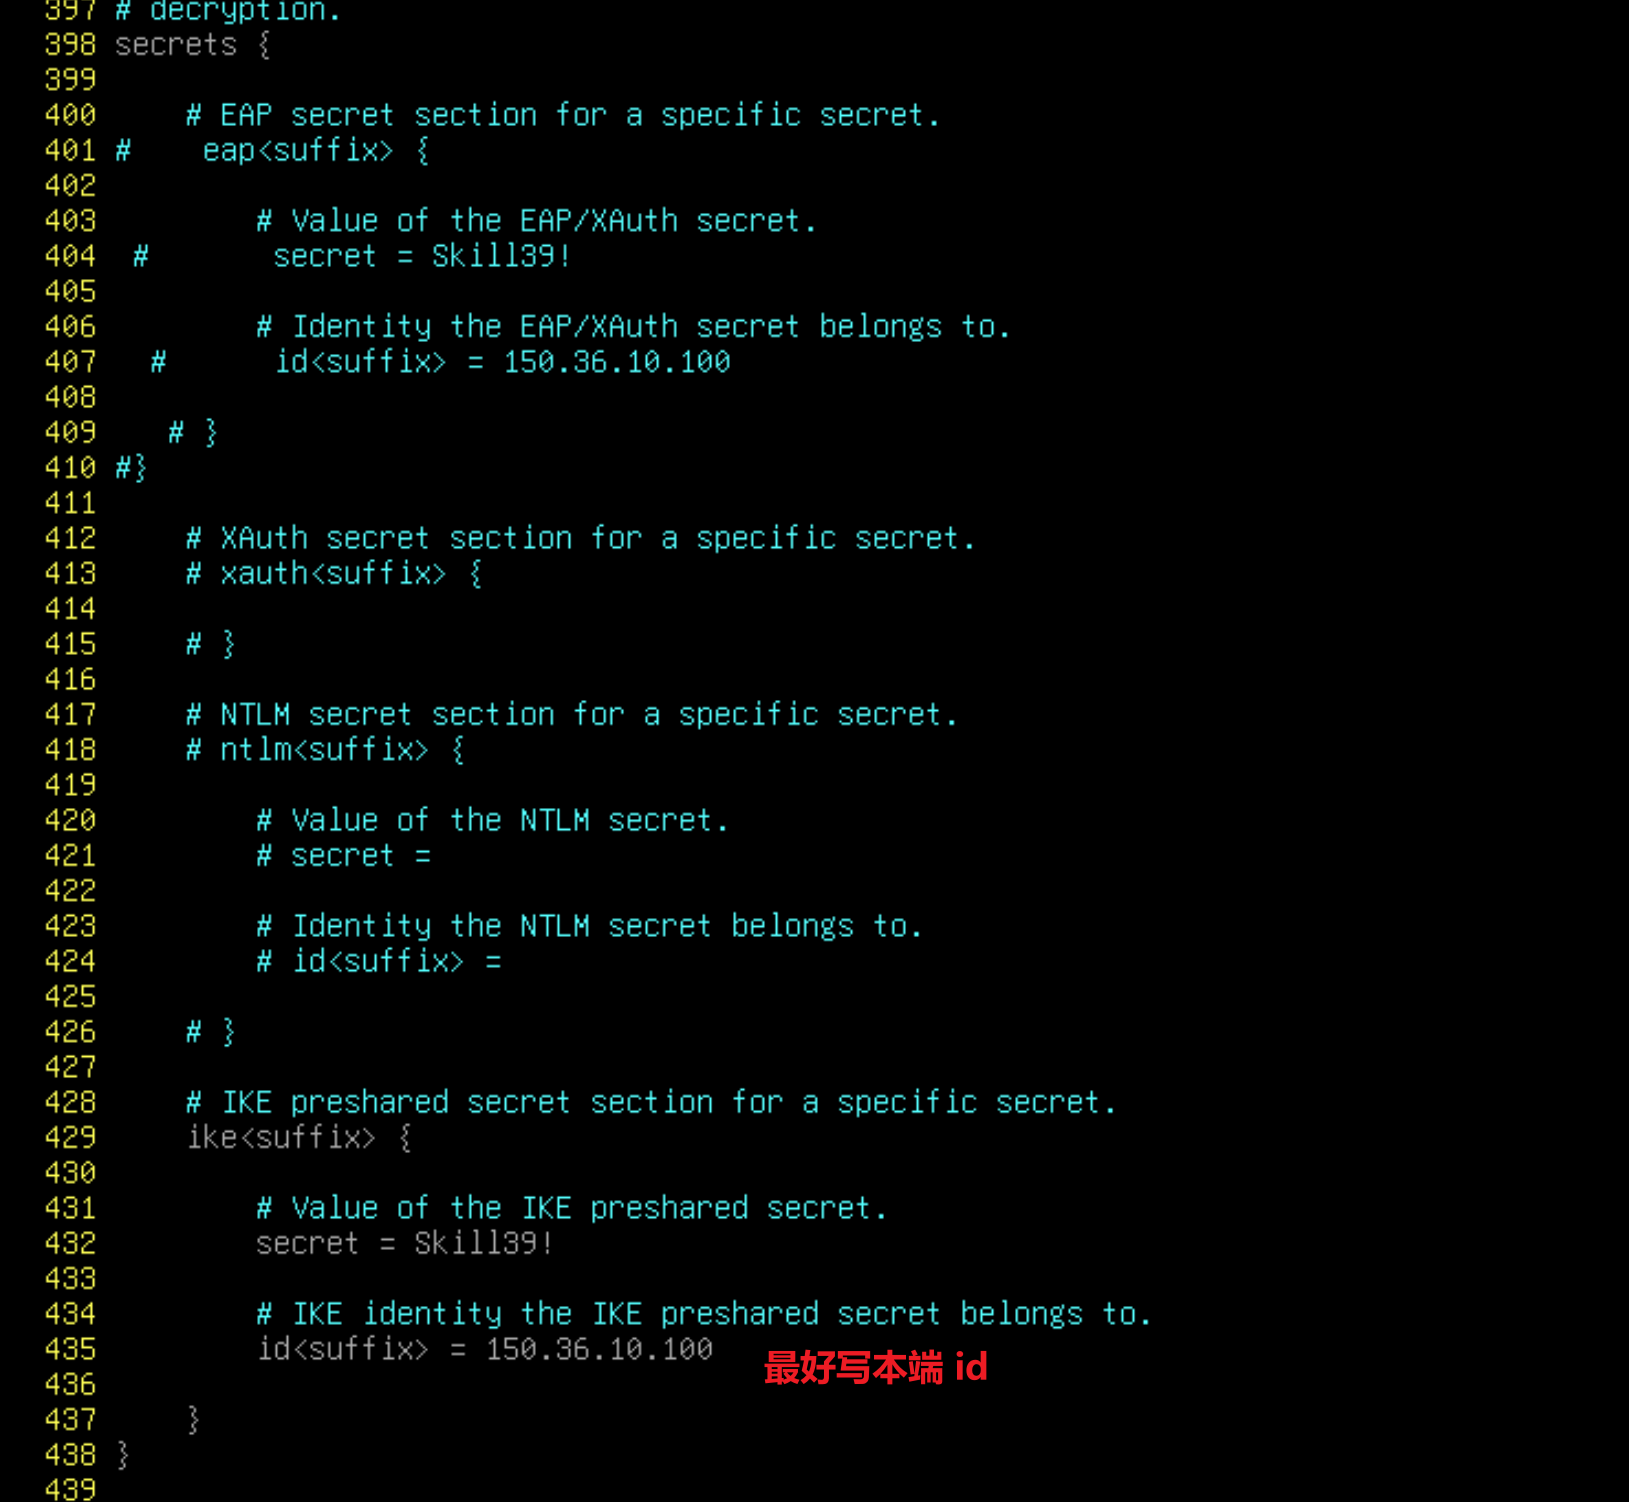
设置预共享密钥:
·配置重启自动连接:
在 children 下修改三个参数:

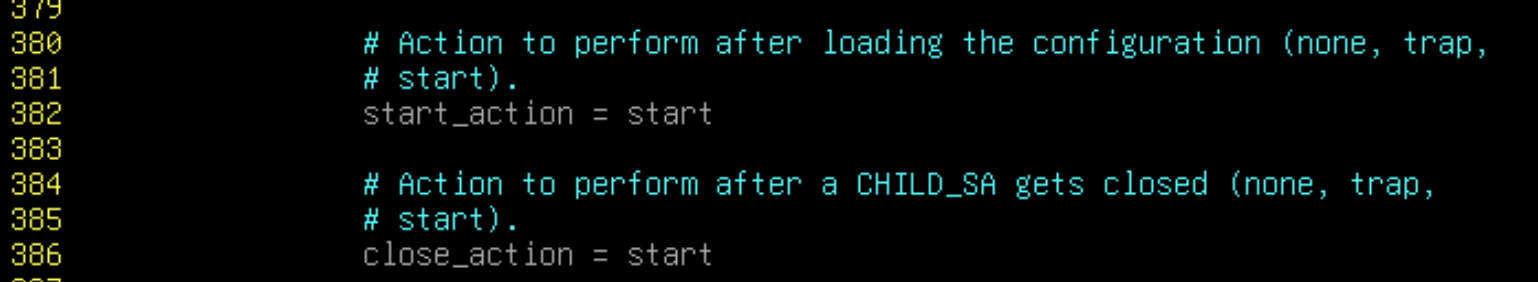
当 start_action = trap 时,就仅会在有流量时才建立连接(但是当restart
strongswan之后,就会删除上一次的会话)
(3)启用 StrongSwan:
swanctl --load-all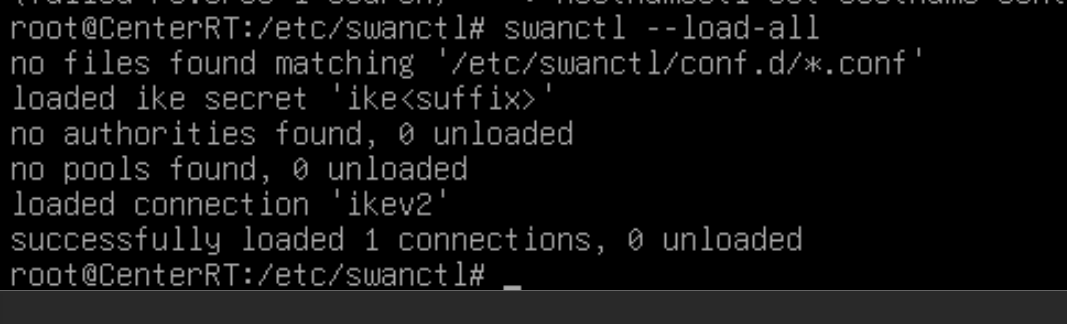
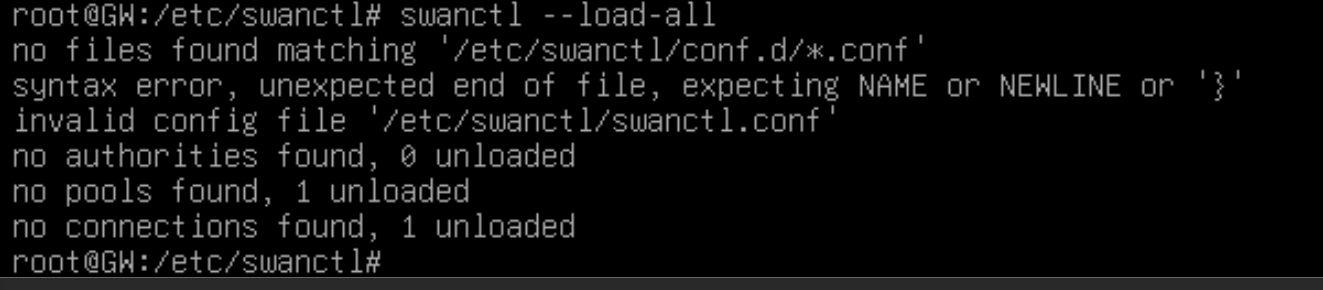
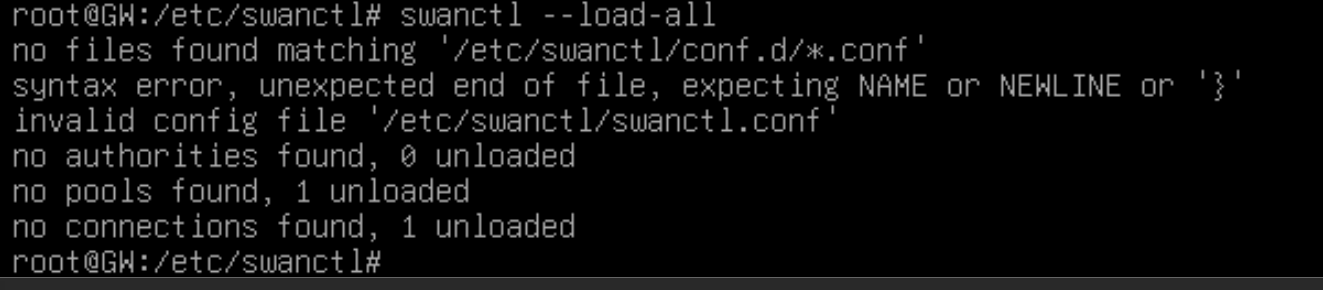
如果配置文件错误会报错:no found
2、配置 BRT2:
(1)安装软件包:
apt install -y strongswan strongswan-pki libstrongswan-extra-plugins
# strongswan-swanctl 在安装 strongswan 后会自动被安装
# libcharon-extra-plugins 在安装 libstrongswan-extra-plugins 后会自动被安装
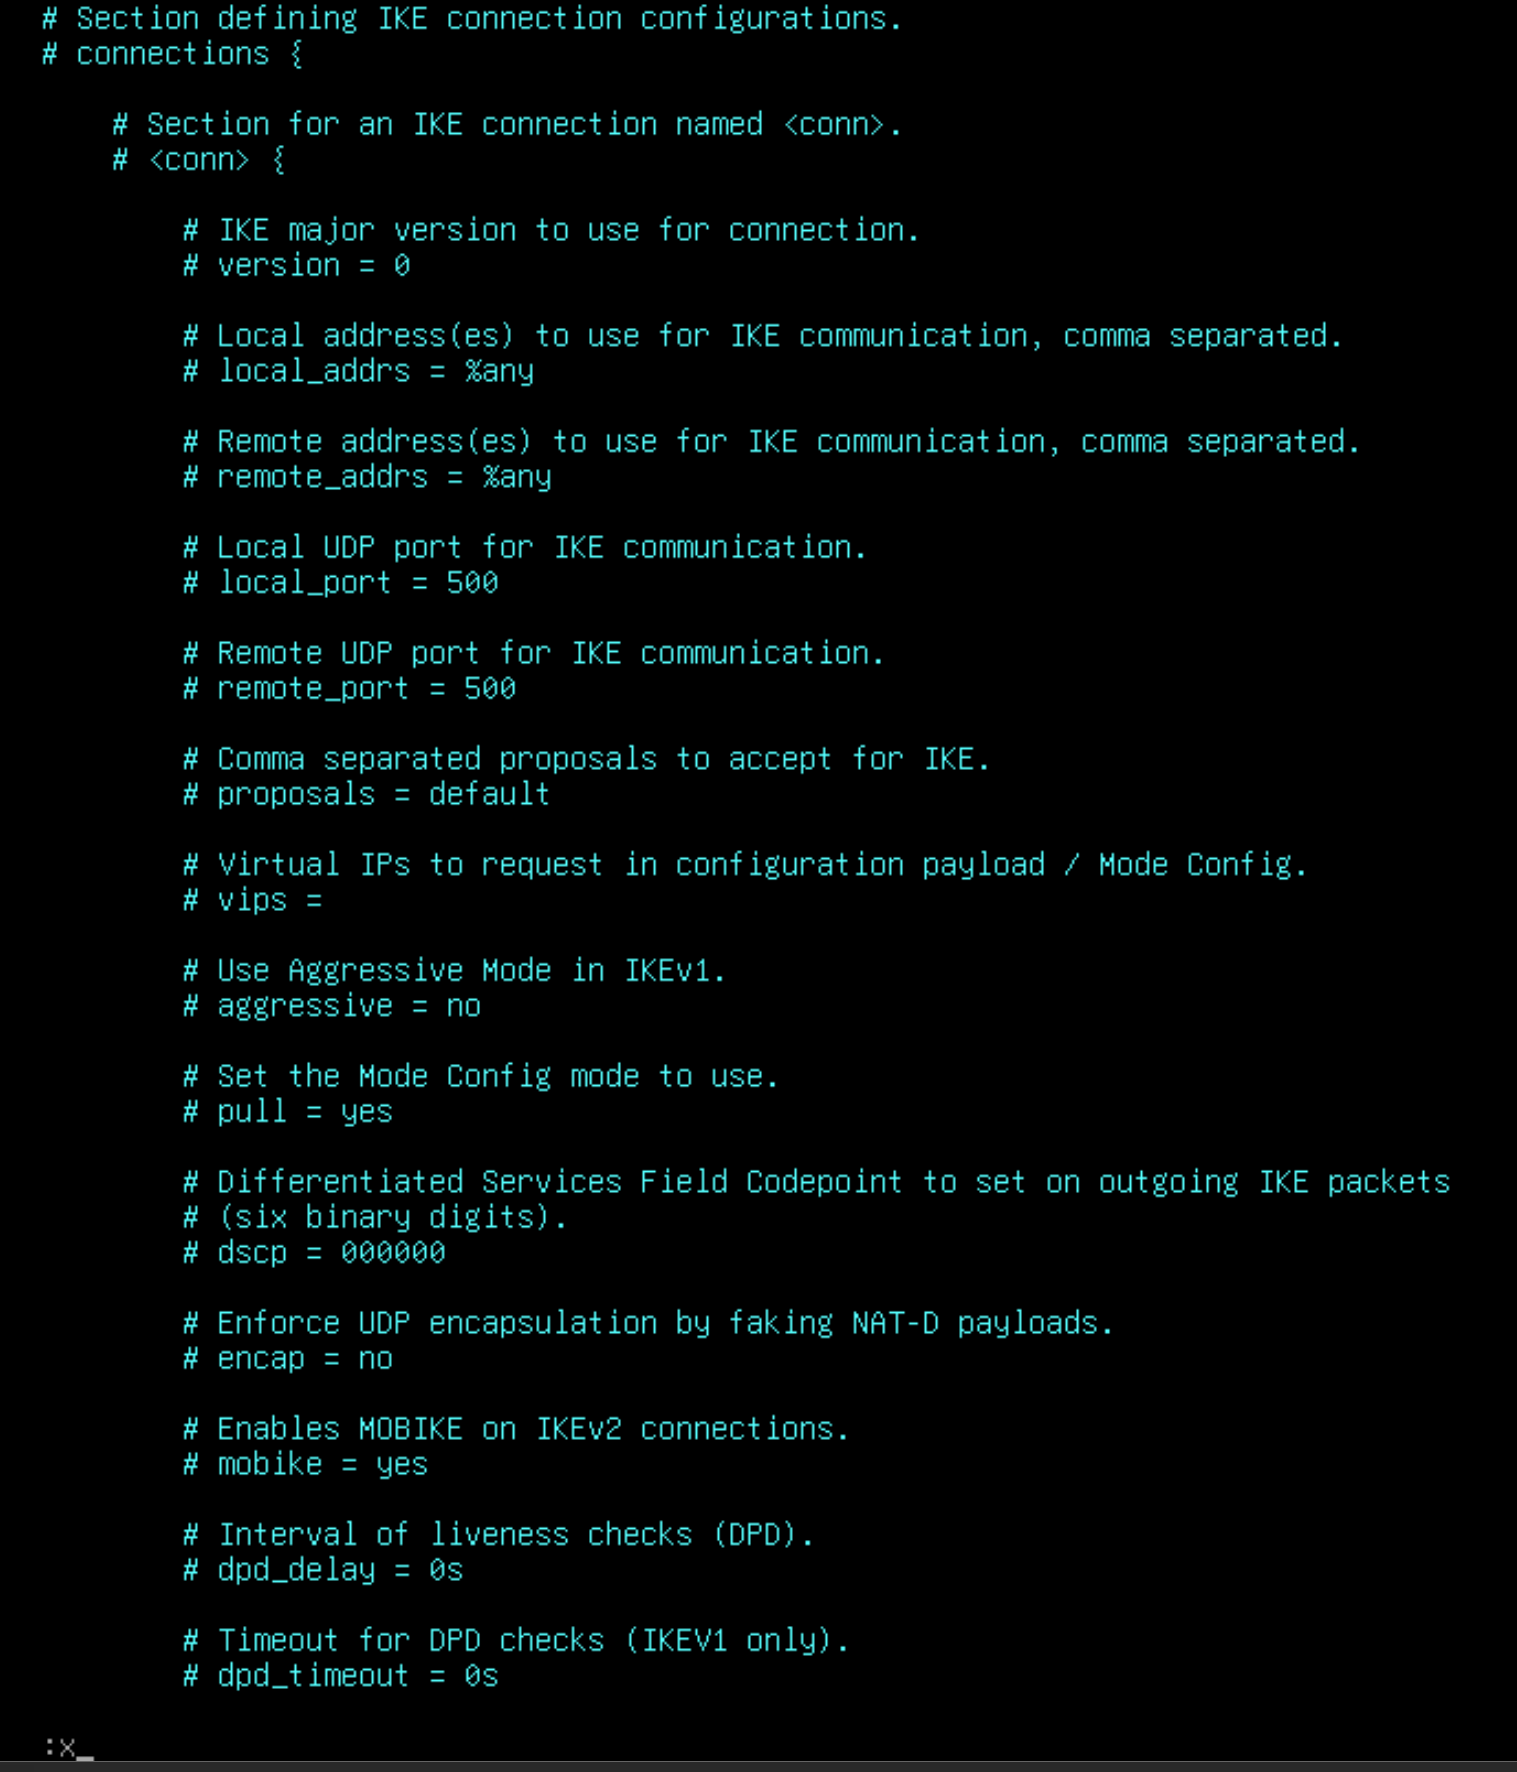
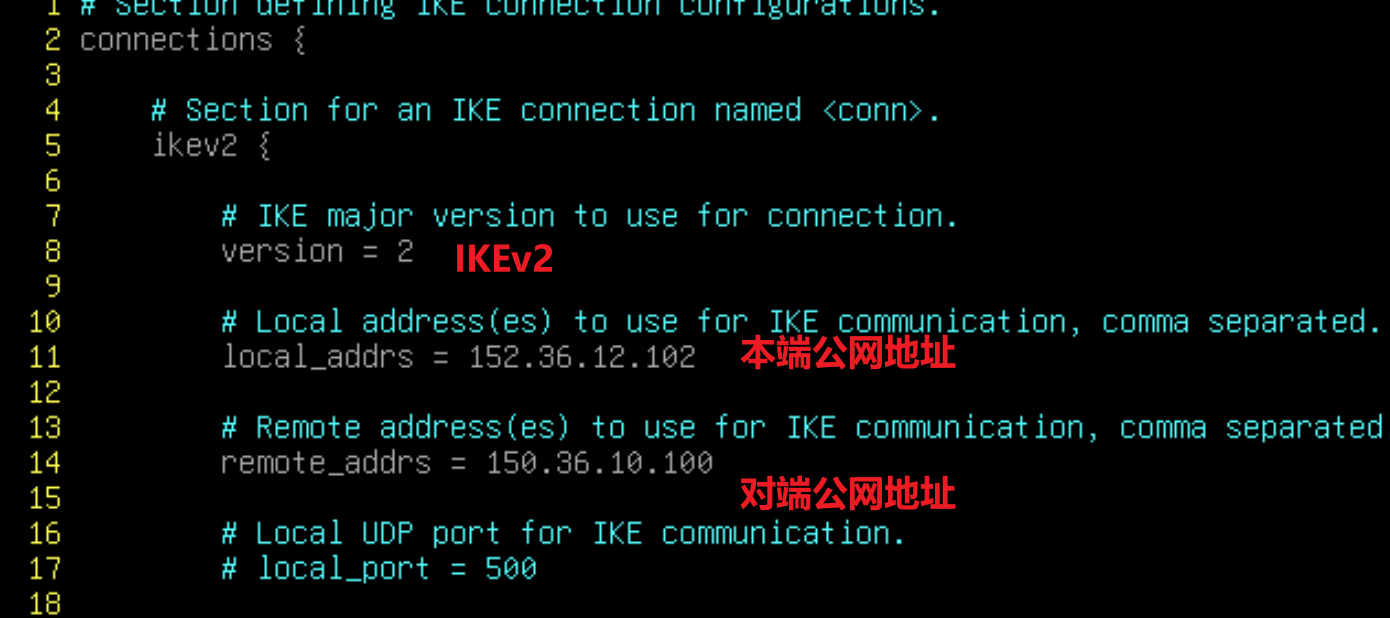
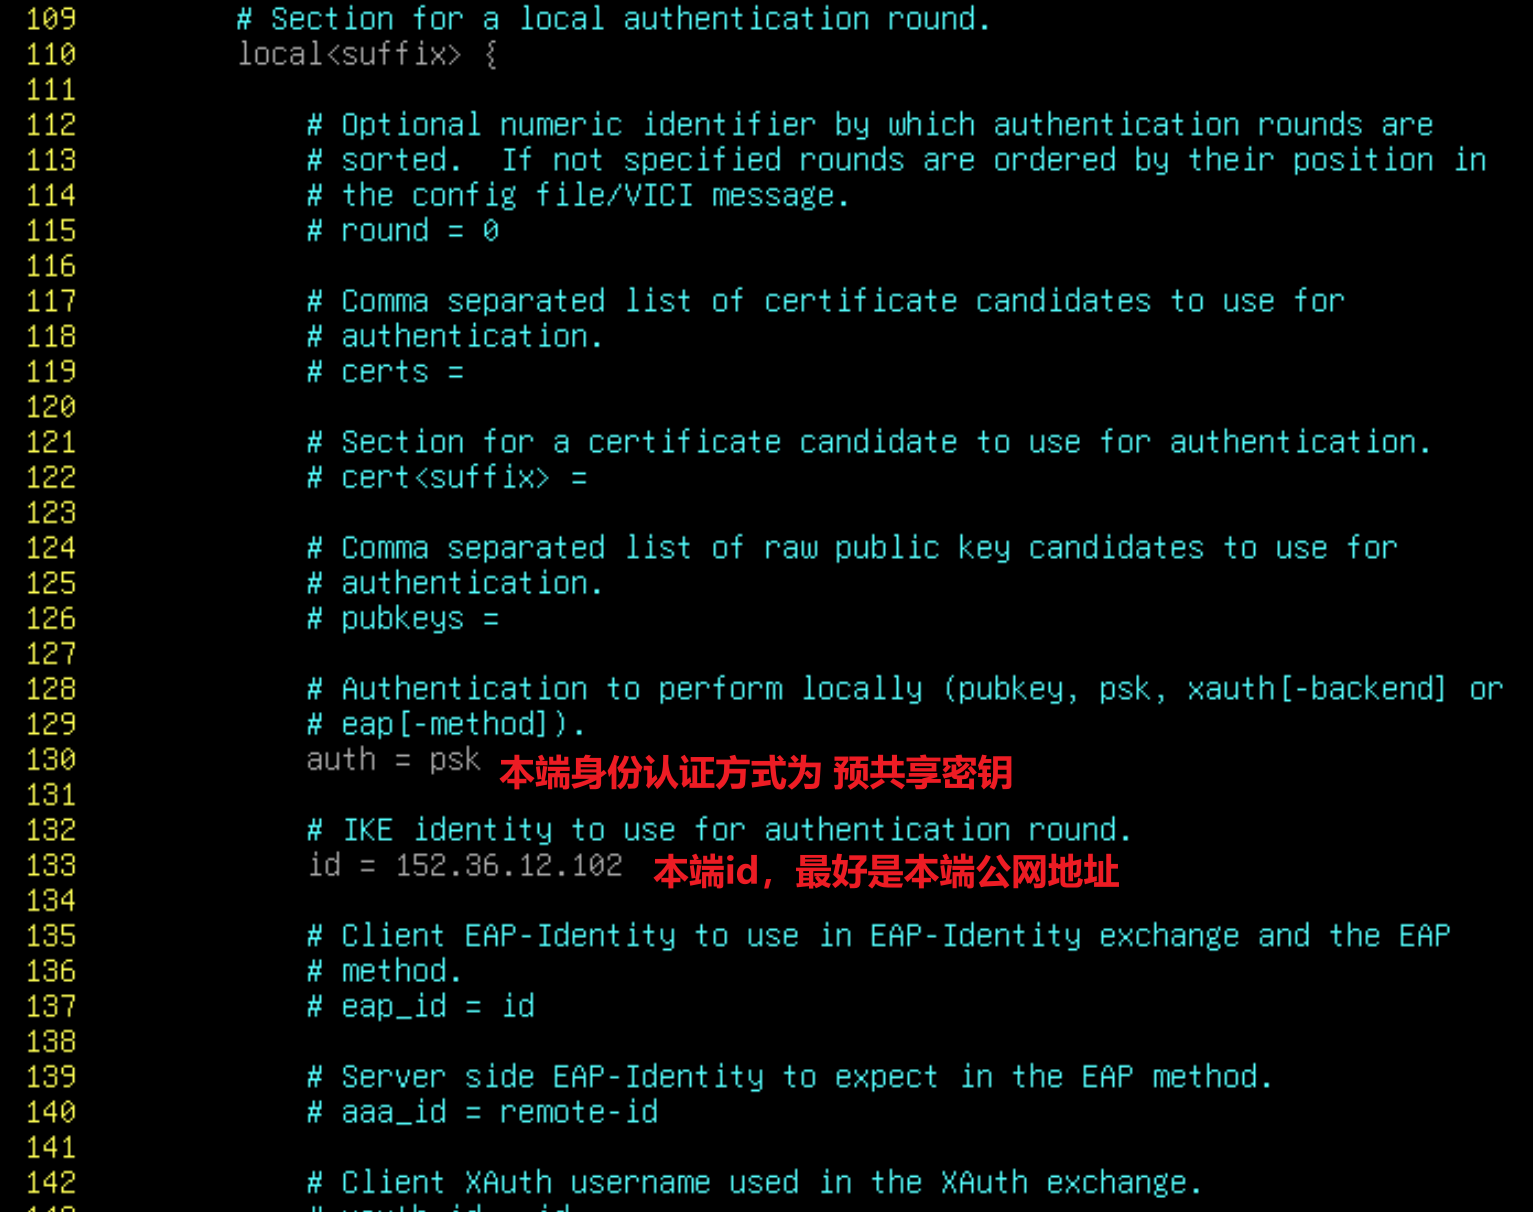
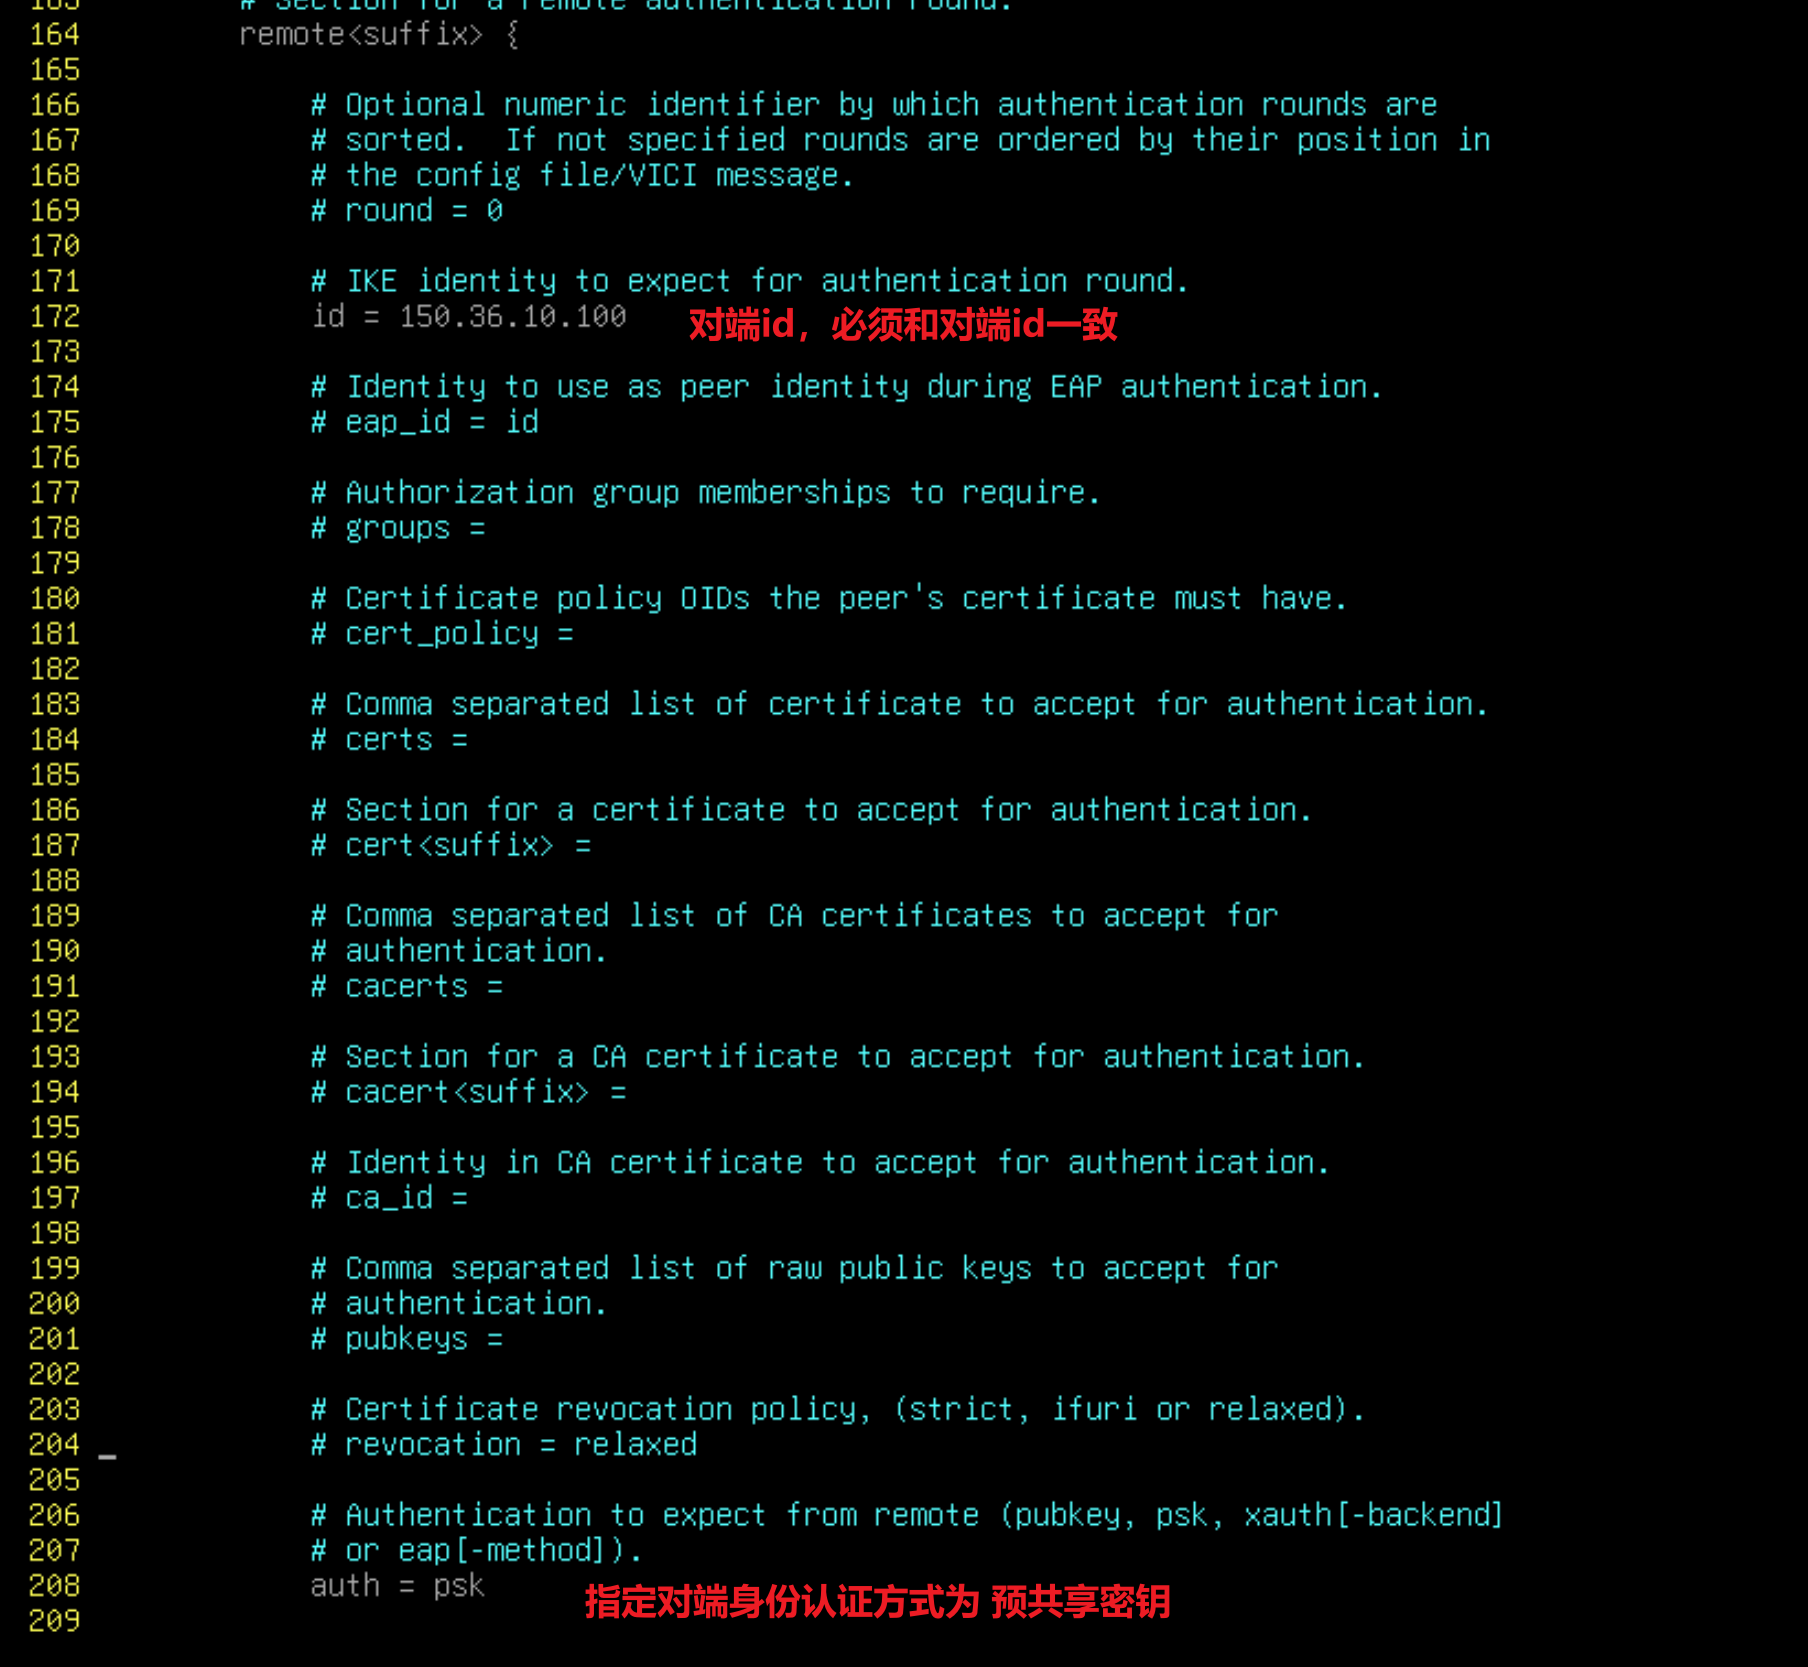
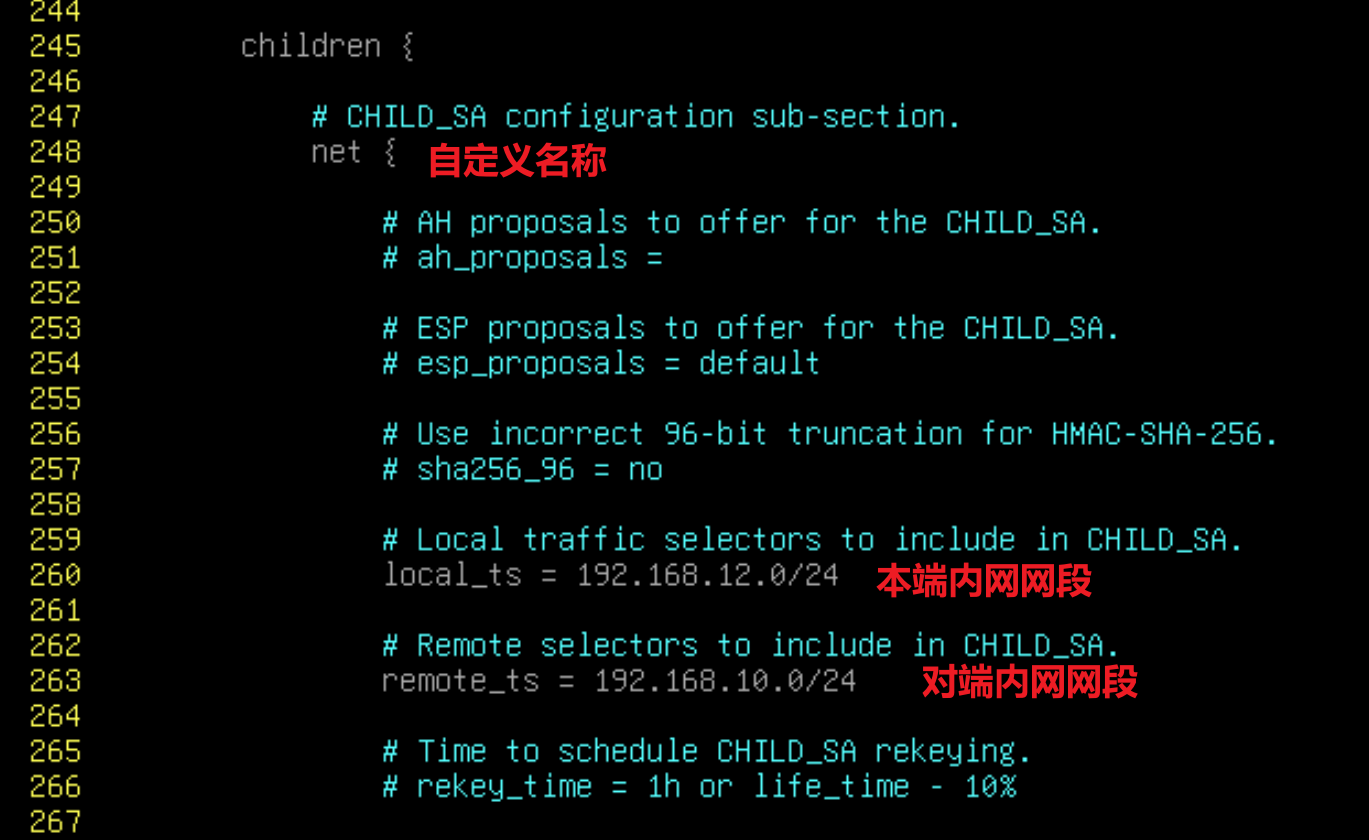
(2)编辑 StrongSwan:
vim /etc/swanctl/配置之前:
配置后:
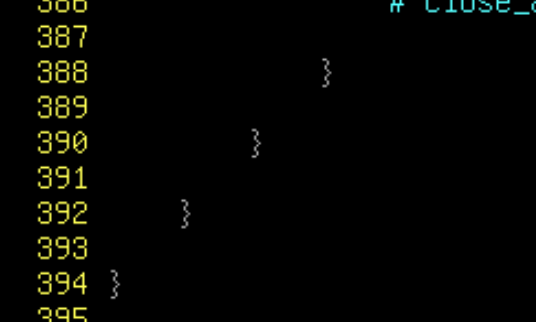
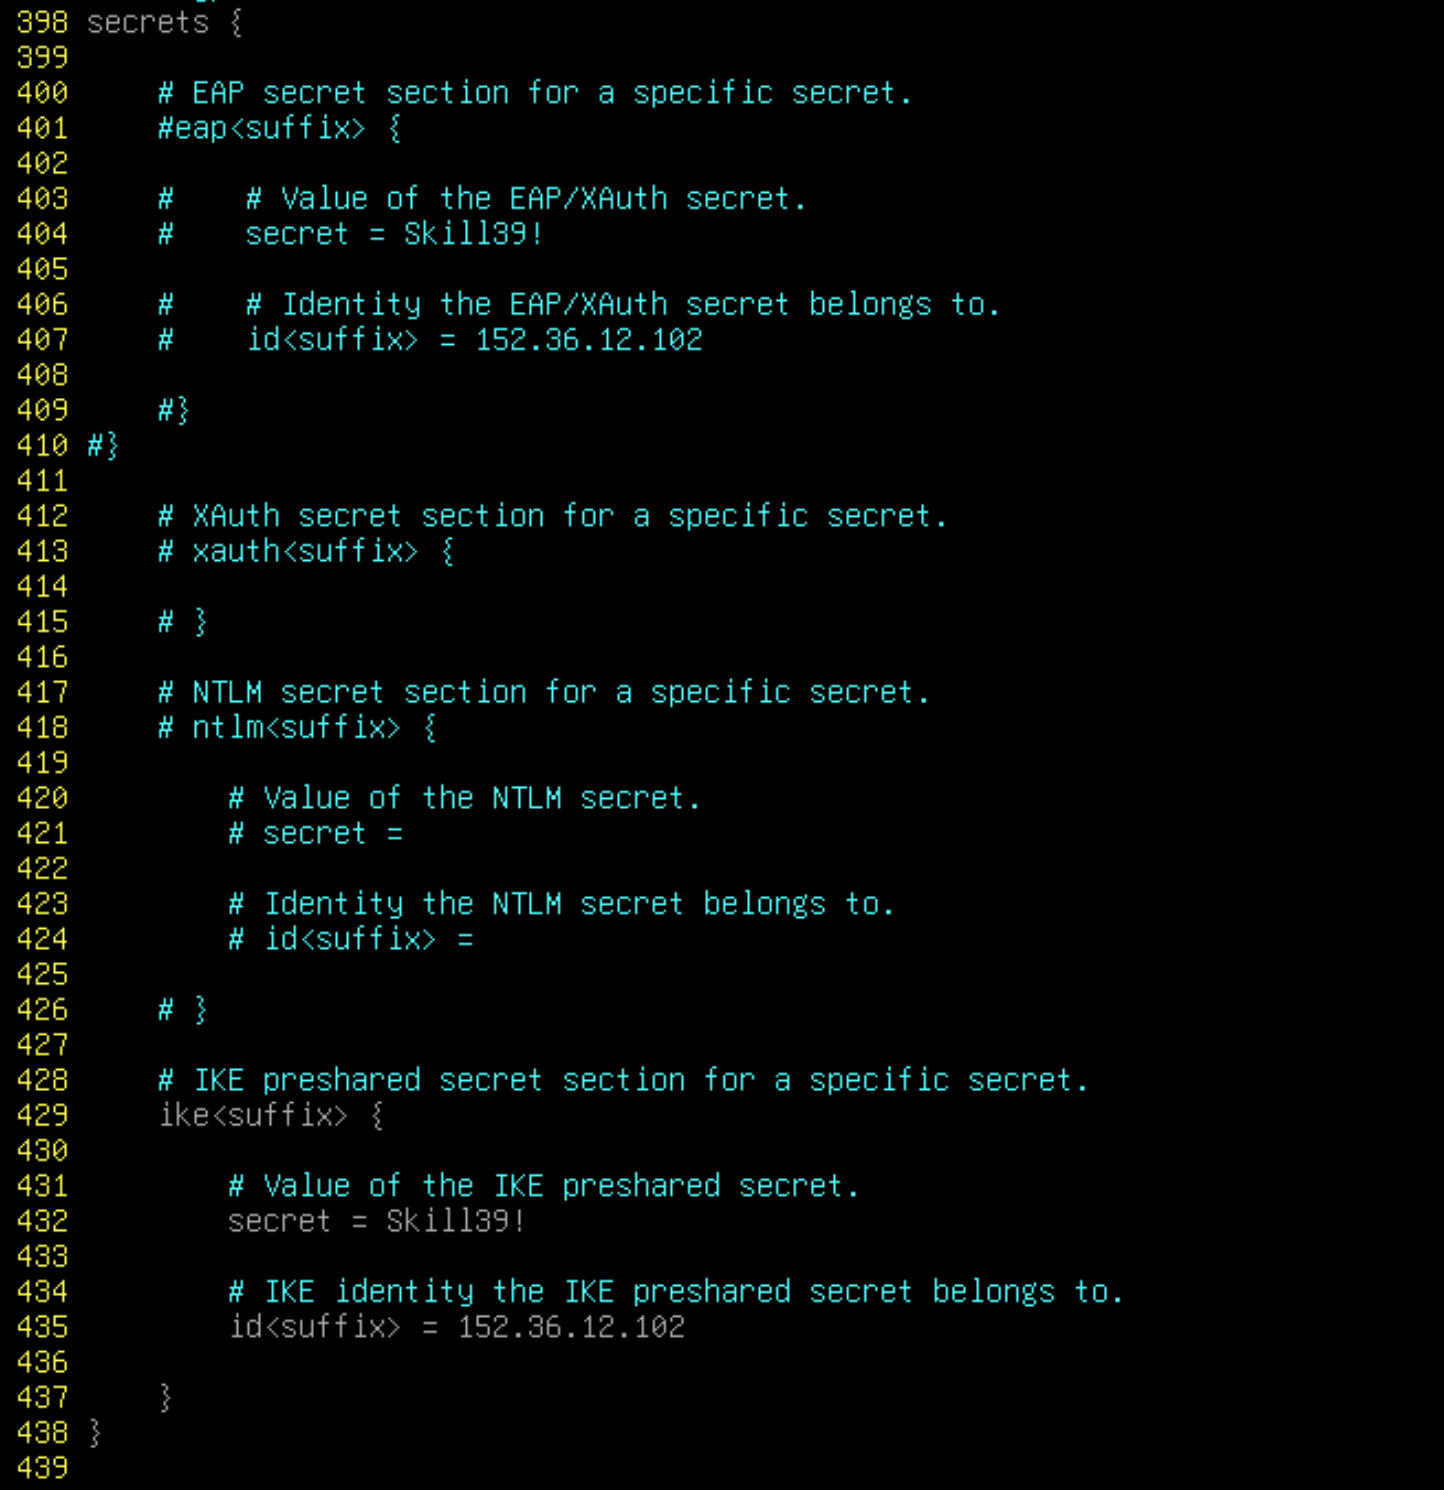
设置预共享密钥:
·配置重启自动连接:
在 children 下修改三个参数:

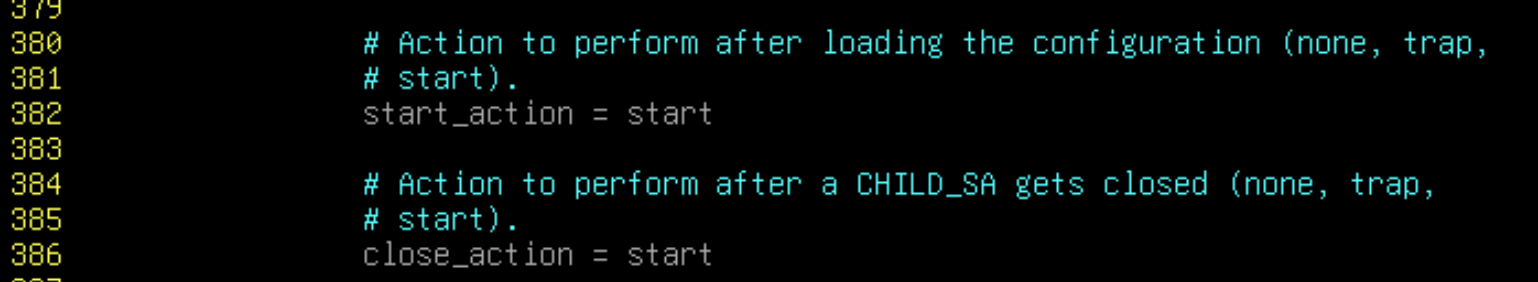
当 start_action = trap 时,就仅会在有流量时才建立连接(但是当restart
strongswan之后,就会删除上一次的会话)
3、进行拨号:
因为是S2S,所以随便哪一端发起拨号都可以
swanctl --load-all
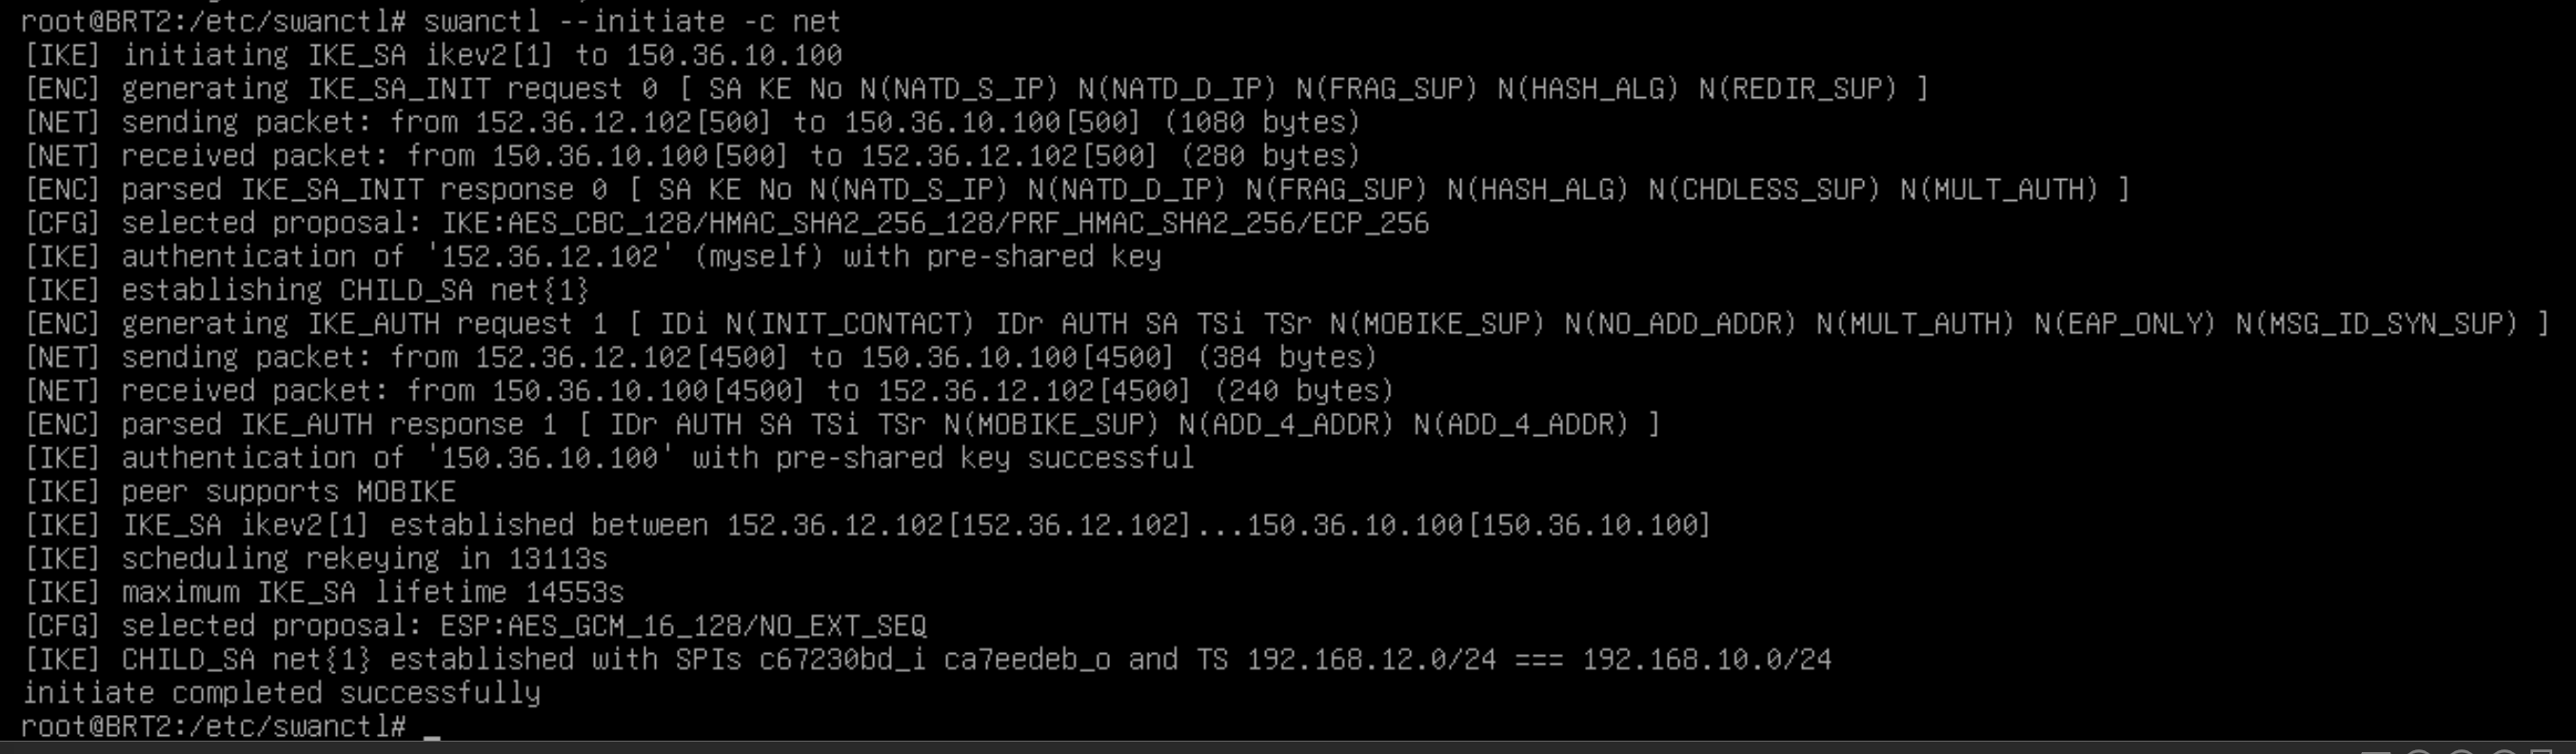
swanctl --initiate -c net    //这个名称是我们children 下定义的名称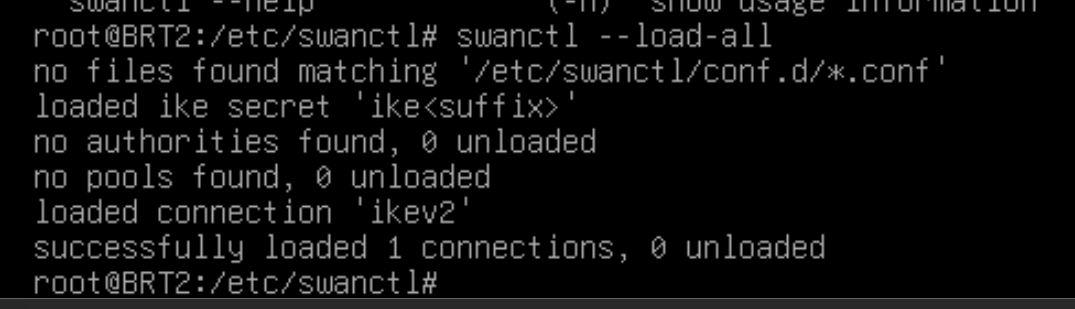
如果配置文件错误会报错:no found
进行拨号:
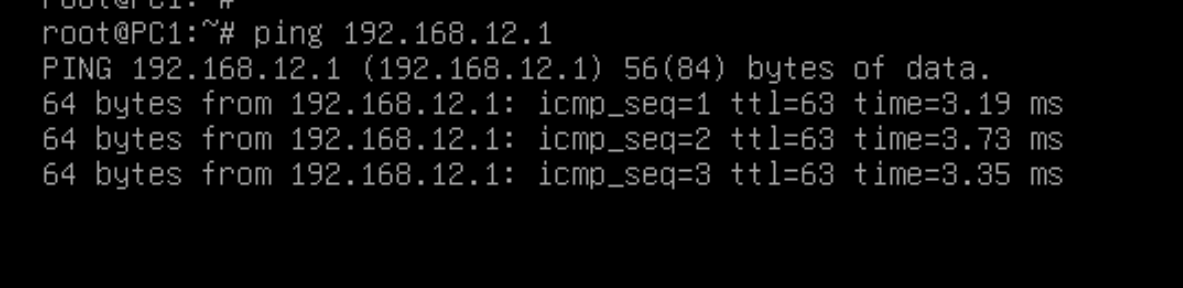
·测试:
PC1 ping BRT2 内网地址:
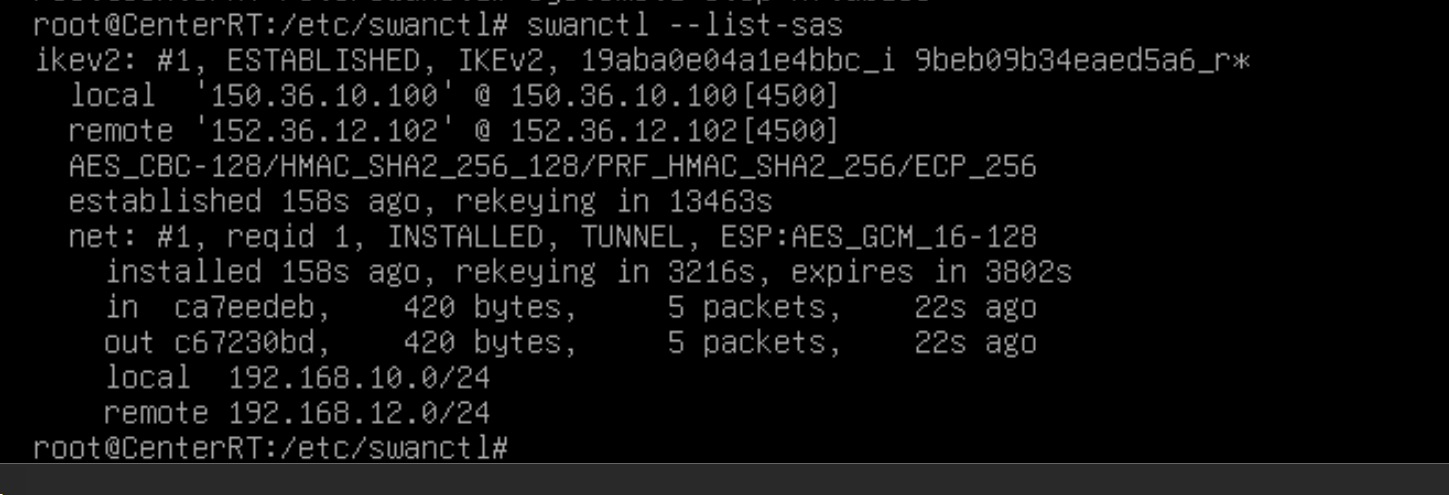
查看 IKEv2 SA:
swanctl --list-sas