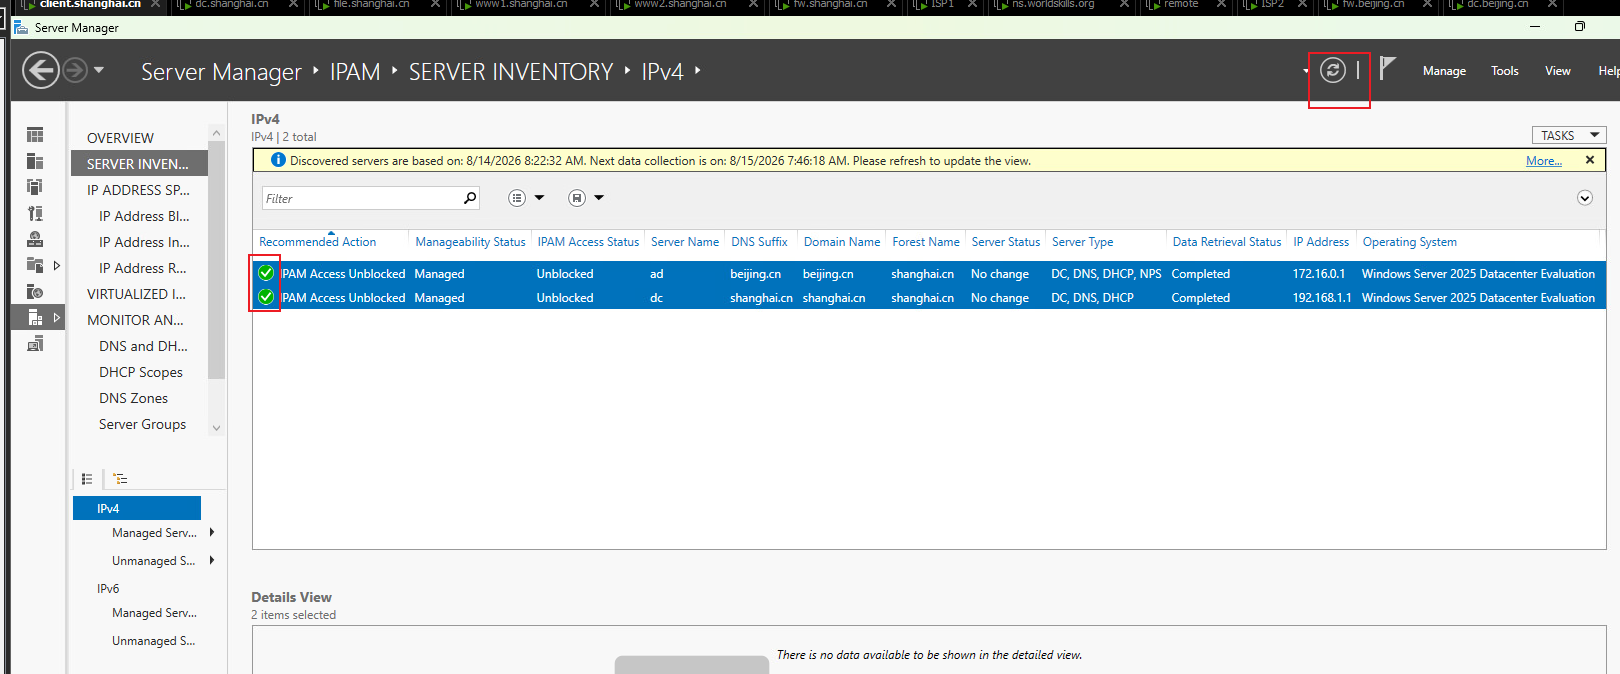
配置 IPAM.note
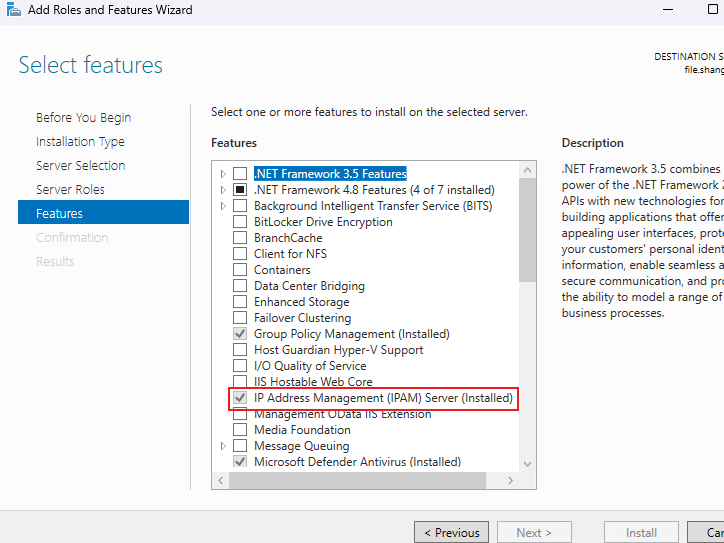
1、配置 IPAM:
2、配置 IPAM 组策略:
# 在IPAM 服务器上以域控管理员账户执行:
## 要能够访问到 Ipam服务器的fqdn
Invoke-IpamGpoProvisioning -Domain "beijing.cn" -GpoPrefixName "IPAM" -IpamServerFqdn "file.shanghai.cn" -Force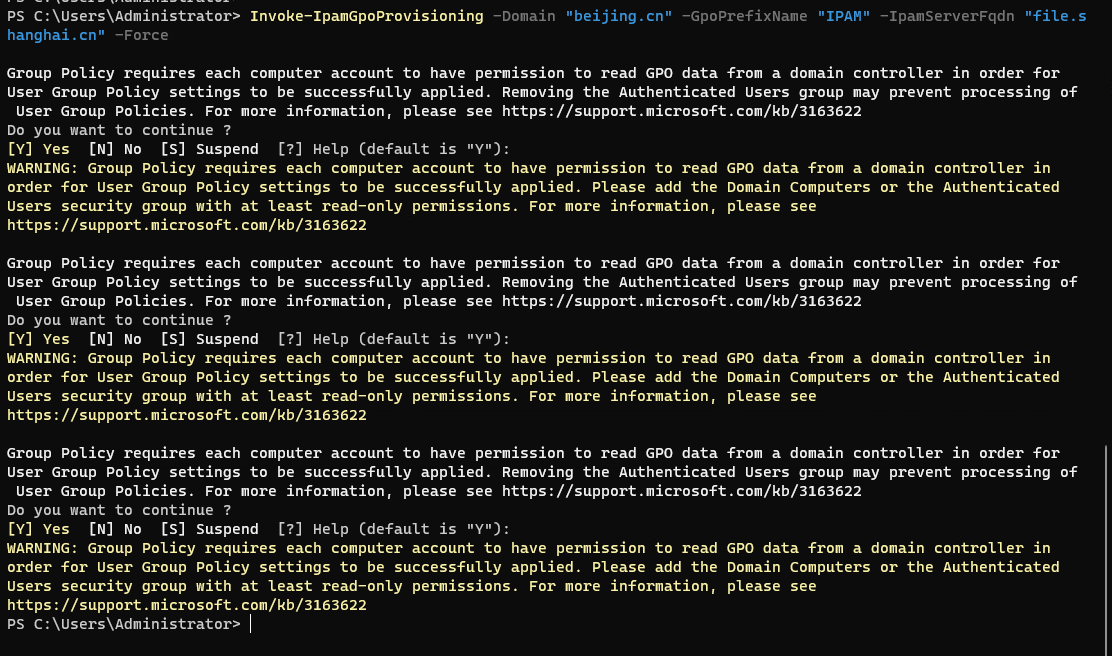

3、执行 IPAM 向导:
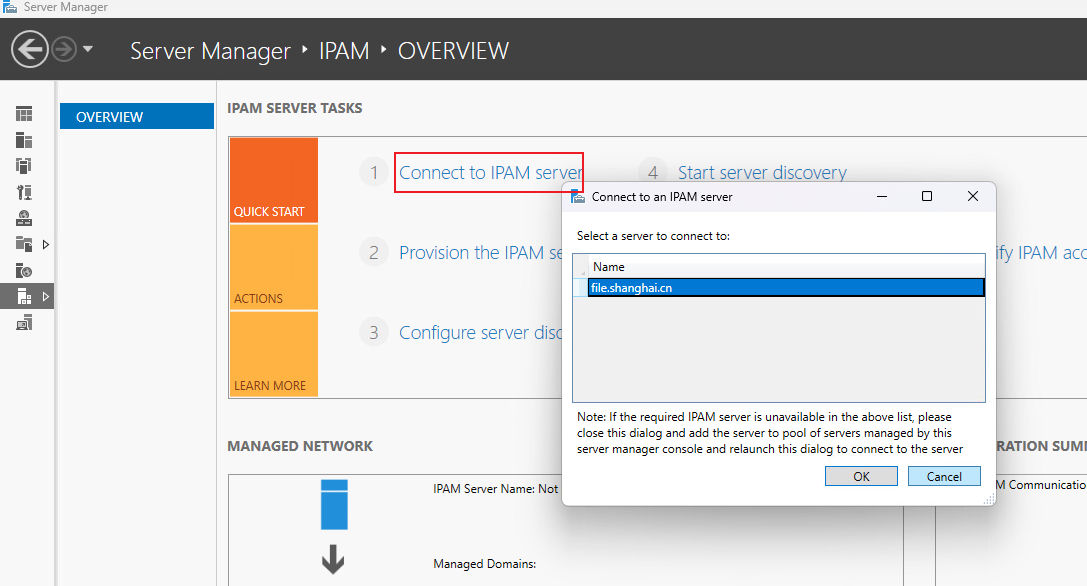
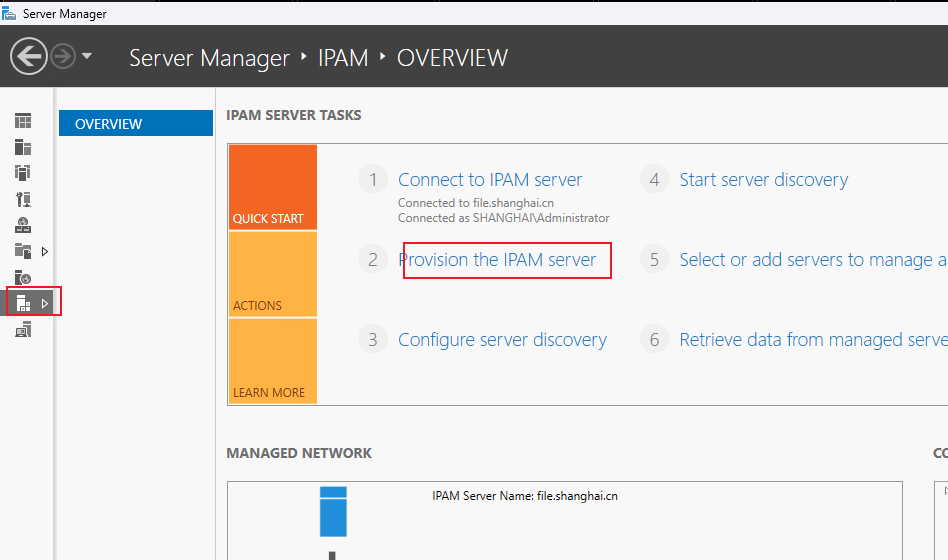
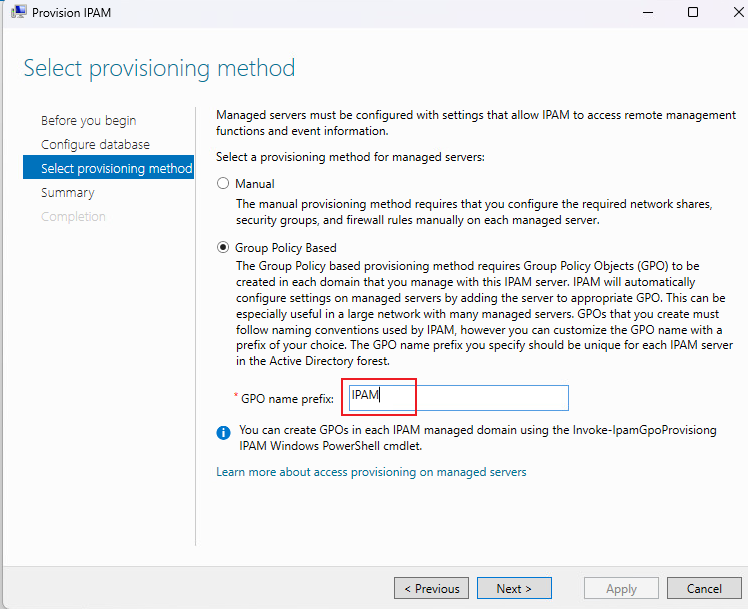
这里的前缀要和前面创建的组策略一样
点击应用
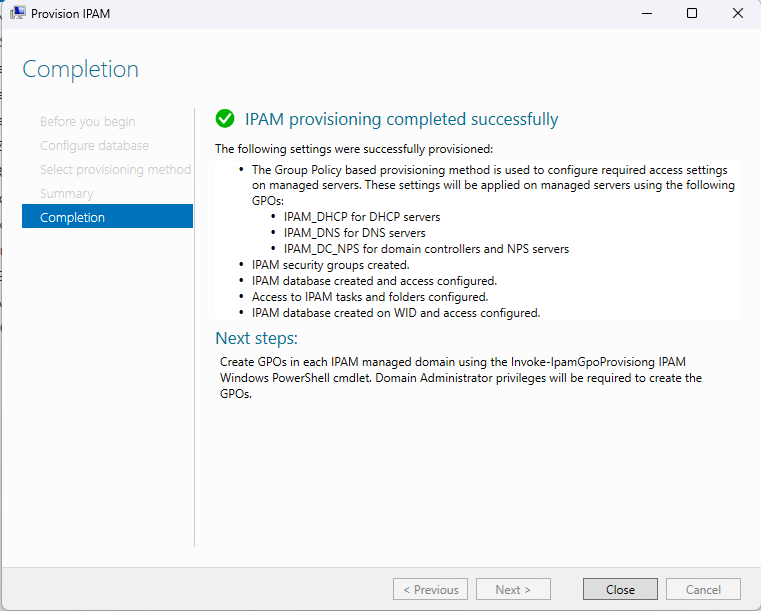
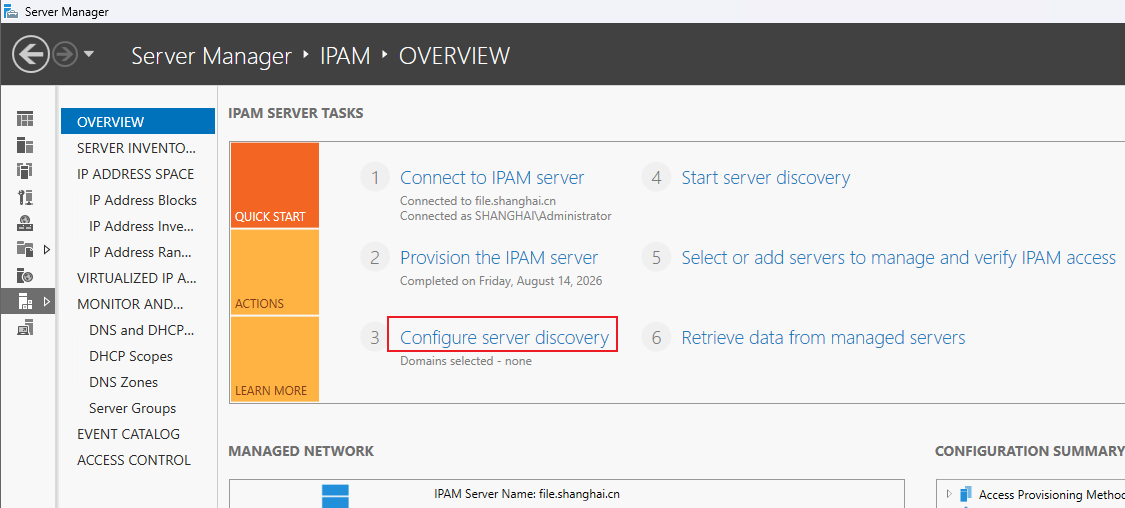
4、添加 发现域:
Add-IpamDiscoveryDomain -Name "shanghai.cn" -DiscoverDc $true -DiscoverDns $true -DiscoverDhcp $true
Add-IpamDiscoveryDomain -Name "beijing.cn" -DiscoverDc $true -DiscoverDns $true -DiscoverDhcp $true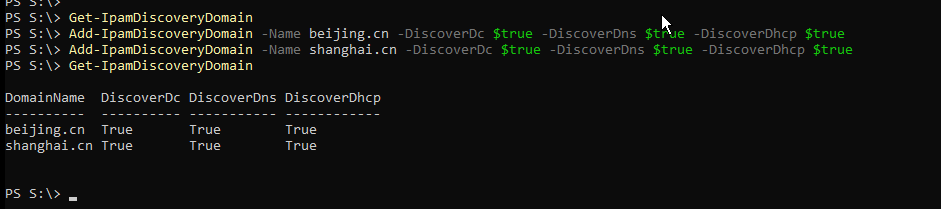
然后在所有域的机器上更新一下组策略:gpupdate /force
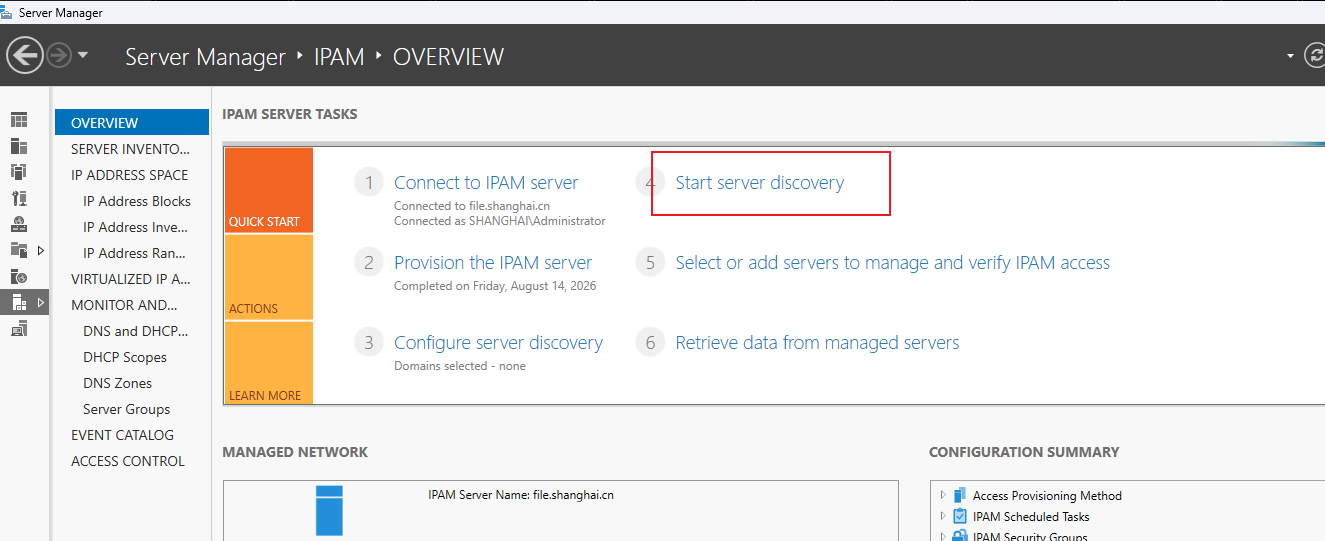
5、执行 服务发现:
6、(这个点不需要)在被控端机器上开放日志权限:
日志权限默认拒绝
# 先 IPAM 服务器的域的域控上获取 IPAM 的系统 SID(不是 whoami的用户sid)
get-adcomputer -filter *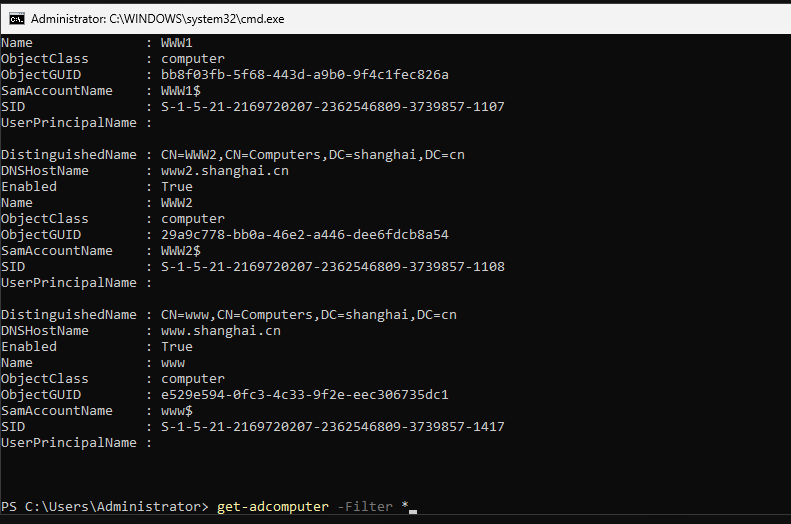
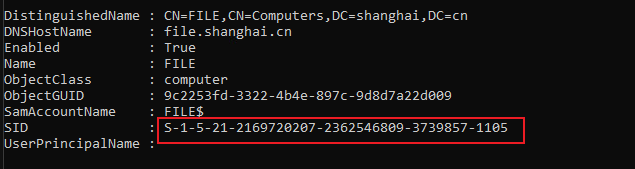
复制它
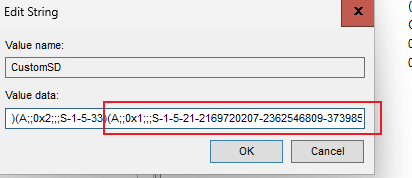
HKLM:\SYSTEM\CurrentControlSet\Services\EventLog\DNS Server
# 编辑CustomSD
regedit
复制前面的格式,然后加上 SID 在末尾追加进去
7、配置 服务器:
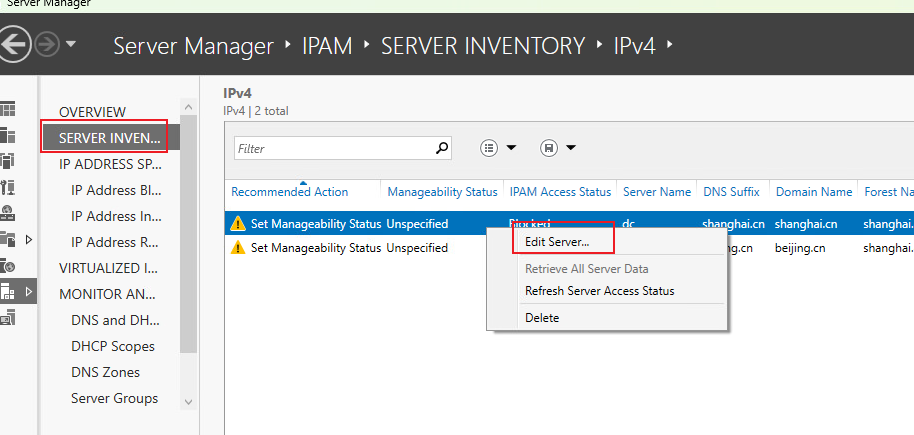
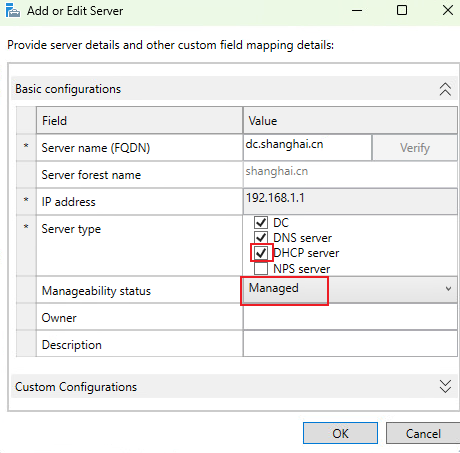
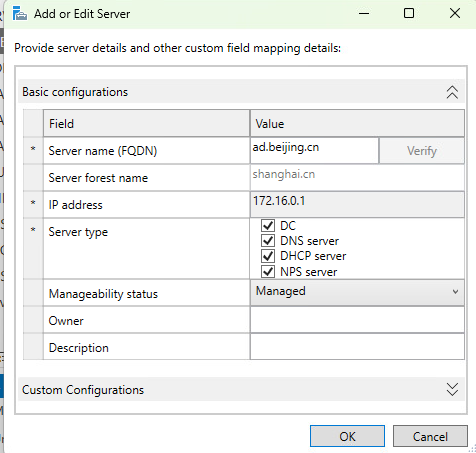
然后重启两边被控端即可。
重启后在服务器上右键刷新:
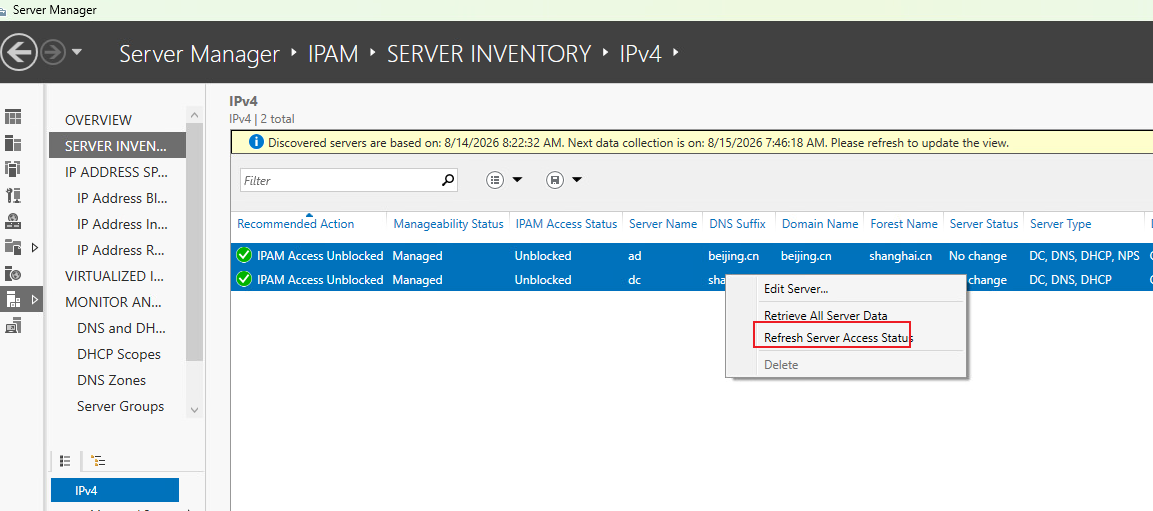
执行完后点最上面的刷新即可: