关于子CA的问题.note
1、openvpn 无法验证子CA证书链:
# 默认情况下,如果单独使用 子CA的根证书 或者 根CA的根证书,都会导致图形化客户端报错:证书链无法验证# 解决方法:将根CA根证书和子CA根证书放在同一张文件ca.crt中(需要注意根CA需要在前面)(服务和客户端都需要使用这张根证书来建立openvpn)
cat Root-CA.crt Sub-CA.crt > ca.crt2、如果子CA签发的证书web无法信任:
# 可能是子CA签发证书时没有将 basicConstraints字段改回false,如果该字段为 true,会导致web不信任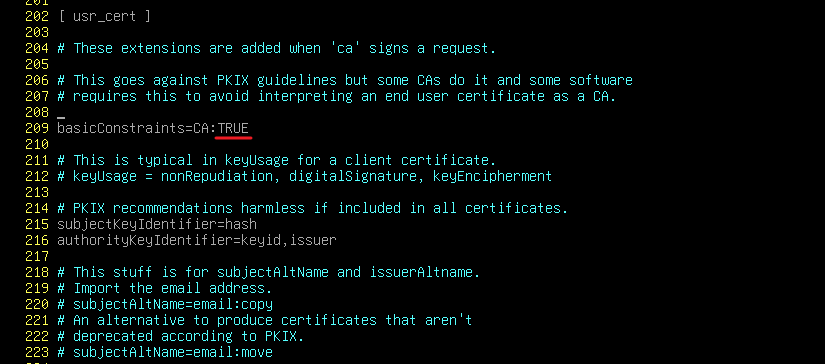
# 解决方式:
将basicConstraints 改为false,然后重新申请一张证书即可