配置vsftpd被动模式.note
# 概念解释:
https://blog.csdn.net/qq_37705525/article/details/123779263#:~:text=%E5%BC%80%E5%90%AF%E8%A2%AB%E5%8A%A8%E6%A8%A1%E5%BC%8F%20%E9%BB%98%E8%AE%A4%E6%98%AF%E5%BC%80%E5%90%AF%E7%9A%84%EF%BC%8C%E4%BD%86%E6%98%AF%E8%A6%81%E6%8C%87%E5%AE%9A%E4%B8%80%E4%B8%AA%E7%AB%AF%E5%8F%A3%E8%8C%83%E5%9B%B4%EF%BC%8C%E6%89%93%E5%BC%80vsftpd.conf%E6%96%87%E4%BB%B6%EF%BC%8C%E5%9C%A8%E5%90%8E%E9%9D%A2%E5%8A%A0%E4%B8%8A,pasv_enable%3Dyes%20%E8%8B%A5%E8%AE%BE%E7%BD%AE%E4%B8%BAYES%EF%BC%8C%E5%88%99%E4%BD%BF%E7%94%A8PASV%E5%B7%A5%E4%BD%9C%E6%A8%A1%E5%BC%8F%EF%BC%9B%E8%8B%A5%E8%AE%BE%E7%BD%AE%E4%B8%BANO%EF%BC%8C%E5%88%99%E4%BD%BF%E7%94%A8PORT%E6%A8%A1%E5%BC%8F%E3%80%82%20%E9%BB%98%E8%AE%A4%E5%80%BC%E4%B8%BAYES%EF%BC%8C%E5%8D%B3%E4%BD%BF%E7%94%A8PASV%E5%B7%A5%E4%BD%9C%E6%A8%A1%E5%BC%8F%E3%80%82
# 一句话解释作用:
如果客户端连接ftp服务器经过了防火墙(NAT),就必须使用 被动模式的ftp,经过nat后主动模式的ftp就无法连接了
(只是简单连接的话,禁用了20端口也没问题,当客户端要进行上传、下载文件等操作时,如果禁用了20端口,就无法成功)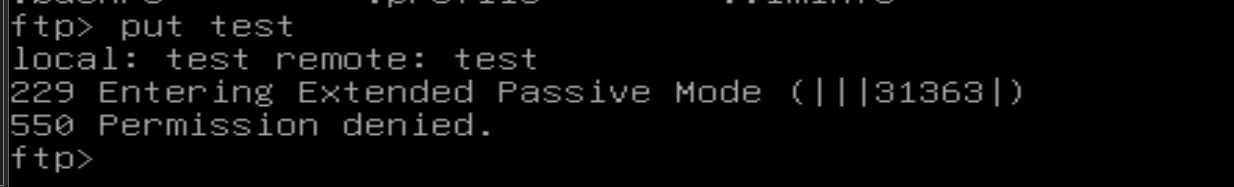
1、配置 vsftpd 被动模式:
apt install -y vsftpd
# vsftpd 被动模式一定要指定一个端口范围。
vim /etc/vsftpd.conf
## 参数使用 man vsftpd.conf 可以查看到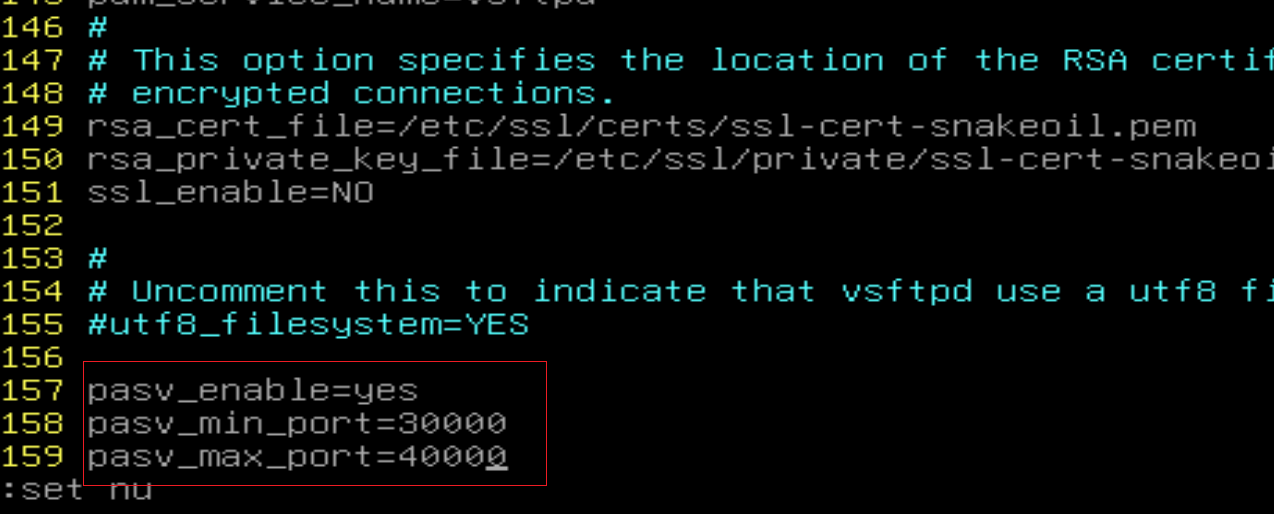
systemctl restart vsftpd
(如果有防火墙)需要在服务器本地放行防火墙端口(被动接口端口范围) 30000 - 50000,以及 21端口
2、客户端连接测试:
连接后输入 passive 可以开启被动模式
ftp 192.168.10.1
# 输入用户和密码:
passive    //开启被动模式
## 当显示为 on 时,被动模式启动: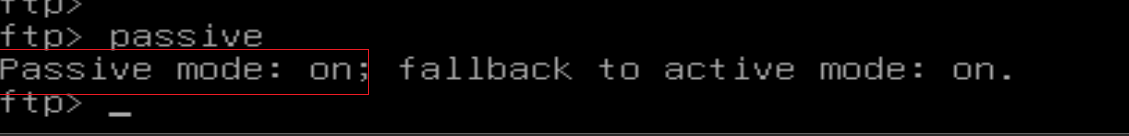
上传还需要用户有写入权限,这里不赘述
如果没有开启被动模式,就会一直卡着,无法上传
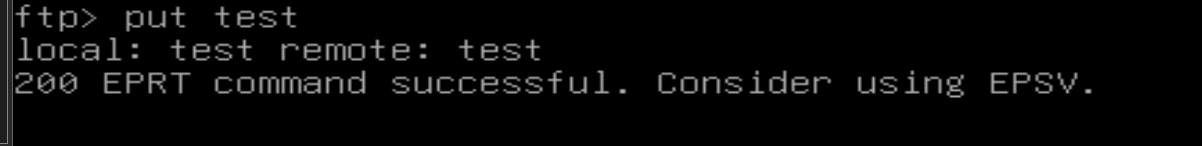
开启被动模式后:
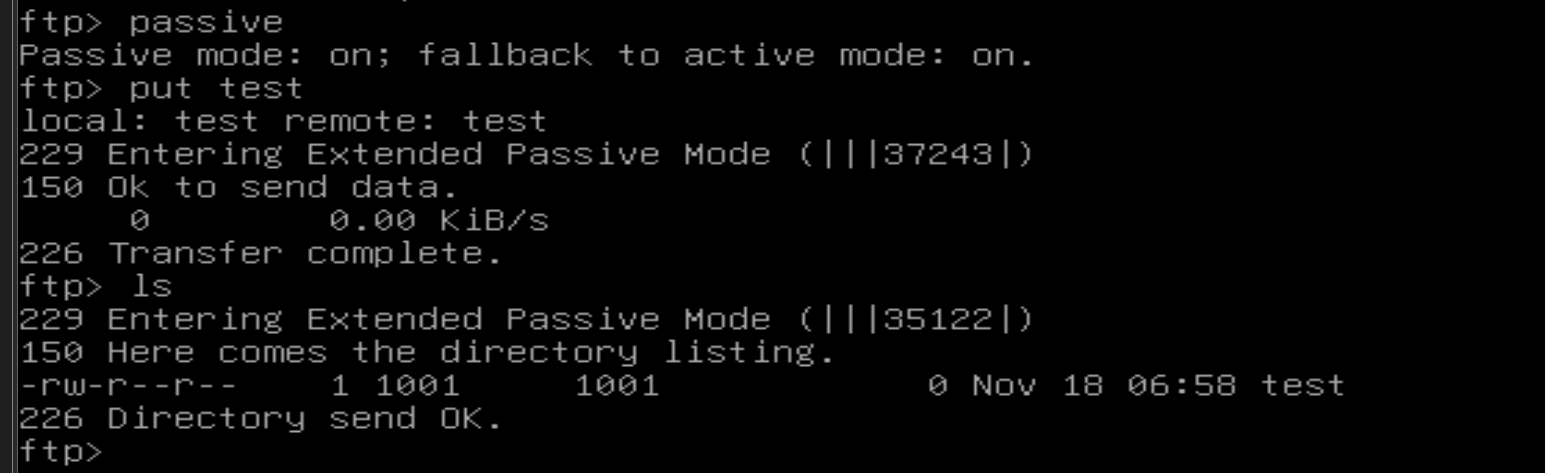
·lftp使用被动模式:
lftp -e "set ftp:passive-mode true;" -u ftp1 ftp://192.168.10.1·如果ftp服务器在内网,客户端在外网,流量通过NAT转发给服务器的话:
# 需要多配置一个 pasv_address:
pasv_address=[公网IP地址]