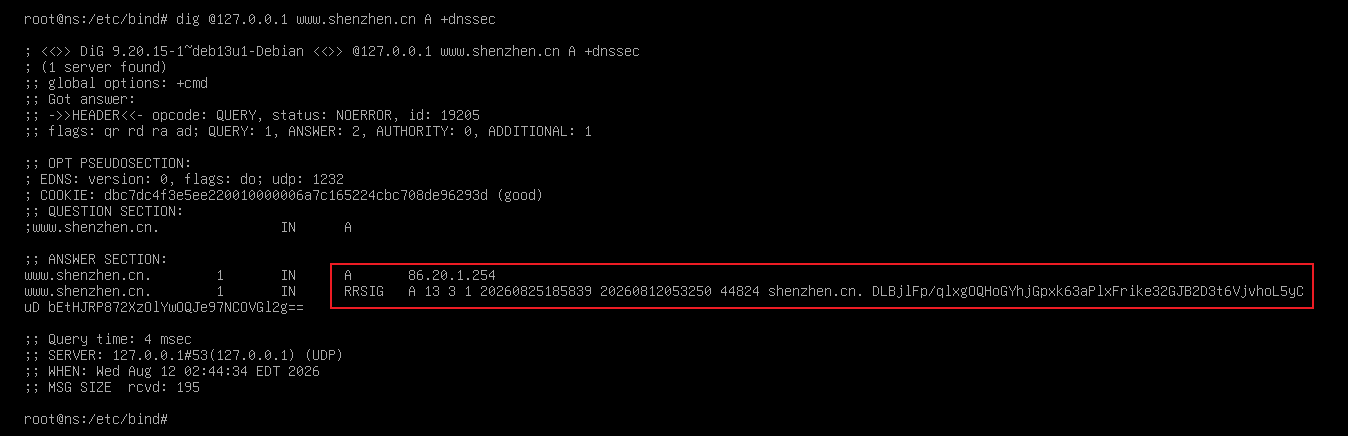
为区域开启dnssec.note
1、为区域开启dnssec:
vim /etc/bind/named.conf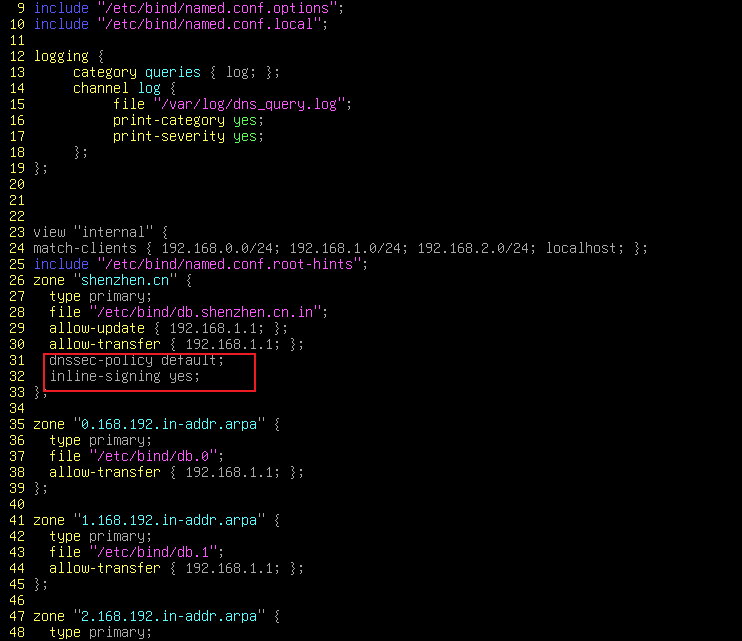
systemctl restart bind9
·然后就会自动在 /var/cache/bind 目录中生成私钥和公钥:
.key 是公钥,.private 是私钥

此时客户端是能够直接解析的,只有递归服务器需要配置(但是如果递归服务器将dnssec-validation 设置为 no也不用配置)
·本地测试:
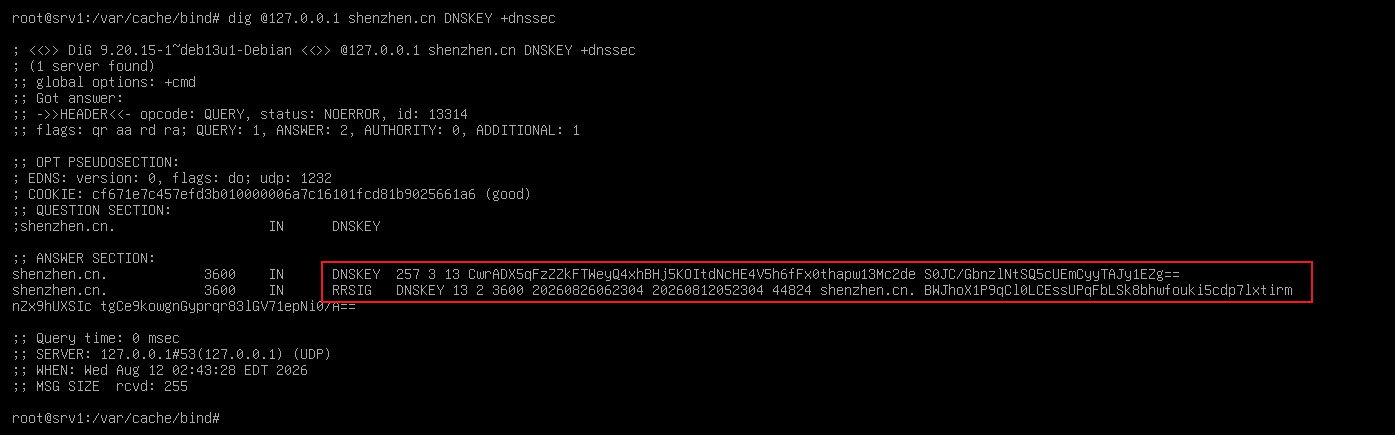
2、配置递归服务器:
这里配置委派转发:
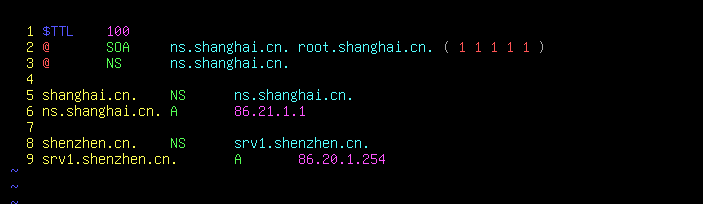
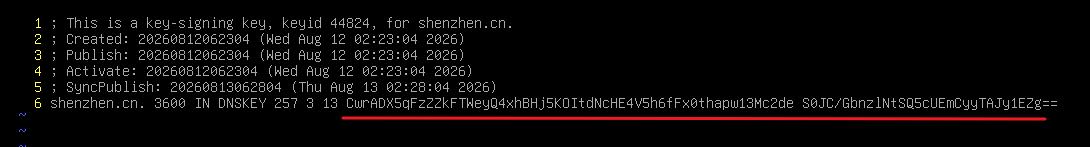
在服务器上查看公钥字段:
vim /var/cache/bind/Kshenzhen.cn.+0.....key复制这一段
vim /etc/bind/named.conf.options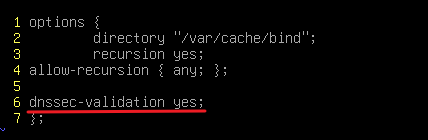
vim /etc/bind/named.conf
# 写进去:
模板:man named.conf

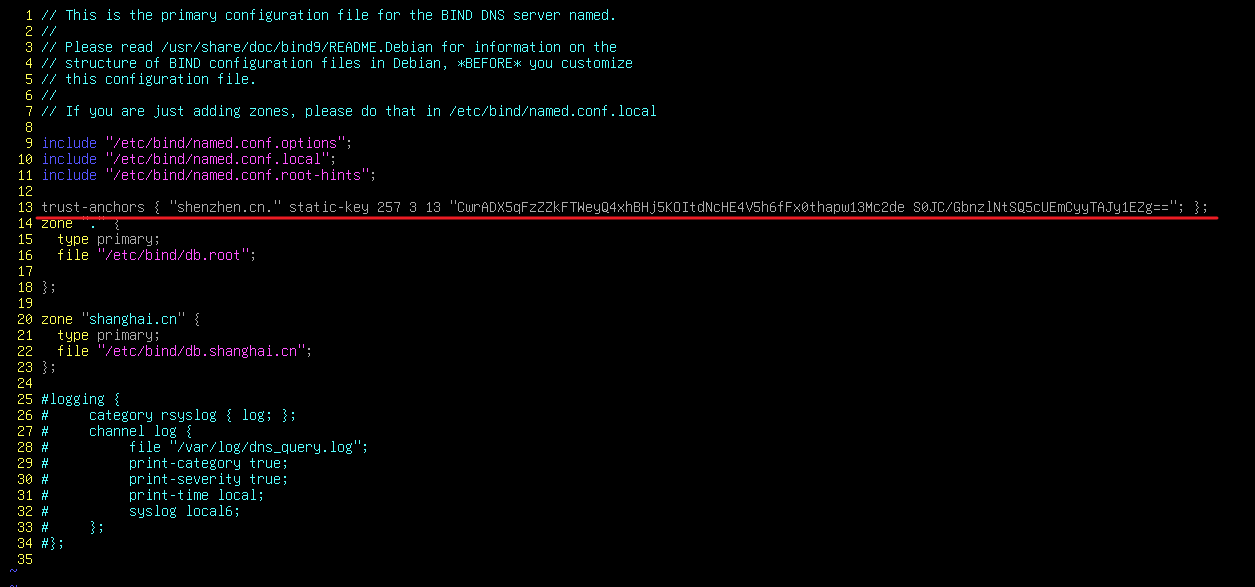
systemctl restart bind9
·测试:
在递归服务器本地应该能够查看到解析记录和 RRSIG