客户端信任证书.note
1、命令行信任证书:
# 将 CA的 根证书 传输给客户端
scp demoCA/cacert.pem skills@192.168.10.8:~/ca.crt

# 客户端信任证书:
cp /home/skills/ca.crt /usr/local/share/ca-certificates/
update-ca-certificates
2、GUI界面 图形化信任证书:
# 先在 命令行将证书信任了,然后再配置图形化信任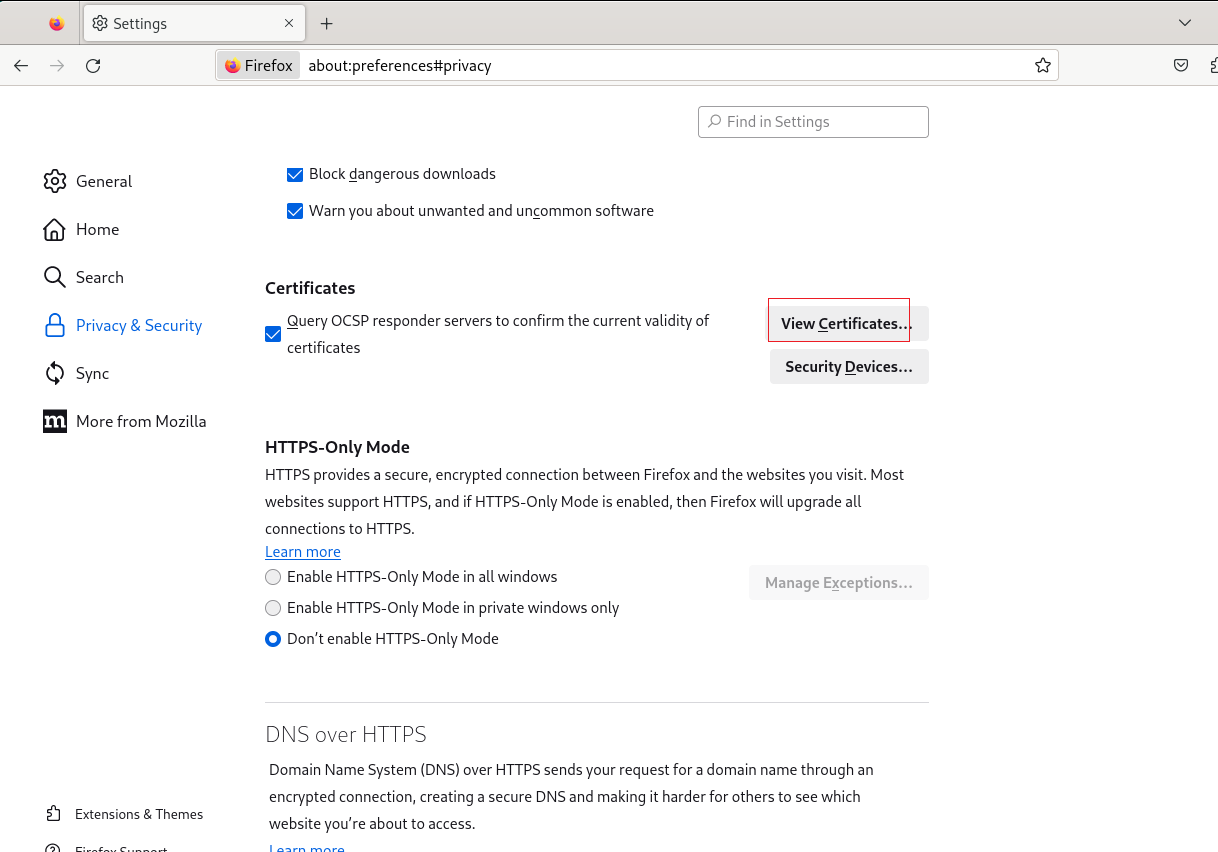
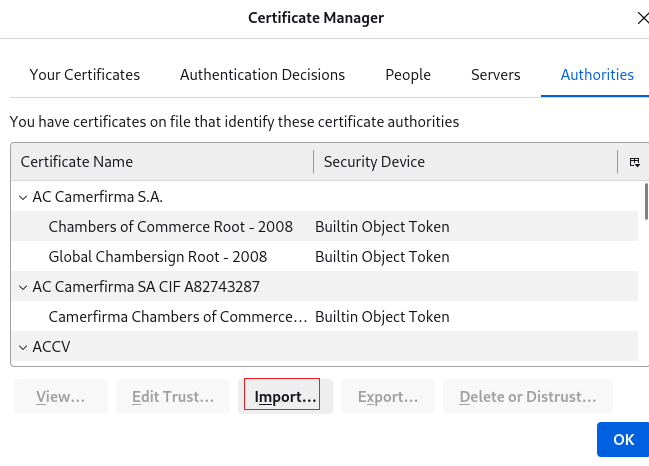
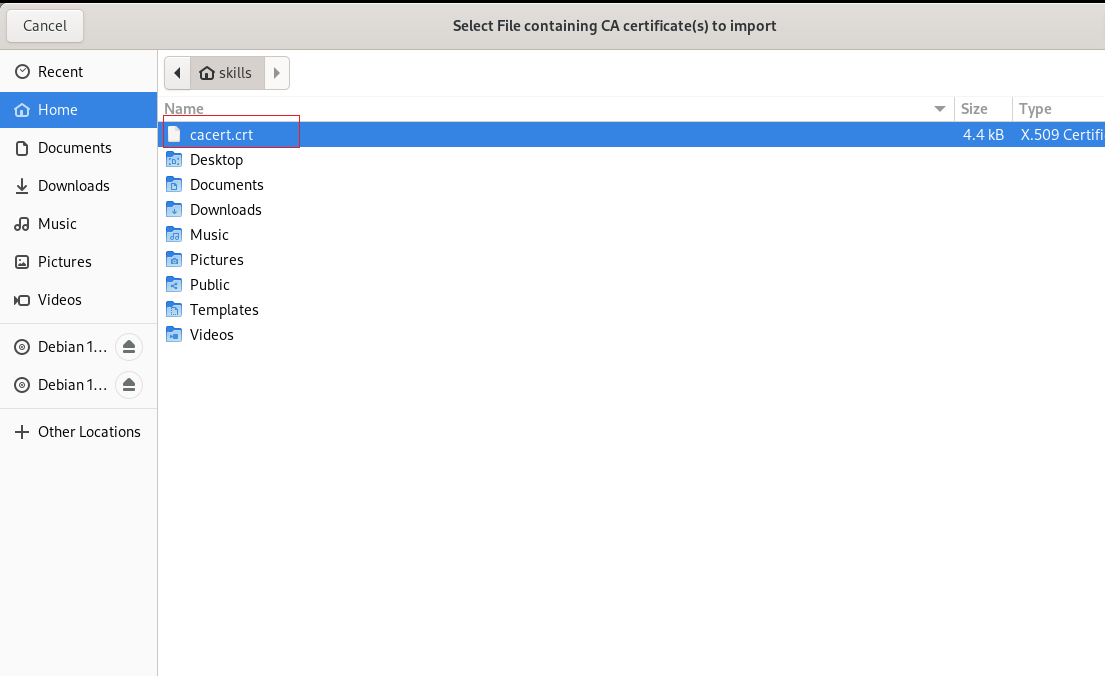
# 将 CA的 根证书 传输给客户端
scp demoCA/cacert.pem skills@192.168.10.8:~/ca.crt
# 客户端信任证书:
cp /home/skills/ca.crt /usr/local/share/ca-certificates/
update-ca-certificates# 先在 命令行将证书信任了,然后再配置图形化信任