AD域 小点汇总.note
1、AD域快照:
ntdsutil
snapshot
activate instance ntds
create
list all
mount 1
quit
quit

cd c:\
mkdir c:\IFM
xcopy ".\$SNAP_202602...\Windows\NTDS" c:\IFM

# 复制完后取消快照挂载(不取消好像也没关系)
ntdsutil
snapshot
activate instance ntds
unmount 1
2、强制WSC2026.MASTER信任处理来自WSC2028.SEC网域Kerberos票据中包含的ExtraSIDs:
# 在 WSC2026.MASTER 域控上执行:
netdom trust wsc2028.sec /domain:wsc2026.master /enablesidhistory:yes /quarantine:no /usero:administrator@wsc2028.sec /passwordo:*
然后输入一下对端域的密码
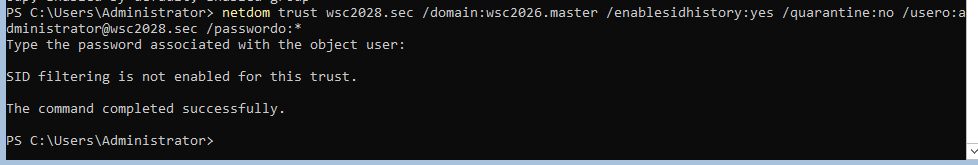
如果弹出 Access is denied 表示命令执行不成功
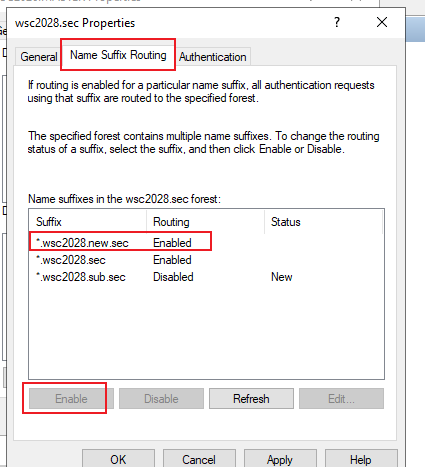
3、禁止 创建的指定UPN通过信任关系:
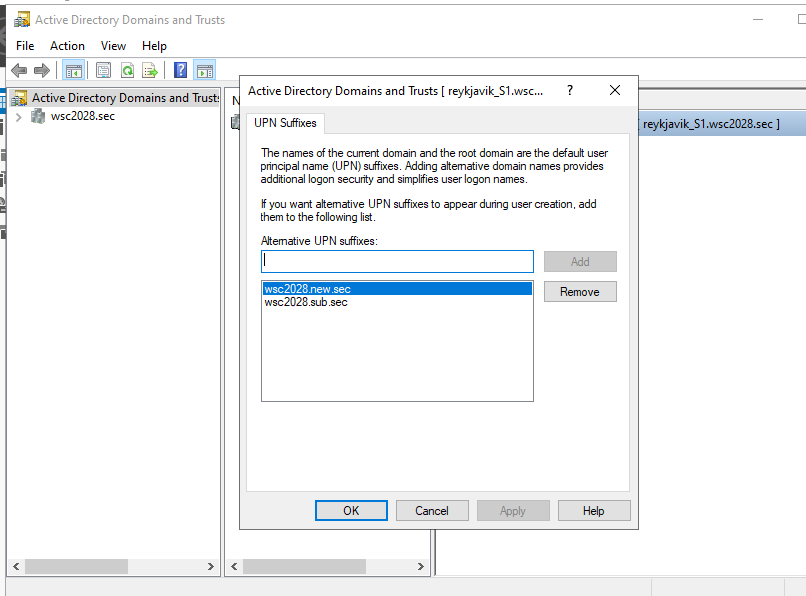
默认就是禁止的,但是创建了两个,题目只要求禁止一个,所以言外之意就是要手动允许没被禁止的那个 UPN
在 wsc2028.sec 上创建 UPN:
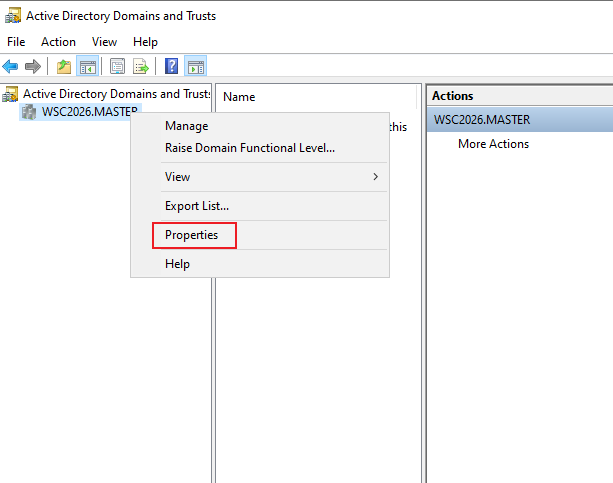
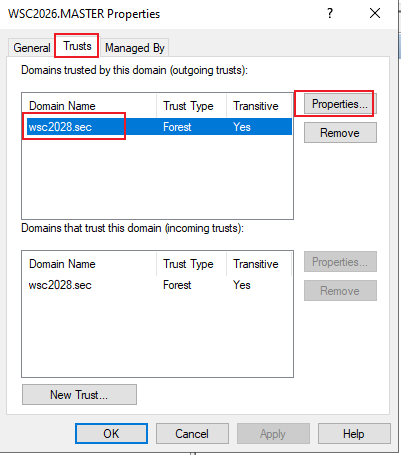
在 WSC2026.MASTER 上配置:
新创建的UPN默认都是禁止的
4、将 ADDS 数据库移动到 D盘(reykjavlk_S1):
powershell:
mkdir d:\NTDS
stop-serivce NTDS -Force    //必须加 -Force才能停止
# 只有停止了NTDS服务才能移动数据库:
ntdsutil
activate instance ntds
files
move db to D:\NTDS
move logs to D:\NTDS    //把日志也同步移动
quit
quit

start-service NTDS
·测试:
Get-ItemProperty "HKLM:\SYSTEM\CurrentControlSet\Services\NTDS\Parameters" | Select 'DSA Database file','Database log files path'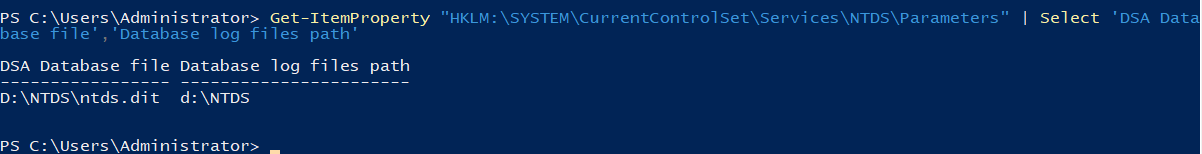
5、将Tech OU账户的密码委派给TECH-Admin用户:
# 创建 TECH-Admin 用户:
net user TECH-Admin Skills39 /add
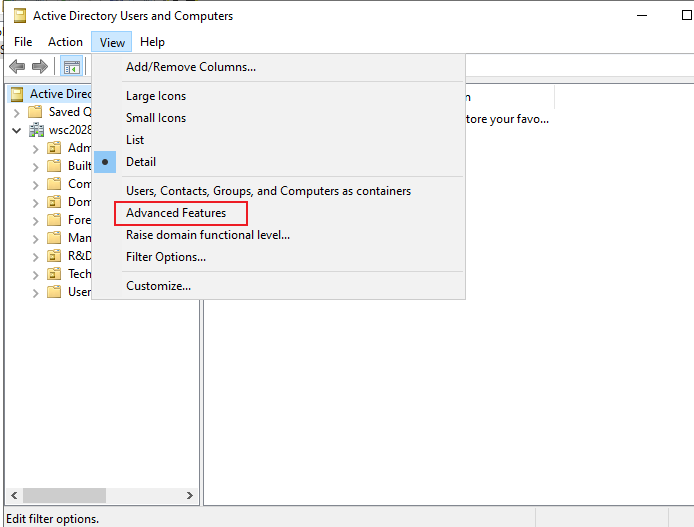
勾选扩展模式:
右键 Tech OU,点击 Delegate Control:
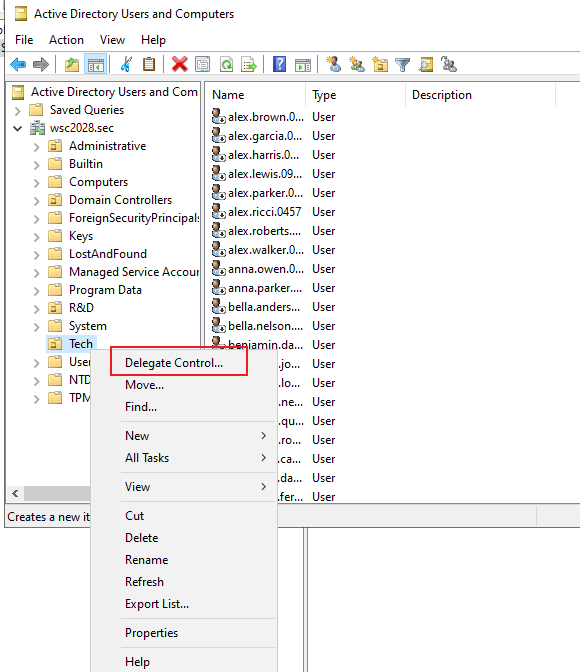
添加TECH-Admin 用户:
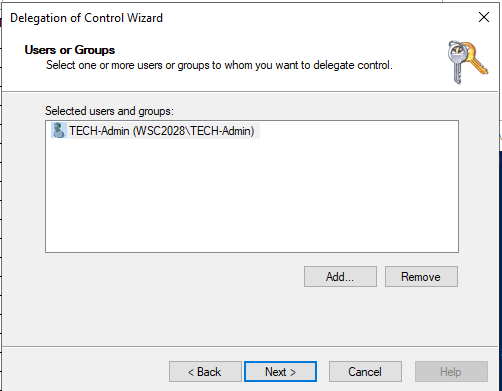
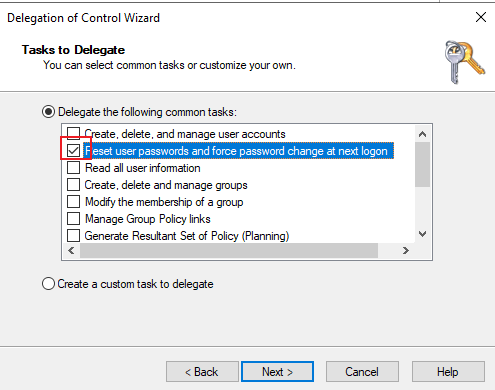
勾选 Reset user passwords and force password change at next logon:
点击 完成