综合练习.note
题目:
https://itnsa.cn/note/teaching-notes-Debian/Linux-Mail-Practice2
一、综合实践:
1、CA(Server4):
apt install -y openssl
vim /etc/ssl/openssl.cnf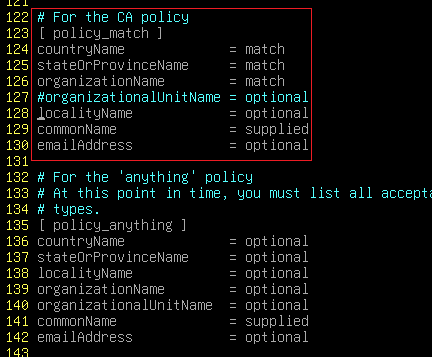
/usr/lib/ssl/misc/CA.pl -newca
/usr/lib/ssl/misc/CA.pl -newreq-nodes
/usr/lib/ssl/misc/CA.pl -sign
2、Mail1(Server1):
(1)邮件搭建:
apt install -y postfix dovecot-pop3d
vim /etc/dovecot/conf.d/10-auth.conf
vim /etc/dovecot/conf.d/10-master.conf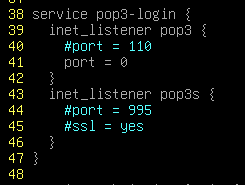
vim /etc/dovecot/conf.d/10-ssl.conf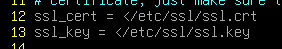
vim /etc/postfix/main.cf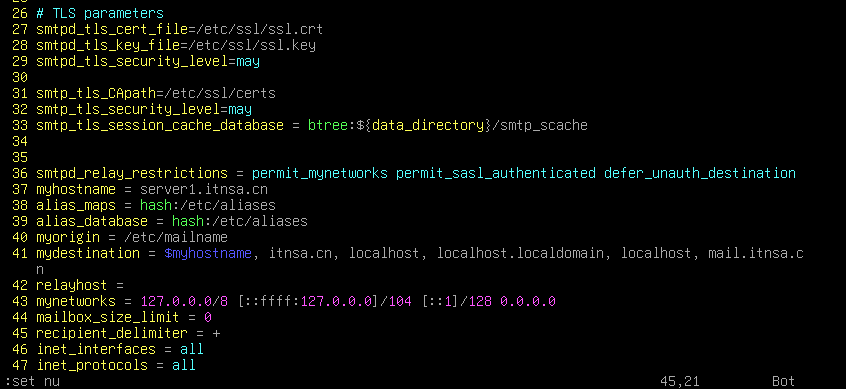
vim /etc/postfix/master.cf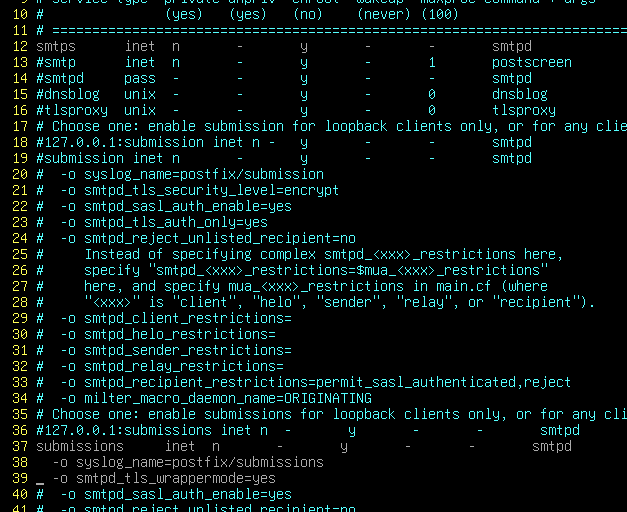
systemctl restart postfix dovecot(2)邮件群发:
vim /etc/aliases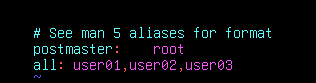
postalias /etc/aliases(3)限制用户发送邮件:
仅允许 user10 —— user20 发送邮件
vim /etc/postfix3、Mail2(Server2):
邮件搭建的步骤跟上面的差不多,不赘述
4、DNS(Server3):
apt install -y bind9
vim /etc/bind/named.conf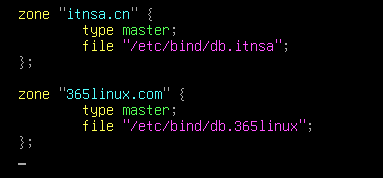
vim db.itnsa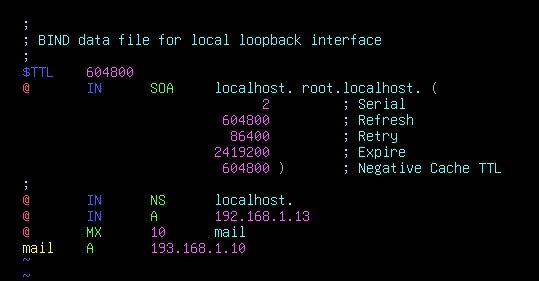
vim db.365linux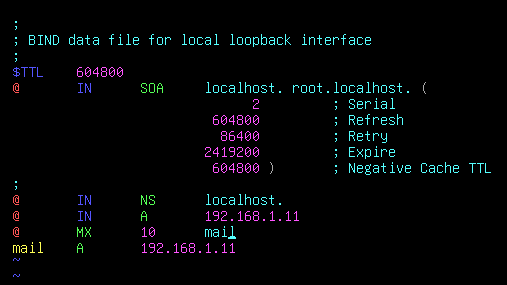
5、ldap:
(1)配置 ldap:
apt install -y slapd ldapscriptsvim ou.ldif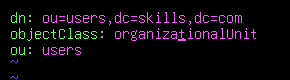
ldapadd -x -D "cn=admin,dc=skills,dc=com" -w Skills39 -f ou.ldifvim /etc/ldapscripts/ldapscripts.conf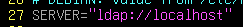
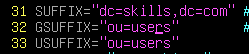

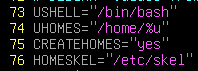
echo -n Skills39 > ldapscripts.passwdtail /usr/sbin/ldapadduser //复制模板
vim /etc/ldap/usertemp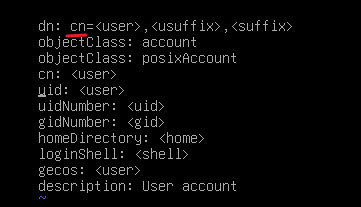
vim /etc/ldapscripts/ldapscripts.conf
(2)for 循环创建用户:
for i in {01..99}; do ldapadduser user$i users ; done
for i in {01..99}; do ldapsetpasswd user$i Skills39 ; done
(3)配置 SSL:
cp /usr/share/doc/slapd/examples/slapd.conf .
slappasswd >> slapd.conf

vim slapd.conf
# :%/dc=example,dc=com/dc=skills,dc=com
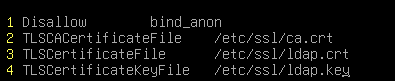
mkdir ~/back
mv slapd.d/* ~/back
slaptest -f slapd.conf -F slapd.d
chown -R openldap. slapd.d
chown openldap. /etc/ssl/*
systemctl restart slapd
(4)配置 仅允许 SSL:
vim /etc/default/slapd
(5)其它设备配置为ldap客户端:
apt install -y nslcd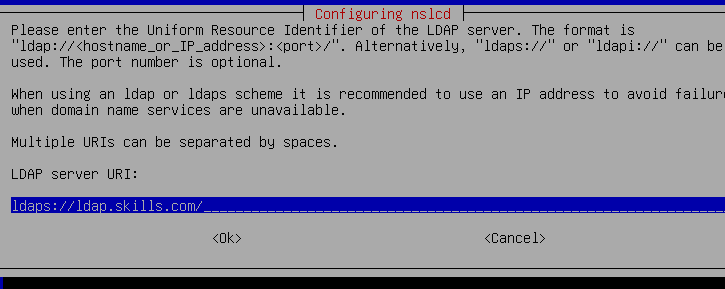
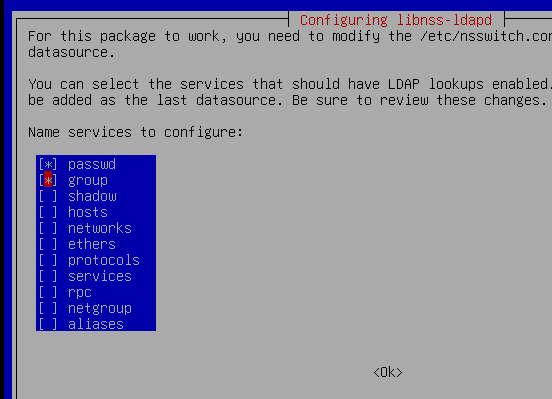
vim /etc/nslcd.conf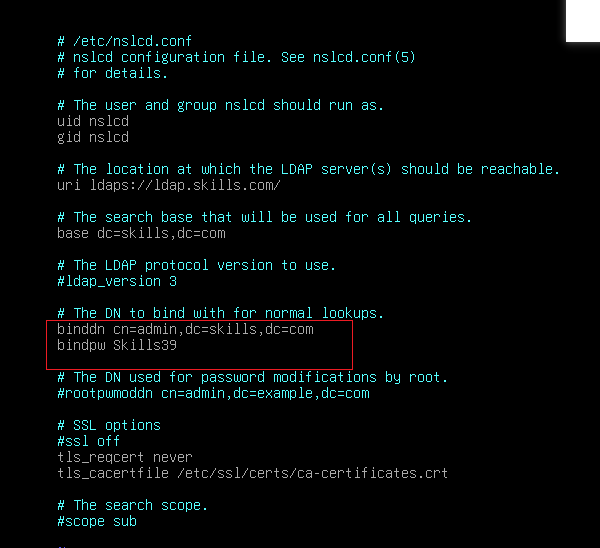
systemctl restart nslcdpam-auth-update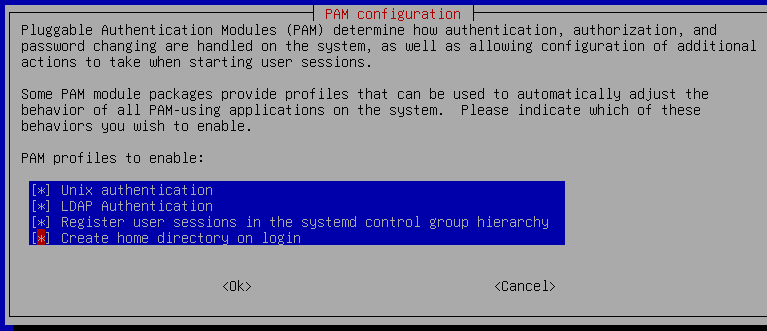
6、Thunderbird客户端(Cient1):
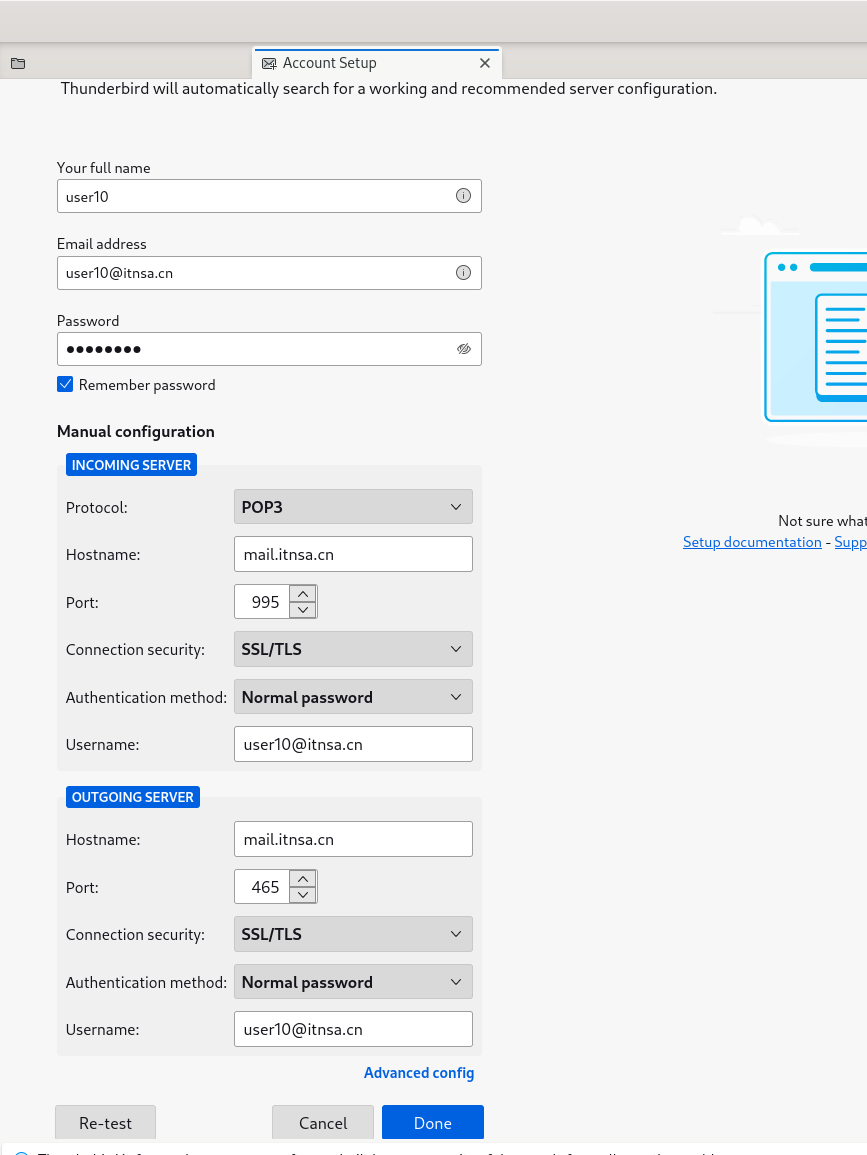
apt install -y thunderbird