NTP、NTP非对称加密.note
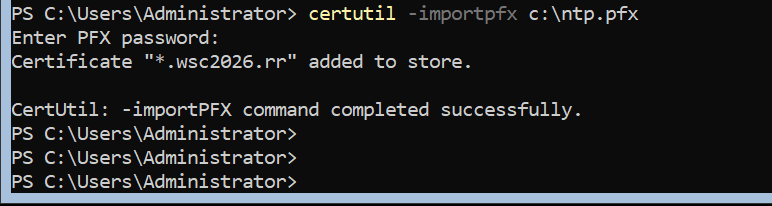
在两端信任 domain 证书,并导入 证书:
一、配置 NTP时间同步:
1、配置 NTP Server:
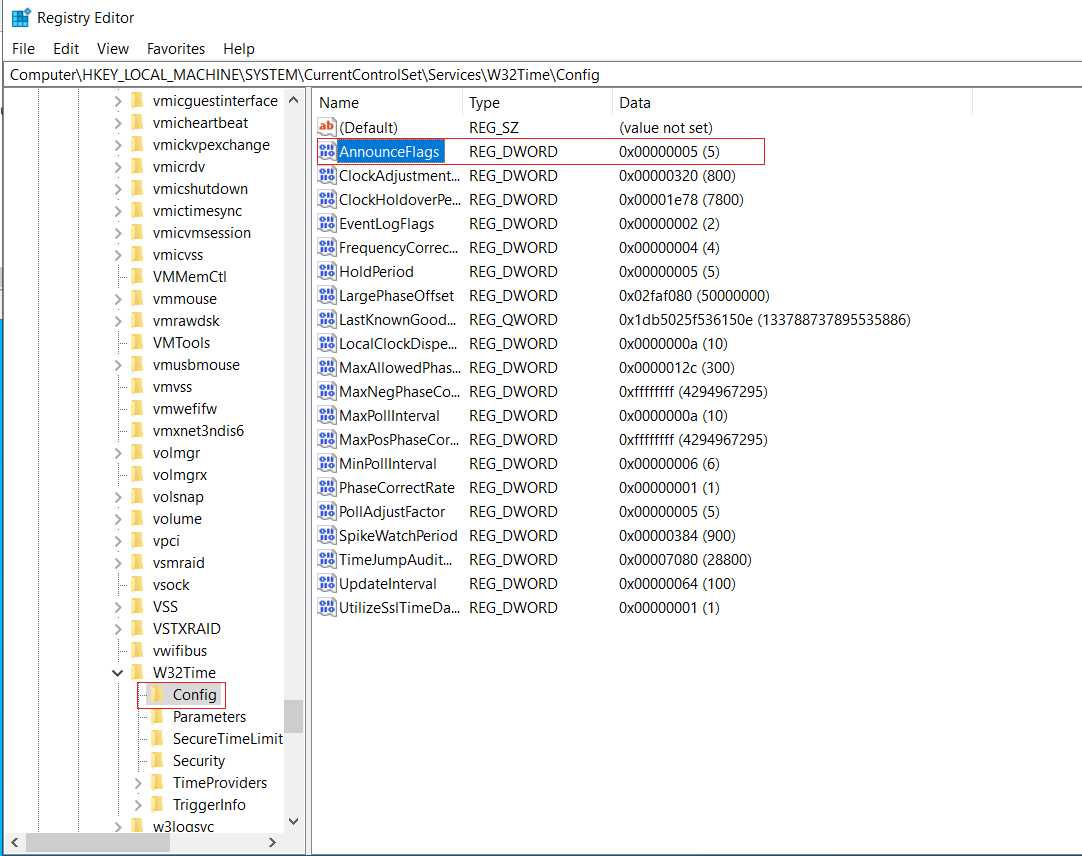
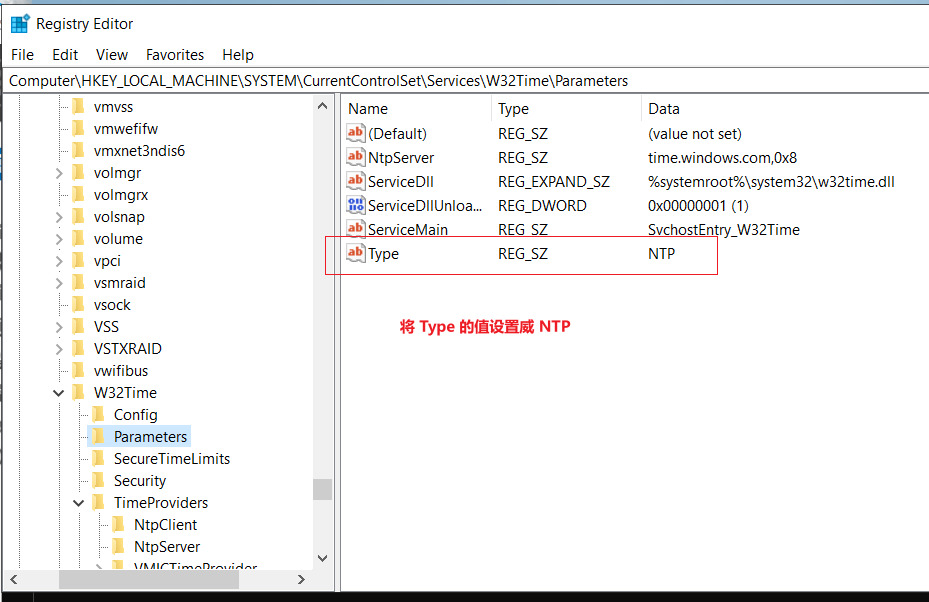
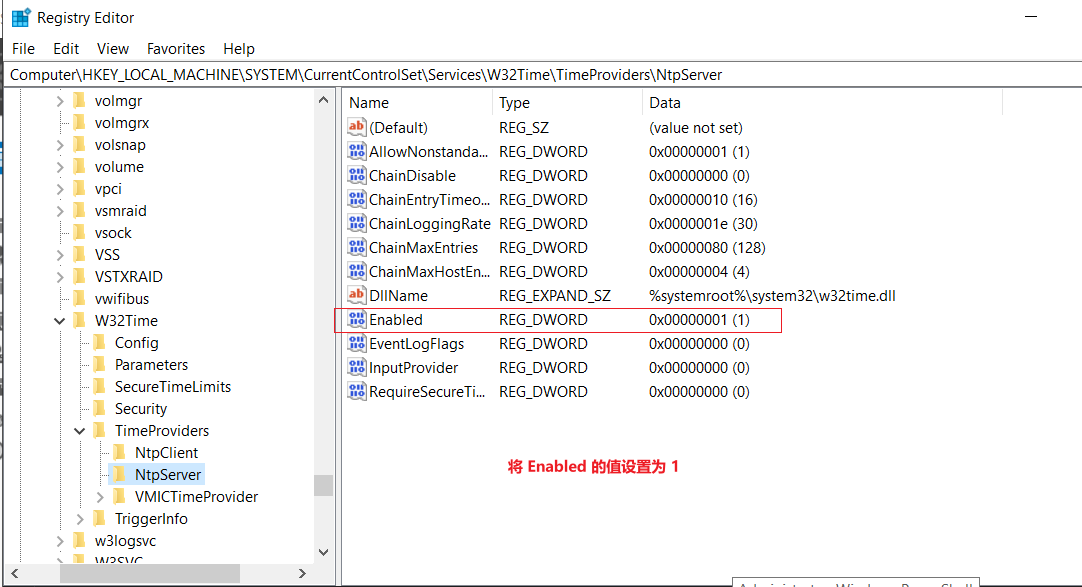
(1)注册表中启用NTP:
# 打开注册表:
regedit注册表路径:


(2)重启 w32time 服务:
restart-service w32time
set-service W32Time -StartupType Automatic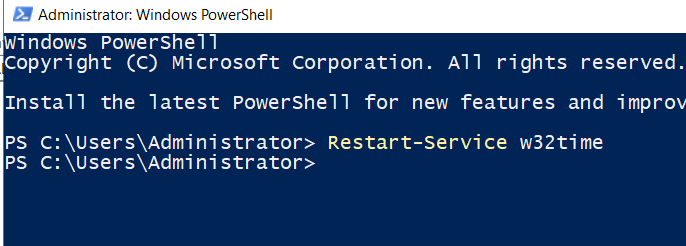
2、配置 NTP Client:
regedit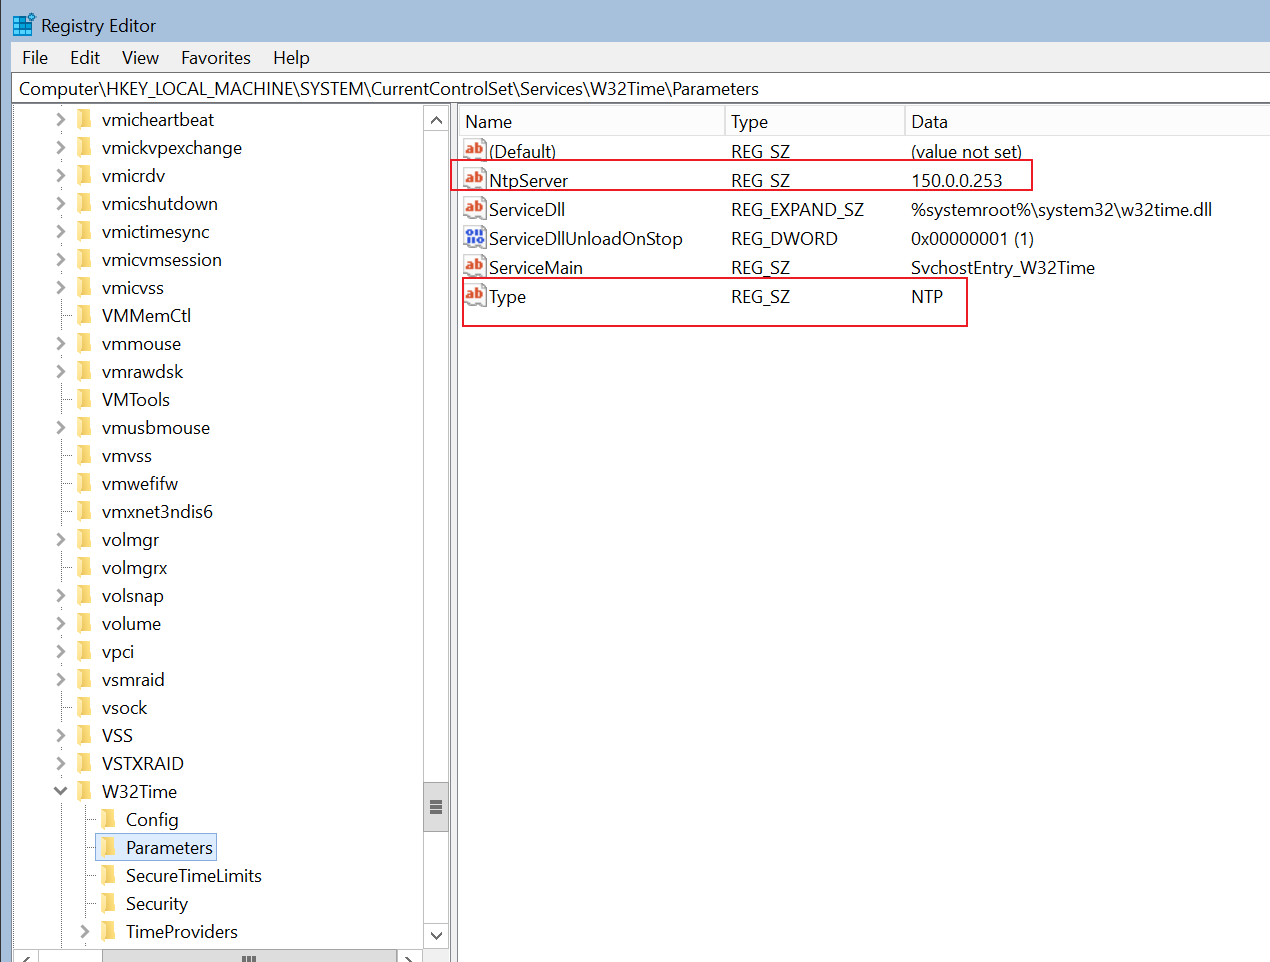
restart-service w32time
set-service W32Time -StartupType Automatic
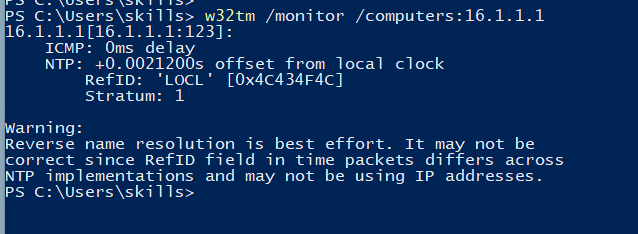
·使用命令测试:
w32tm /monitor /computers:16.1.1.1

# w32tm /monitor /computers:[NTP服务器地址]
同步成功:
二、配置 NTP 使用 ipsec加密:
1、NTP 配置ipsec加密:
ISP:NTP Server
HQ-SRV1:NTP Client
(1)poznan_R:
打开 mmc:
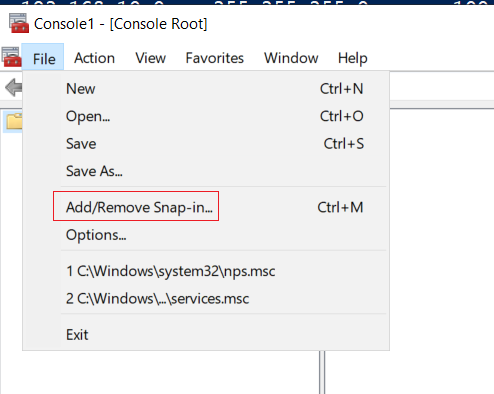
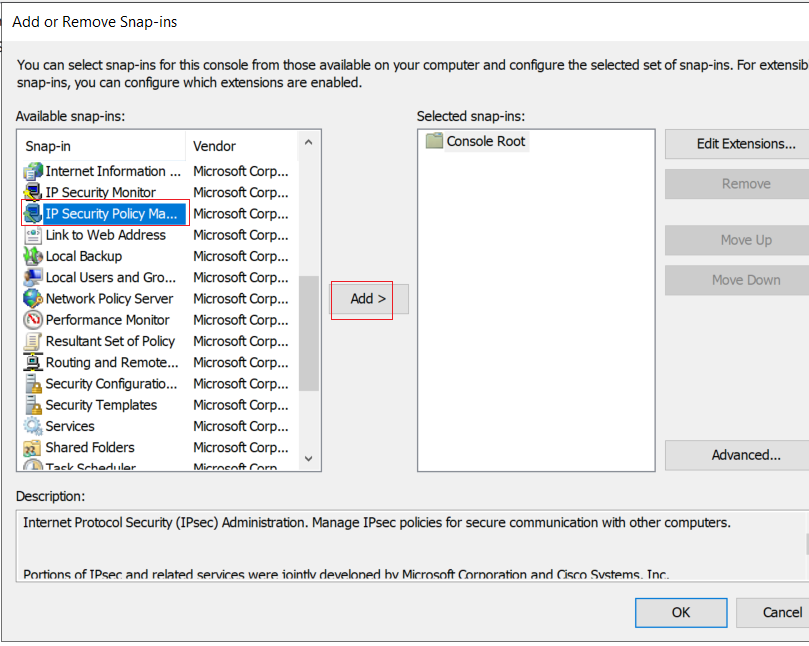
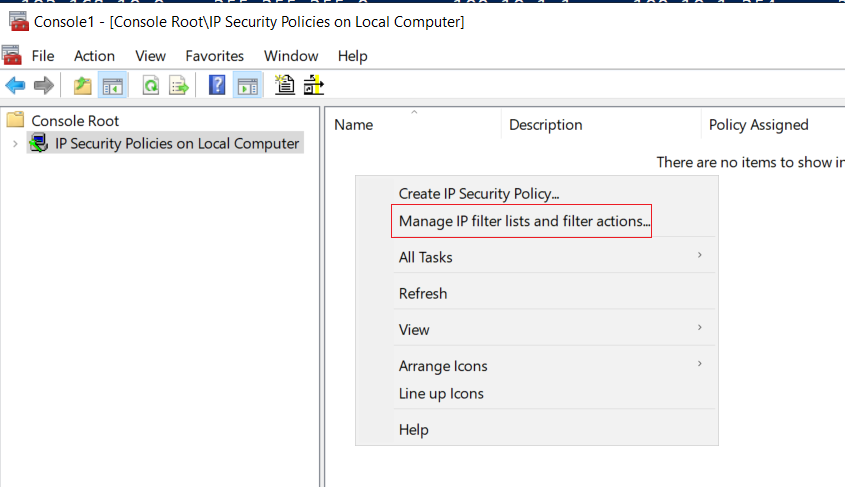
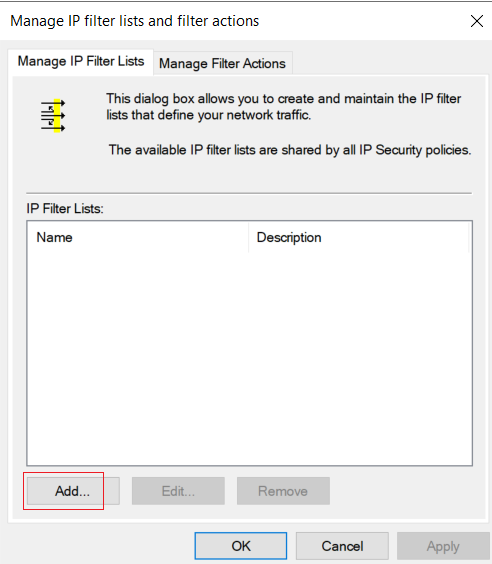
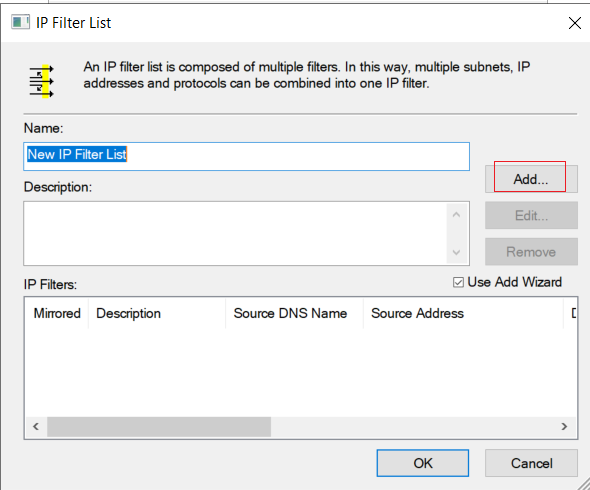
源目IP都是任意(因为本地是服务器)
端口设置为From UDP 123:
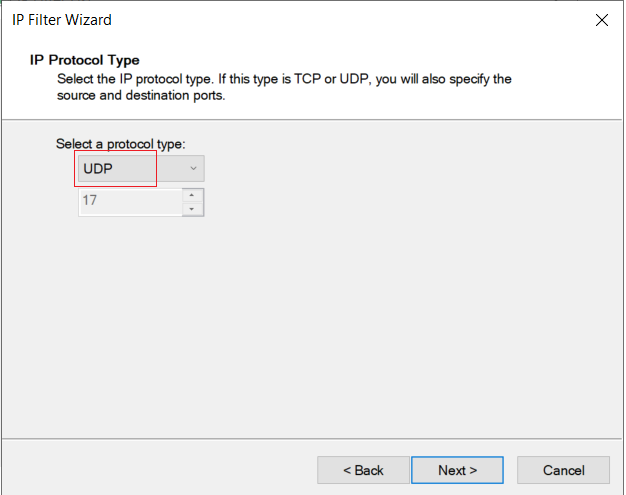
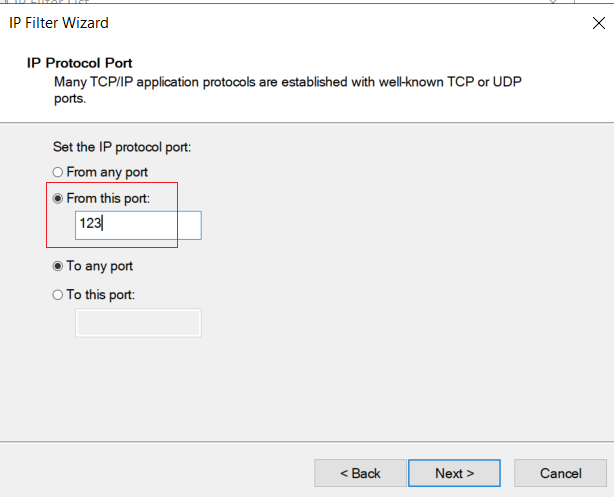
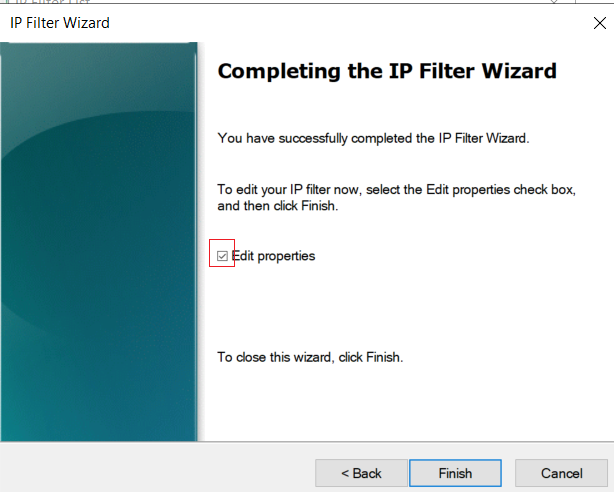
检查没问题,就点击OK
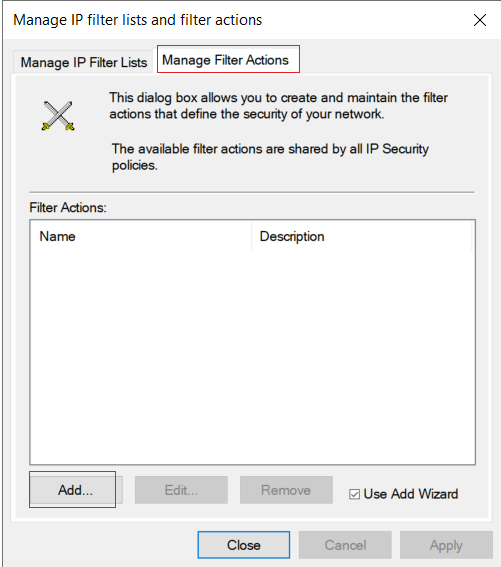
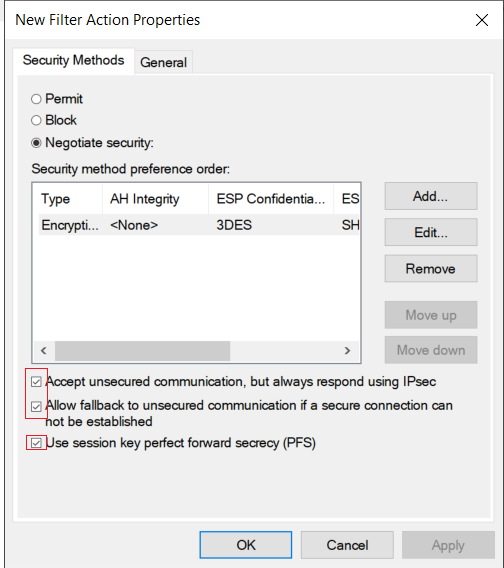
启用pfs:
勾选上面两个选项,允许非ipsec的连接(因为其它客户端要跟NTP Server同步,但是题目没有要求配置ipsec,所以需要接受不安全连接)
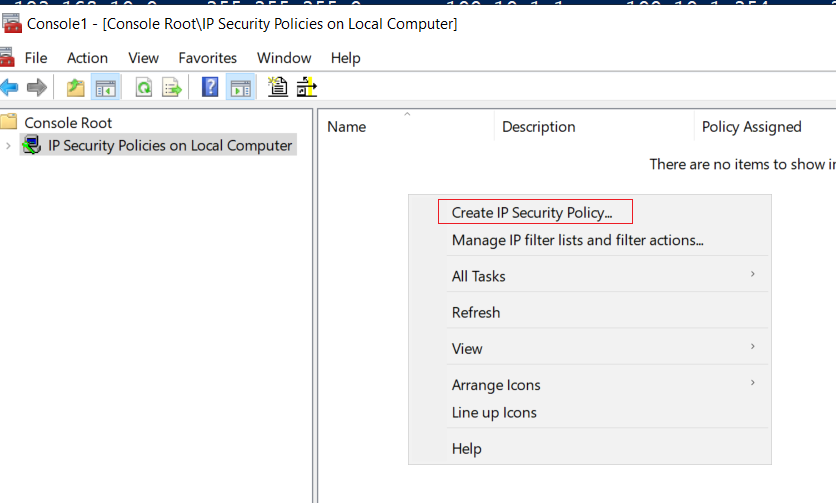
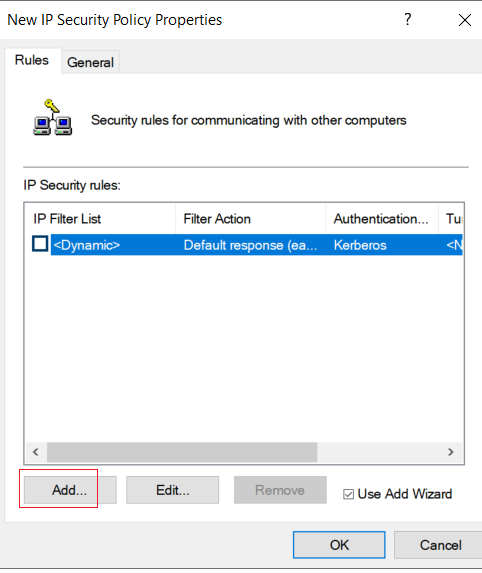
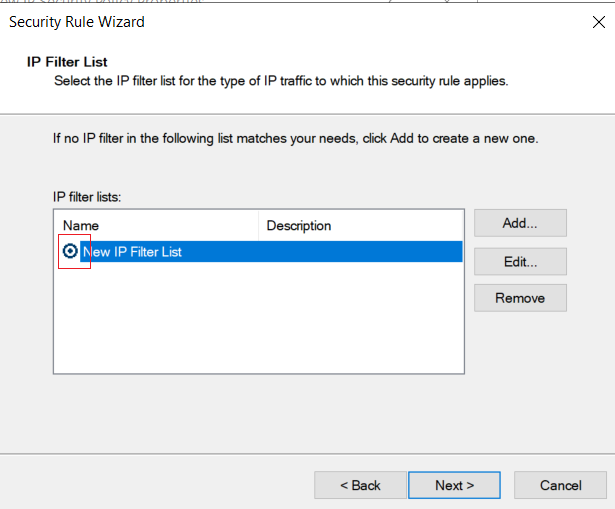
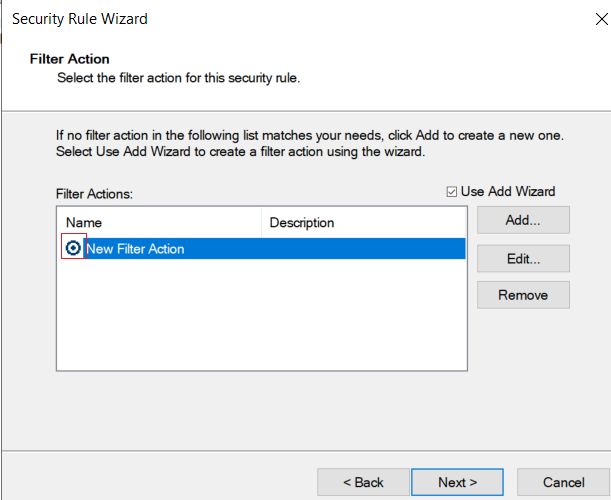
使用预共享密钥:
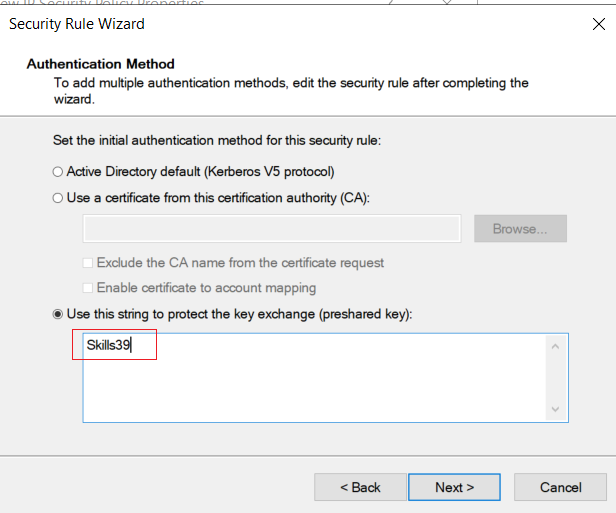
点击OK
右键启用:
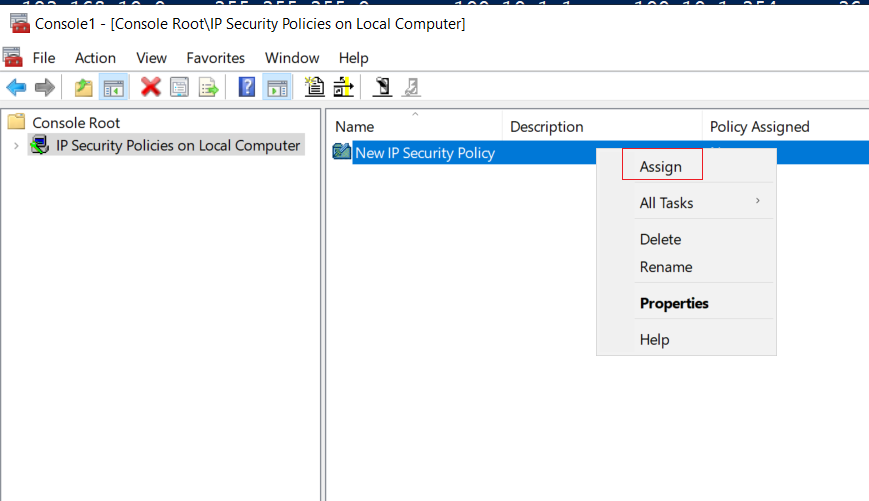
(2)po2nan_R:
打开mmc:
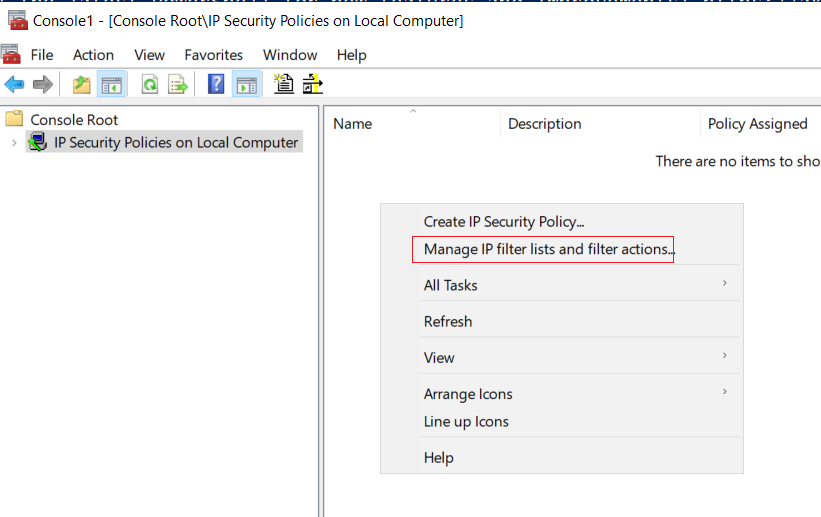
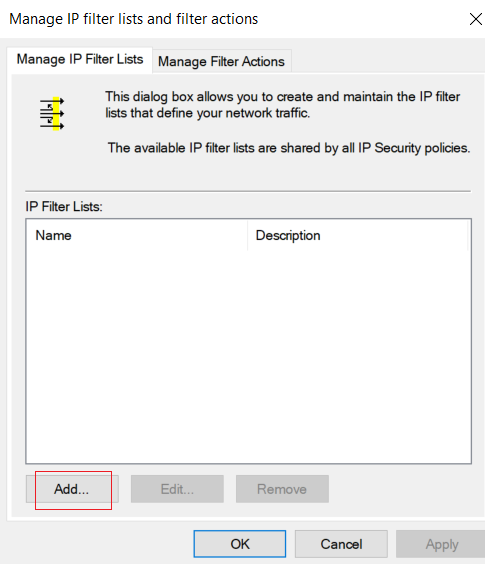
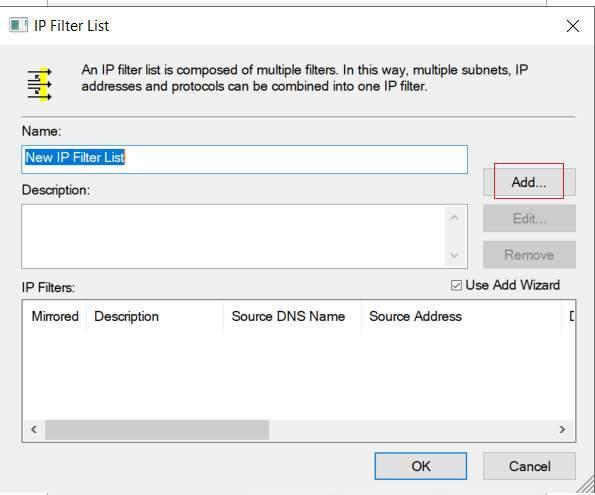
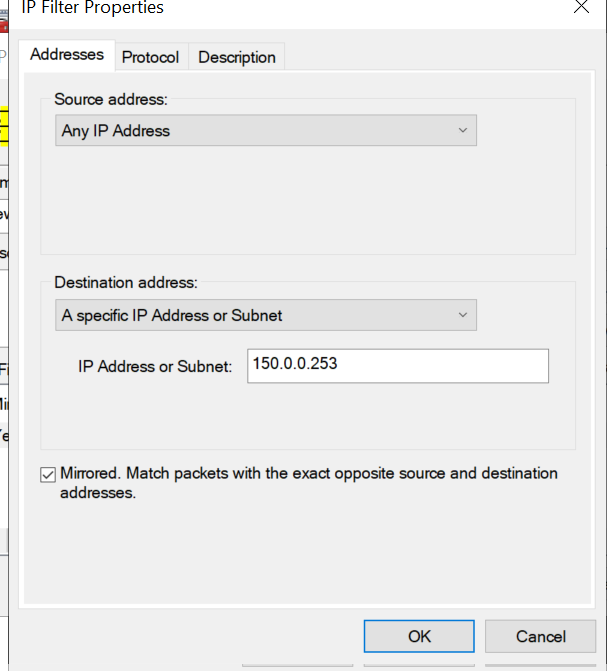
源地址任意,目标地址设置为NTP服务器:
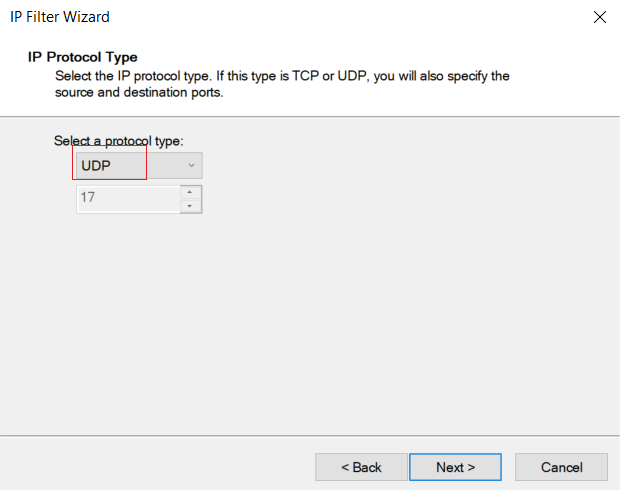
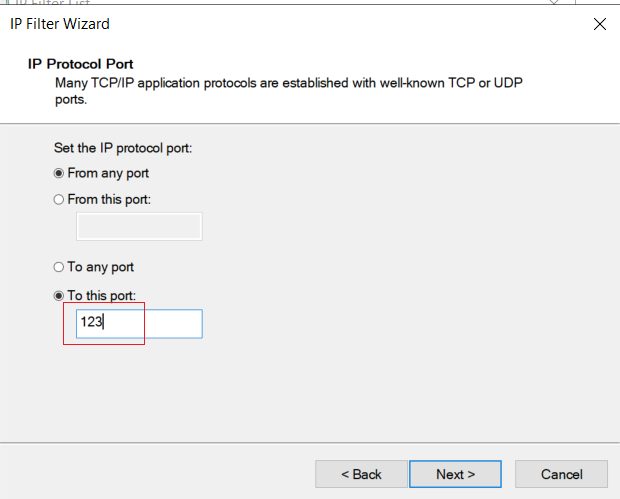
端口设置为To UDP 123:
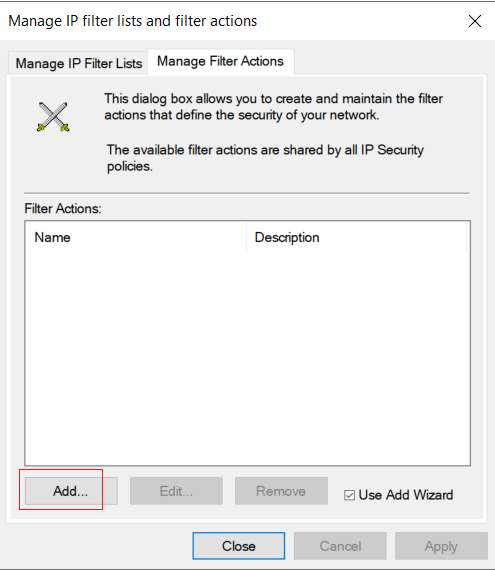
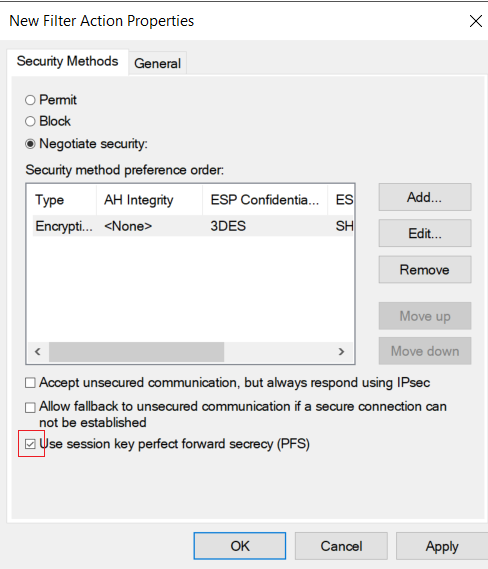
启用pfs:
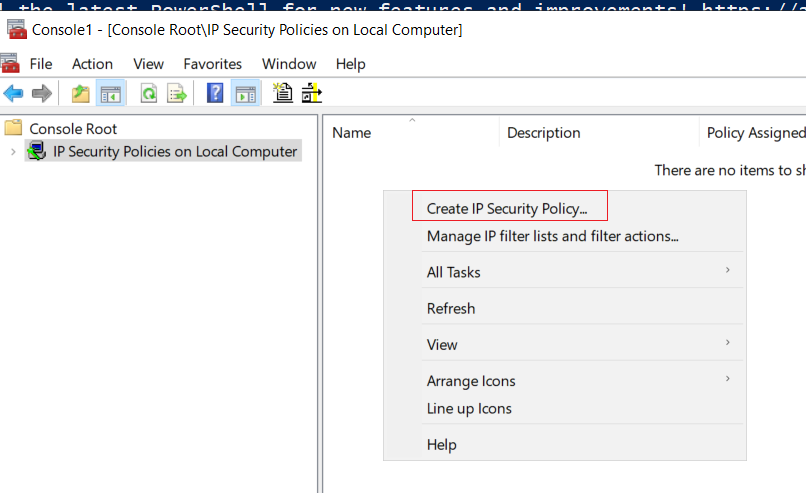
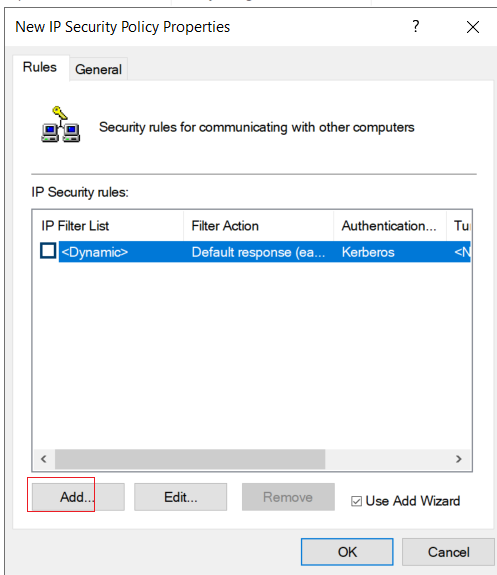
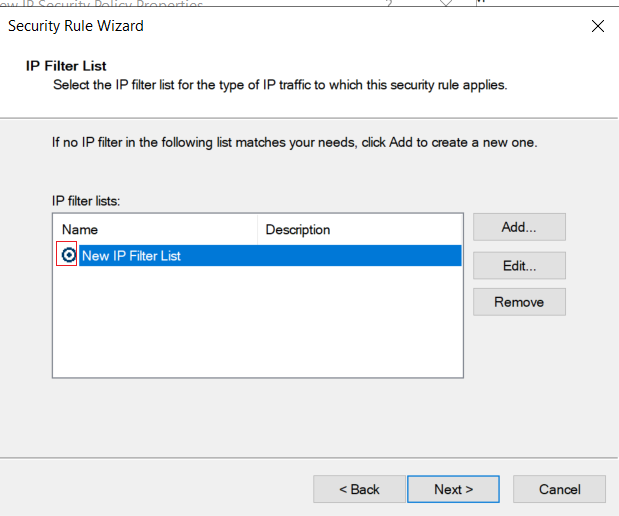
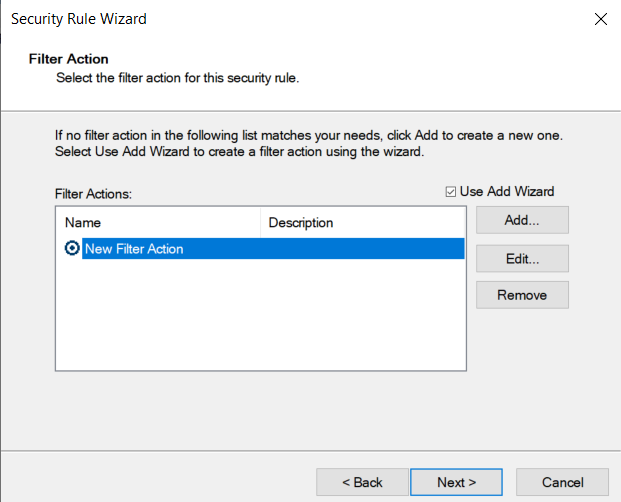
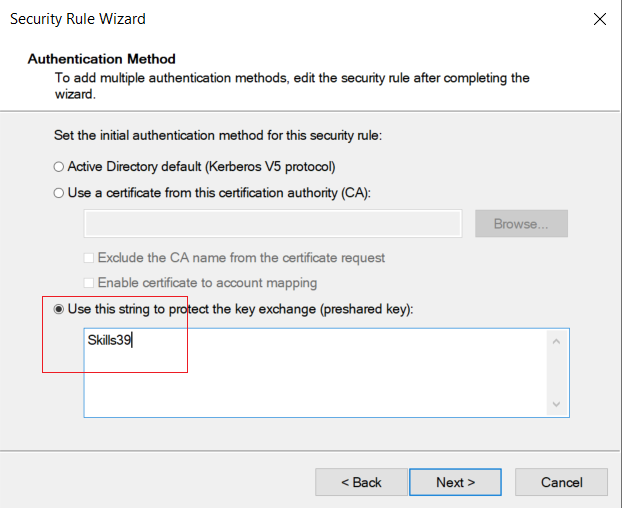
设置预共享密钥:
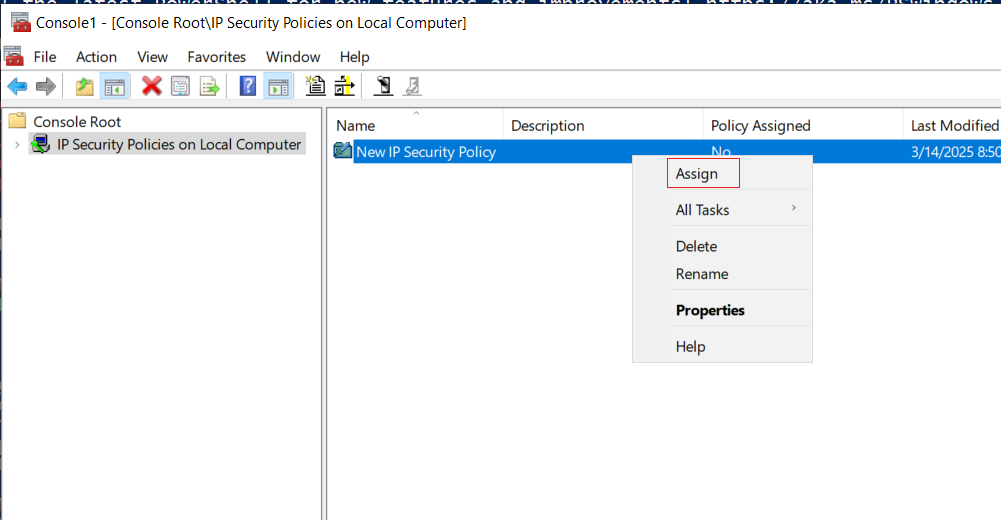
右键启用:
·查看ipsec加密:
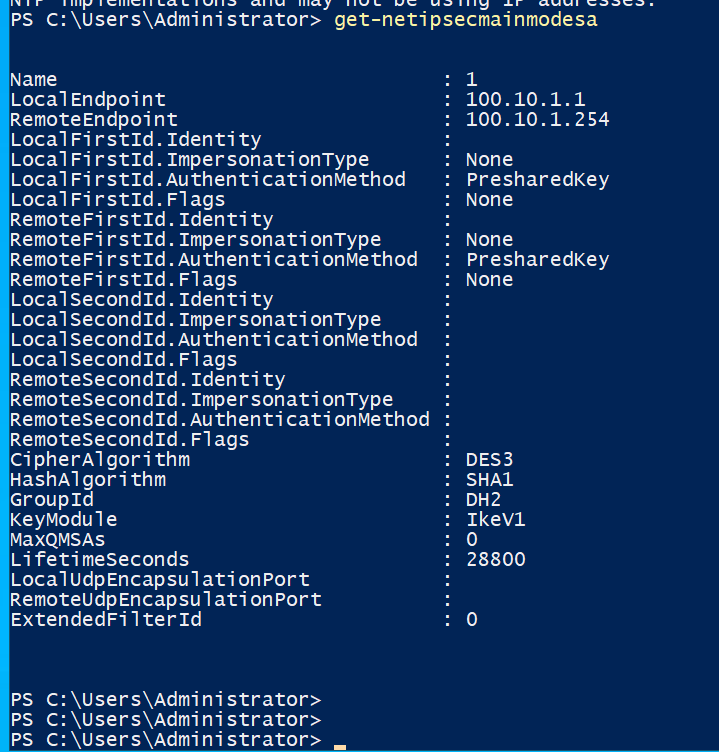
get-netipsecmainmodesa客户端先查看NTP是否能够同步:
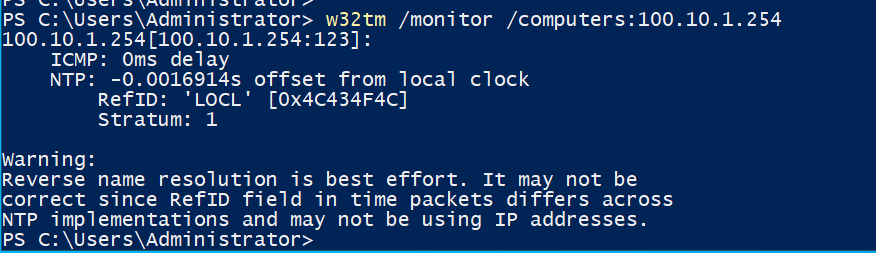
ISP:
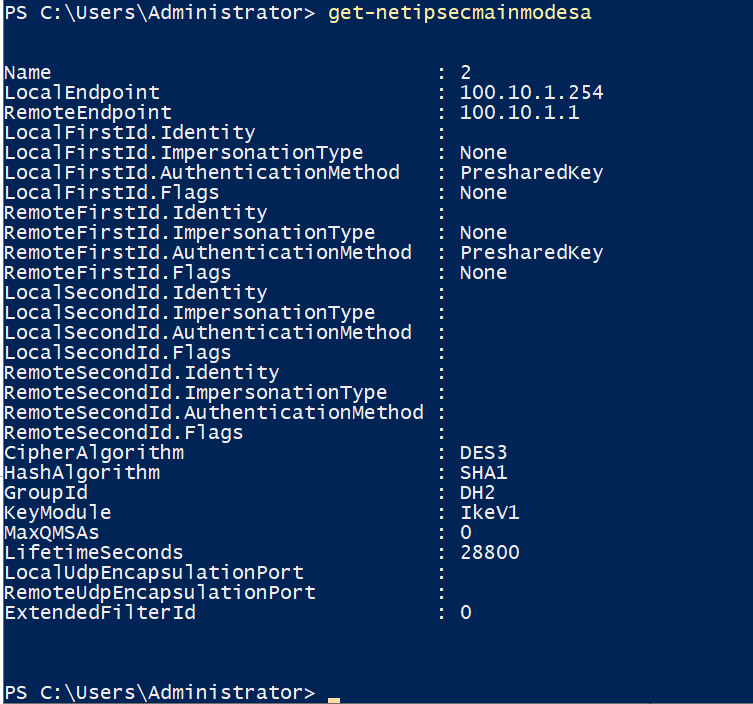
HQ-SRV1: