freeradius使用本地unix用户进行认证.note
一、配置 freeradius
1、开启 unix 认证:
# 取消注释unix字段:
vim /etc/freeradius/3.0/sites-enabled/default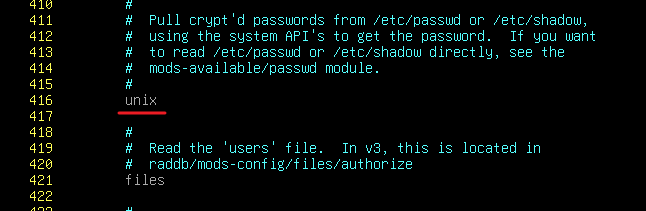
这样配置就成功了,其他服务连接radius就能够直接调用 linux本地用户进行身份认证了
不需要给予radius读取/etc/shadow的权限,因为freerad用户默认就加入了shadow组了

# 如果要手动将 freerad用户加入shadow组:
usermod -aG shadow freerad