openvpn 配置 site-to-site.note
一、配置 Site-to-Site Openvpn:
必须要在证书环境下配置
拓扑:
Client1 - FW1 - FW2 - Client2
(1)安装软件包:
apt install -y openvpn(2)先生成 VPN证书和dh文件:
生成证书和dh文件的操作不演示
(3)配置 FW1(Server端):
cd /etc/openvpn
cp /usr/share/doc/openvpn/examples/sample-config-files/server.conf .
openvpn --genkey secret ta.key
vim server.conf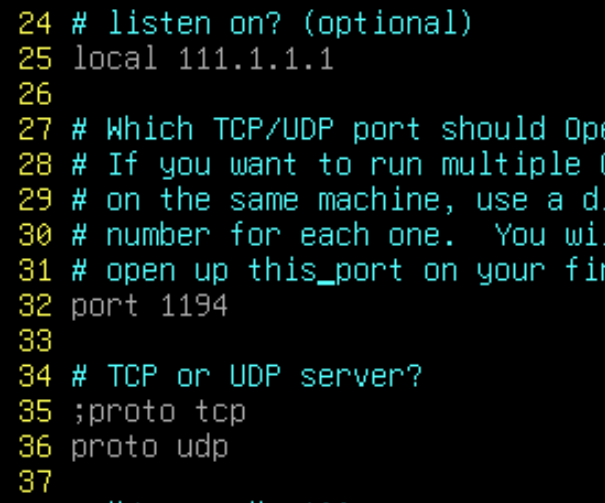
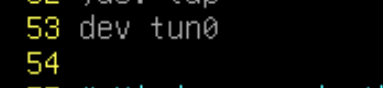
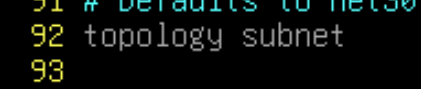
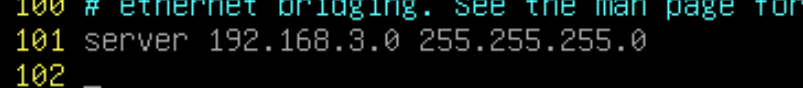

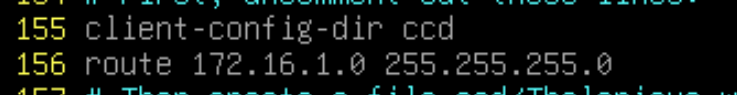
这里的路由写的是客户端路由
配置ccd:
client-conig-dir ccd指的是以 /etc/openvpn/ 目录为相对路径,这里的路径就是 /etc/openvpn/ccd
注意:ccd目录下的这个文件的文件名是客户端证书Subject的公用名(CN)(不是服务端证书的CN)
cd /etc/openvpn
mkdir ccd
vim ccd/vpn    //注意:这个文件的文件名是客户端证书的公用名(CN)
## iroute    //它告诉 OpenVPN 服务器:“如果你想访问 172.16.1.0/24这个网段,请把数据包发送给当前这个客户端(client)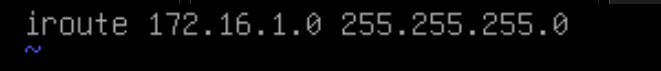
这里写的是客户端路由
systemctl restart openvpn@server
·查看路由:
本地应该有去往客户端内网的路由:
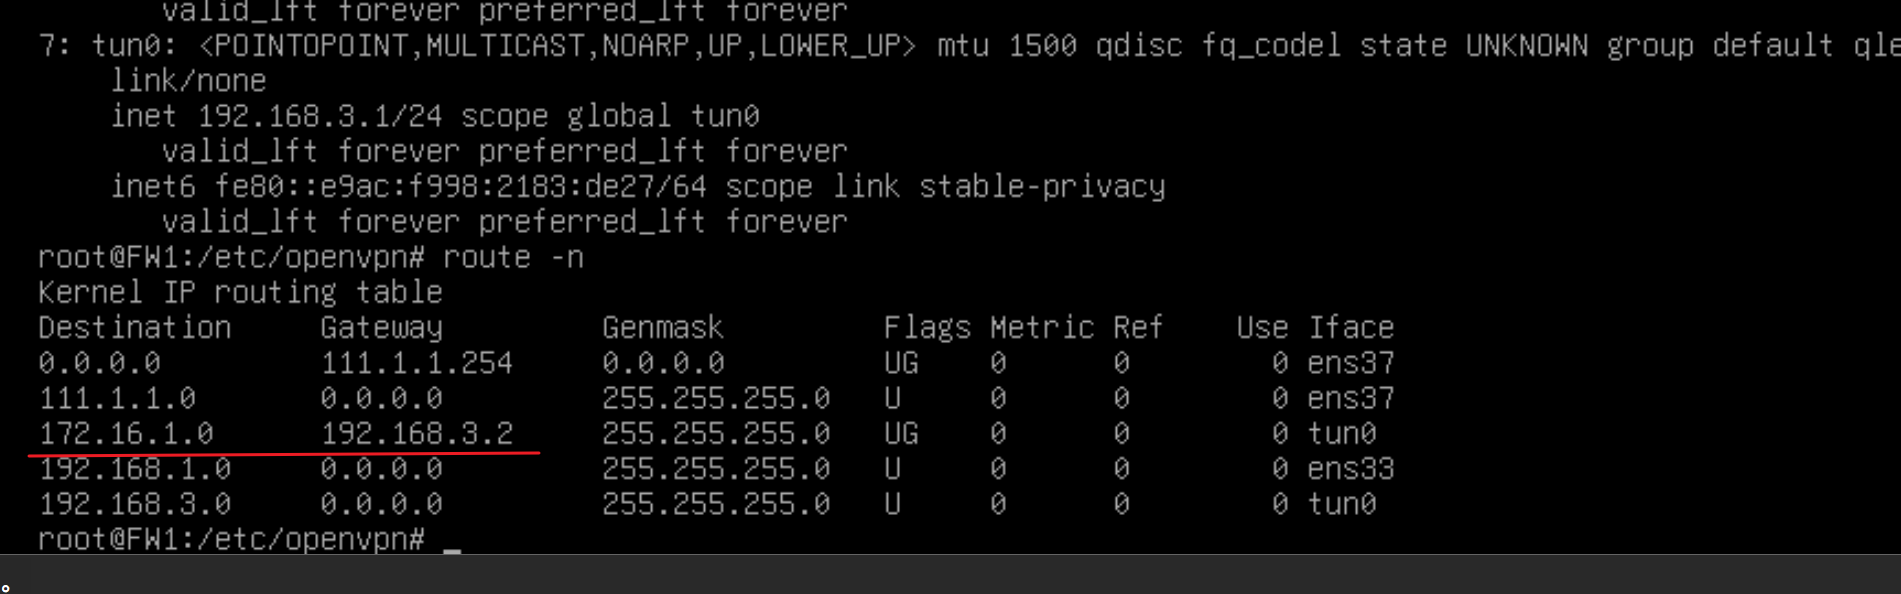
·关键配置:
开启ccd配置,在后续能够配置ccd
在服务端本地推送客户端路由,让服务端有路由能够访问客户端内网
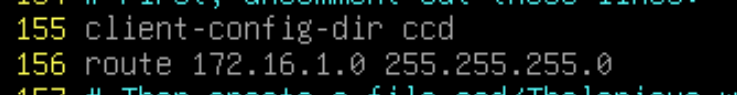
还有ccd目录下的配置
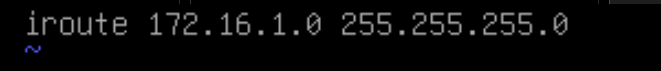
# iroute //它告诉 OpenVPN 服务器:“如果你想访问 172.16.1.0/24这个网段,请把数据包发送给当前这个客户端(client)
给客户端push路由,让它有路由能够访问服务端的内网:

(4)配置 FW2(Client端):
客户端正常配置即可
cd /etc/openvpn
scp root@111.1.1.1:/etc/openvpn/* .
mv server.crt client.crt
mv server.key client.key
cp /usr/share/doc/openvpn/examples/sample-config-files/client.conf .
vim client.conf

systemctl restart openvpn@client
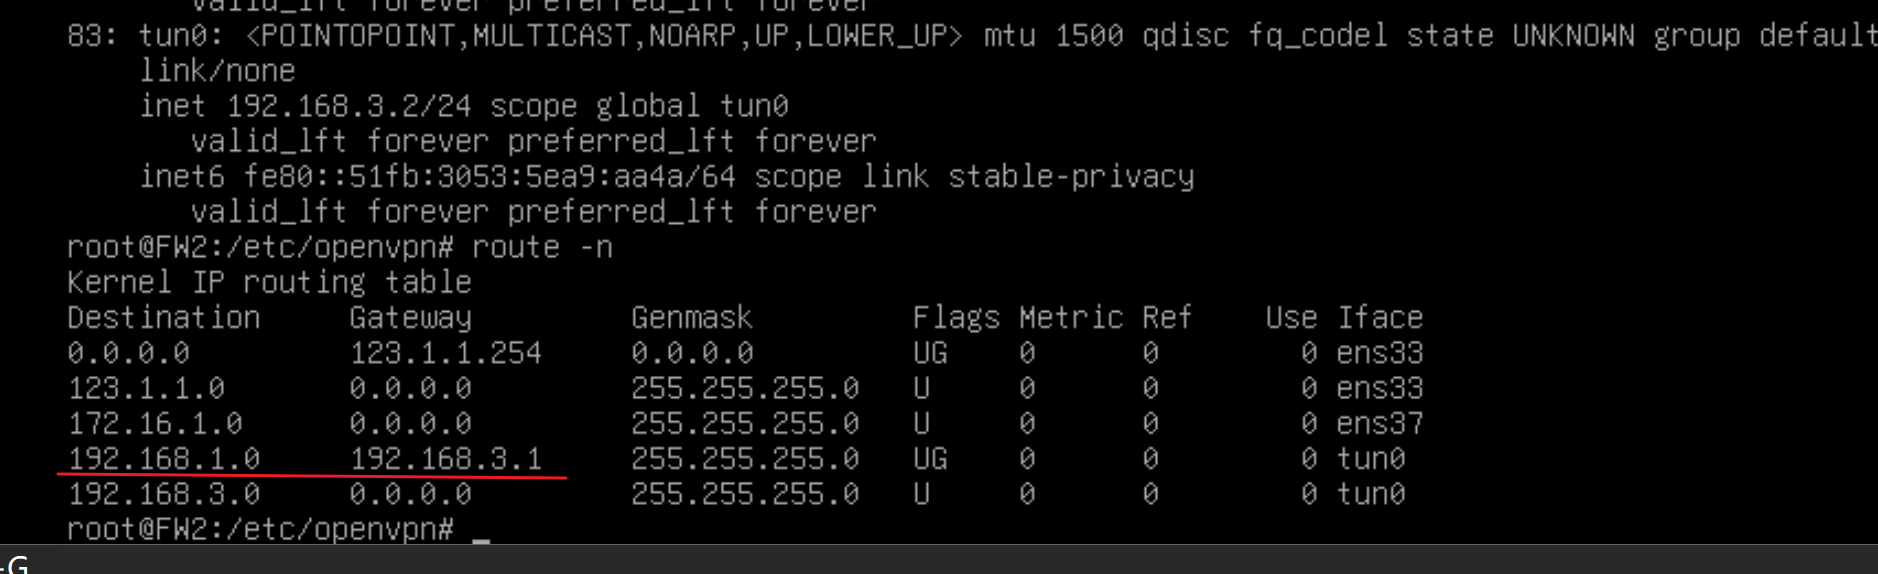
·查看路由:
客户端本地应该有去往服务端内网的路由:
(5)ping测试:
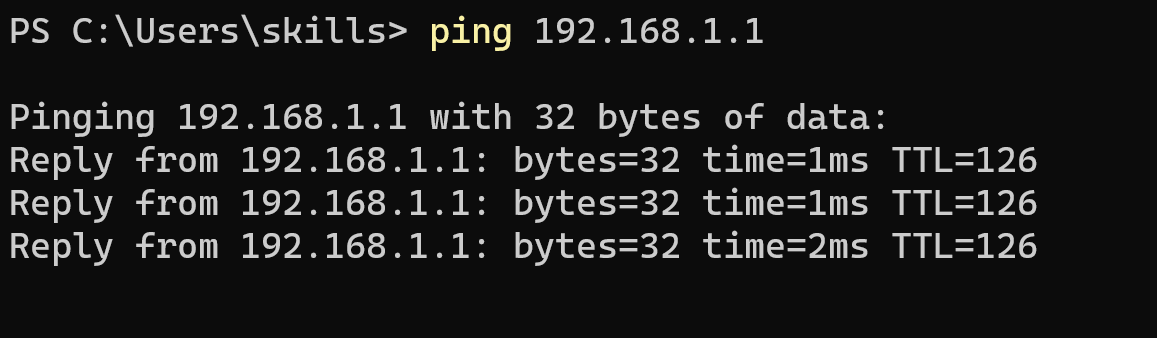
服务端内网客户端 ping测试:
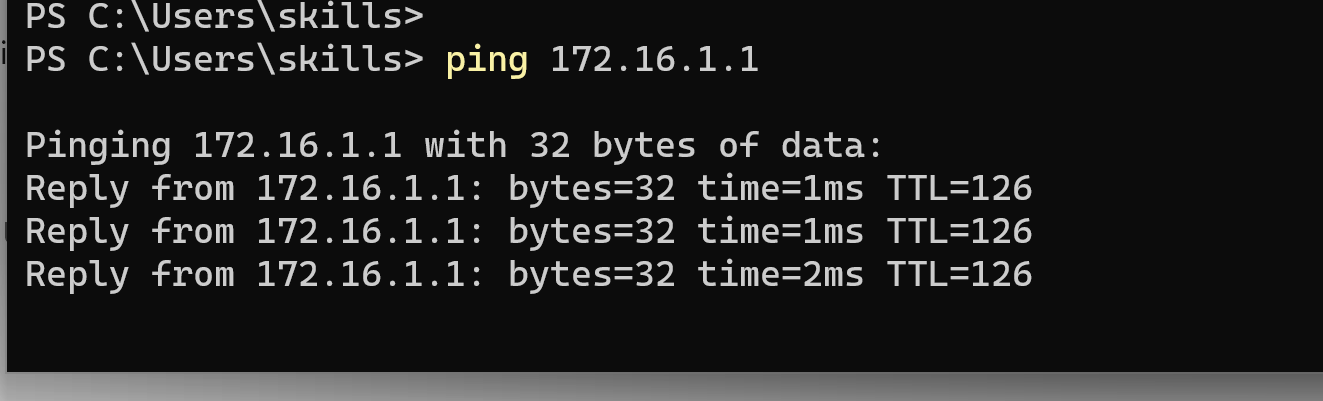
客户端内网客户端 ping测试: