IPv6 IKEv2 证书 DMVPN.note
拓扑图:
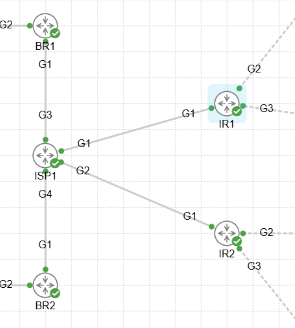
确保公网路由能够通信(包括设备环回接口)
一、基于IPv4地址建立IPv6 DMVPN:
·基础IP配置:
# IR1:
ipv6 unicast-routing
int Loopback 0
 no sh
 ip address 1.1.1.1 255.255.255.255
int tunn 0
 tunnel source Loopback 0
 ipv6 enable
 ipv6 address 2024:4739:FFFF:1::1/64
 ipv6 address FE80:2024::1 link-local

# IR2:
ipv6 unicast-routing
int Loopback 0
 no sh
 ip address 1.1.1.2 255.255.255.255
int tunn 0
 tunnel source Loopback 0
 ipv6 enable
 ipv6 address 2024:4739:FFFF:1::2/64
 ipv6 address FE80:2024::2 link-local

# BR1:
ipv6 unicast-routing
int Loopback 0
 no sh
 ip address 1.1.1.3 255.255.255.255
int tunn 0
 tunnel source Loopback 0
 ipv6 enable
 ipv6 address 2024:4739:FFFF:1::3/64
 ipv6 address FE80:2024::3 link-local

# BR2:
ipv6 unicast-routing
int Loopback 0
 no sh
 ip address 1.1.1.4 255.255.255.255
int tunn 0
 tunnel source Loopback 0
 ipv6 enable
 ipv6 address 2024:4739:FFFF:1::4/64
 ipv6 address FE80:2024::4 link-local
1、配置 IPv6 DMVPN:
题目要求,配置 IR1为最高优先级,IR2为次优
# BR1:
ipv6 unicast-routing
int tunnel 0
 ipv6 enable

 ipv6 nhrp network-id 1

 ipv6 nhrp nhs 2024:4739:FFFF:1::1 nbma 1.1.1.1 multicast

 ipv6 nhrp nhs 2024:4739:FFFF:1::2 nbma 1.1.1.2 multicast priority 100    //如果题目没有要求优先级,可以不配置 priority,不影响建立

 tunnel source Loopback0

 tunnel mode gre multipoint


# BR2:
ipv6 unicast-routing
int tunnel 0
 ipv6 address FE80:2024::4 link-local

 ipv6 address 2024:4739:FFFF:1::4/64

 ipv6 enable

 ipv6 nhrp network-id 1

 ipv6 nhrp nhs 2024:4739:FFFF:1::1 nbma 1.1.1.1 multicast

 ipv6 nhrp nhs 2024:4739:FFFF:1::2 nbma 1.1.1.2 multicast priority 100

 tunnel source Loopback0

 tunnel mode gre multipoint

## 两个主分支之间也需要建立
# IR1:
ipv6 unicast-routing
int tunnel 0
 ipv6 address FE80:2024::1 link-local

 ipv6 address 2024:4739:FFFF:1::1/64

 ipv6 enable

 ipv6 nhrp network-id 1

 ipv6 nhrp nhs 2024:4739:FFFF:1::2 nbma 1.1.1.2 multicast
 ipv6 nhrp redirect    //开启nhrp第三阶段(开启重定向)一定要配置,有时评分可能会检查(在中心路由器开启即可)

 tunnel source Loopback0

 tunnel mode gre multipoint

# IR2:
ipv6 unicast-routing
int tunnel 0
 ipv6 address FE80:2024::2 link-local

 ipv6 address 2024:4739:FFFF:1::2/64

 ipv6 enable

 ipv6 nhrp network-id 1

 ipv6 nhrp nhs 2024:4739:FFFF:1::1 nbma 1.1.1.1 multicast
 ipv6 nhrp redirect    //开启nhrp第三阶段(开启重定向)一定要配置,有时评分可能会检查(在中心路由器开启即可)

 tunnel source Loopback0

tunnel mode gre multipoint主分支之间的建立虽然只配置一边就能够启用,但是使用命令:show dmvpn ipv6 查看状态时,另一边的状态就是动态获取的,可能会对不上评分表,因此两边都需要配置
2、配置 加密(这里使用证书 + IKEv2):
(1)证书:
1.1、创建根CA:
名称最好都一样(包括私钥名称也是一样)
# 需要先设置时间,否则CA无法启动:

ntp master

ntp master 1

# 启动http,否则ca无法生效:

ip http server

# 生成一个私钥:

crypto key generate rsa modulus 2048 label ca exportable


# 配置ca:
crypto pki server ca

 grant auto     //开启自动颁发证书

 issuer-name cn=ca    //任意名称,还能定义ou等(cn=ca,ou=OU ...)

 no shutdown     //启动ca

# 输入密码:Skill39!
1.2、申请证书:
名称最好都一样
# 配置信任点:
IR1(config)#crypto pki trustpoint DMVPN

IR1(ca-trustpoint)#enrollment url http://8.8.8.8    //CA的IP地址
IR1(ca-trustpoint)#ip-address 1.1.1.1    //指定本端隧道源地址(必须匹配上,否则证书报错使用不了)
IR1(ca-trustpoint)#subject-name cn=IR1    //一遍写主机名(匹配不上也没关系,证书不会报错)
IR1(ca-trustpoint)#fqdn none
IR1(ca-trustpoint)#revocation-check none     //关闭证书吊销列表检查

IR1(config)#crypto pki authenticate DMVPN    //信任CA根证书
## 输入 yes    //询问是否信任ca根证书

IR1(config)#crypto pki enroll DMVPN    //向CA申请证书
## 输入密码:Skill39!(可以直接回车,使用空密码)
## 输入 no    // 询问是否在Subject-Name中包含设备序列号
## 输入 yes    // 询问是否向CA申请证书
其它设备替换以下IP就可以直接复制了。
(2)IKEv2:
# IR1:
IR1(config-if)#crypto ikev2 proposal IKEv2
IR1(config-ikev2-proposal)# encryption 3des
IR1(config-ikev2-proposal)# integrity sha256
IR1(config-ikev2-proposal)# group 14
IR1(config-ikev2-proposal)# exit

IR1(config)#crypto ikev2 policy POLICY
IR1(config-ikev2-policy)#proposal IKEv2

IR1(config)#crypto ikev2 profile PROFILE
IR1(config-ikev2-profile)# match identity remote any
IR1(config-ikev2-profile)# identity local address 1.1.1.1    //本端地址这里必须要匹配上证书定义的ip-address字段,否则证书报错不可用
IR1(config-ikev2-profile)#authentication local rsa-sig    //认证方式为证书
IR1(config-ikev2-profile)# authentication remote rsa-sig    //认证方式为证书
IR1(config-ikev2-profile)# pki trustpoint DMVPN    //关联证书

IR1(config)#crypto ipsec transform-set IPSEC esp-aes 256
IR1(cfg-crypto-trans)# mode transport

IR1(config)#crypto ipsec profile PRO
IR1(ipsec-profile)# set transform-set IPSEC     //关联转换集
IR1(ipsec-profile)# set ikev2-profile PROFILE    //关联IKEv2
其它设备替换以下IP就可以直接复制了。
(3)接口应用:
int tunn 0
 tunnel protection ipsec profile PRO