注意事项.note
·注意事项:
注意机器时间要同步,否则需用手动同步:
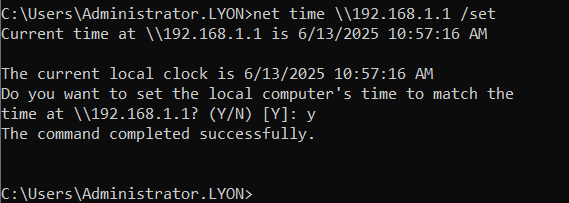
比赛时,每台机器都先执行策略:set-exec -exec bypass# 关于DFS 部门dac:
给 UE、OPS 文件夹everyone 完全控制即可
然后其他文件夹直接全部拒绝,(可以配置上级目录继承拒绝权限)·CA 需要发布 密钥存档模板、OCSP模板(权限要放开),创建并发布 SSL模板(ipsec、web)、OCSP_Testing模板(任意字段,建议复制ssl模板)(密钥存档的kms用户要加入 Domain Admins组)
(SSL模板要开启密钥存档,OCSP_Testing模板不要开启密钥存档,防止测试时申请不下来证书)
·S2S,在 wsc2028.sec 端要为 VPN 网段添加静态路由
·WSUS 客户端,三个区域都要配置组策略让客户都能够连接
·WSUS:在配置web之前,先安装 wsus,并将wsus网站起起来,不然后面wsus出问题就很难修复了(先做WSUS,再做web)
·公网机器记得信任 wsc2026.master 域的CA根证书,因为NTP要用它的证书进行非对称加密
·adlds 修改用户的属性时,用for循环调用脚本批量跑时,记得给 ou加上单引号,因为有一个OU是 R&D
·所有web根目录NTFS权限都要放行 everyone,就怕有时候访问成功,但是被NTFS权限阻拦
·sec域,有的组有空格,要加双引号,不同OU有多个组,要指定唯一samid
·S2SVPN,在机器上只能存在一张证书,申请证书前,要先把AIA、CDP写好
(如果报错IKE:检查大小写、多证书、证书是否有IKE属性)
·S2S要勾选IKEv2允许证书
·OCSP,要在 S1上为 ocsp.wsc2026.global 配置hosts记录指向 172.16.0.254,否则有时候VPN、NAT会导致无法通到外网接口
·不止OCSP,所有访问外网接口的域名都要
·S2S 必须在 reykjavlk_R上发起连接(因为WAP需要访问到对端Web)(只有发起端才能访问到对端内网)(连接后记得起一个 ping -t)
1、在 S2和 S3配置之前,先把 Hyper-V安装了,不然最后安装后面很多服务会出问题
2、WSC2026.MASTER 装域的时候要大写,wsc2028.sec装域的时候要小写
3、server core 接口要关闭IPv6功能(不然会显示DNS地址)、图形化接口可以直接在ncpa.cpl关闭
4、IKEv2 S2S VPN地址池要设置为 0.0.0.0/0,metric为 282(280以上)【好像也可以不加?】,然后对端网段要使用 new-netroute手动添加
5、WSUS 要在三个地方配置组策略(wsc2026.master域、wsc2028.sec域、公网p0znan_CLT客户端)(外网客户端要信任证书)
6、S2D磁盘大小建议大一点,默认60G就行了,不要修改
7、要在 wsc2028.sec 域上写 hosts记录,只写 DFS服务器的主机名(这样才能访问到 DFS),具体哪台机器看评分表
8、DAC、DFS枚举只按照评分表配置,不多做
9、两端域创建用户时,说的时用邮件前一部分的名称作为用户名登录名,所以不能直接配置 fn + ln(因为用户名中有编号),需要在 excel 中,单独复制email,然后插入一列,将 后缀域名全部删除
10、证书字段:
# wsc2026.master:
wsc2026.master
*.wsc2026.master
wsc2026.global
*.wsc2026.global
wsc2026.RR //公网NTP时间同步非对称加密
IV2.wsc2026.global
# wsc2028.master:
wsc2028.sec
*.wsc2028.sec
wsc2028.global
*.wsc2028.global
enterpriseregistration.wsc2028.sec
reykjavlk_R.wsc2028.sec
reykjavik_S1.wsc2028.sec
adfs.wsc2028.sec
IV2.wsc2028.global
11、域信任要在 wsc2028.sec 上发起建立(勾选允许传递给对端域的UPN后缀),导入 wsc2028.sec 域的用户时,要多加一个 UPN:[用户名]@wsc2028.new.sub,必须要先创建 UPN,再做两边域的域信任(否则读不到UPN)
12、两台公网机器不要用域机器连接,用外网ansible机器就行,用域机器连接会出问题
13、wsc2028.sec域导入用户时,必须加上 wsc2028.sec 这个 UPN
14、set-aduser 用 dn 路径(加个单引号就能够直接写dn路径)
15、iis 证书映射身份认证,需要严格区分大小写,开启 windows 身份认证,关闭匿名身份认证
16、wsc2026.master 域的用户只用写家目录,不用写 profile;wsc2028.sec域的用户要写 家目录和 profile
17、wsc2028.sec 域的用户,因为samid问题,会导致用户能创建,但是加入不了组,需要使用powershell加入组(如果使用上面dn路由的set-aduser就可以?)
18、测试结束后,默认需要连上VPN,因为最后同时也要看VPN的IP地址
19、aovpn可以用命令绕过,但是必须要把profile放到客户端指定路径
20、公网CA的cn=RootCA
21、RAID 5,磁盘添加方案:3块30G新(与上面组合):
1、 记得禁用接口IPv6
2、firefox组策略要配置在 计算机策略中
3、9999年的证书可以在公网做,导入时要导入(域控的) my(people)那里
·踩过的坑点:
1、wsus必须优先装,配置成功后才能去配置web,先配置web在配置 wsus会出问题(建议wsus配置的优先级还要在安装 hyper-v之前)
2、adfs证书属性只写在了 CN中,没写在 DNS中
3、两台 server core 没有设置dns地址
4、poznan_R 的dns地址应该是140.10.1.253
5、忘记改 server core的administrator用户名了
6、dhcp名称保护要开服务器的,不要开作用域的