配置starttls、starttls+sasl.note
1、配置 STARTTLS(不加 sasl):
默认不加密端口就是STARTTLS,而且它是默认开启的,只需要添加证书,开启tls即可
(简单来说,就是配置ssl,但是不修改端口)
debian 13 也能这样配置
(1)postfix:
starttls使用587端口。可以和原本的25、465同时工作,也可以只开启587端口,只让它工作·使用 587端口:
vim /etc/postfix/master.cf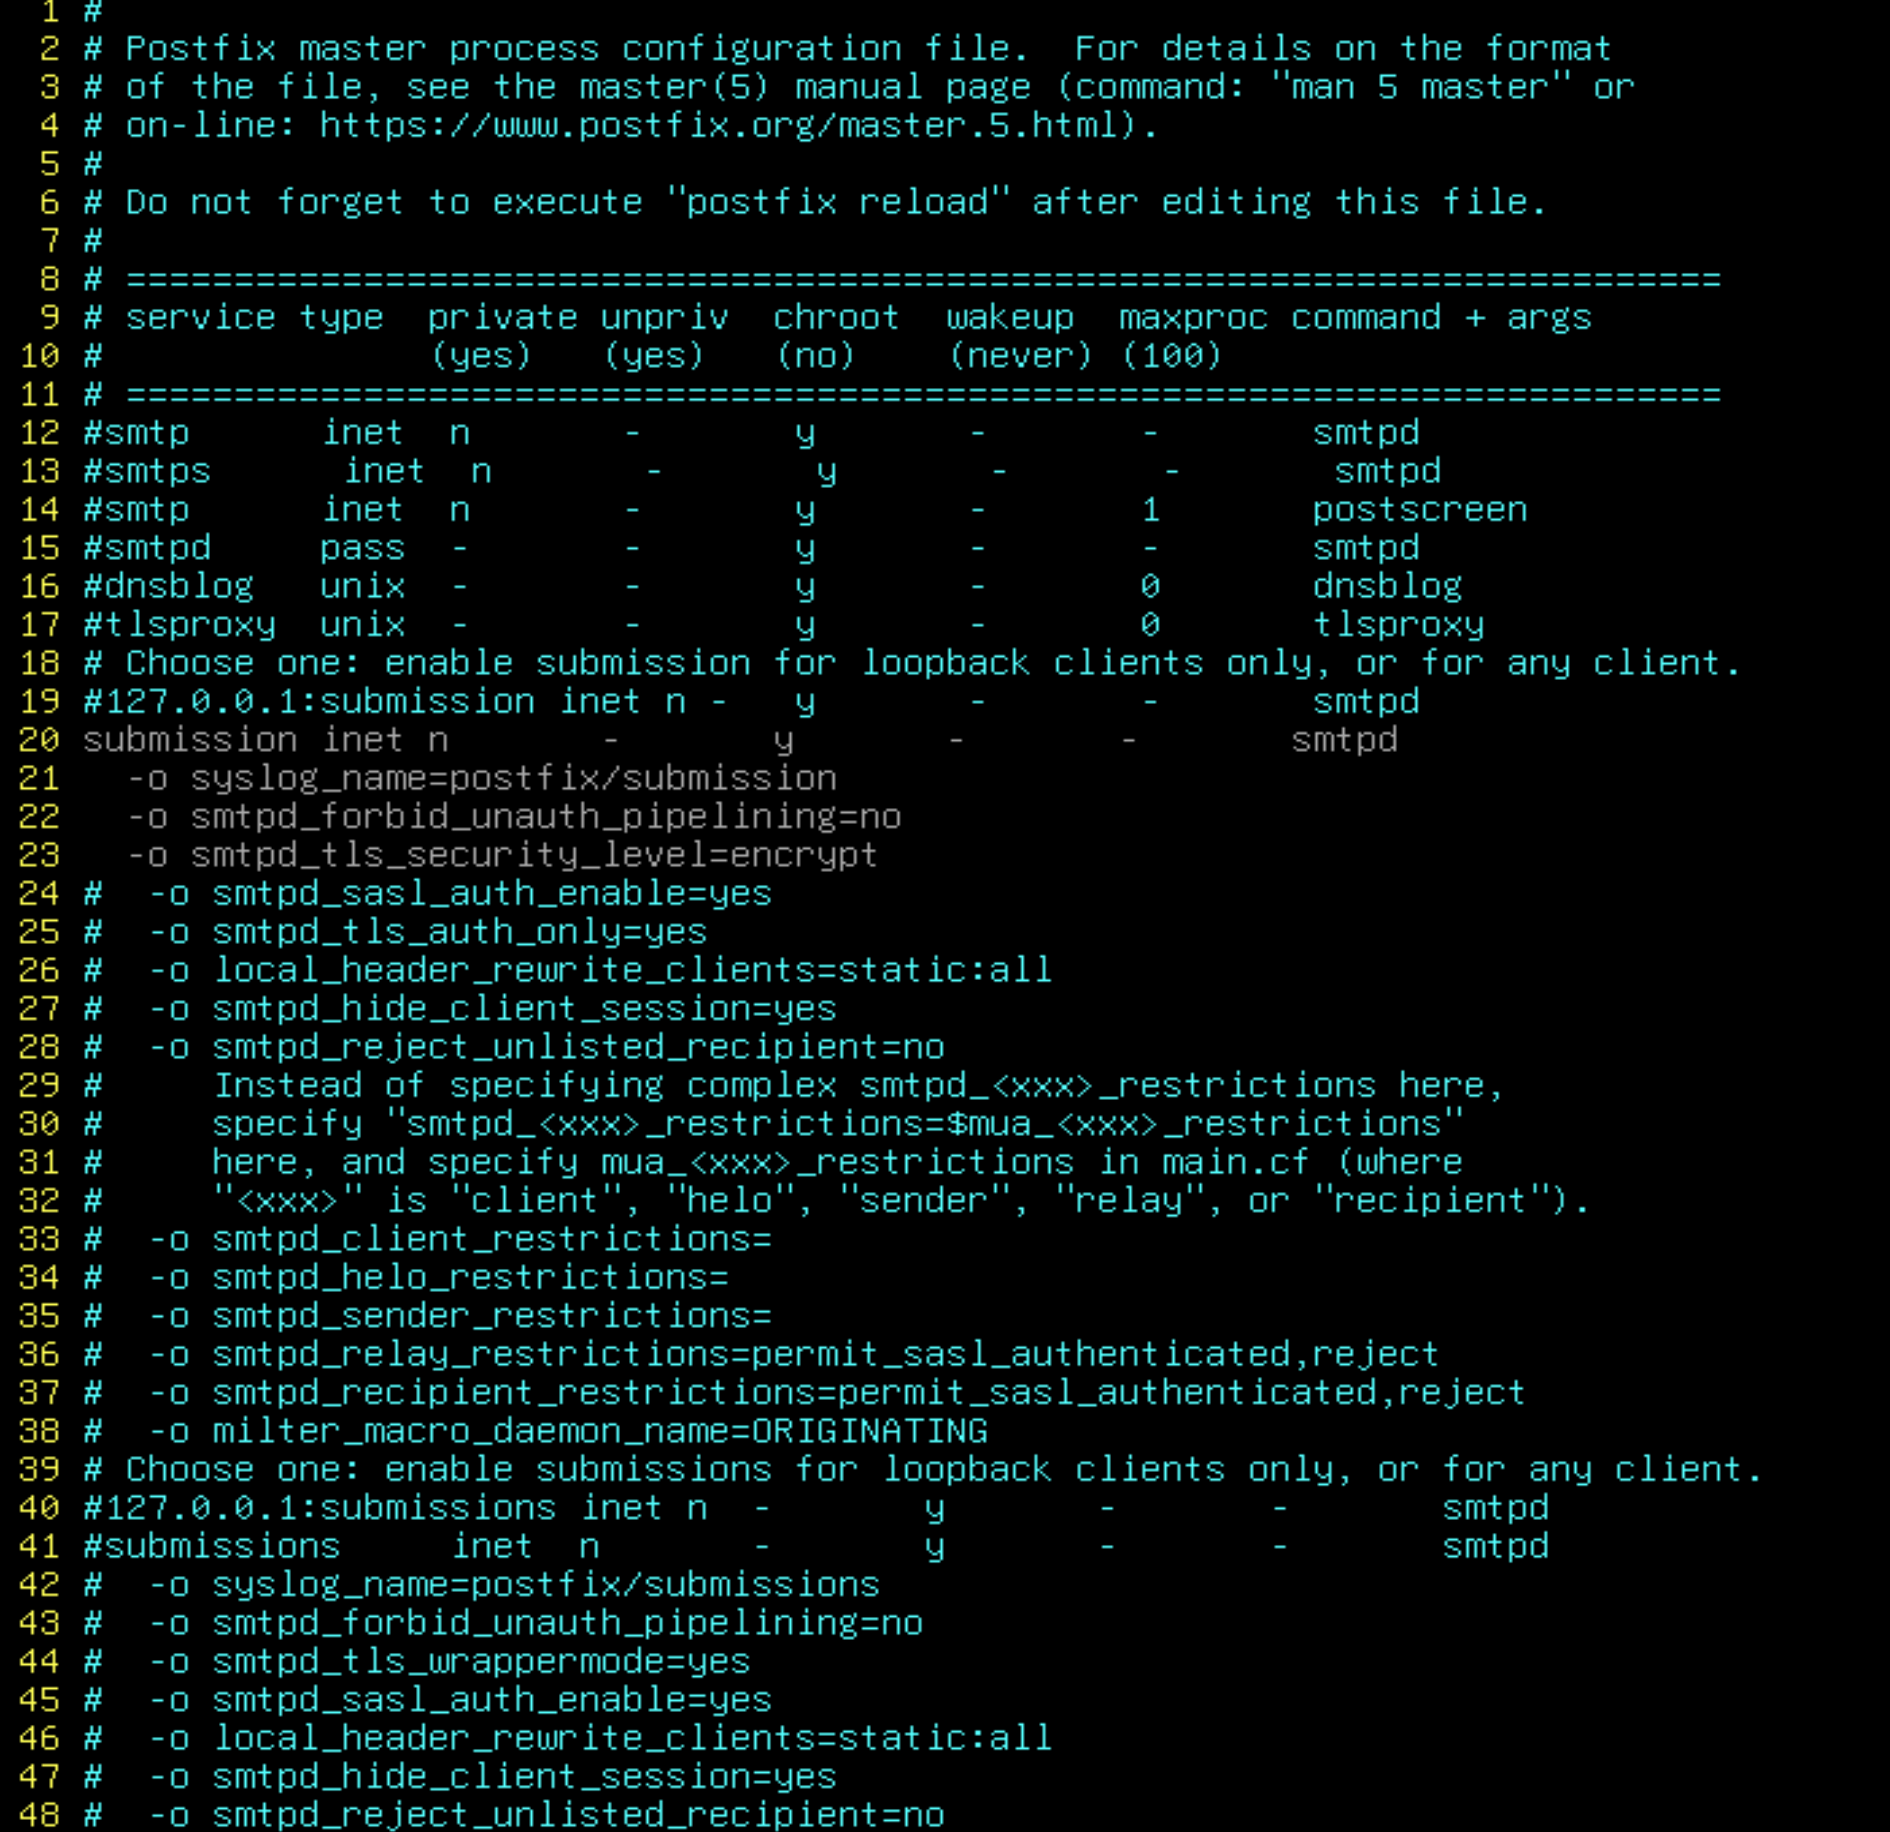
(2)dovecot:
apt install -y dovecot-imapd

vim 10-auth.conf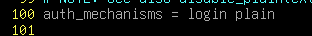
vim 10-ssl.conf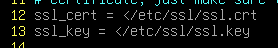
·客户端测试:
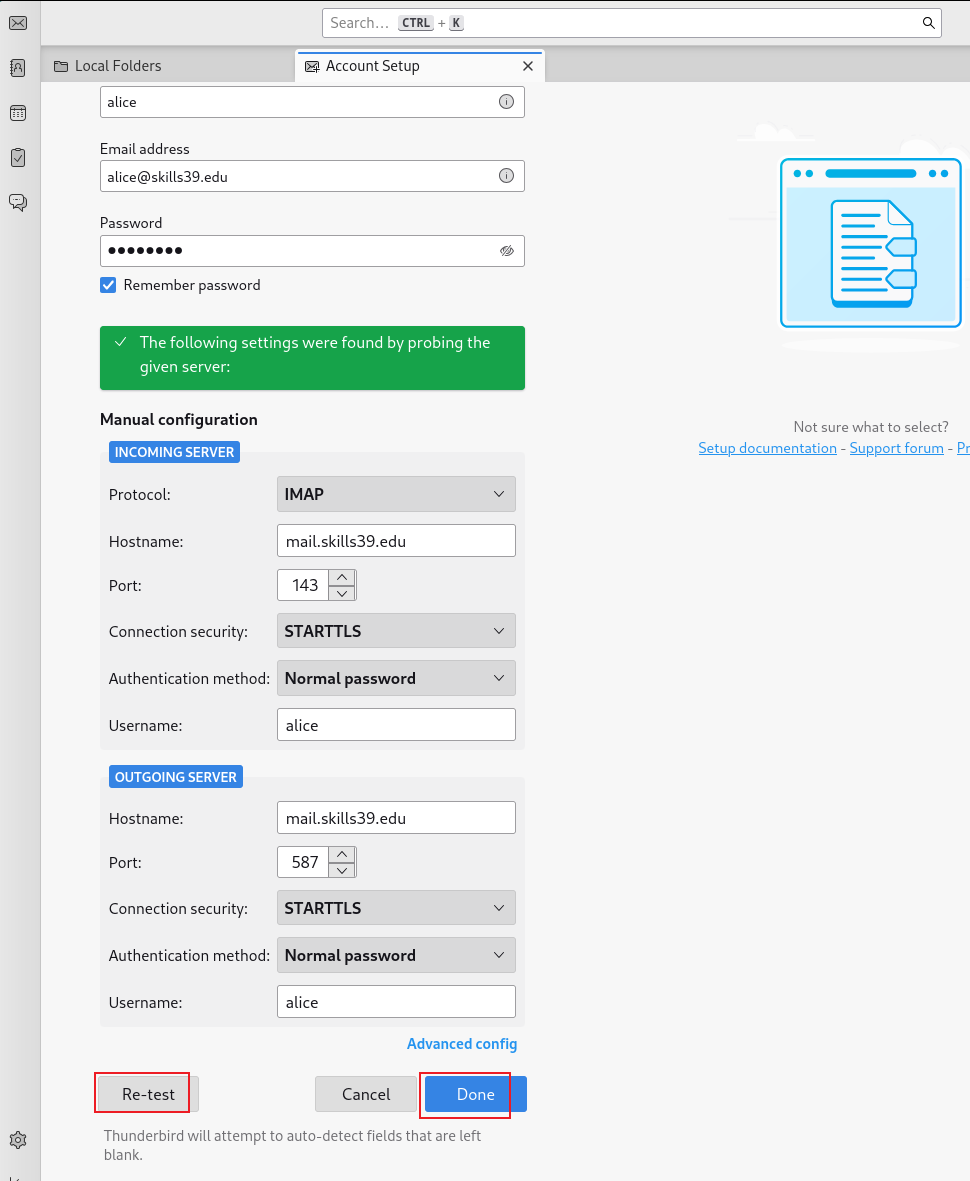
图形化连接时只需要选择 starttls 即可:
选择 No encryption 也能连接,但它是不加密,明文发送邮件的,并且也不是 starttls连接
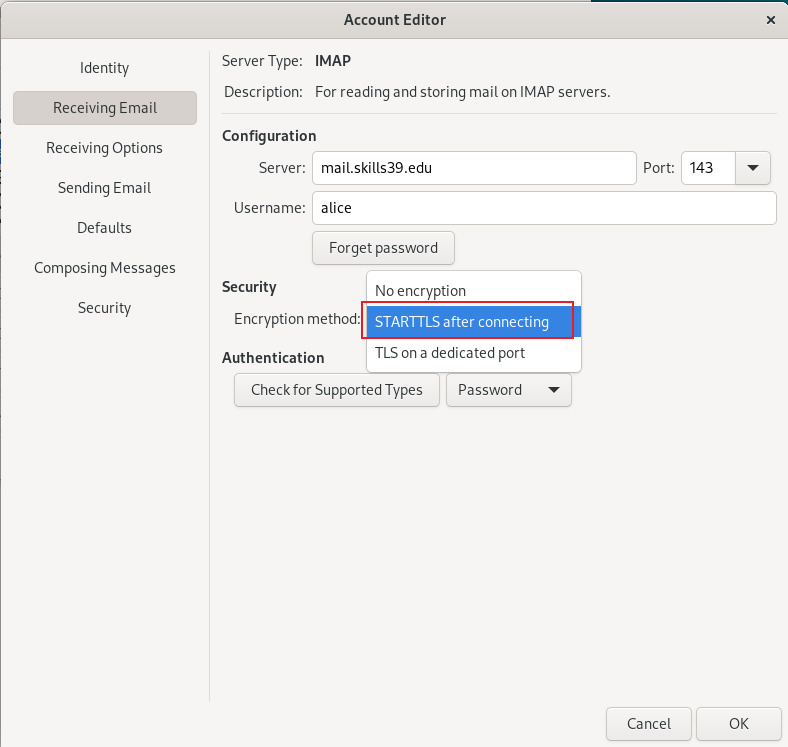
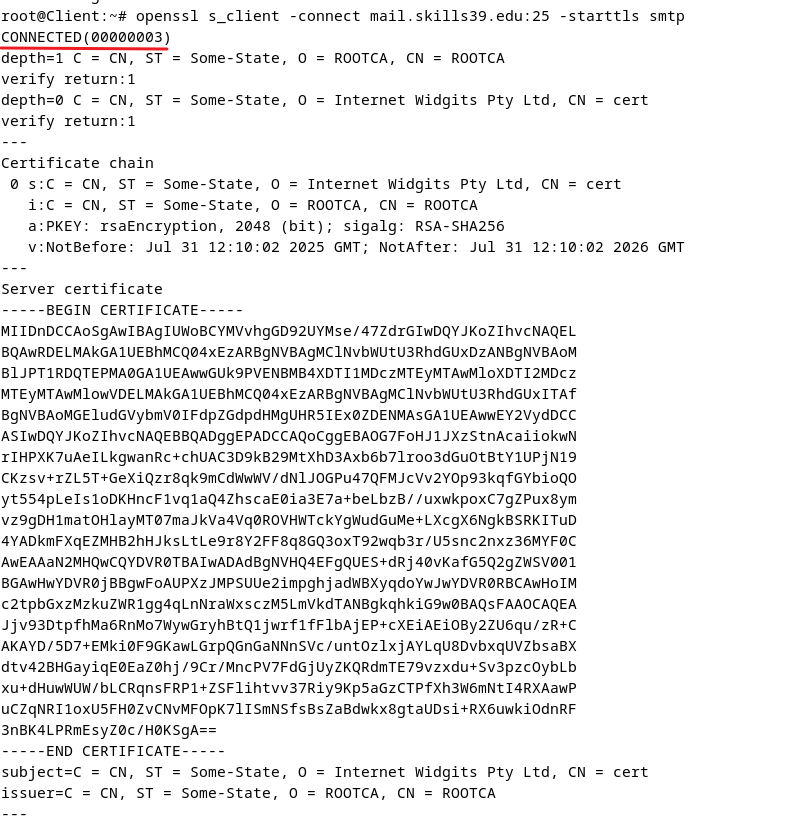
命令行测试:
openssl s_client -connect mail.skills39.edu:25 -starttls smtp
or
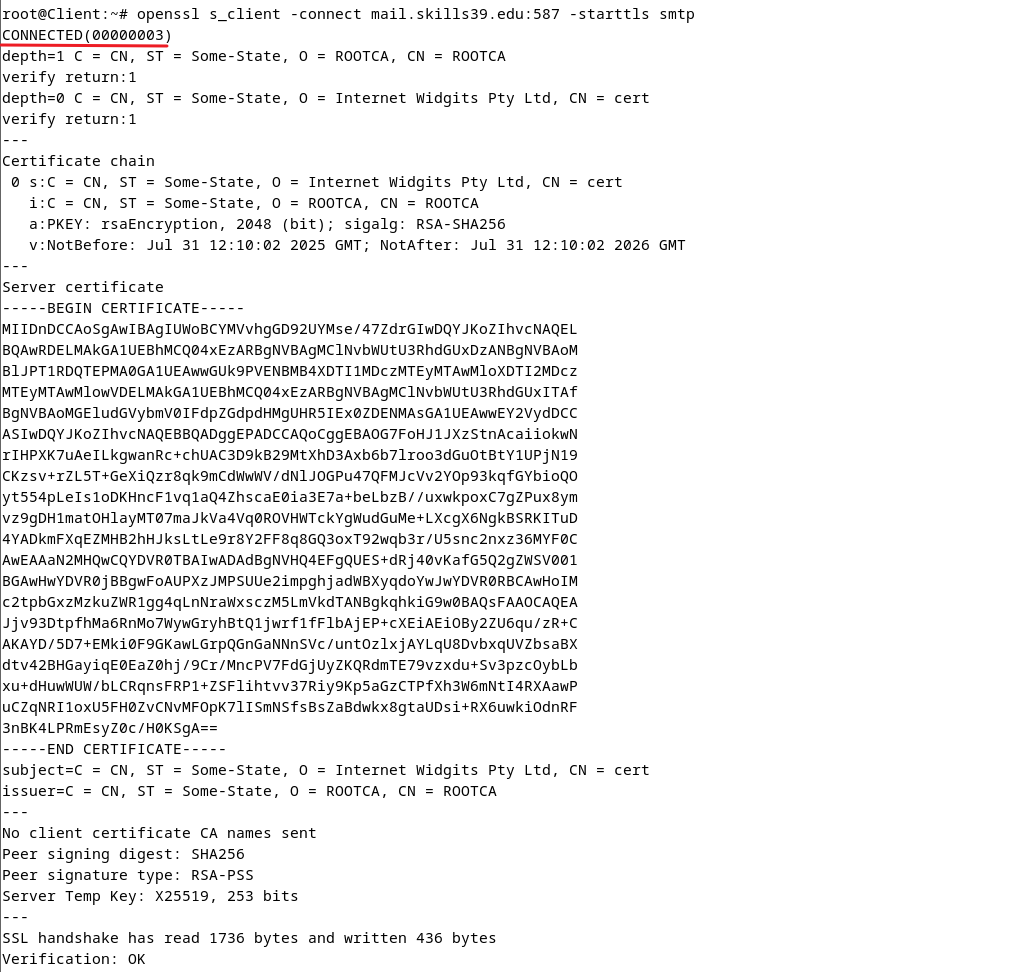
openssl s_client -connect mail.skills39.edu:587 -starttls smtp

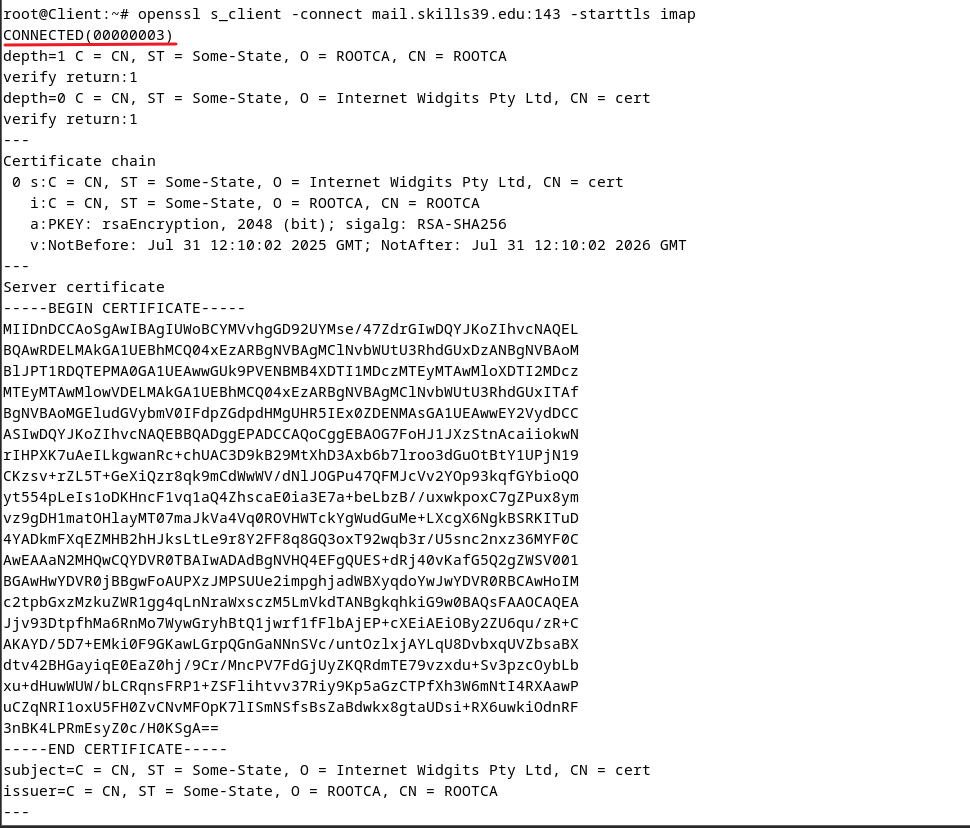
openssl s_client -connect mail.skills39.edu:143 -starttls imap
提示 CONNECTED,并且输出证书的,都是连接成功
SMTP 25:
SMTP 587:
IMAP 143:
·Thunderbird 客户端测试:
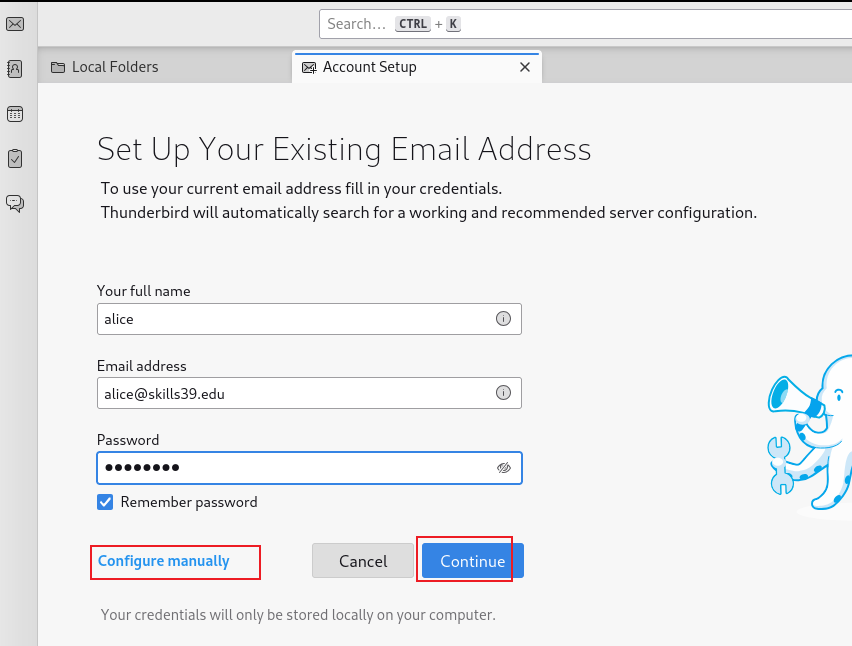
apt install -y thunderbird写完后可以先点 Continue,它会自动检测mail端口
如果这里不点 Continue ,后面就有可能连不上
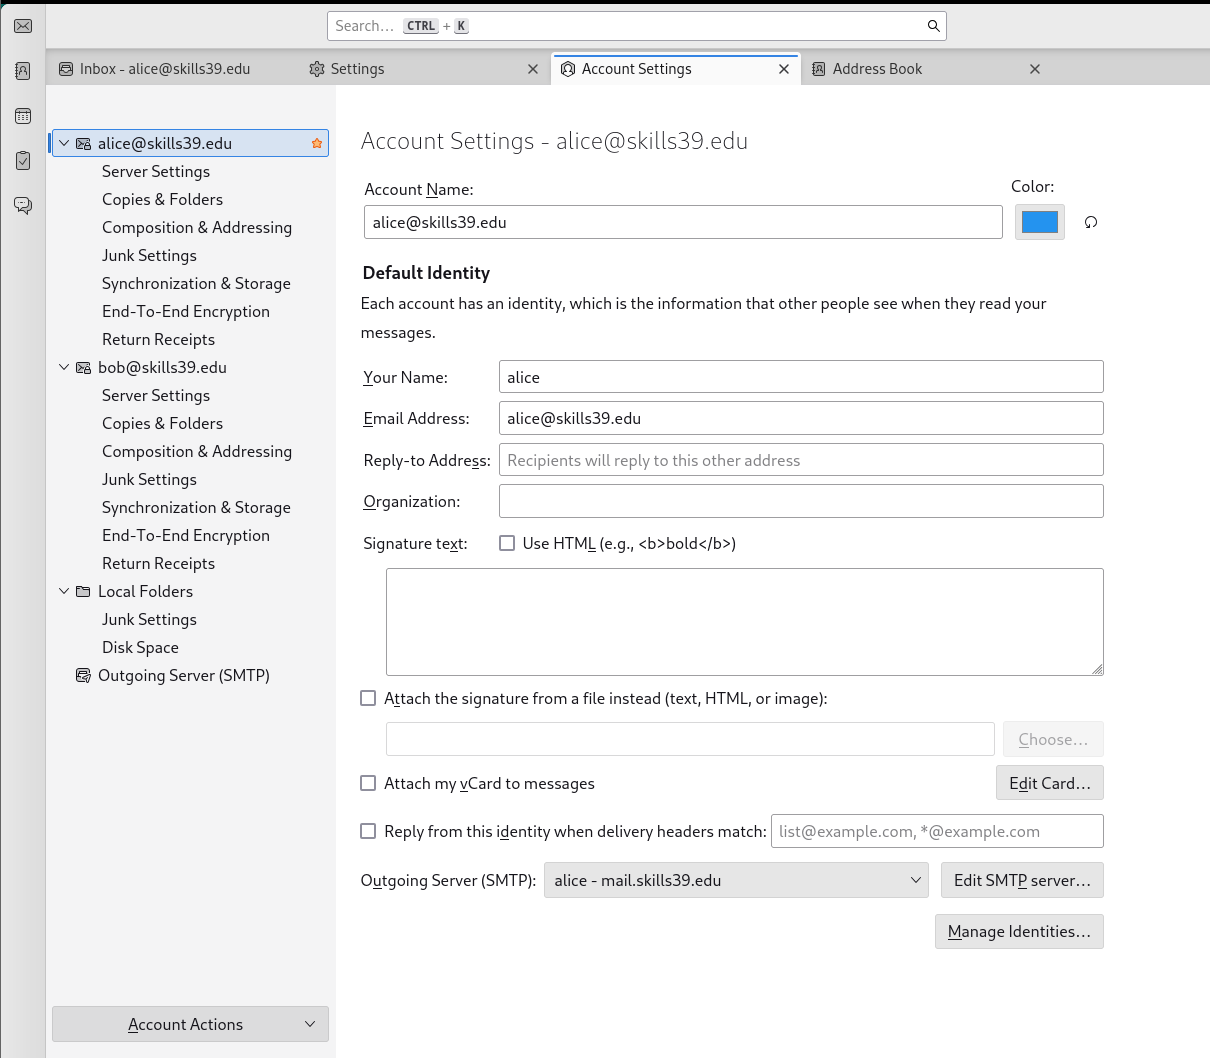
连接成功:
2、配置 STARTTLS结合SASL:
这个就是在 STARTTLS 的基础上开启 SASL 即可
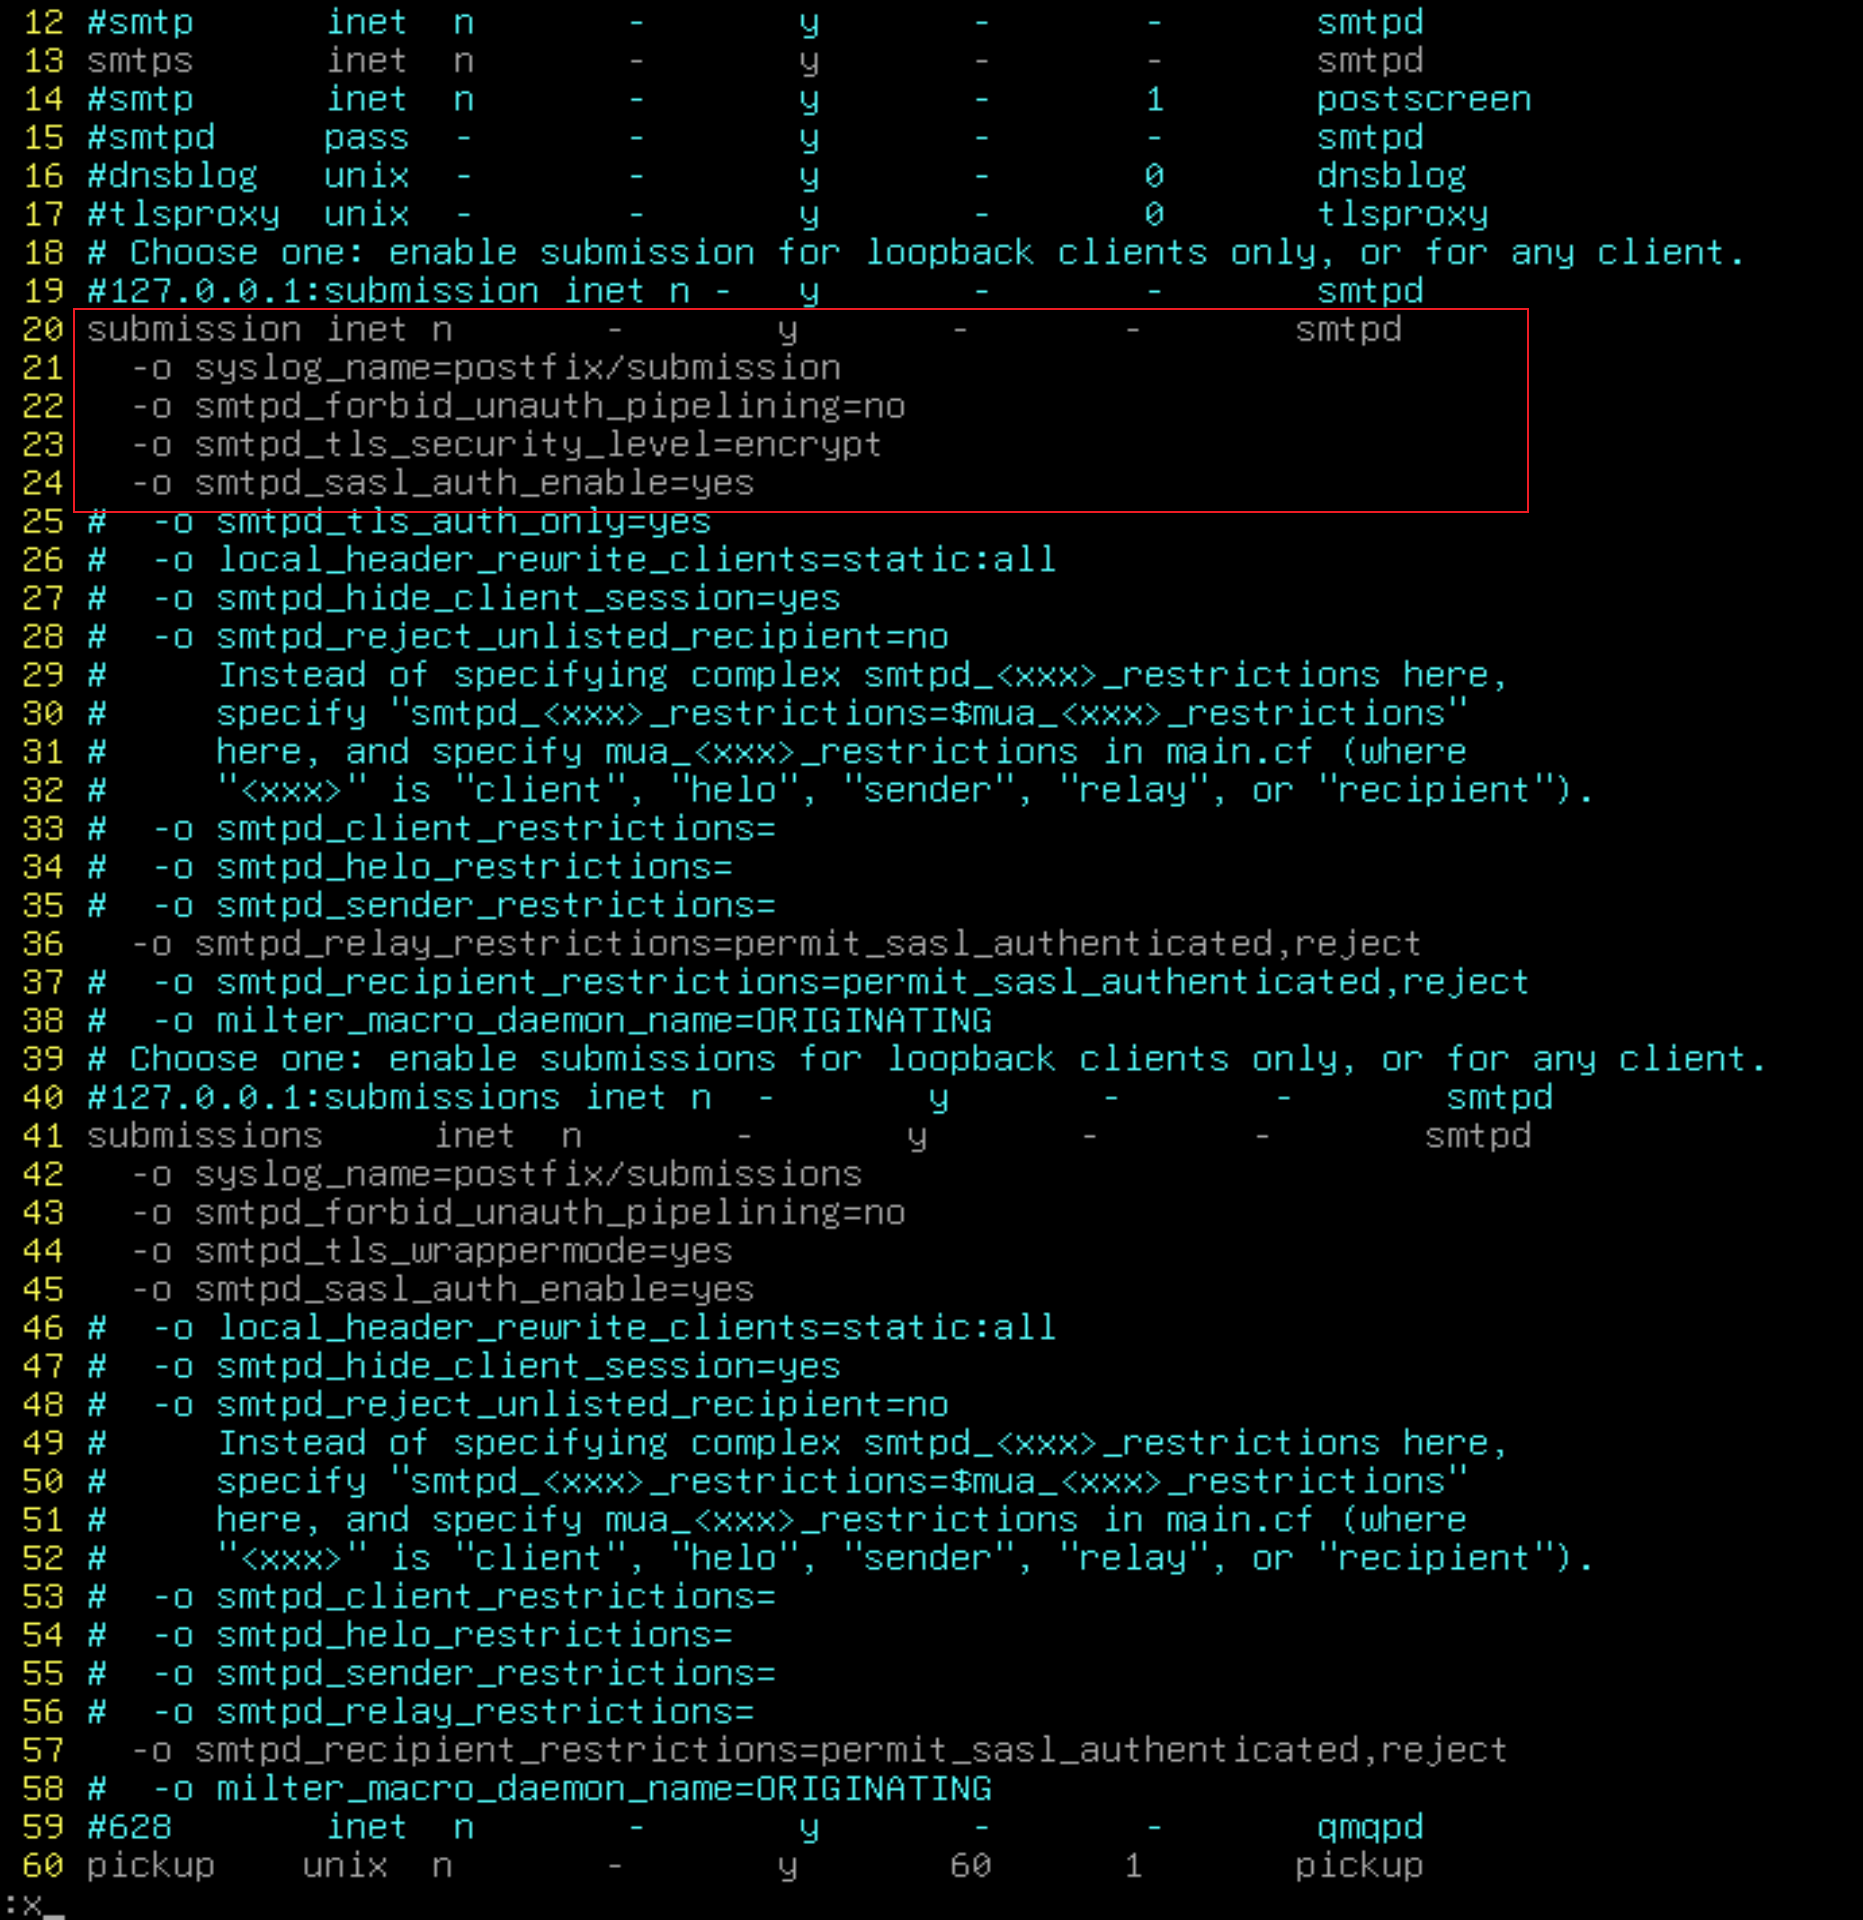
1)postfix开启 SASL认证:
vim /etc/postfix/master.cf将上面的参数复制到下面来
vim main.cf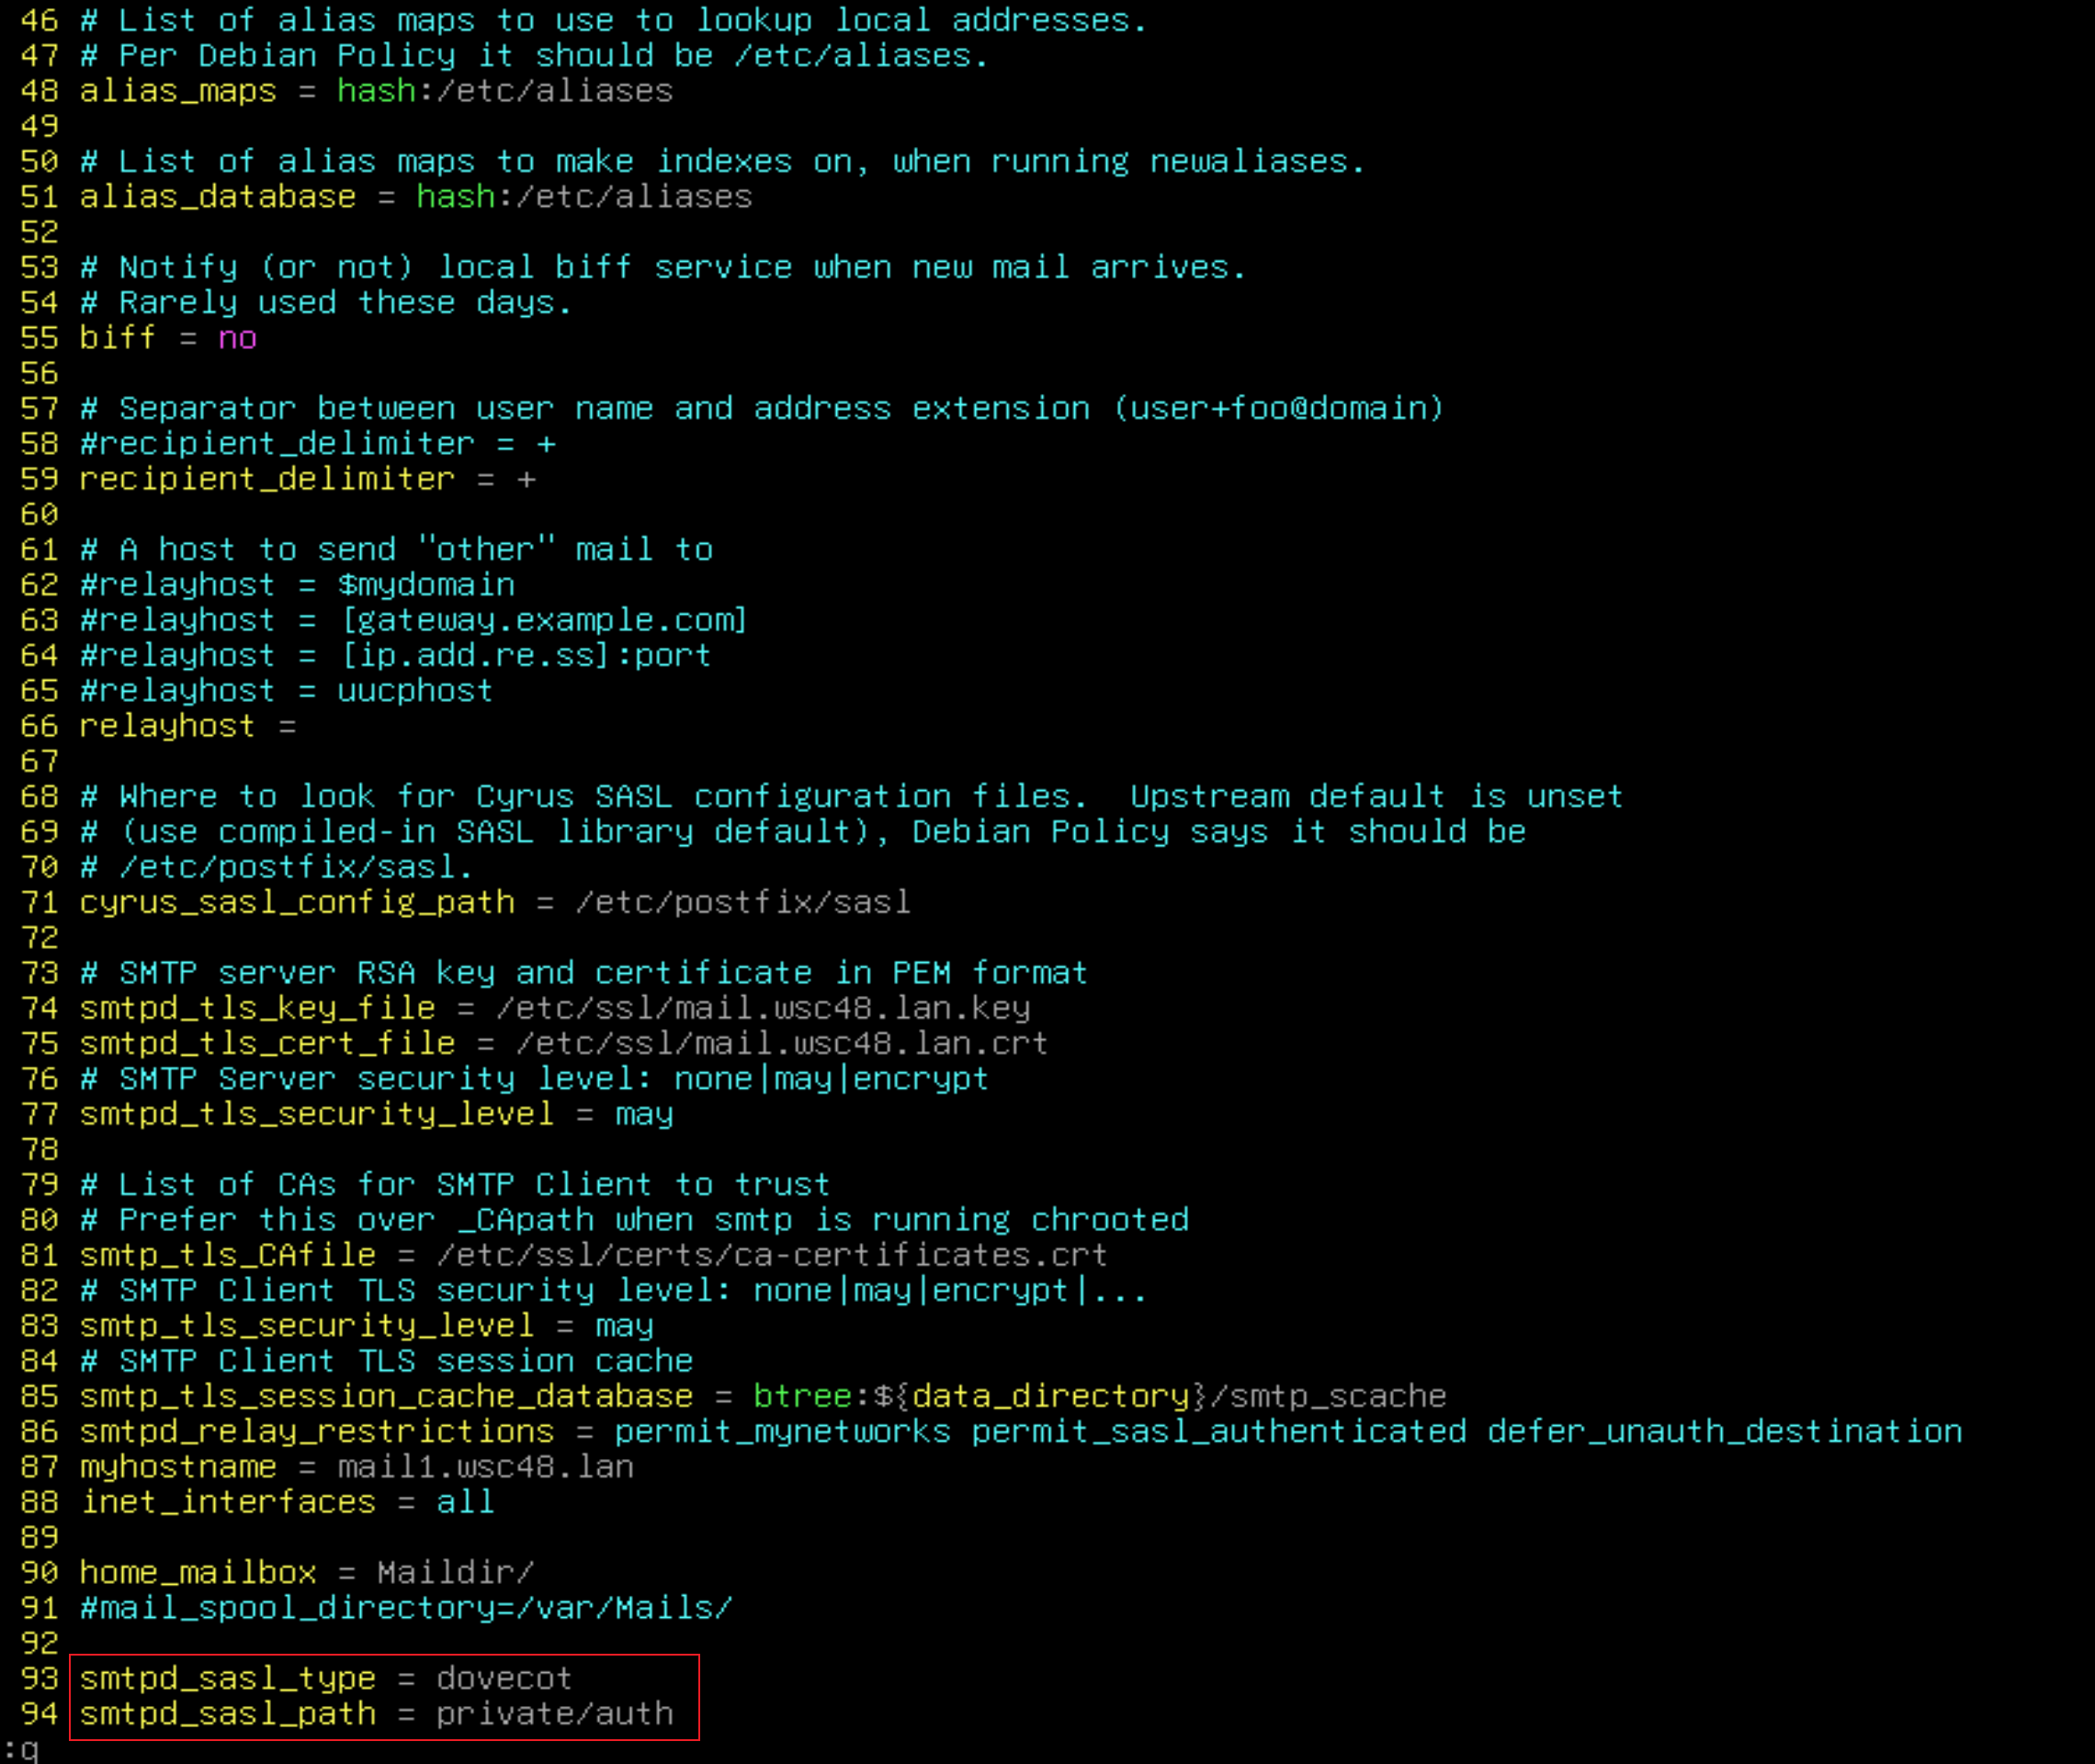
systemctl restart postfix
2)dovecot开启 SASL认证:
vim /etc/dovecot/conf.d/10-master.conf取消注释即可:
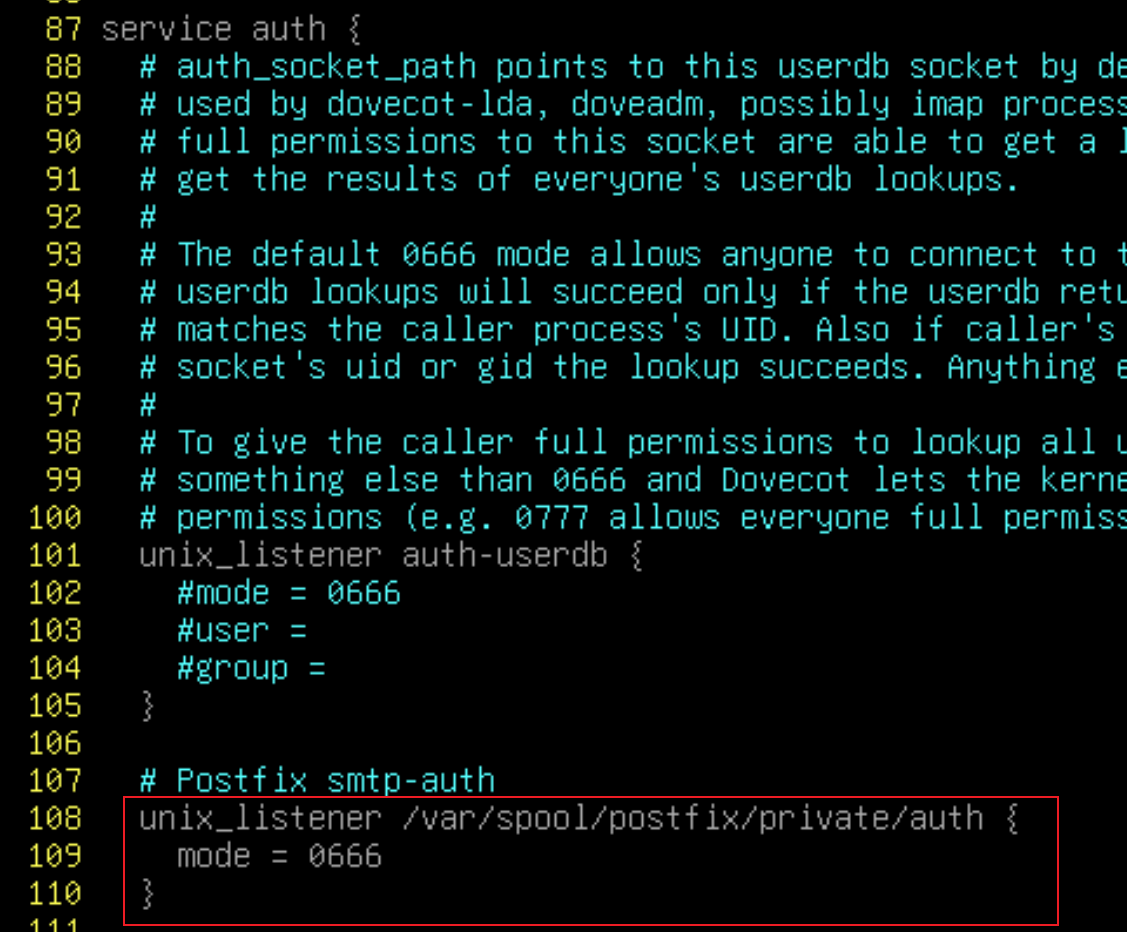
# 根据这个路径将目录创建出来,但是不要创建文件(给权限会自动生成),并且添加上面定义的用户:
mkdir -p /var/spool/postfix/private
chmod -R 777 /var/spool/postfix/private
systemctl restart dovecot
·效果:
测试 587 端口:
swaks --server 127.0.0.1 --port 587 --tls --auth LOGIN --auth-user alice --auth-password 'Skill39@2026' --from bob@mail.wsc48.lan --to alice@mail.wsc48.lan测试 TLS 端口:
swaks --server 127.0.0.1 --port 465 --tls-on-connect --auth LOGIN --auth-user alice --auth-password 'Skill39@2026' --from bob@mail.wsc48.lan --to alice@mail.wsc48.lan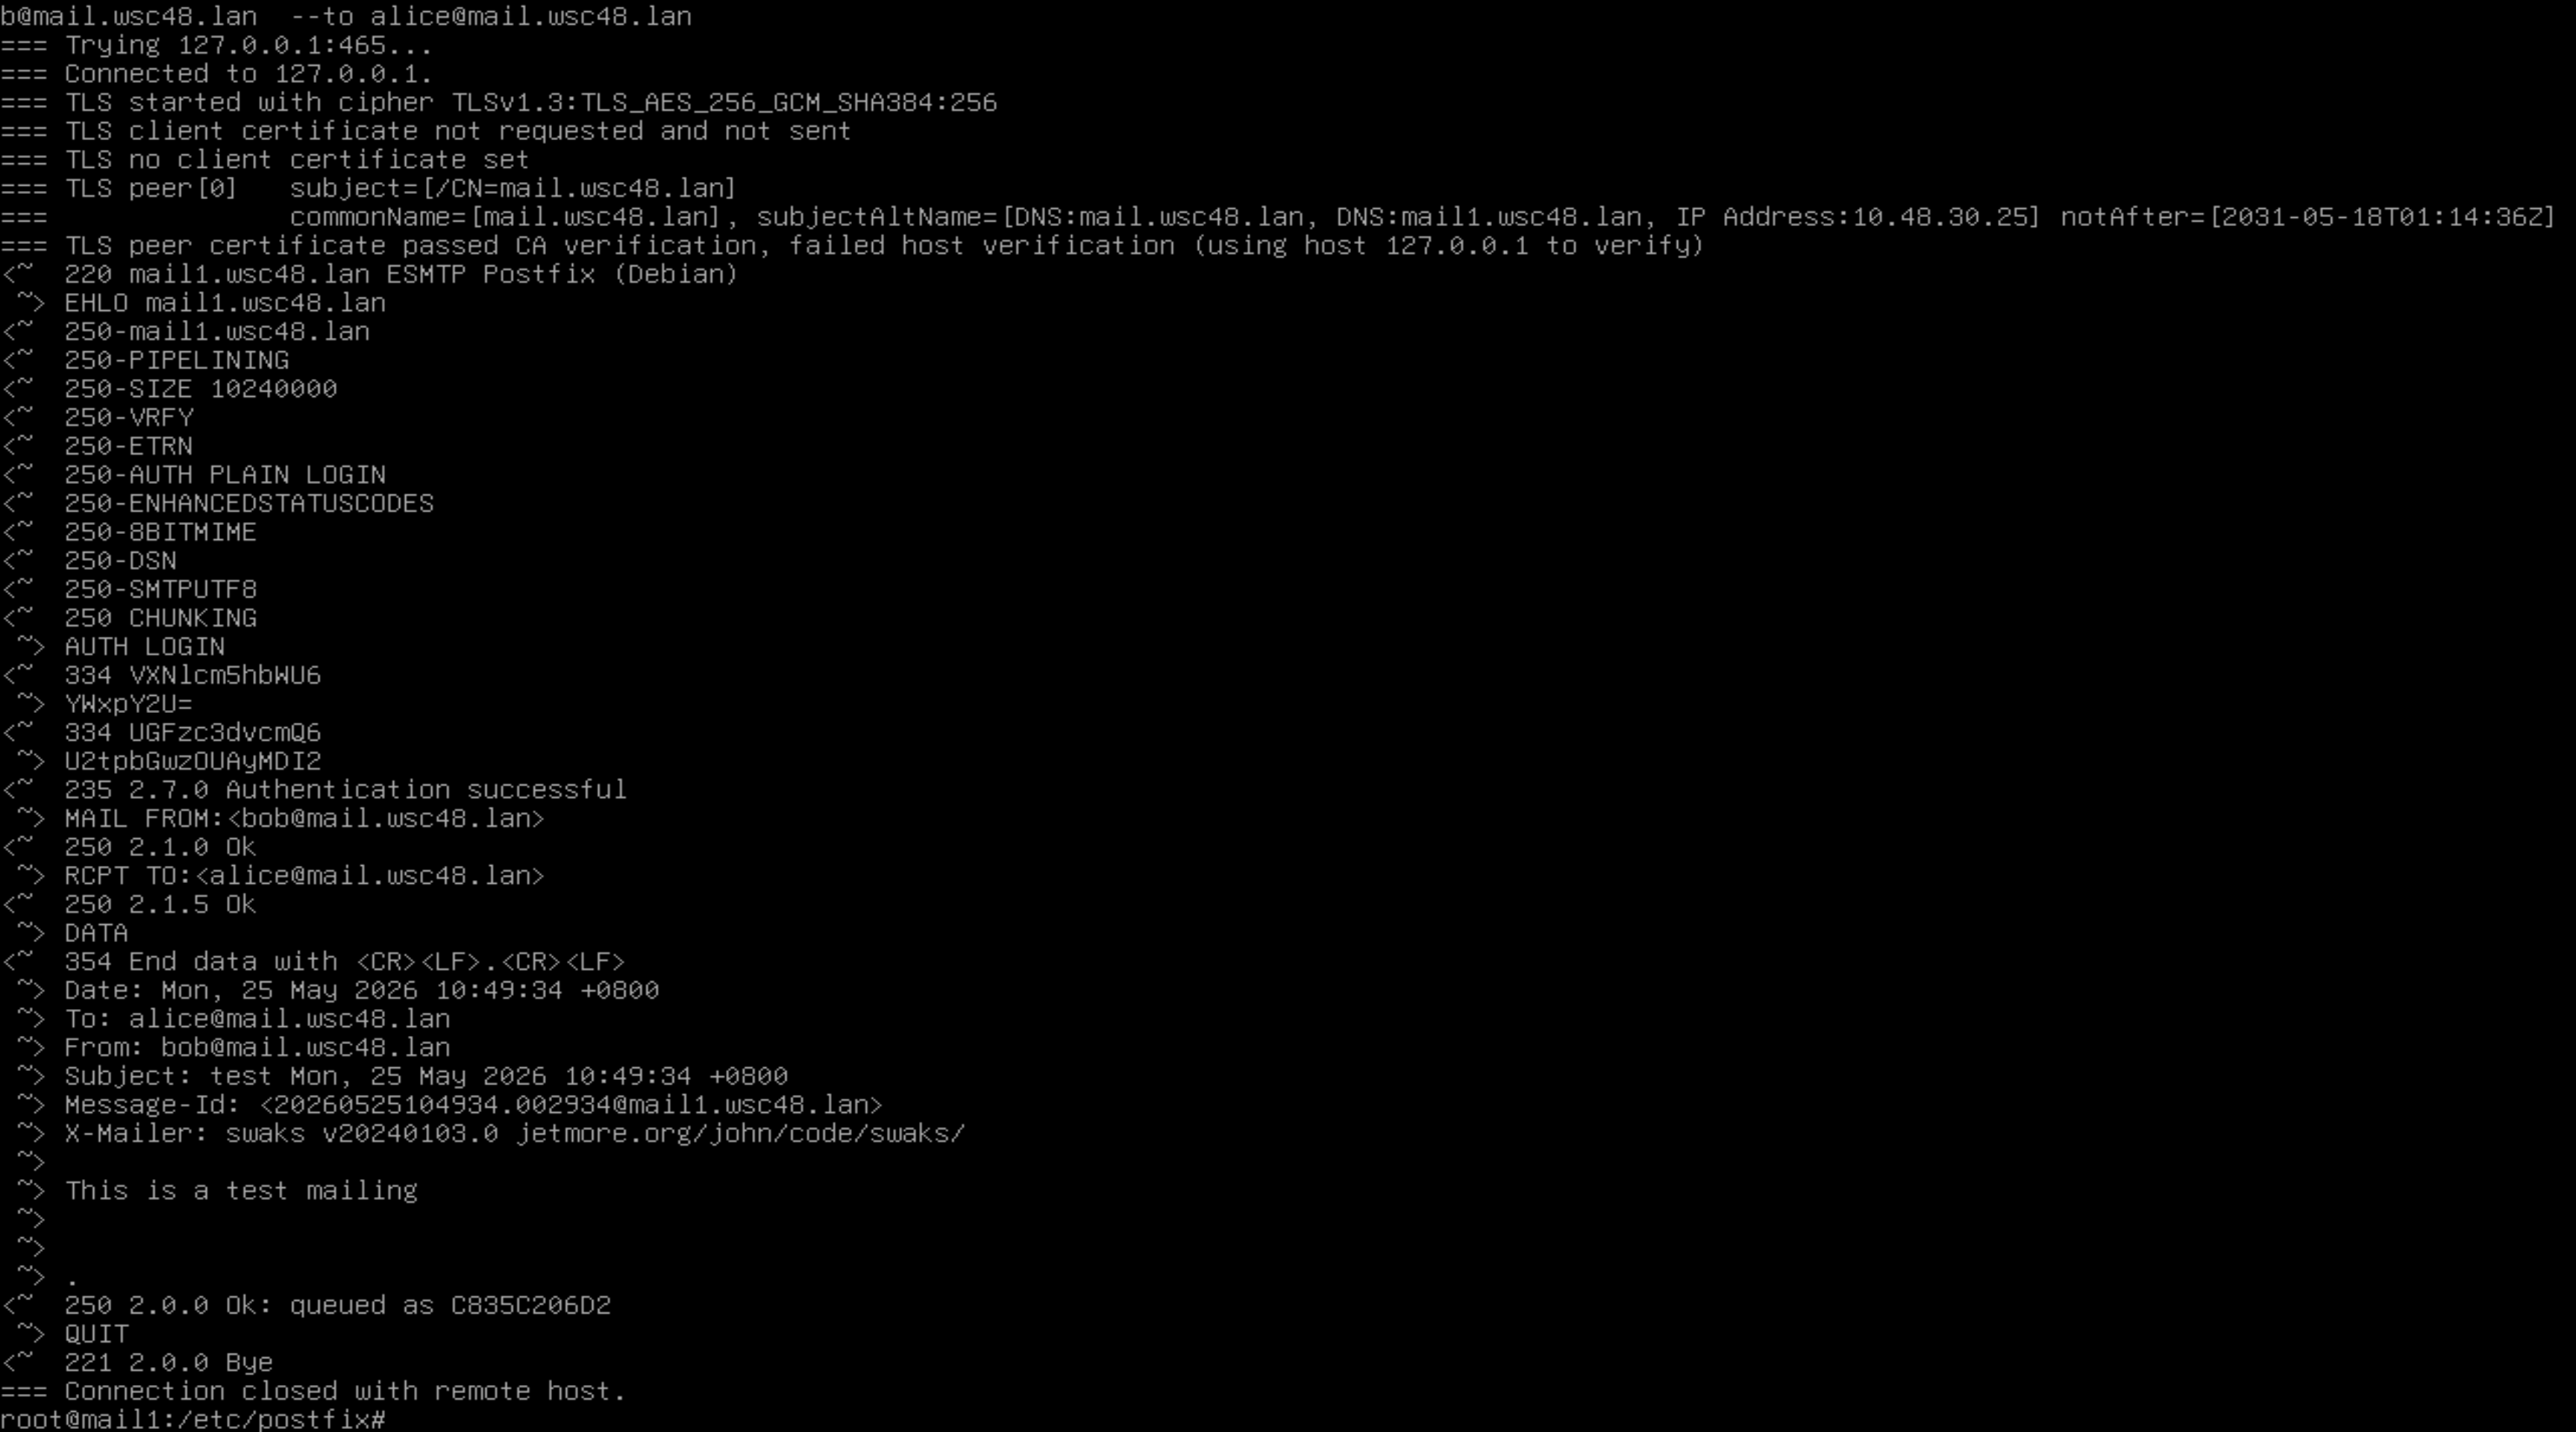
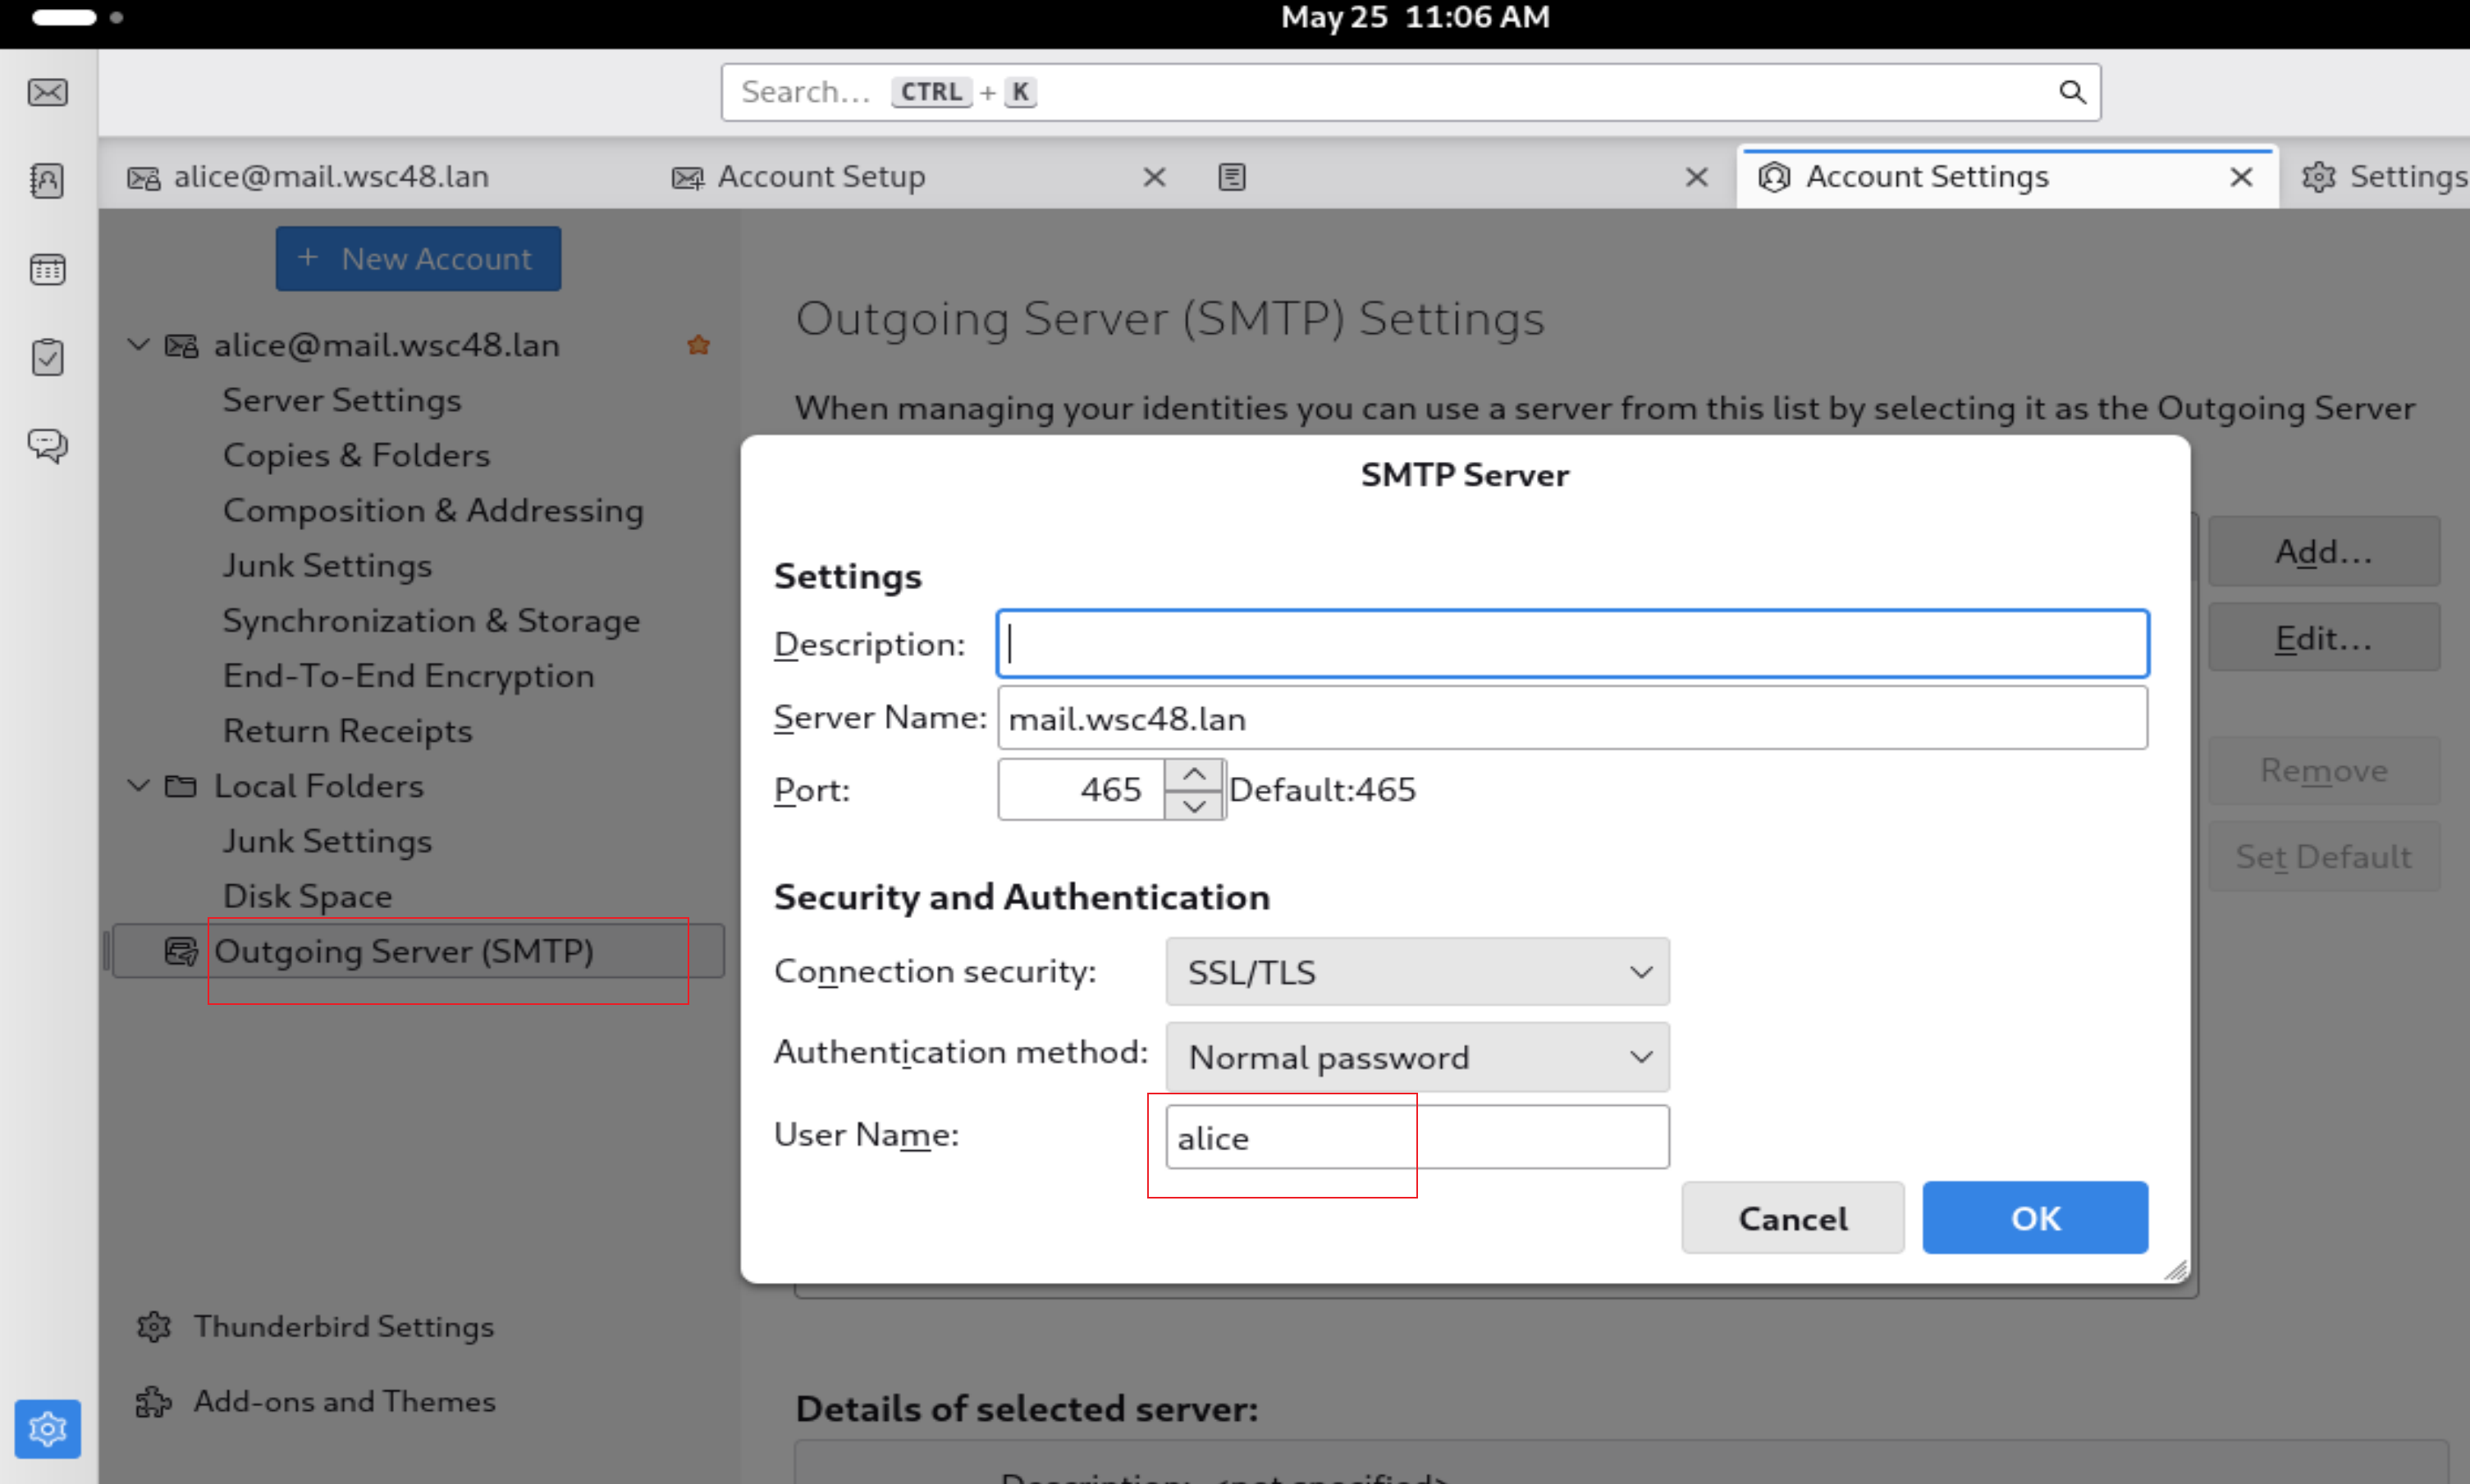
·图形化客户端连接:
evolution:
不配置这个发送邮件时会报错
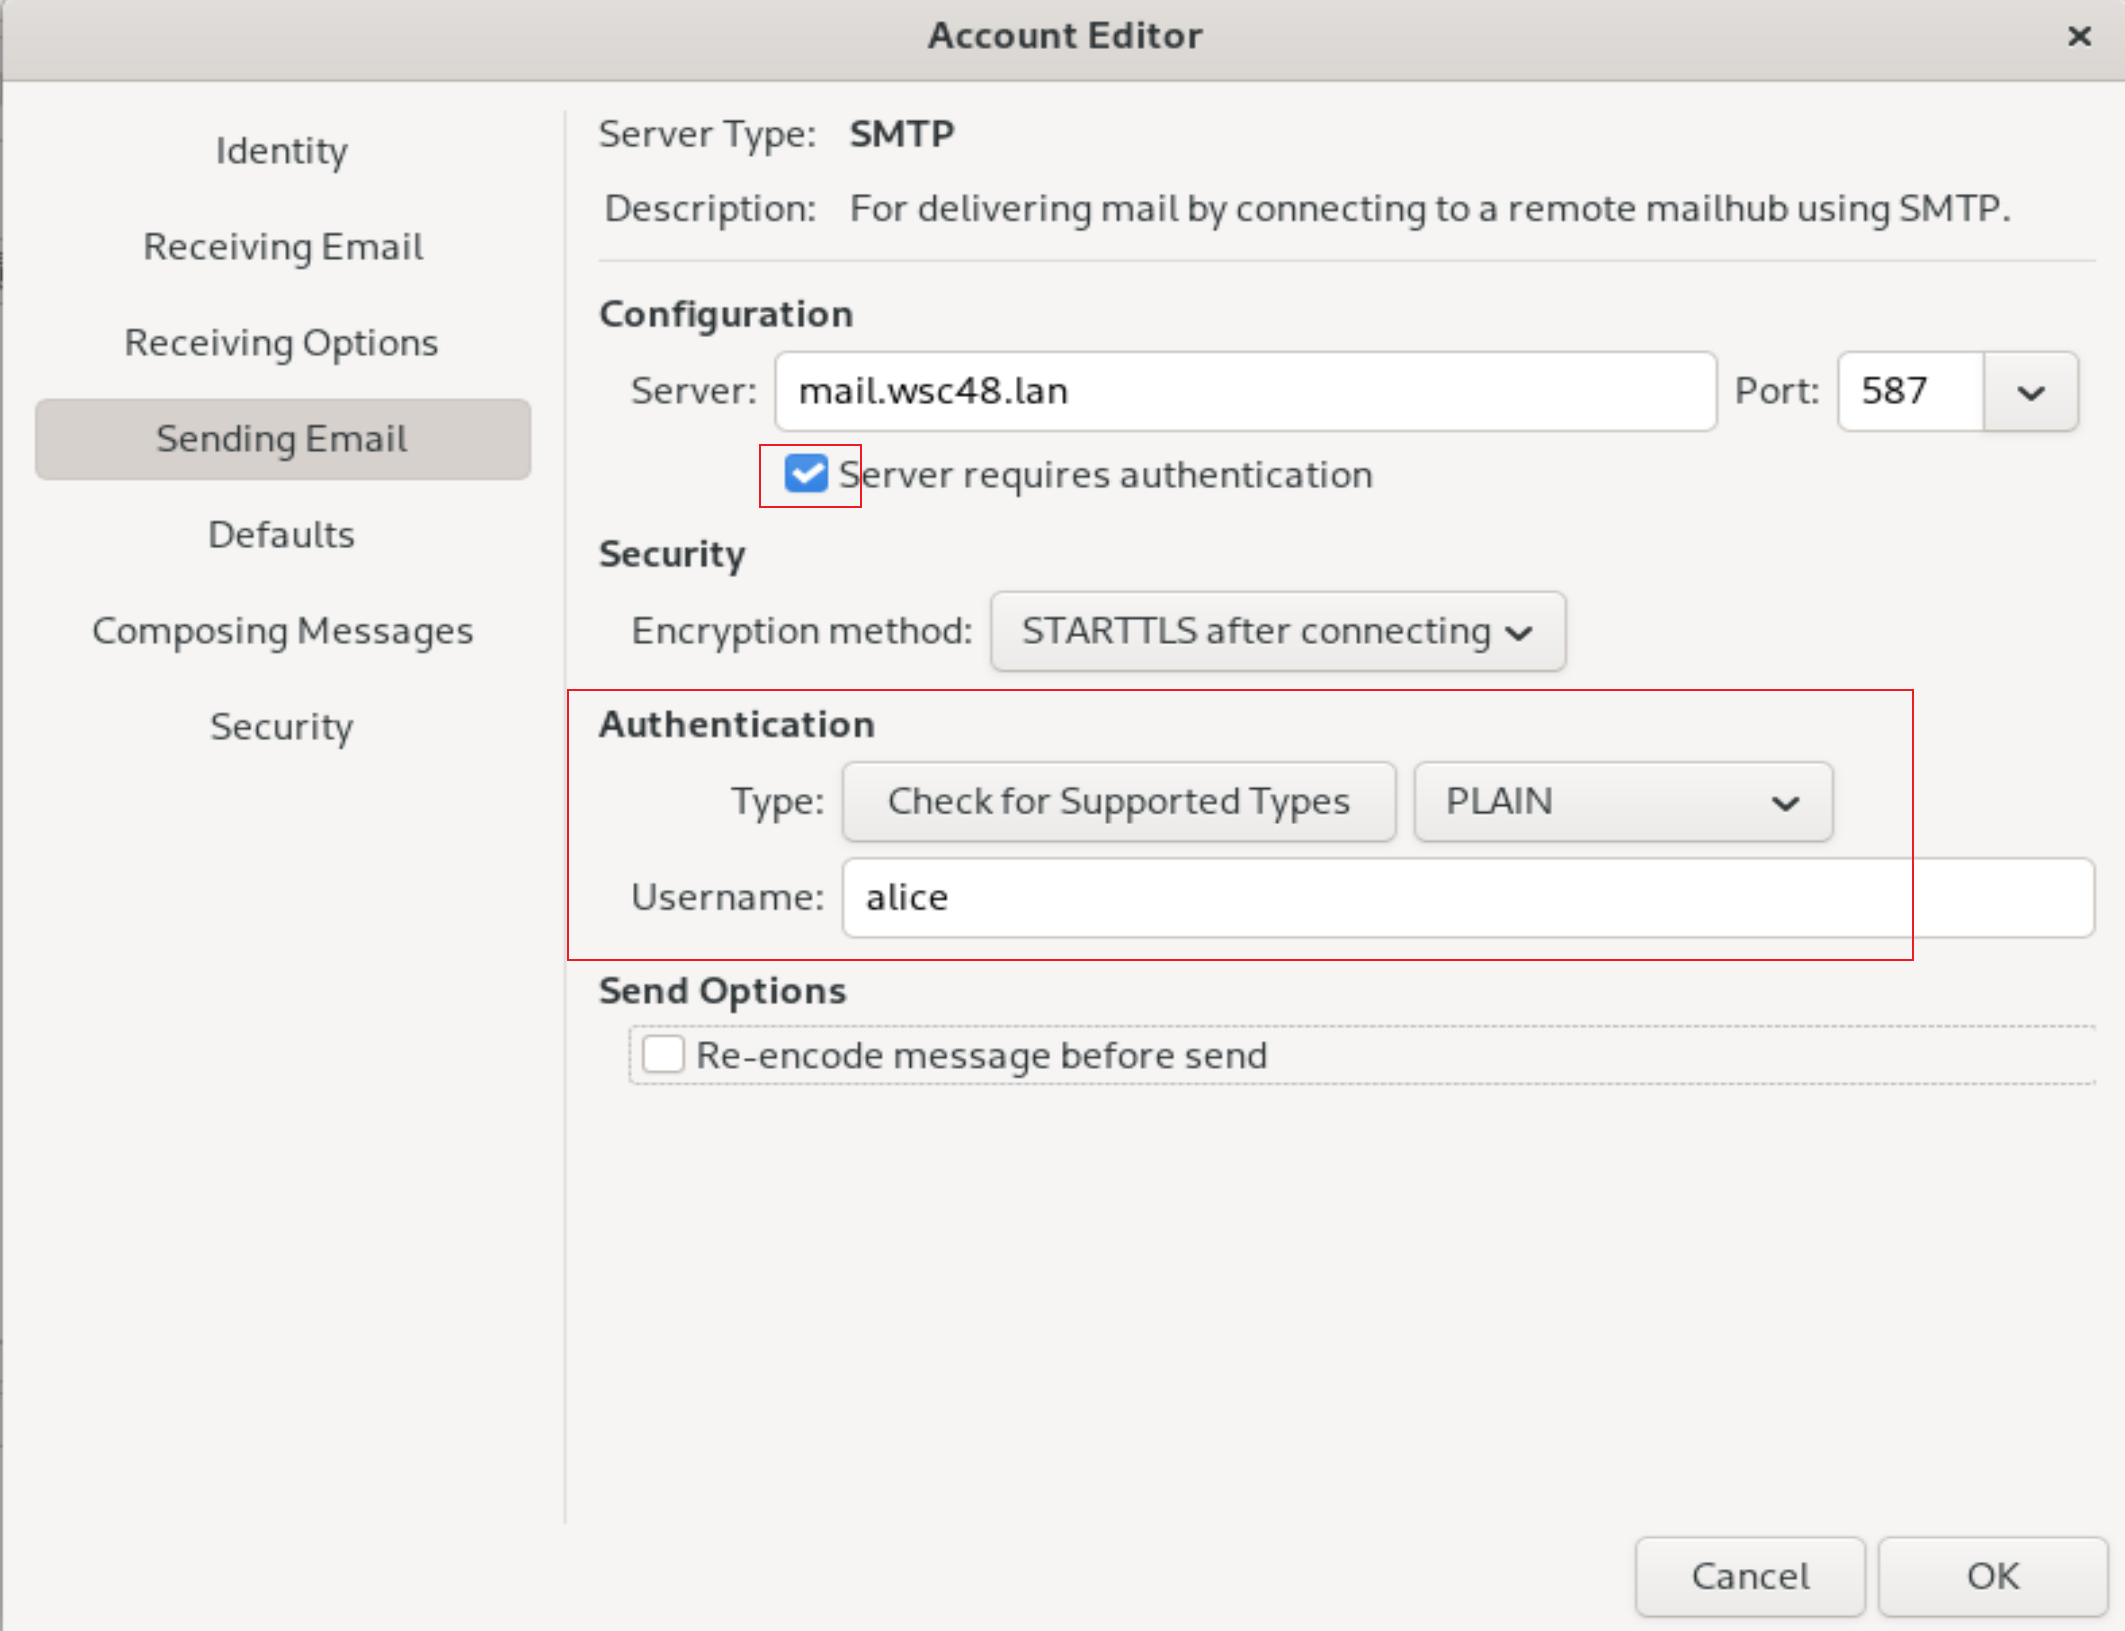
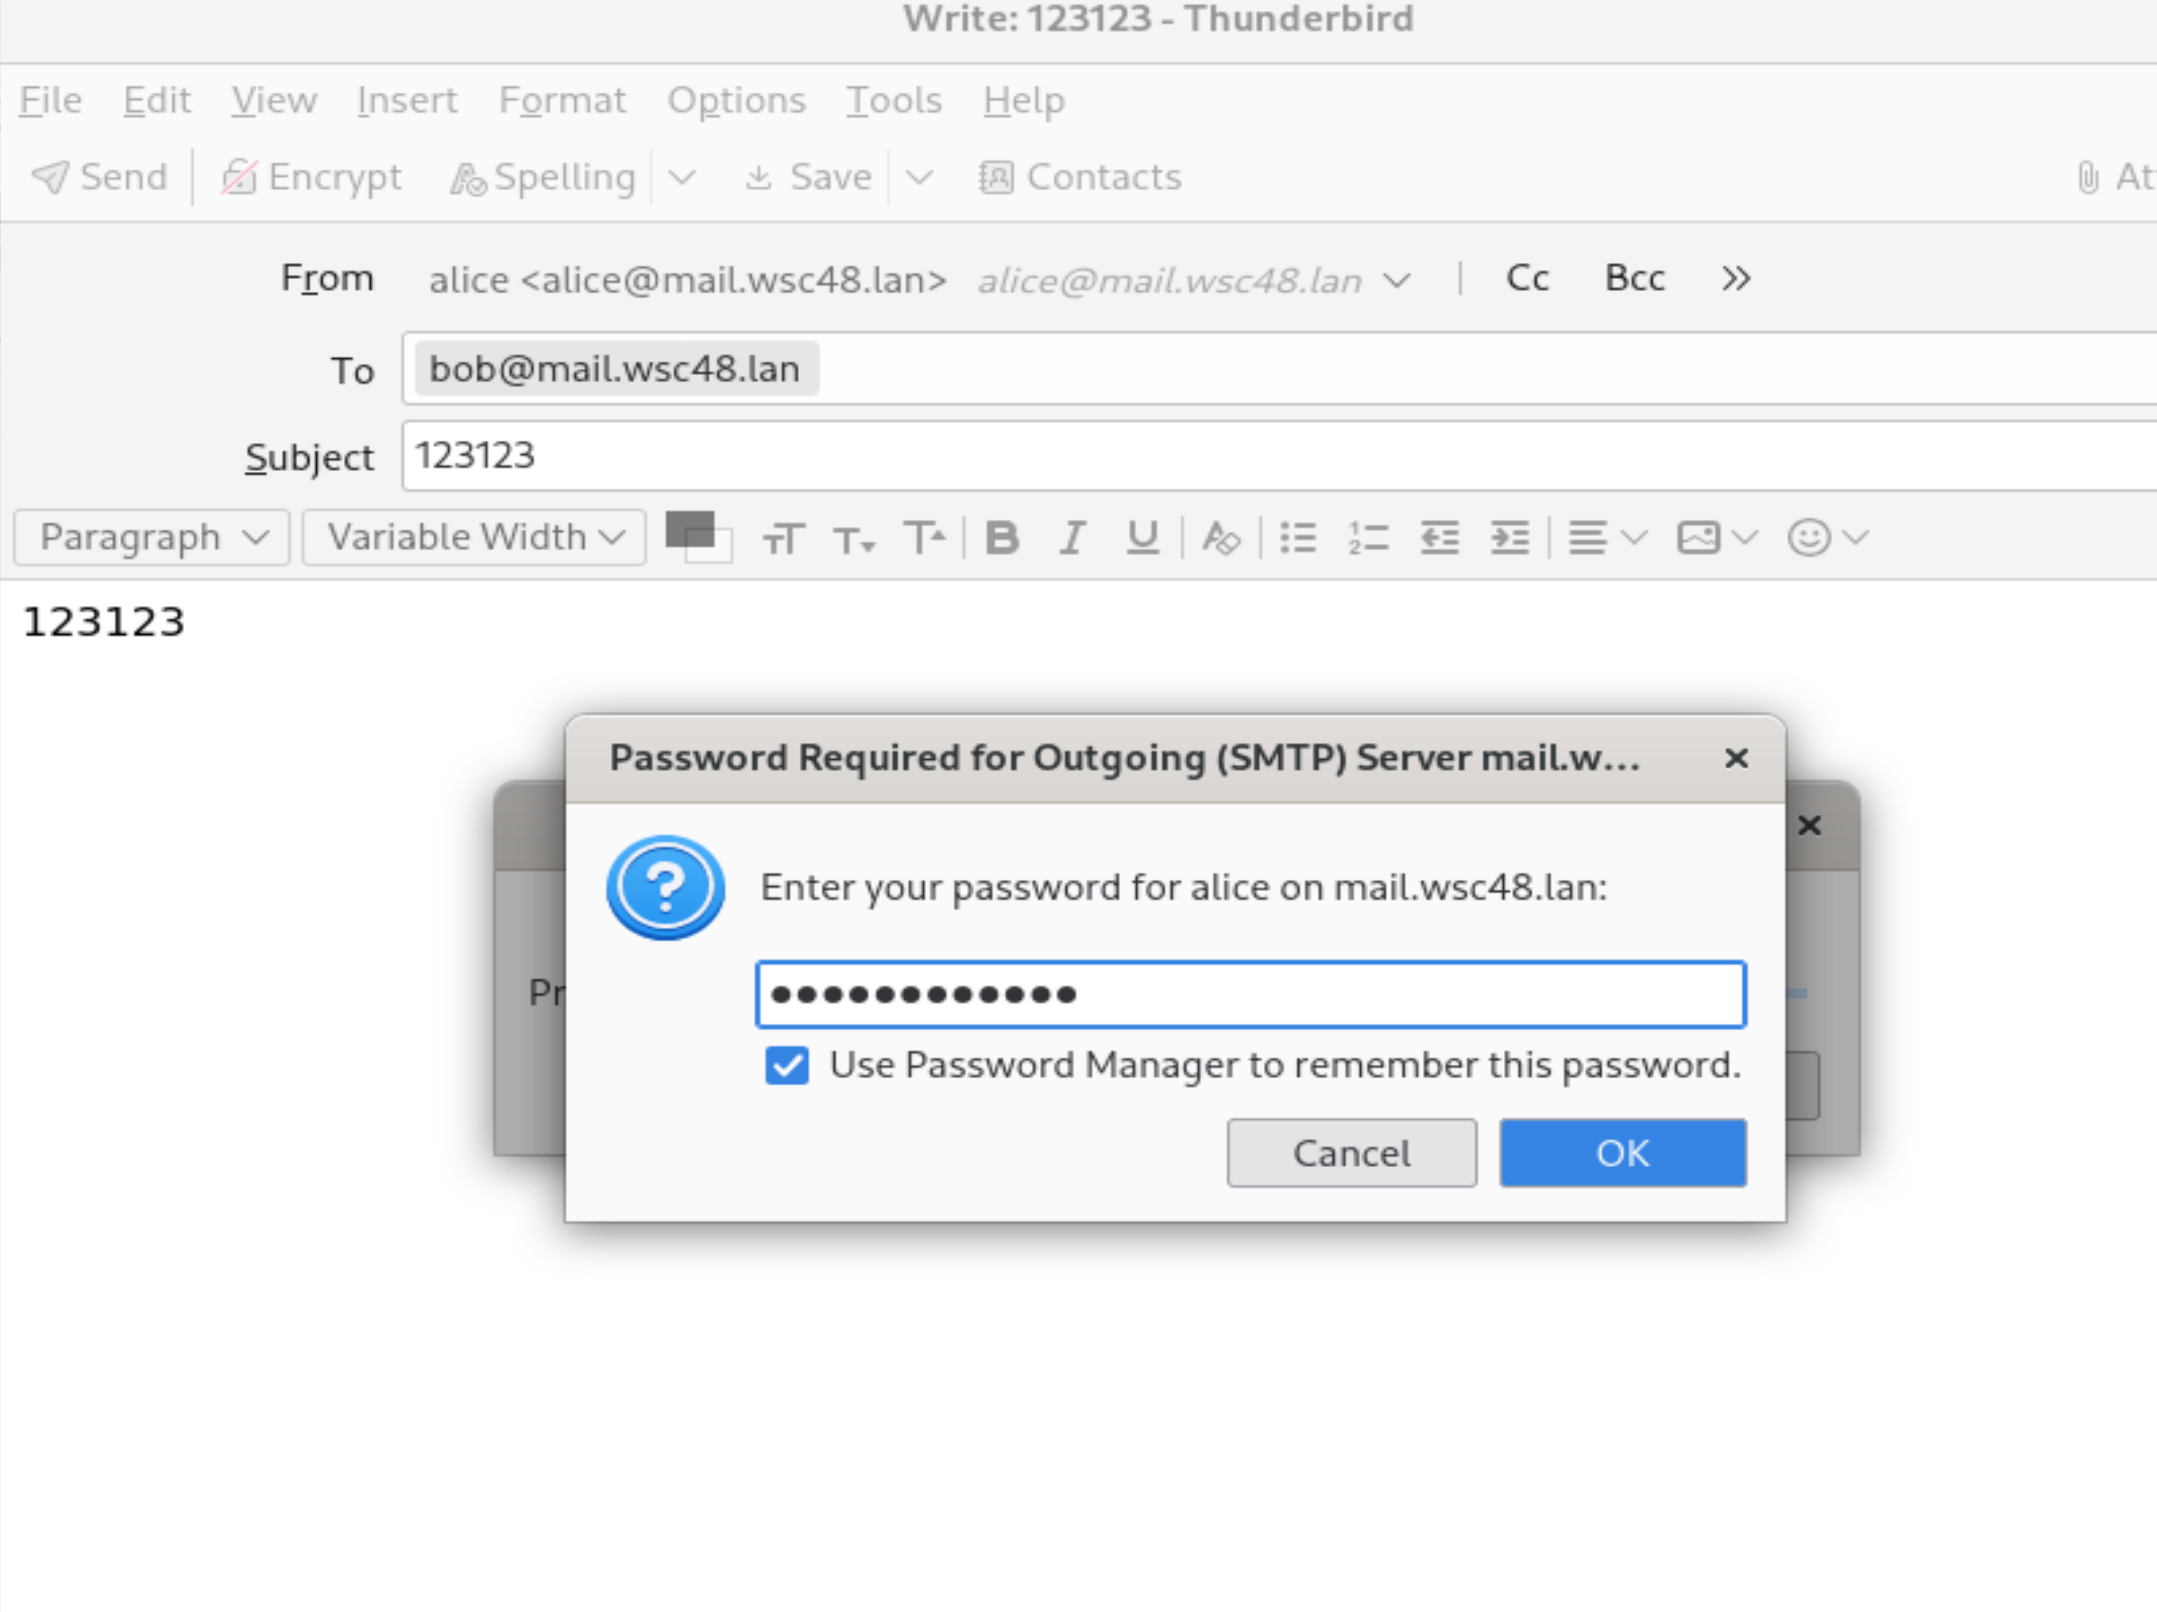
然后在发送邮件时就会要求输入用户密码:
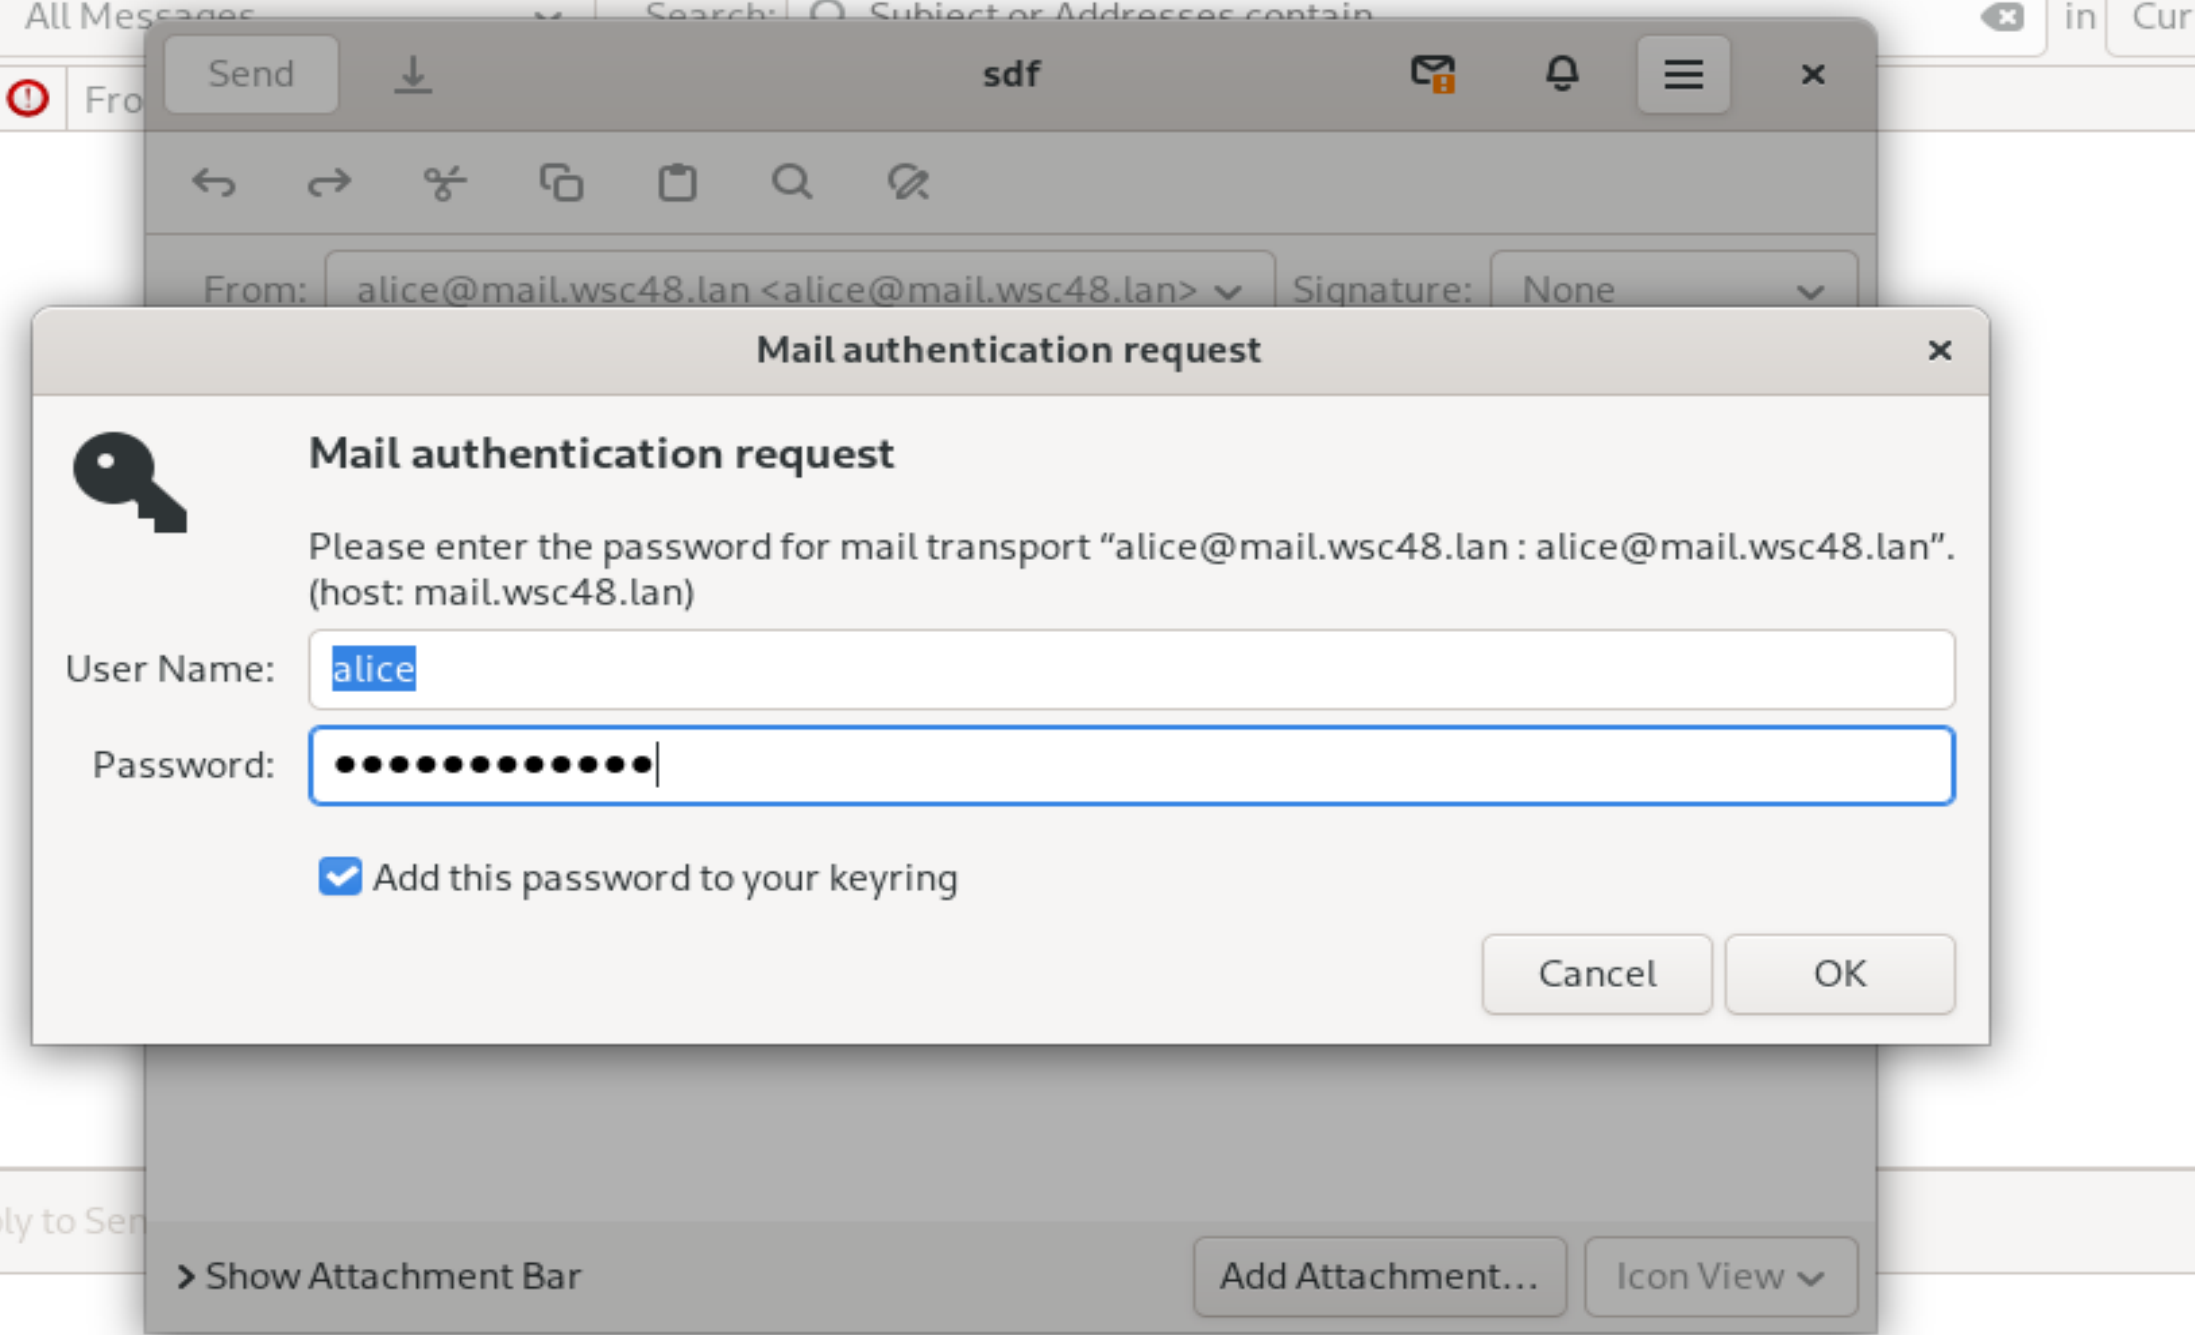
输入后就可以发送了(只有第一次发送需要输入,后面都会记住密码)
thunderbird:
正常配置就行,thunderbird会直接使用当前邮件用户作为sasl身份认证的用户