设置 密码类型 5、6、7、8、9(algorithm-type).note
·理论:
https://community.cisco.com/t5/security-knowledge-base/why-you-should-be-using-scrypt-for-cisco-router-password-storage/ta-p/3157196 ·不同密码类型的区别:
# 安全强度排序:Type 9 > Type 8 > Type 6 > Type 5 > Type 7
type 5    //md5,输出固定128bit,已经不安全,能够被爆破
type 6    //AES对称加密,安全性中等(安全性取决于密码复杂度)
type 7    //不安全,使用简单的XOR(几乎等于明文)
type 8    //sha256,安全,抗暴力破解(不是单独SHA-256,而是 PBKDF2+SHA256),PBKDF2(Password-Based Key Derivation Function 2)
type 9    //scrypt KDF,目前Cisco最安全,使用Memory-hard算法(破解密码时,不仅吃CPU,还大量占用内存,使得不能多线程共享内存,破解成本极高,最抗暴力破解),SHA256作为其内部组件使用
argon2    //Cisco目前不支持,scrypt是第一代 memory-hard,Argon2是第二代、改进版的 memory-hard,是当前业界公认的密码哈希天花板,最大化攻击者的成本(CPU + 内存 + 并行度),而对合法使用可控
一、配置 enable 密码:
1、设置Type5类型(md5):
# 正常创建的 secret 密码就是 类型5的密码
enable secret Pa$$worD
或者:
enable algorithm-type md5 secret Pa$$worD    // md5的也是 Type 5的密码
·查看密码类型:
show run | sec enable
2、设置Type8类型(sha256):
enable algorithm-type sha256 secret Pa$$worD·查看密码类型:
show run | sec enable
3、设置Type9类型(scrypt):
enable algorithm-type scrypt secret Pa$$worD·查看密码类型:
show run | sec enable
二、配置 用户 密码:
和 enable 的配置方式一样
1、设置Type5类型(md5):
username admin secret Pa$$worD
或者:
username admin algorithm-type md5 secret Pa$$worD
·查看密码类型:
show run | sec username
2、设置Type8类型(sha256):
username admin algorithm-type sha256 secret Pa$$worD·查看密码类型:
show run | sec username3、设置Type9类型(scrypt):
username admin algorithm-type scrypt secret Pa$$worD·查看密码类型:
show run | sec username
三、配置 密码类型 6:
如果已经创建了用户或者 enable 密码,需要将其 no 掉,再重新创建
交换机无法应用密码类型 6
password encryption aes
key config-key password-encrypt Skills39
# 配置成功,接下来创建用户就会使密码类型为 6:
(需要使用 password 指定明文密码加密才会生效)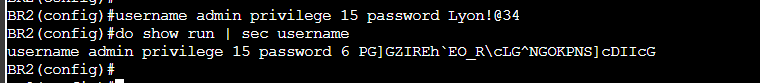
该配置 仅会对用户密码生效,不会对 enable 密码生效
四、配置 密码类型 7:
service password-encryption五、配置 使用密码类型 6,密码类型 7 作为备份:
因为 密码类型 6 只对用户生效,所以其它密码的加密可以使用密码类型 7
# 先配置密码类型6:
password encryption aes
key config-key password-encrypt Skills39

# 再创建用户:
username admin privilege 15 password Skills39

# 最后再配置 密码类型 7:
(如果先配置密码类型7再创建用户,就会使用到密码类型7加密,而不会使用到密码类型 6)
service password-encryption