以Windows为Radius服务器.note
一、配置 NPAS:
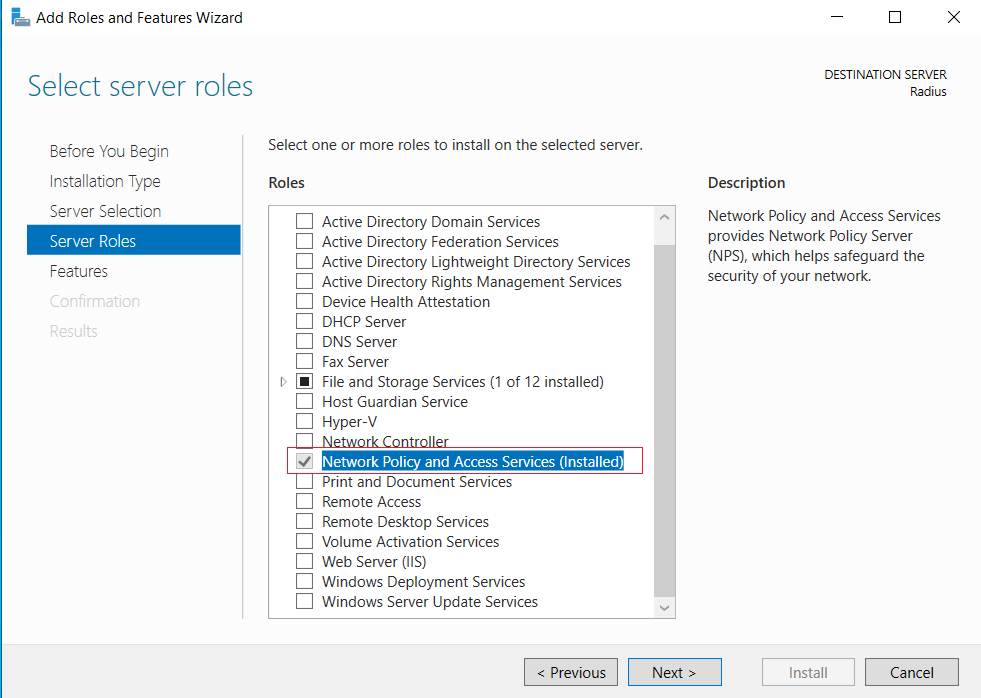
1、安装 NPAS:
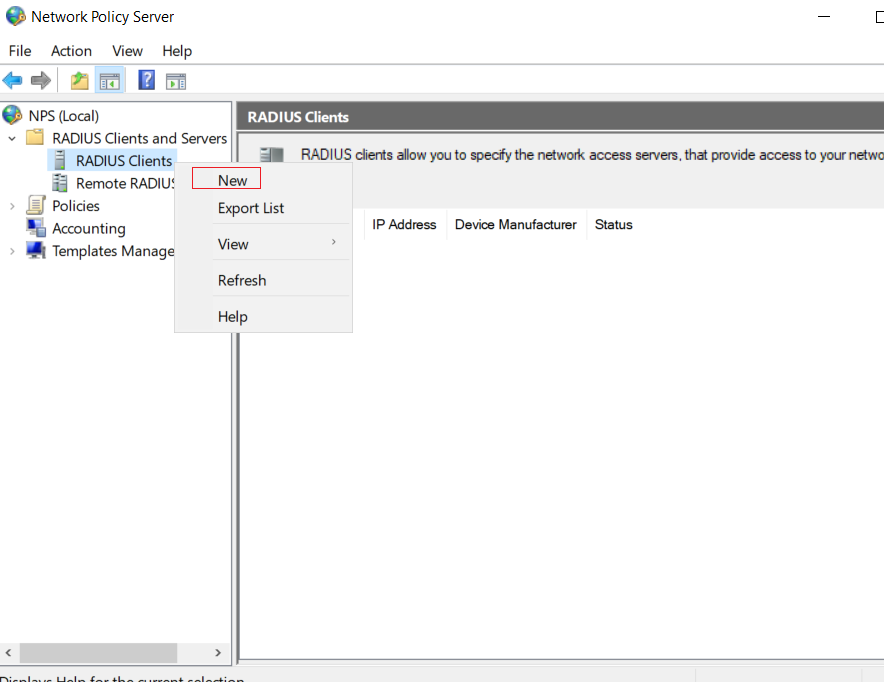
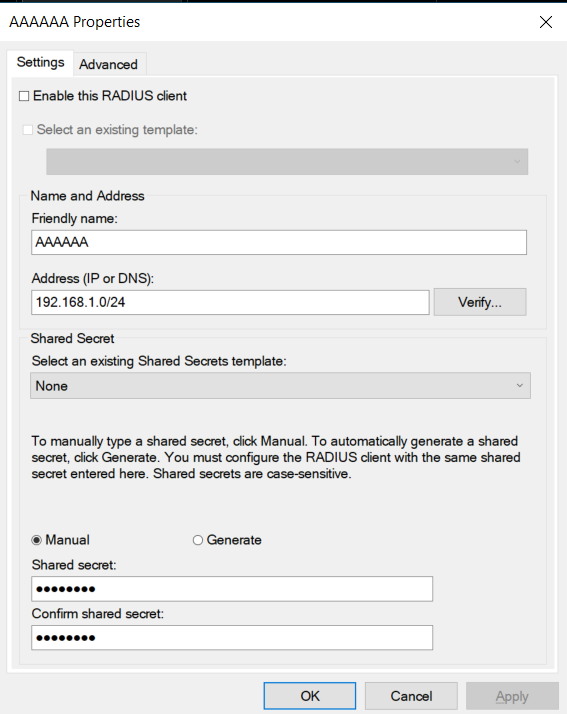
2、添加 Radius 客户端地址(不能写 0.0.0.0,但是可以写网段,例如:192.168.1.0/24、0.0.0.0/0)
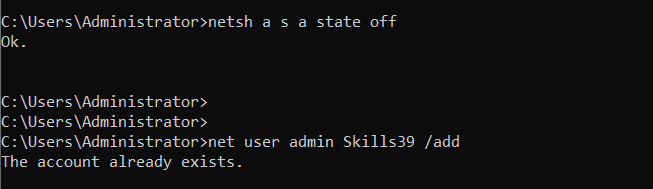
3、关闭防火墙并创建一个用户:
4、创建一个 NPS 策略:
如果有多个用户要求不同的权限,可以配置多个策略,指定不同的用户组
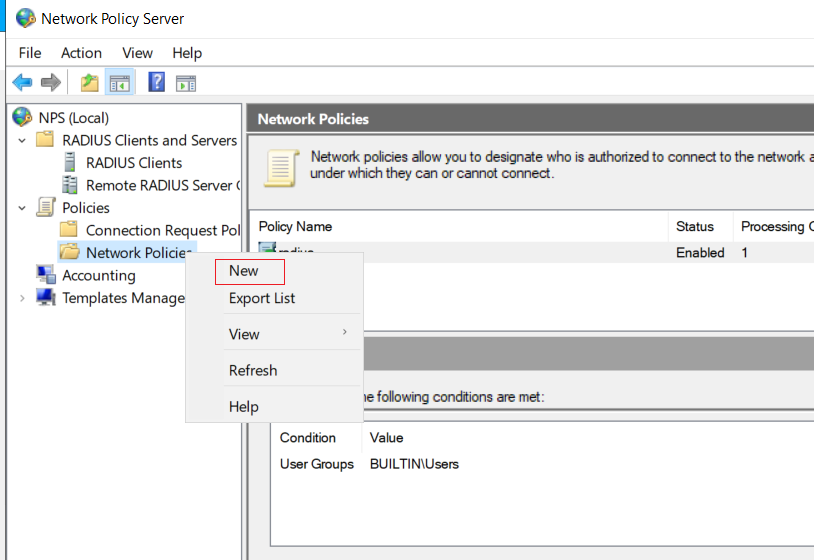
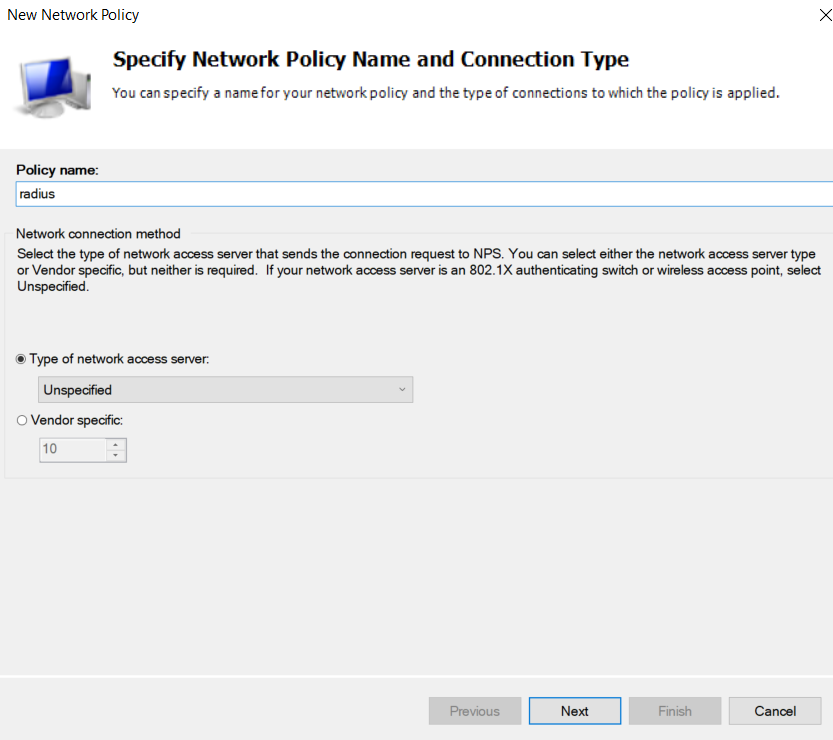
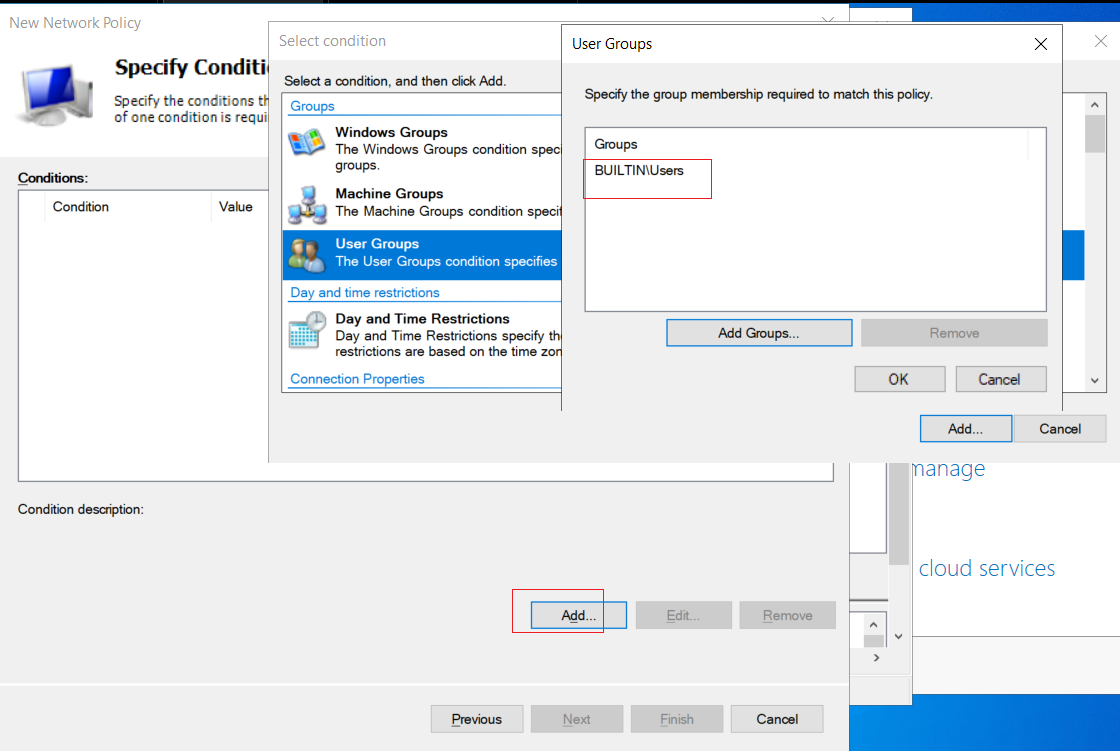
添加用于Radius客户的用户或组(添加到这里的用户能够被Radius客户端使用)
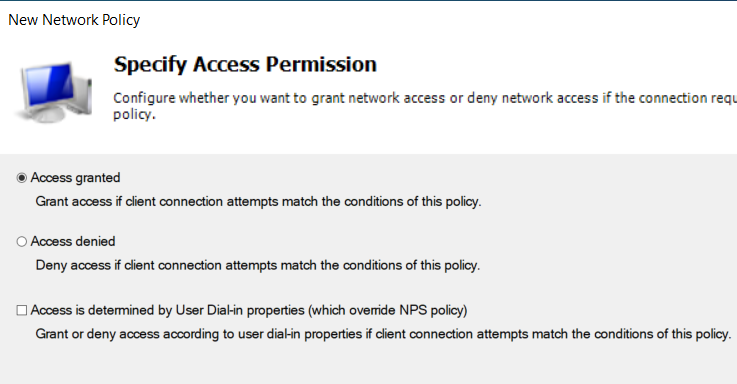
默认允许
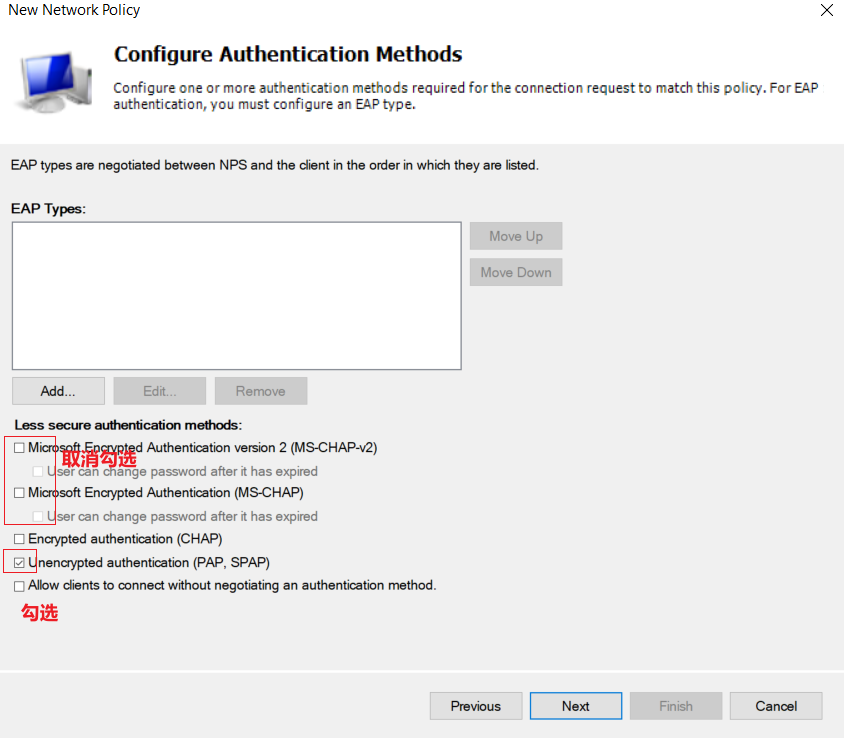
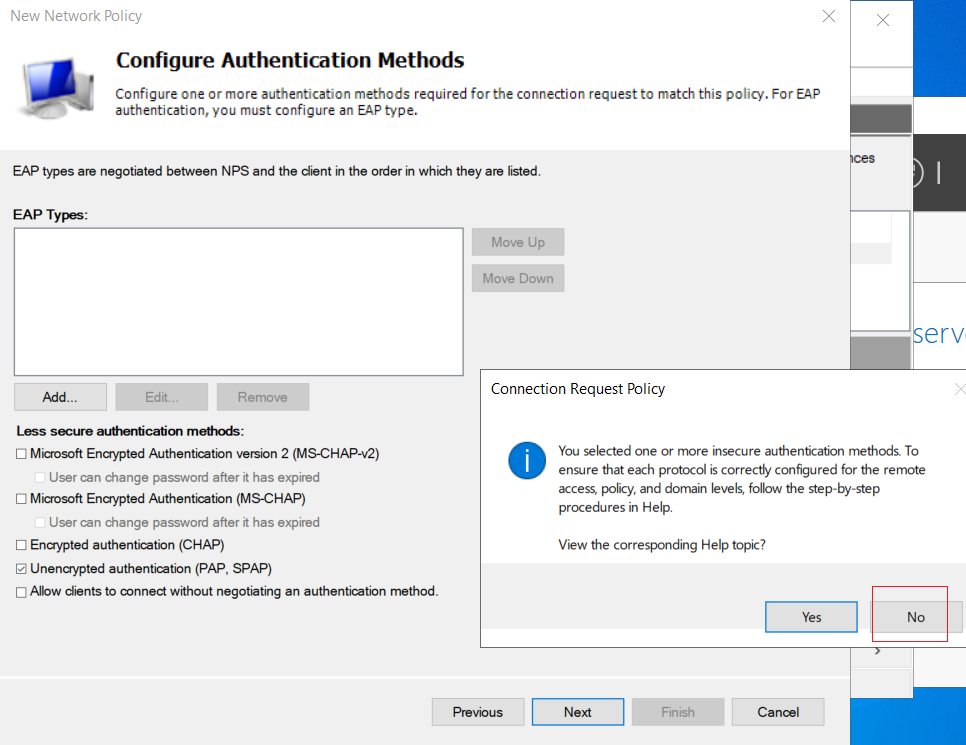
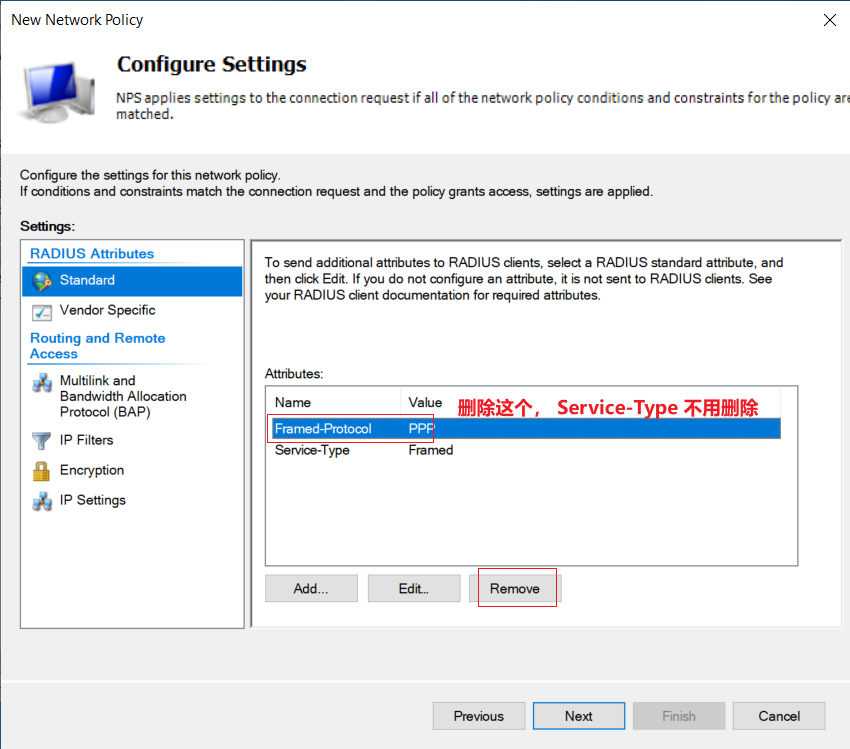
将原有的
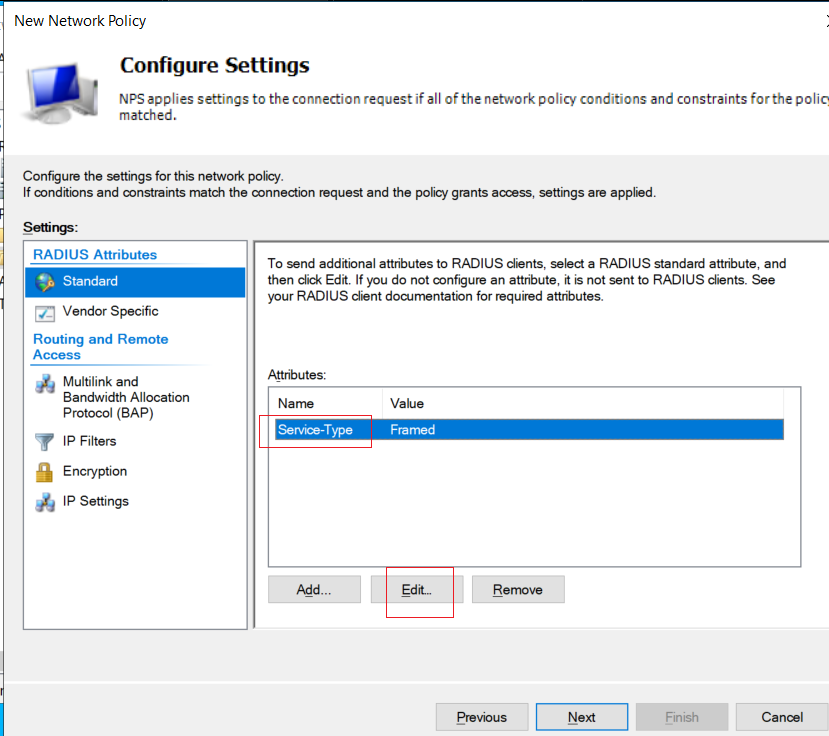
修改服务类型为 NAS Prompt:
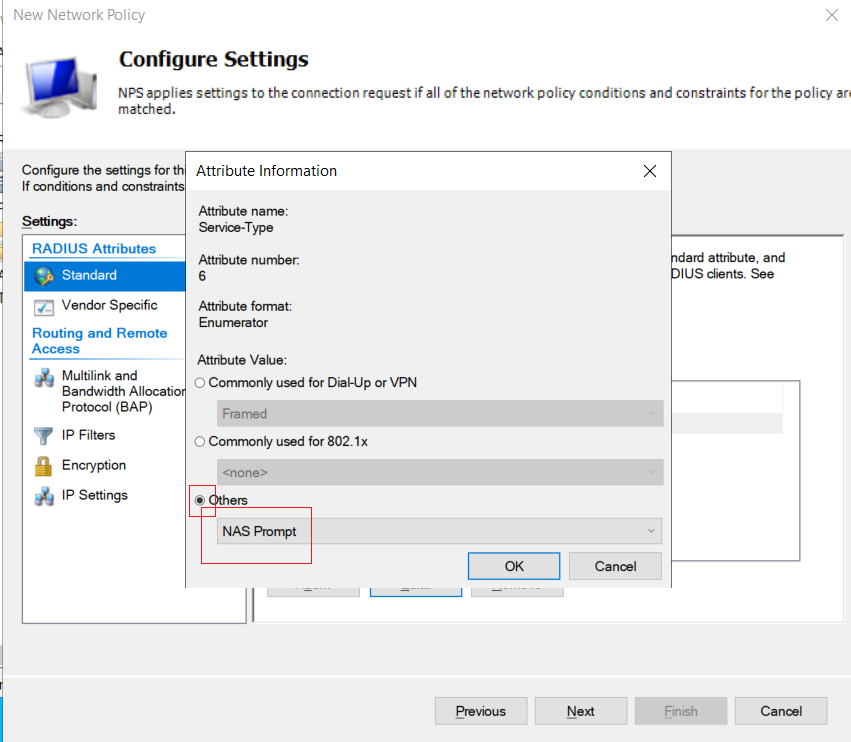
这里身份认证已经配置成功了,直接保存即可。
(可选)配置 Raidus 授权(设置用户登陆cisco时的权限等级):
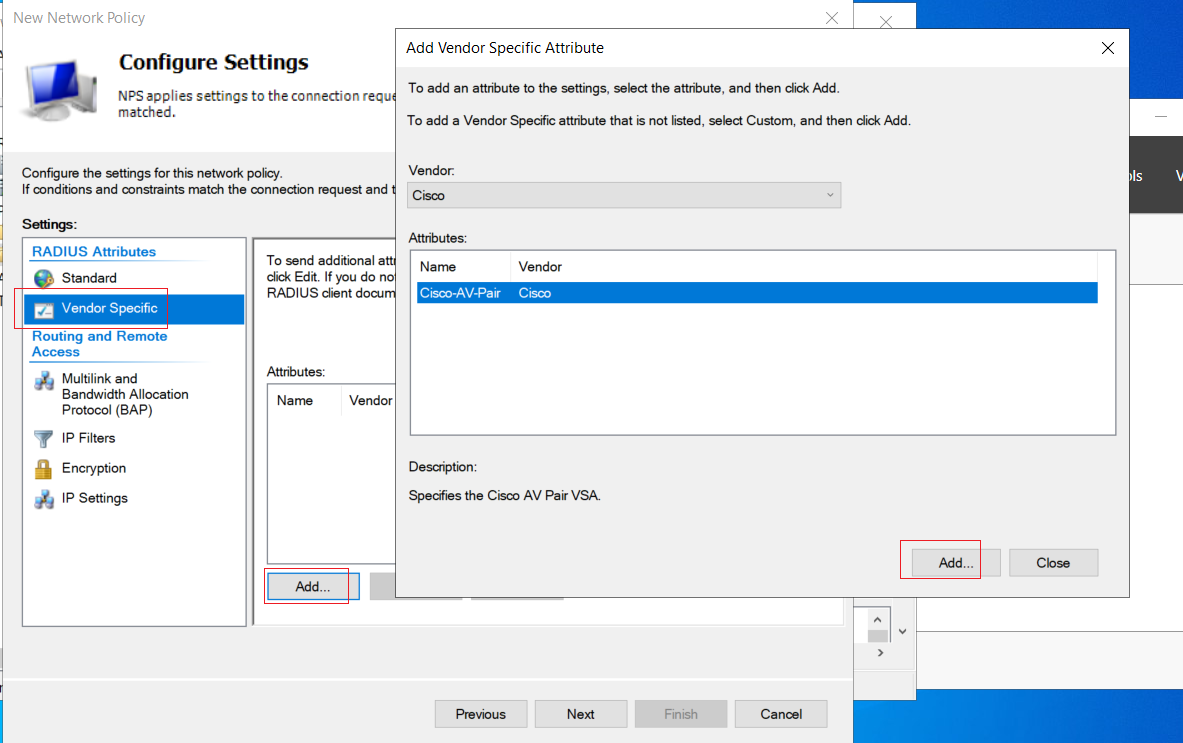
输入:"shell:priv-lvl=15"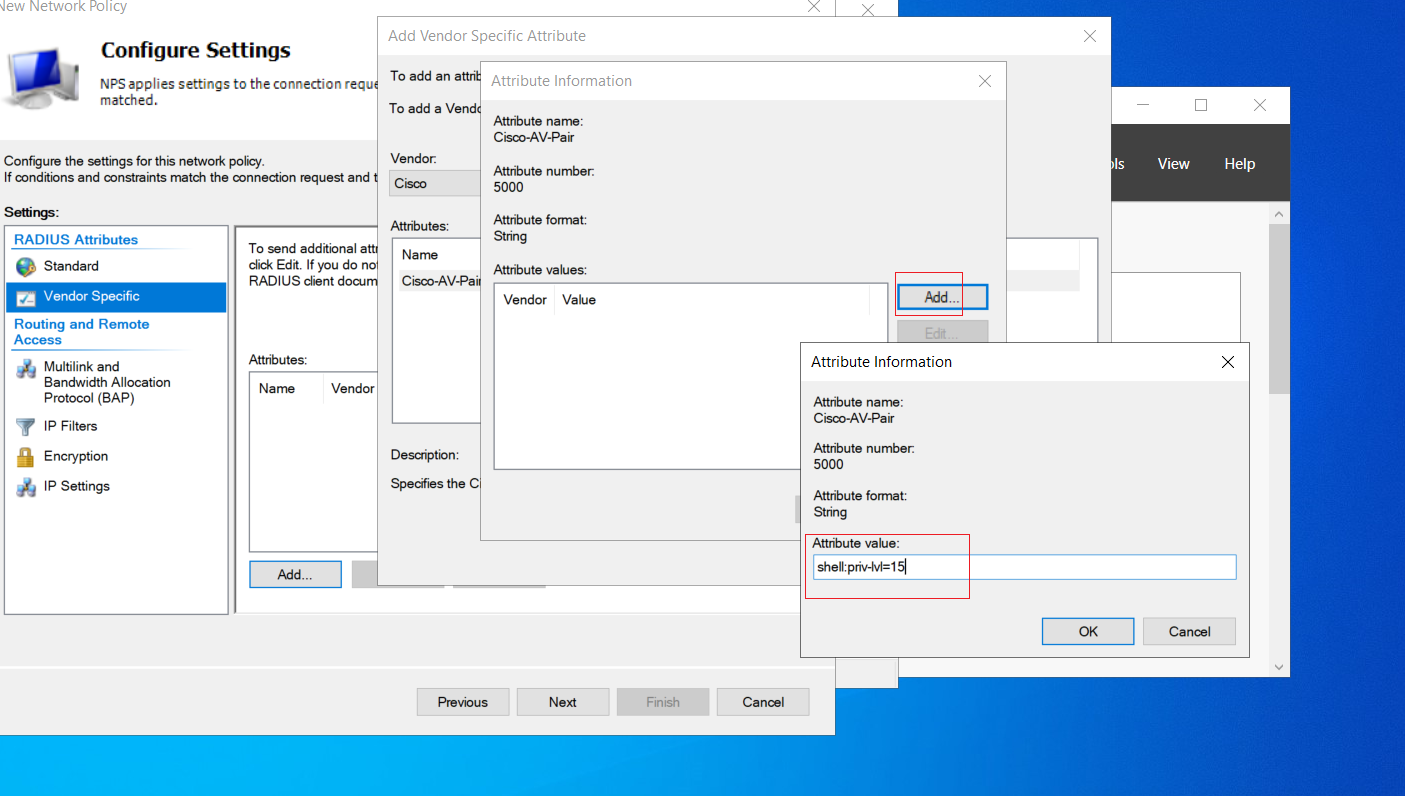
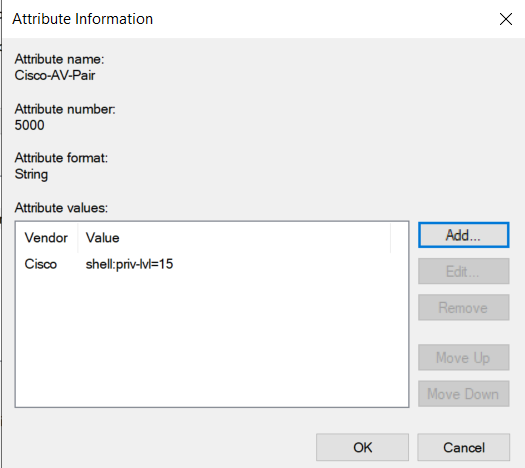
保存即可。
二、配置 Cisco 路由器:
1、启用 aaa,配置 Radius服务器为后端:
# 设置 Radius服务器地址 和 预共享密钥:
radius server RADIUS

 address ipv4 192.168.1.1 auth-port 1812 acct-port 1813

 key Skills39


# 启用 aaa
aaa new-model
aaa authentication login Login group radius local    // 设置aaa身份认证使用 Radius,Radiius失效后使用本地身份认证,不区分大小写
aaa authorization exec Radius group radius local

# 配置启用 ssh
crypto key gen rsa la ssh.key mo 2048
ip ssh version 2
line vty 0 15
 transport input ssh
 login authentication Login
 authorization exec Login

aaa authorization console      //命令不用记,没有配置时会有提示
line con 0
 login authentication Login
 authorization exec Login    // 必须要配置“ aaa authorization console 才会生效”
## 可选:
# 定义组,然后在 aaa中调用:
## 作用,不同aaa可以使用不同tacacs服务器
radius server RADIUS
...
aaa group server radius RA-GROUP
server name RADIUS //调用前面的radius server RADIUS
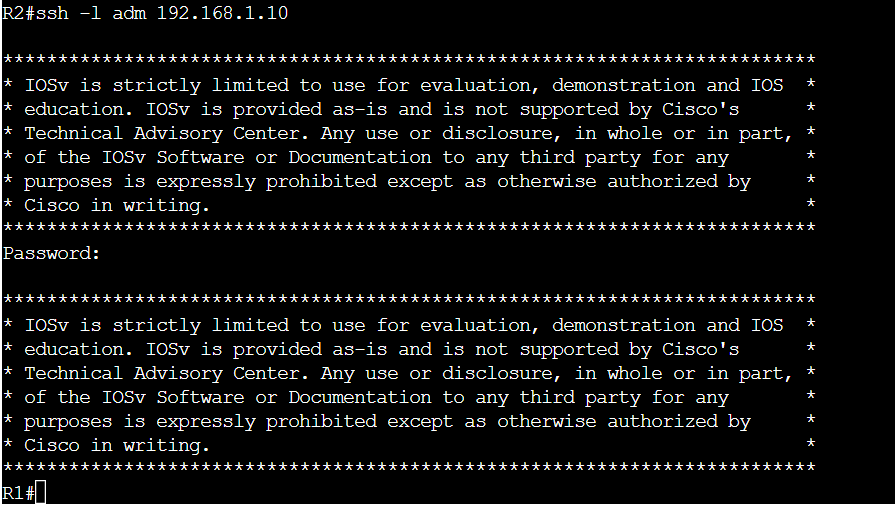
aaa authentication login default group RA-GROUP local2、在 R2上连接测试:
三、配置 ASA 防火墙使用 Radius为后端:
ASA防火墙无法配置 授权,只能够配置身份认证
1、先在radius上为客户端(ASA)添加一个客户端地址
2、配置 Radius 客户端 和 aaa,并启用 ssh
注意:cml 2.9 版本后,ASA 生成的SSH密钥,不能够加 label,否则ssh无法连接
crypto key generate rsa modulus 2048    //生成 ssh 密钥

# 需要先配置 Radius服务器地址,aaa才能够引用
aaa-server Login protocol radius
aaa-server Login (Inside) host 192.168.1.1
 key Skills39
 authentication-port 1812
 accounting-port 1813

# 配置 aaa
aaa authentication ssh console Login LOCAL     // 配置 ssh 连接使用 radius 和 本地数据库
aaa authentication serial console Login LOCAL     // 配置本地 console登陆使用 radius 和 本地数据库

# 配置 ssh
crypto key generate rsa label ssh.key modulus 2048    //生成 ssh 密钥
ssh 192.168.1.0 255.255.255.0 Inside
测试radius服务器:
test aaa-server authentication Login username adm password Skills39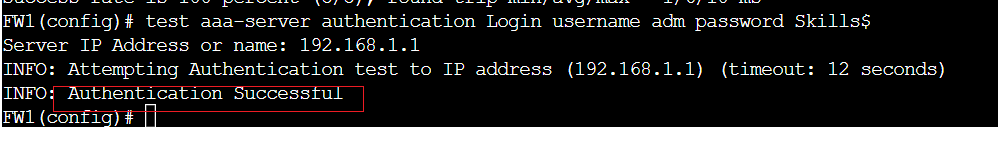
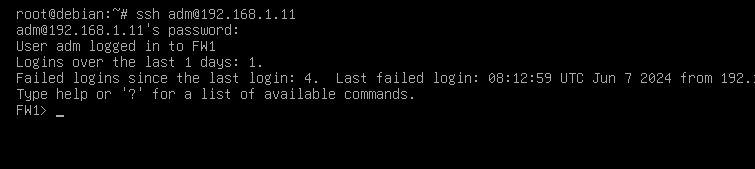
2、登陆测试:
注意:debian上连接 ASA防火墙,关于 ssh_config 的配置,需要将加密算法配置为 diffie-hellman-group14-sha254,连接时会有提示
四、开启require_message_authenticator:
配置了之后只有ASA防火墙能够身份认证成功,IOS路由器无法发送这个属性,因此会认证会失败
1、配置 nps:
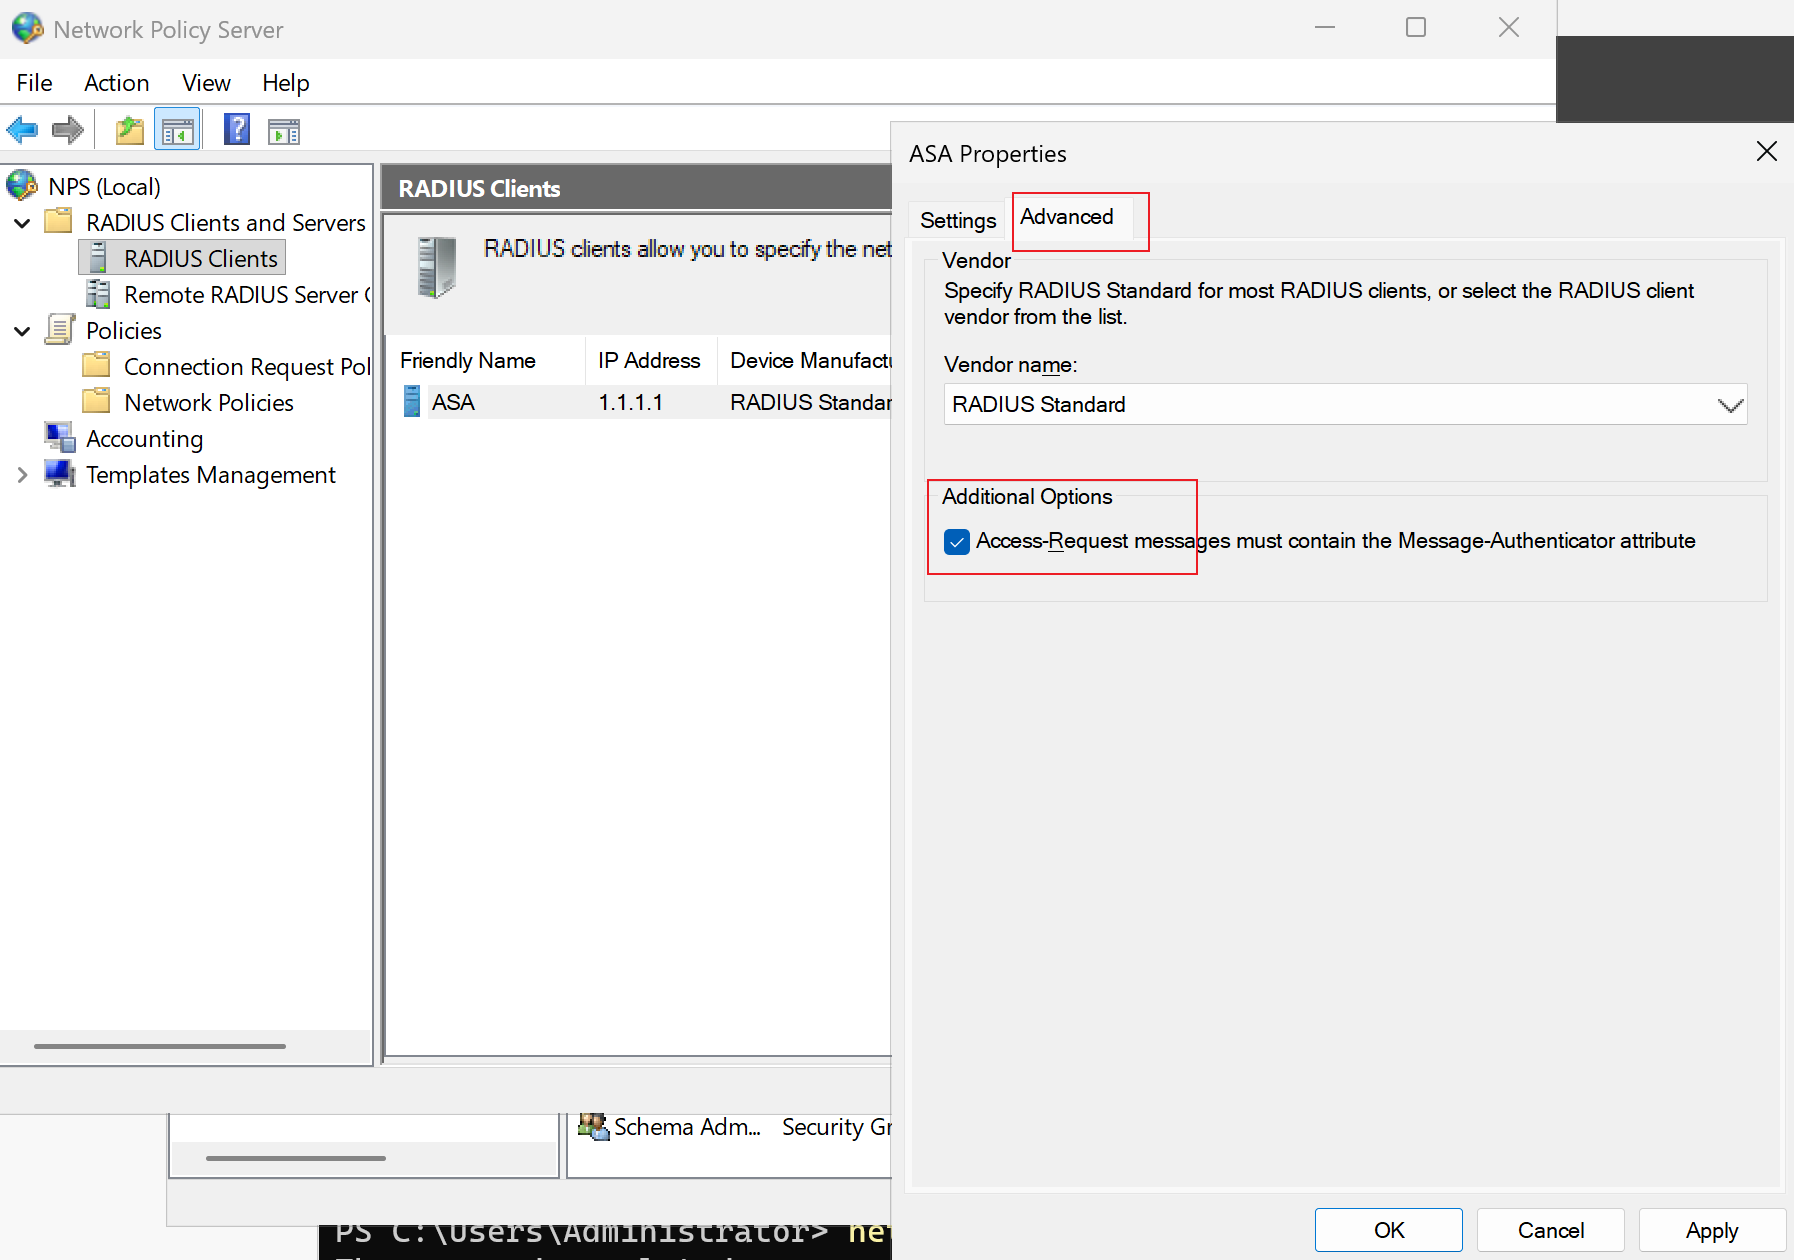
这里只展示启用该参数的配置
在radius 客户端勾选该属性:
2、配置 ASA:
注意:cml 2.9 版本后,ASA 生成的SSH密钥,不能够加 label,否则ssh无法连接
crypto key generate rsa modulus 2048
aaa-server RADIUS protocol radius
aaa-server RADIUS (Inside) host 192.168.80.1
 key Skills39
 authentication-port 1812
 accounting-port 1813
 message-authenticator-required    //启用消息摘要(因为服务端启用了强制要求,如果不携带该属性就无法连接)

ssh 192.168.80.0 255.255.255.0 Inside
aaa authentication ssh console RADIUS LOCAL