archive配置保存、日志审计、tftp-hpa后端.note
一、archive 配置操作:
路由器、交换机都能配置
1、配置在保存配置时将旧配置保存到本地(归档配置文件):
archive
 path flash:/cfg-$h-$t    //定义存储文件格式、路径(注意不要习惯写了两个斜杠)
 maximum 5    //定义最多保留5份历史配置
 write-memory    //当执行写入配置操作时,自动归档(保存旧配置)


# path 参数:
$h    //当前设备主机名
$t    //当前时间戳(年月日时分秒)
$s    //归档序列号(从1开始,逐渐递增:1、2、3...)
$u    //用户名(执行保存命令的用户)

# 会触发配置保存的命令:
write
write memory
copy running-config startup-config
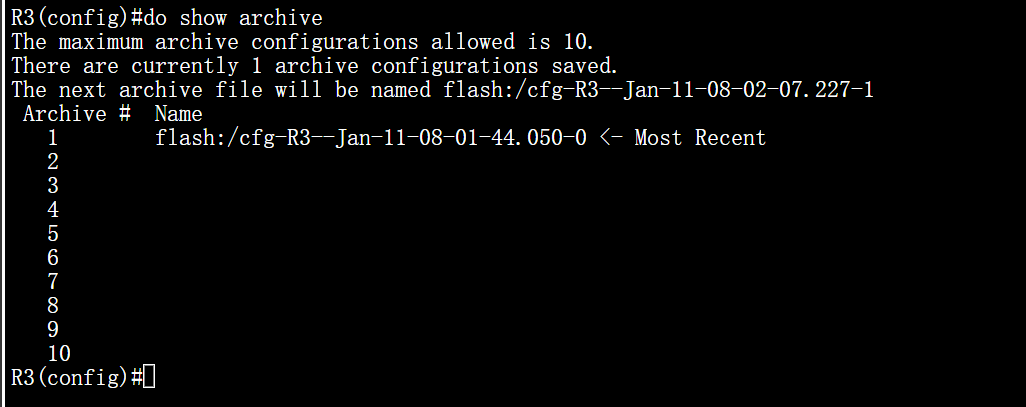
·查看归档的配置文件:
show archive
dir flash:/ | sec cfg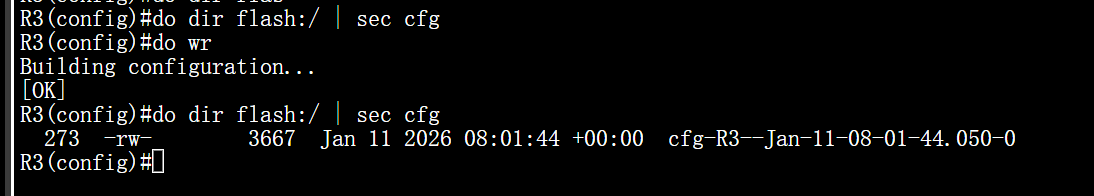
·使用归档的配置文件进行配置回滚:
configure replace flash:/cfg-R3--Jan-11-08-01-44.050-0 force2、配置在保存配置时将旧配置保存到远端服务器(归档配置文件):
选择一:配置 tftp 服务(udp 69):
(1)配置 Cisco归档配置文件:
path 这里可以指定 ftp:// 和 tftp:// ,但是不能指定 ftps 和 ftpes
archive
 path tftp://192.168.20.3/cfg-$h-$t    //指定tftp/ftp 协议和服务器地址
 maximum 5
 write-memory
(2)配置 tftp:
# tftpd-hpa    //服务端
# tftp-hpa    //客户端(只有安装这个才有tftp命令)

apt install -y tftpd-hpa
chmod 777 /srv/tftp    //给默认的tftp根目录写入权限

## tftpd-hpa配置文件在 /etc/default/tftpd-hpa
## 默认仅允许下载,如果要允许上传,需要修改配置文件
vim /etc/default/tftpd-hpa

# --create    //允许客户端上传文件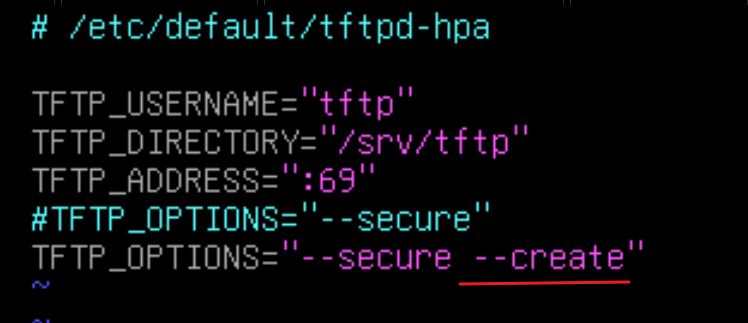
systemctl restart tftp-hpa
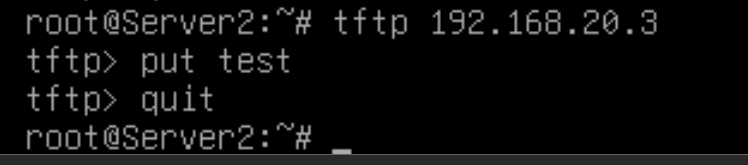
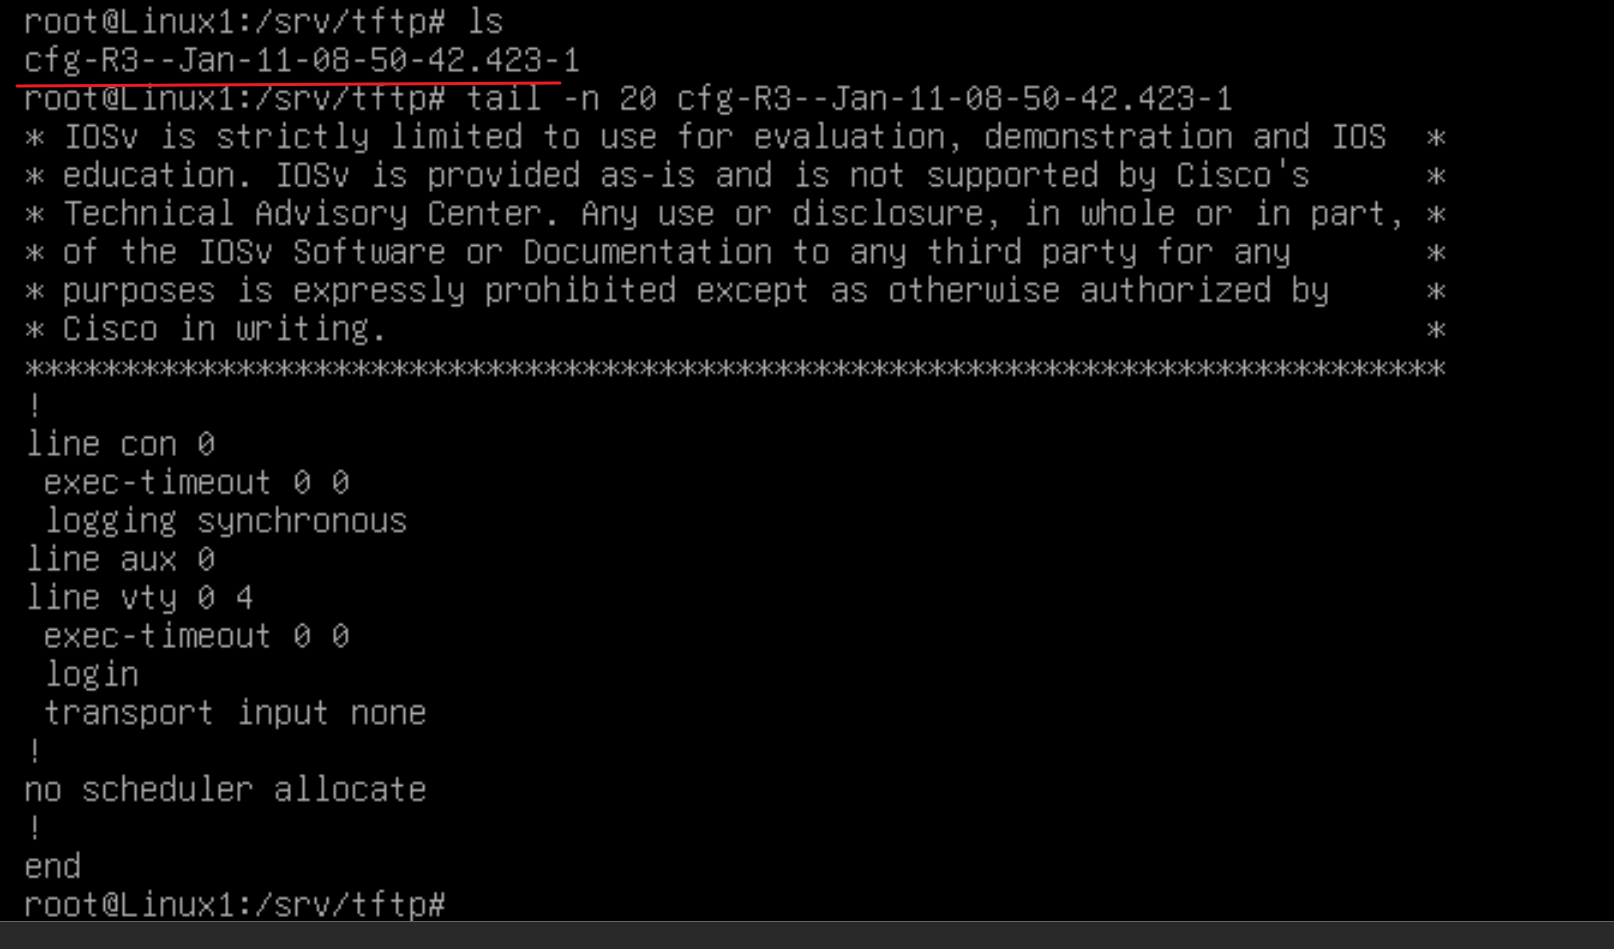
测试上传成功
·测试:
在路由器/交换机上执行命令:wr
可以看到,成功保存了配置文件:
选择二:配置 ftp 服务:
(1)配置 Cisco归档配置文件:
path 这里可以指定 ftp:// 和 tftp:// ,但是不能指定 ftps 和 ftpes
archive
 path ftp://192.168.20.3/cfg-$h-$t    //指定tftp/ftp 协议和服务器地址
 maximum 5
 write-memory

# 指定 ftp的用户名和密码:
conf t
 ip ftp username skills
 ip ftp password Skills39
(2)配置 ftp:
这里使用 vsftpd进行测试,只需要配置一个很简单的用户ftp即可
# 使用ftp用户登陆(不要配置匿名登陆)
apt install -y vsftpd
adduser skills
vim /etc/vsftpd.conf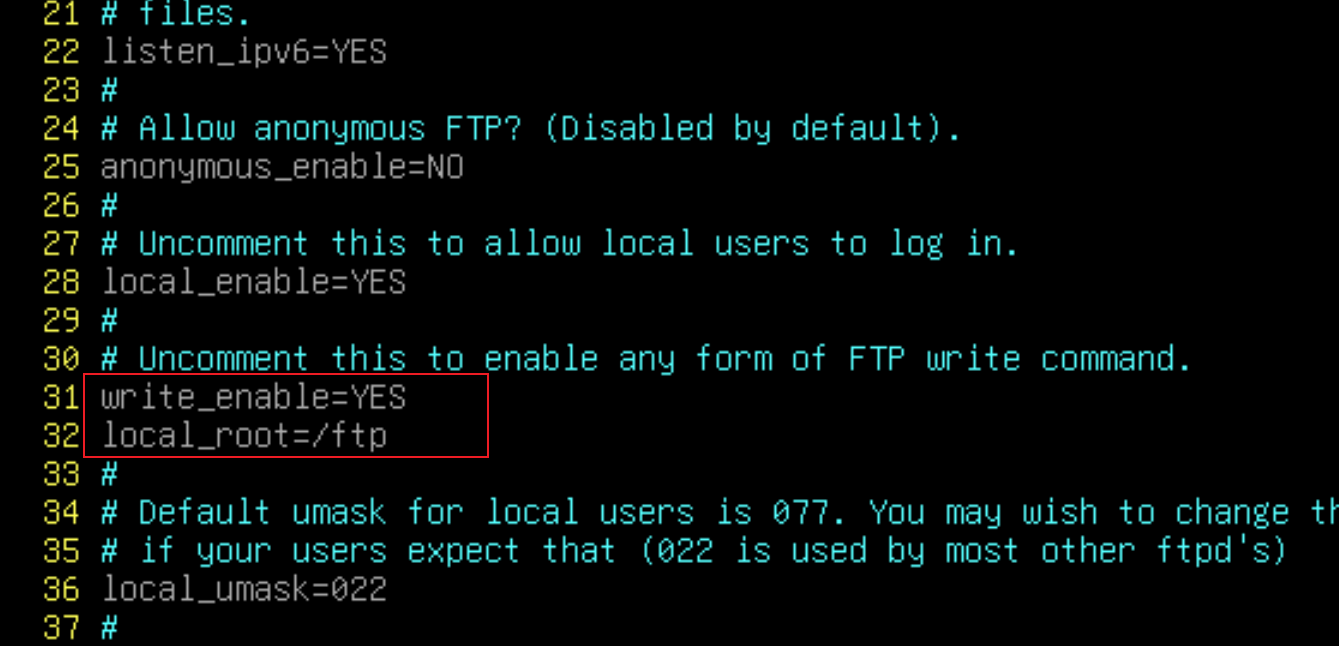
systemctl restart ftp
·测试:
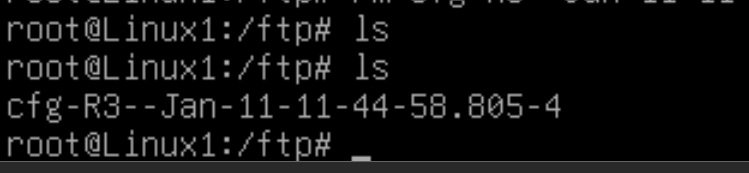
在路由器/交换机上执行命令:wr
可以看到,成功保存了配置文件:
3、开启配置变更审计:
# 能够记录谁改了配置(用户名),从哪里改(console/vty),改了什么命令
archive
 log config
  logging enable    //开启配置变更记录
  notify syslog    //(可选)能够直接将一条日志发到console控制台被直接看到,让“配置变更”成为标准系统日志事件,从而被 logging 体系接管
  hidekeys    //(可选)在记录的日志中隐藏密码(不记录密码)
  logging size 100    //(可选)定义在日志中保留的最大条目数(默认100)
·查看配置变更日志:
show archive log config all