解决的错误:使用子CA签发的用户证书,访问根CA签发的Web服务器报错(提示403权限拒绝).note
使用子CA签发的用户证书,访问根CA签发的Web服务器报错
就是会报错,哪怕已经信任了 子CA和根CA的 根证书
一、解决方案:
大致解决方案:在 客户端使用子CA的模板创建用户申请,然后提交给根CA进行签发(这样显示的签发者还是子CA,但是就能够同时访问 子CA签发的证书和根CA签发的证书搭建的Web了)
1、客户端手动创建用户证书申请:
certmgr.msc
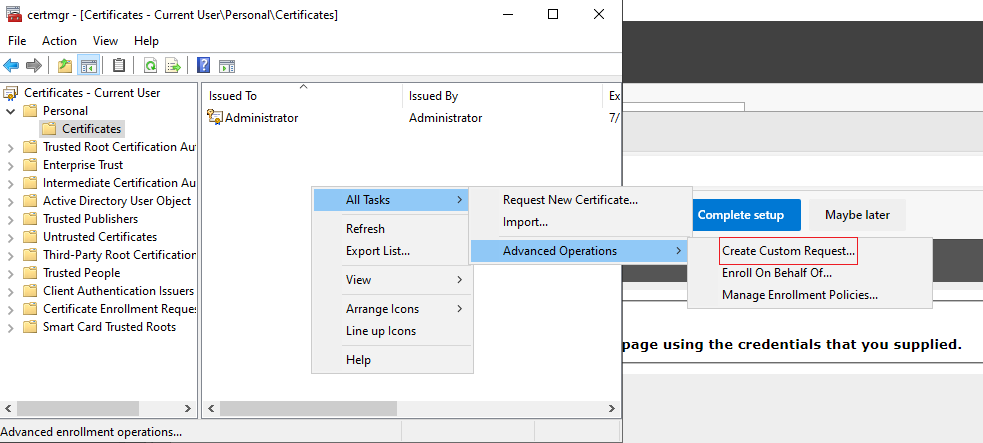
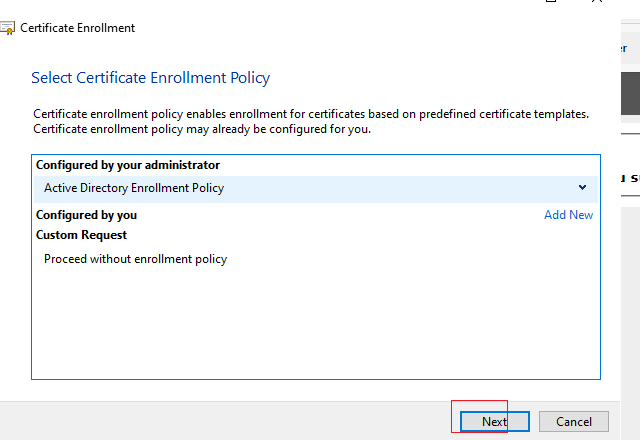
下一步
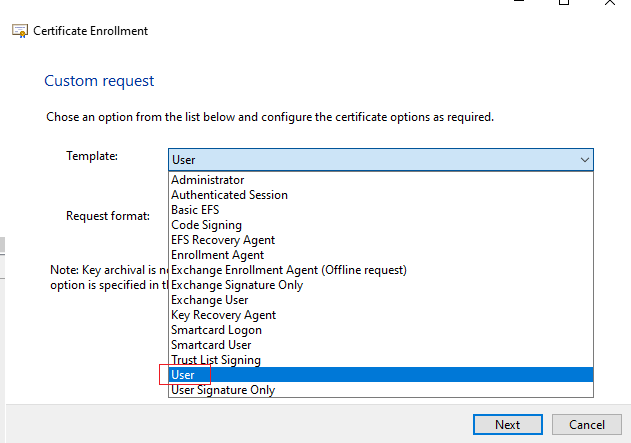
选择用户证书的模板:
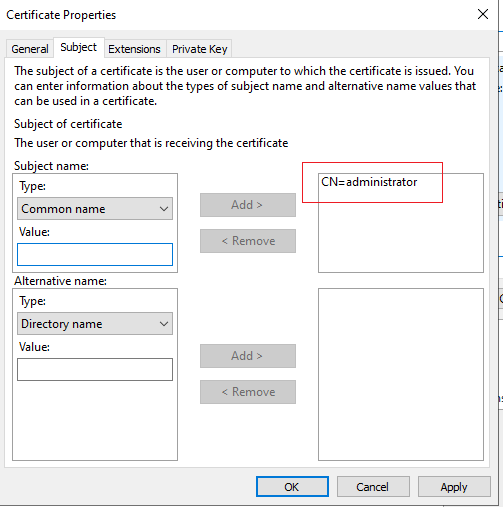
书写证书字段:
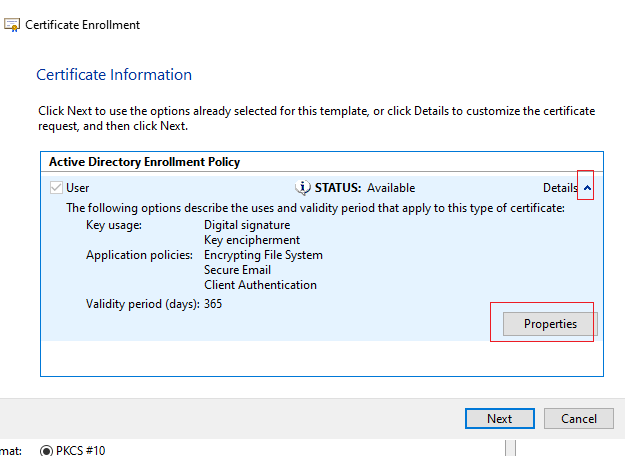
CN就写使用该证书的用户的名称:
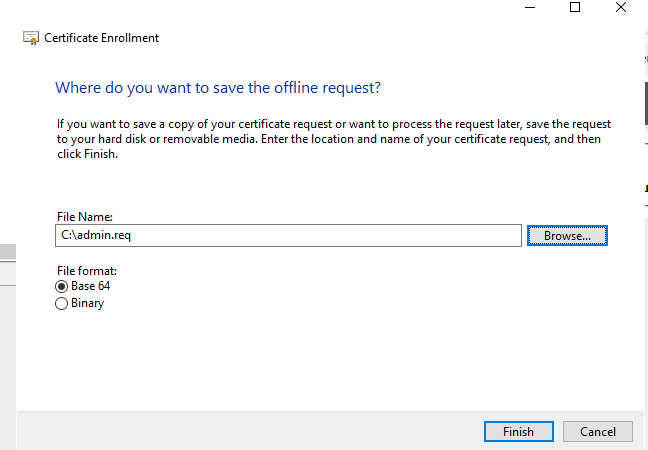
将证书拷贝给根CA
2、根CA签发证书:
certsrv.msc
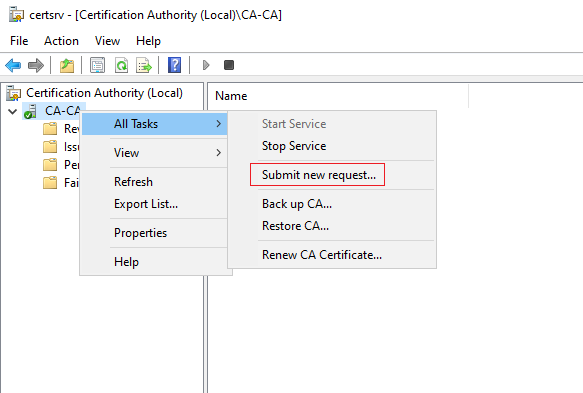
选择证书申请
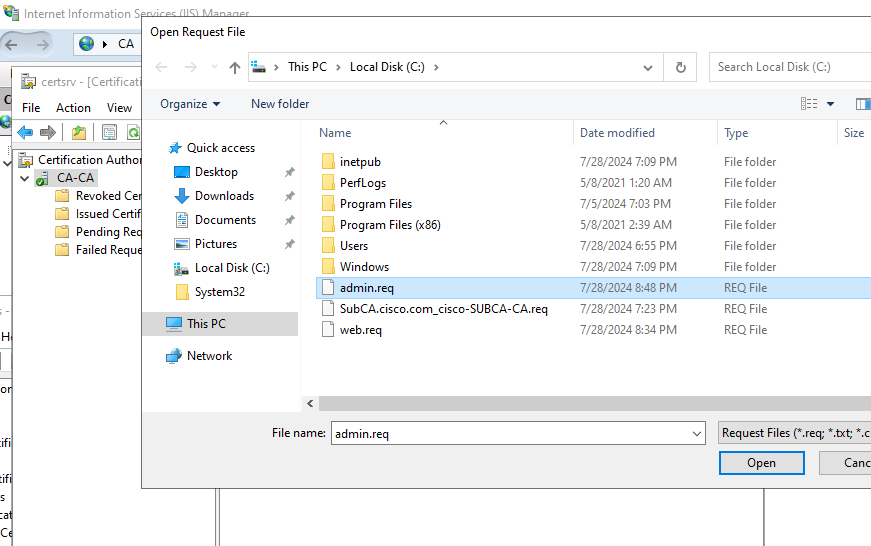
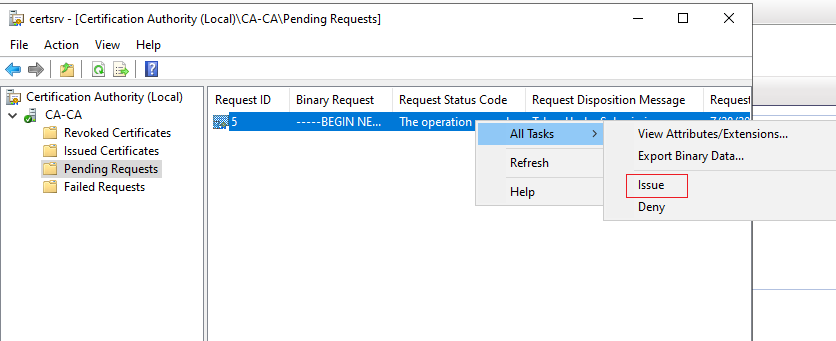
签发证书:
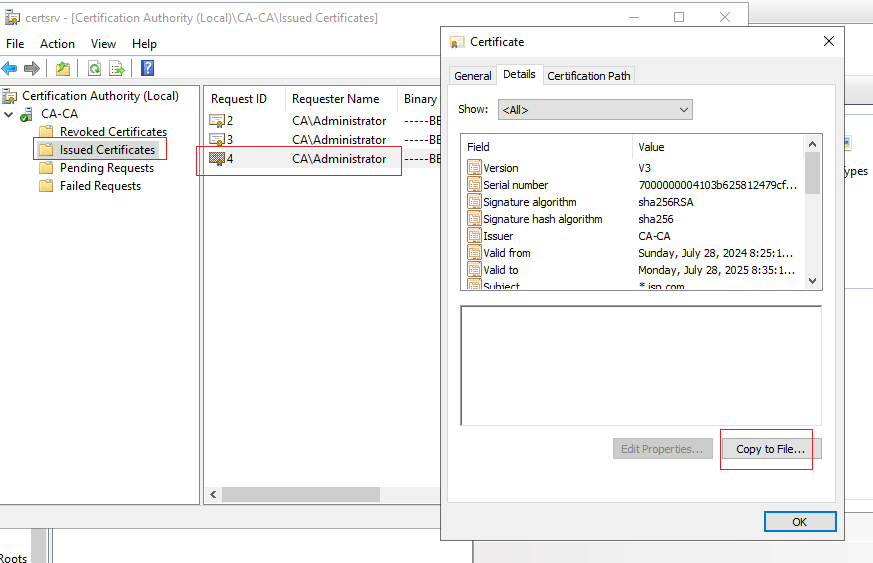
将证书导出:
双击证书
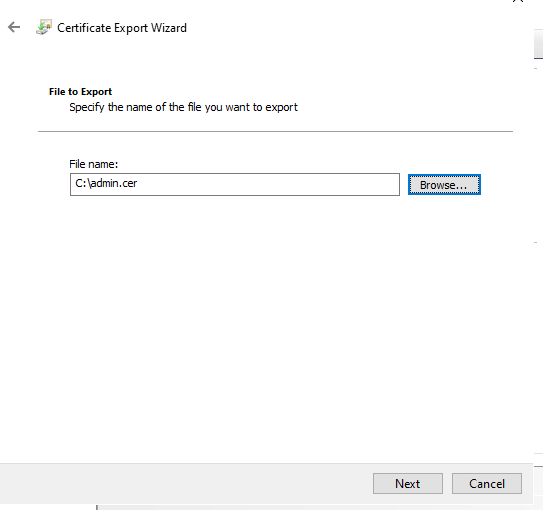
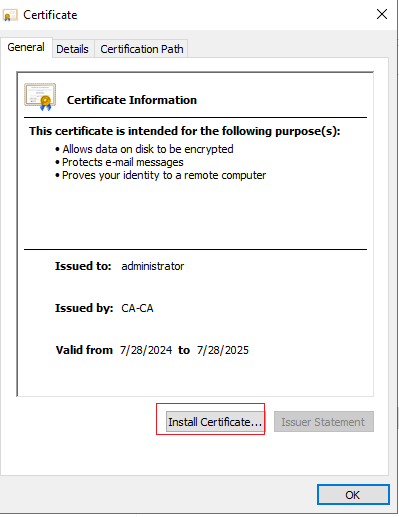
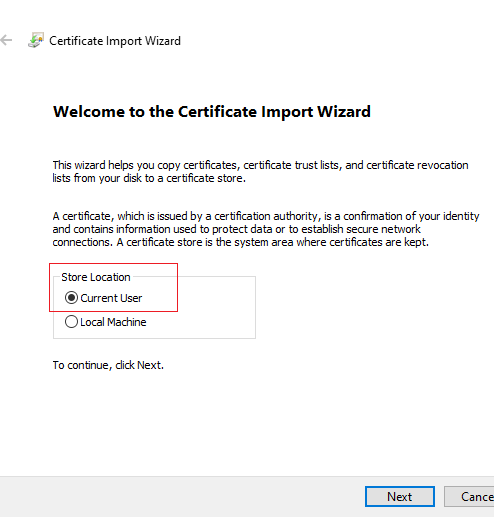
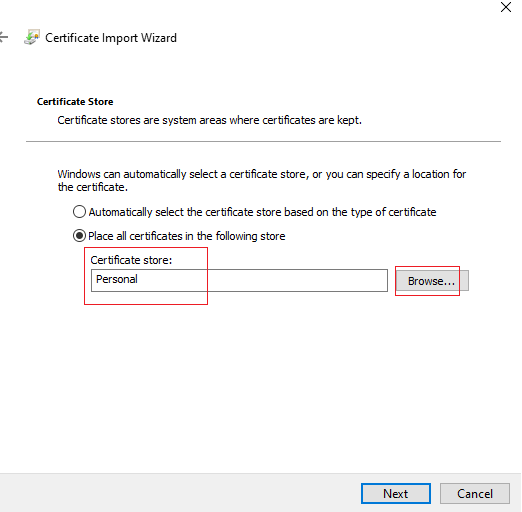
3、客户端安装证书:
客户端安装证书之前,需要先信任根CA的 根证书
4、测试访问:
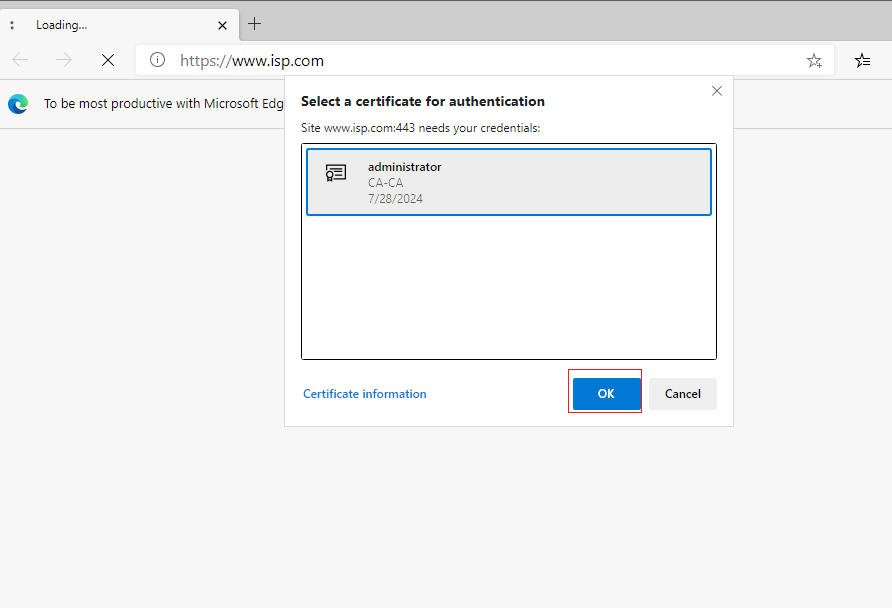
访问成功: