iSCSI chap 认证(Linux客户端).note
一、iSCSI双向chap认证:
1、HQ-S1(iSCSI服务器):
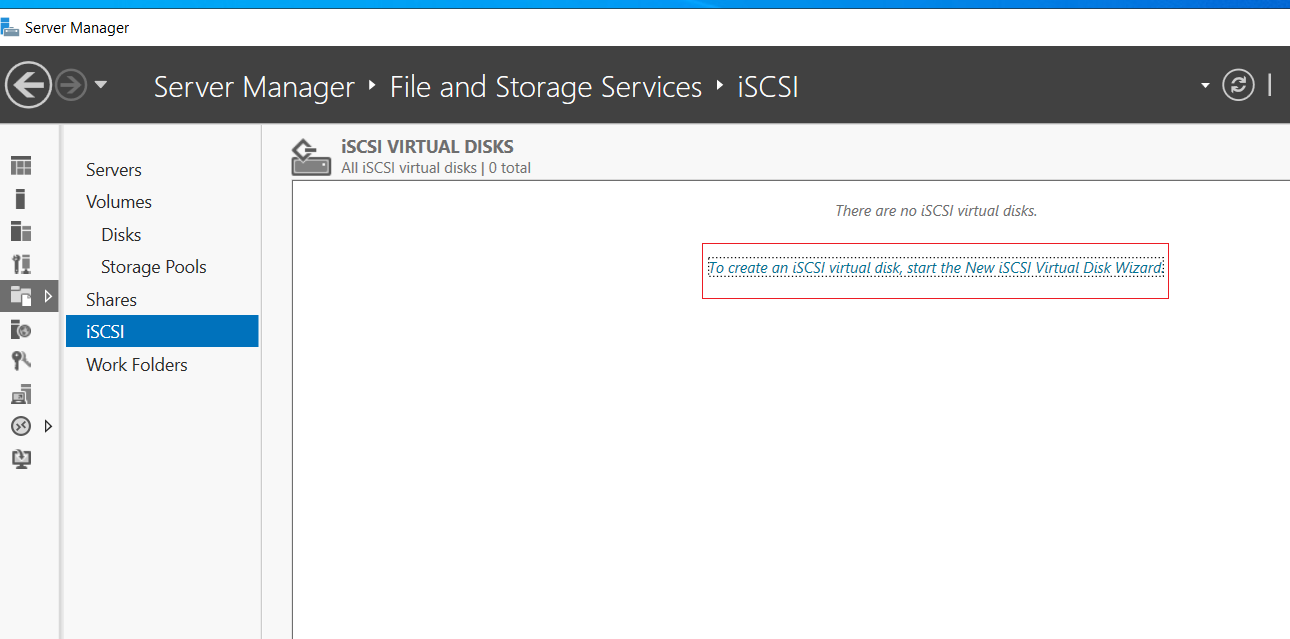
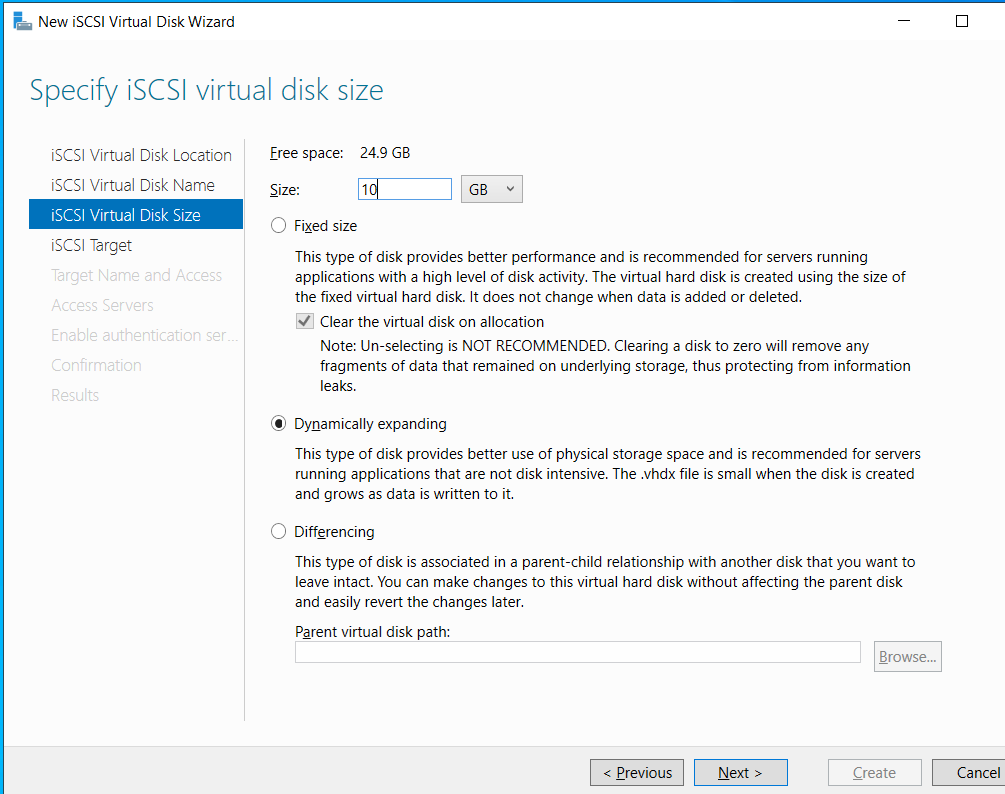
这里写客户端的IP:
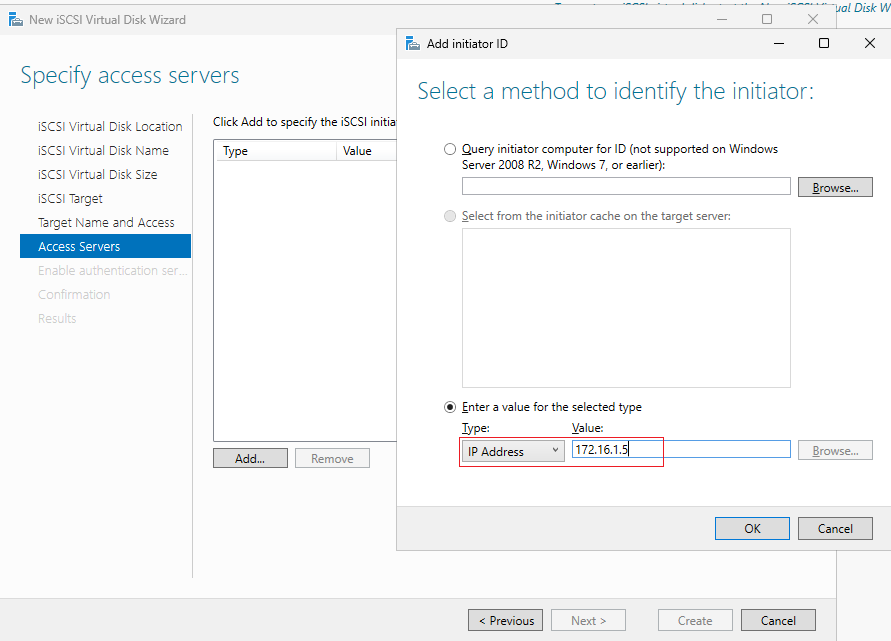
有多个客户端,就写多个客户端IP
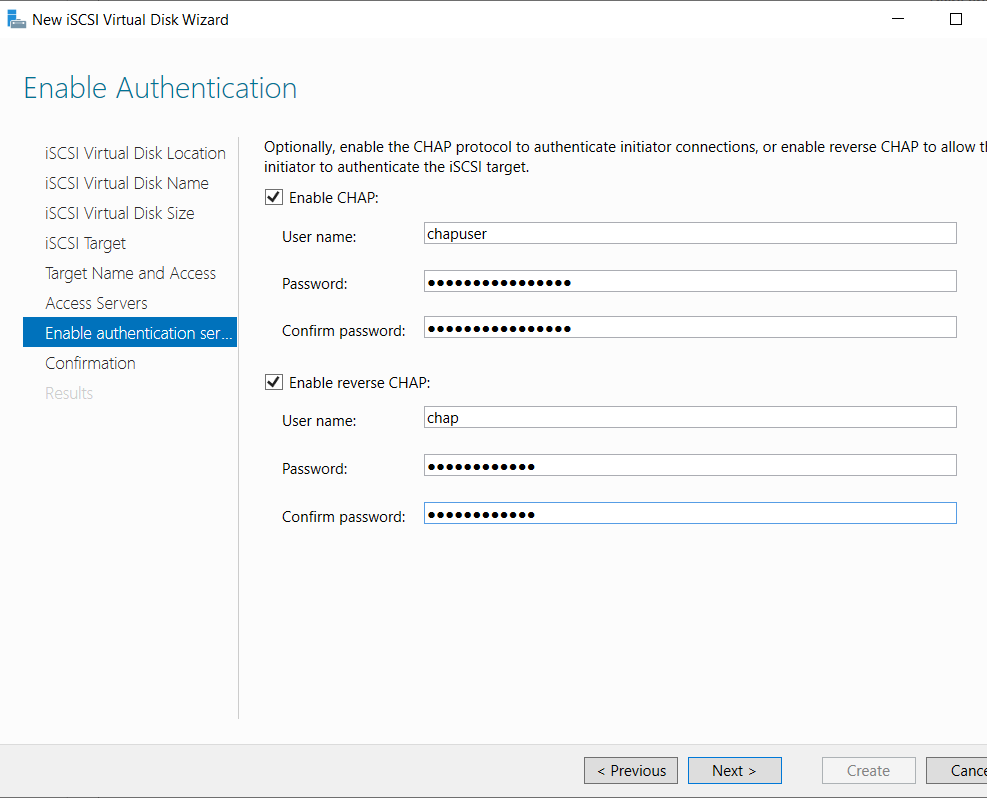
配置chap双向认证(两个密码不能相同):
如果要仅配置 正向CHAP认证,就只写第一个
如果要仅配置 反向CHAP,就只写第二个
两个都写就是双向CHAP认证。
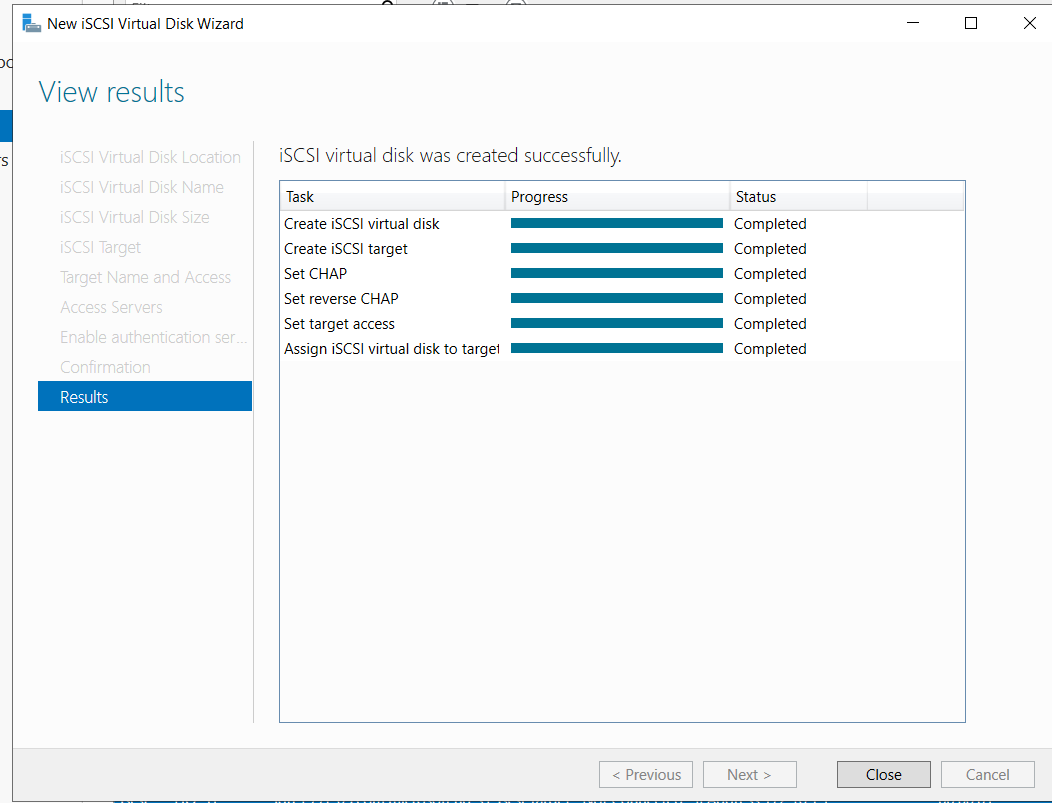
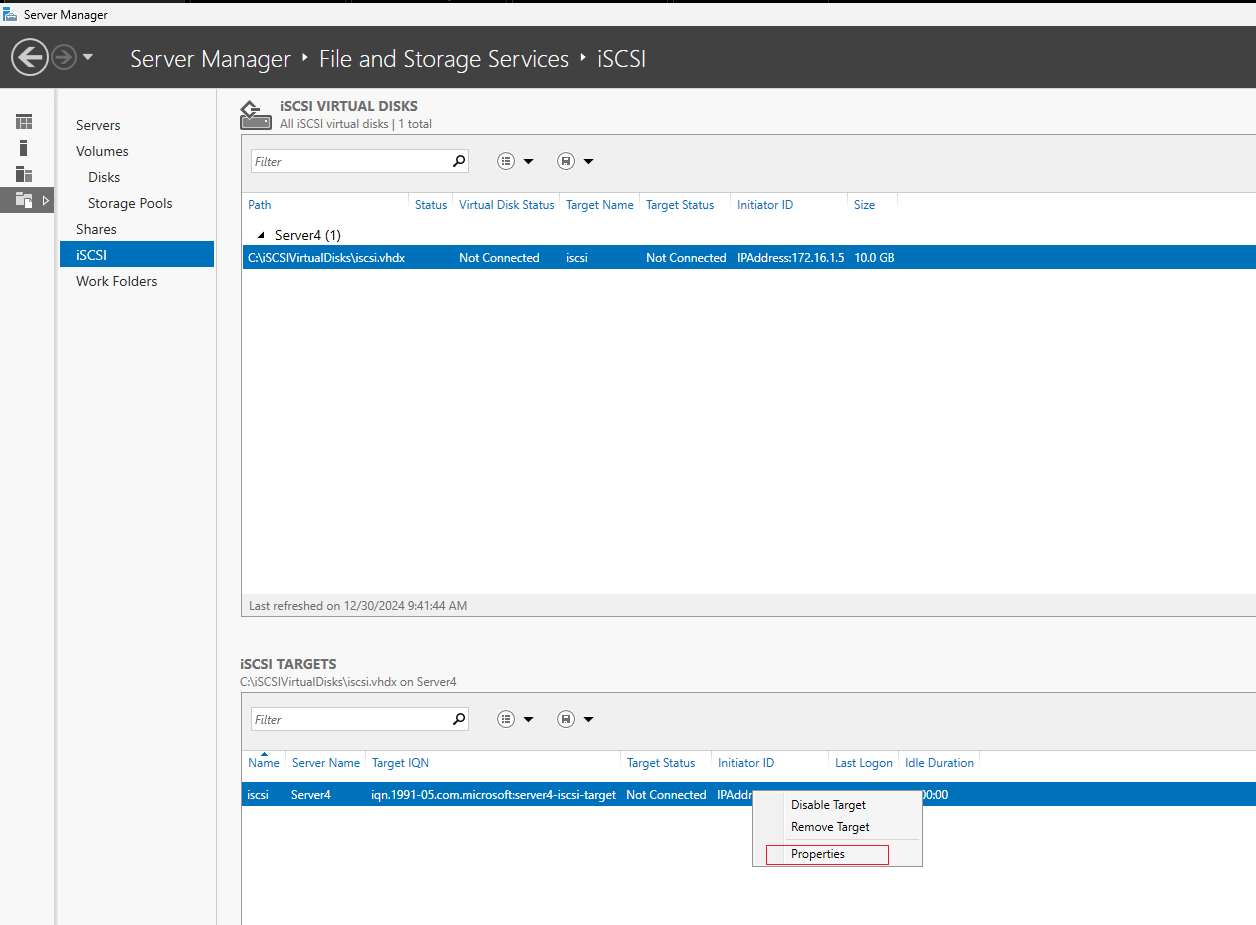
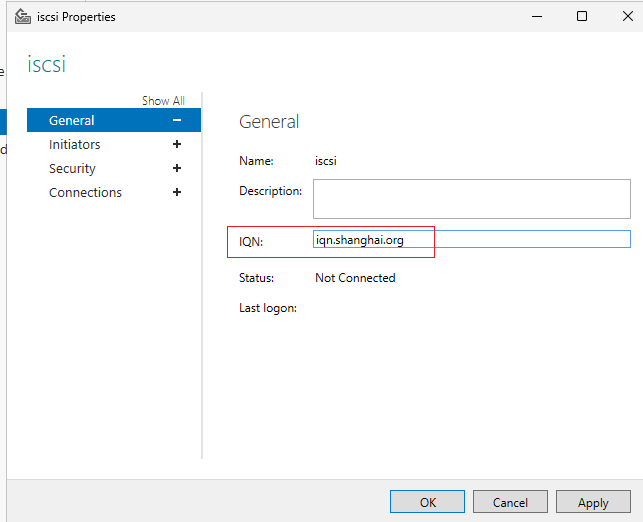
2、(可选)修改 IQN:
3、(可选)放行本地 TCP 3260端口:
windows 需要关闭防火墙
如果不给关闭防火墙,就需要在iscsi服务器上在 入站方向 放行 TCP 3260端口
firewall.cpl
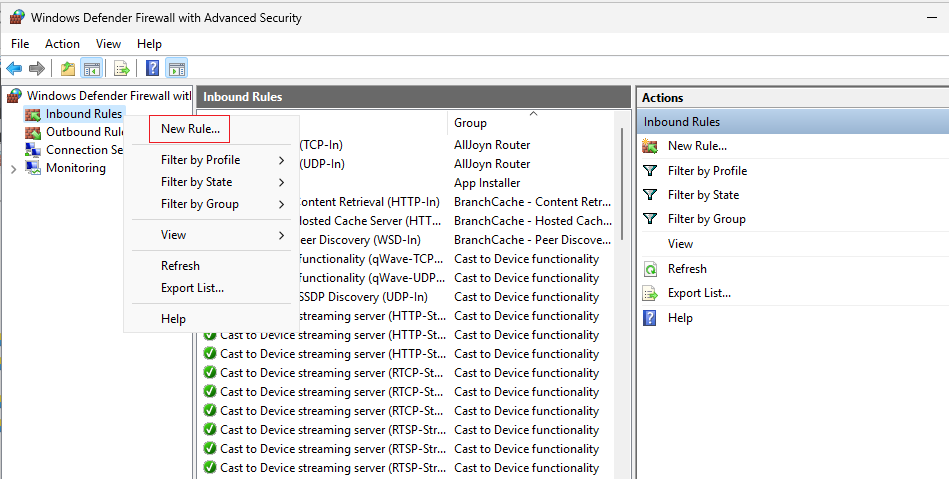
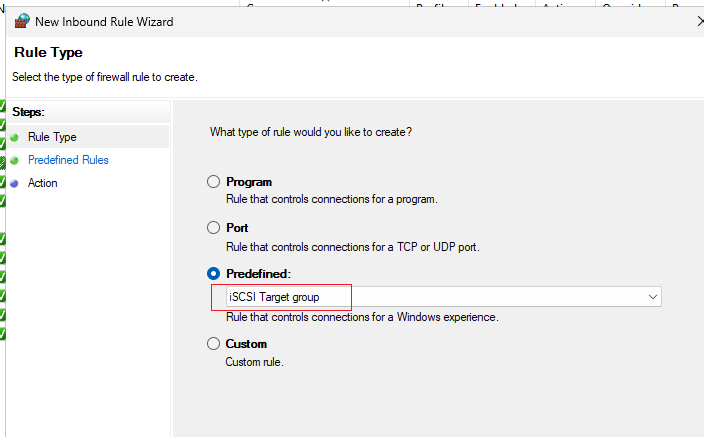
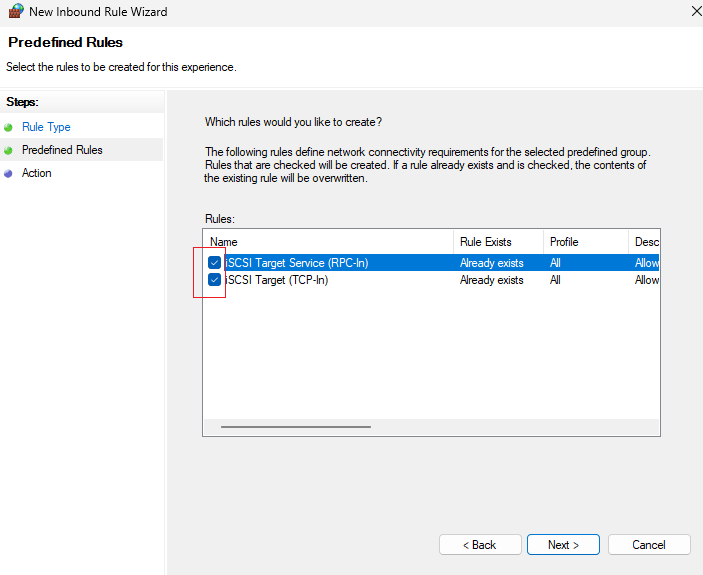
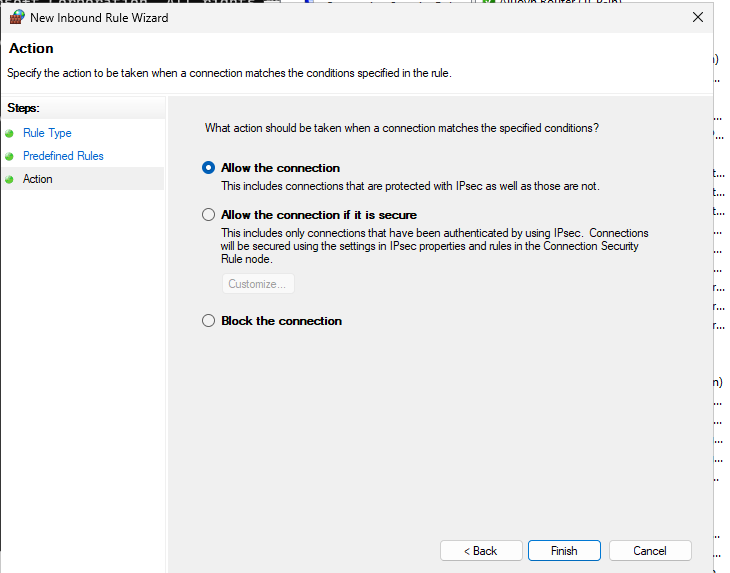
方式一:使用内置的服务端口放行:
注意是 iSCSI Target,而不是 iSCSI Service
方式二:手写端口放行:
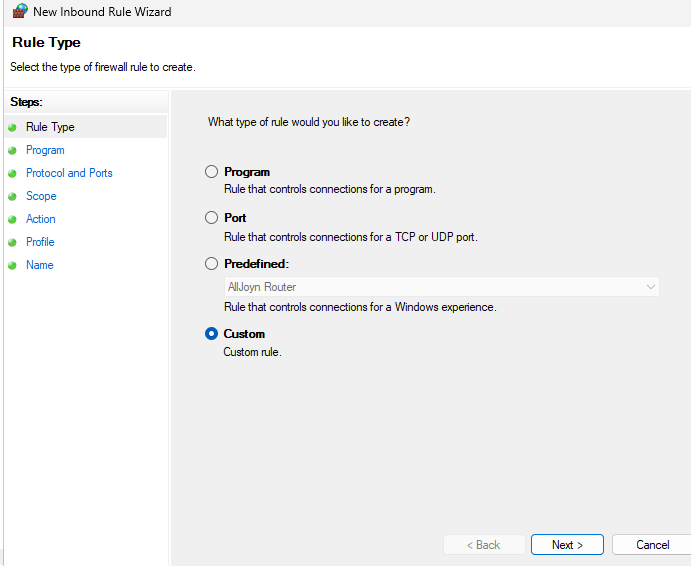
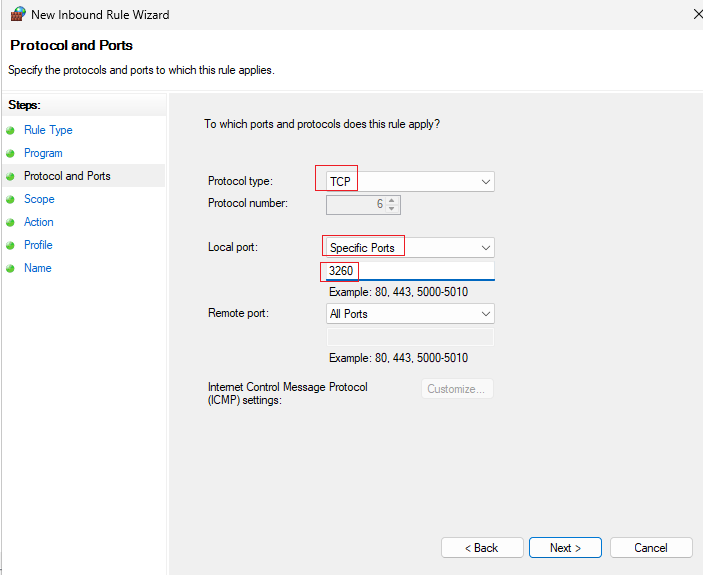
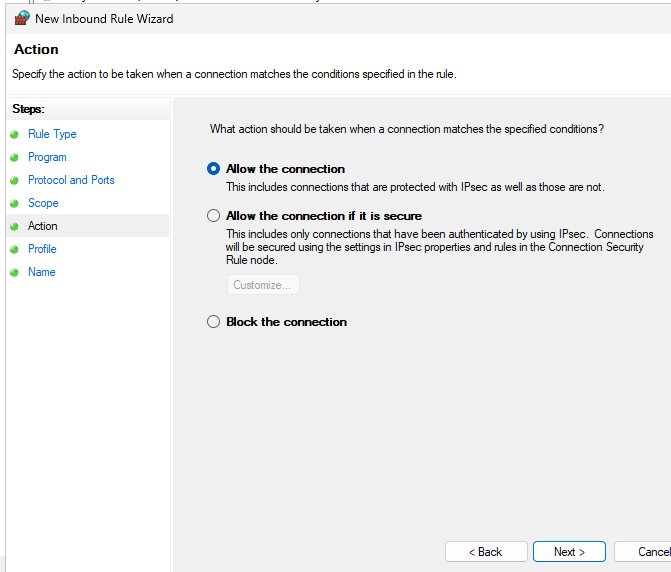
设置名称,点击完成
4、Linux 客户端连接(iSCSI客户端):
node.session.auth.username 是正向chap
node.session.auth.username_in 是反向chap
apt install -y open-iscsi bash-completion

vim /etc/iscsi/iscsi.conf
# 如果没有配置chap双向认证,就无需修改该文件,直接使用下面的命令发现即可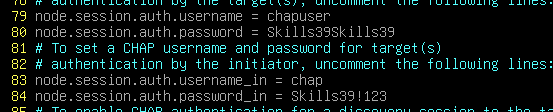
# 发现目标的磁盘:
iscsiadm -m discovery -t st -p 192.168.1.2

vim /etc/iscsi/node/.. /default 后面用tab补全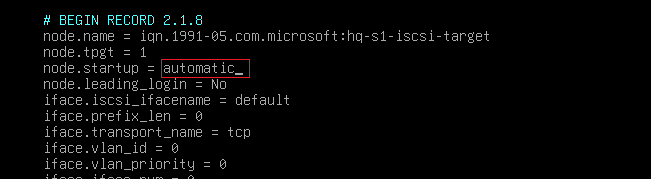
systemctl restart open-iscsi·删除 iscsi连接:
systemctl stop open-iscsi    //必须先停止才能够删除

ls node/iqn.1991-05.com.microsoft\:hq-s1-iscsi-target/172.16.1.4\,3260\,1/default    //查看iqn

iscsiadm -m node -T iqn.1991-05.com.microsoft:hq-s1-iscsi-target  -o delete
或:
iscsiadm -m node -T iqn.1991-05.com.microsoft:hq-s1-iscsi-target -p 172.16.1.4:3260 -o delete
5、Windows 客户端连接:
iscsicpl(弹出提示时点击yes)
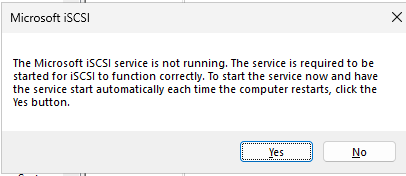
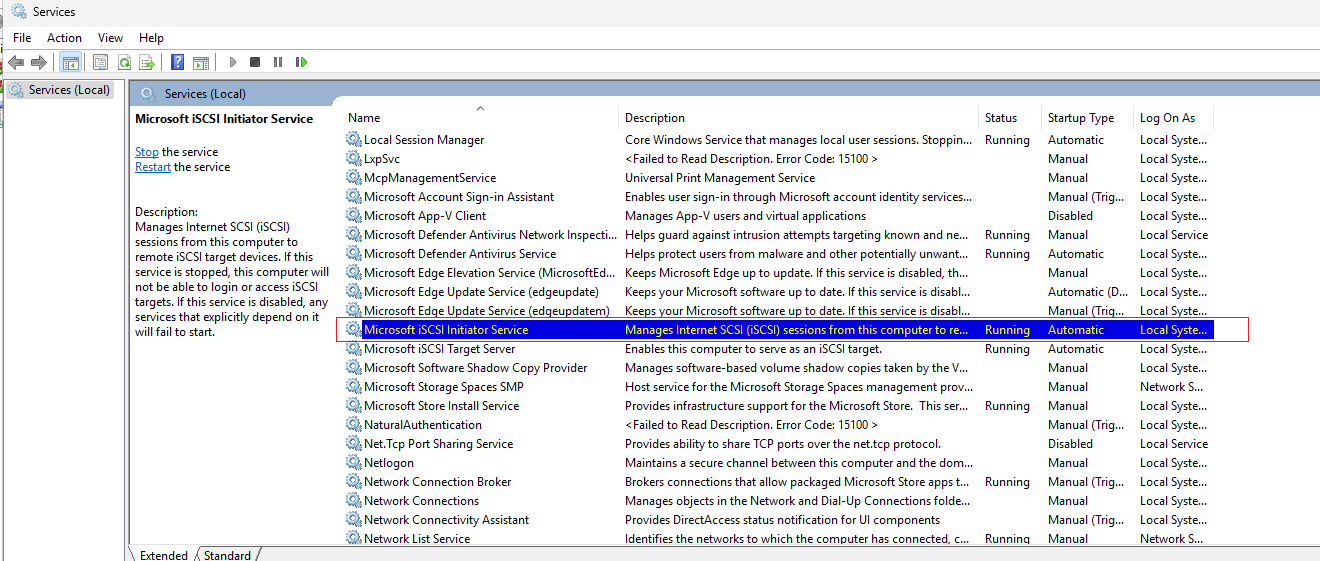
实际上是启动了这个服务,并将启动类型设置为了 Automatic
·设置 CHAP密钥:
服务器开启了哪个,就设置哪个,如果两个都开启了,就两个都设置
·设置反向 CHAP:
反向CHAP不需要输入用户名(因为windows没有输入反向CHAP用户名的选项框)
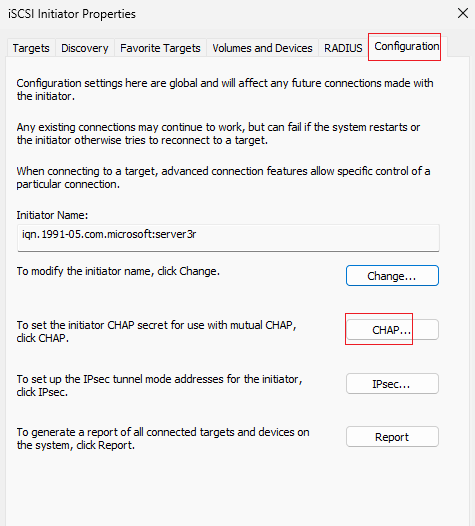
输入反向CHAP的密钥
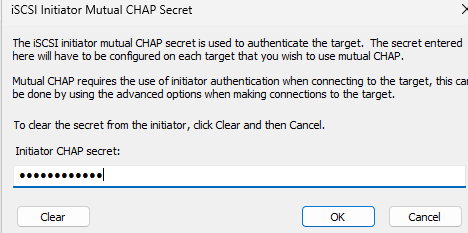
·设置正向 CHAP:
不论是写法一还是写法二,都需要先配置反向CHAP(如果有反向CHAP就写,没有就不写)
写法一:
输入iSCSI服务器IP:
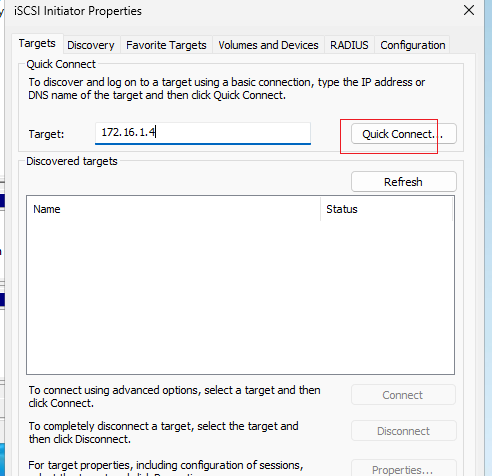
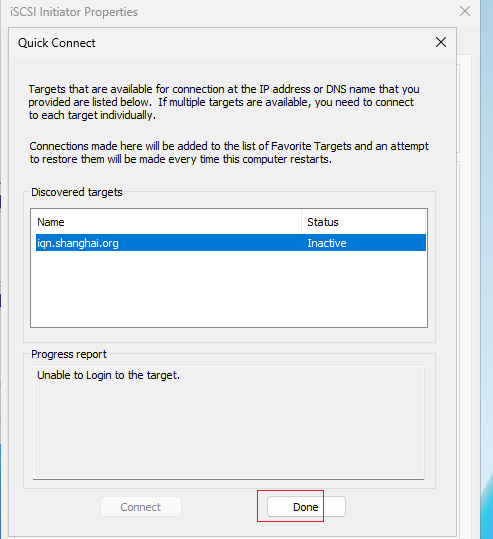
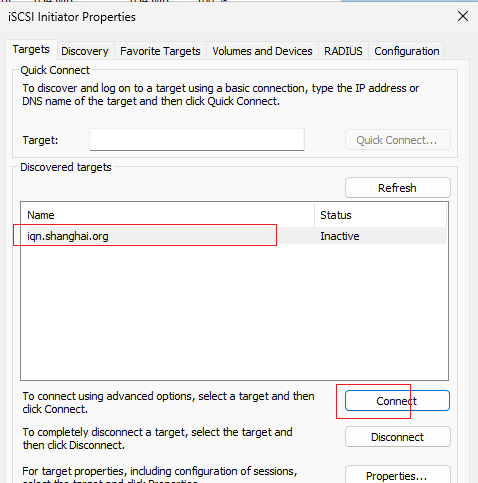
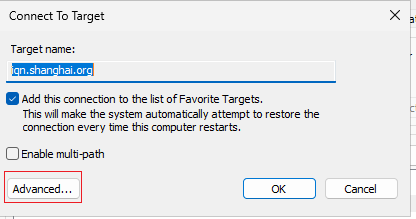
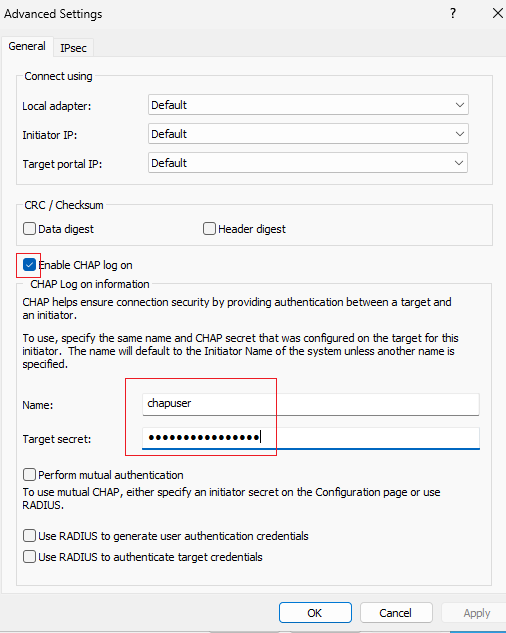
输入正向CHAP的 用户名、密码:
如果是双向chap,这里要勾选 perform mutual authentication才是双向chap
写法二:
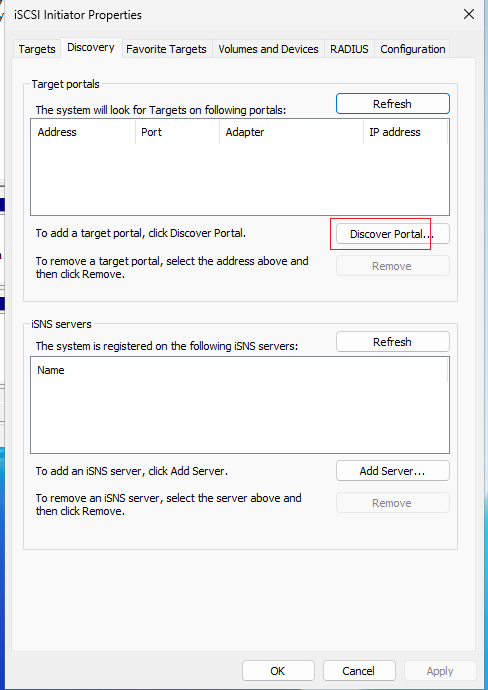
书写服务器 IP:
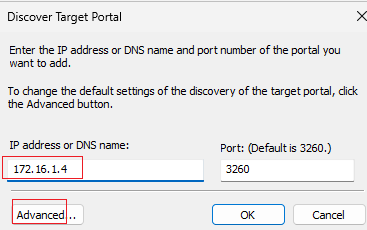
如果是双向chap,这里要勾选 perform mutual authentication才是双向chap
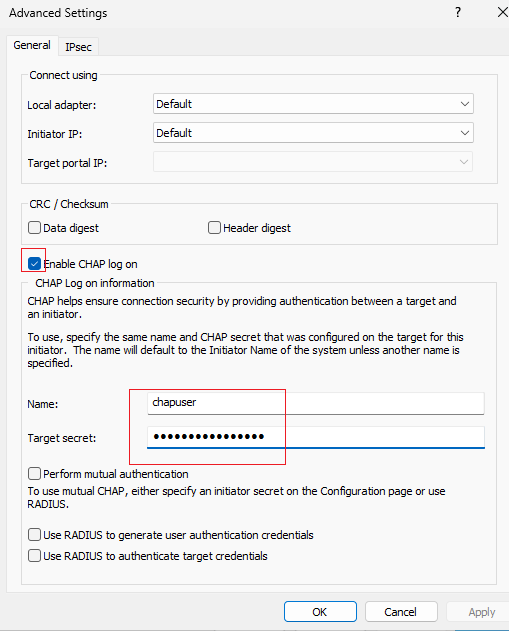
点击OK,就能够直接连接上了
·查看连接状态:
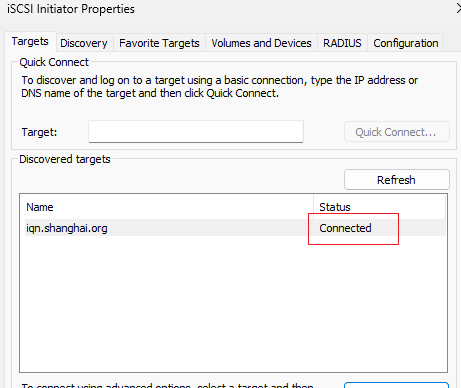
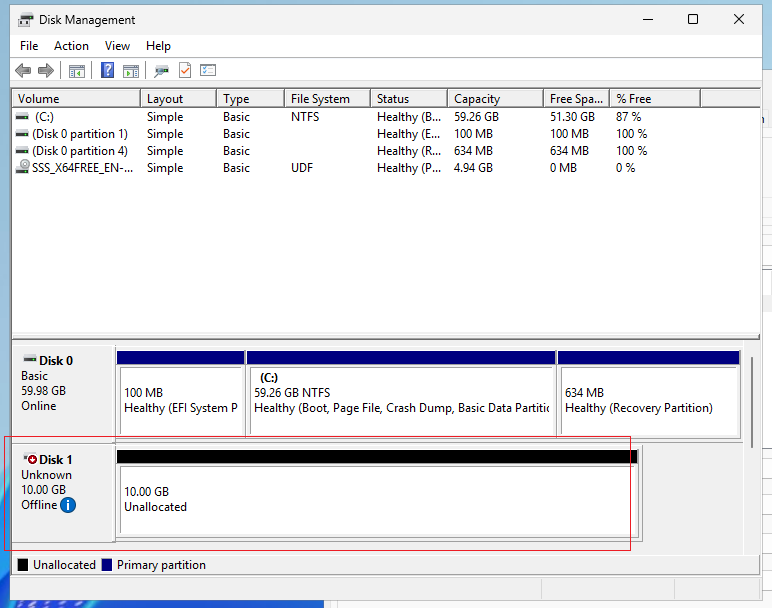
并且应该有一块磁盘:
·报错经验:
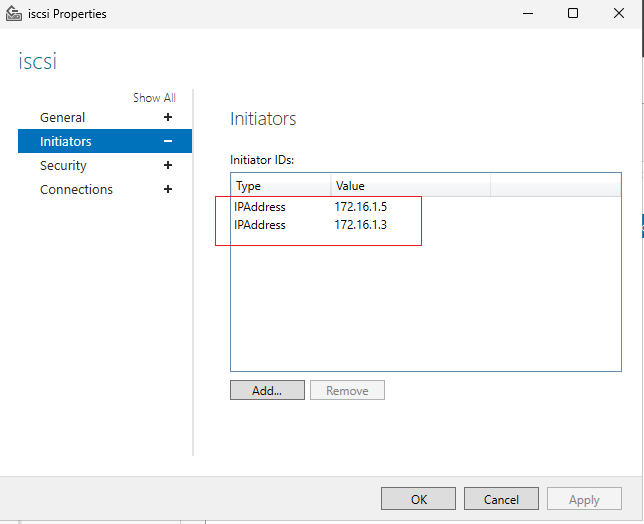
1、如果连接不上,看看 iSCSI 是否写了 客户端IP:
这里要写客户端IP(不需要写iSCSI本地IP):
2、如果 Linux 连接不上,可以看看是否将 manual 改为了 automatic: