TSIG 签名配置.note
TSIG(Transaction Signature) 是一种为 DNS 消息(如区域传送、动态更新等)提供加密认证的方法。它不会加密整个 DNS 数据包,但会为其添加一段认证签名,确保数据来源可靠且内容未被篡改。

可以应用于:
1、DDNS 动态更新
2、主从DNS区域传送
等
一、配置 TSIG:
注意,如果两端时间不一致,TSIG验证是会失败的
1、主从 配置 TSIG:
(1)主 dns配置:
# 生成 TSIG 密钥:
apt install -y bind9

## 格式:tsig-keygen [自定义名称]
tsig-keygen shanghai.org >> /etc/bind/named.conf
# 可以使用 -a 指定算法(默认使用hmac-sha256)
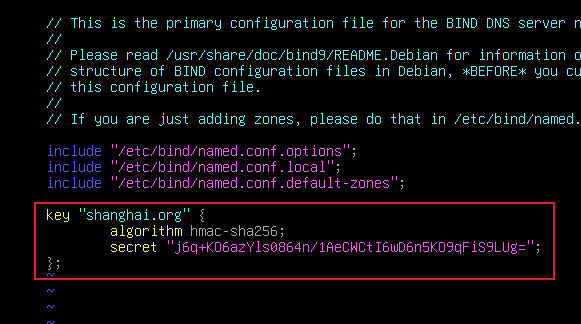
# 正常编辑区域配置文件然后调用TSIG密钥即可:
vim /etc/bind/named.conf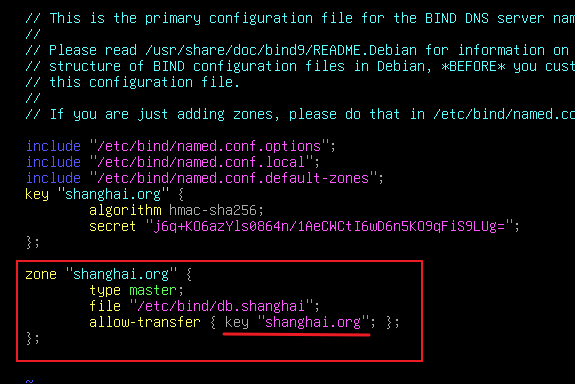
systemctl restart bind9
(2)从 dns配置:
# 将主dns的tsig密钥拷贝过来:
apt install -y bind9
scp root@192.168.1.1:/etc/bind/named.conf /etc/bind
# 编辑从dns服务器配置:
vim /etc/bind/named.conf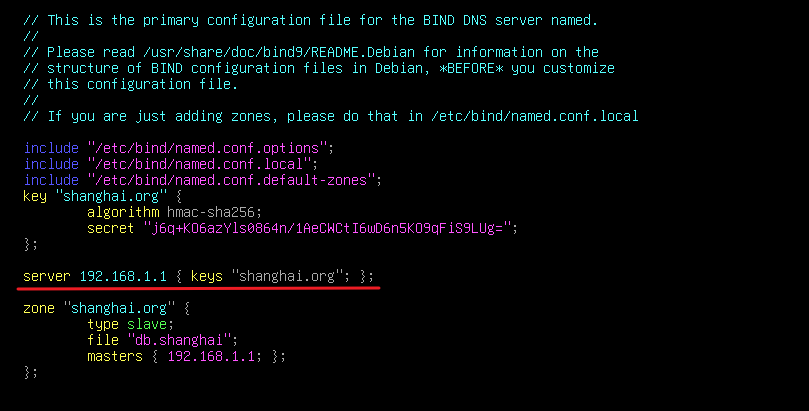
或者这样:
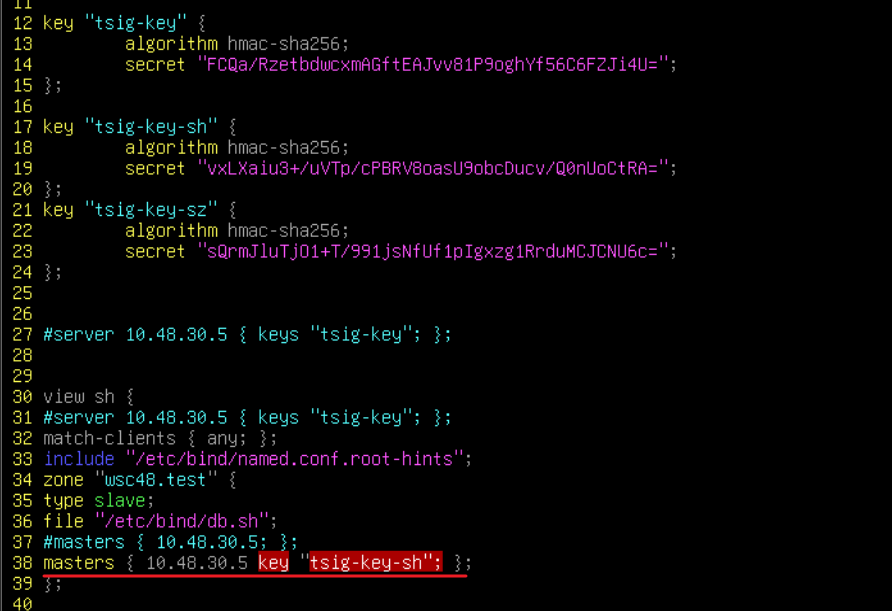
虽然颜色爆红,但是是能用的
systemctl restart bind9
echo "nameserver 192.168.1.2" > /etc/resolv.conf    //设置dns服务器为本地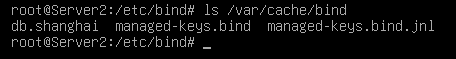
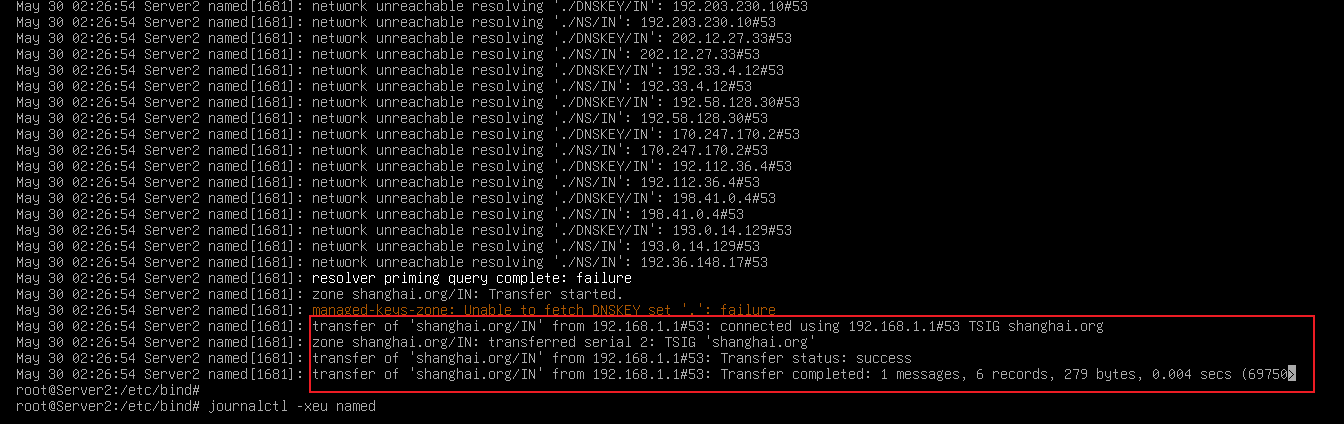
能够看到区域传输使用TSIG密钥成功
2、ddns 配置 TSIG:
(1)dns配置:
# 生成 TSIG 密钥:
apt install -y bind9

tsig-keygen shanghai.org >> /etc/bind/named.conf
# 可以使用 -a 指定算法(默认使用hmac-sha256)
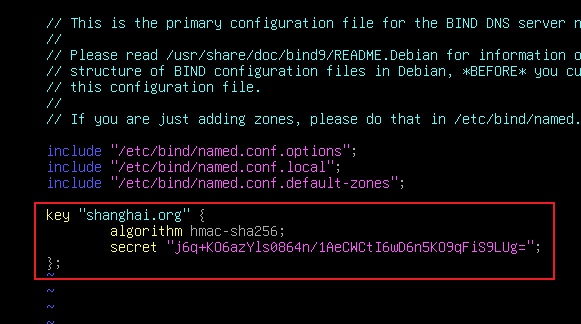
vim /etc/bind/named.conf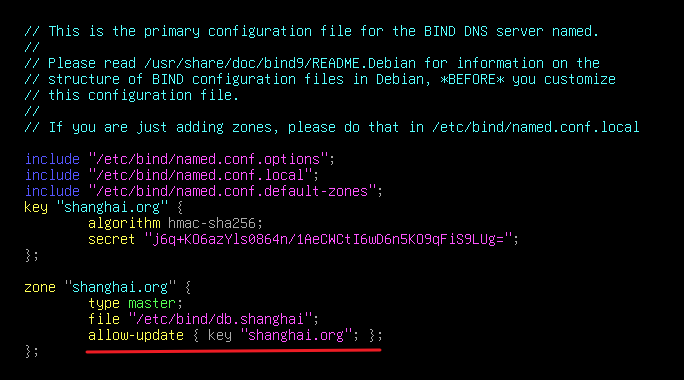
systemctl restart bind9
要修改 apparmor 服务的配置,并给 /etc/bind目录其他人可写的权限,否则.jnl文件没有权限生成
(2)dhcp配置:
apt install -y isc-dhcp-server
vim /etc/dhcp/dhcpd.conf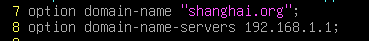
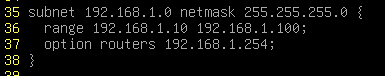
# 配置 ddns:
vim /etc/dhcp/dhcpd.conf
## 将TSIG密钥直接复制到 dhcpd.conf中,配置与在dns中的是一样的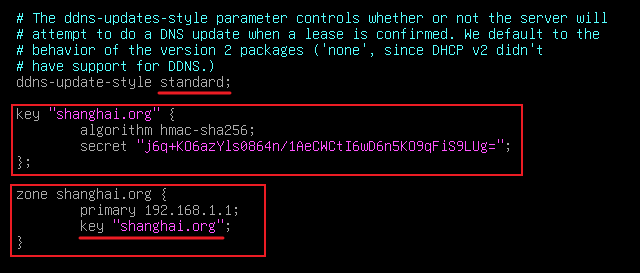
systemctl restart isc-dhcp-server
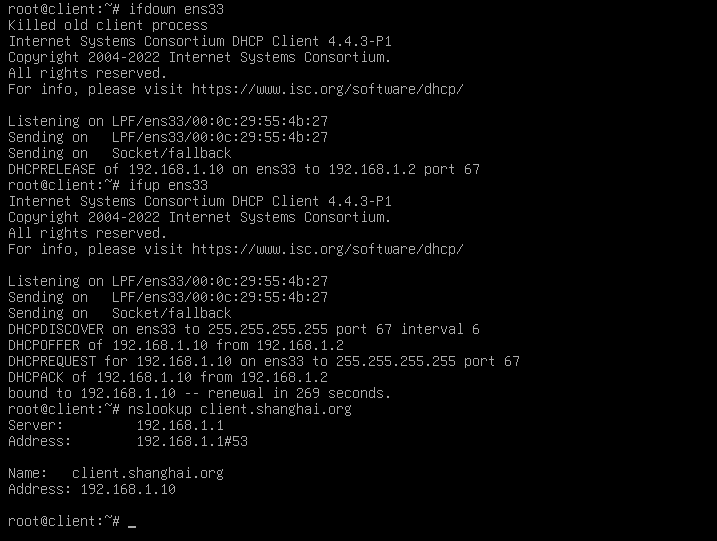
·客户端测试:
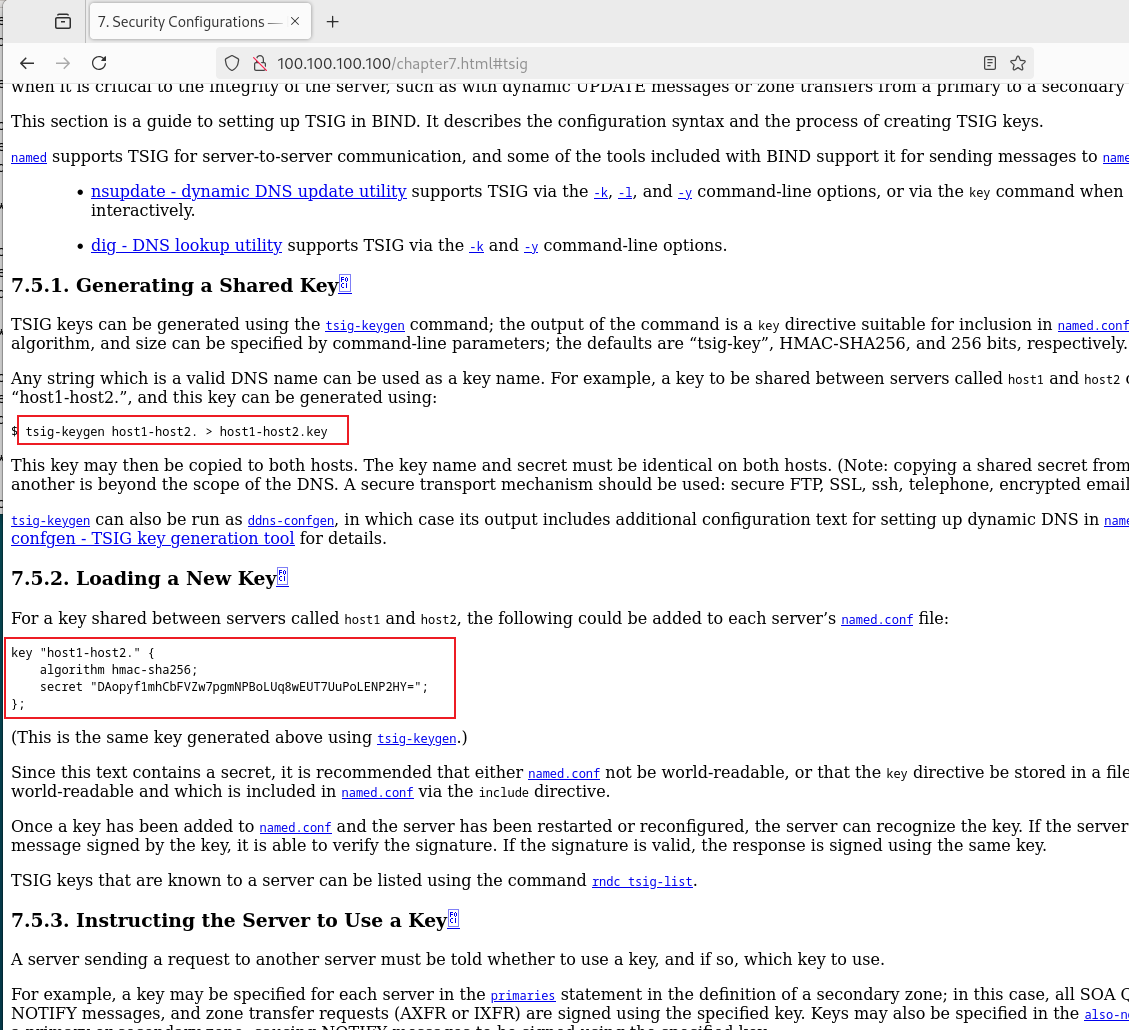
·有文档可以摘抄,不用记:
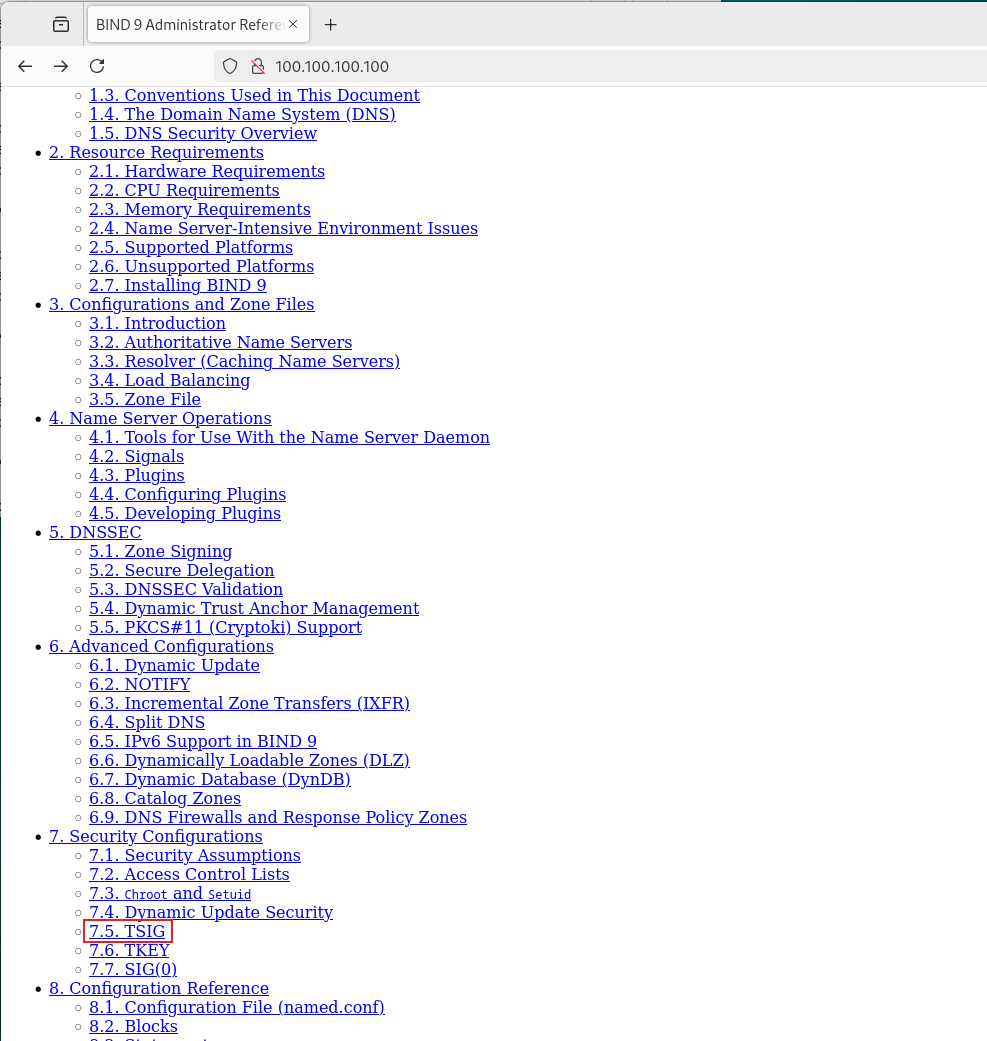
apt install -y bind9-doc apache2
vim /etc/apache2/sites-enabled/000-default.conf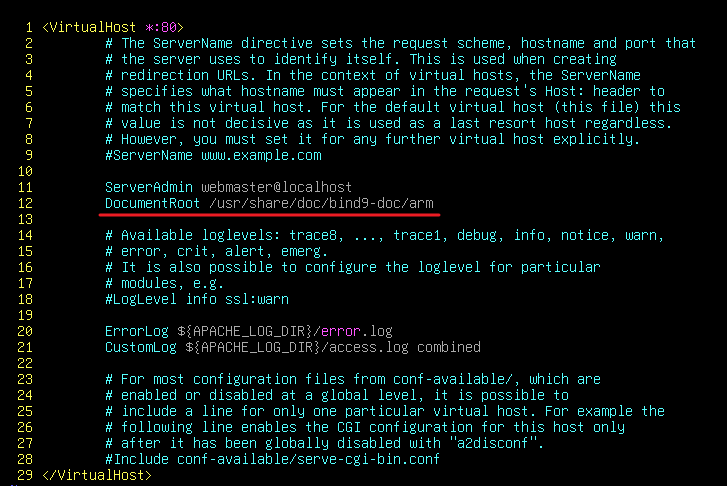
浏览器访问网页: