在 ASA防火墙上配置 AAA.note
一、配置 AAA:
1、配置 使用本地用户进行 console 登陆:
username admin password Pa$$worD pri 15
aaa authentication serial console LOCAL    //使用本地数据库进行认证
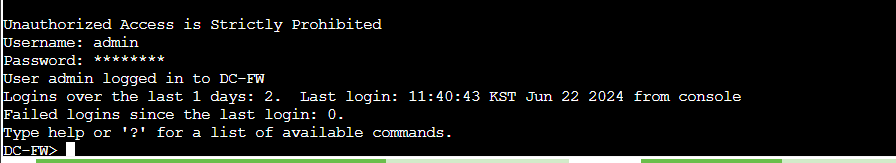
·测试:
·配置 telnet 登陆:
telnet 0.0.0.0 0.0.0.0 inside     // 允许的客户端网段,和允许连接的接口
username admin password Pa$$worD pri 15
aaa authentication telnet console LOCAL
·配置 ssh 登陆:
注意:cml 2.9 版本后,ASA 生成的SSH密钥,不能够加 label,否则ssh无法连接
domain-name test.com    //ASA需要有domain-name 才能够生成ssh密钥
crypto key generate rsa modulus 2048    //生成 ssh 密钥
ssh 0.0.0.0 0.0.0.0 inside     // 指定允许访问的客户端网段,和允许客户端连接的接口
aaa authentication ssh console LOCAL 如果客户端还是无法连接,建议重启ASA设备
# 如果重启还是不行,就需要删除旧密钥,重新生成密钥,并且重启配置上面的命令:
crypto key zeroize rsa
yes
crypto key gen rsa module 2048