fail2ban监测ftp服务.note
一、fail2ban监测ftp服务:
如果使用nftables,需要先启动nftables才行
fail2ban 安装后默认是报错的,需要先注释 jail.conf 中的 sshd 配置:
vim /etc/fail2ban/jail.conf
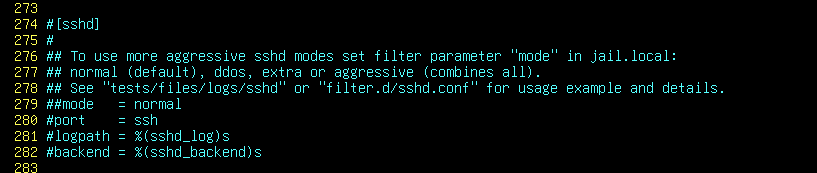
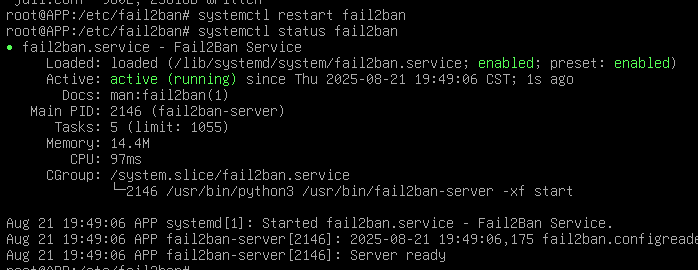
1、配置 ftp,并开启日志记录:
(1)vsftpd:
# 安装 rsyslog,就会自动将 vsftpd的身份认证日志记录在 /var/log/auth.log中,无需额外操作(与sshd之类的一样)(2)proftpd:
# 安装 rsyslog,就会自动将 proftpd的身份认证日志记录在 /var/log/proftpd/proftpd.log 中,无需额外操作(3)pure-ftpd:
pure-ftpd默认没有输出日志,我们需要指定 SyslogFacility 参数,结合 rsyslog生成日志
apt install -y rsyslog

# 模板在 /etc/pure-ftpd/pure-ftpd.conf 中
echo "auth" > /etc/pure-ftpd/conf/SyslogFacility
echo "yes" > /etc/pure-ftpd/conf/VerboseLog
systemctl restart pure-ftpd指定日志设施为‘auth’,这样就不用再修改rsyslog了,因为rsyslog默认会就将 auth日志设施的日志输出到 auth.log 中
2、配置 fail2ban:
(1)vsftpd:
vim /etc/fail2ban/jail.local //文件需要自己创建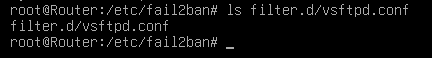
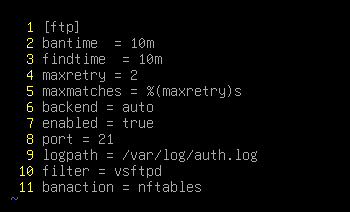
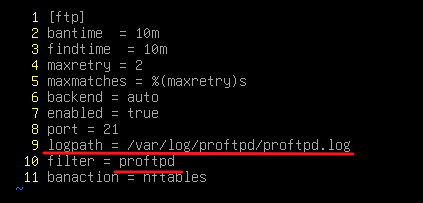
(2)proftpd:
vim /etc/fail2ban/jail.local //文件需要自己创建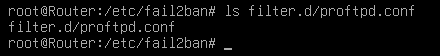
(3)pure-ftpd:
vim /etc/fail2ban/jail.local //文件需要自己创建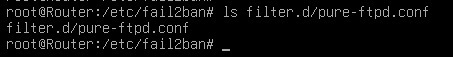
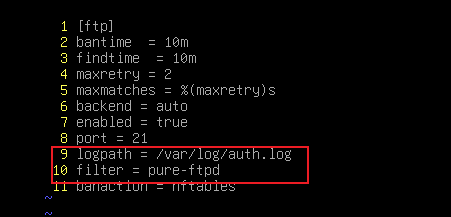
核心代码:
logpath 定义日志路径
filter 调用 filter.d/ 目录下内置的与该它同名常用服务过滤文件
摘抄模板:
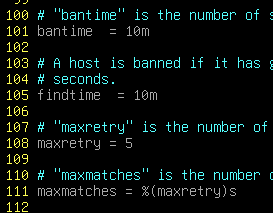
vim jail.conf

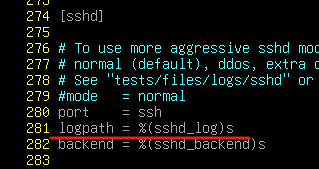
·测试:
两次登录失败之后成功封禁:
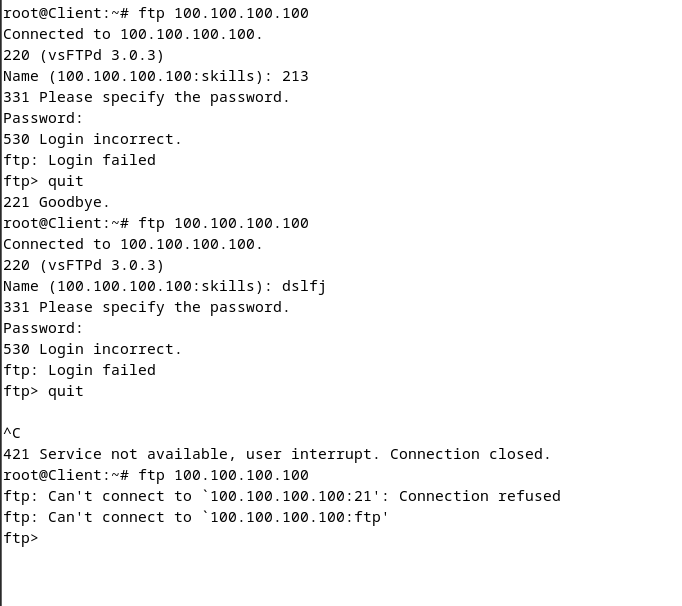
效果都是一样的