子CA(Sub CA).note
1、CA:
(1)根CA:
/usr/lib/ssl/misc/CA.pl -newca(2)Sub 子CA:
2.1、创建子CA:
# 编辑允许子CA签发证书:
vim /etc/ssl/openssl.cnf
创建完子ca后,再创建证书时,一定要将该属性改回false,否则带有该属性的证书,web会提示证书不信任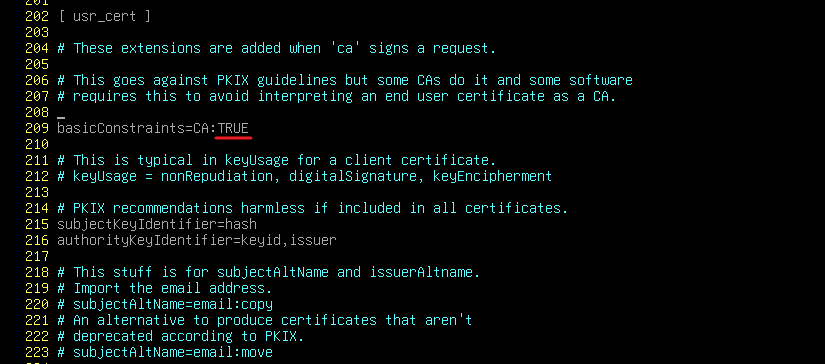
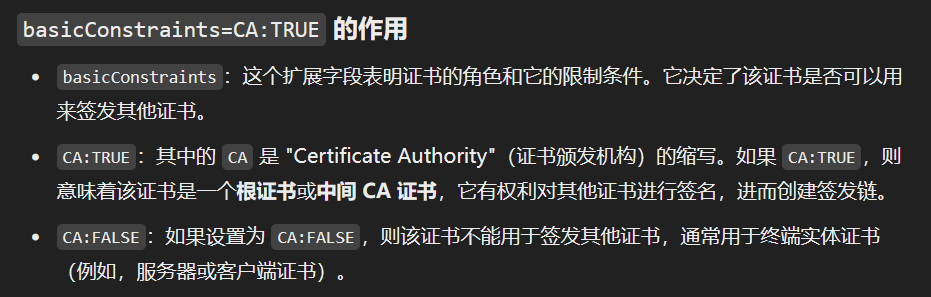
# 创建子CA的根证书:
/usr/lib/ssl/misc/CA.pl -newreq-nodes
/usr/lib/ssl/misc/CA.pl -sign

# 然后创建目录:
mkdir demoCA
mkdir demoCA/private
mkdir demoCA/newcerts
cp newcert.pem demoCA/cacert.pem
cp newkey.pem demoCA/private/cakey.pem
cd demoCA
touch index.txt
echo 00 > serial

## 或者直接复制根CA的 demoCA,然后替换根证书、私钥
将 index.txt 中的证书信息换成 子CA的证书信息
2.2、子CA颁发证书:
# 使用 子CA颁发证书:
## 先将 openssl.cnf 修改回来,并写上证书字段:
vim /etc/ssl/openssl.cnf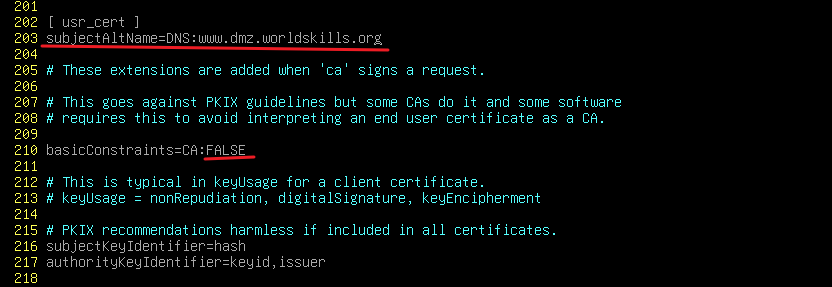
# 子CA颁发证书:
/usr/lib/ssl/misc/CA.pl -newreq-nodes
/usr/lib/ssl/misc/CA.pl -sign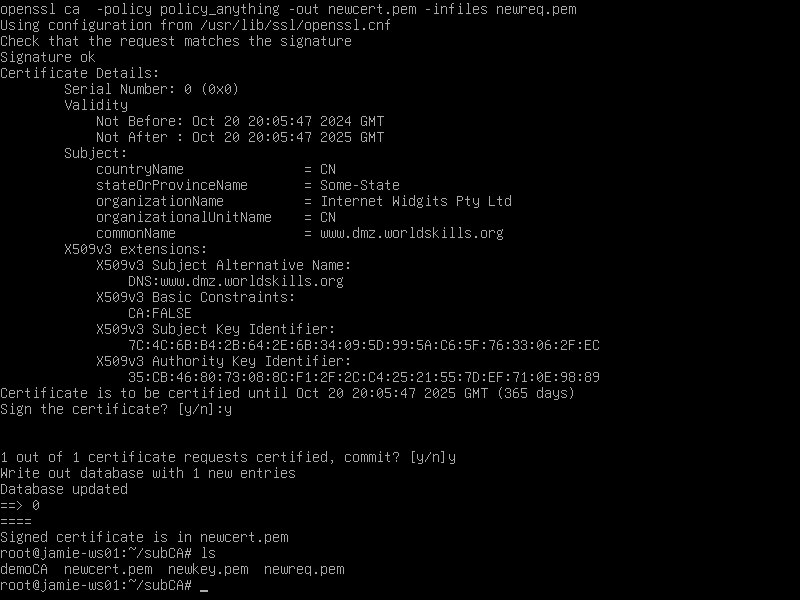
客户端信任证书,需要信任根CA的根证书,和子CA的根证书,否则证书会报错