配置 rras转发认证请求给后端radius.note
这里不使用radius策略转发认证请求,而是直接使用rras转发一、配置 rras转发认证请求给后端radius:
1、配置 rras:
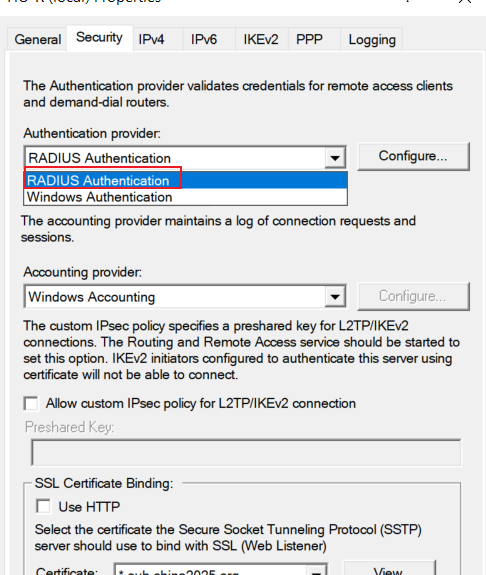
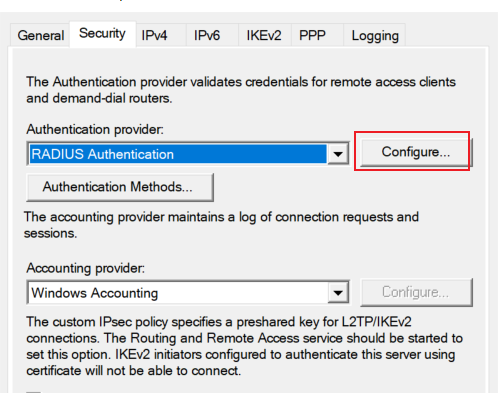
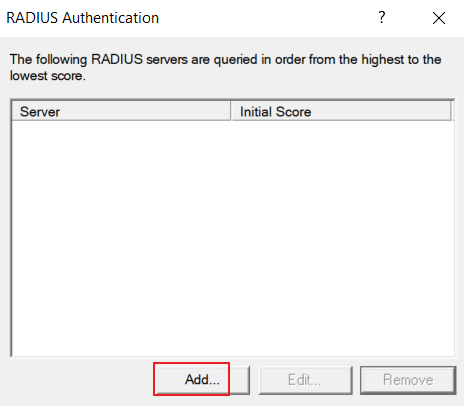
Server Name这里写的是后端服务器的地址:
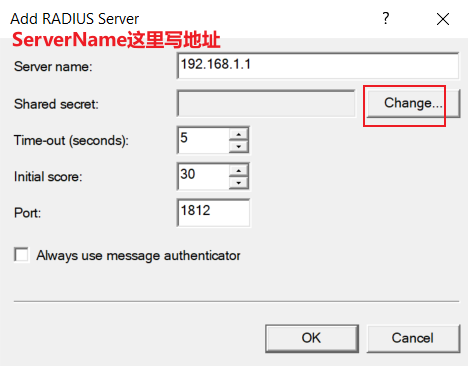
可以看题目是否要求勾选 message authenticator,作用:防止Radius认证报文被篡改或者伪造
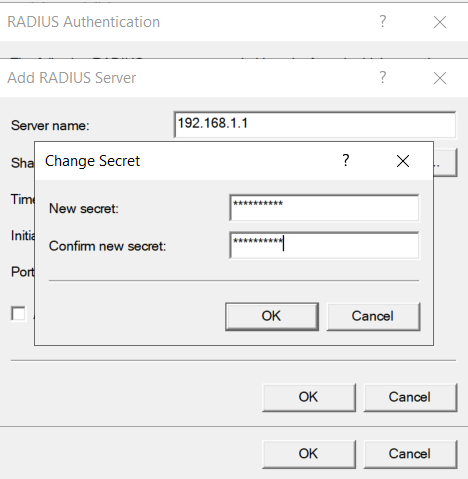
设置预共享密钥
授权的也可以设置一下:
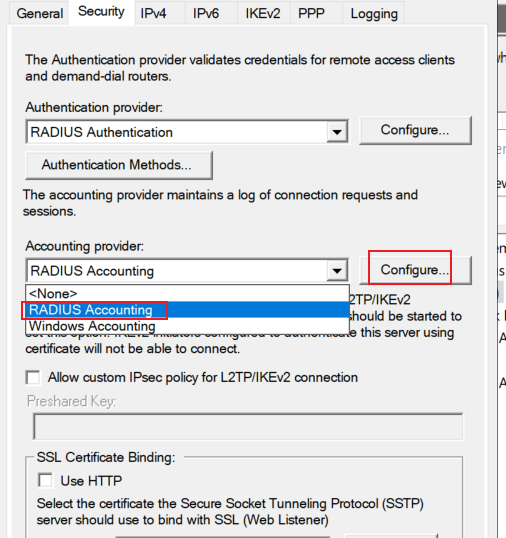
最后可以手动重启一下 rras,它并不会自动重启(必须要重启才会生效)
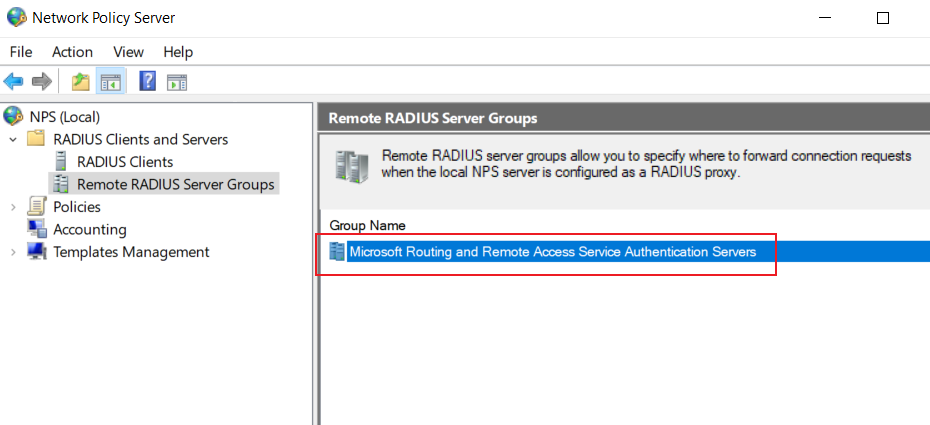
此时打开nps可以看到会自动生成一个radius服务器组:
2、配置后端服务器:
先配置radius,创建radius客户端,允许客户端进行连接:
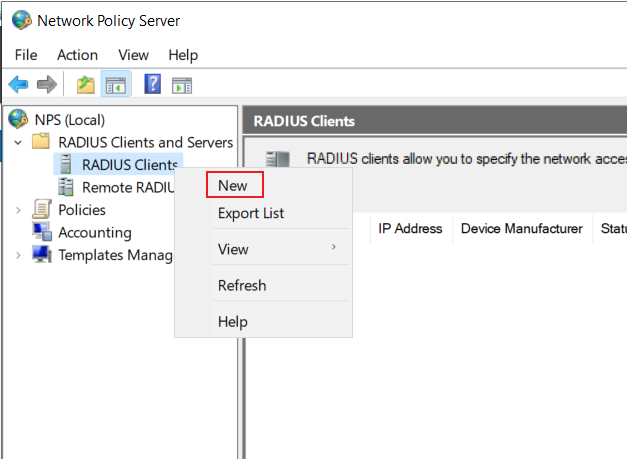
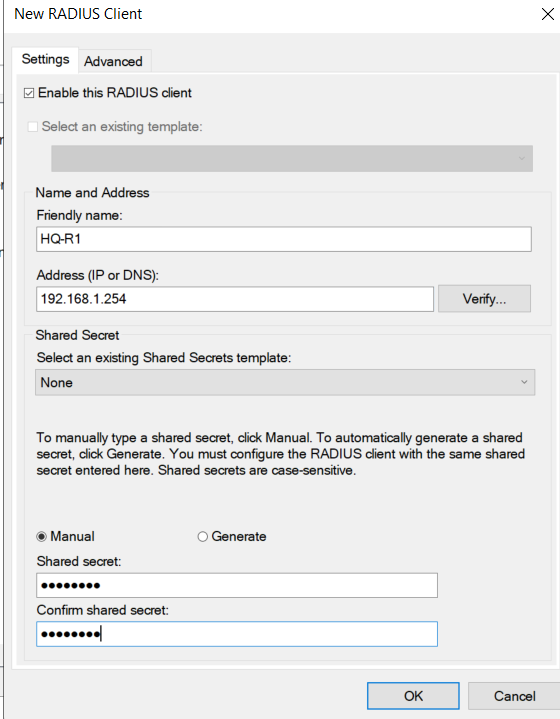
然后正常配置策略即可:
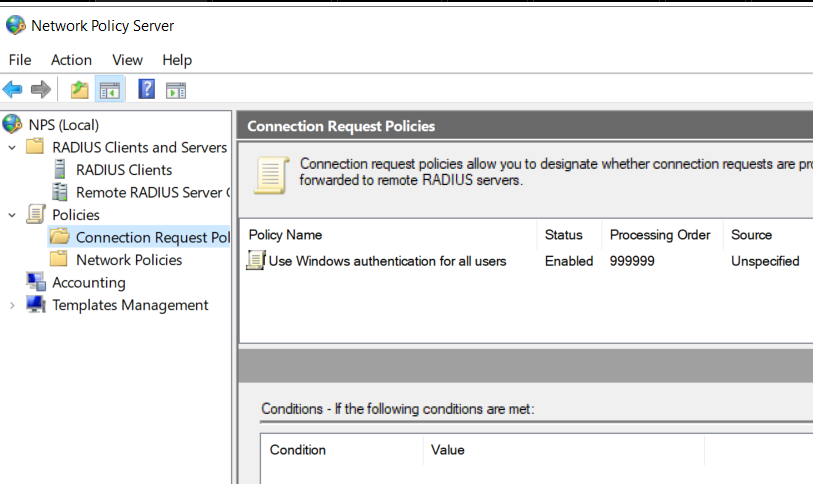
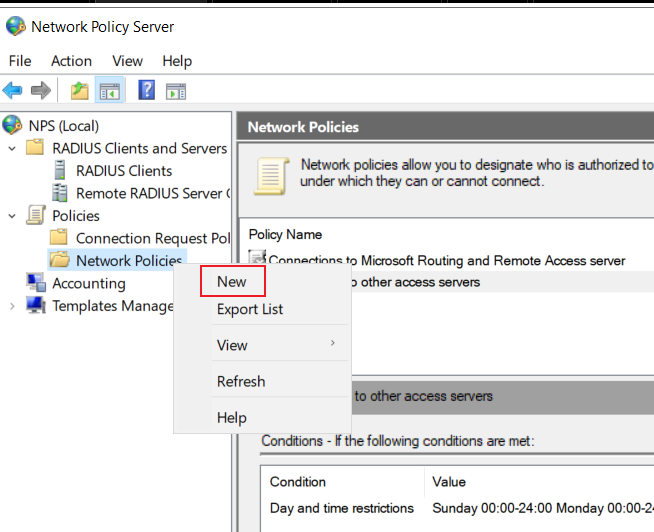
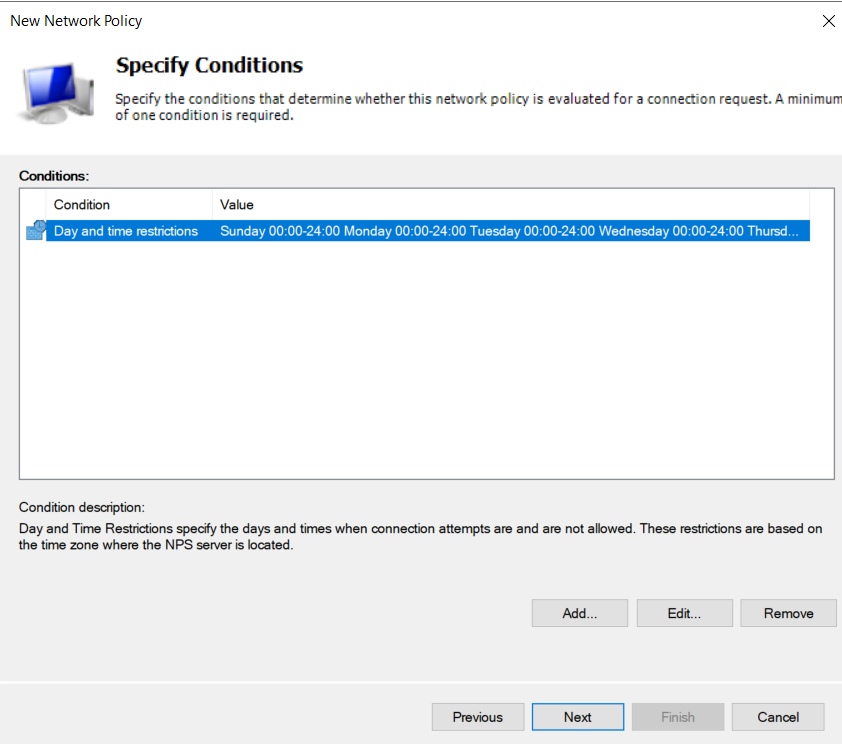
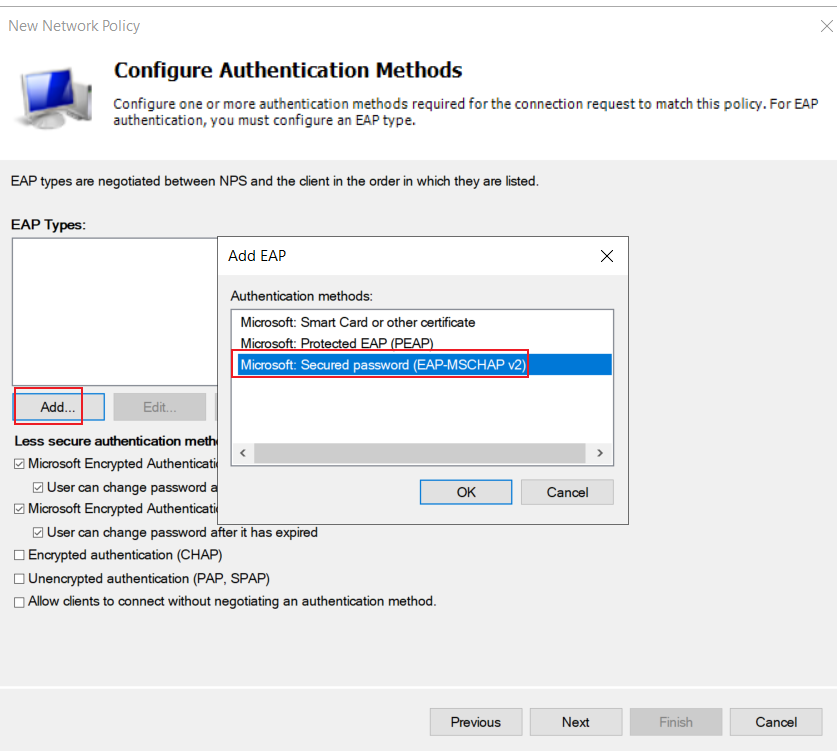
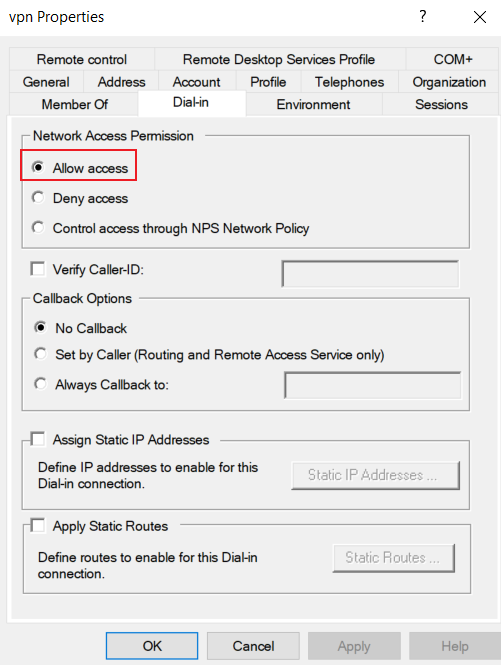
3、有时可能需要允许用户拨号才能连接:
正常来说不需要设置这个,如果配置正常没问题是不需要这个点的。
如果实在连接不上可以设置:
打开dsa.msc,编辑用户属性: