DNS over TLS(DoT)(TCP 853).note
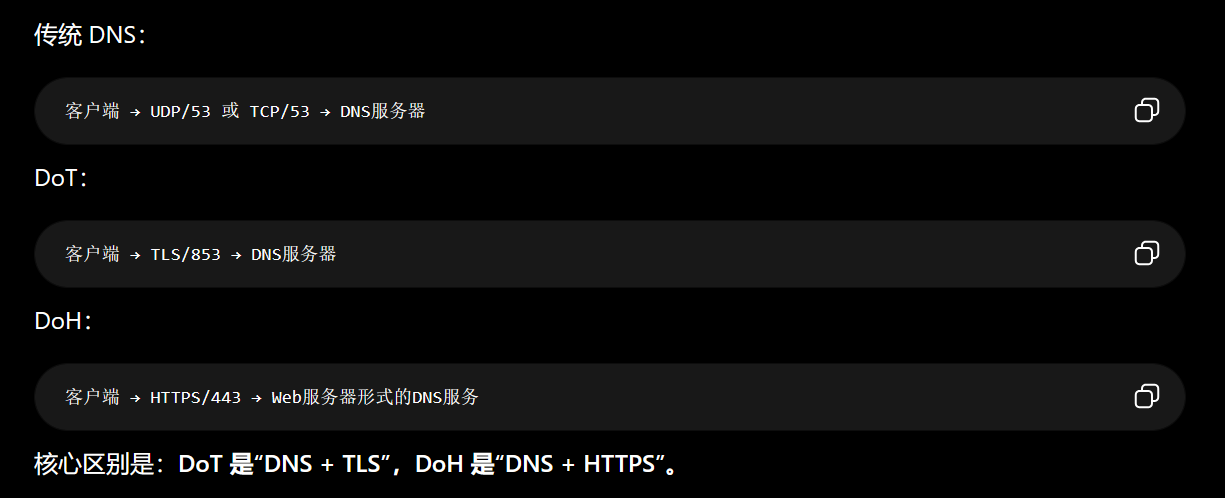
1、配置 DNS over TLS(DoT):
在 bind9 上配置DNS over TLS,监听 TCP 853端口
在客户端上配置 systemd-resolved来访问这个TCP 853端口
(1)生成证书:
/usr/lib/ssl/misc/CA.pl -newca
/usr/lib/ssl/misc/CA.pl -newreq-nodes
/usr/lib/ssl/misc/CA.pl -sign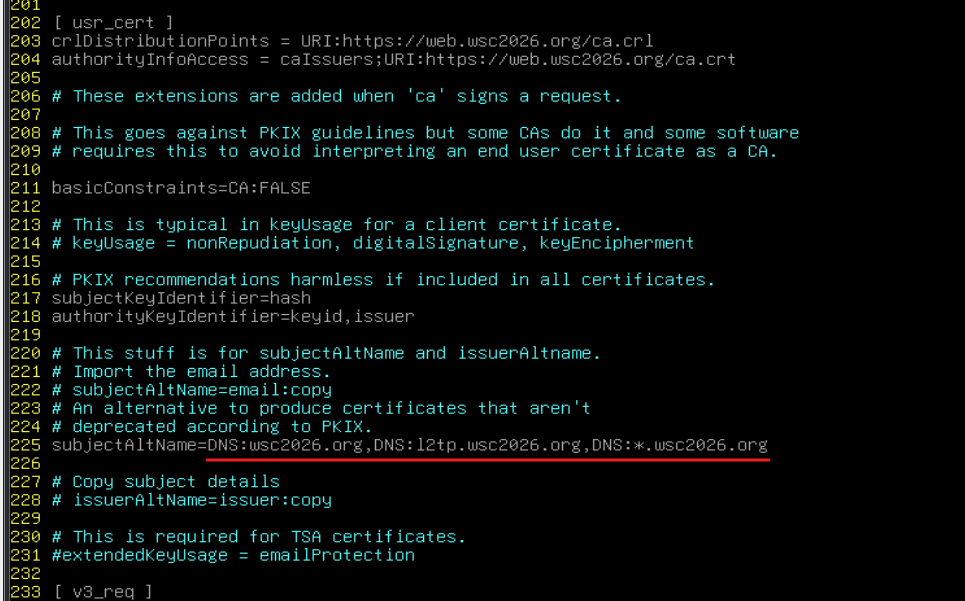
(2)配置 DNS 服务器:
先正常配置好 DNS区域和解析
注意,证书最好放在 /etc/bind 路径,如果要放到其他路径,需要修改 apparmor
# 配置 tls 调用:
vim /etc/bind/named.conf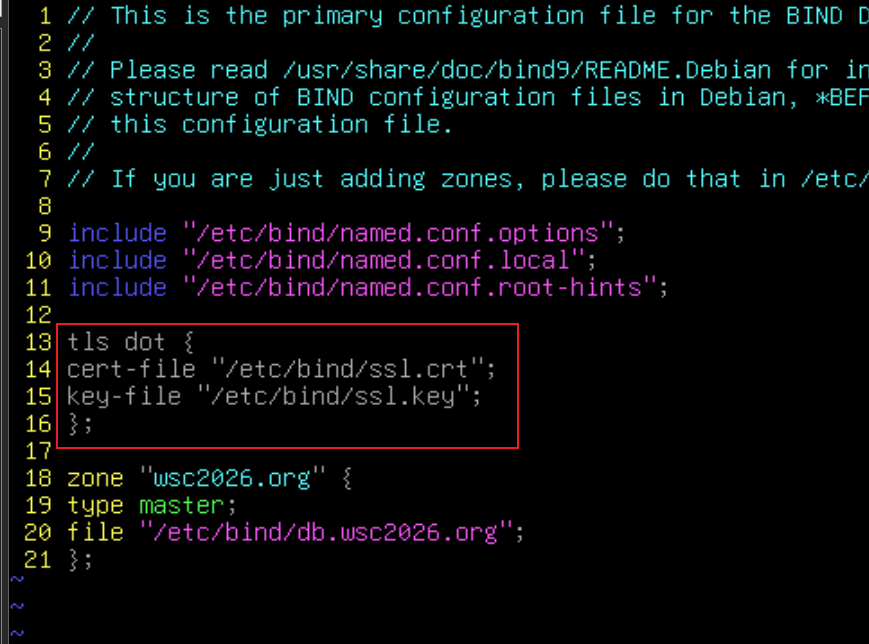
vim /etc/bind/named.conf.options
# 注意地址这里不能监听 0.0.0.0,否则端口无法起来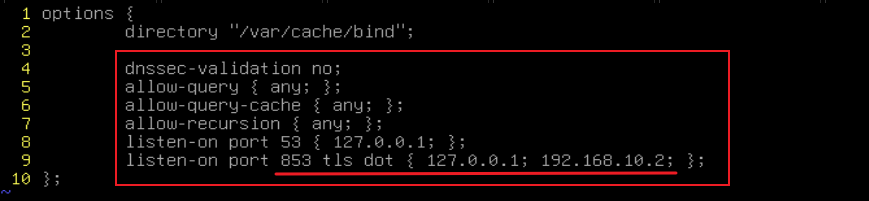
systemctl restart bind9
测试:
apt install -y knot-dnsutils
kdig @192.168.10.2 +tls ns.wsc2026.org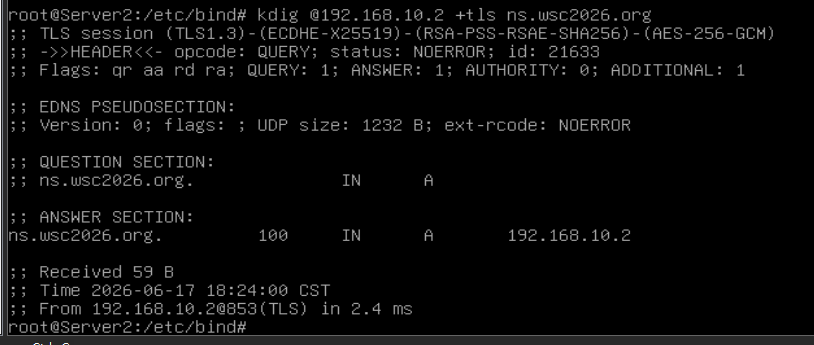
(3)配置客户端(systemd-resolved):
客户端要信任CA证书
apt install -y systemd-resolved dnsutils knot-dnsutilsvim /etc/systemd/resolved.conf
# DNS地址这里后面必须加 #域名,用于进行TLS证书校验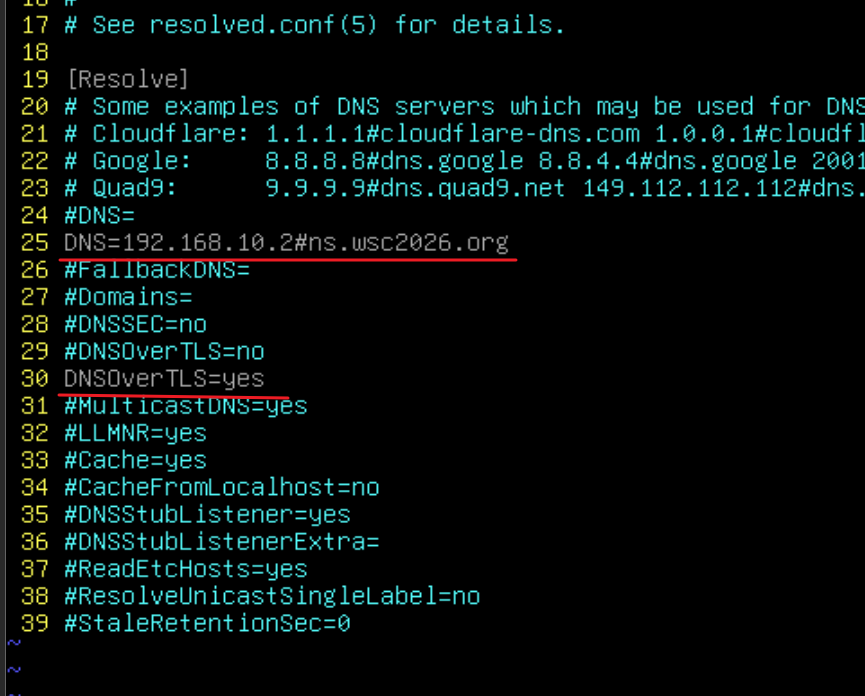
·修改监听地址:
本地默认监听 UDP 127.0.0.53:53,如果要修改监听地址:
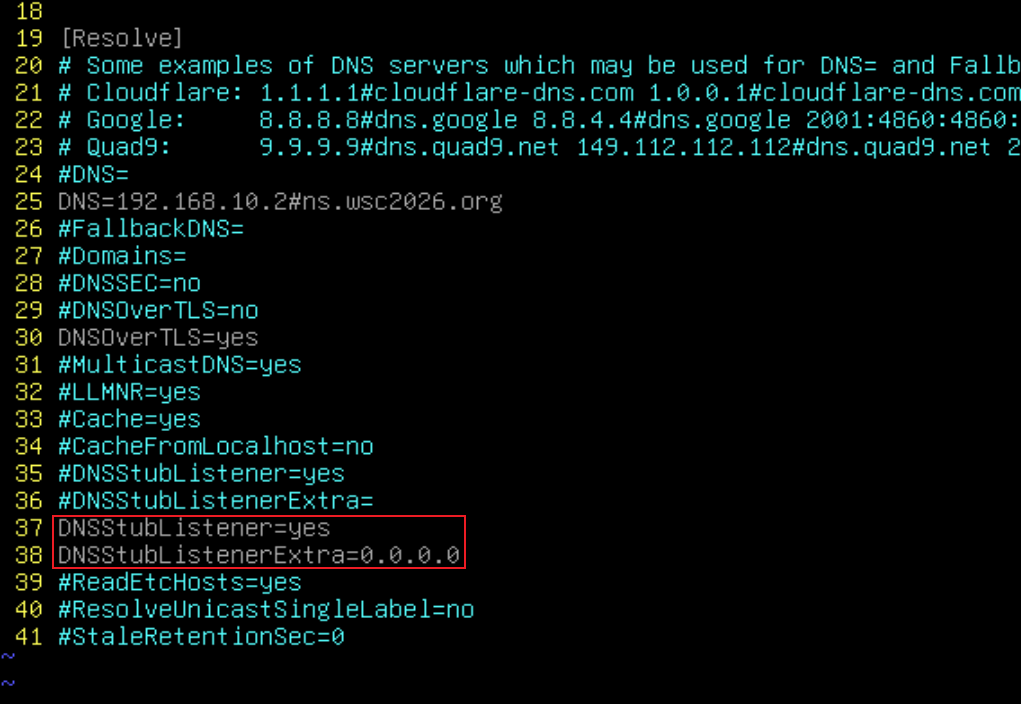
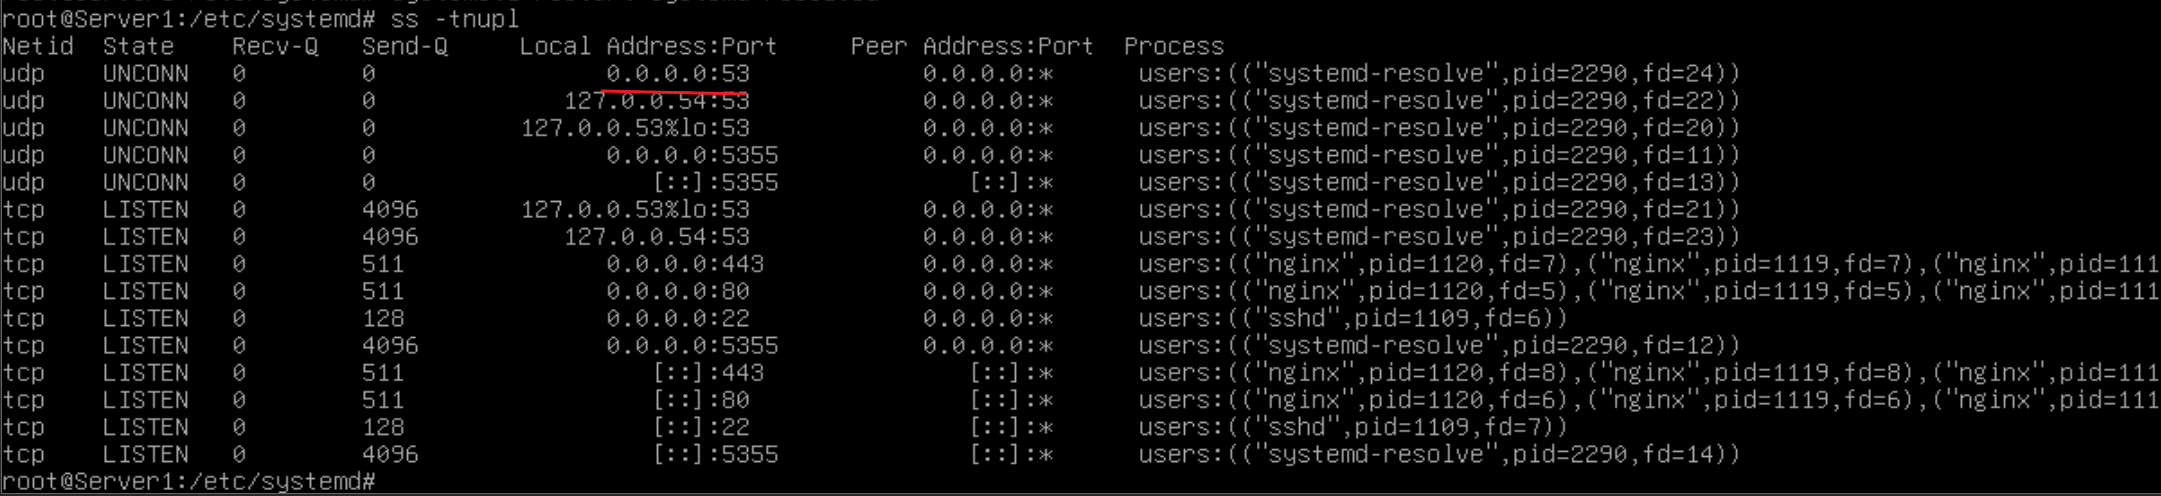
修改监听地址后,其他机器就能访问这个地址的 53端口进行DNS解析了。
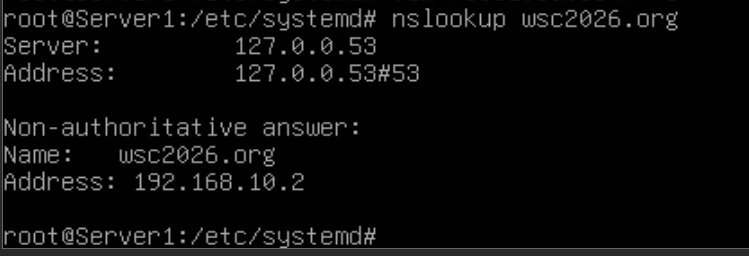
·测试解析: