综合实践作业 - 24-5.27 .note
·题目:
https://itnsa.cn/note/teaching-notes-Debian/Ansible-Automation-Practice-1-EN一、配置:
1、初始化:
(1)配置 使用 ssh密钥对进行连接:
# ansible-ctrl
apt install -y ssh
ssh-keygen
ssh-copy-id skills@192.168.10.20

ssh-copy-id skills@192.168.10.21

ssh-copy-id skills@192.168.10.22

ssh-copy-id skills@192.168.10.23

ssh-copy-id skills@192.168.10.24
(2)编写 ansible.cfg 、inventory.yml:
ansible-config init > ansible.cfg.read
vim ansible.cfg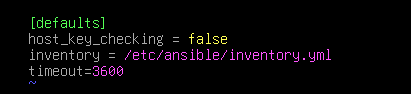
vim inventory.yml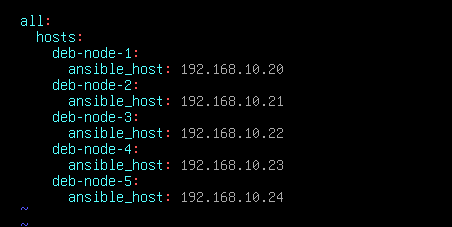
mkdir group_vars
vim all.yml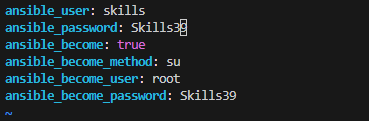
2、编写剧本:
(1)初始化:
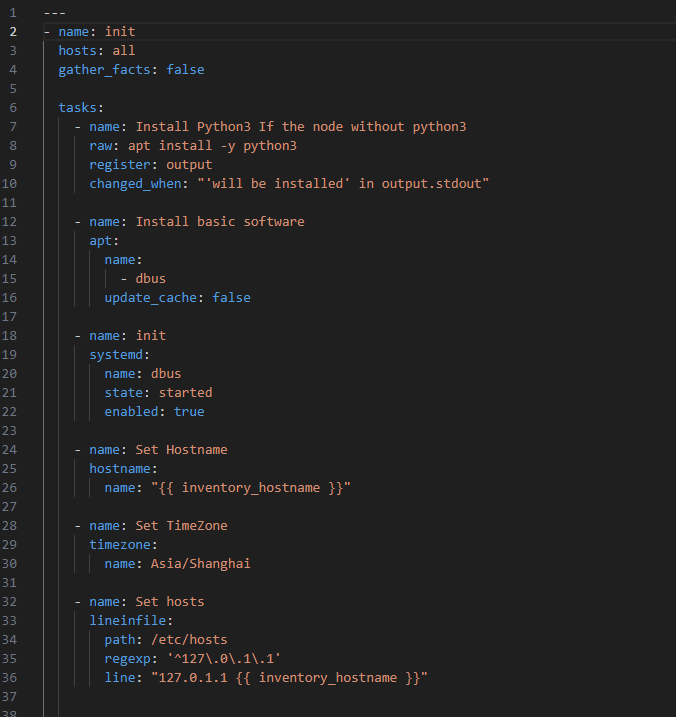
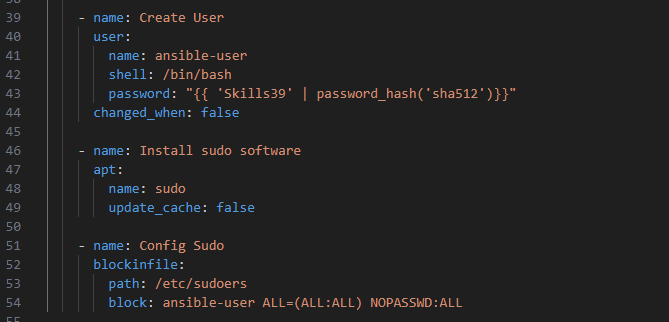
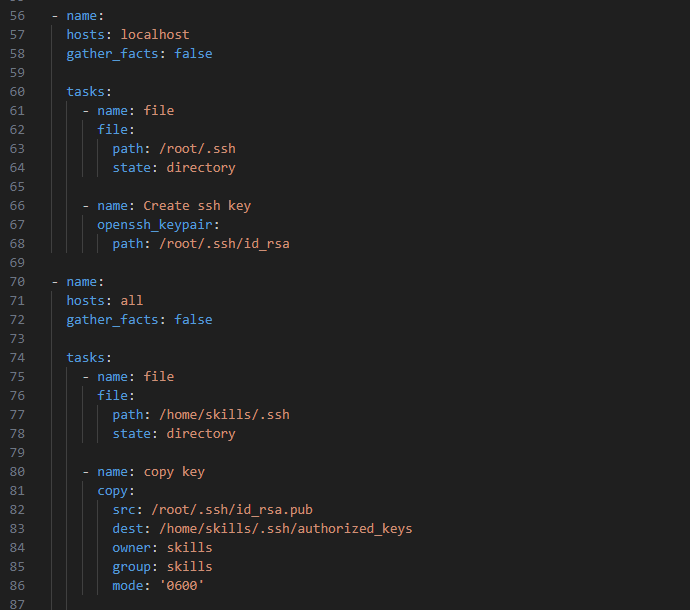
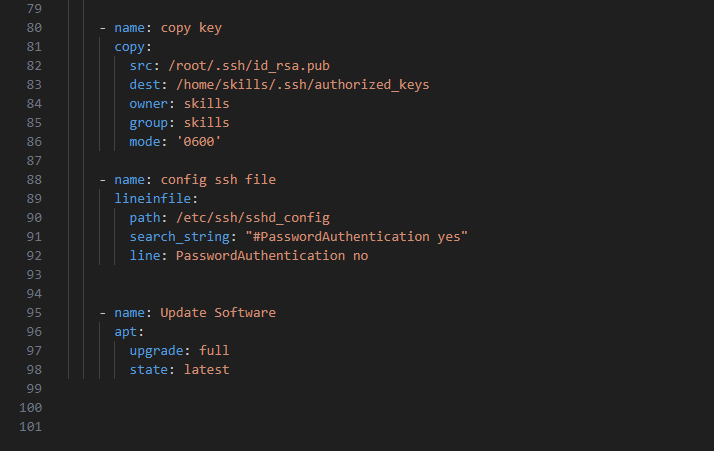
(2)DNS:
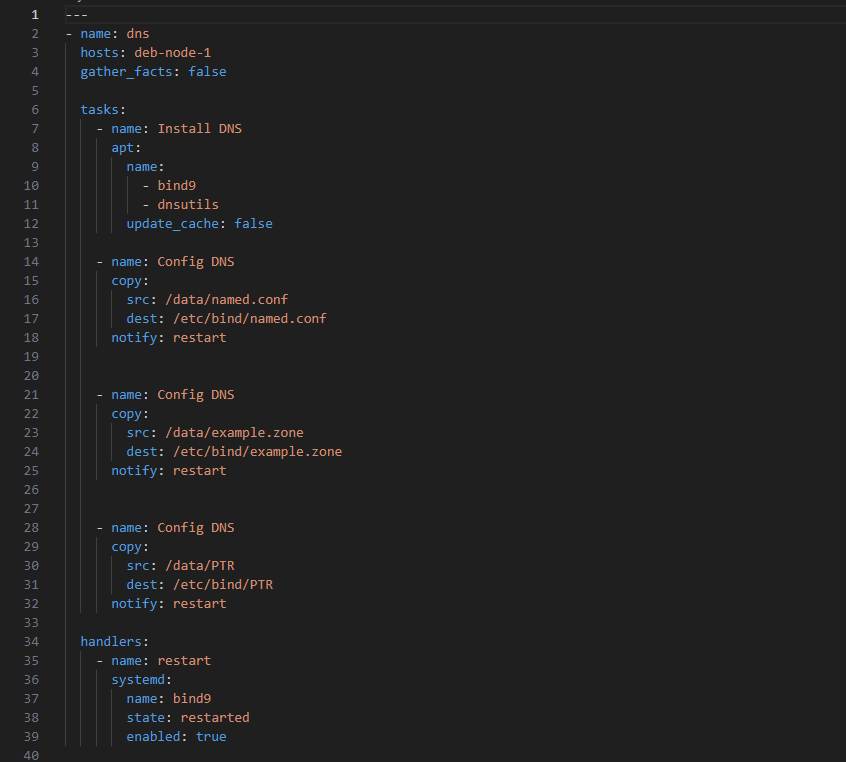
2.1、先在 deb-node-1 上配置好 bind服务:
apt install -y bind9
vim /etc/bind/named.conf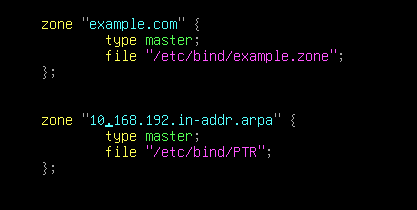
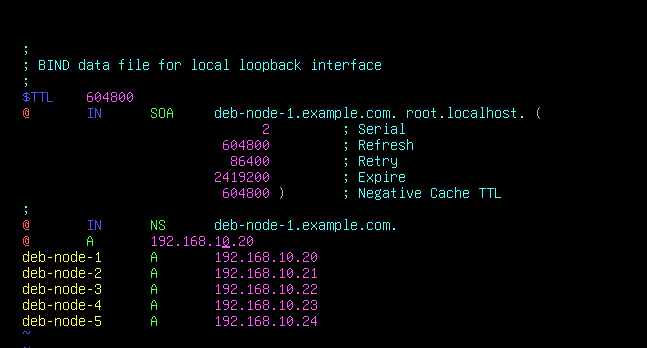
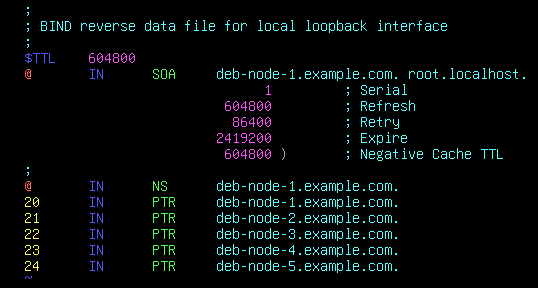
2.2、将 配置 拷贝给 Ansible:
scp named.conf root@192.168.10.10:/data
scp example.zone root@192.168.10.10:/data
scp PTR root@192.168.10.10:data
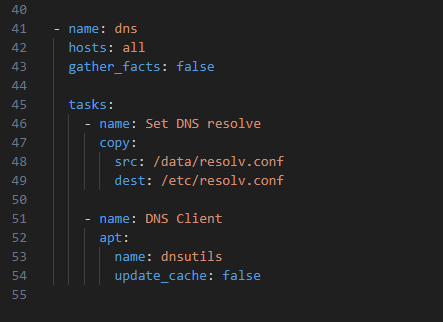
echo "nameserver 192.168.10.20" > /etc/resolv.conf
scp /etc/resolv.conf root@192.168.10.10:/data
2.3、编写 Ansible 剧本:
(3)Web:
3.1、先配置 Web:
apt install -y apache2
vim /etc/apache2/sites-enabled/000-default.conf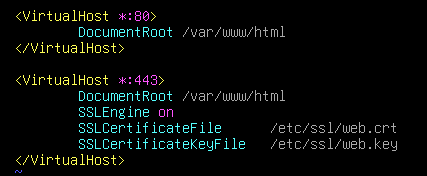
3.2、将配置文件复制到 ansible 主控端:
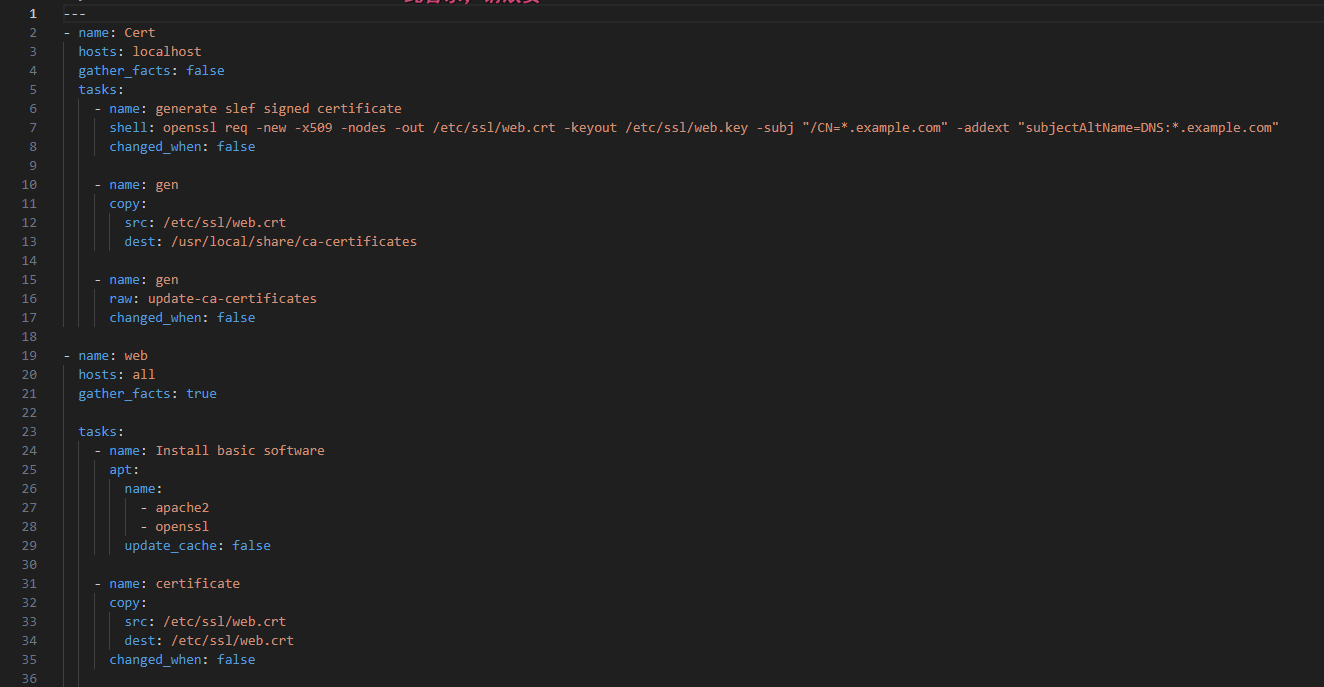
scp /etc/apache2/sites-available/000-default.conf root@192.168.10.10:/data3.3、编写 剧本:
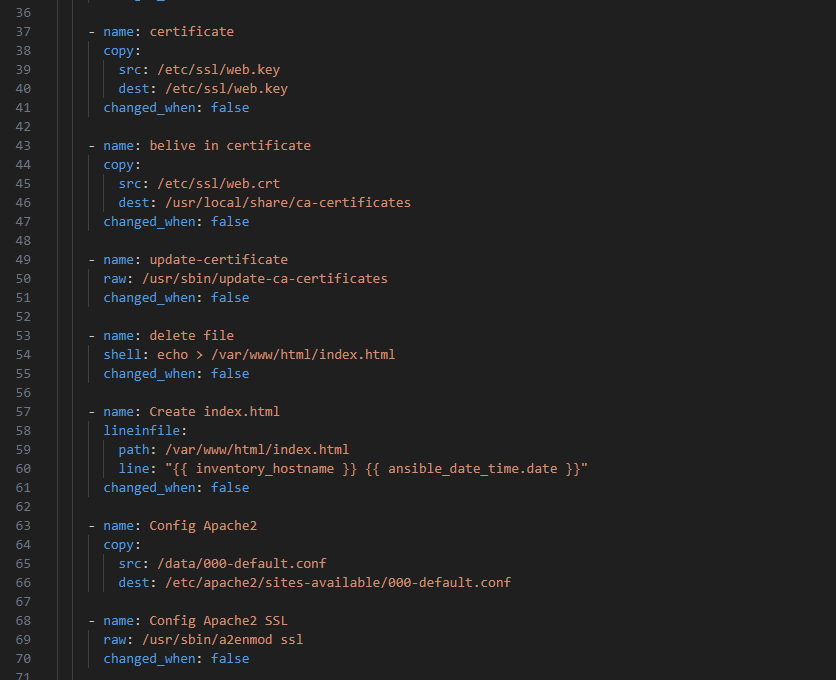
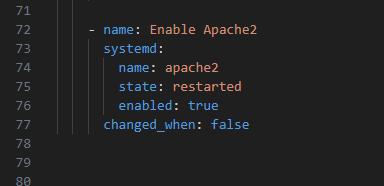
(4)NFS:
编写剧本:
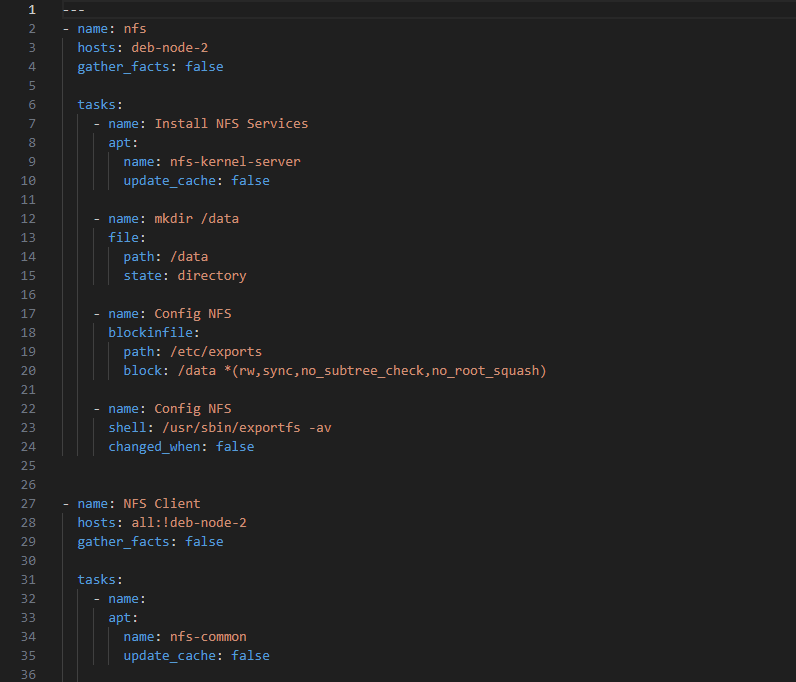
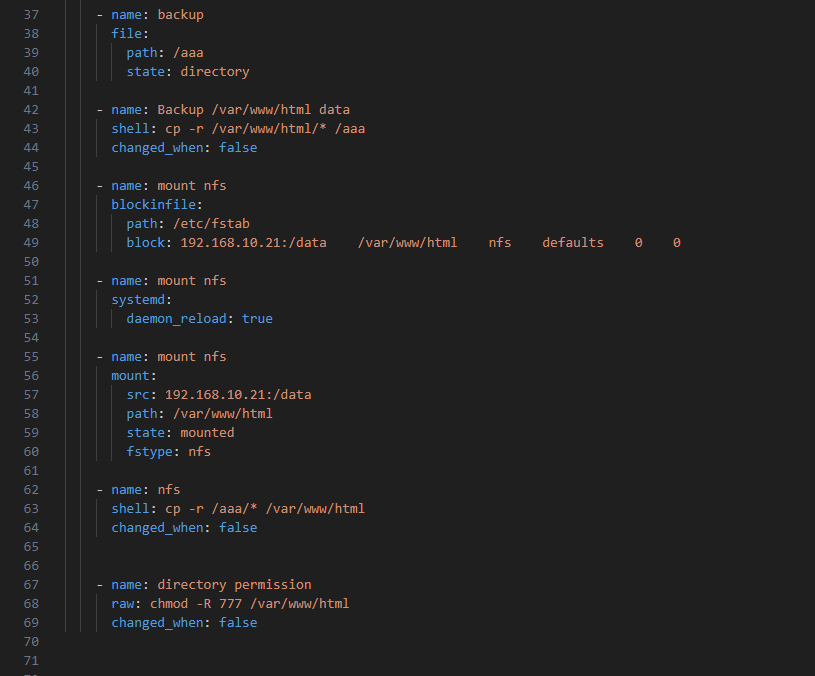
(5)Samba:
5.1、先配置 Samba:
vim /etc/samba/smb.conf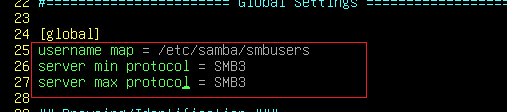
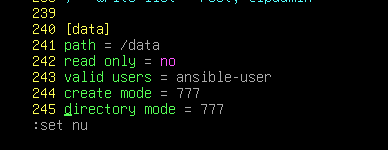
vim /etc/samba/smbusers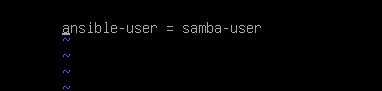
smbpasswd -a ansible-user将文件复制到 Ansible中:
scp smb.conf root@192.168.10.10:/data
scp smbusers root@192.168.10.10:/data
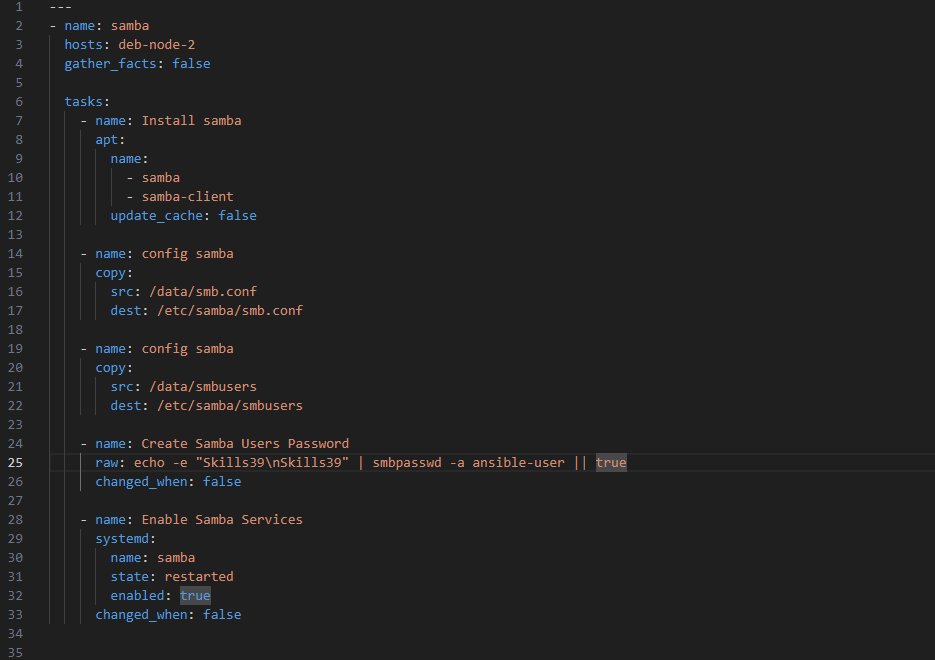
5.2、编写剧本:
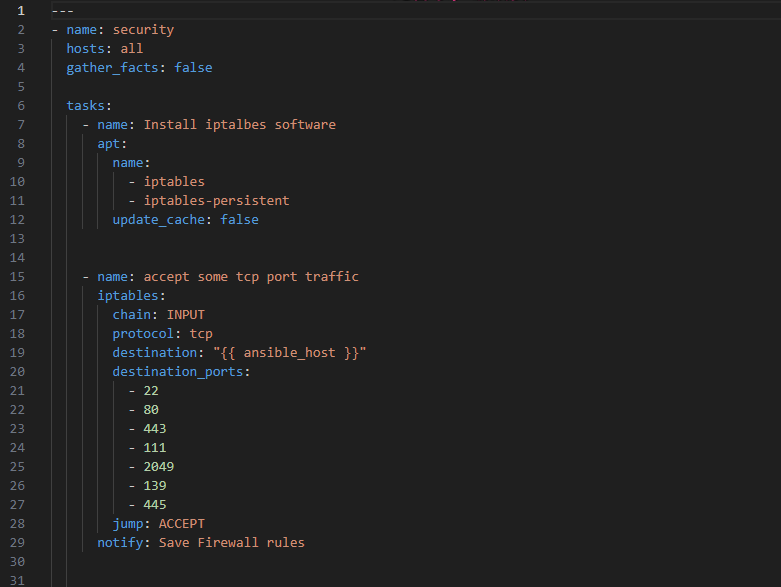
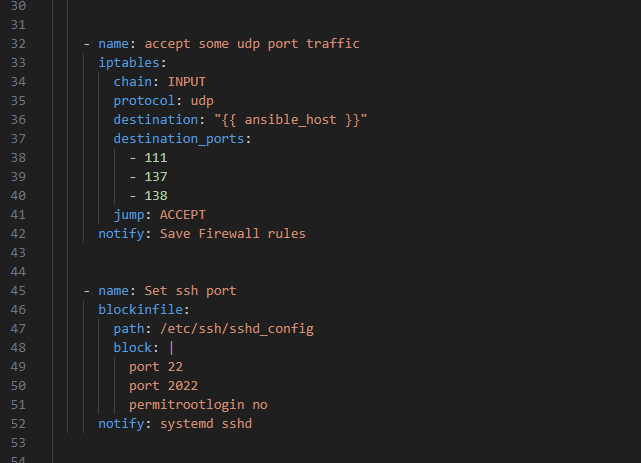
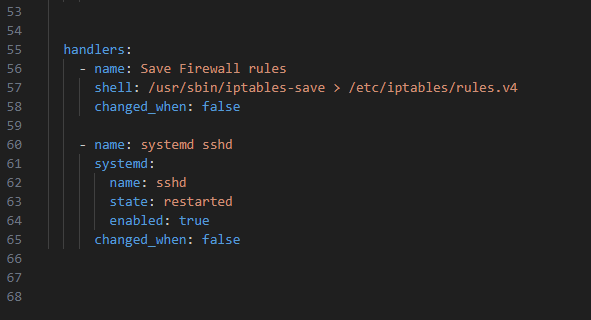
(6)安全措施:
6.1、编写剧本:
二、测试:
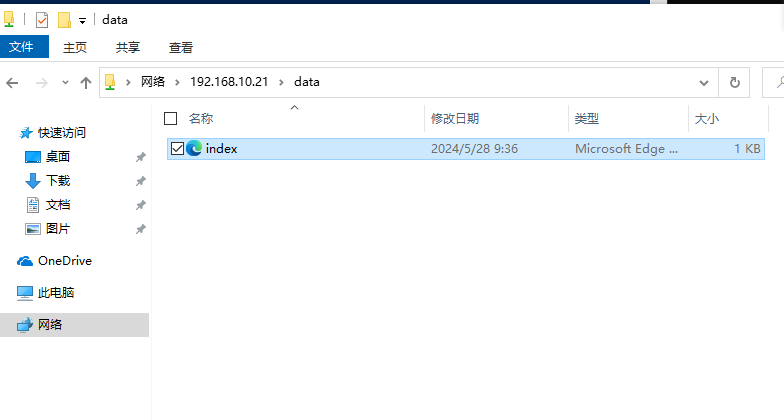
1、测试 samba 访问:
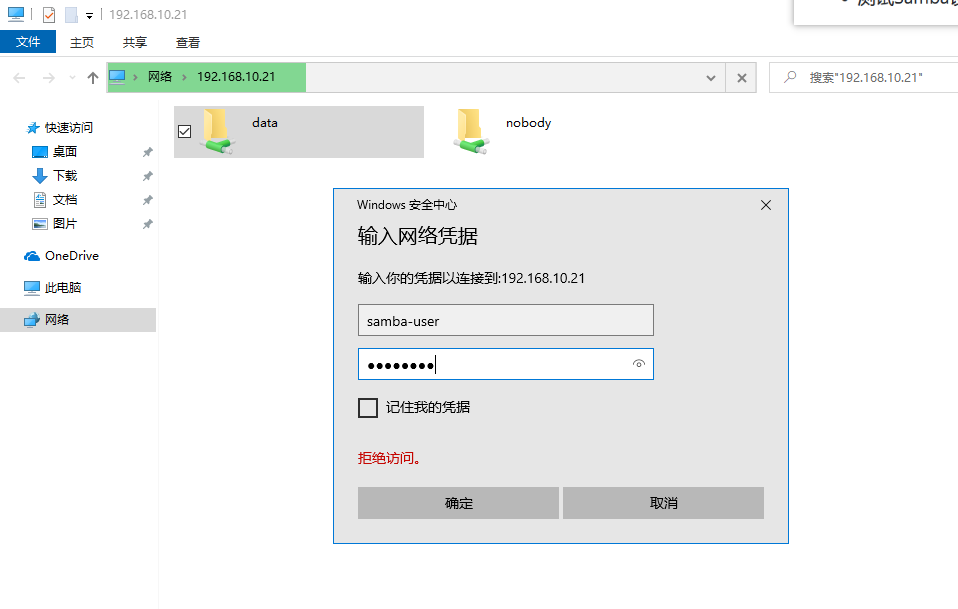
访问成功
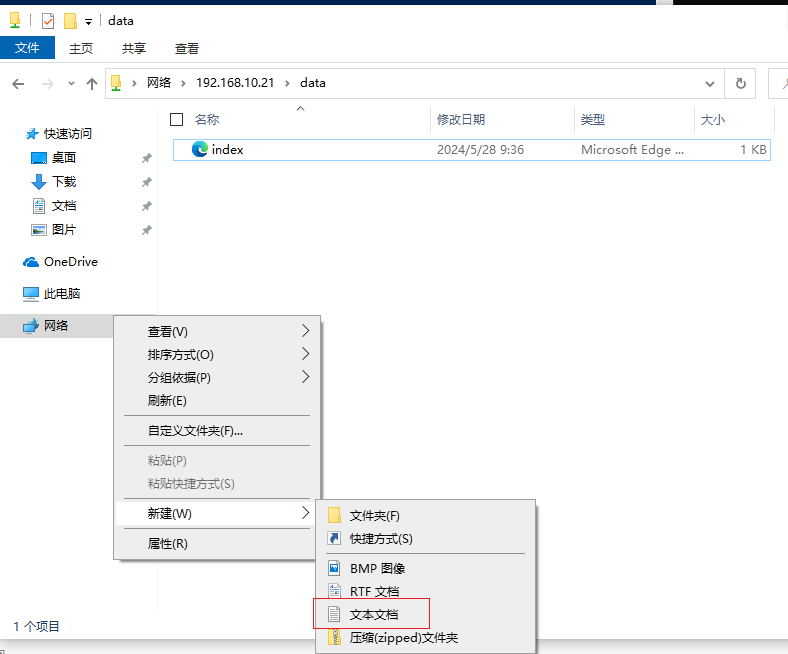
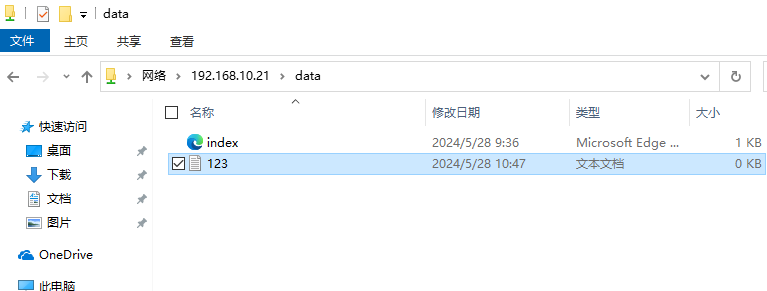
创建文件成功:
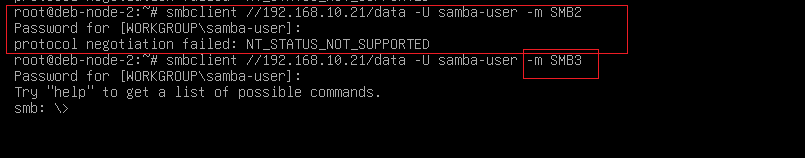
测试 只允许 SMB3 协议:
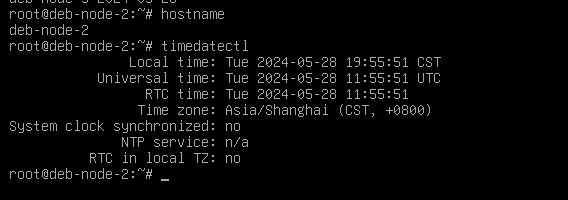
2、测试 基础配置:
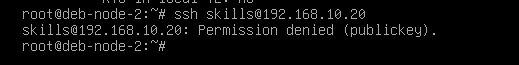
使用 密码连接将会被拒绝:
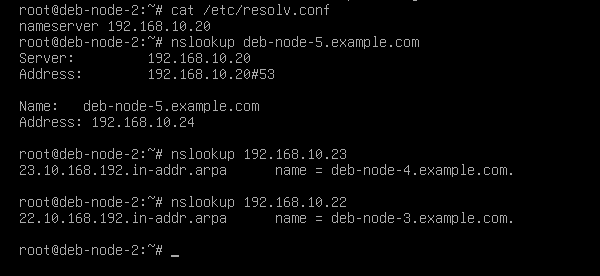
3、测试 DNS:
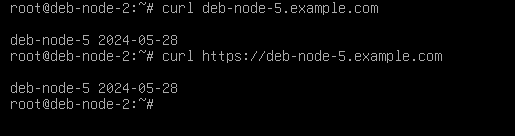
4、测试 Web:
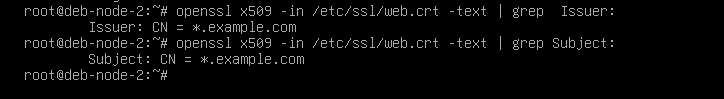
查看自签名证书:
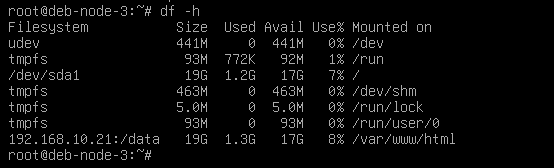
5、测试 NFS:
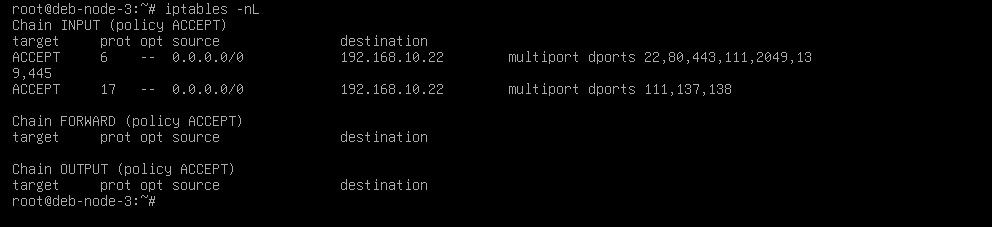
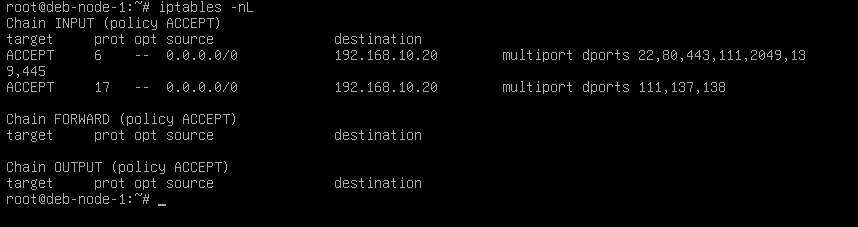
6、查看 防火墙: