adlds.note
1、配置 adlds:
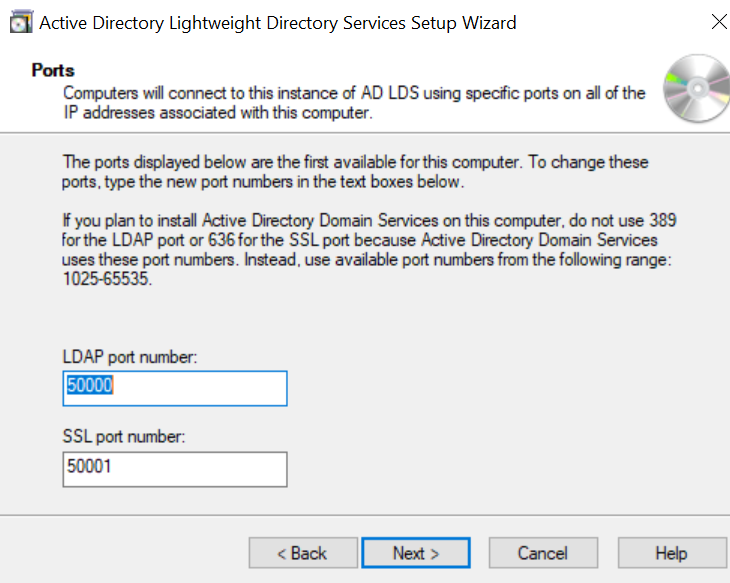
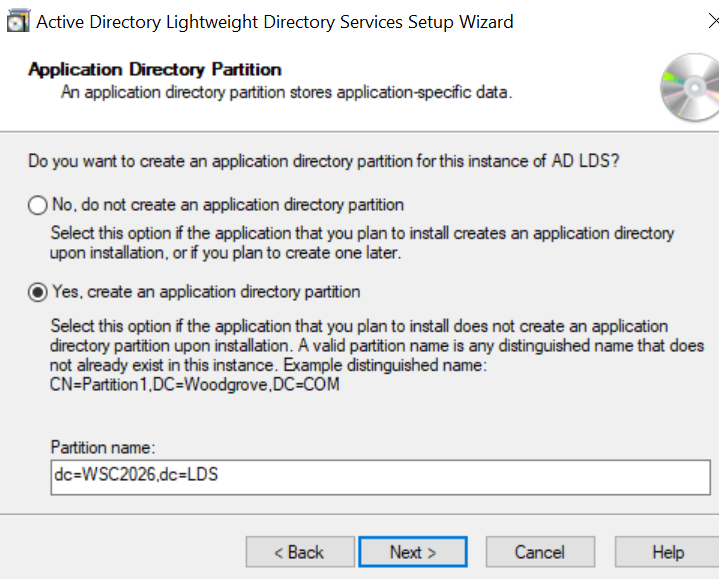
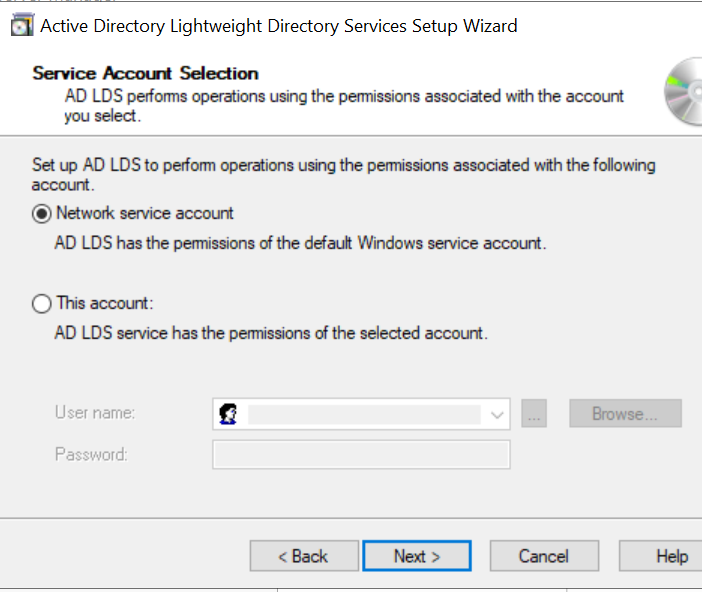
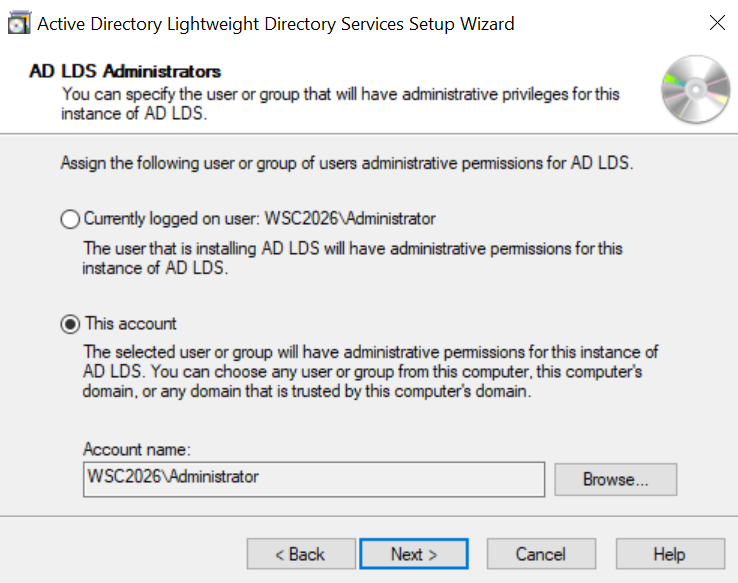
默认:
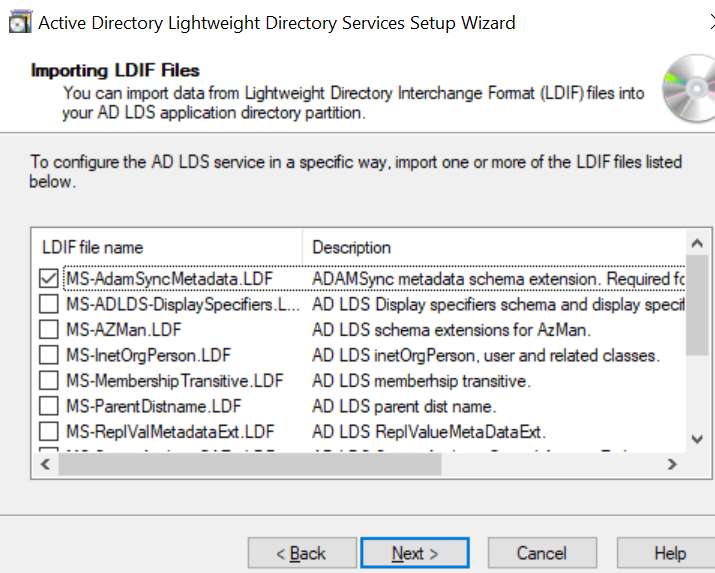
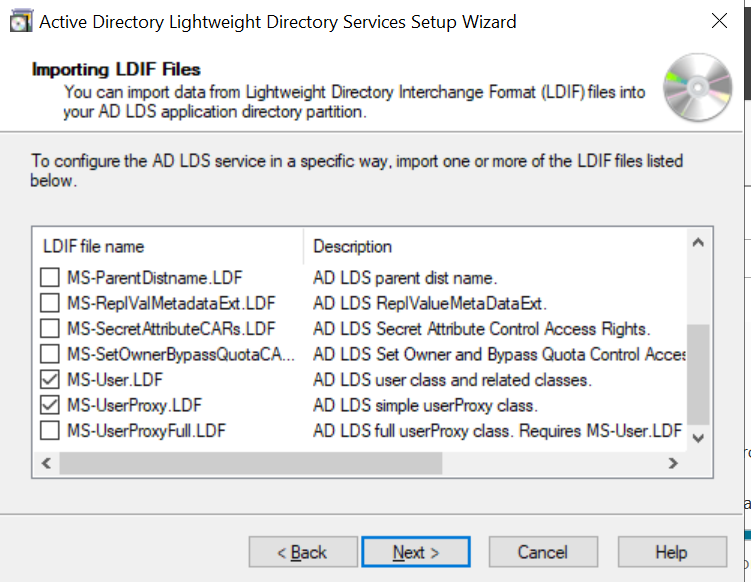
加载架构:
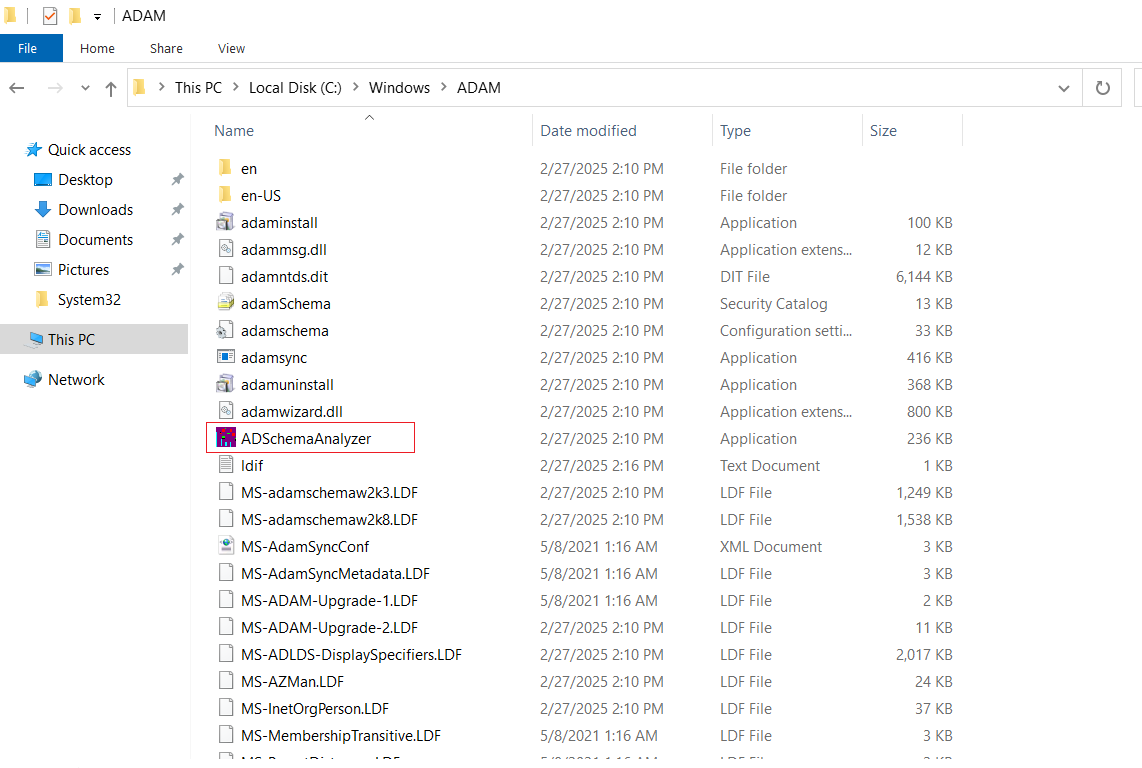
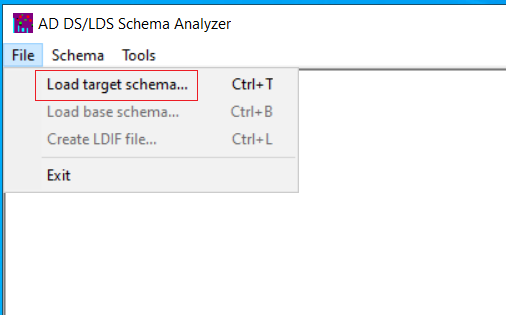
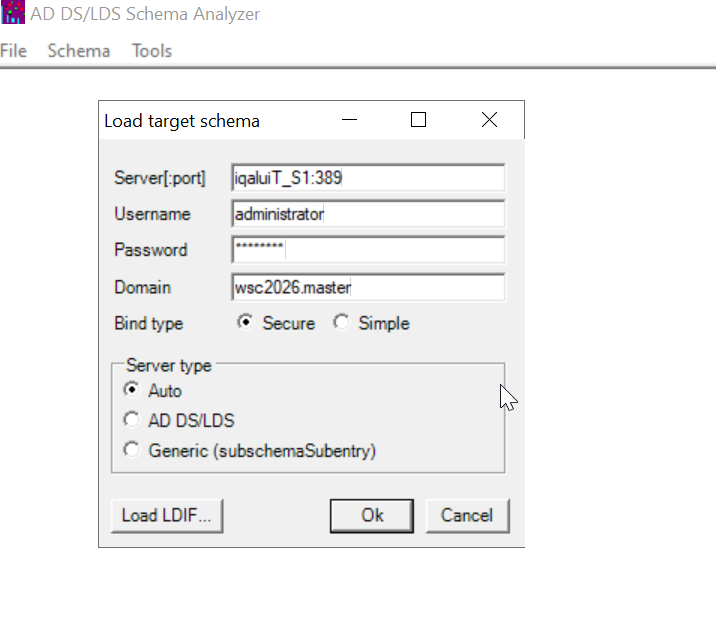
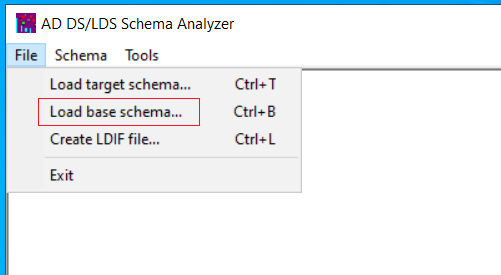
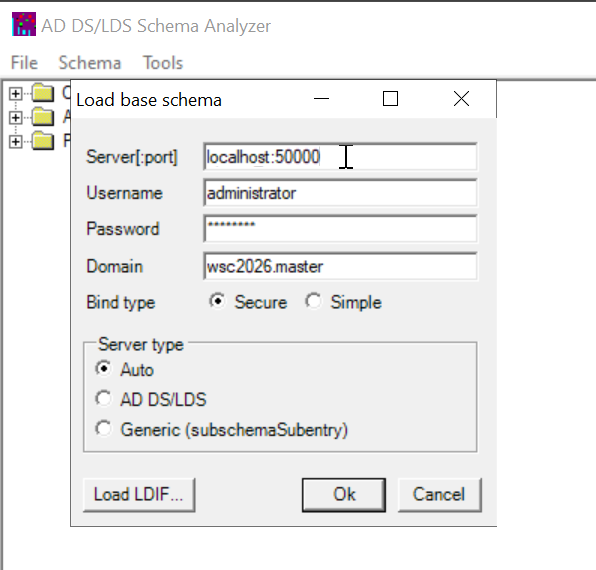
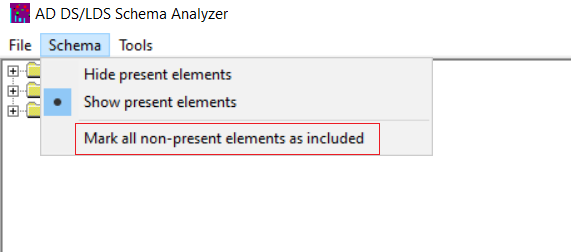
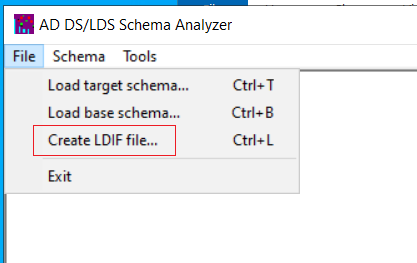
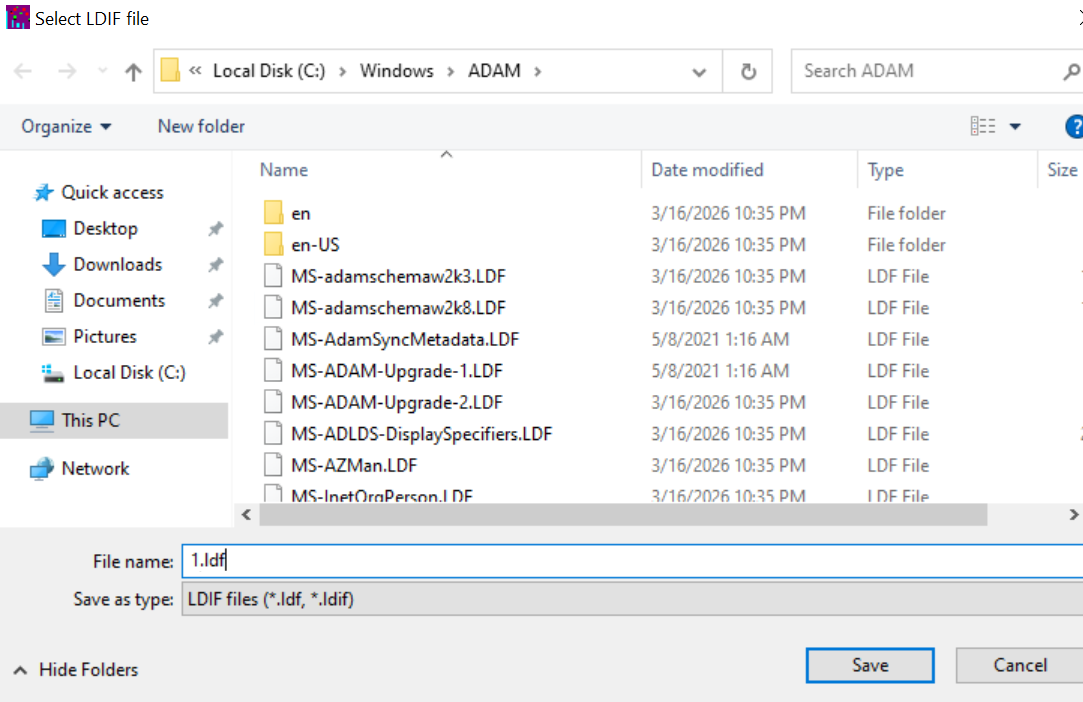
# 使用 ldifde 查看模板:
ldifde /?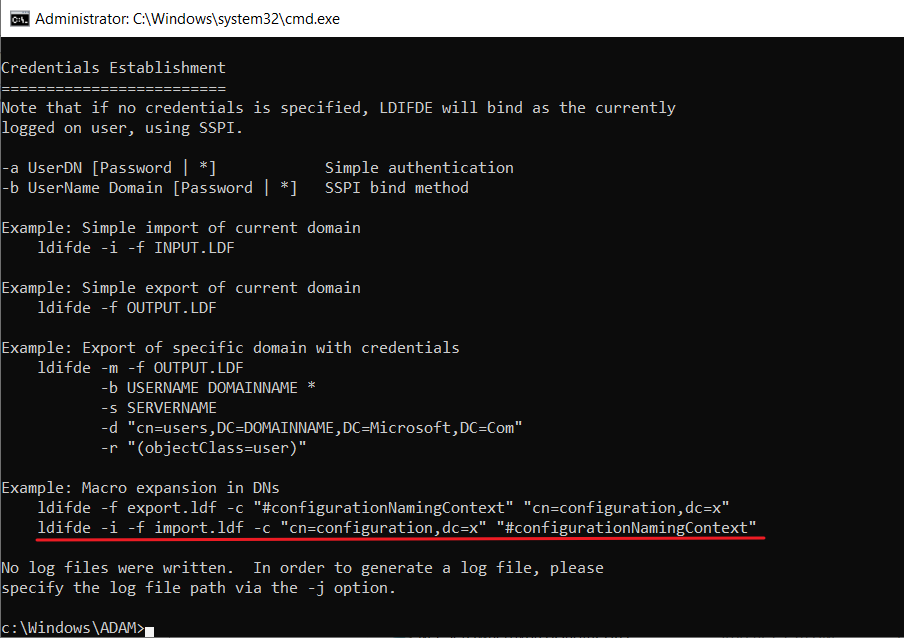
ldifde -i -f 1.ldf -c "cn=configuration,dc=x" "#configurationNamingContext" -s localhost:50000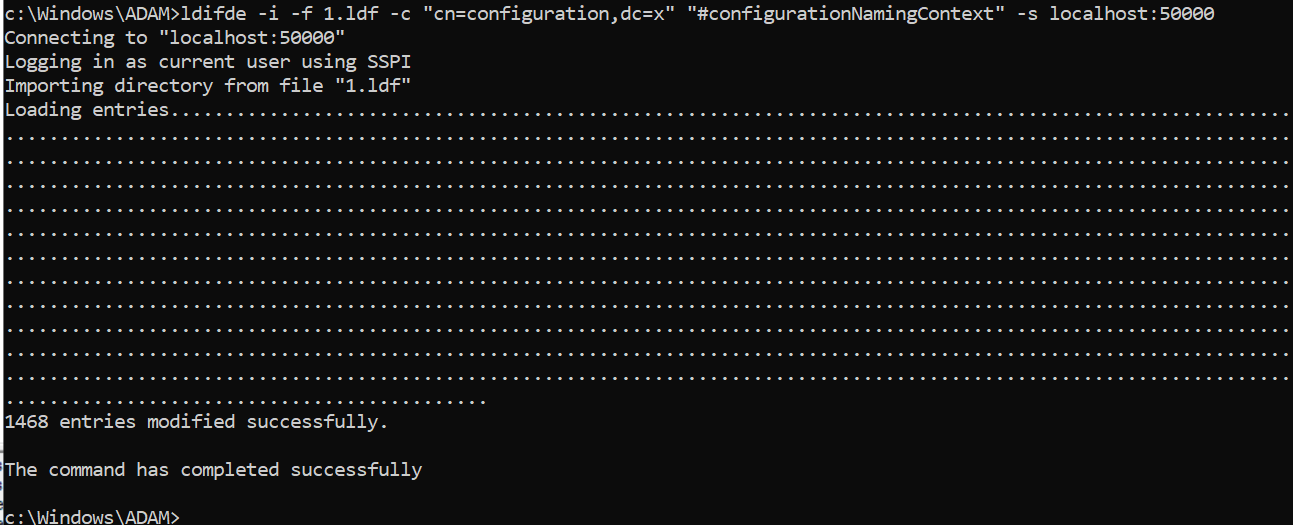
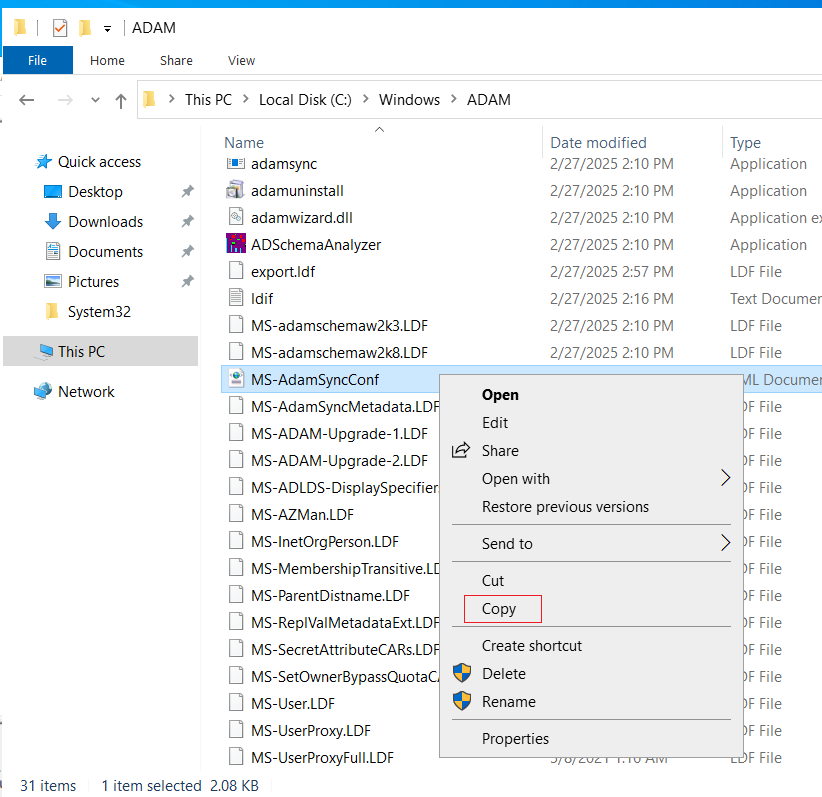
复制一份,然后右键编辑:
改一下名
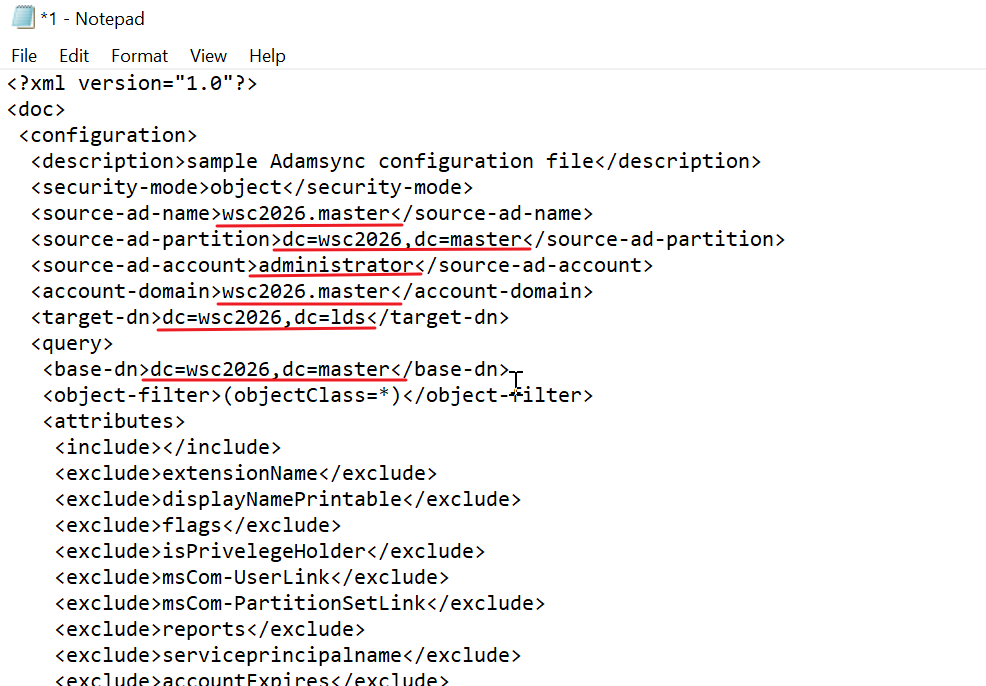
原本:
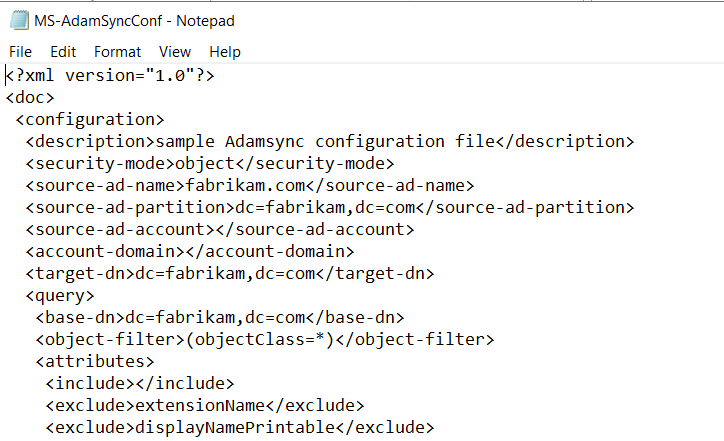
adamsync /install localhost:50000 1.xml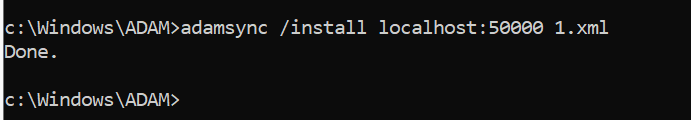
adamsync /sync localhost:50000 dc=wsc2026,dc=lds /force 1第一次同步如果报错是正常的
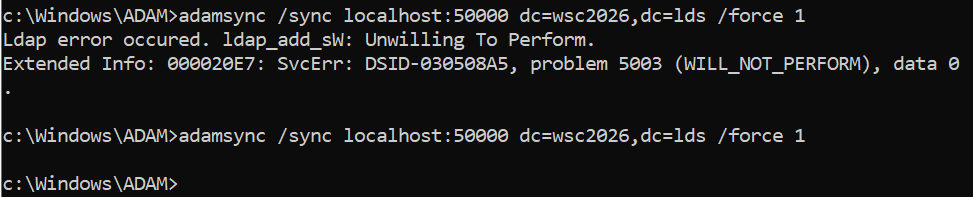
下面这个操作不需要了,只需要在 ou那里用单引号包裹即可
·在脚本导入之前,先把 R&D改为 RD(adsiedit和users.txt中的),因为导入 R&D会报错,在所有用户导完后,将 adsiedit中的 RD ou改回 R&D
# 先写好脚本:
$lduser = "Felix.Lee0150"
$user = "Felix.Lee0150"
$sid = (get-aduser $user).sid
$ldsroot = [ADSI]"LDAP://localhost:50001/ou=Tech,dc=wsc2026,dc=lds"
$newuser = $ldsroot.create("userProxy","cn=$lduser")
$sidbytes = new-object byte[] $sid.BinaryLength
$sid.GetBinaryForm($sidbytes,0)
$newuser.put("objectSid",$sidbytes)
$newuser.setinfo()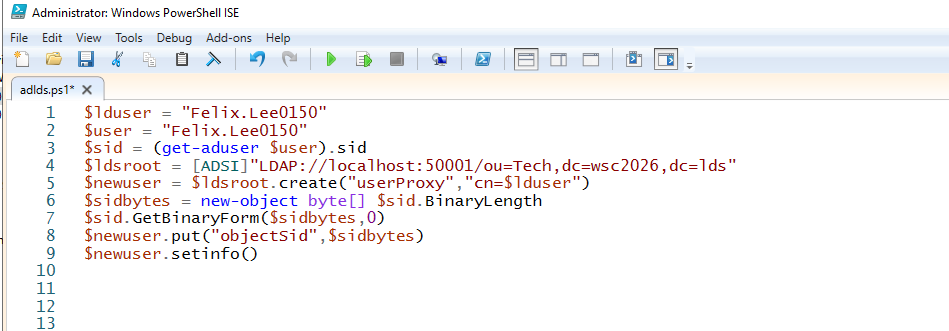
然后测试一个用户能创建,那么就设置参数,读取ou和用户名:
param(
[string]$name,
[string]$ou
)

$sid = (get-aduser $name).sid
$ldsroot = [ADSI]"LDAP://localhost:50001/ou=$ou,dc=wsc2026,dc=lds"
$newuser = $ldsroot.create("userProxy","cn=$name")
$sidbytes = new-object byte[] $sid.BinaryLength
$sid.GetBinaryForm($sidbytes,0)
$newuser.put("objectSid",$sidbytes)
$newuser.setinfo()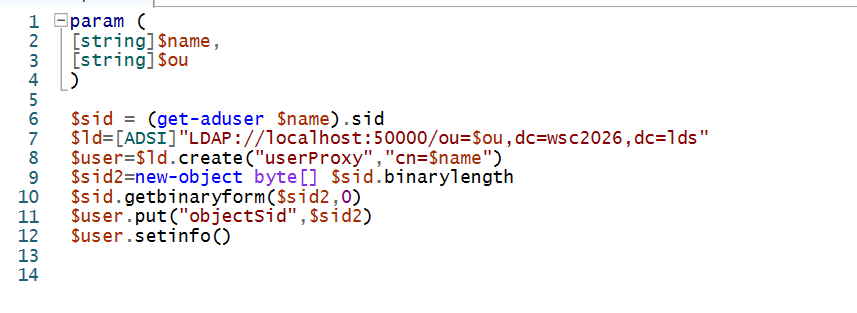
可以在创建前用 $ld.delete 先删除原本的(删除过一次后就需要注释 $ld.delete):
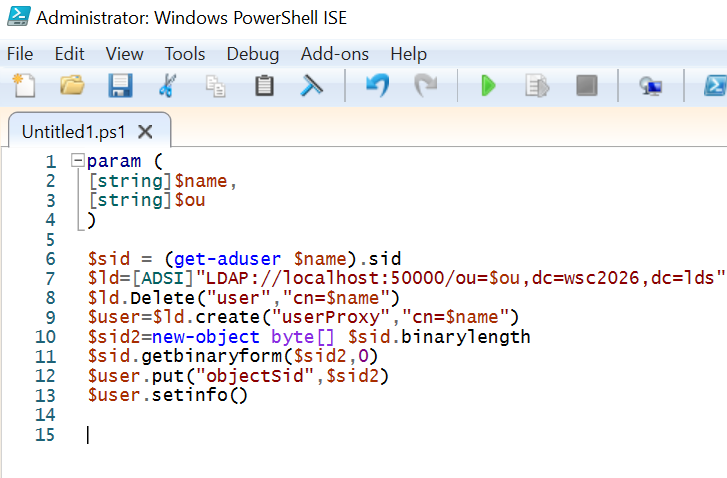
ou 这里必须要加 单引号,因为 OU: R&D 中有特殊字符,必须要用单引号引起来(用双引号不行,powershell无法识别单引号)
然后 for 循环调用:
FOR /F "tokens=1-20 delims=;" %a in (c:\users.txt) do powershell c:\adlds.ps1 -name %l -ou '%j'
·让非域控能够连接 ADLDS的SSL端口:
创建ADLDS之前需要本地有证书(ADLDS会自动调用)
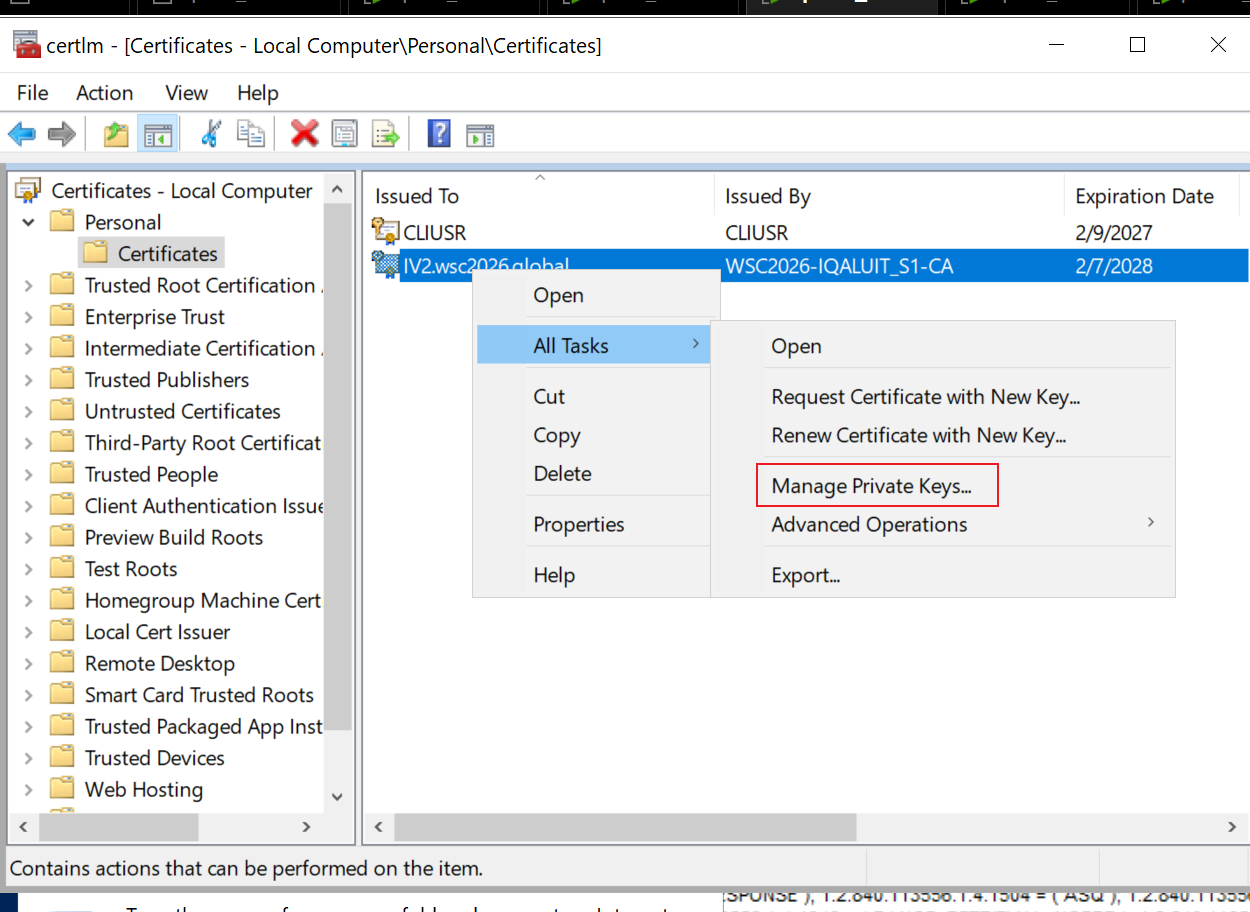
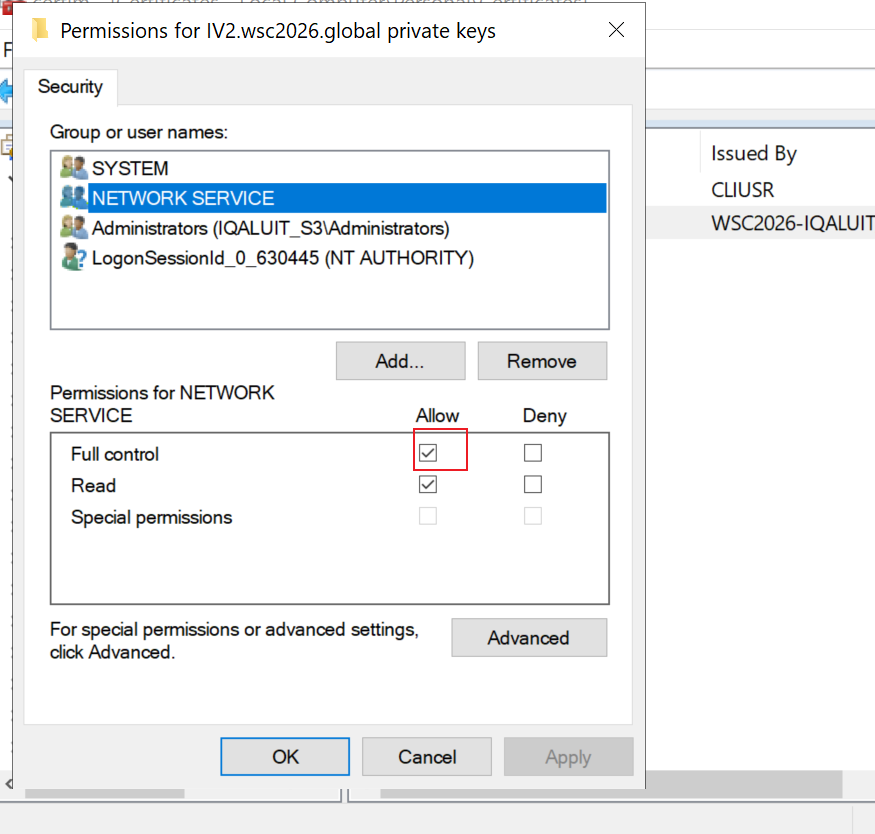
然后给予本地证书的私钥,network service 账户的管理权限:
certlm.msc
所有证书都给权限