SSTP、自动连接.note
·转发 nps:
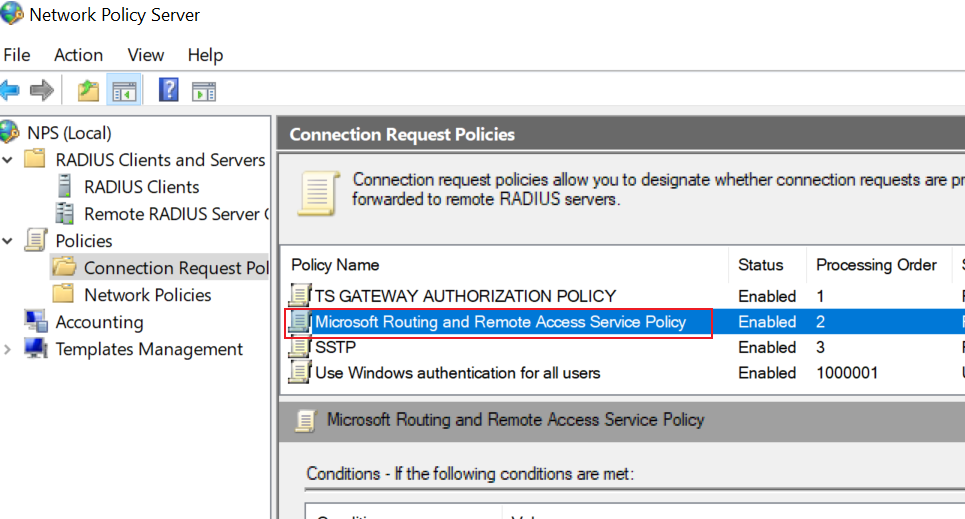
直接使用默认生成的策略即可,如果默认没有生成 rras策略,那么再创建策略注意,RDS的策略是必须要优先于rras的策略的,否则会导致RDS无法登陆
一、配置 服务器(网关):
1、申请证书:
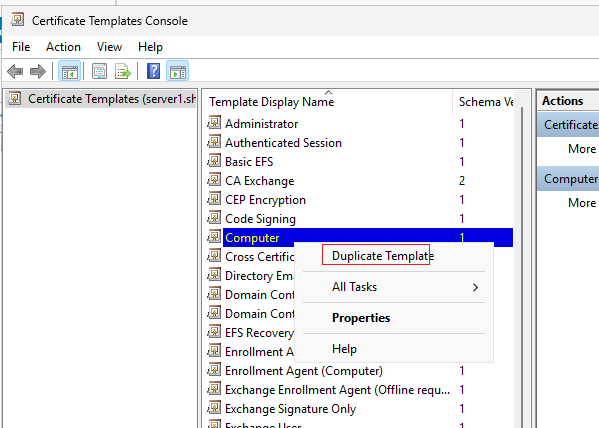
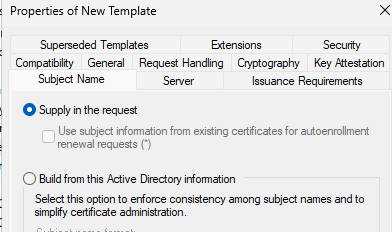
先创建证书模板(计算机模板):
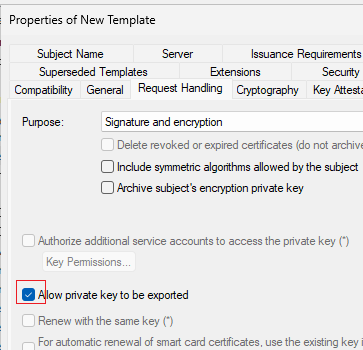
允许私钥被导出:
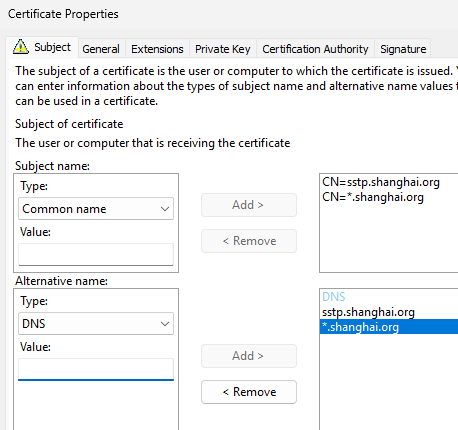
证书字段最好是 FQDN,也可以写 *(但是如果是S2S的证书,就必须要是FQDN,不能写*)
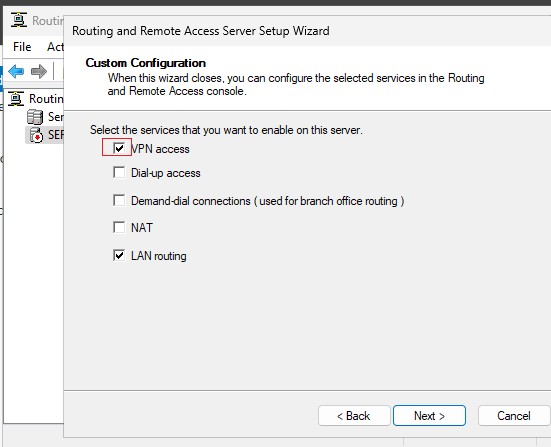
2、配置 vpn
安装 rras:
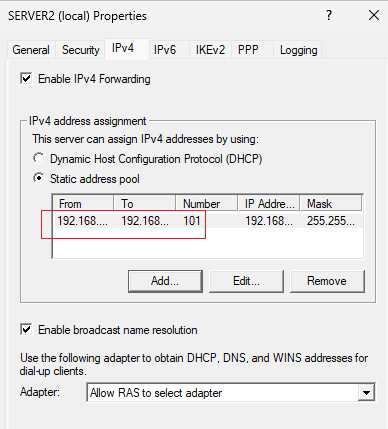
添加一个ipv4地址池:
选择刚刚申请的证书:
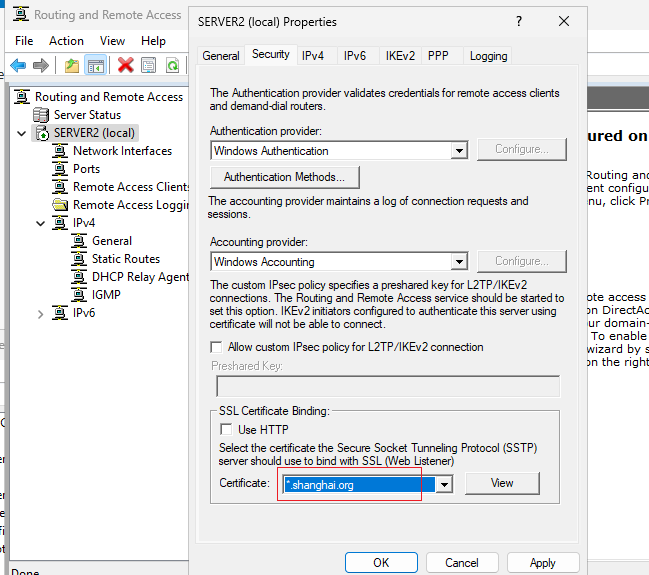
重启rras
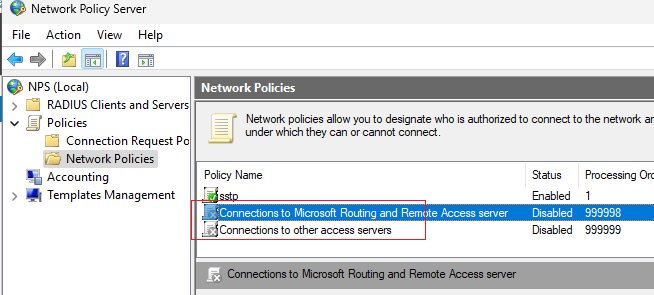
3、配置 nps 策略:
禁用原本的两个策略:
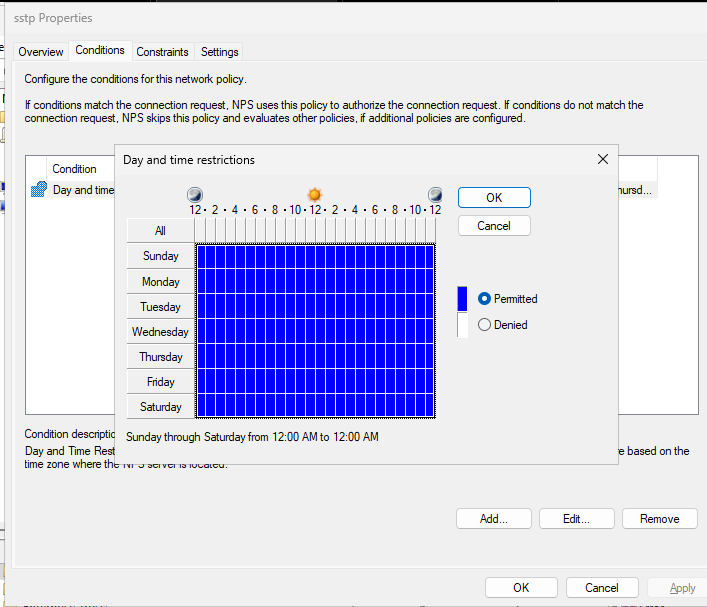
二、客户端连接:
客户端需要信任CA根证书
1、修改注册表,忽略证书吊销列表检查(关键步骤):
修改注册表,不验证证书吊销列表
regedit
在 HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\SstpSvc\Parameters 下新建DWORD(32位) “NoCertRevocationCheck”,值为1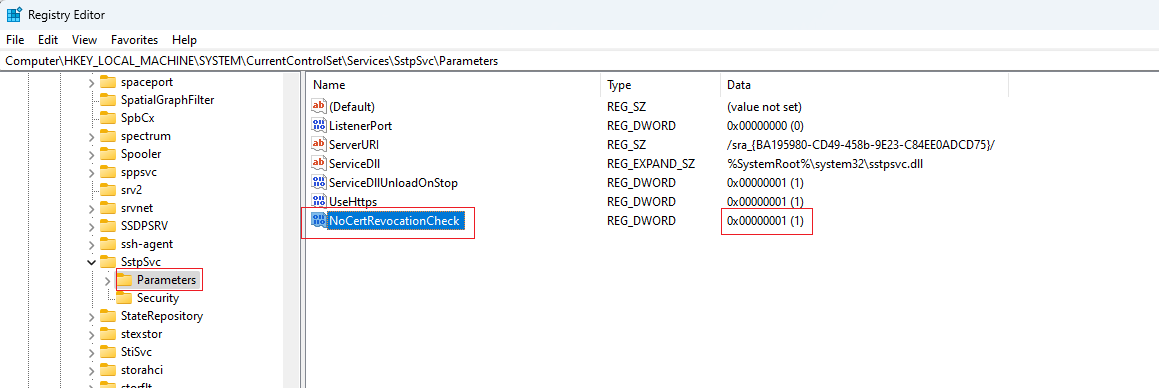
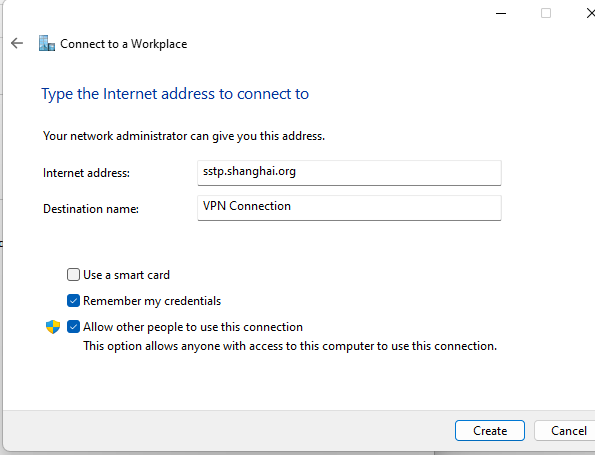
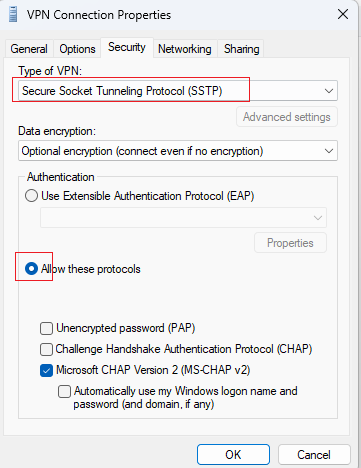
2、创建连接器:
一定要使用与证书相匹配的域名
三、计划任务 自动连接 VPN:
1、伪造方案:
# 使用 rasdial 命令 + 计划任务自动连接rasdial "VPN.wsc2026.global" administrator@wsc2026.master Skills39
# 或:
rasdial SSTP administrator Skills39 /domain:wsc2026.master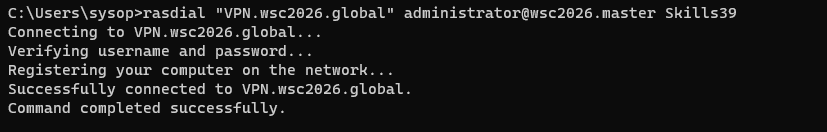
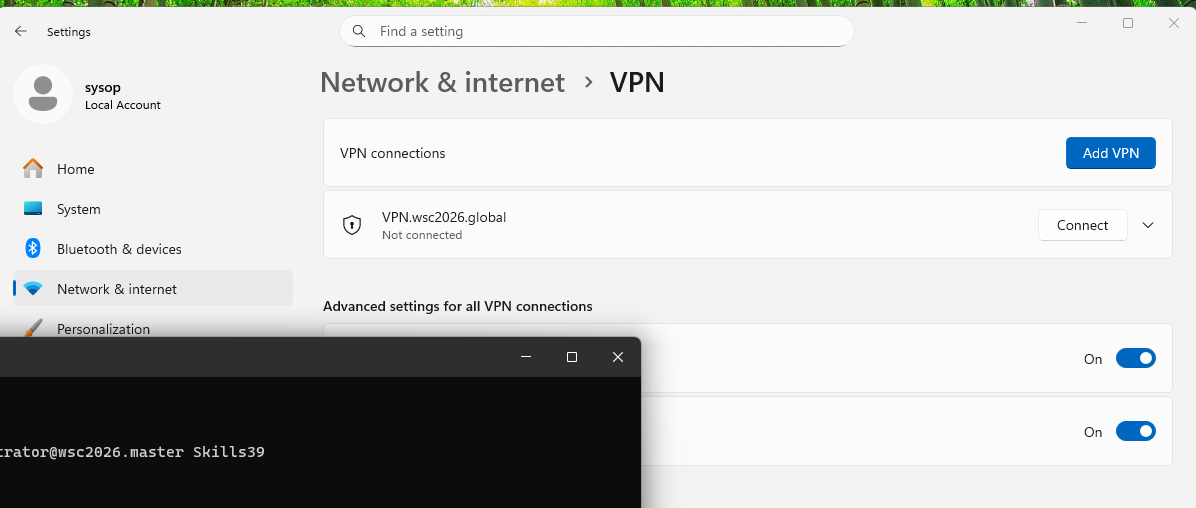
连接成功:
配置 计划任务:
选择用户为 SYSTEM:
勾选最高权限
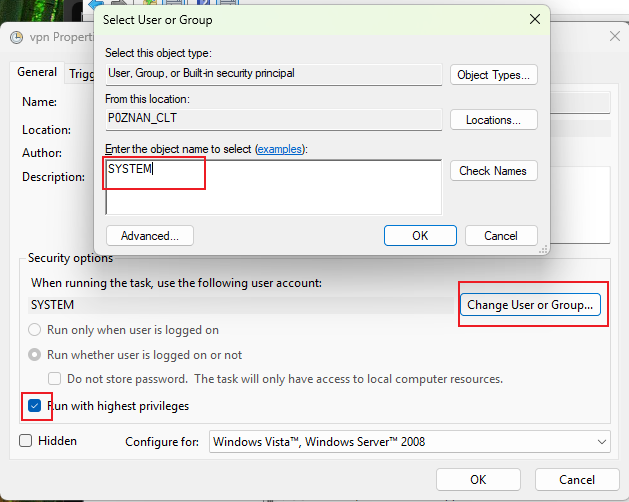
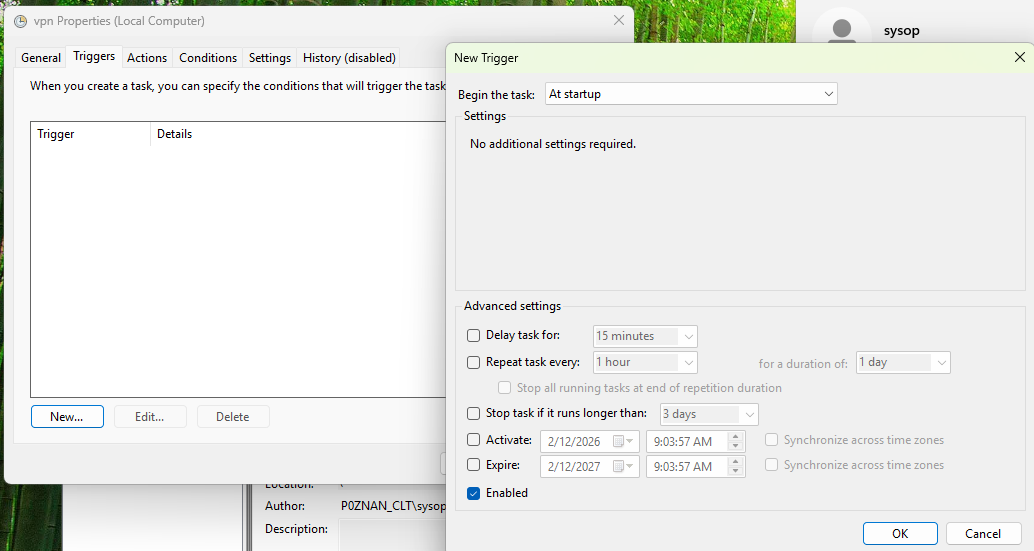
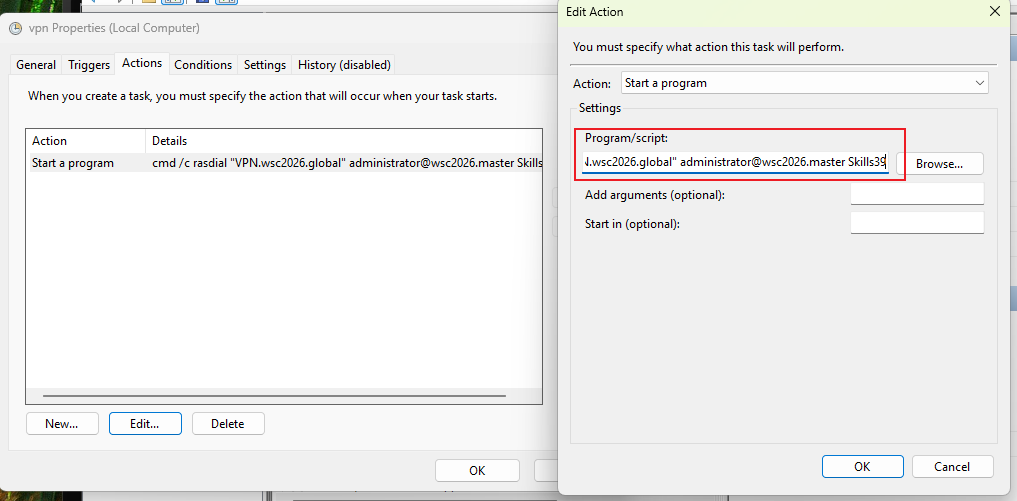
最后提示是否分割命令时选择yes,将命令自动分割成两行
配置Always on VPN:
- 先在网关上正常配置好IKEv2证书Remote Access VPN。
1.
(2)然后在Windows 客户端上部署Always on,这个就相当于帮我们自动拨号(在系统启动时、用户登录时、网络断开时,自动帮我们连接VPN)
(3)客户端不需要加域
- 配置网关:
1.
安装rras,然后正常配置一个 IKEv2 拨号VPN,然后将计算机证书拷给客户端:
证书:
复制IPSec模板:
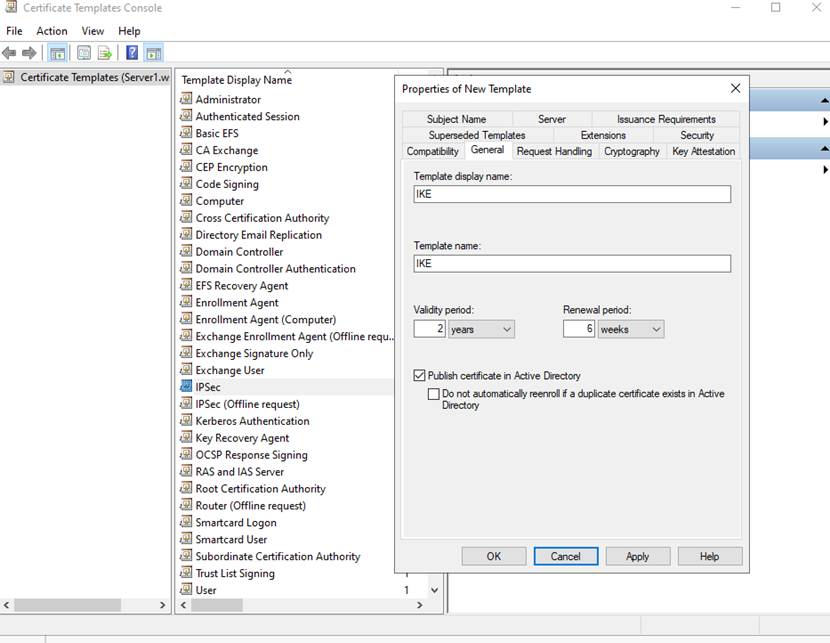
然后添加ServerAuth 和 ClientAuth
证书字段:
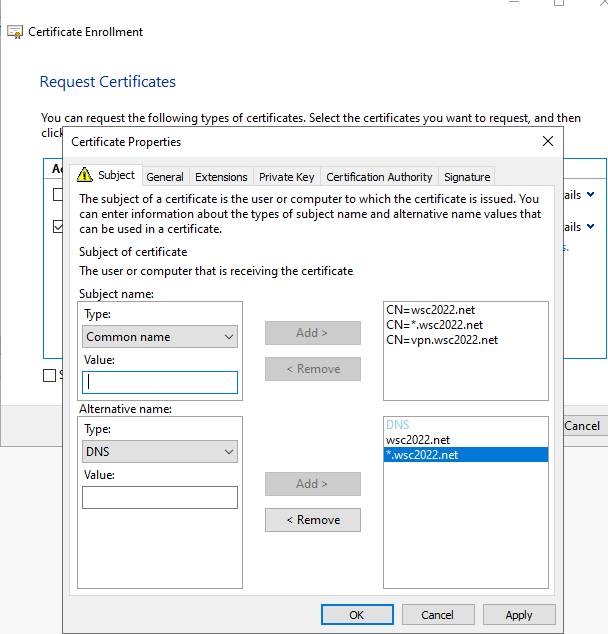
在rras中选择这张证书:
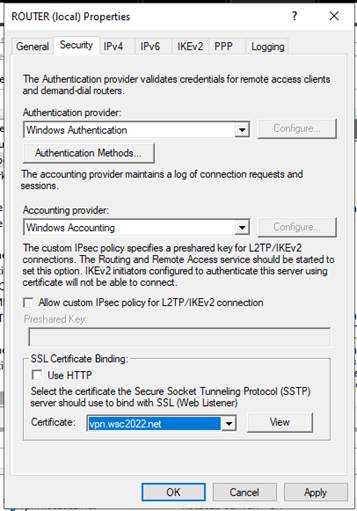
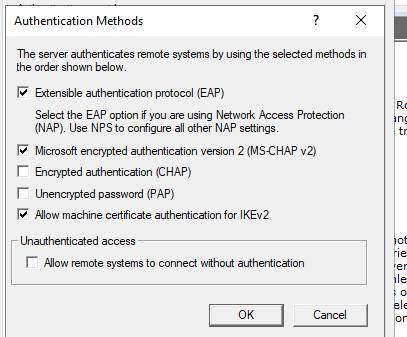
并设置允许IKEv2证书身份认证:
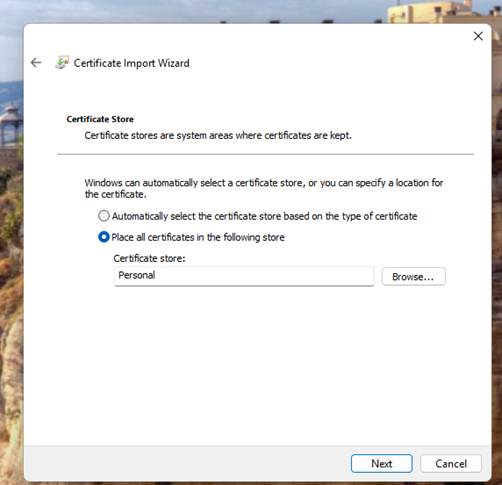
在网关上导出这张证书(包含私钥):
然后在客户端上导入:
先手动连接一次,如果连接成功再配置always on VPN(如果手动连接都不成功就不要想)
(确保连通信,建议在hosts文件中手写vpn域名的记录:c:\windows\system32\drivers\etc\hosts)
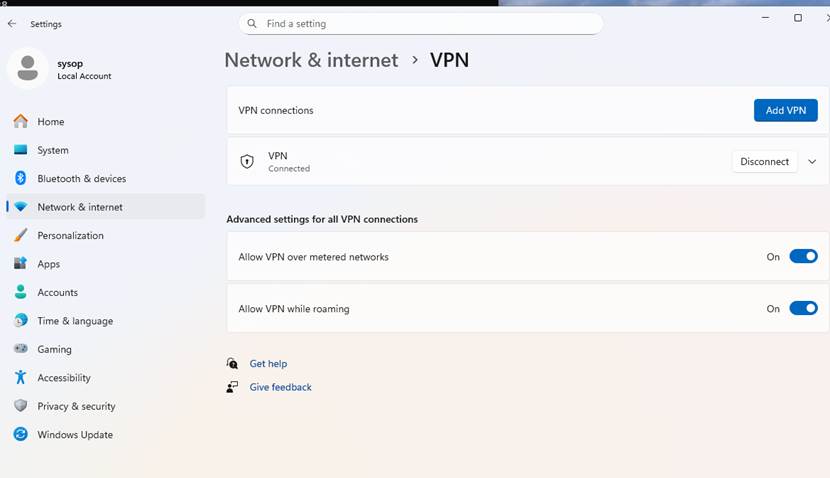
确保连接上了:
然后在C盘编辑VPN profile(XML格式):
打开管理员cmd用notepad c:\vpn.xml 能够直接创建文件(普通用户默认没权限在c盘创文件)
然后使用powershell命令导入(删除旧的VPN适配器):
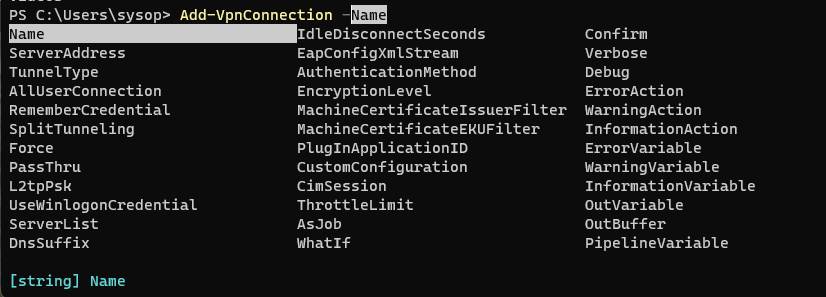
如果忘记参数可以使用 Ctrl + 空格查看: