使用命令申请证书(Powershell).note
注意:申请证书之前最好先使用 gpupdate /force 更新组策略读取一下模板,否则可能无法读取到证书模板
1、申请证书:
该命令,Windows Server域成员机器、Windows 11客户端通用
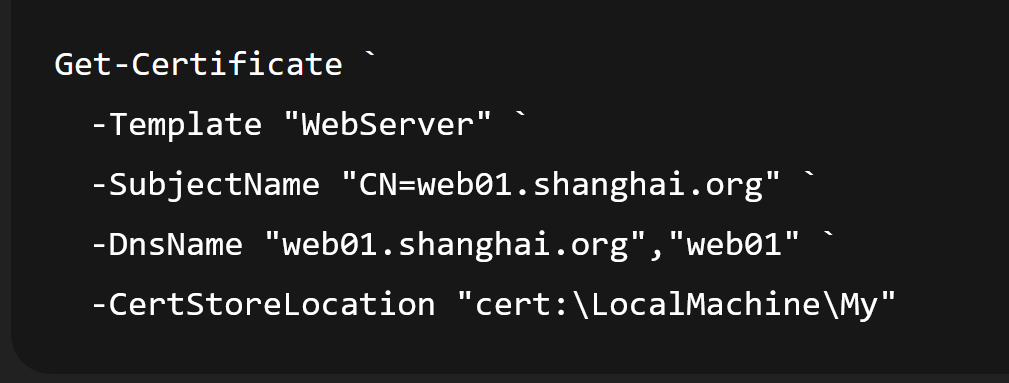
可以使用 Ctrl + 空格 查看 当前powershell 命令所有可用参数
·如果申请的证书有多个字段:
如果有IKE字段,一样把S2S的IKE字段放在最后即可
Get-Certificate -Template IKE -SubjectName "CN=shaghai2026.cn,CN=*.shanghai2026.cn,CN=S1.shanghai2026.cn" -DnsName "shanghai2026.cn","*.shanghai2026.cn","S1.shanghai2026.cn" -CertStoreLocation cert:\LocalMachine\My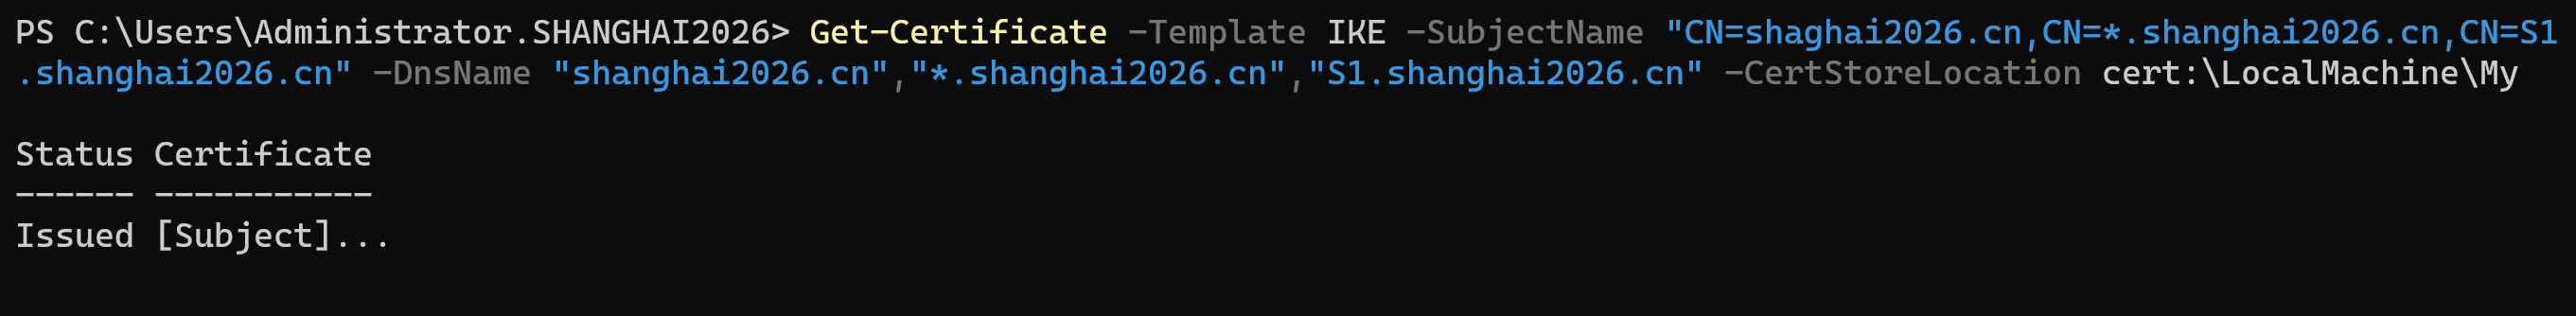
-Template    //证书模板
-SubjectName    //证书字段
-DnsName    //扩展字段
-CertStoreLocation    //证书存储位置
2、导出、导入证书:
这里的命令没有测试过
# 导出证书:
Export-PfxCertificate -Cert (Get-ChildItem Cert:\LocalMachine\My | Where-Object Subject -like "*web01.shanghai.org*" | Select-Object -First 1) -FilePath "D:\web01.pfx" -Password (Read-Host -AsSecureString "PFX 密码") -ChainOption BuildChain
# 导入证书:
Import-PfxCertificate -FilePath "D:\web01.pfx" -Password (Read-Host -AsSecureString "PFX 密码") -CertStoreLocation "Cert:\LocalMachine\My"