5-21-Windows.note
一、IIS:
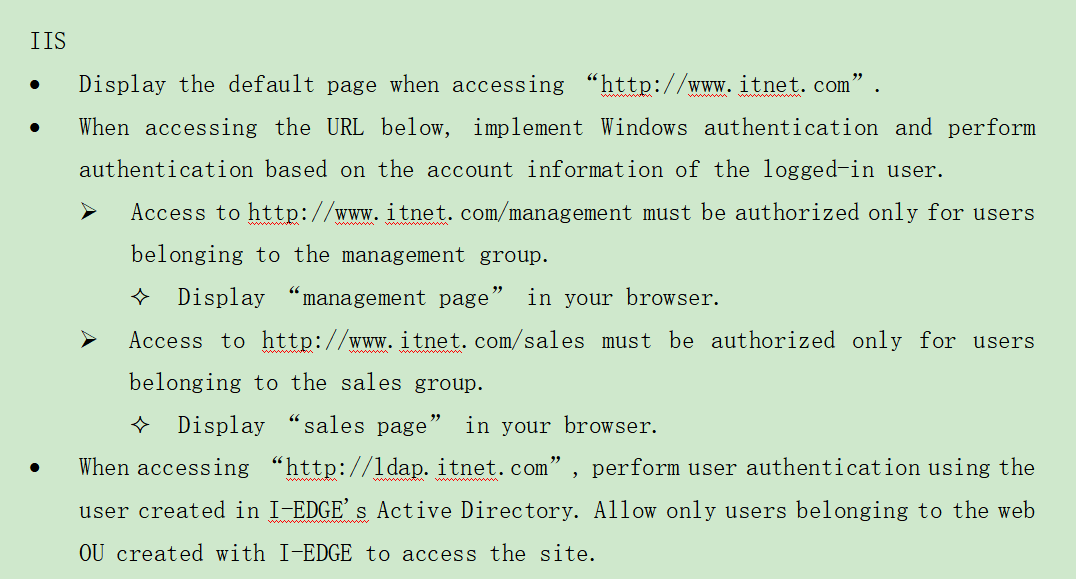
身份认证:
需要安装 Windows身份认证和 URL授权
management 和 sales 站点需要配置 iis 虚拟目录
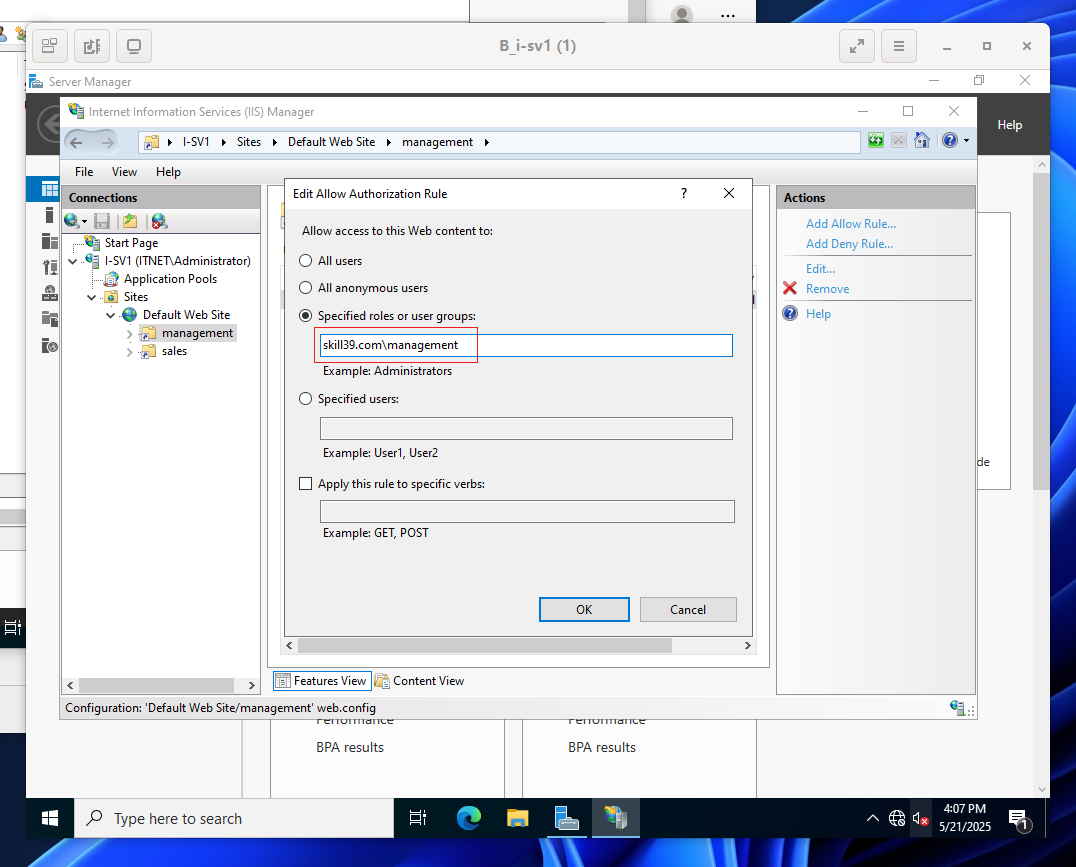
1、management 虚拟目录:
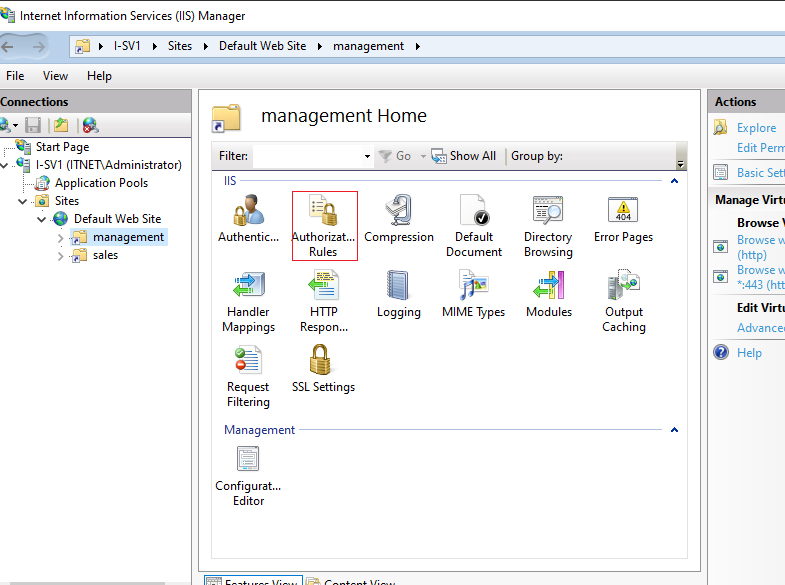
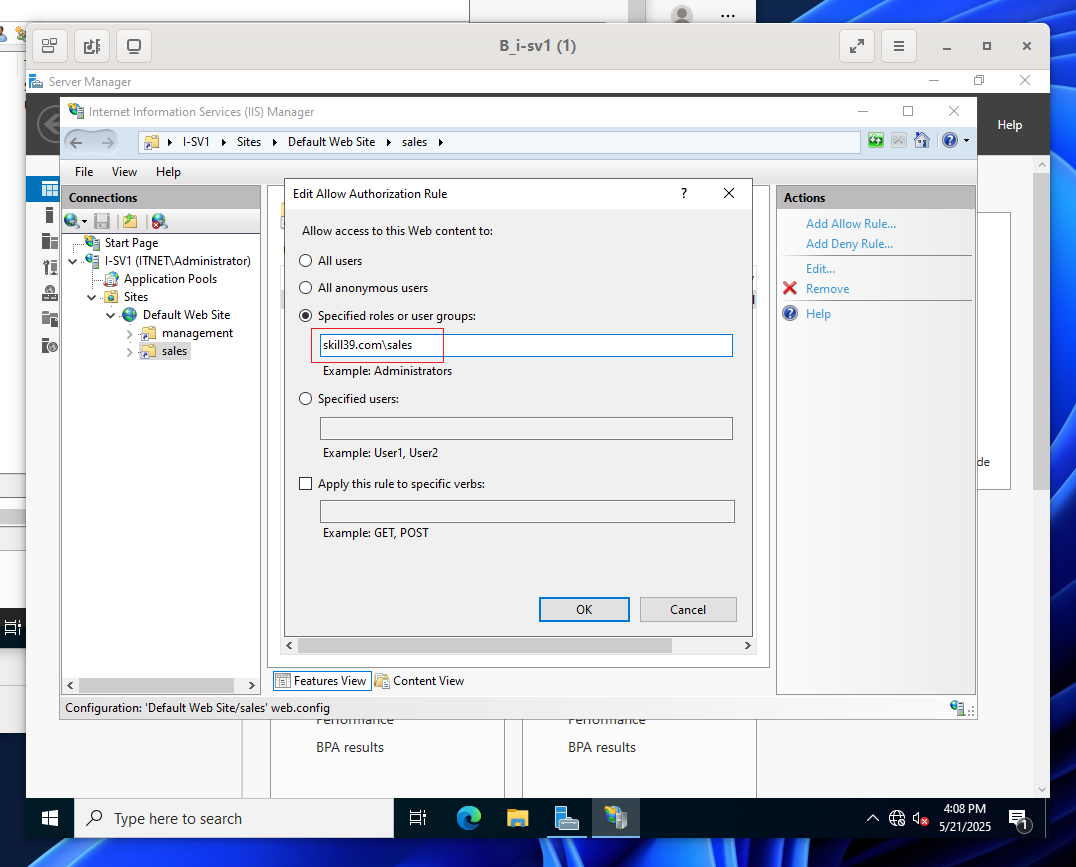
书写对端的域名+用户组
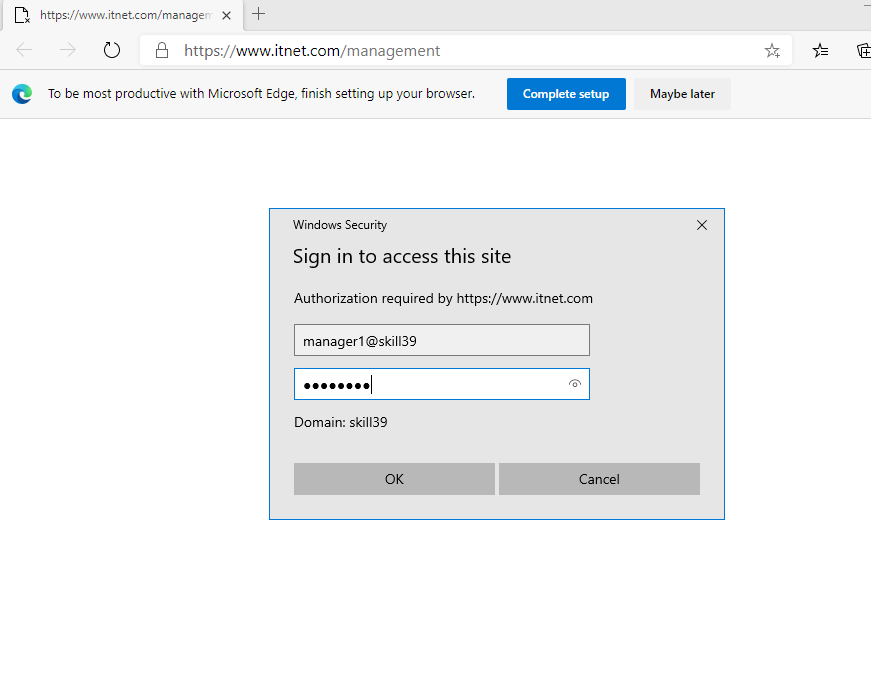
·测试:
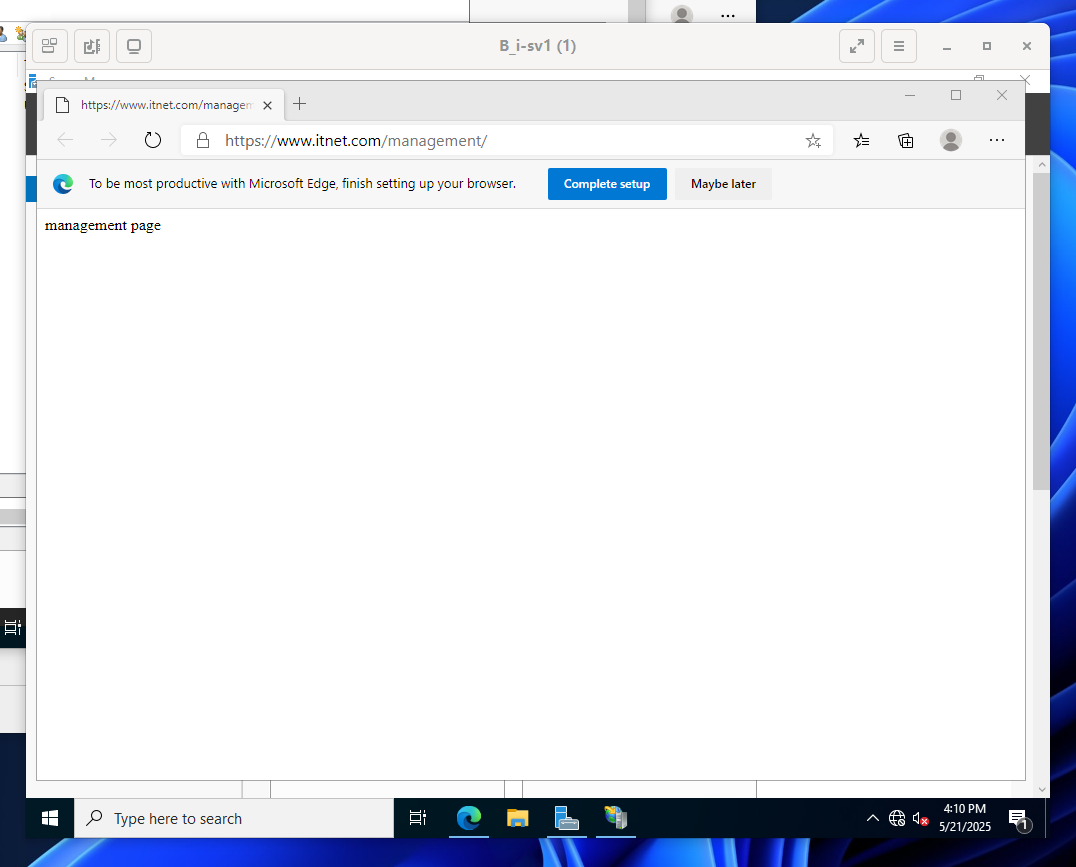
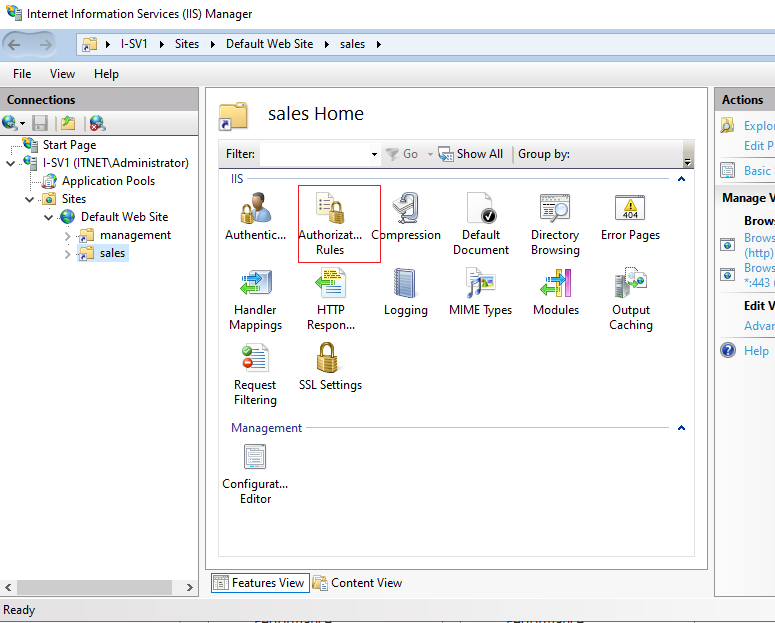
2、sales 虚拟目录:
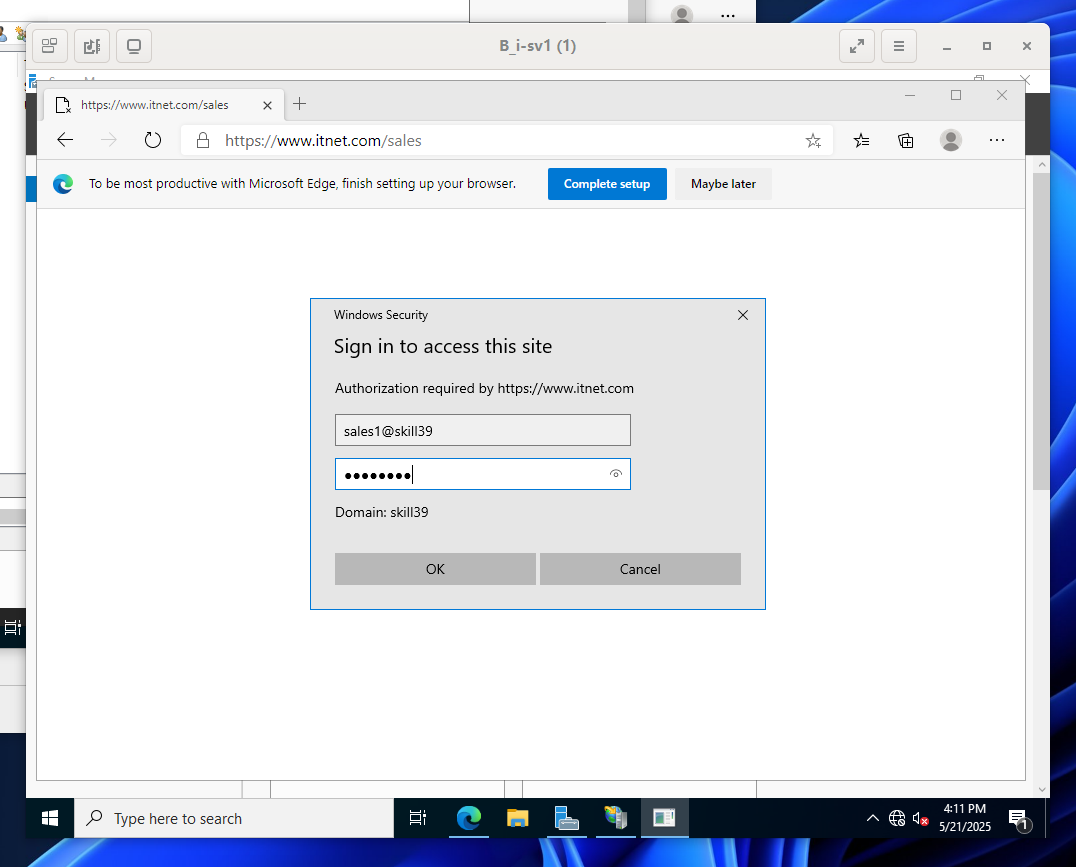
·测试:
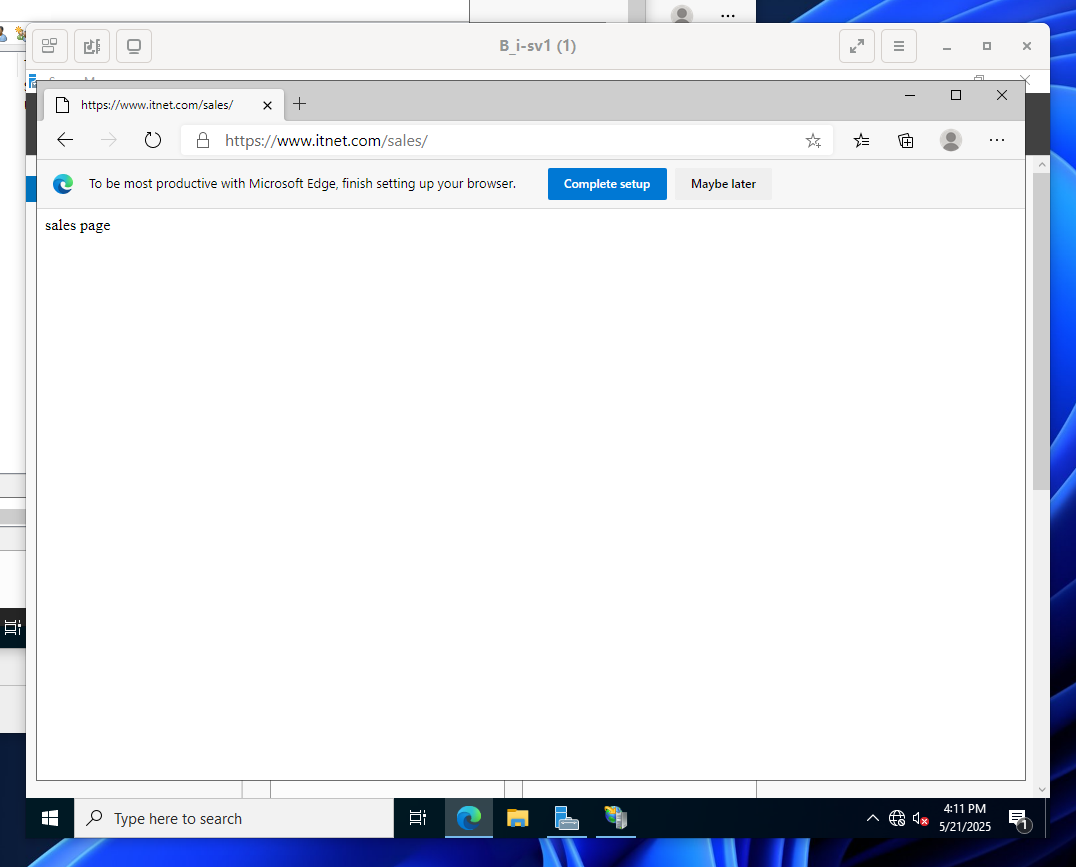
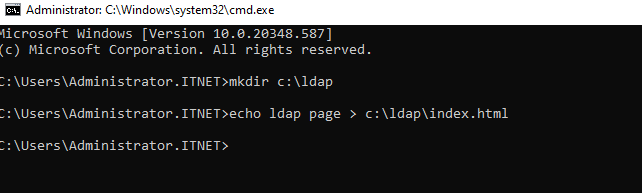
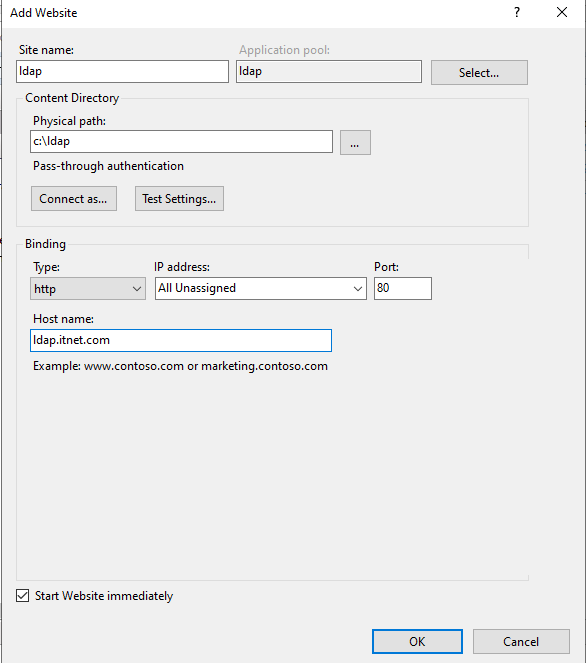
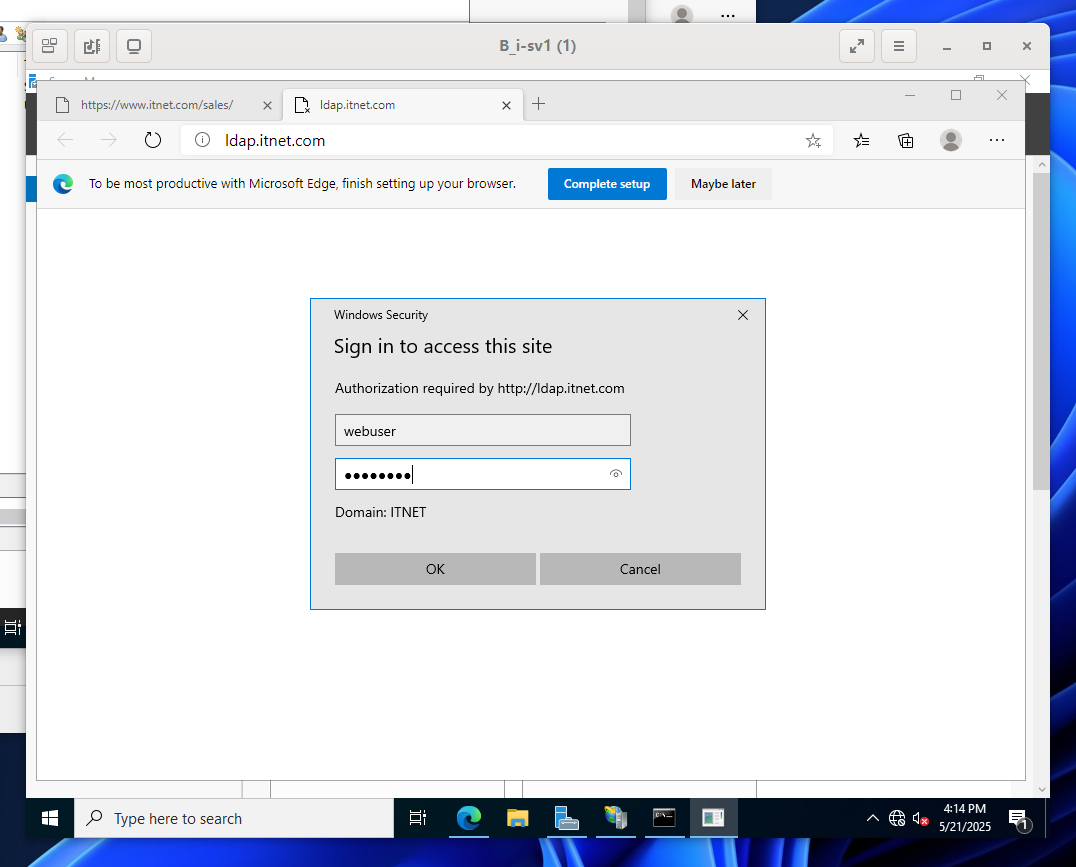
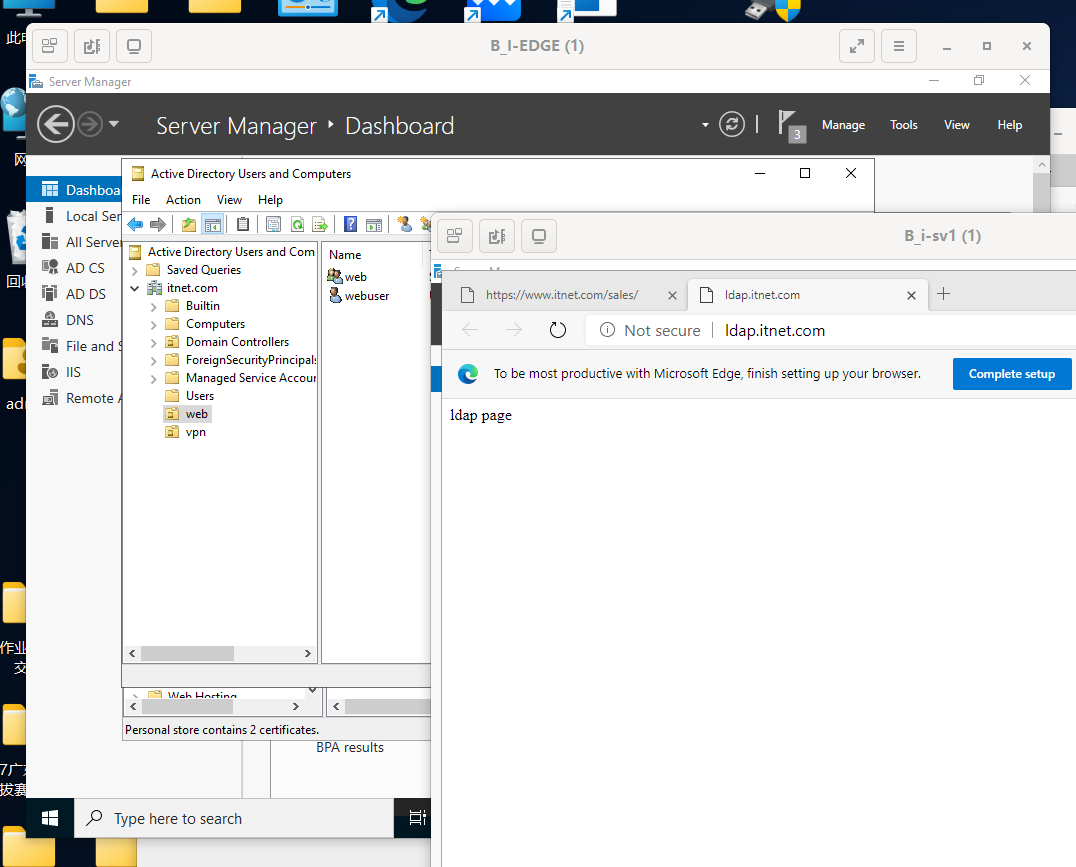
3、ldap 站点:
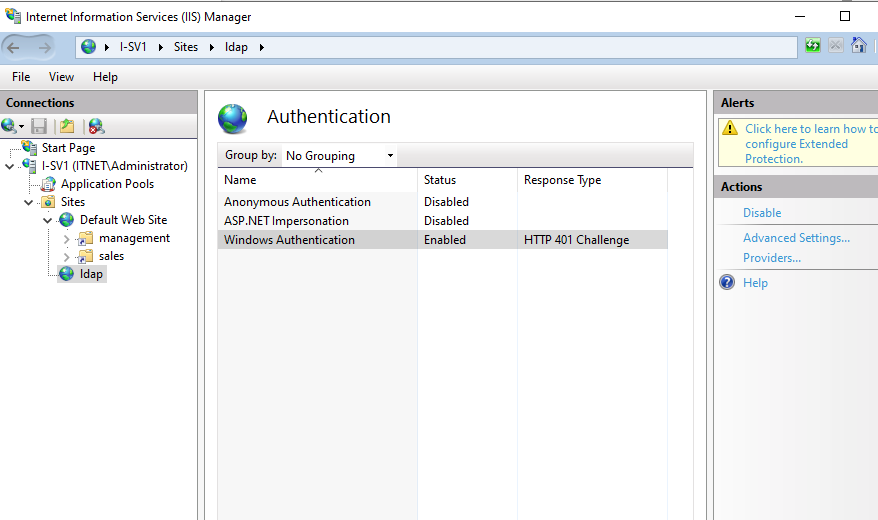
启用windows authentication
因为用户组是本地域中的,所以无需写域名
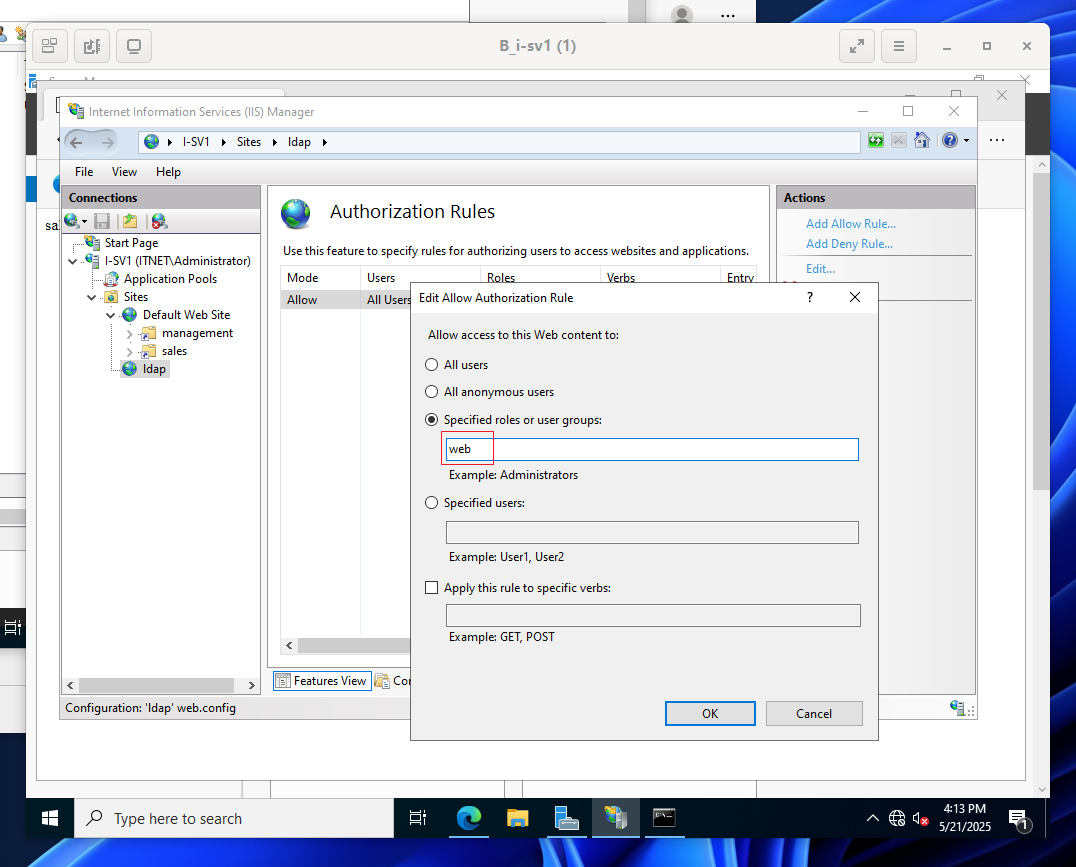
·测试:
二、bitlocker:
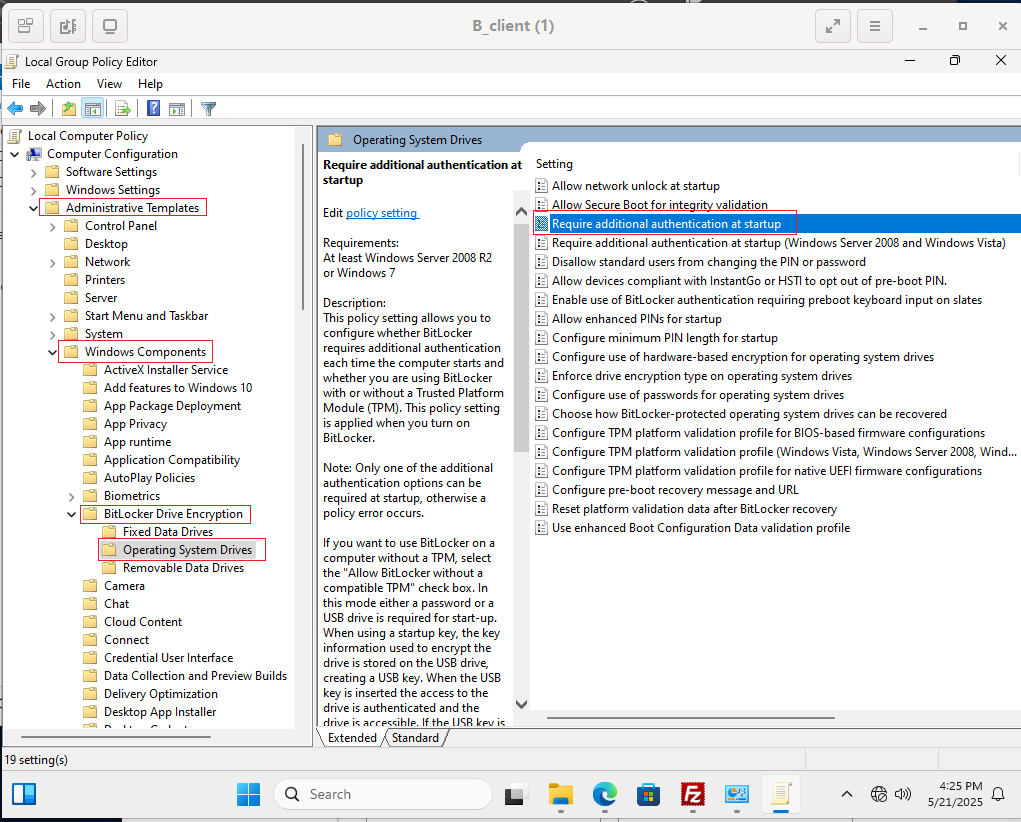
1、解决报错:
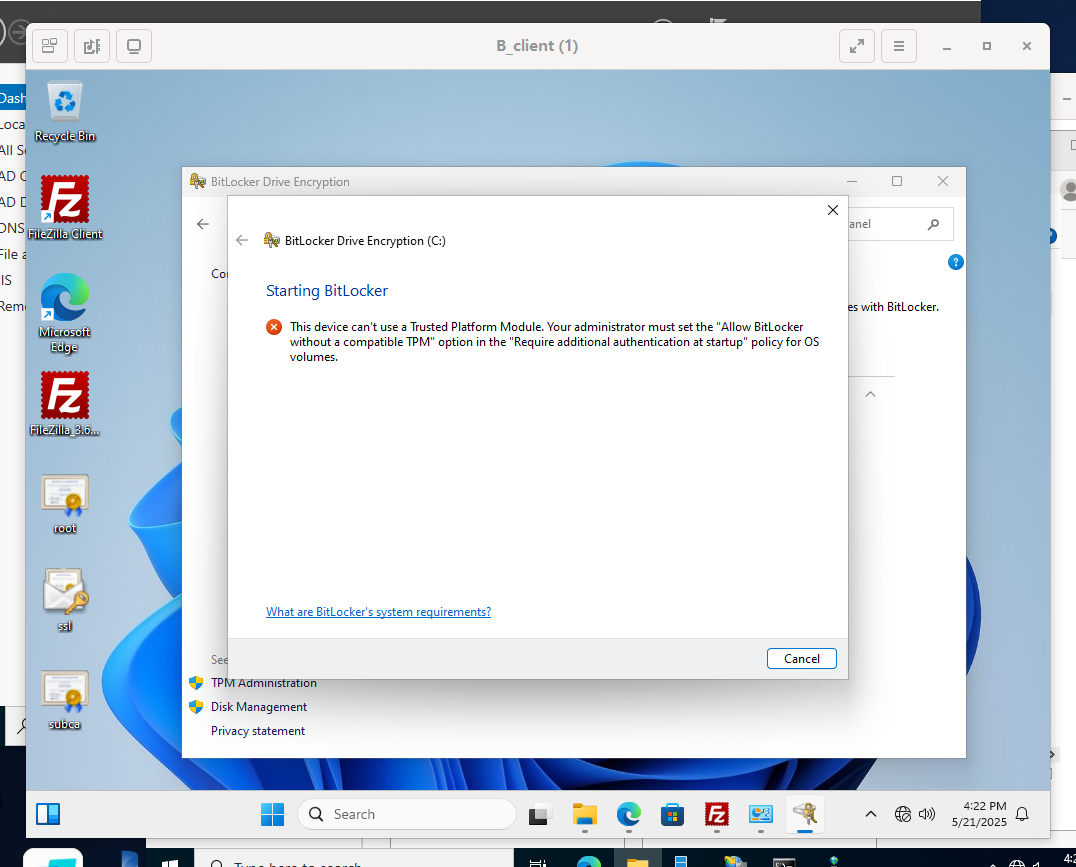
gpedti.msc 修改组策略:

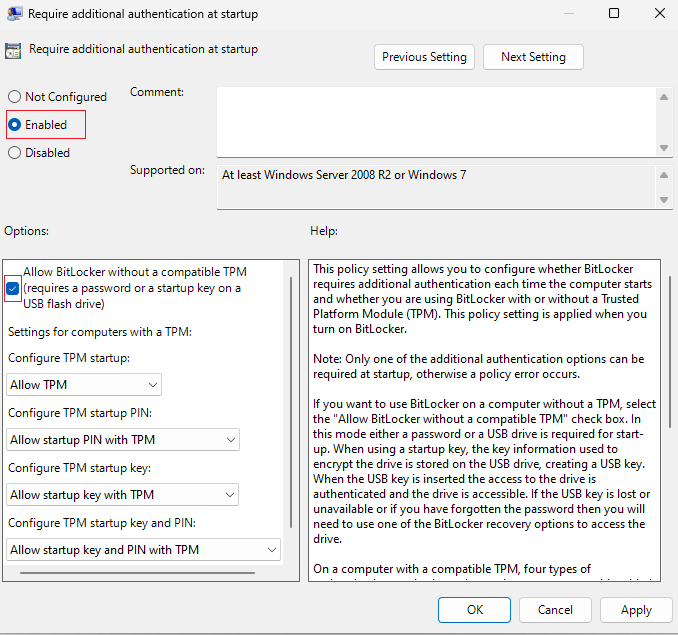
gpupdate /force
存储密钥时选择 i-sv1 上的共享路径即可
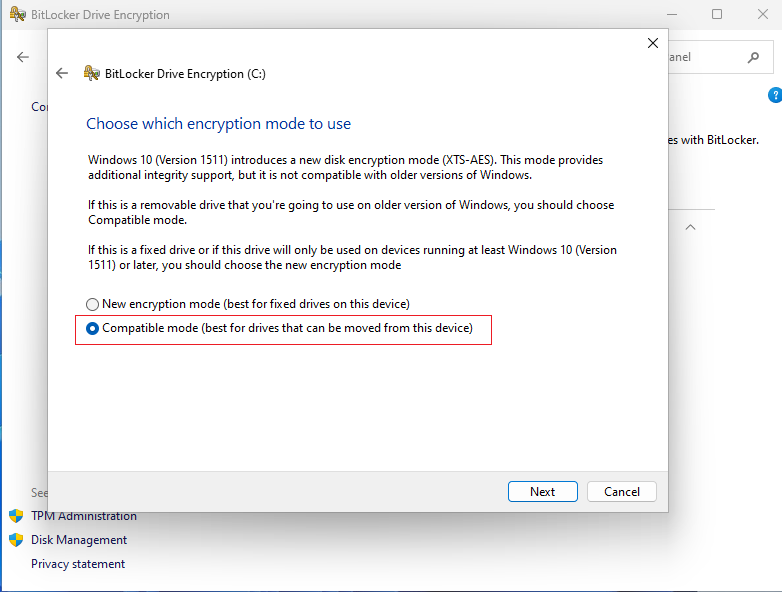
bitlocker模式选择兼容模式:
三、rds:
1、 仅允许web组登陆:
四、组策略:
1、移除桌面回收站:
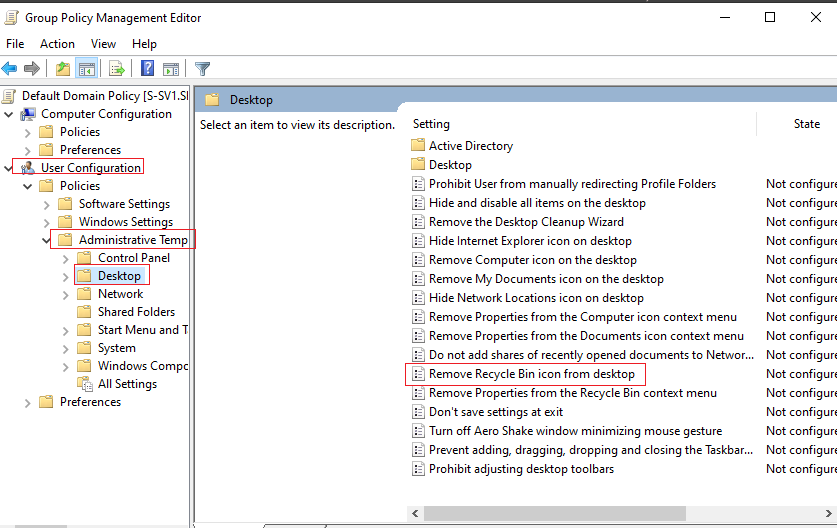
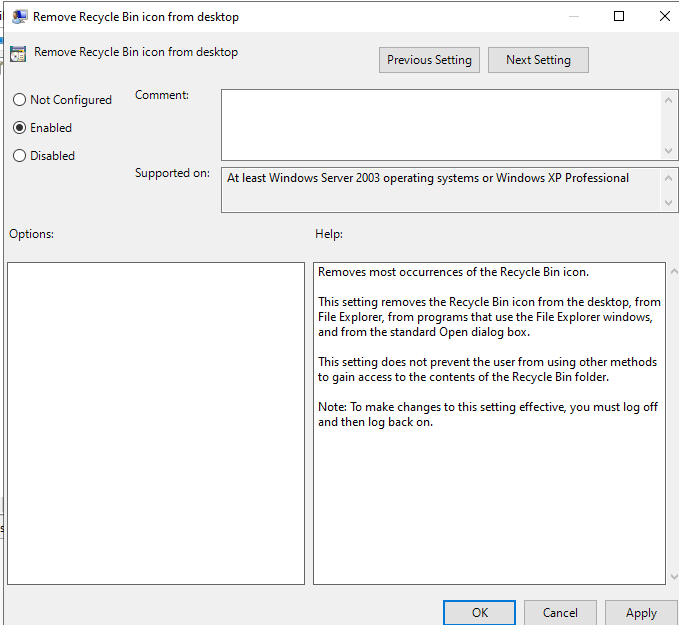
然后在组策略委派中拒绝 Domain Admins组和management组读取:
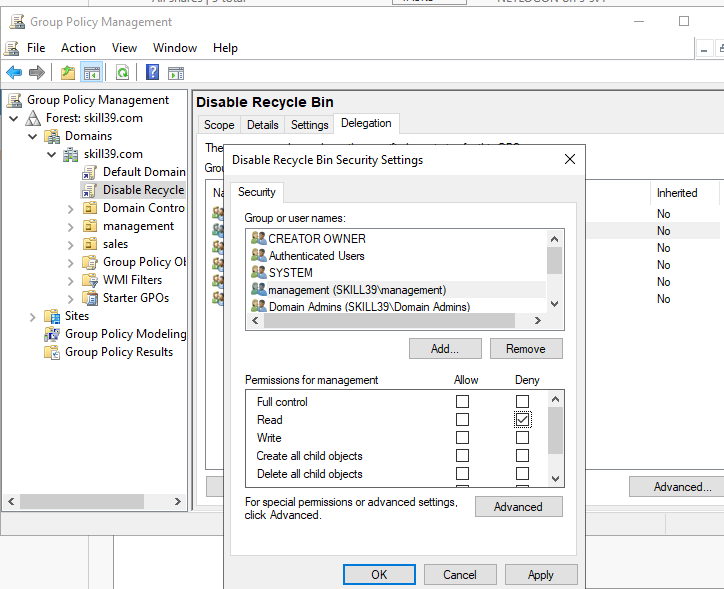
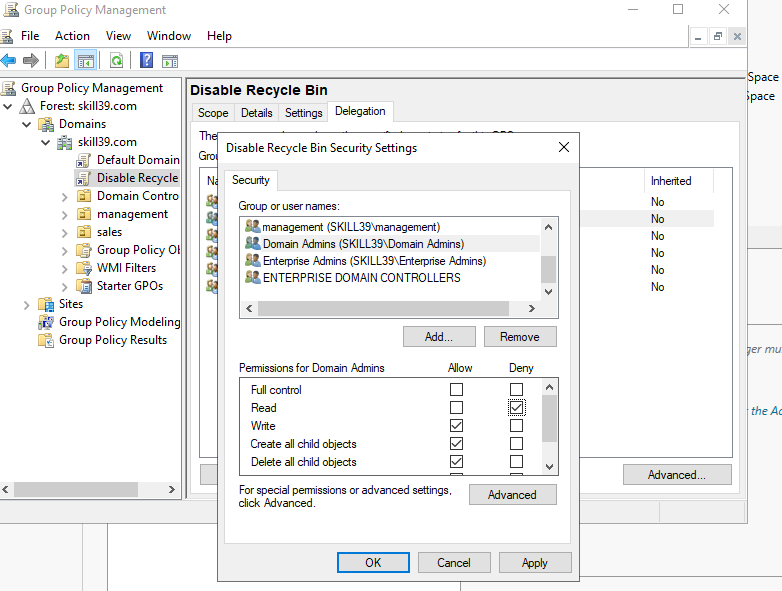
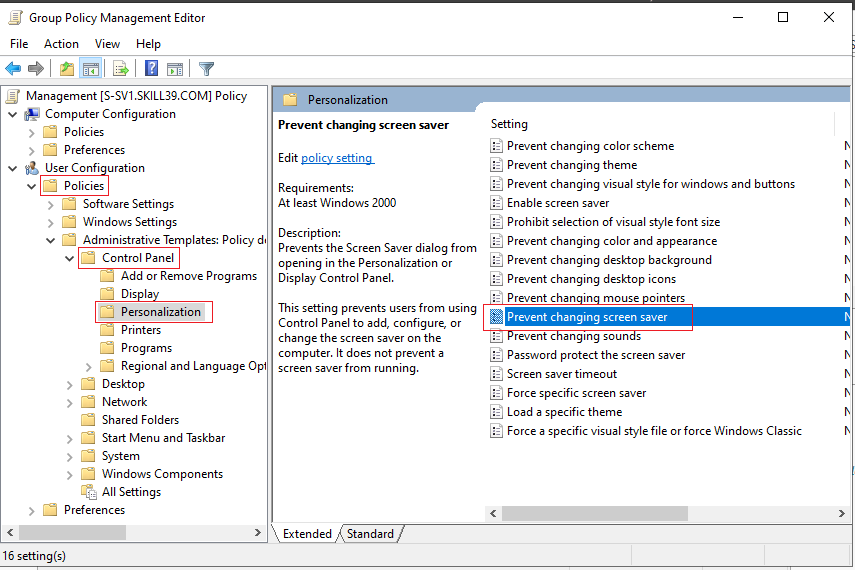
2、禁止更改屏幕保护程序:
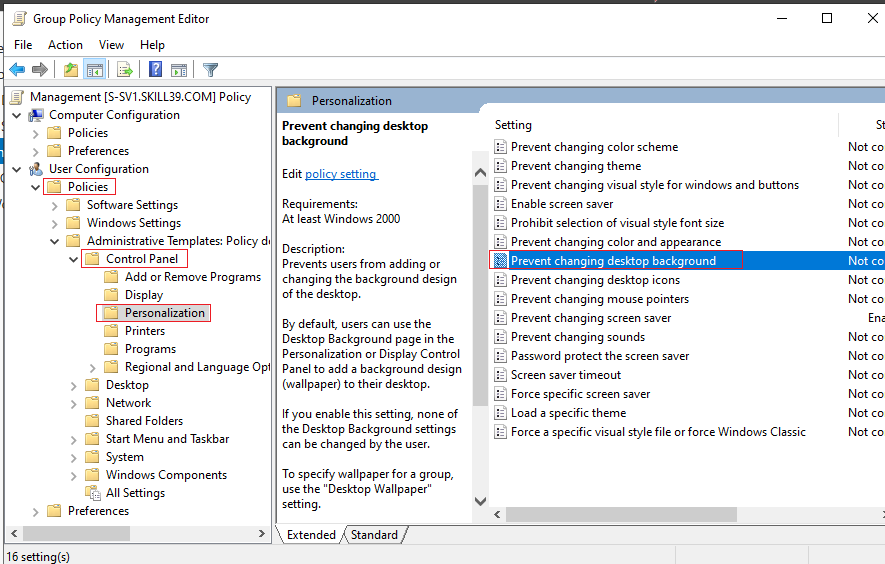
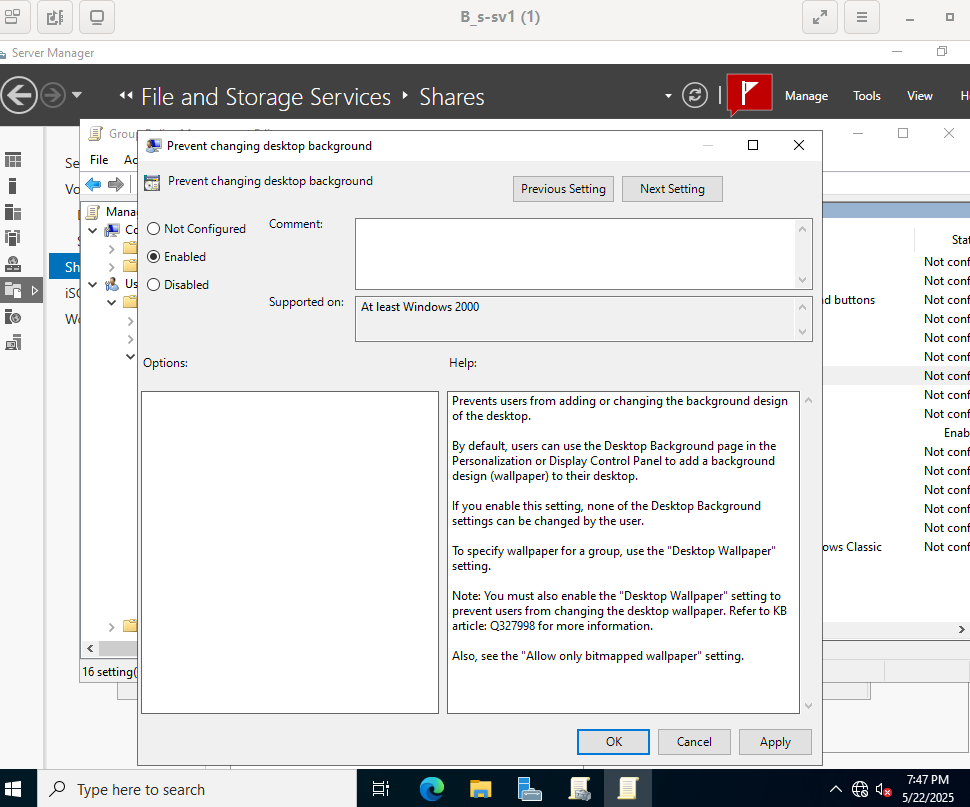
3、禁止更改桌面背景:
五、自定义文件夹拒绝报错:
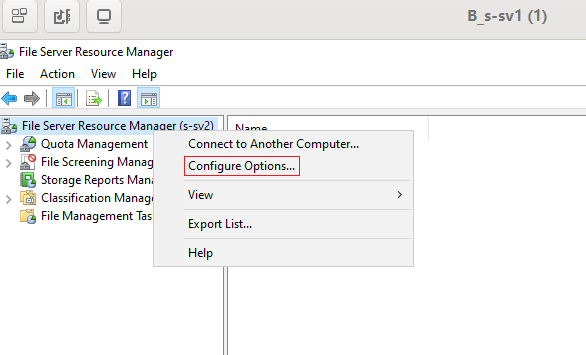
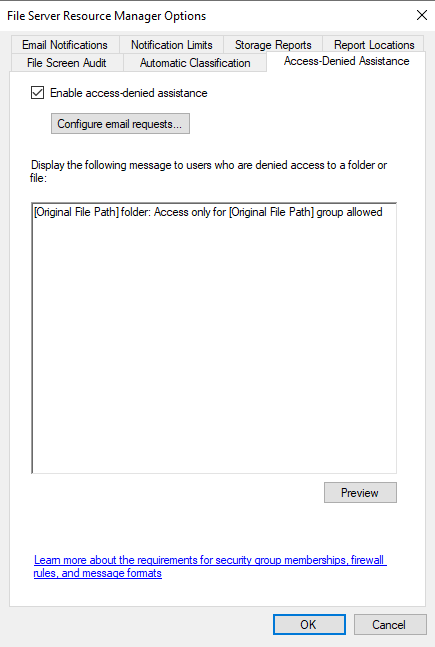
有点小问题,会有前面的访问路径在
六、文件夹重定向:
先确保共享路径存在
只需要写路径即可,只要可写,就会自动创建 用户名/文件夹
例如,应用的用户是Clair,书写桌面路径://test/file,就会创建://test/file/Clair/desktop
1、重定向 desktop:
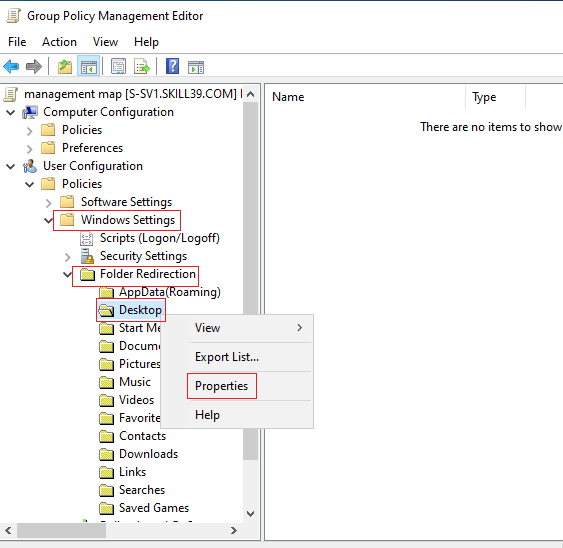
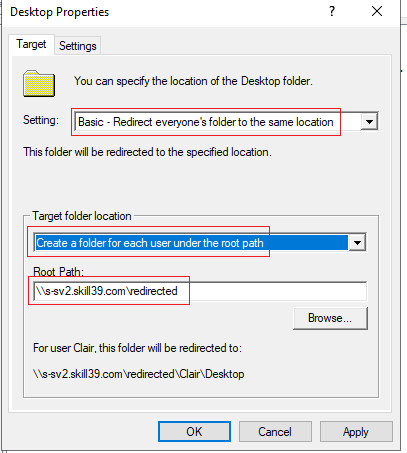
2、重定向 documents:
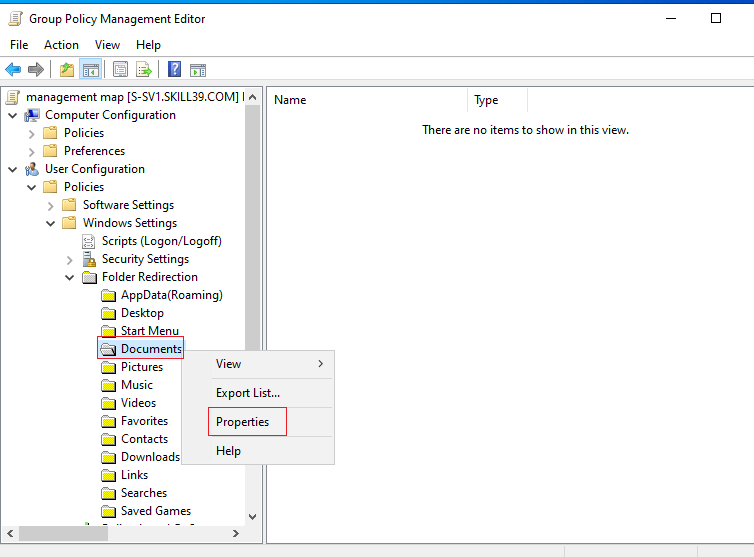
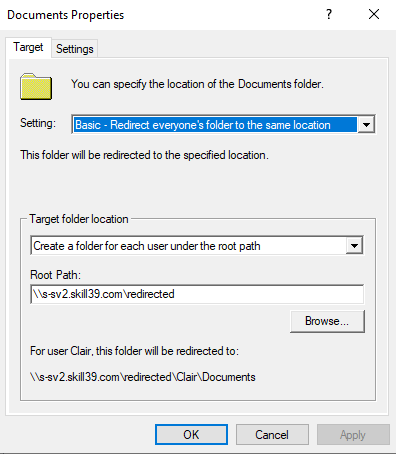
# 可以使用 %USERNAME% 变量