B-Windows-1.note
样题:
·客户端:
客户要连接 NFS
防火墙要配置NAT
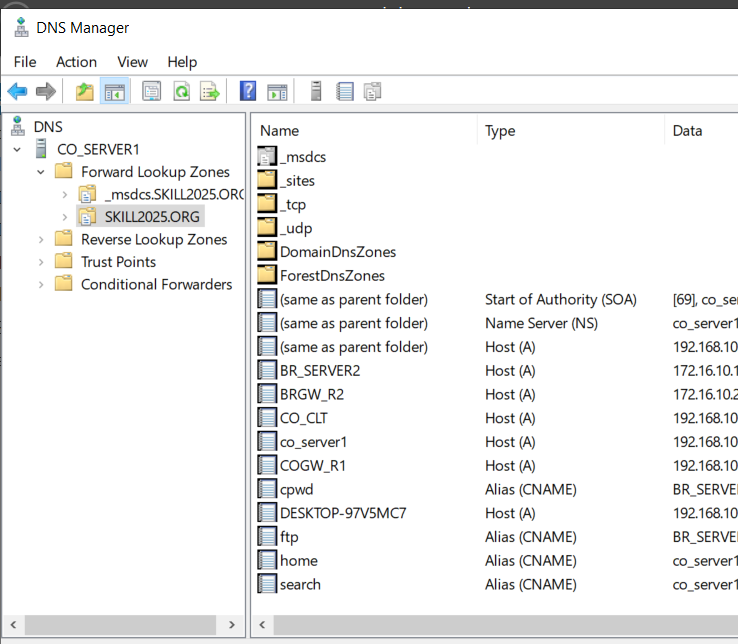
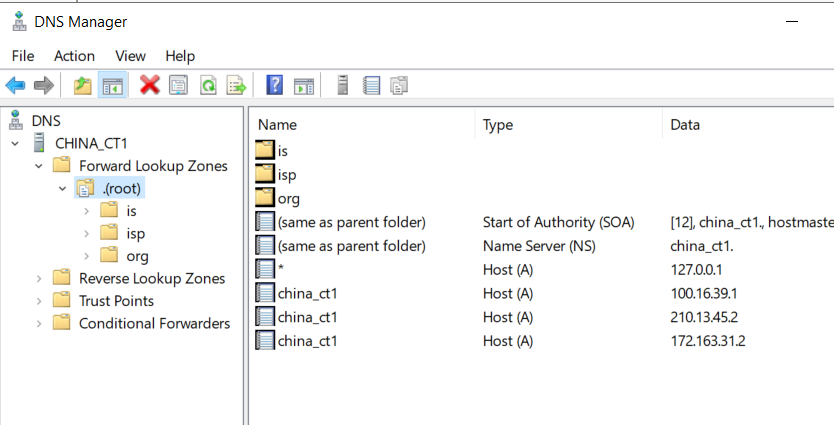
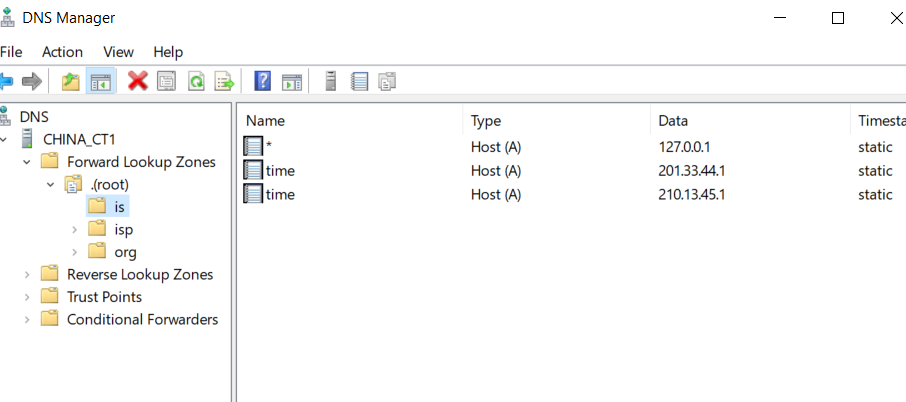
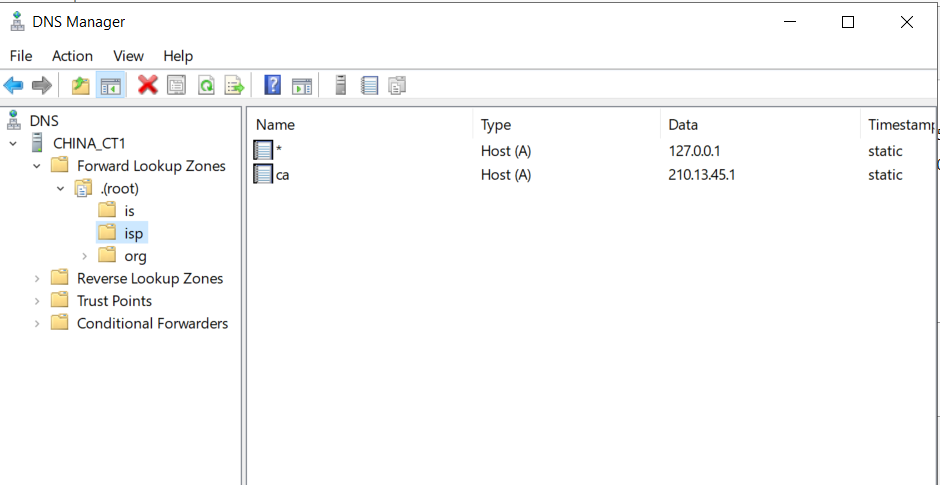
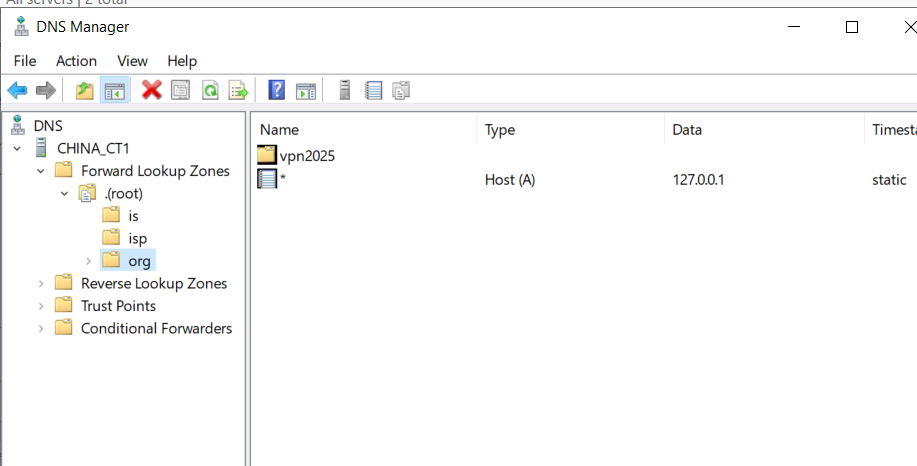
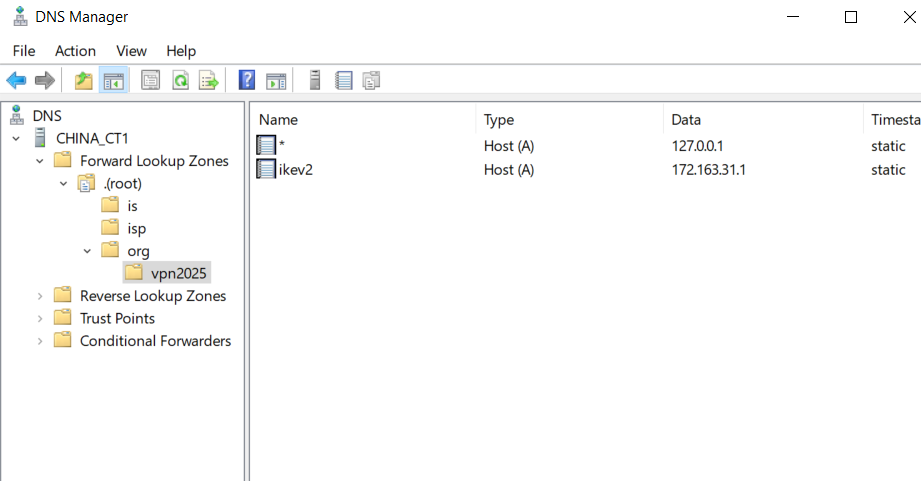
·DNS记录:
CO_SERVER1:
CHINA_CT1:
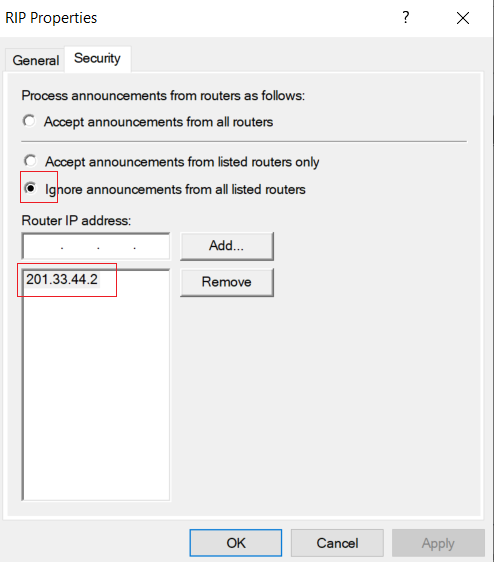
·RIP不通告内网路由:
# 在 CHINA_CT1 和 CHINA_CT2 上不接收 COGW_R1 和 BRGW_R2 的路由即可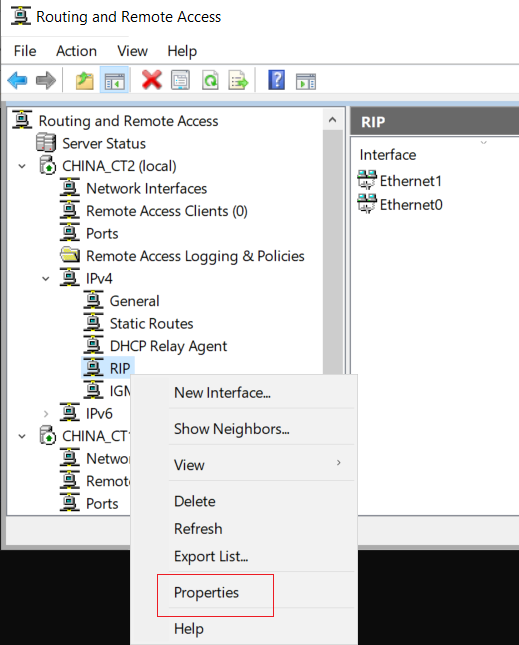
·解密用户表密码:
FOR /F "tokens=1 delims=," %a in (f:\passwd.txt) do @echo %a


FOR /F "tokens=1 delims=," %a in (f:\passwd.txt) do powershell [Text.Encoding]::UTF8.GetString([Convert]::FromBase64String('%a')) >> f:\user2.txt


FOR /F "tokens=1 delims=," %a in (f:\user2.txt) do powershell [Text.Encoding]::UTF8.GetString([Convert]::FromBase64String('%a')) >> f:\users.txt


然后将密码复制到 excel表中,然后正常导入用户即可
csi
一、ServerCore 更改主机名:
因为主机名有下划线,因此sconfig无法直接更改
netdom renamecomputer [旧主机名] /newname:[新主机名]
netdom renamecomputer WIN-4G2LFCTTL22 /newname:COGW_R1
二、导入用户:
用户表中有一个用户:Christopher Hernandez,它的 samid 超过20个字符,无法导入,是用户表的问题,手动将其改短
先将用户复制为 users.txt(对其中的 memberof字段进行以下修改)
要将 China改为 CN,United States 改为 US
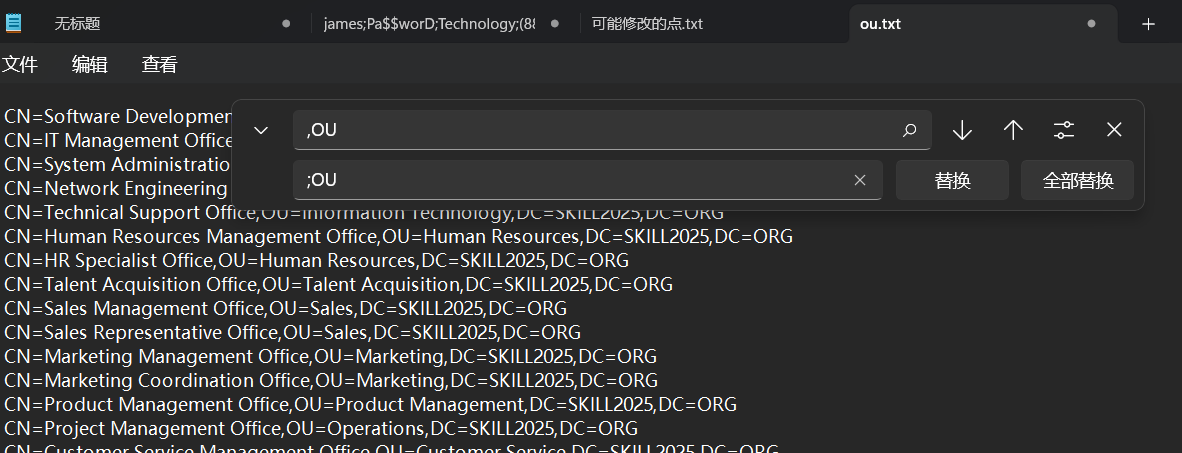
# 导入用户前要改一下格式,因为用户表中有一些其它语言
chcp 65001
FOR /F "tokens=1-30 delims=;" %a in (c:\users.txt) do @echo %a
FOR /F "tokens=1-30 delims=;" %a in (c:\users.txt) do dsadd ou "%e"
FOR /F "tokens=1-30 delims=;" %a in (c:\users.txt) do dsadd group "%d,%e"
FOR /F "tokens=1-30 delims=;" %a in (c:\users.txt) do dsadd user "cn=%b,%e" -samid "%a" -email "%c" -memberof "%d,%e" -upn "%f" -fn "%g" -ln "%h" -title "%i" -dept "%j" -company "%k" -office "%l" -tel "%m" -mobile "%n" -pwd "%t" | powershell Set-ADUser 'cn=%b,%e' -City '%p' -State '%q' -StreetAddress '%o' -PostalCode '%r' -Country '%s'
# 如果创建错了要删除用户:
FOR /F "tokens=1-30 delims=;" %a in (c:\users.txt) do dsrm "cn=%b,%e" -noprompt
## 因为需要输入y,所以需要 -noprompt 无交互输入
三、DHCP:
1、DHCP 服务器(CHINA_CT2):
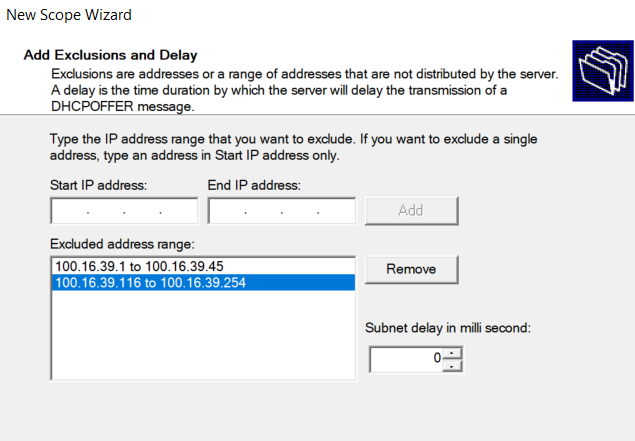
排除地址范围:
1 - 45
116 - 254
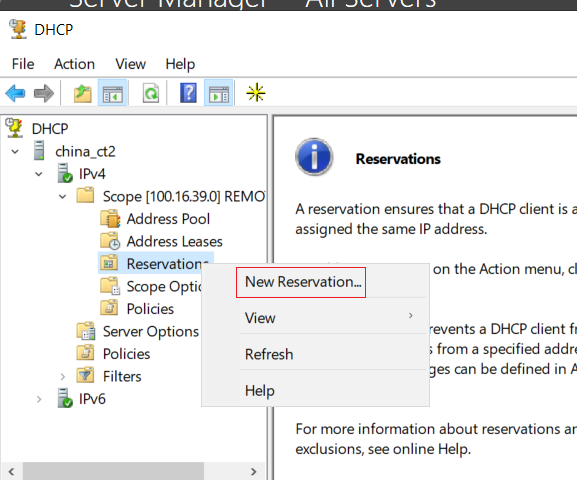
固定地址:
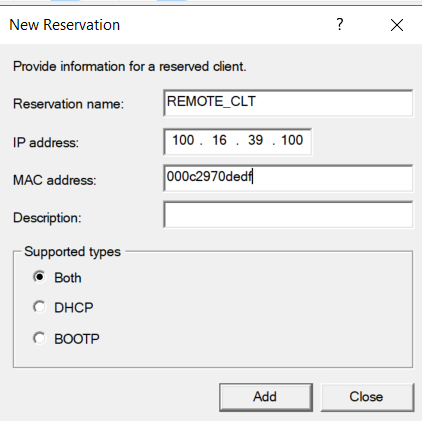
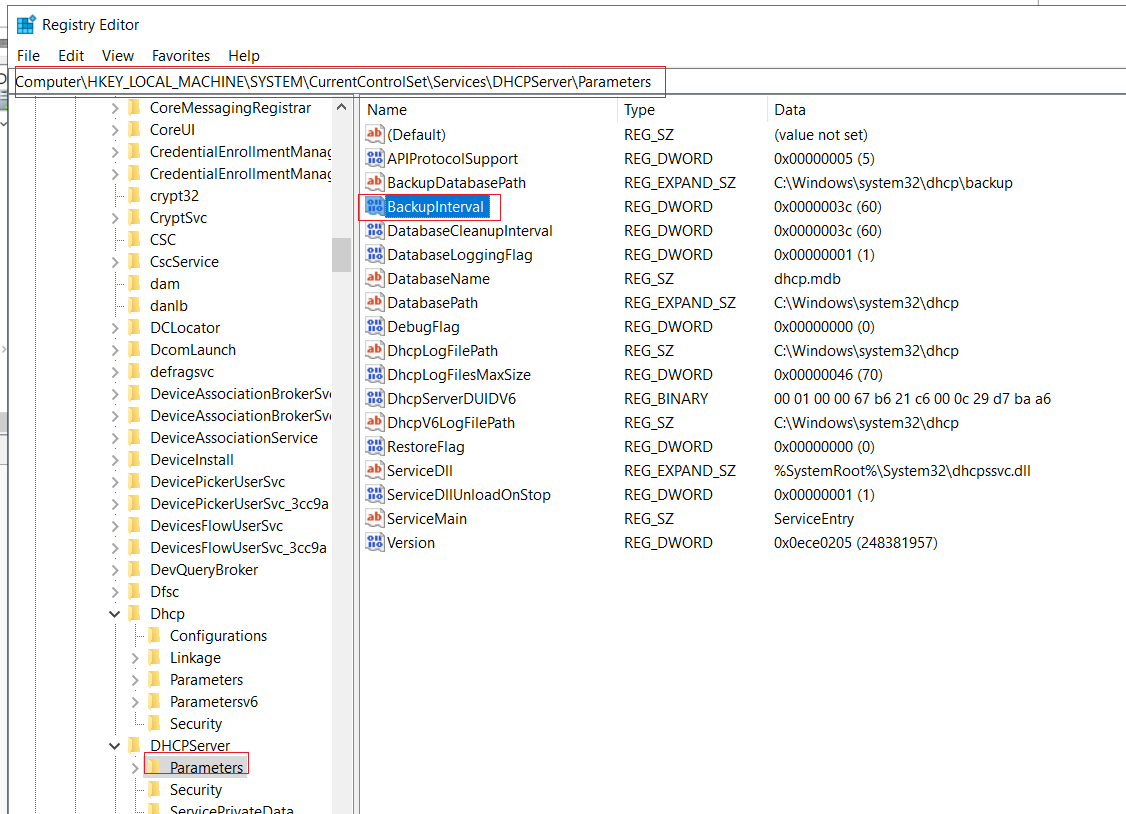
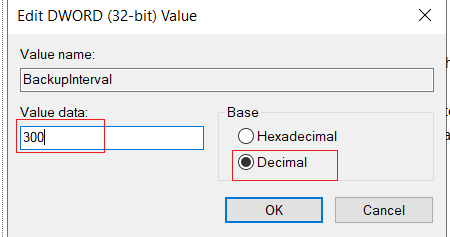
自动备份间隔为5分钟:
regedit
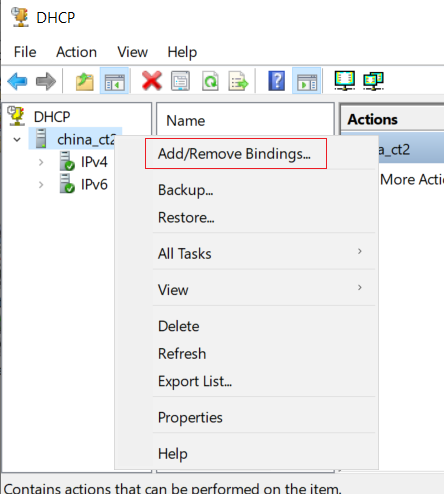
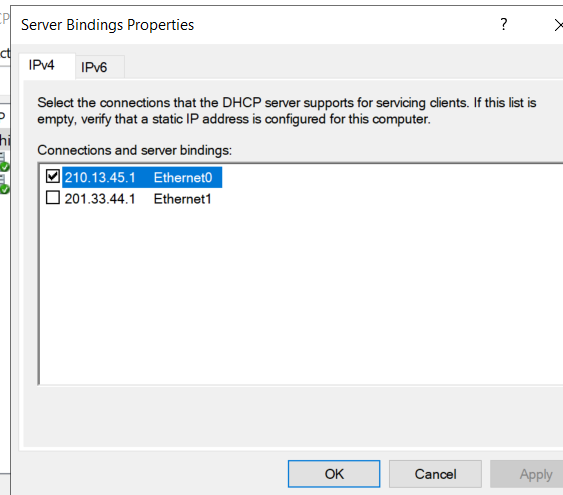
禁止监听不必要接口:
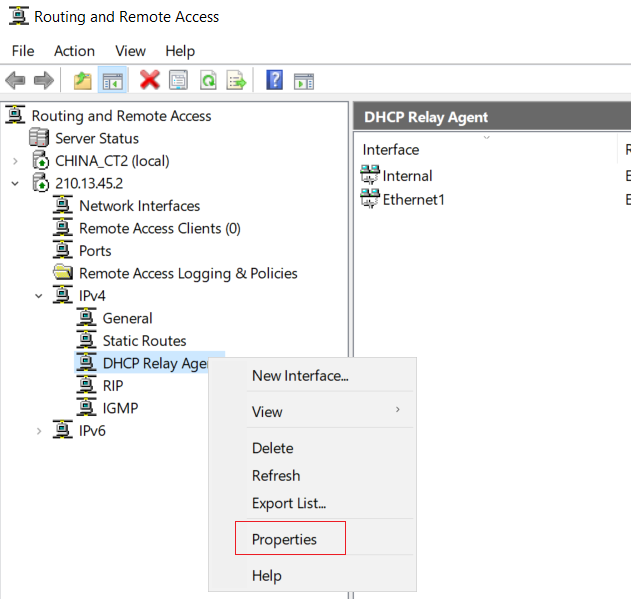
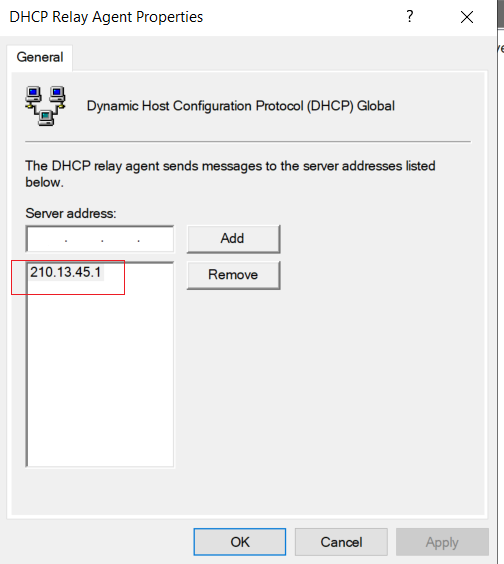
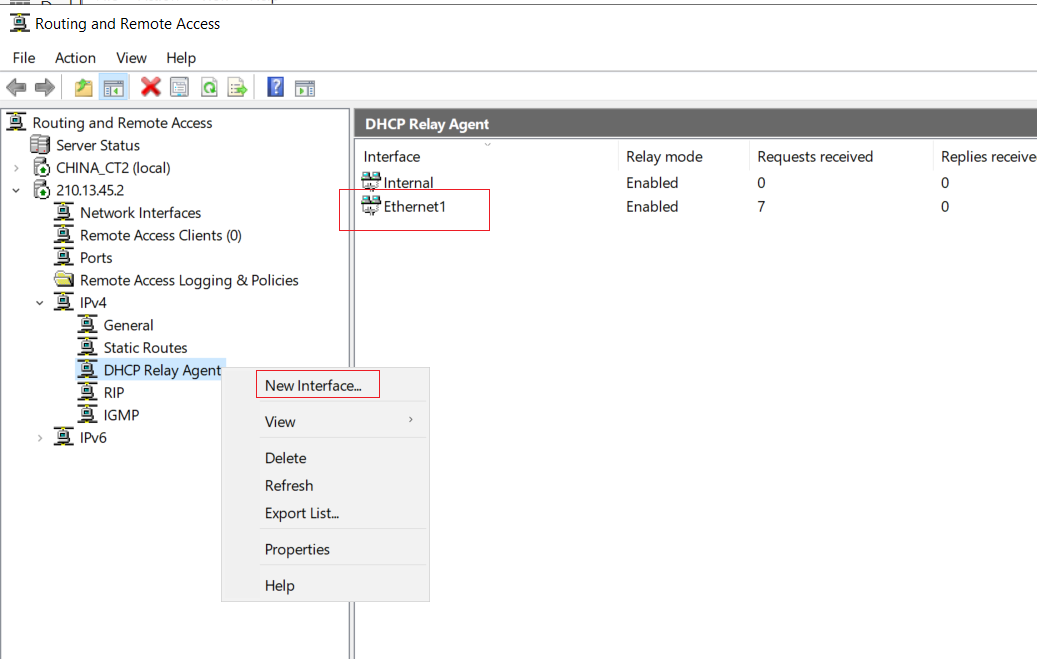
2、dhcp 代理(CHINA_CT1):
在 CHINA_CT1 使用管理工具远程连接
四、CA:
1、根CA(CHINA_CT1):
记得配置证书吊销列表,否则 subca会报错
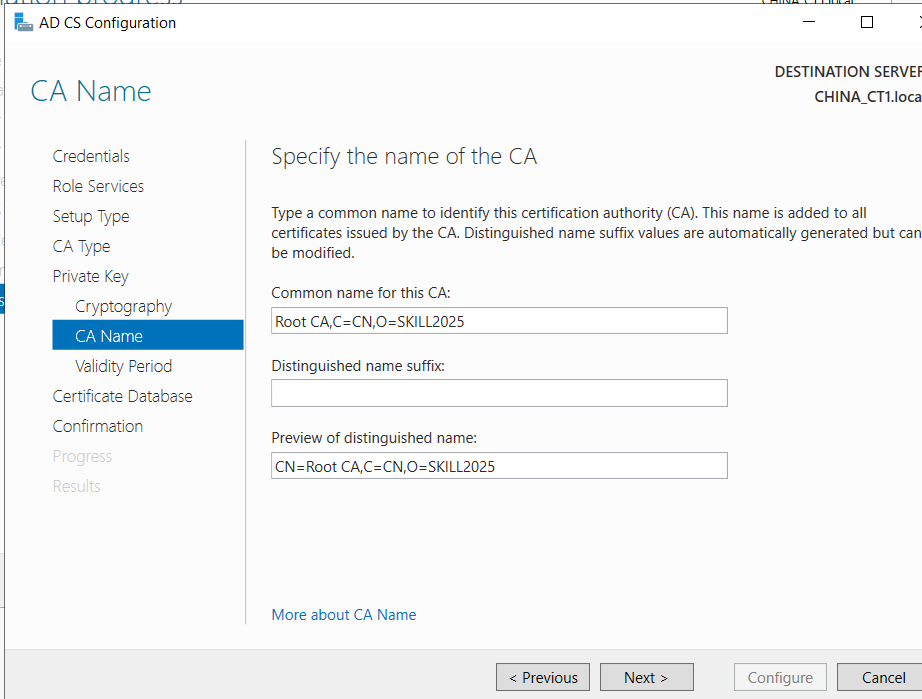
·证书字段:
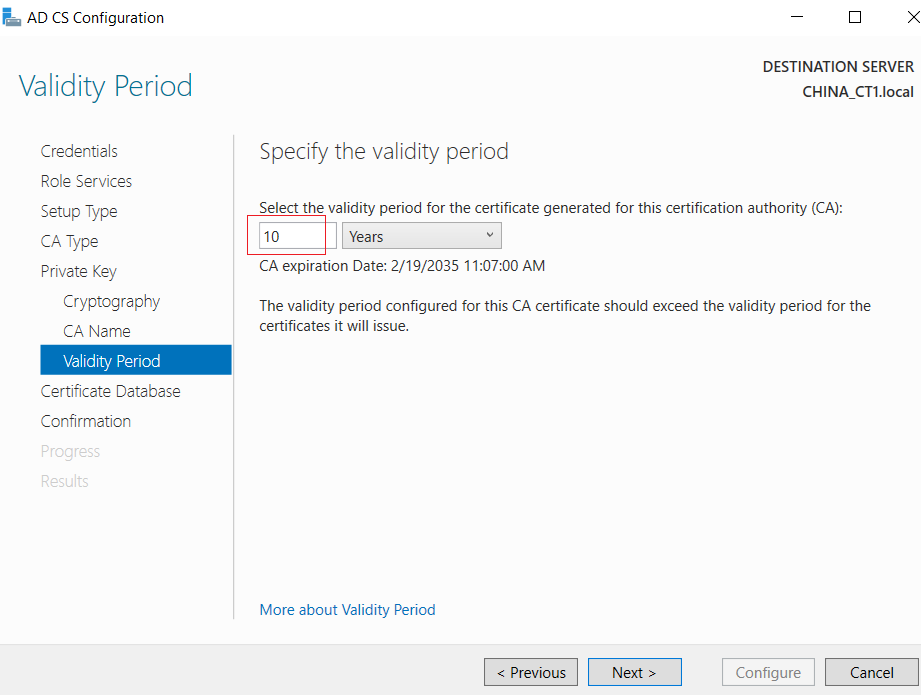
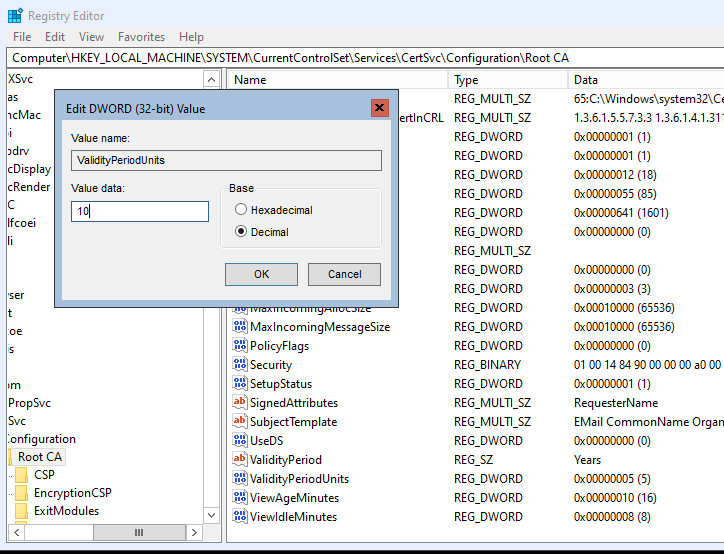
·根CA有效期:
·颁发证书的默认有效期为5年:
regedit
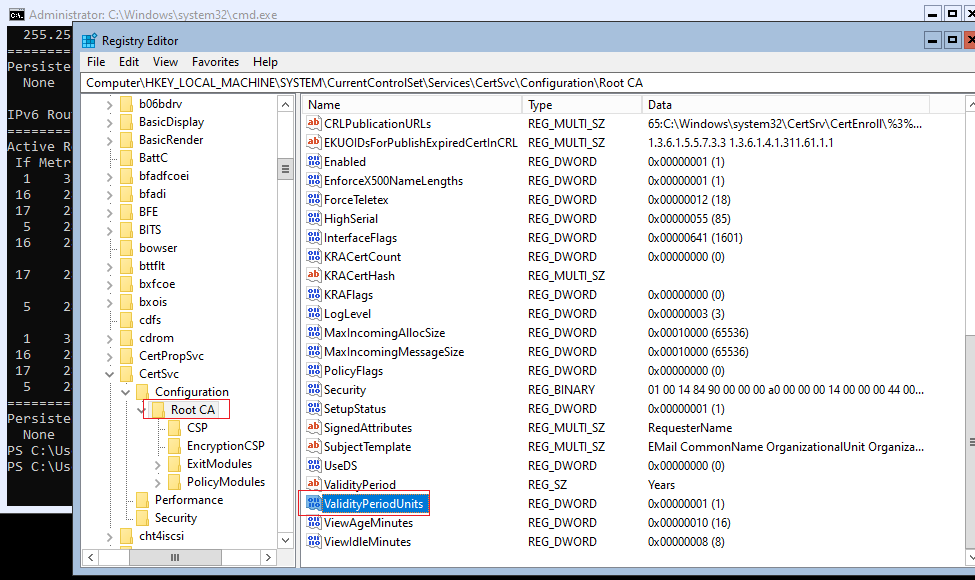
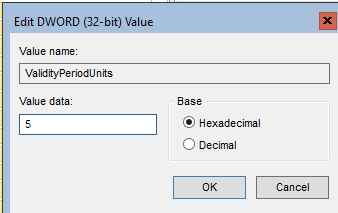
重启 CA服务器
2、根CA配置证书吊销列表:
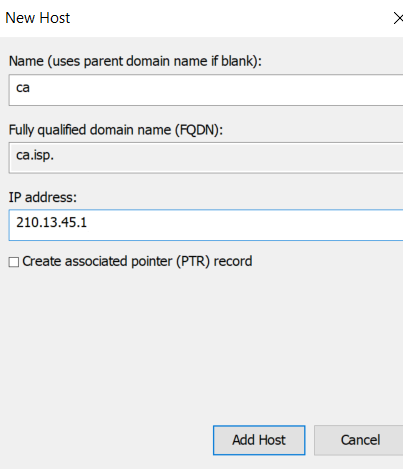
将证书吊销列表网站放到图形化机器上即可
将CHINA_CT1 的 c盘共享出来,就能够拿到ca证书和crl文件
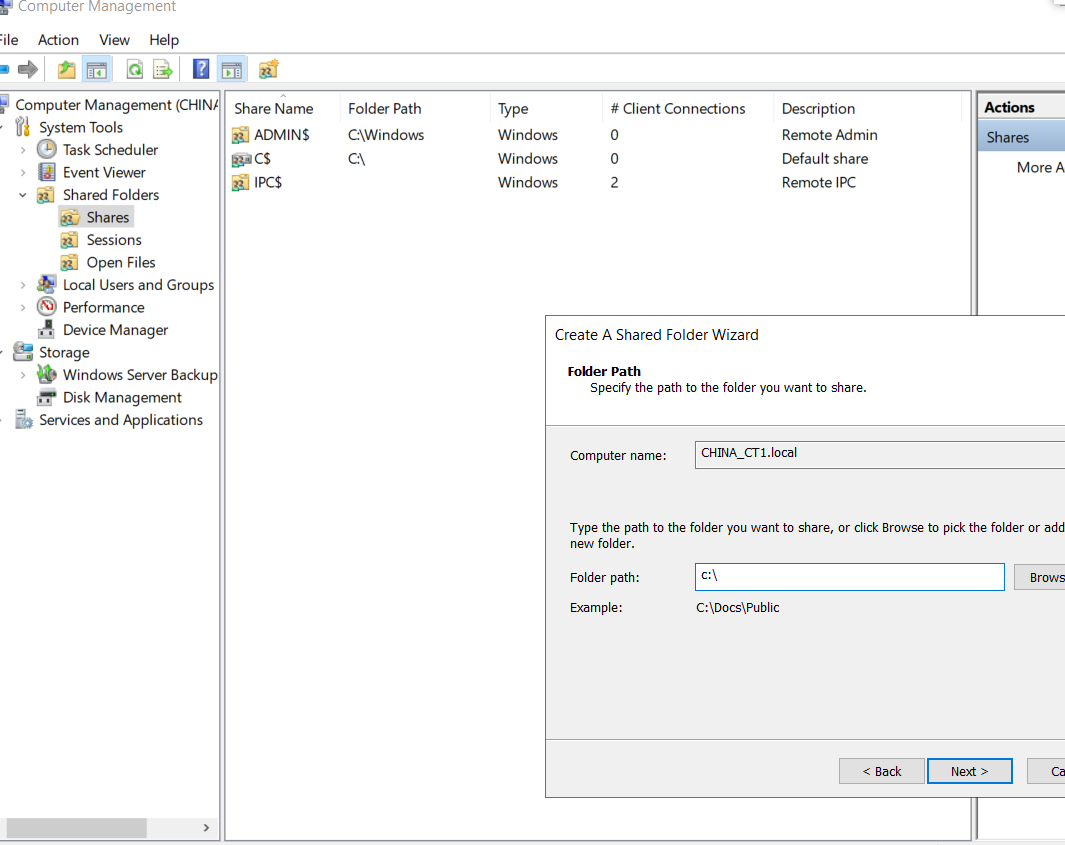
这样就能够访问其了
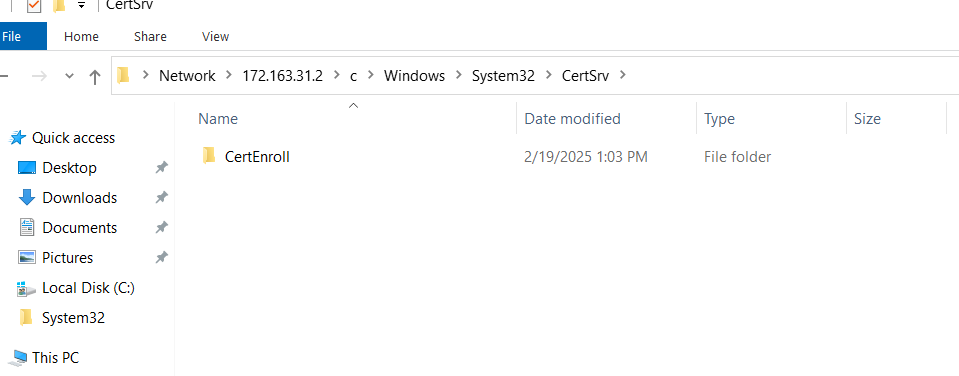
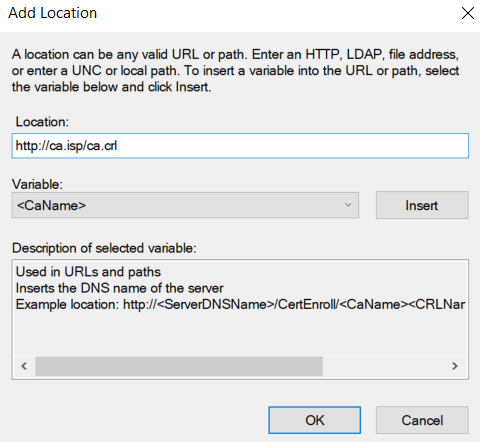
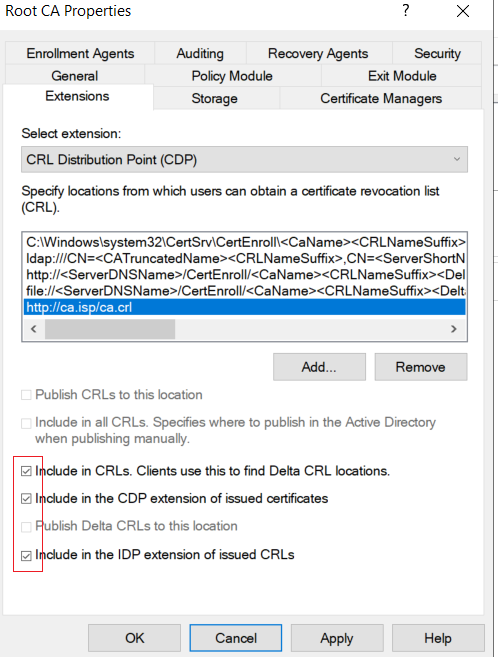
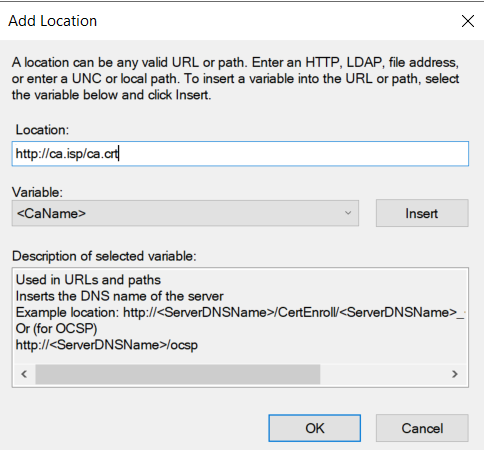
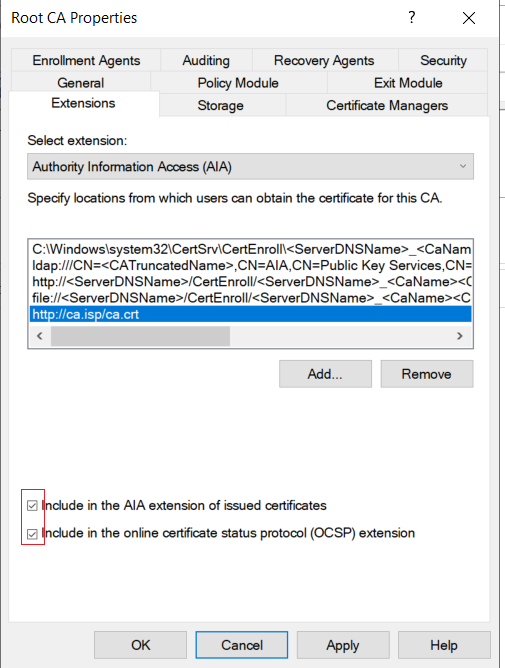
搭建证书吊销列表网站的配置这里不赘述
3、SubCA(CO_SERVER1):
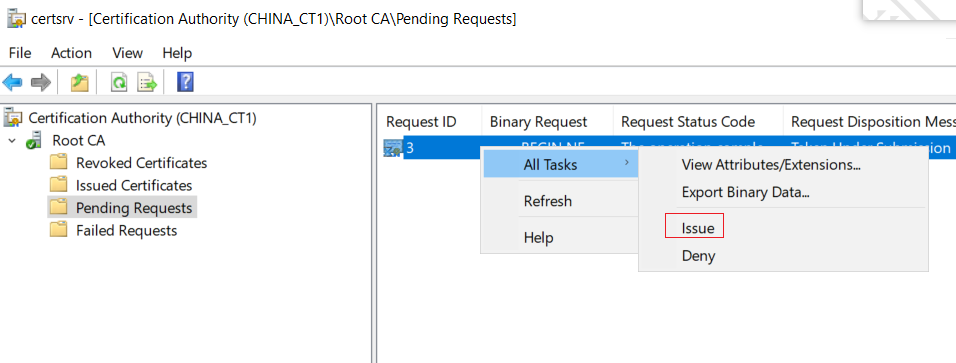
题目要设置证书有效期为 10年,因此在根CA签发之前,需要将根CA的证书默认签发有效期设置为10,签发完成之后再改为5
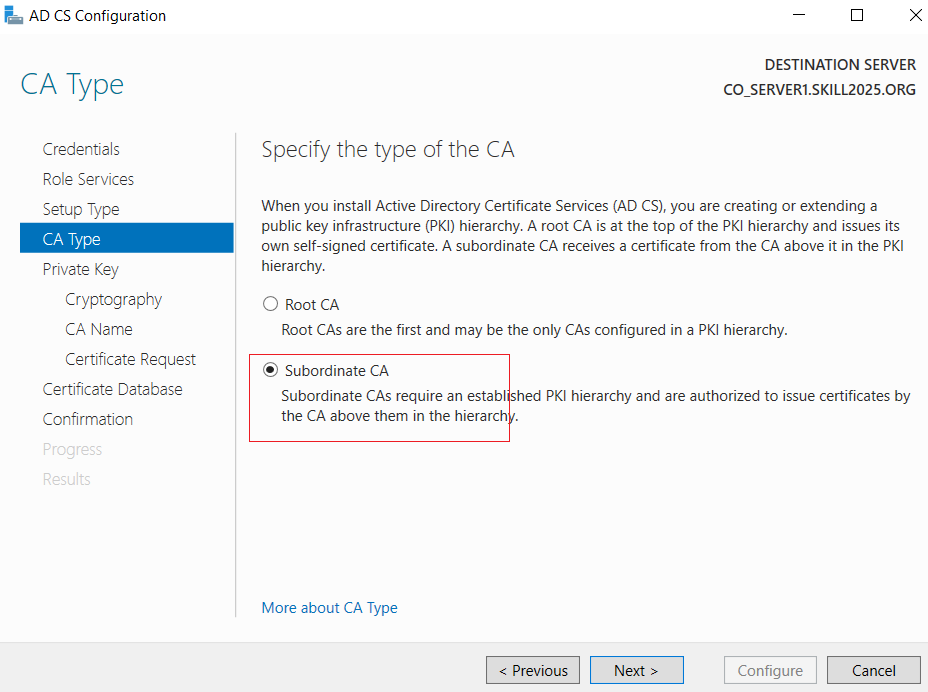
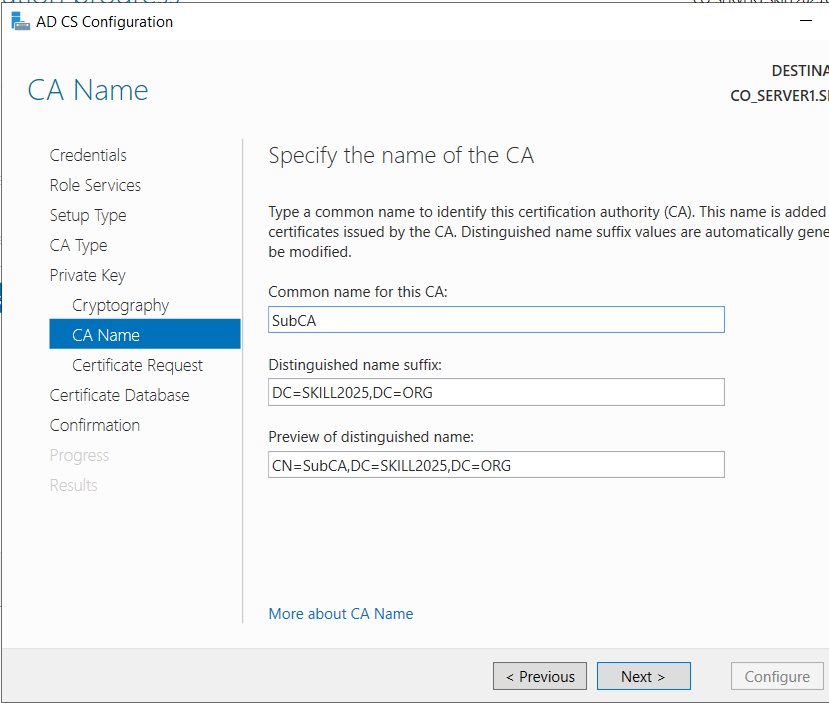
将生成的证书申请拷贝给 根CA进行颁发
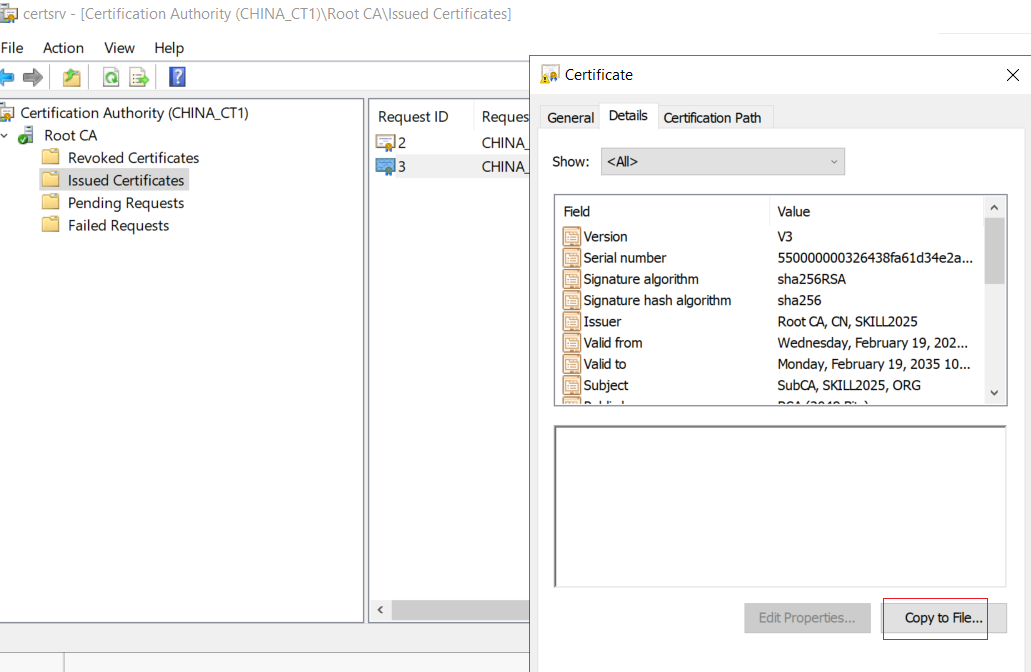
然后导出根CA的根CA证书,在子CA上信任,并使用根CA颁发的证书
·根CA签发子CA根证书:
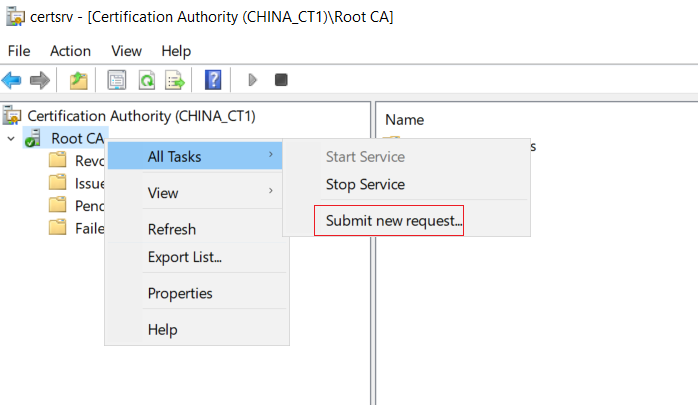
这里是在 CHINA_CT2连接 CHINA_CT1 上的根CA,这个证书申请是放在 CHINA_CT2 上的
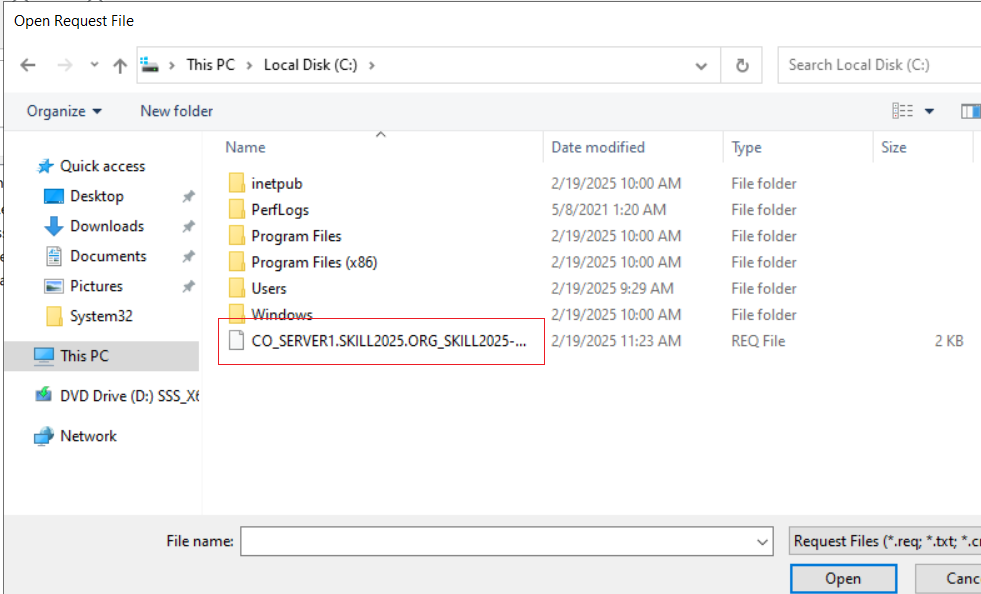
双击打开然后导出:
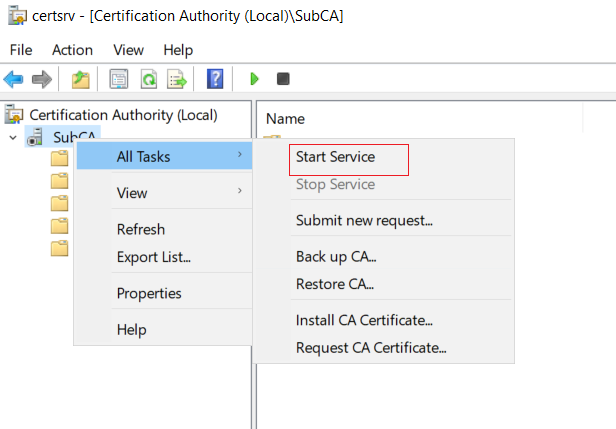
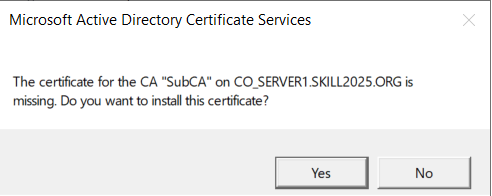
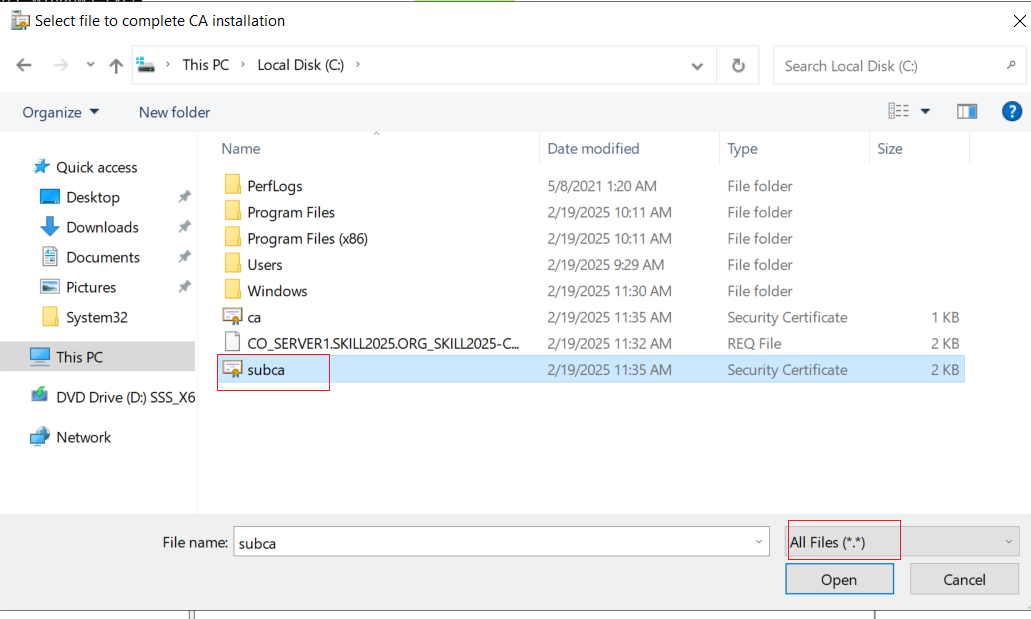
再 subca上先信任根证书,然后导入 subca证书即可
五、AD域操作合集:
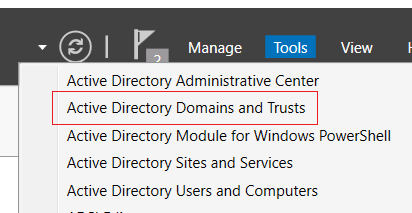
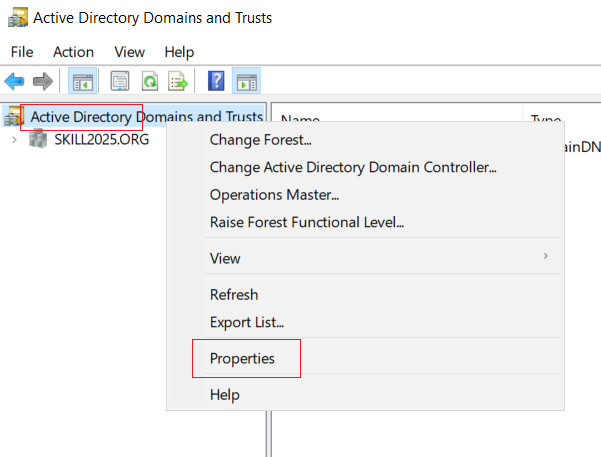
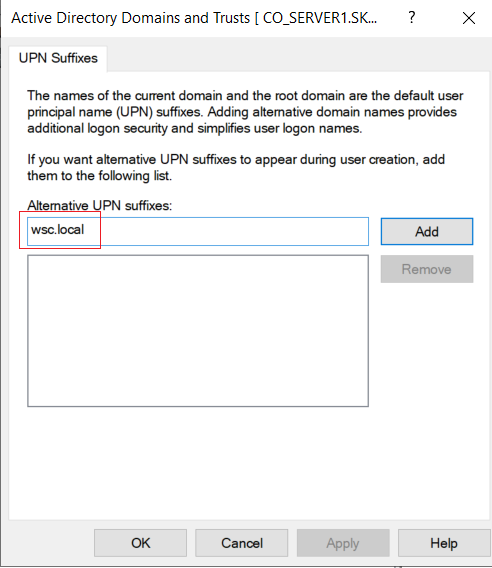
1、为所有用户配置 upn:
前提是在导入用户属性时有导入 upn属性
2、设置默认站点复制间隔:
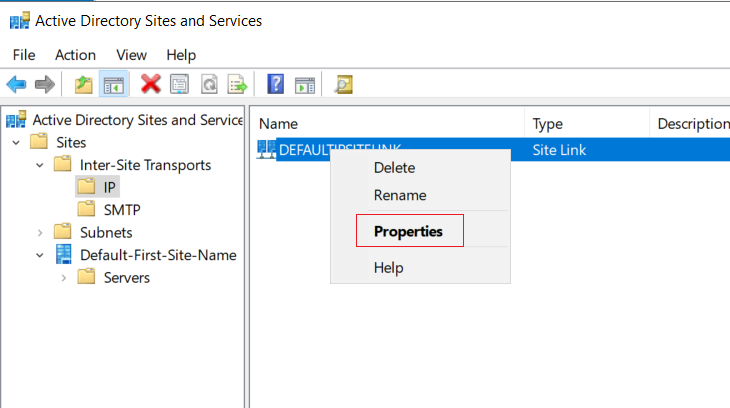
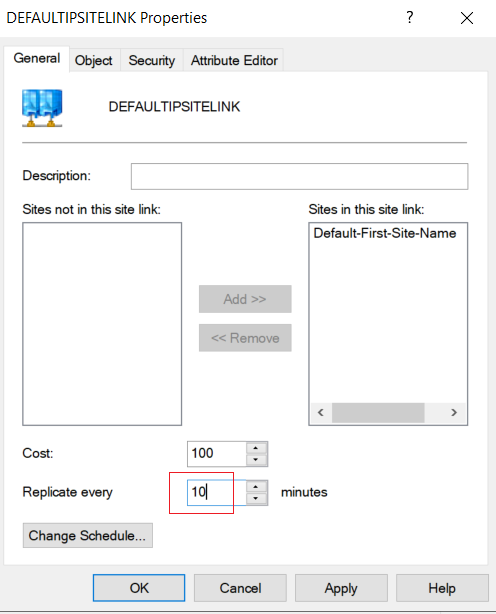
但是10分钟是不能输入的,这个值必须在 15 - 10080 之间
·使用powershell设置为10分钟:
Import-Module ActiveDirectory

Set-ADReplicationSiteLink DEFAULTIPSITELINK -ReplicationFrequencyInMinutes 10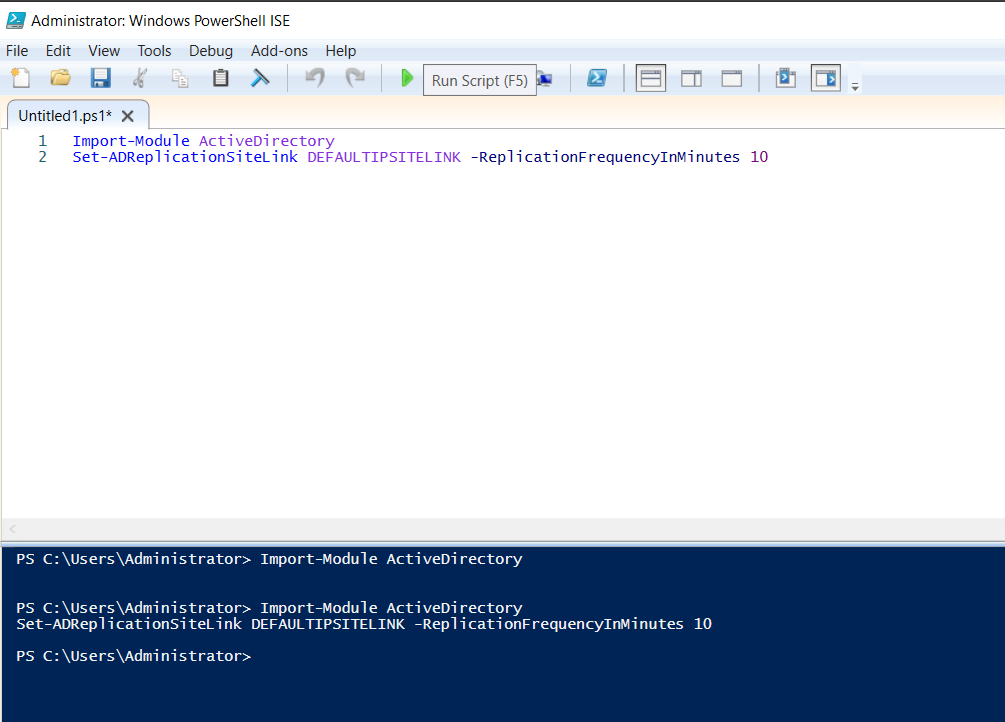
# 使用powershell 查看:
get-adreplicationsitelink -filter * | fl Name,ReplicationFrequencyInMinutes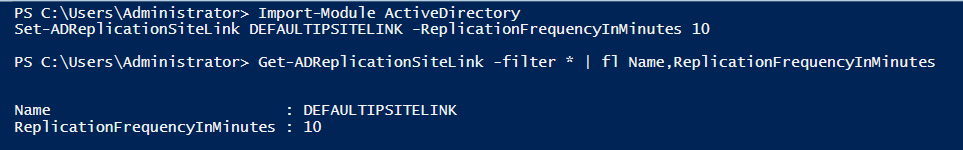
3、限制 Sales 组加入域:
# 限制Sales Management Office 对 Computers 对象的读写权限,这样它就无法将计算机加入域了
dsacls "CN=Computers,dc=SKILL2025,dc=ORG" /DENY "SKILL2025\Sales Management Office":GA
# 查看:
dsacls.exe "CN=Computers,dc=SKILL2025,dc=ORG" | findstr "Deny"
六、配置 IKEv2 拨号证书VPN:
先为 COGW_R1 安装nps,然后在本地安装 nps tools
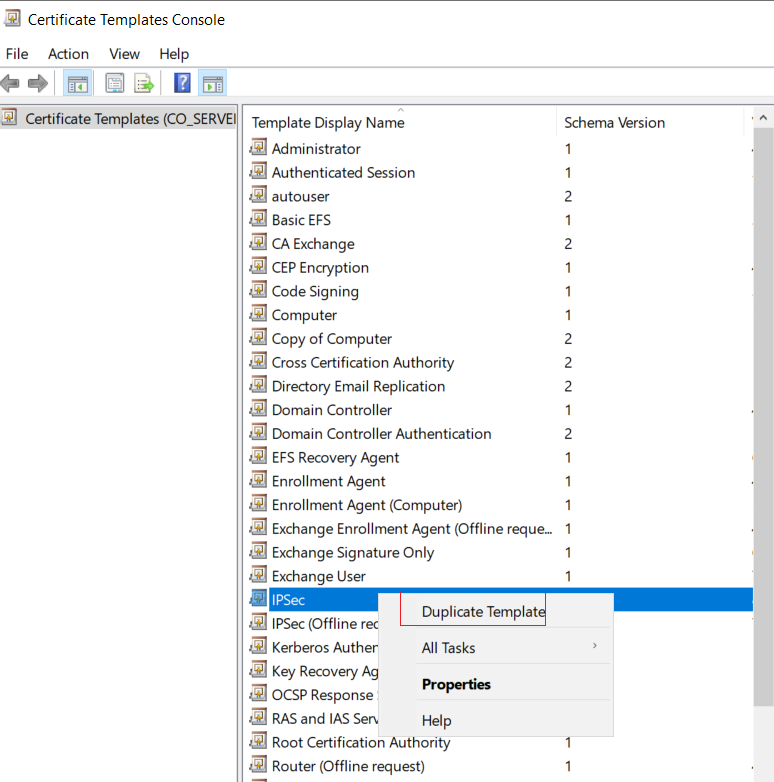
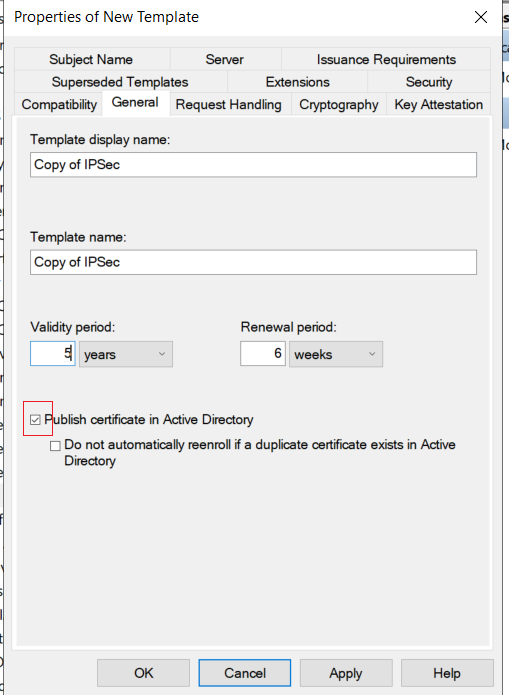
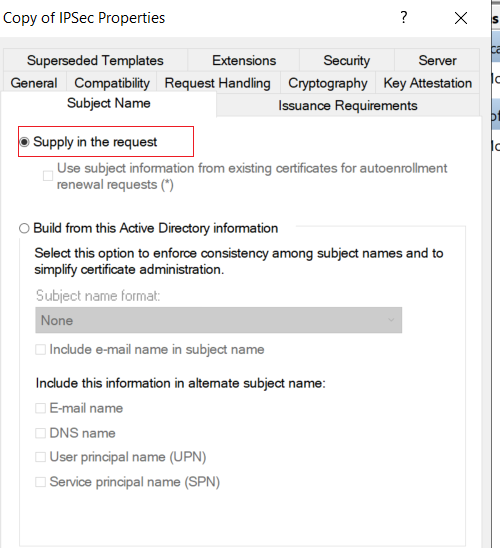
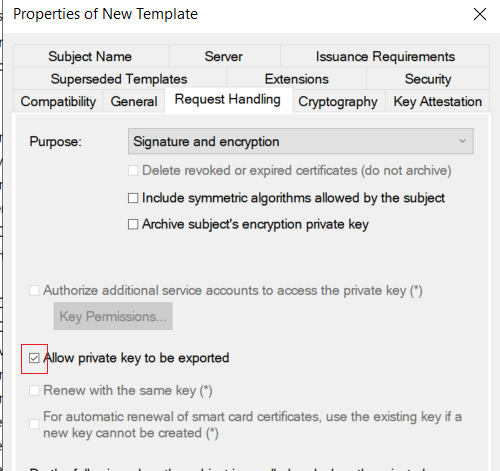
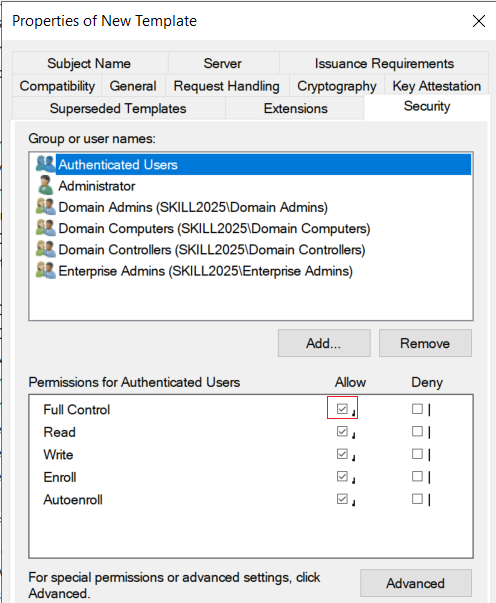
·要 IPSec模板的证书(否则无法成功连接):
复制 IPSec 模板:
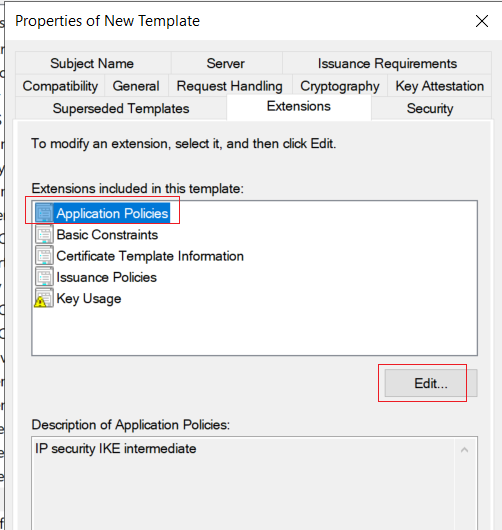
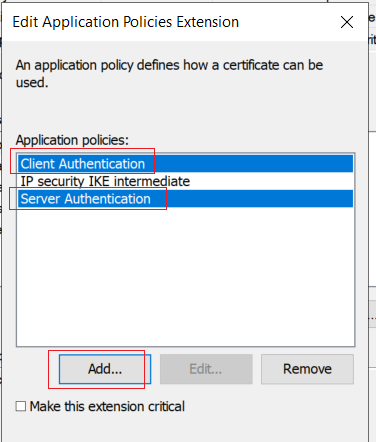
·添加 证书字段:
申请证书:
第一条写 ikev2.vpn2025.org,中间写 *.skill2025.org,最后写 COGW_R1.SKILL2025.ORG,这样证书就能够用于IKEv2 S2S、IKEv2拨号、Web
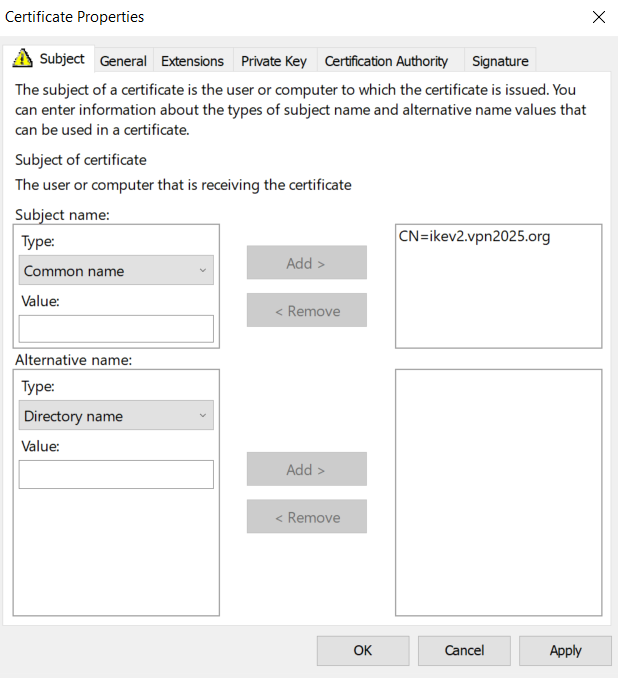
然后将证书传给 COGW_R1 和 remote客户端,导入他们各自的person中
·core 上导入 .pfx 证书:
certutil -importpfx c:\vpn.pfx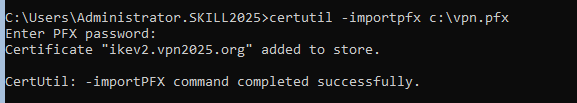
1、配置 VPN 服务器(COGW_R1):
使用 CO_SERVER1 图形化连接它
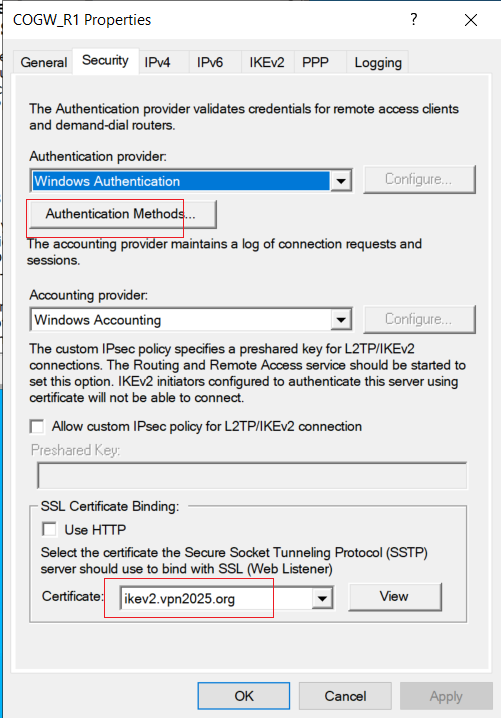
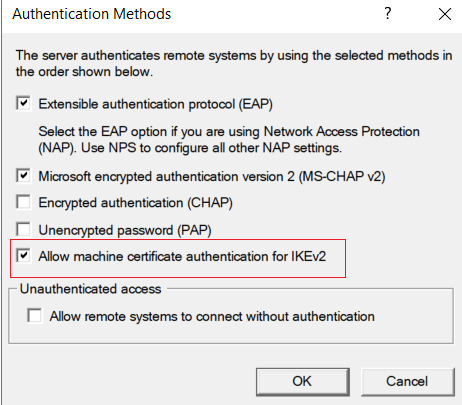
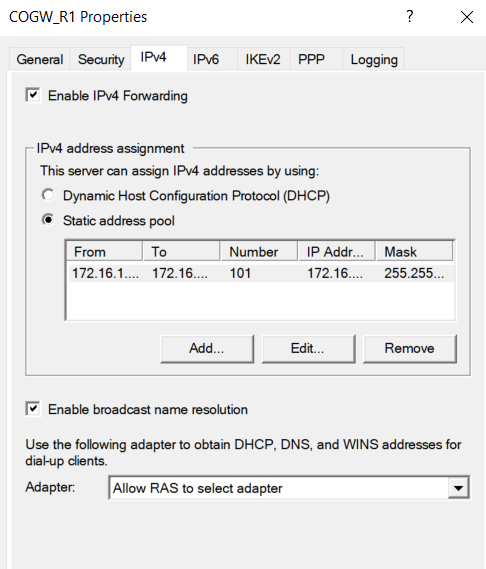
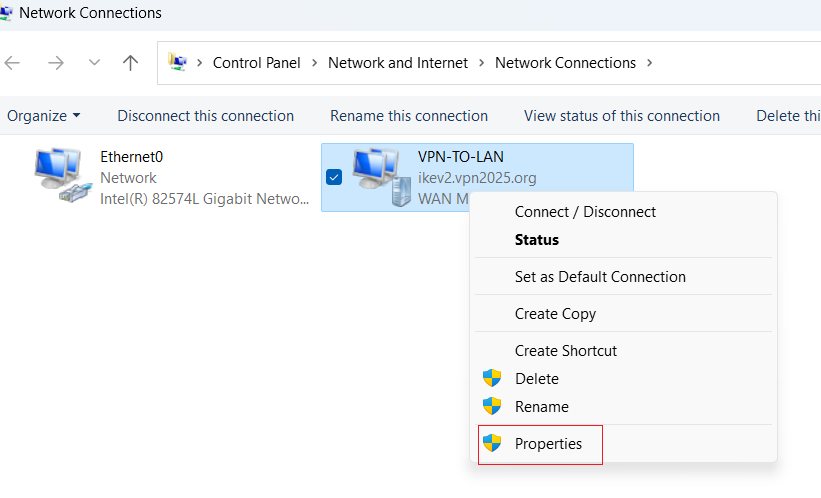
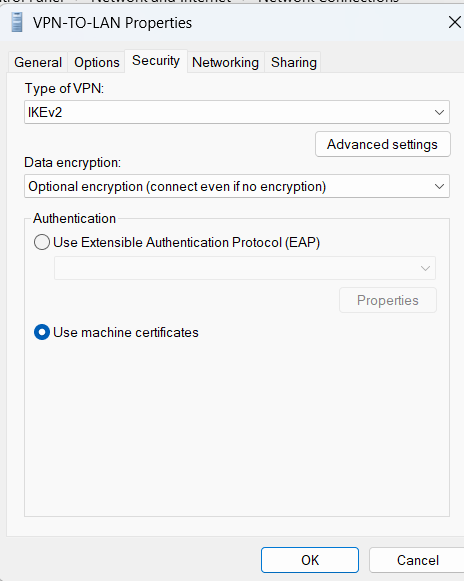
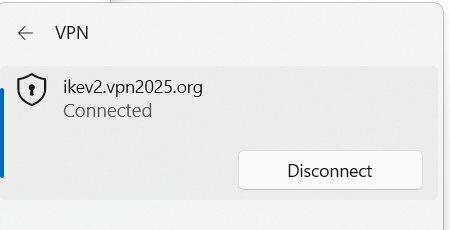
2、配置 VPN 客户端:
如果无法连接可以看看是不是客户端和服务器时间对不上导致证书不信任
直接在 control 上添加 VPN适配器,按照题目命名即可
七、组策略:
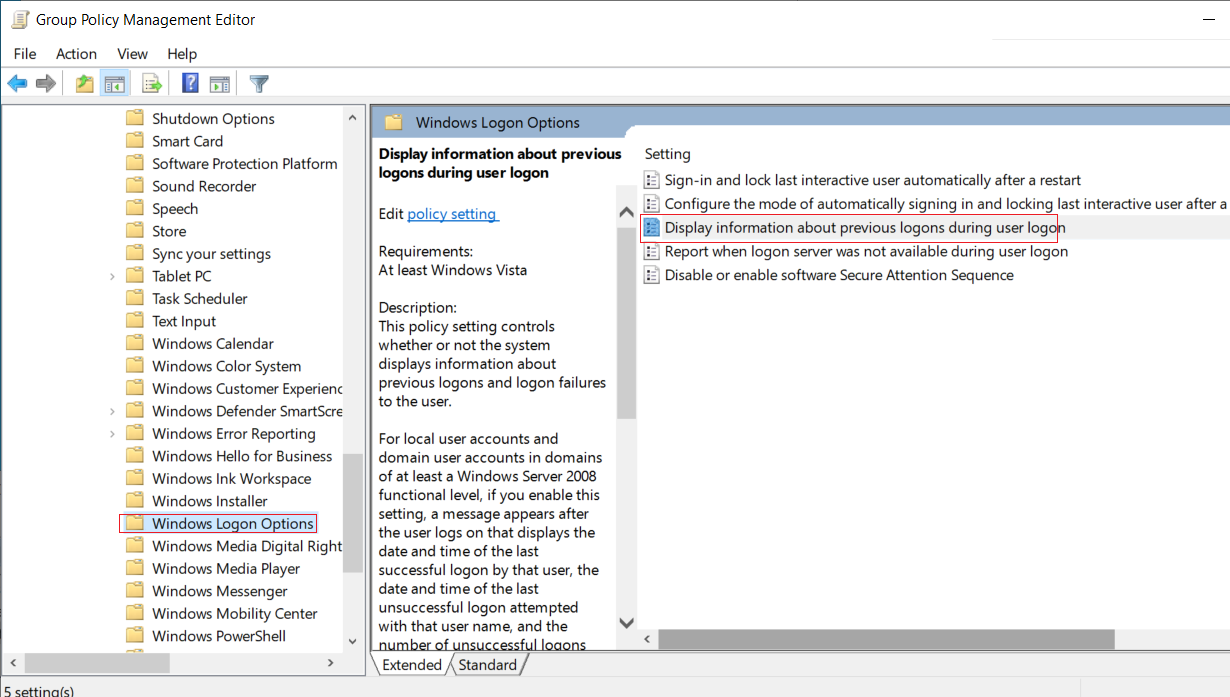
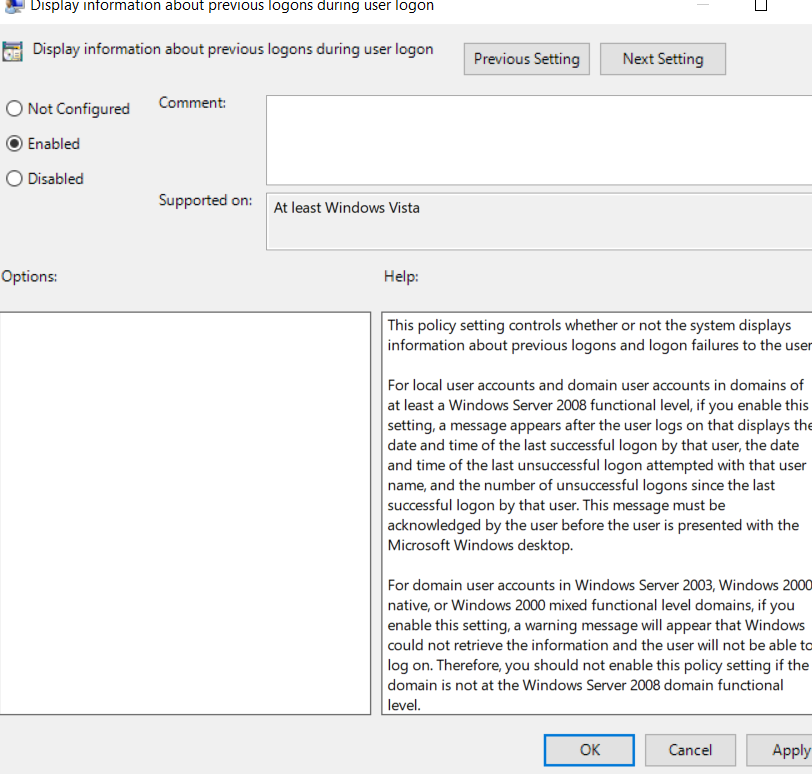
1、用户登陆显示以前的登陆信息:
计算机配置 —— 管理模板 —— Windows组件 —— Windows登陆选项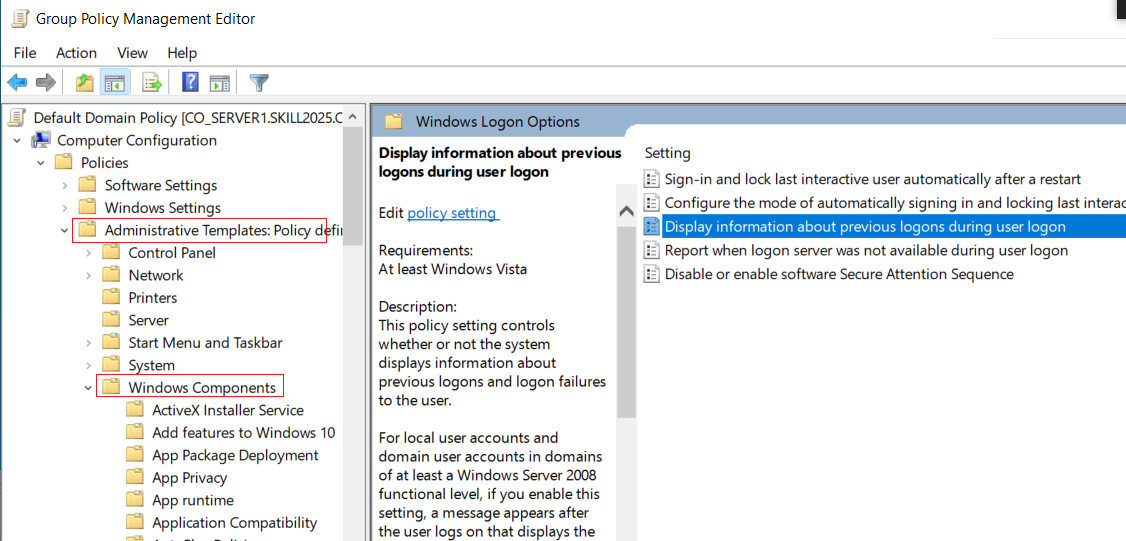
2、限制 Sales Management Office 组加入域:
这个不是使用组策略做的
# 限制Sales Management Office 对 Computers 对象的读写权限,这样它就无法将计算机加入域了
## 可以在powershell中补全,但是只有在cmd中才能够成功执行
dsacls cn=computers,dc=skill2025,dc=org /deny "cn=Sales Management Office,ou=Sales,dc=skill2025,dc=org":GA
or
dsacls "CN=Computers,dc=SKILL2025,dc=ORG" /DENY "SKILL2025\Sales Management Office":GA    //这个命令经常不生效
# 查看:
dsacls.exe "CN=Computers,dc=SKILL2025,dc=ORG" | findstr "Deny"
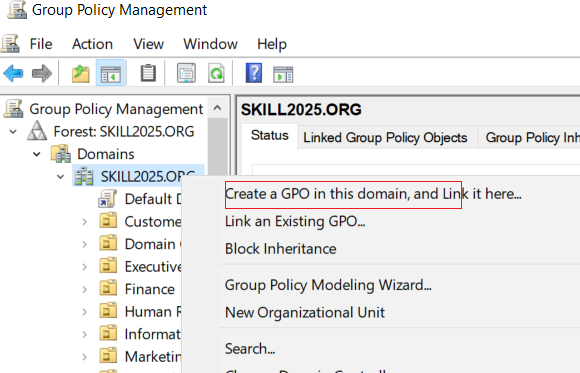
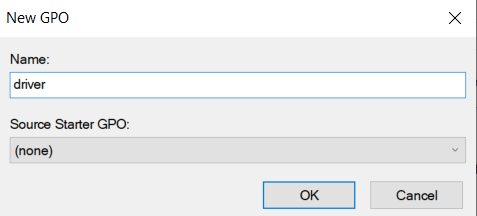
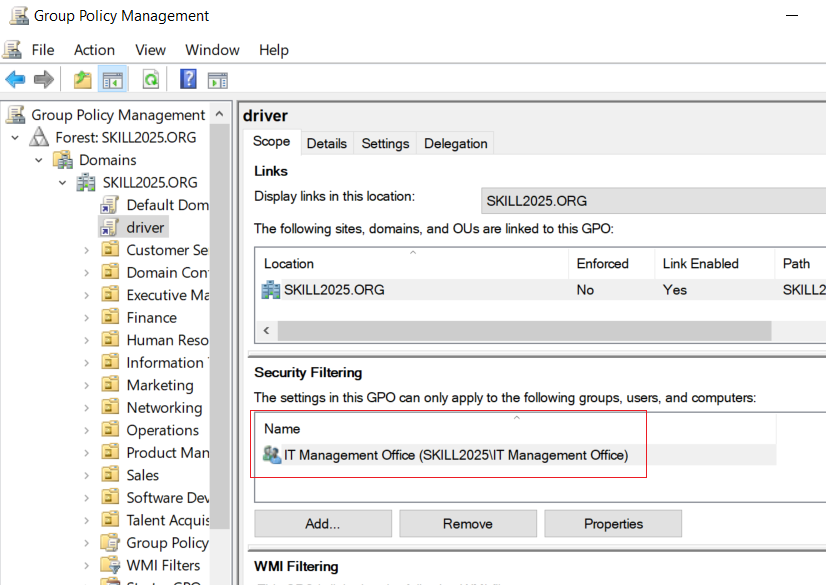
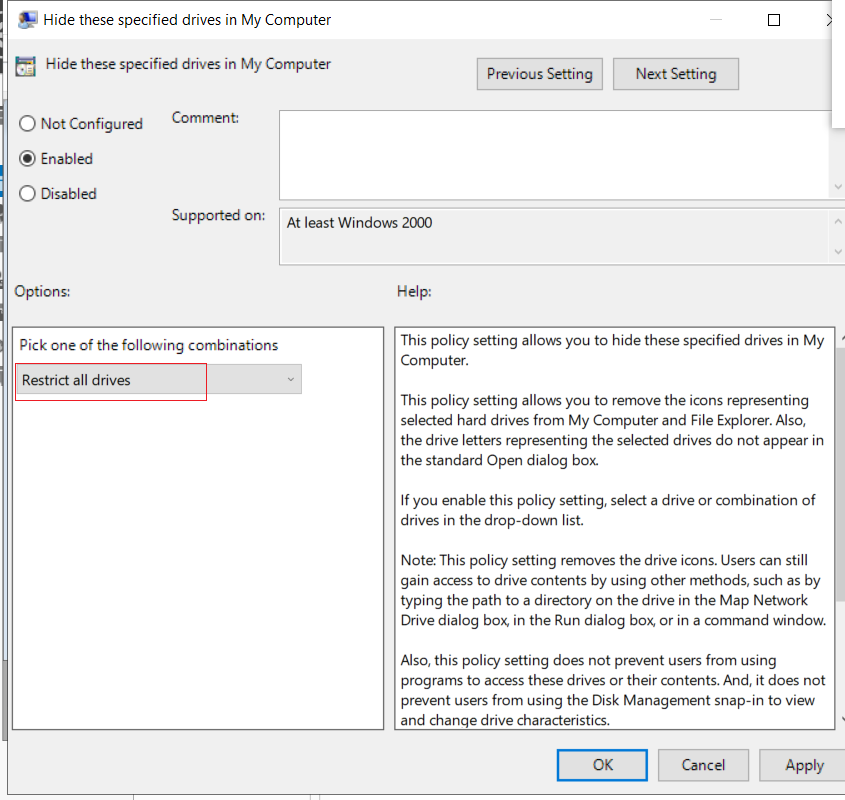
3、隐藏"IT Management Office"组的C、D磁盘:
gpmc.msc
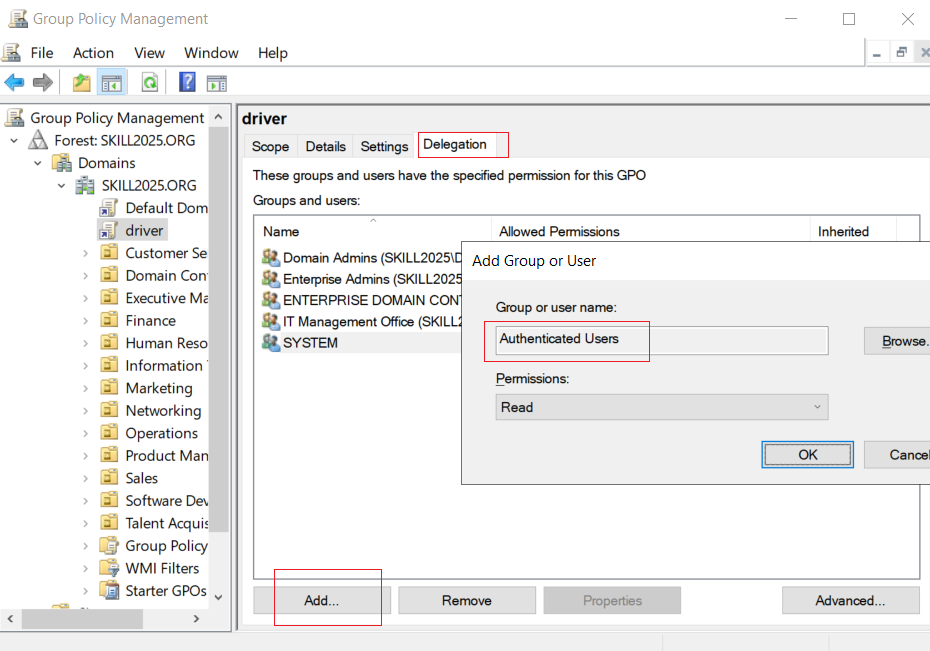
删除原本的 authenticated Users,添加 IT Management Office 组:
在委派添加 authenticated Users:
编辑组策略:
用户配置 —— 管理模板 —— windows组件 —— 文件资源管理器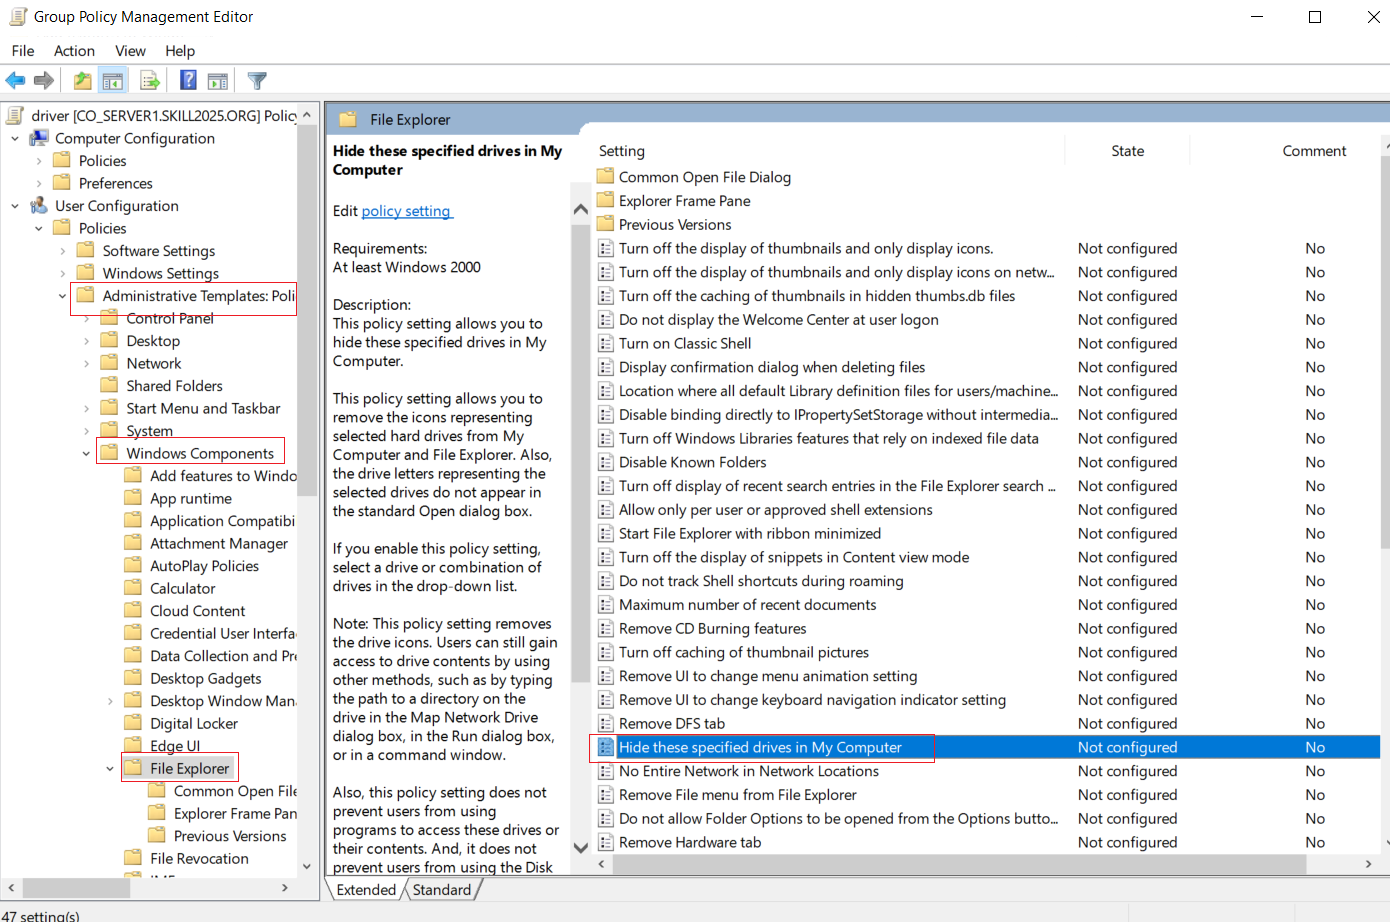
选择隐藏A、B、C、D驱动器:
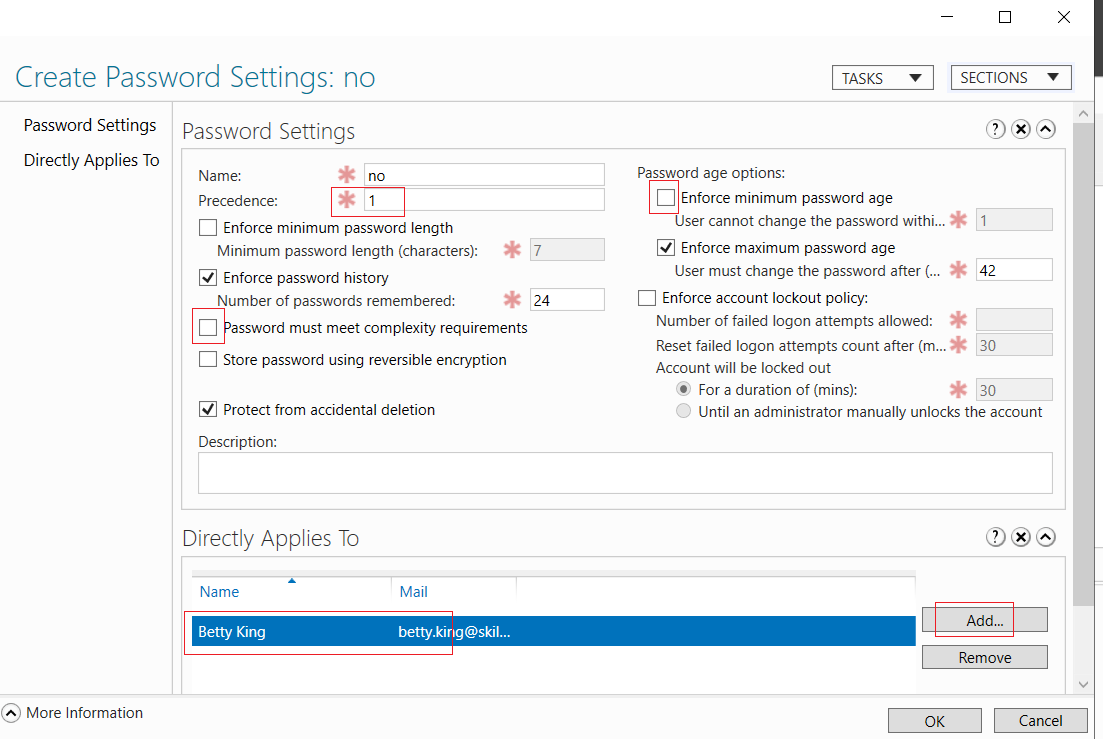
4、密码策略:
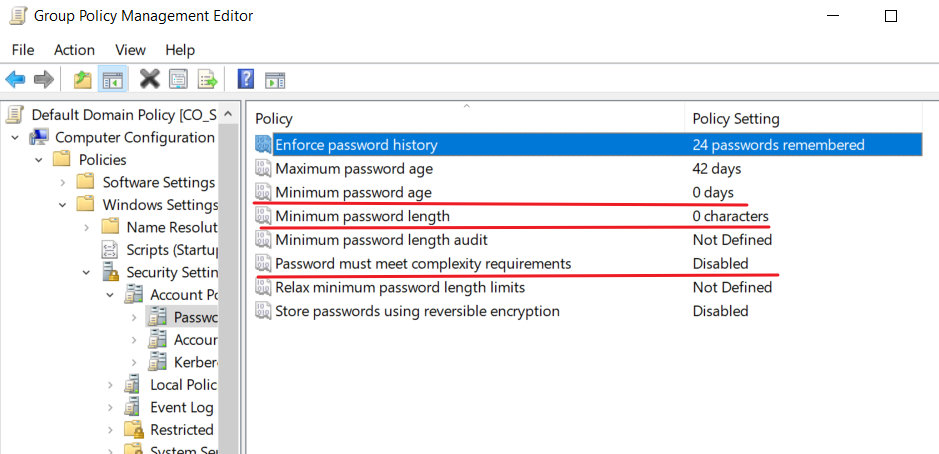
(1)默认域内密码策略设置不要求密码:
(2)Marketing、IT 组使用 颗粒化密码策略进行限制:
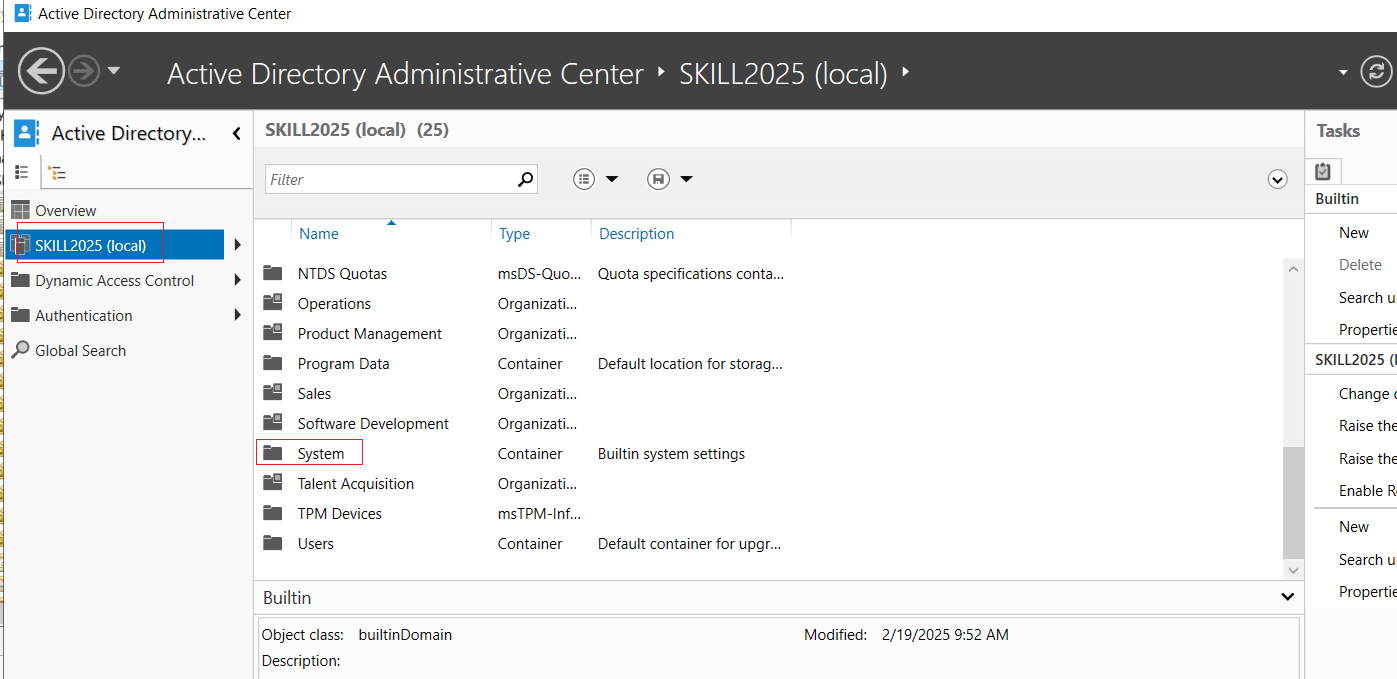
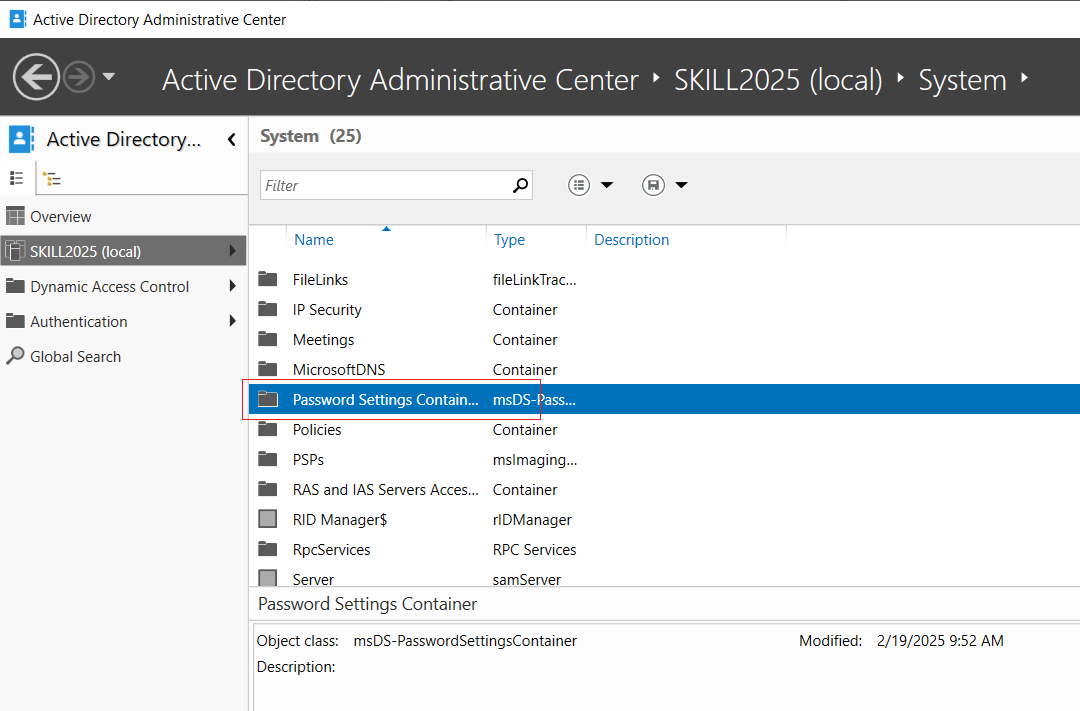
注意 要求严格的密码优先级不能比 不要求密码的策略高
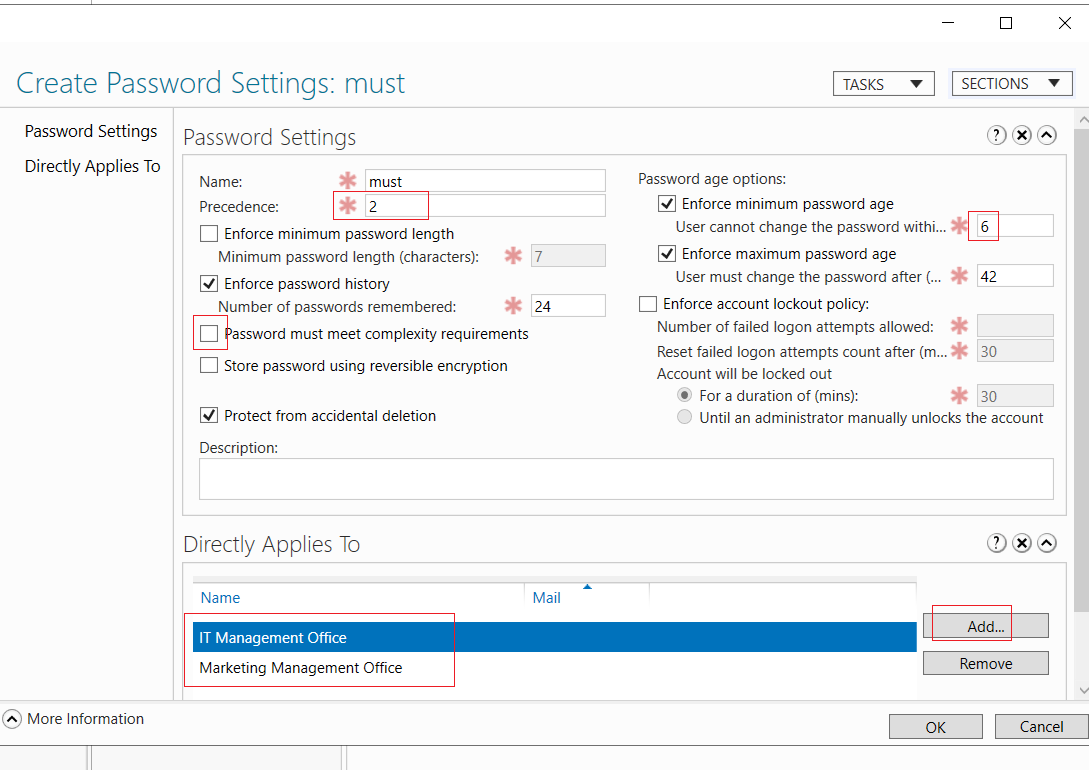
这里设置最高的优先级,添加例外用户: