故障点汇总.note
一、SSH
1、Linux SSH:
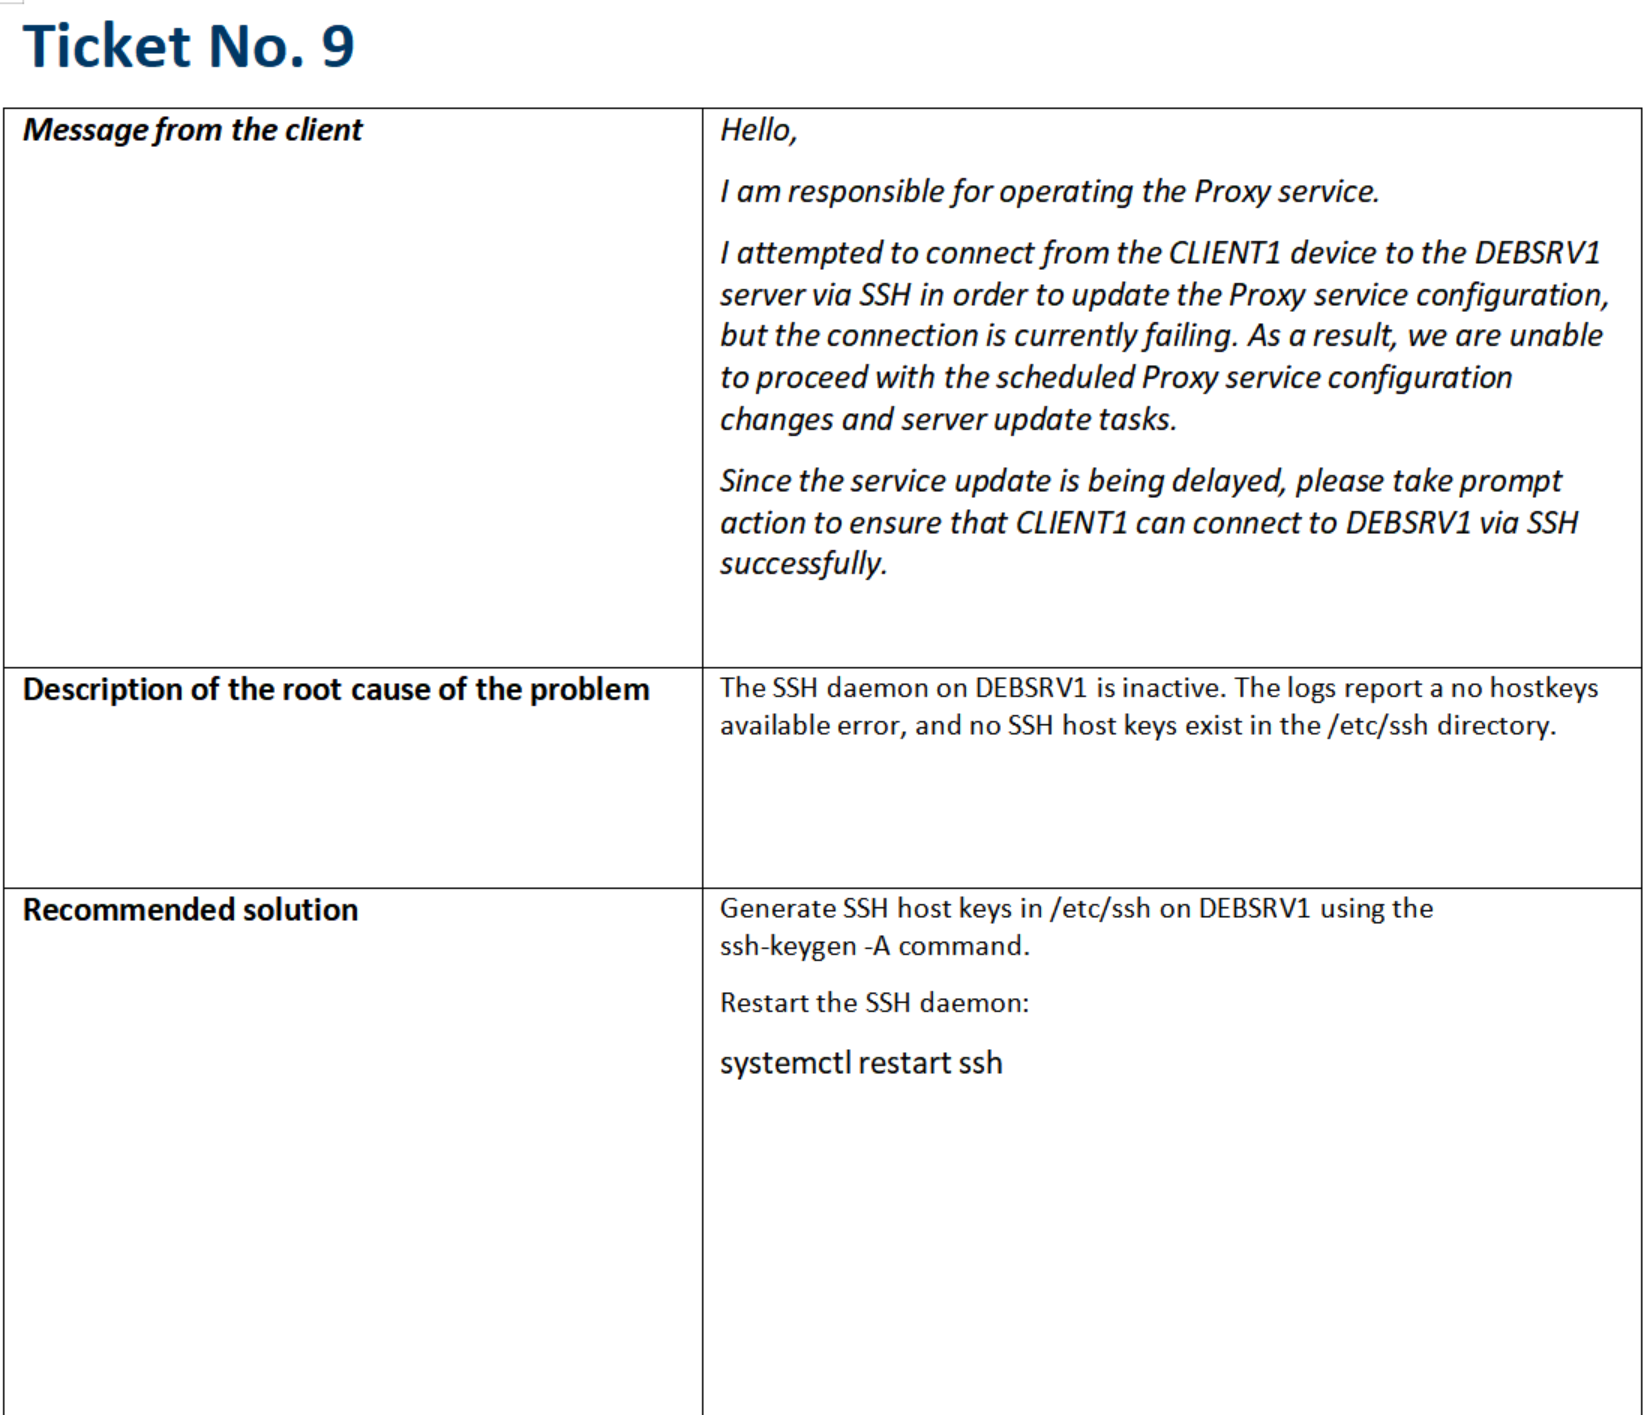
1)host key 丢失,导致 ssh、sshd 服务无法启动:
排查过程:
systemctl status sshd发现服务没启动;
ls /etc/ssh 发现该目录下文件明显少于其他主机
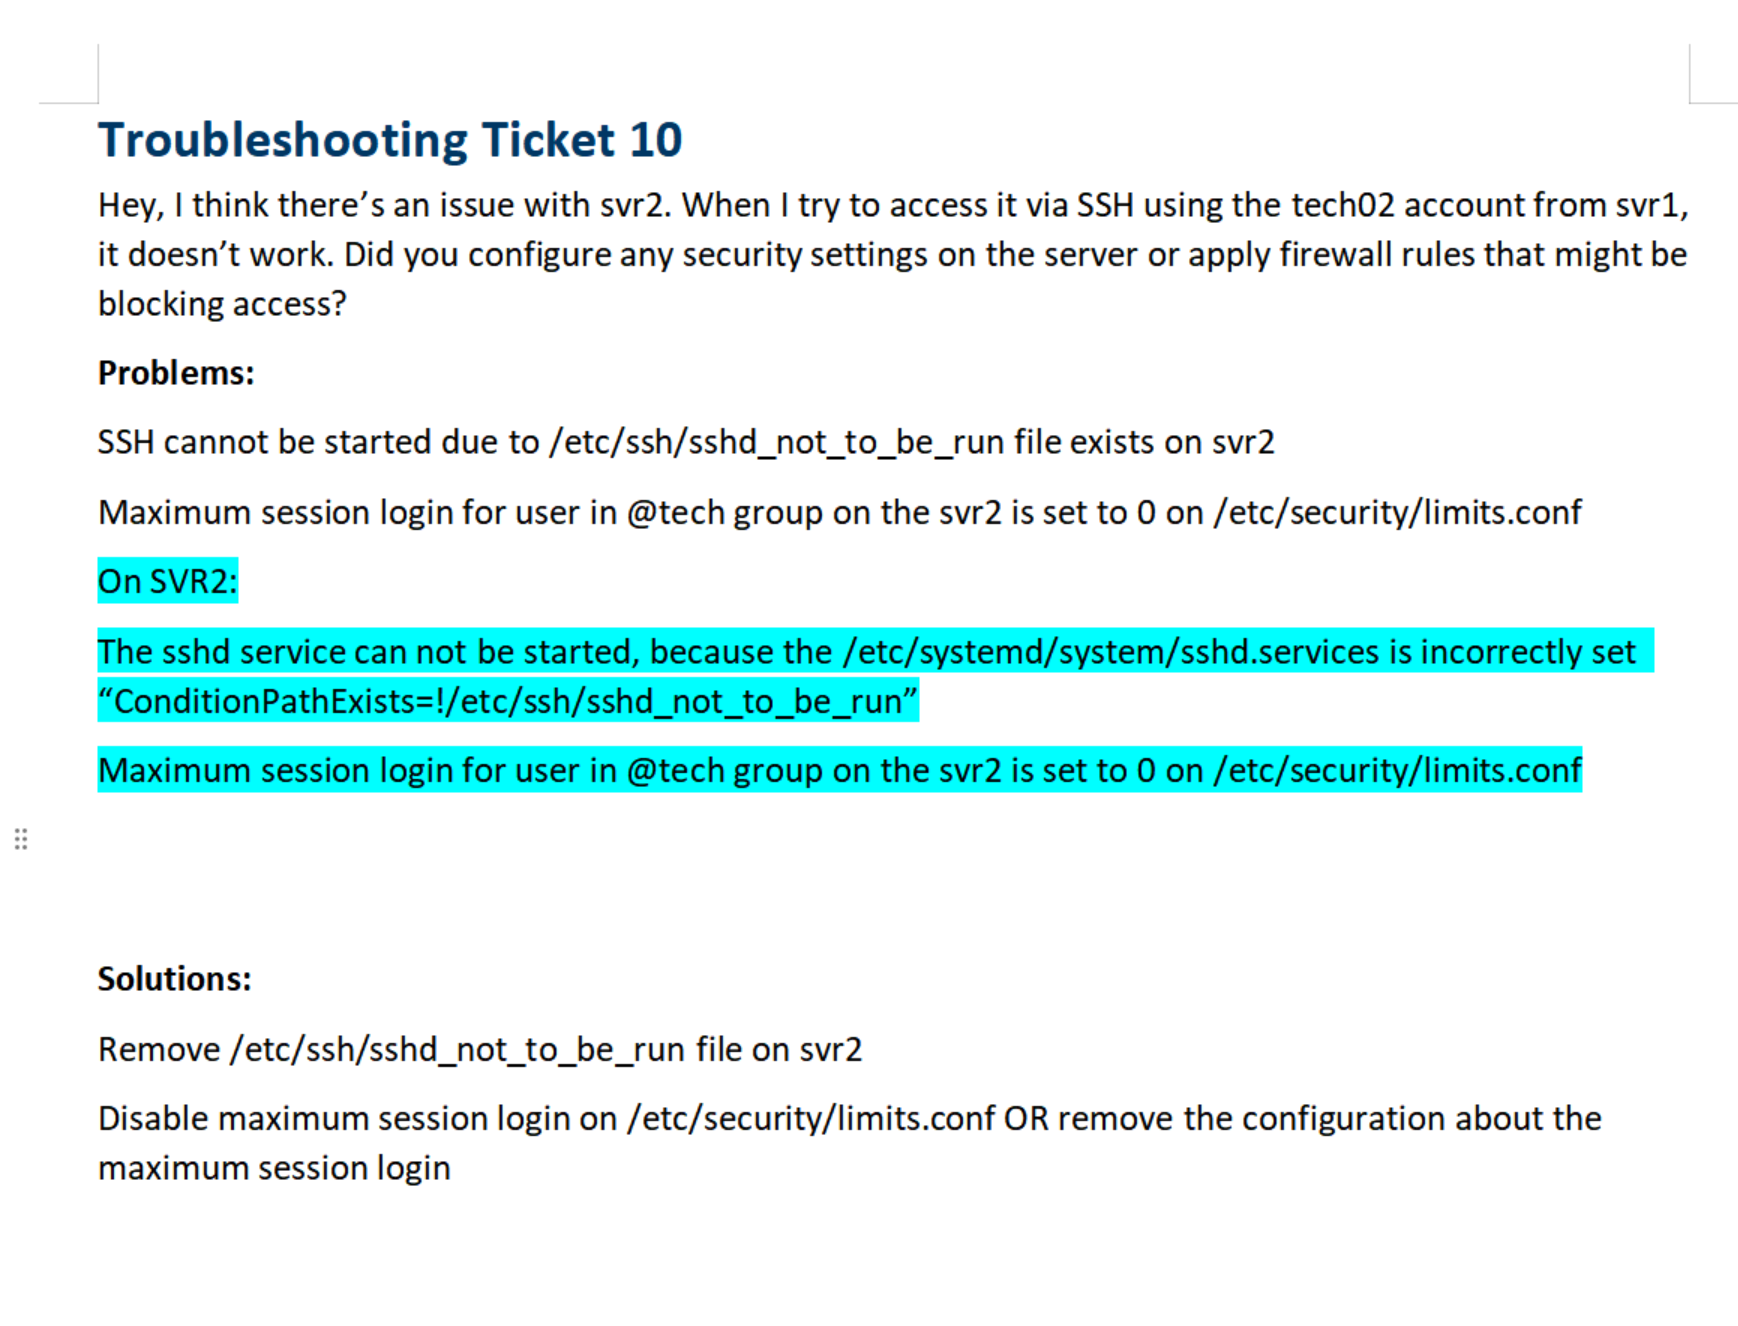
2)sshd.service 中配置了 ConditionPathExists,导致服务无法启动:
二、mail:
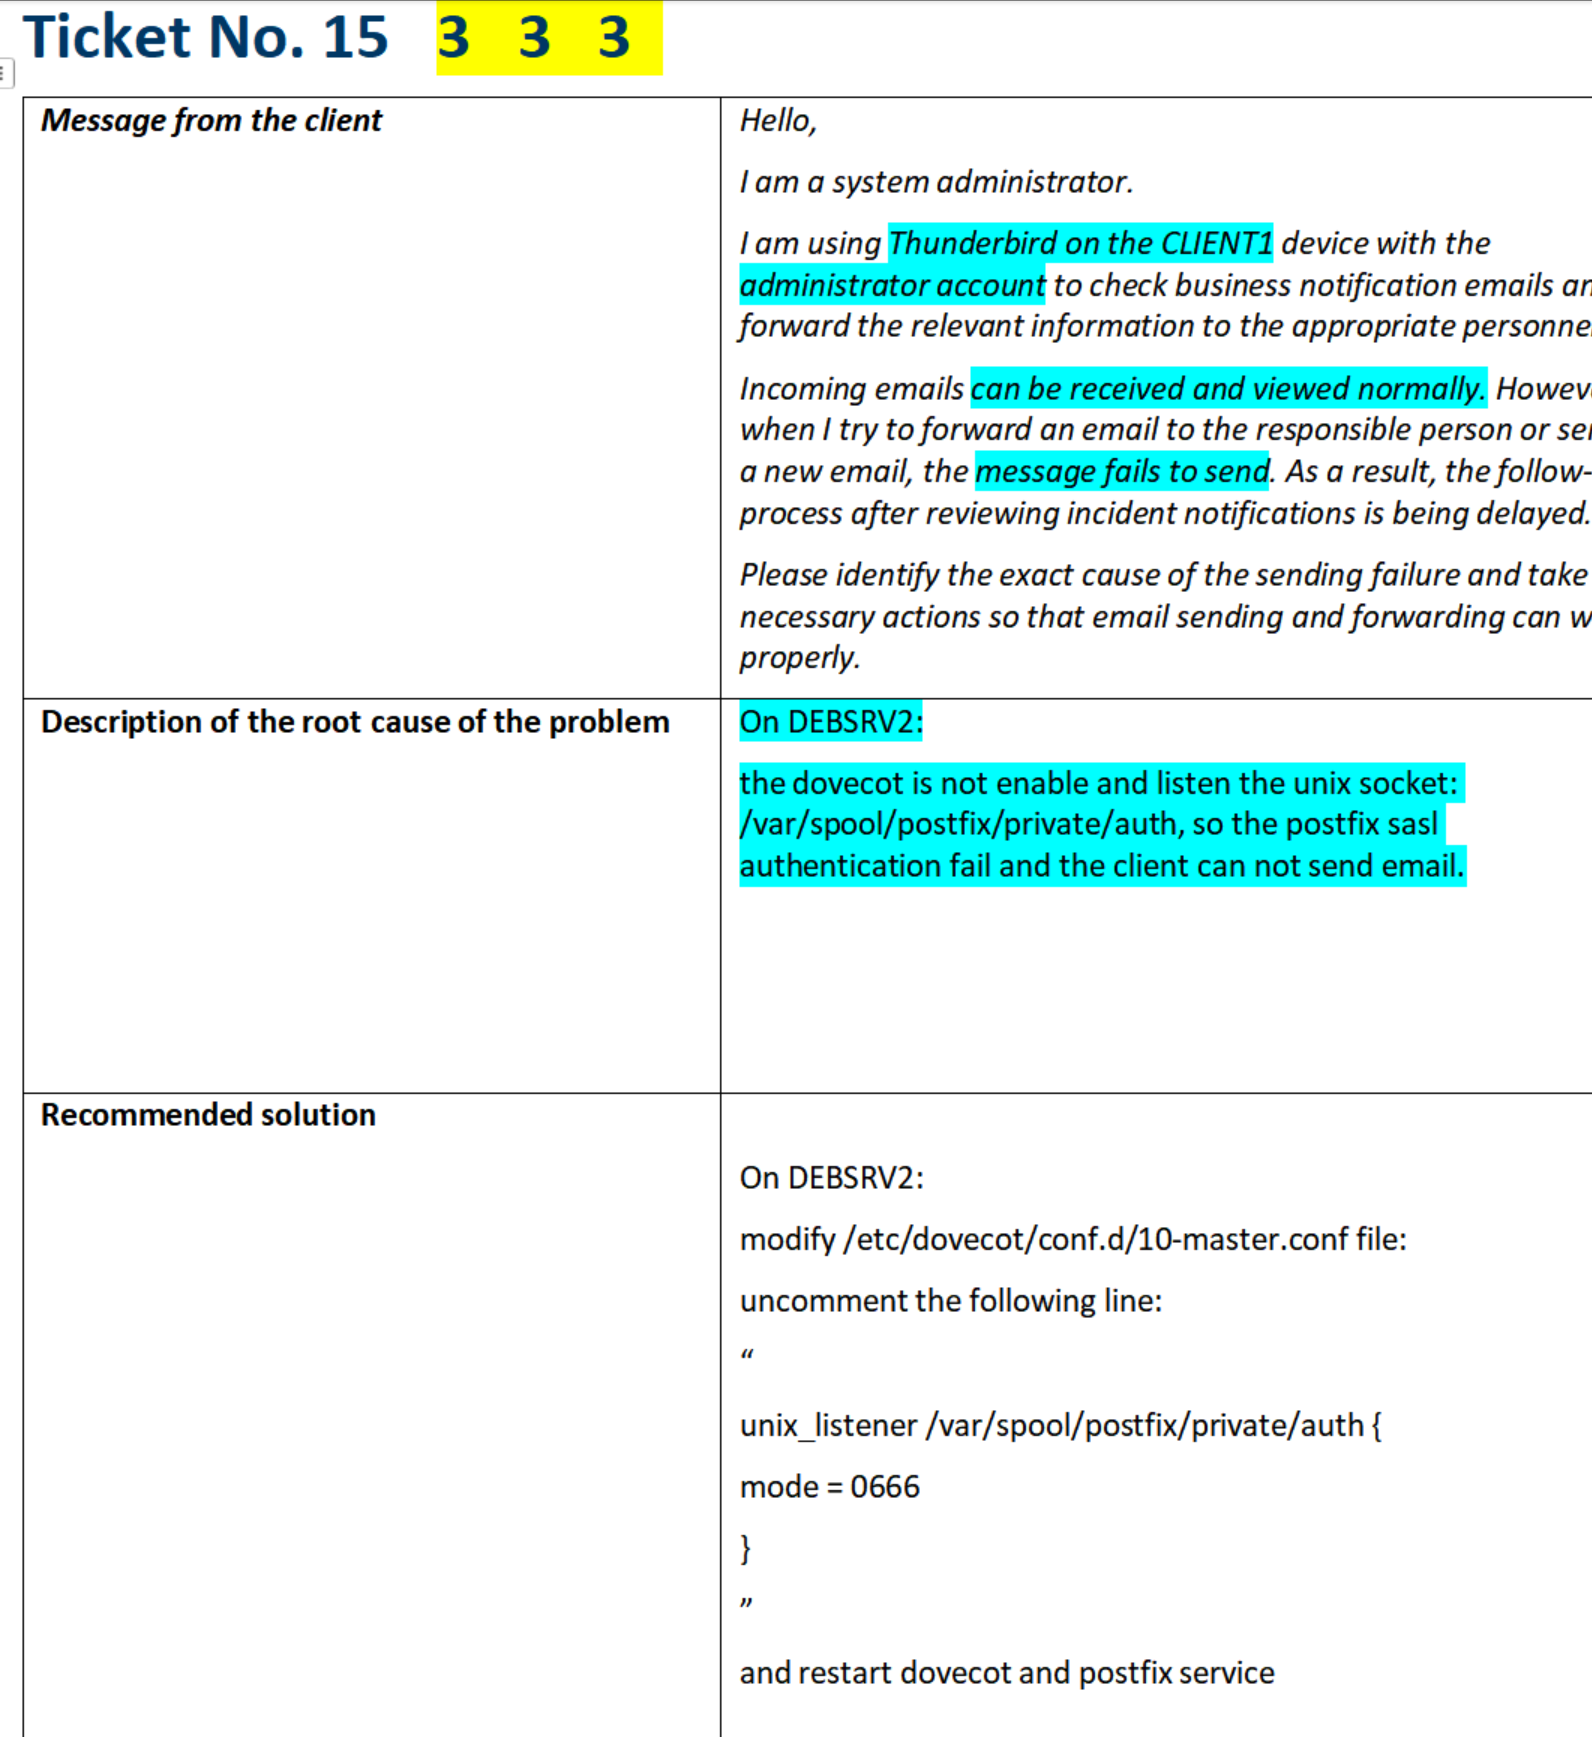
1、dovecot 没有开启 SASL 的unix监听:
在客户端上查看、用systemctl status postfix发现发送报错
查看 main.cf 文件发现用了 sasl,在dovecot上排查时发现 unix 没有启动
三、webmail:
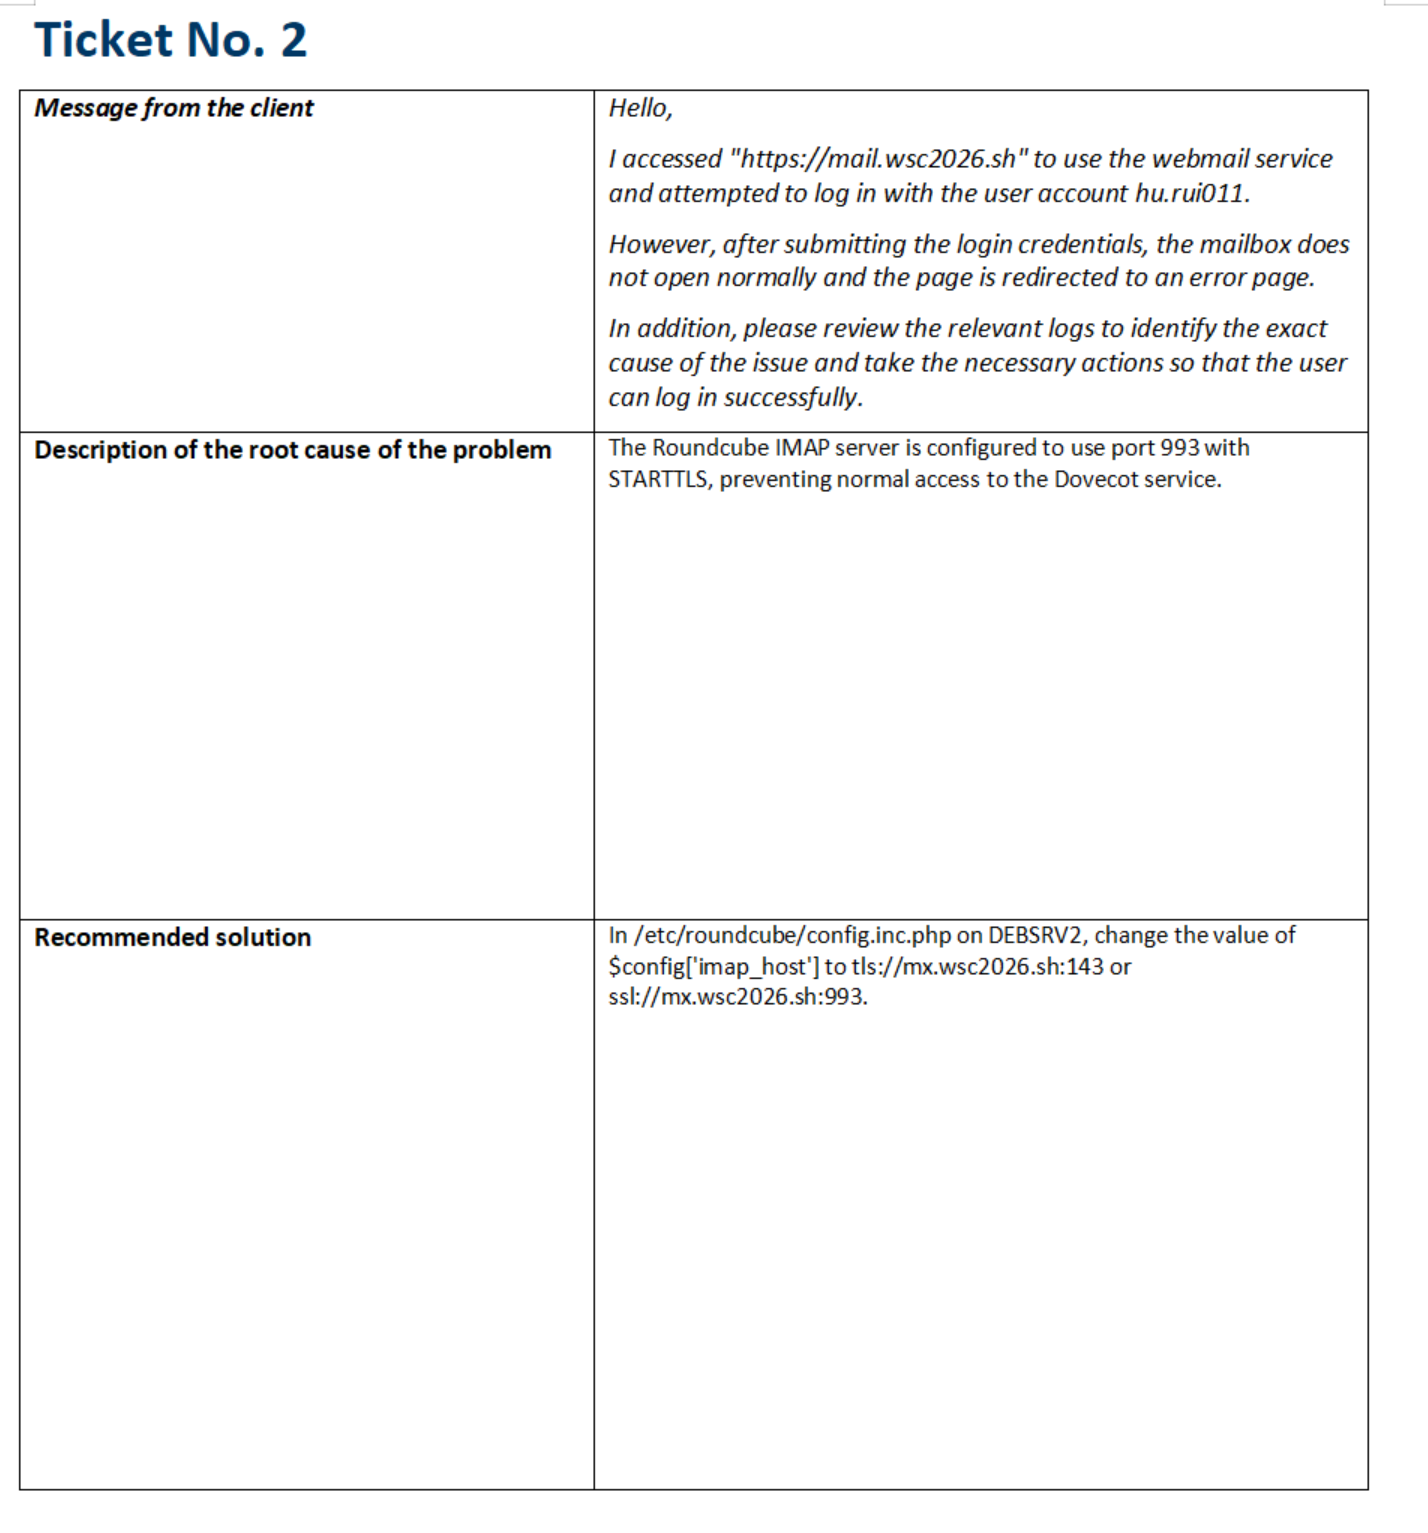
1、连接协议是tls,端口却是 993,导致webmail网页无法正确打开:
摘要:使用tls://(STARTTLS)协议去连接隐式993端口
webmail网页连接失败(白屏)
打开 /etc/roundcube/config.inc.php 文件发现imap协议使用的是tls,但是端口却是993
# 原因:
## 在 config.inc.php中,连接imap的使用的协议是STARTTLS的 tls:// ,但是端口确是隐式的993
On DEBSRV2:
The roundcube configuration file /etc/roundcube/config.inc.php is configured to connect imap 993 use STARTTLS.
# 解决方法:
modify /etc/roundcube/config.inc.php
change “$config[‘imap_host’] = [“tls://mx.wsc2026.sh:993”]” to “$config[‘imap_host’] = [“ssl://mx.wsc2026.sh:993”]”
或者(但是能用ssl,最好还是用ssl):
change “$config[‘imap_host’] = [“tls://mx.wsc2026.sh:993”]” to “$config[‘imap_host’] = [“tls://mx.wsc2026.sh:143”]”
·补充知识点:
roundcube 连接地址前缀作用:
1)不带前缀:例如
$config['imap_host'] = 'mx.wsc2026.sh:143'; $config['smtp_host'] = 'mx.wsc2026.sh:587';
直接建立不加密的连接(143、25、587)
2)tls:// 前缀,例如:
$config['imap_host'] = 'tls://mx.wsc2026.sh:143'; $config['smtp_host'] = 'tls://mx.wsc2026.sh:587';
就是STARTTLS,一开始是明文,然后可以升级为TLS
3)ssl:// 前缀,例如:
$config['imap_host'] = 'ssl://mx.wsc2026.sh:993'; $config['smtp_host'] = 'ssl://mx.wsc2026.sh:465';
隐式TLS(后面可以省略端口,smtp默认465,imap默认993)
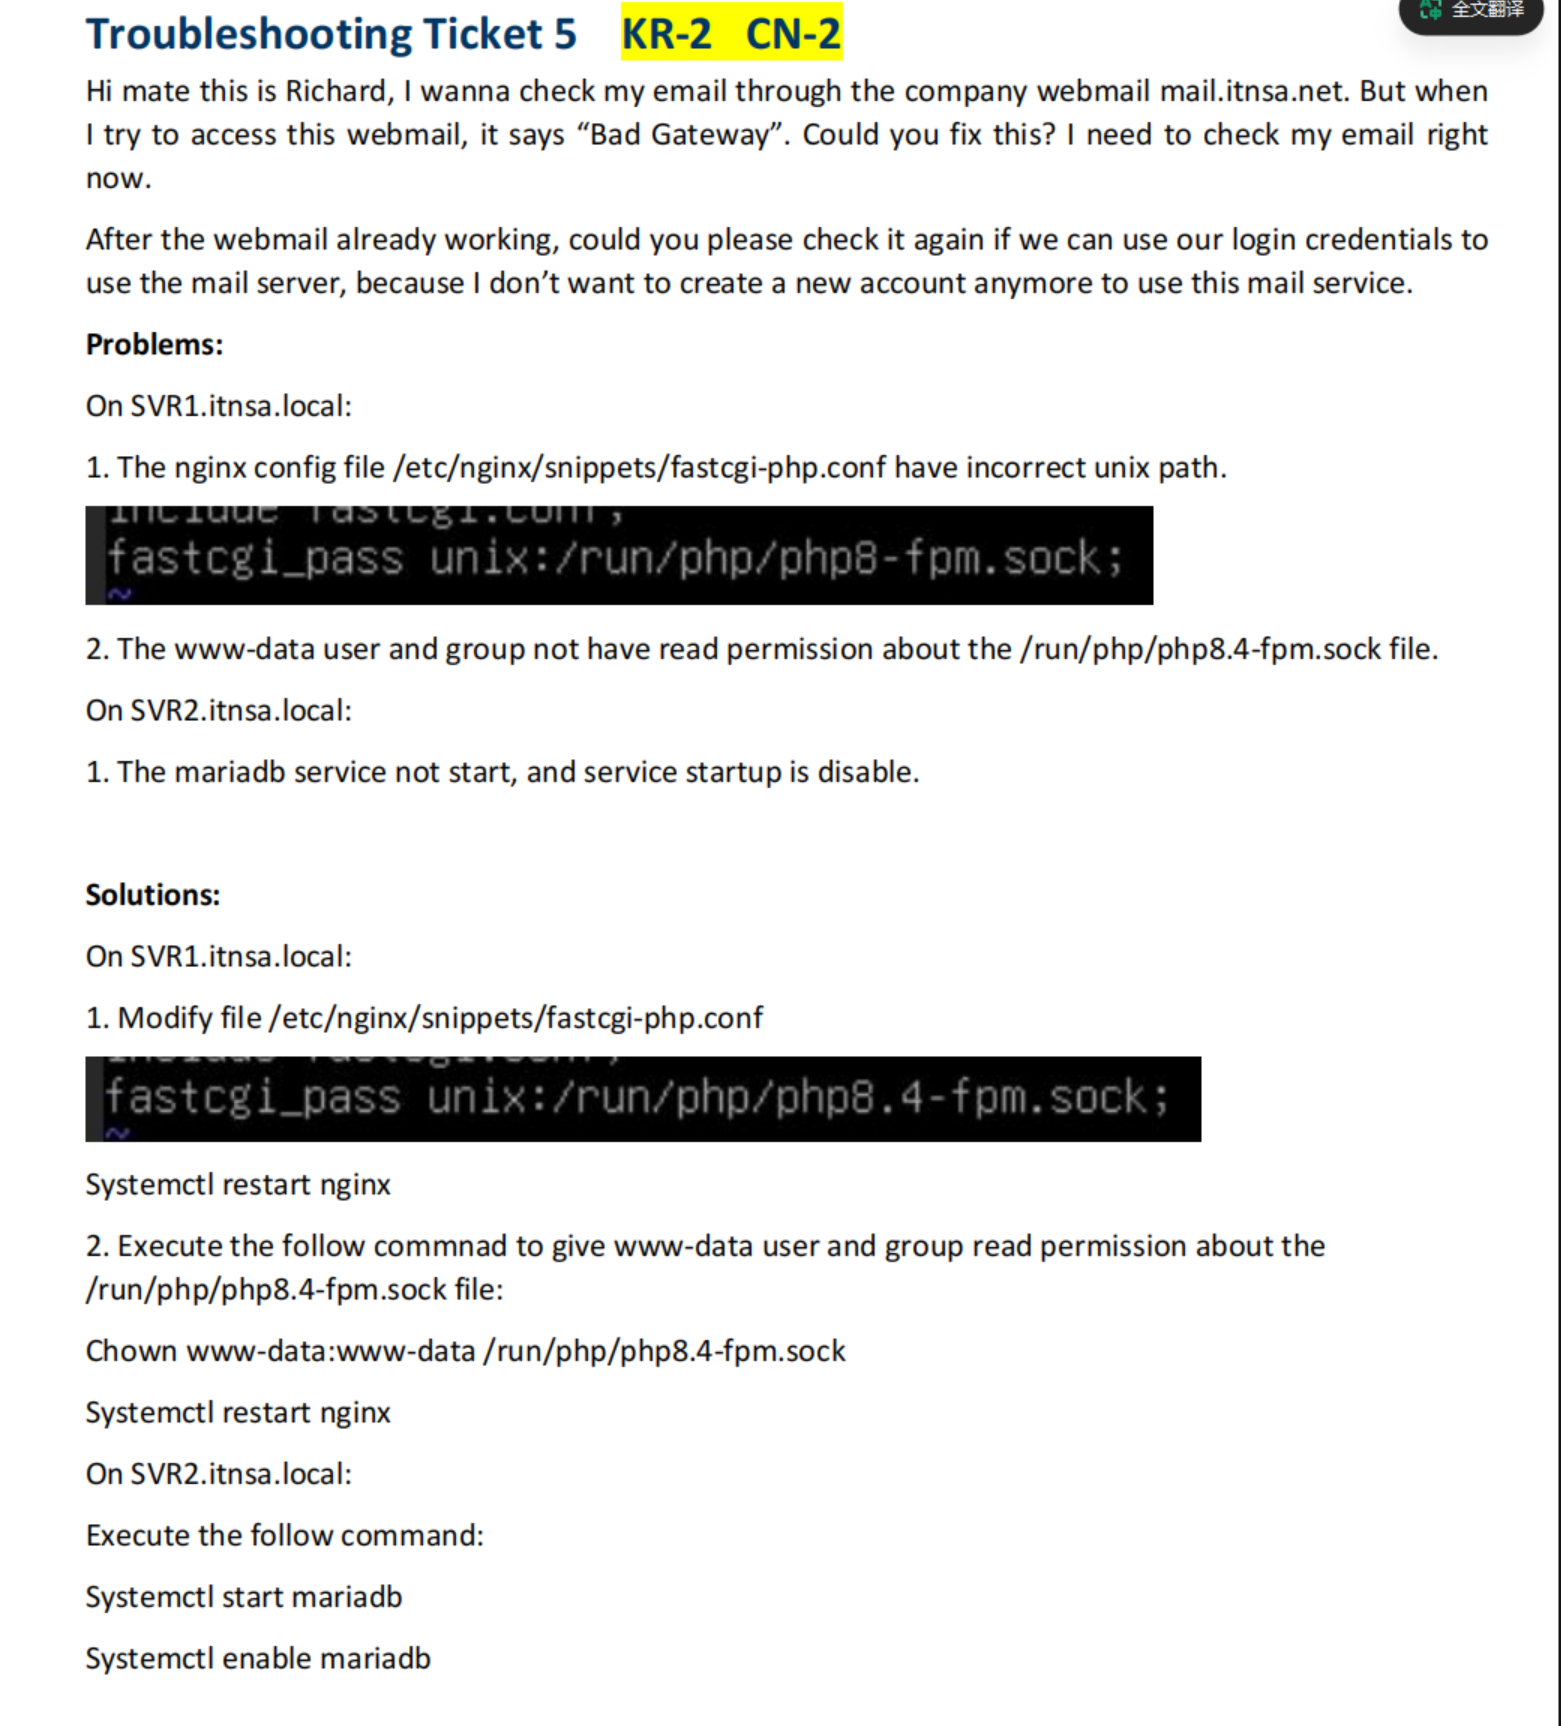
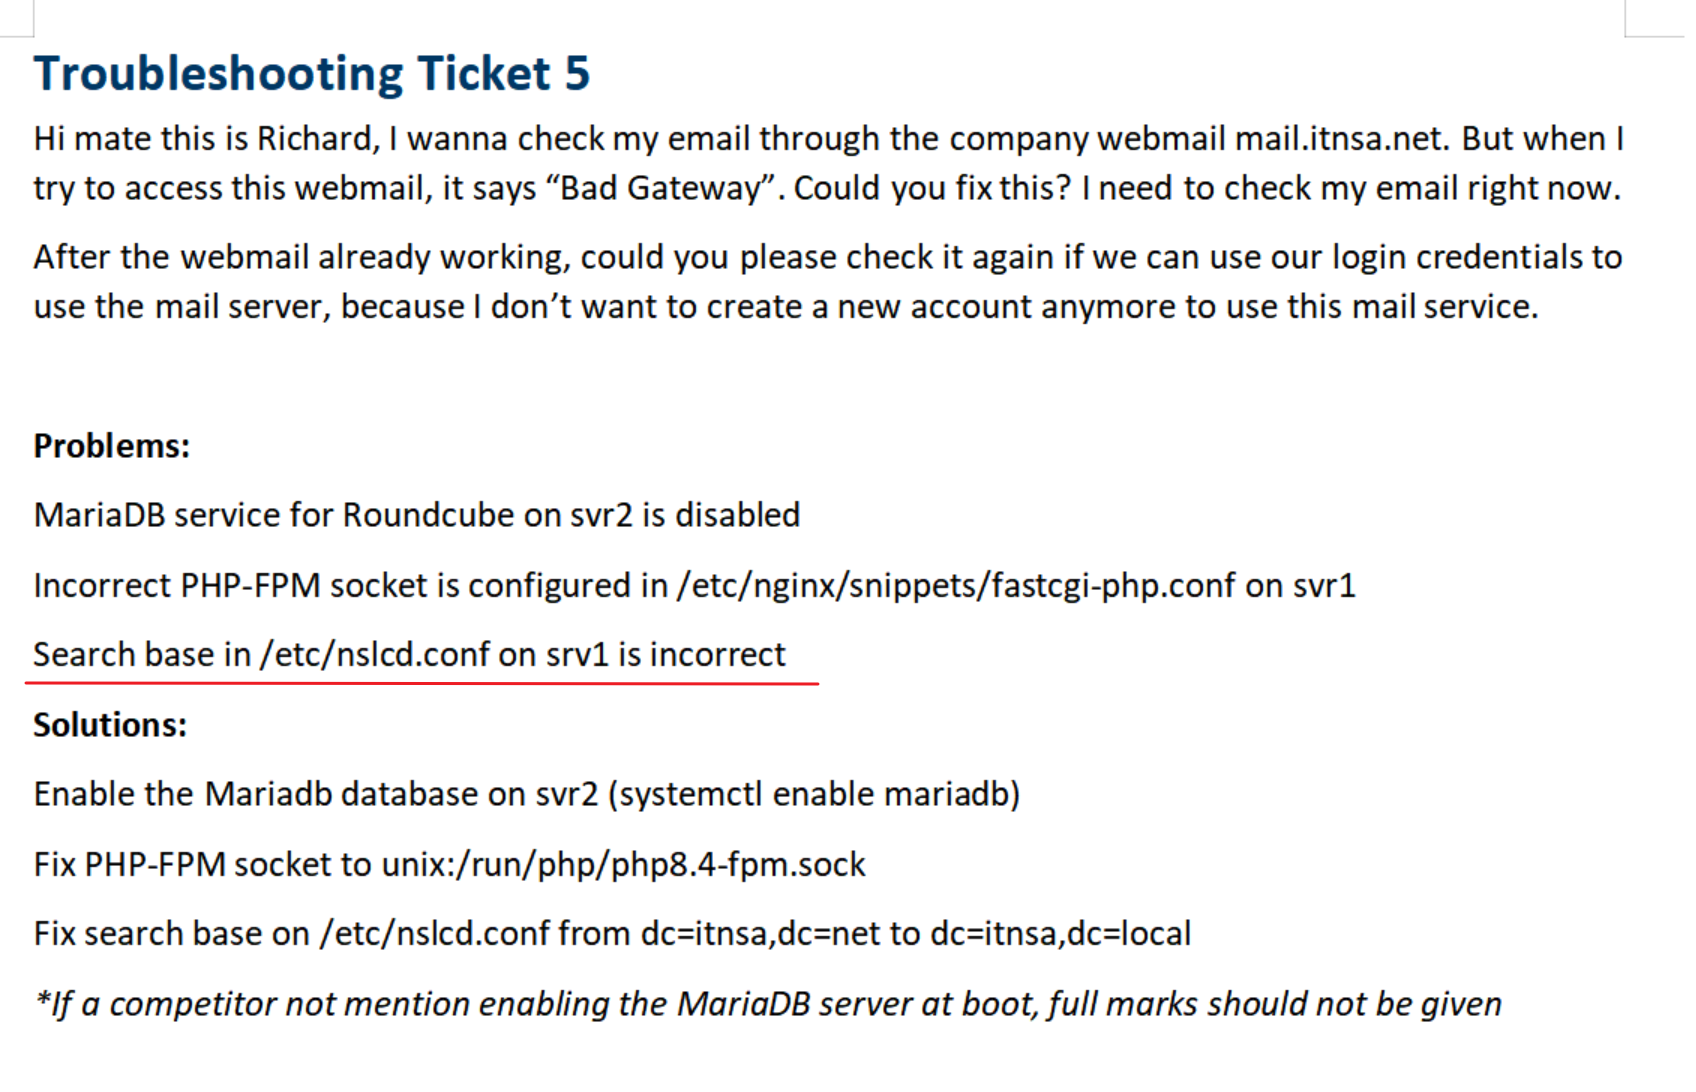
2、Nginx 使用了错误的php unix,mariadb-server 没有启动:
因为webmail用的是 php,所以首先怀疑php
查看配置文件发现php socket路径写错了
然后发现php socket文件的属主和属组不是 www-data
然后发现问题还是没有修复,开始排查后端数据问题,发现数据库没有启动
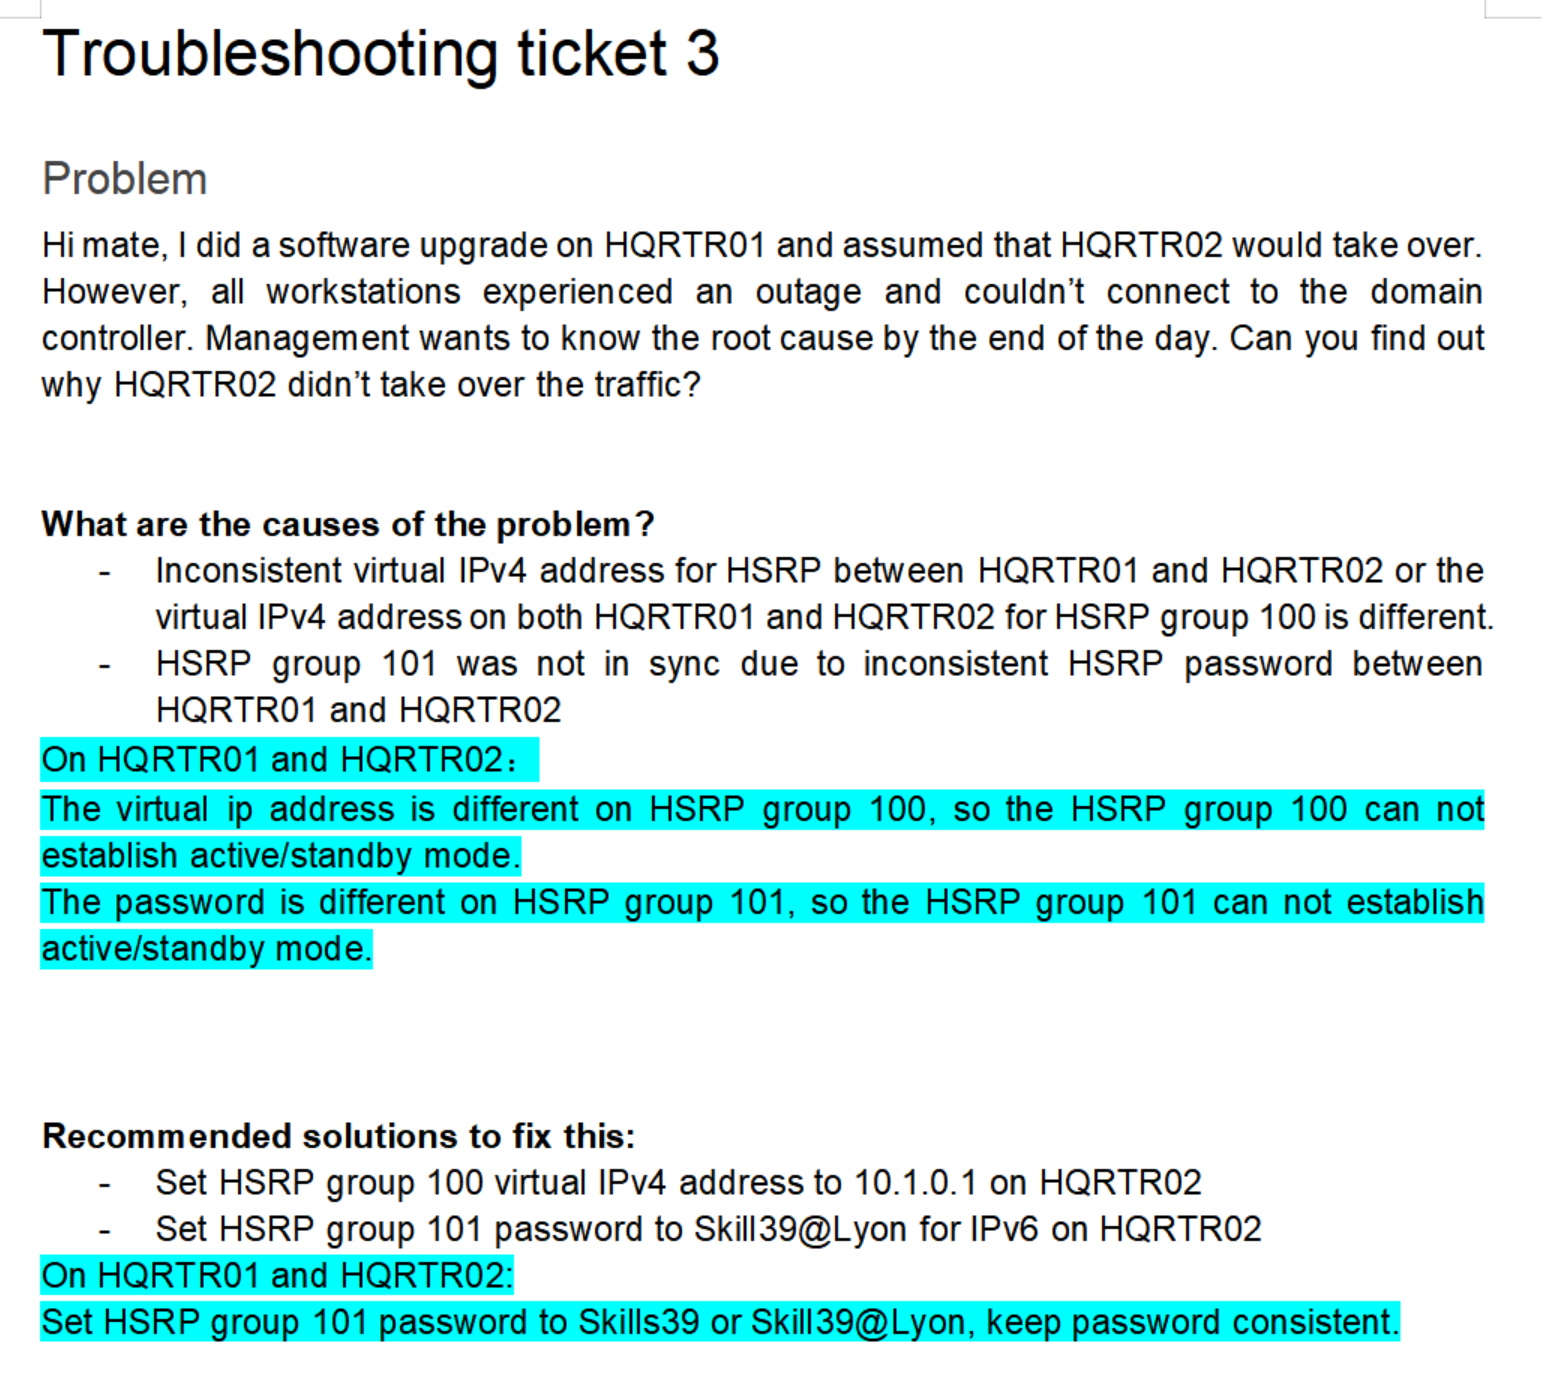
四、FHRP(GLBP、HSRP、VRRP)
设置密码时要加说明,要求两边设置一样的密码
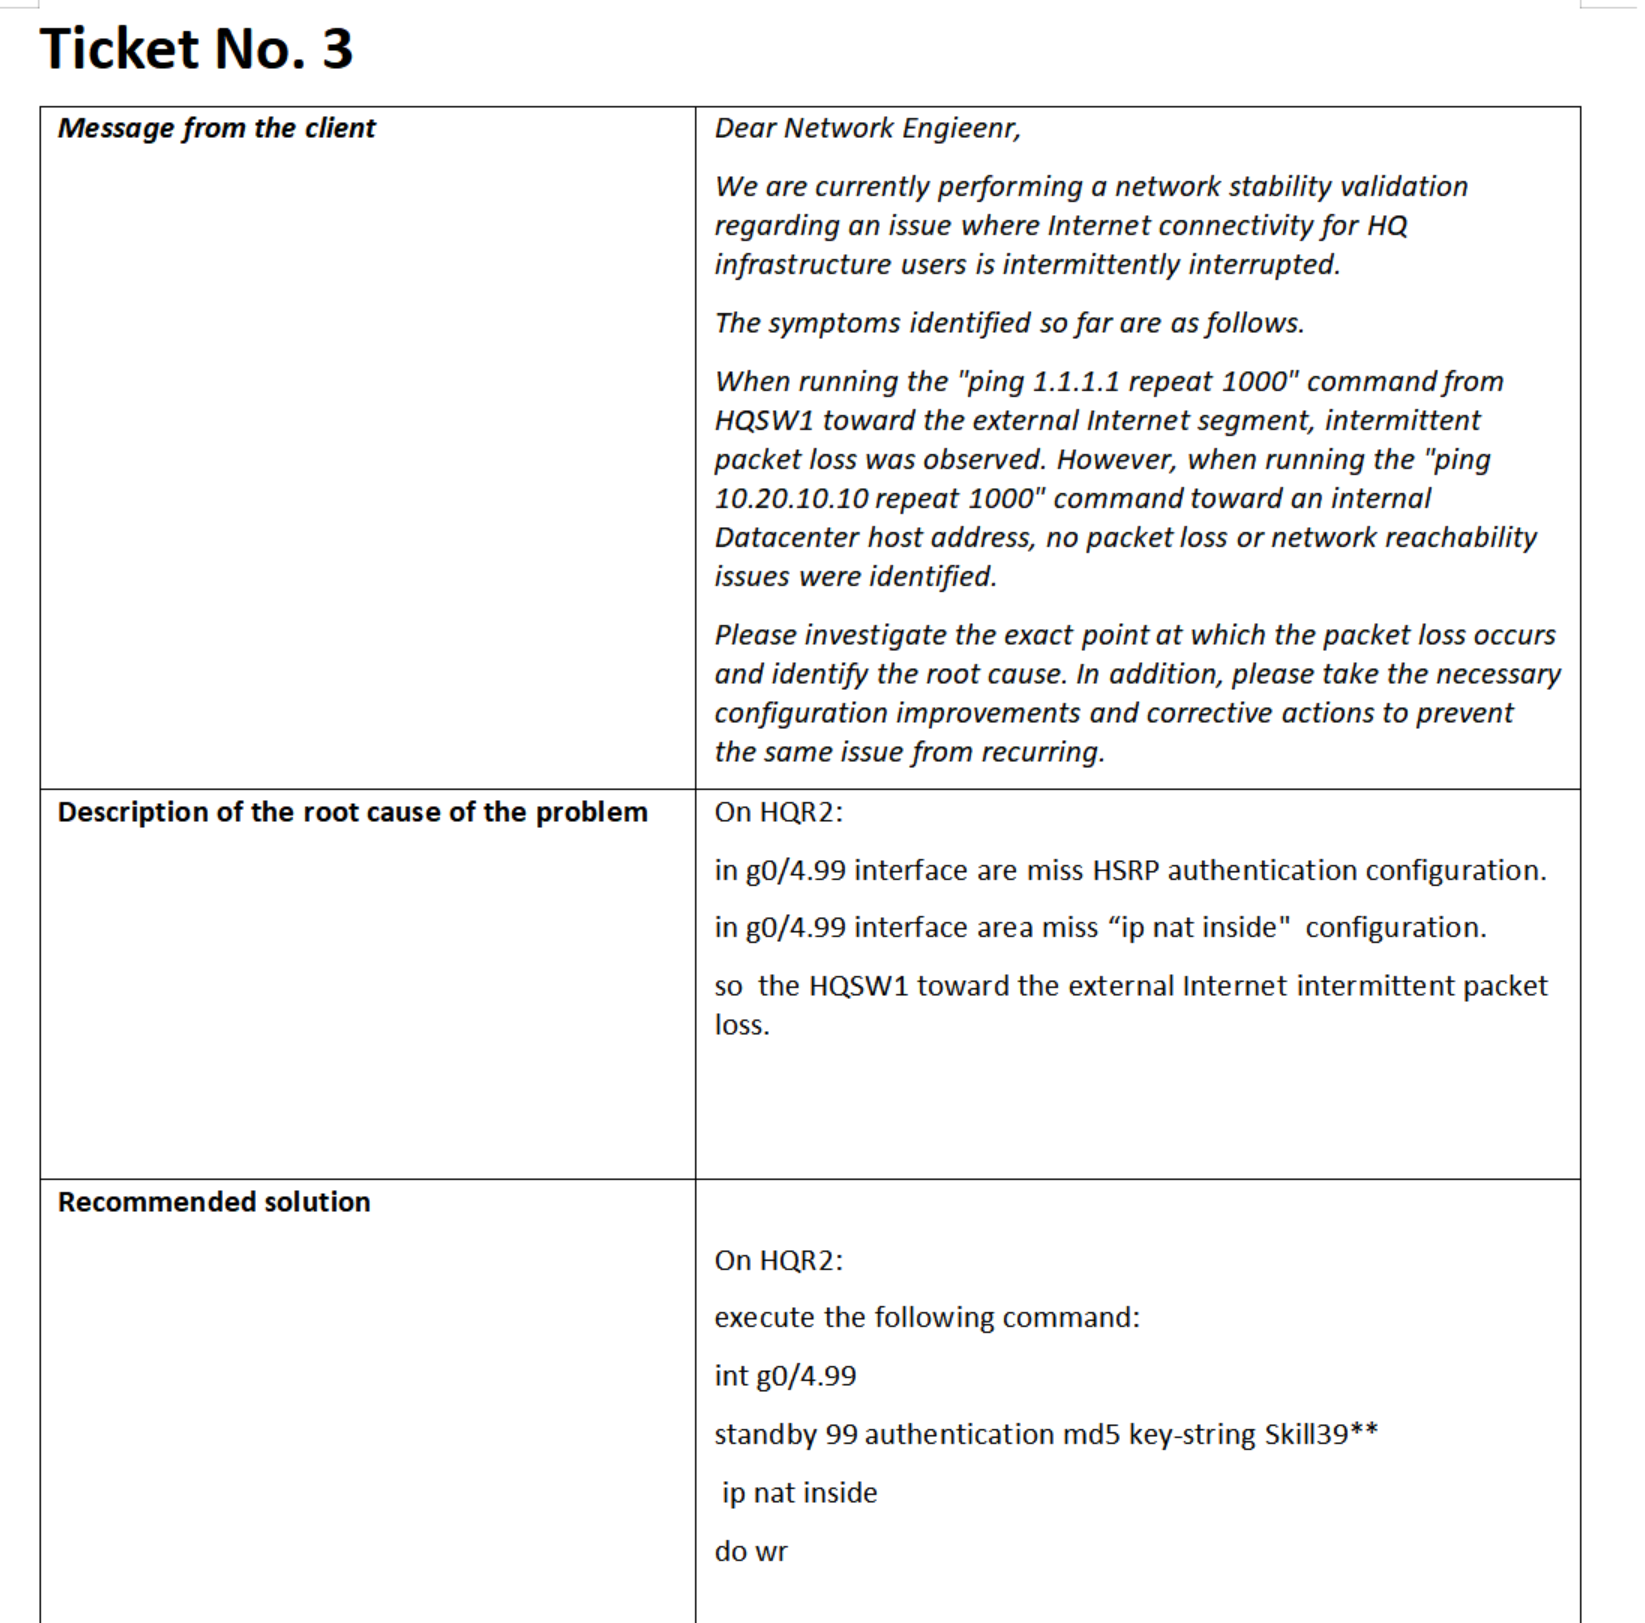
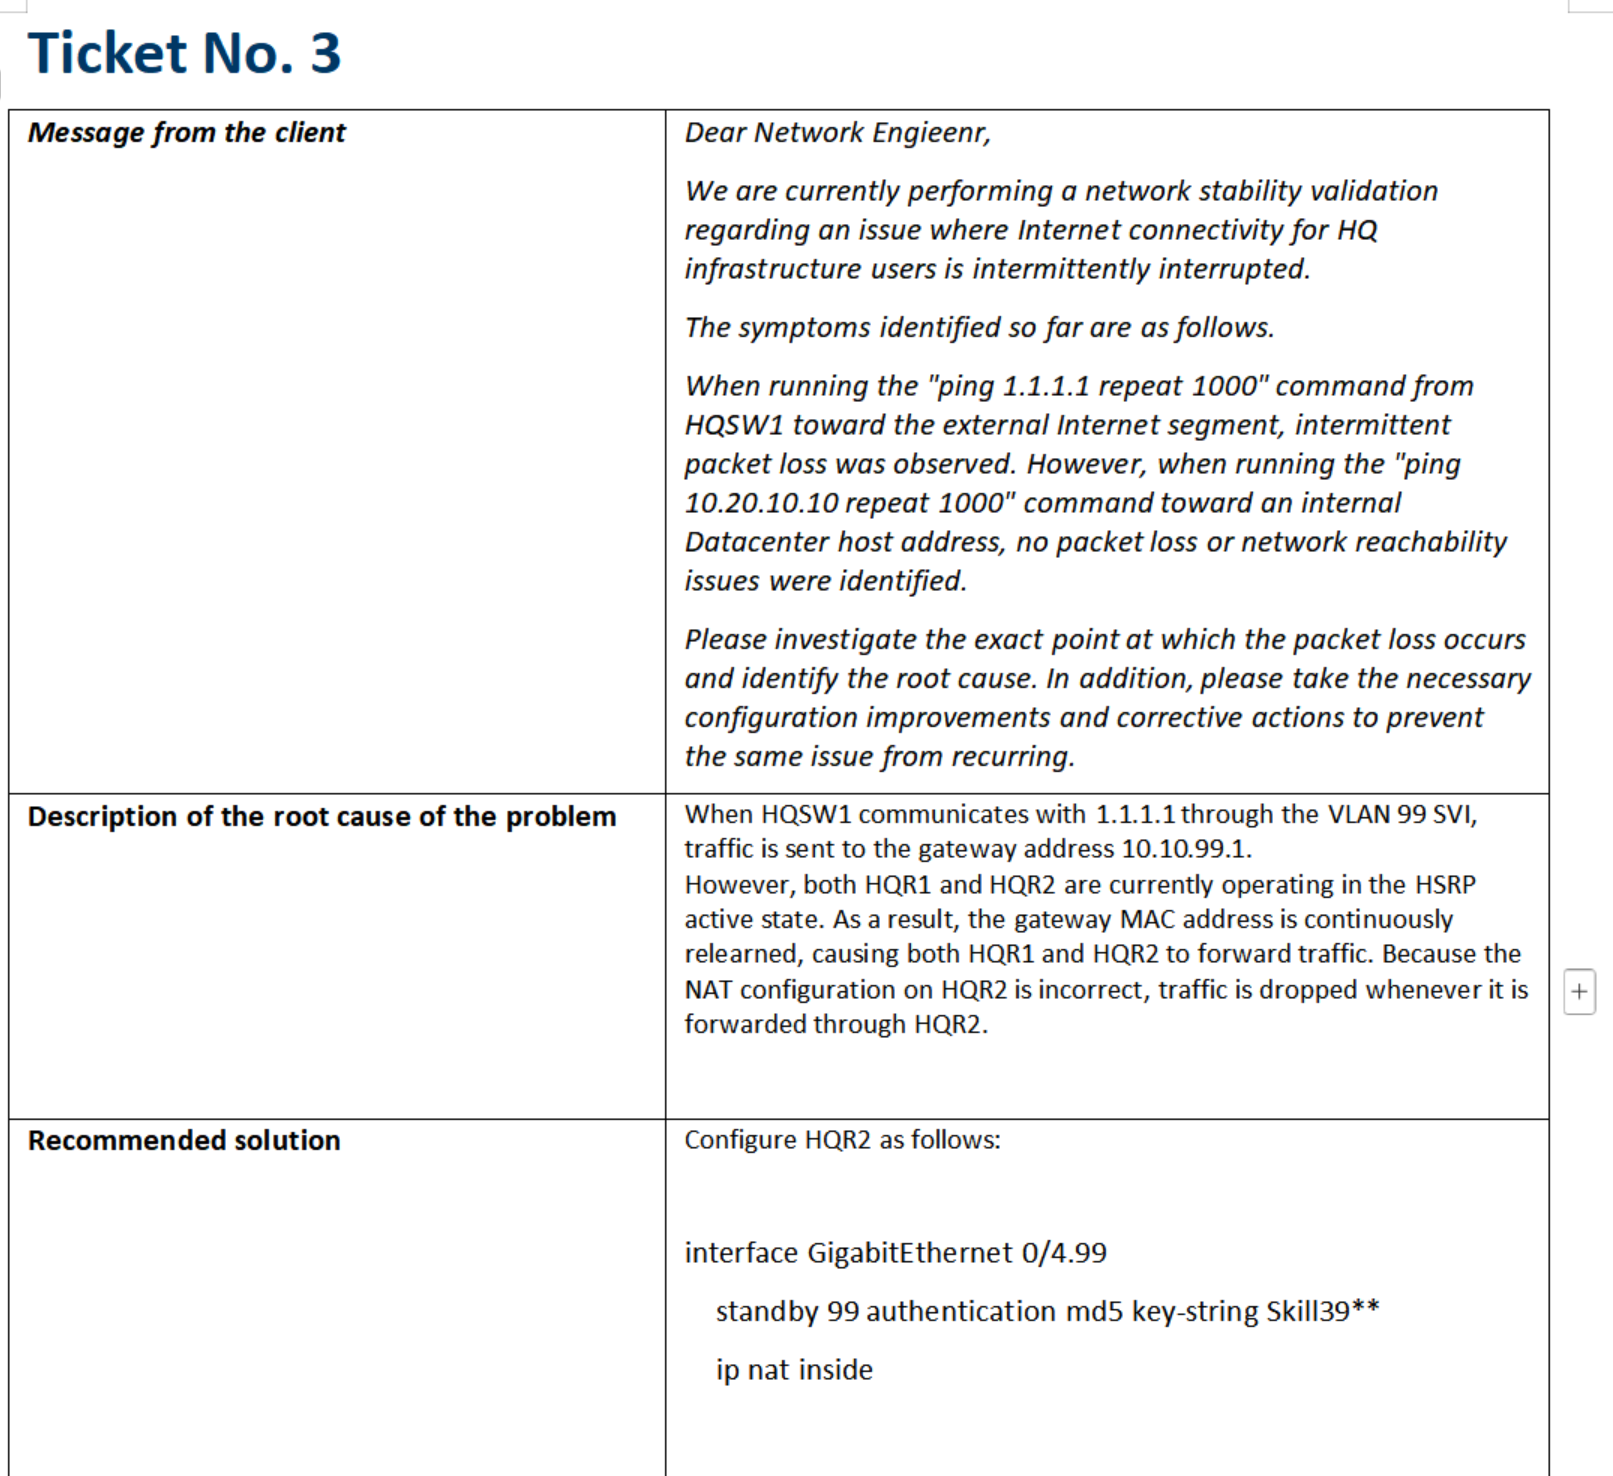
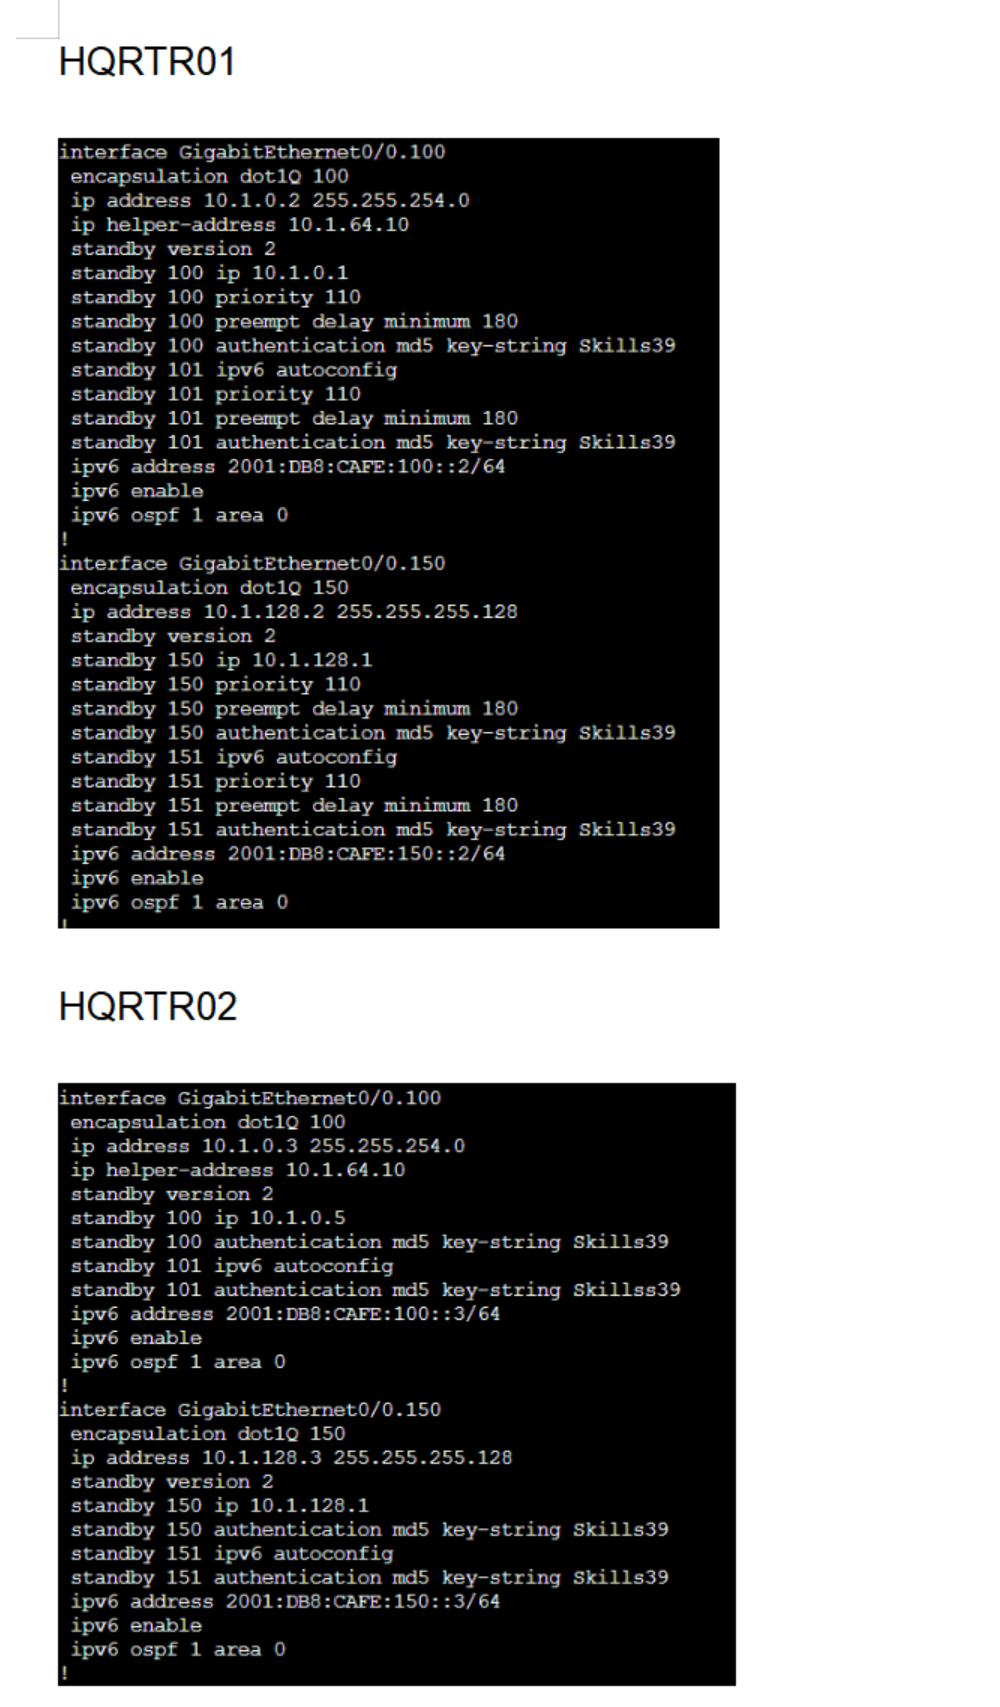
1、没有配置预共享密钥导致两边路由器都是主Master,导致流量一会走左边,一会走右边:
发现ping包有时候会丢一两个,就开始排查网关,发现有一边网关没有配置 ip nat inside
然后看到网关地址是 standby的,看两边standby的状态,发现两边都是 active,然后进行排查发现没有配置预共享密钥
答案原文:
第47届世赛:
五、防火墙、NAT:
1、Linux 防火墙:
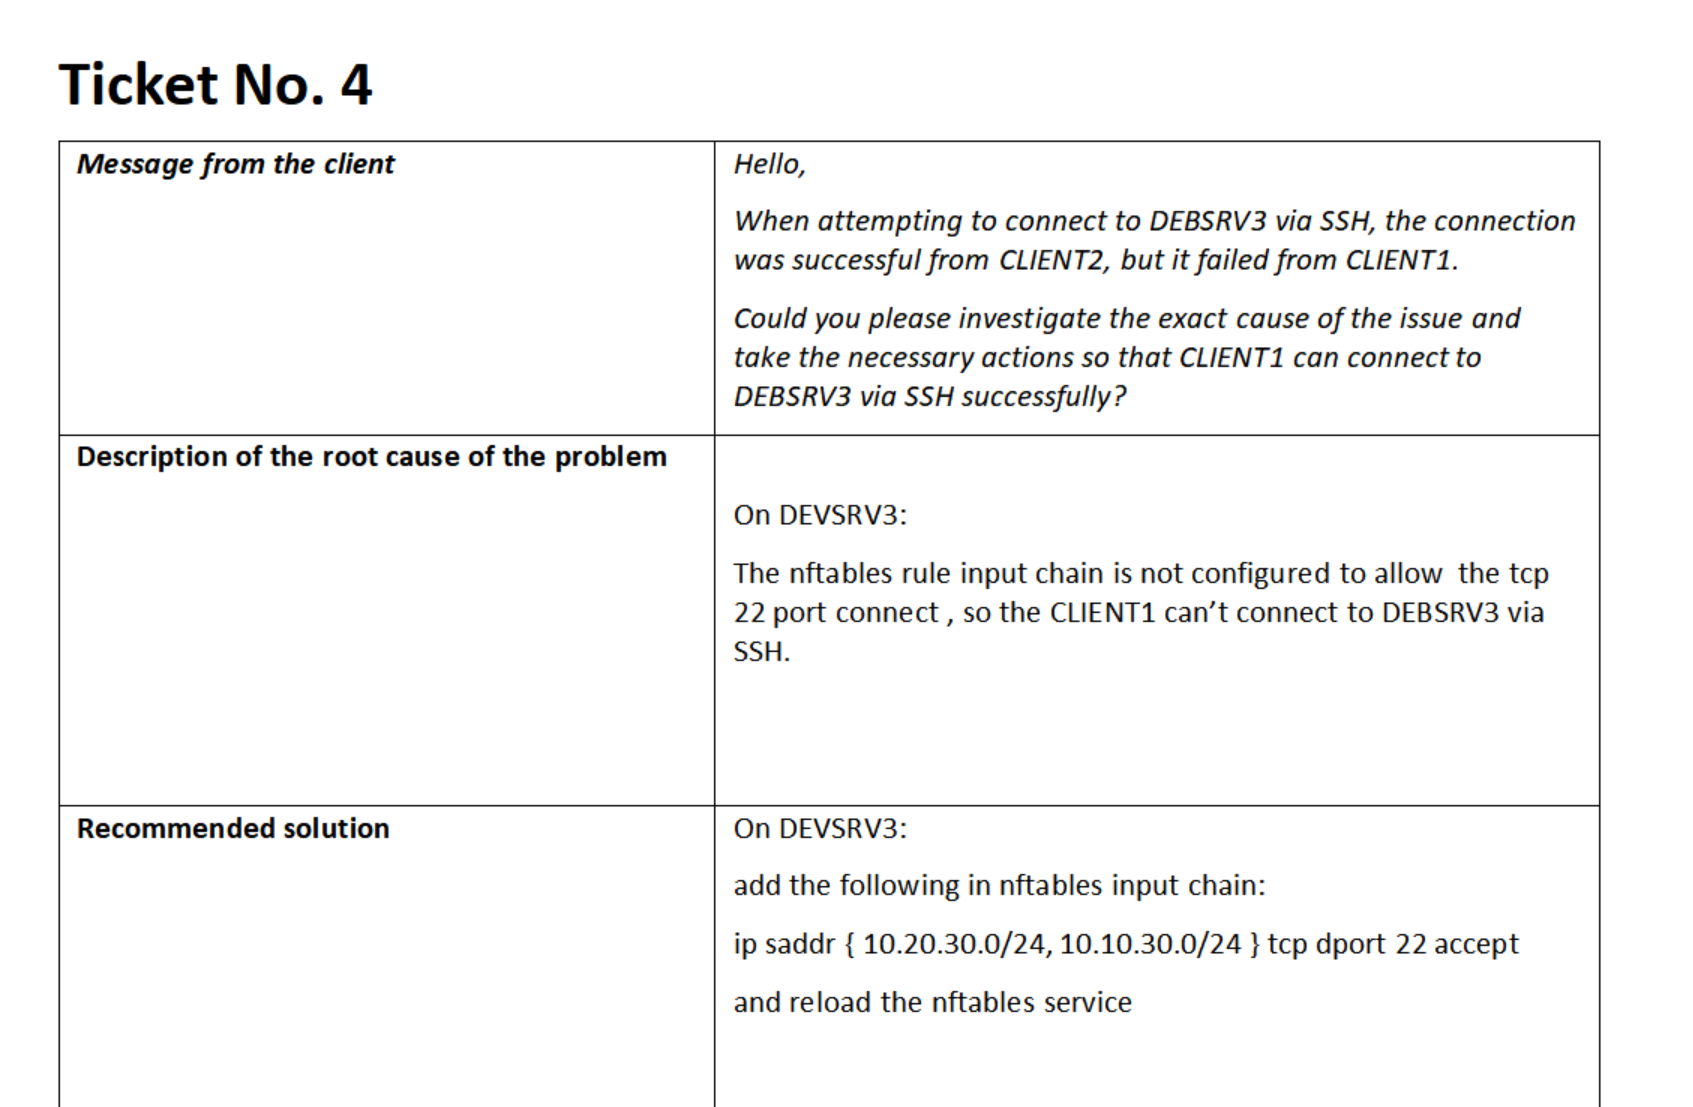
1)拒绝默认流量,没有允许 TCP 22,导致ssh无法连接:
发现路由ICMP能ping通,但是TCP不通,所以开始排查服务、security.conf、nftables的问题
2、Cisco NAT:
1)没有在子接口配置 ip nat inside,而是在主接口配置 ip nat inside:
ticket 跟 四-1 是共用的
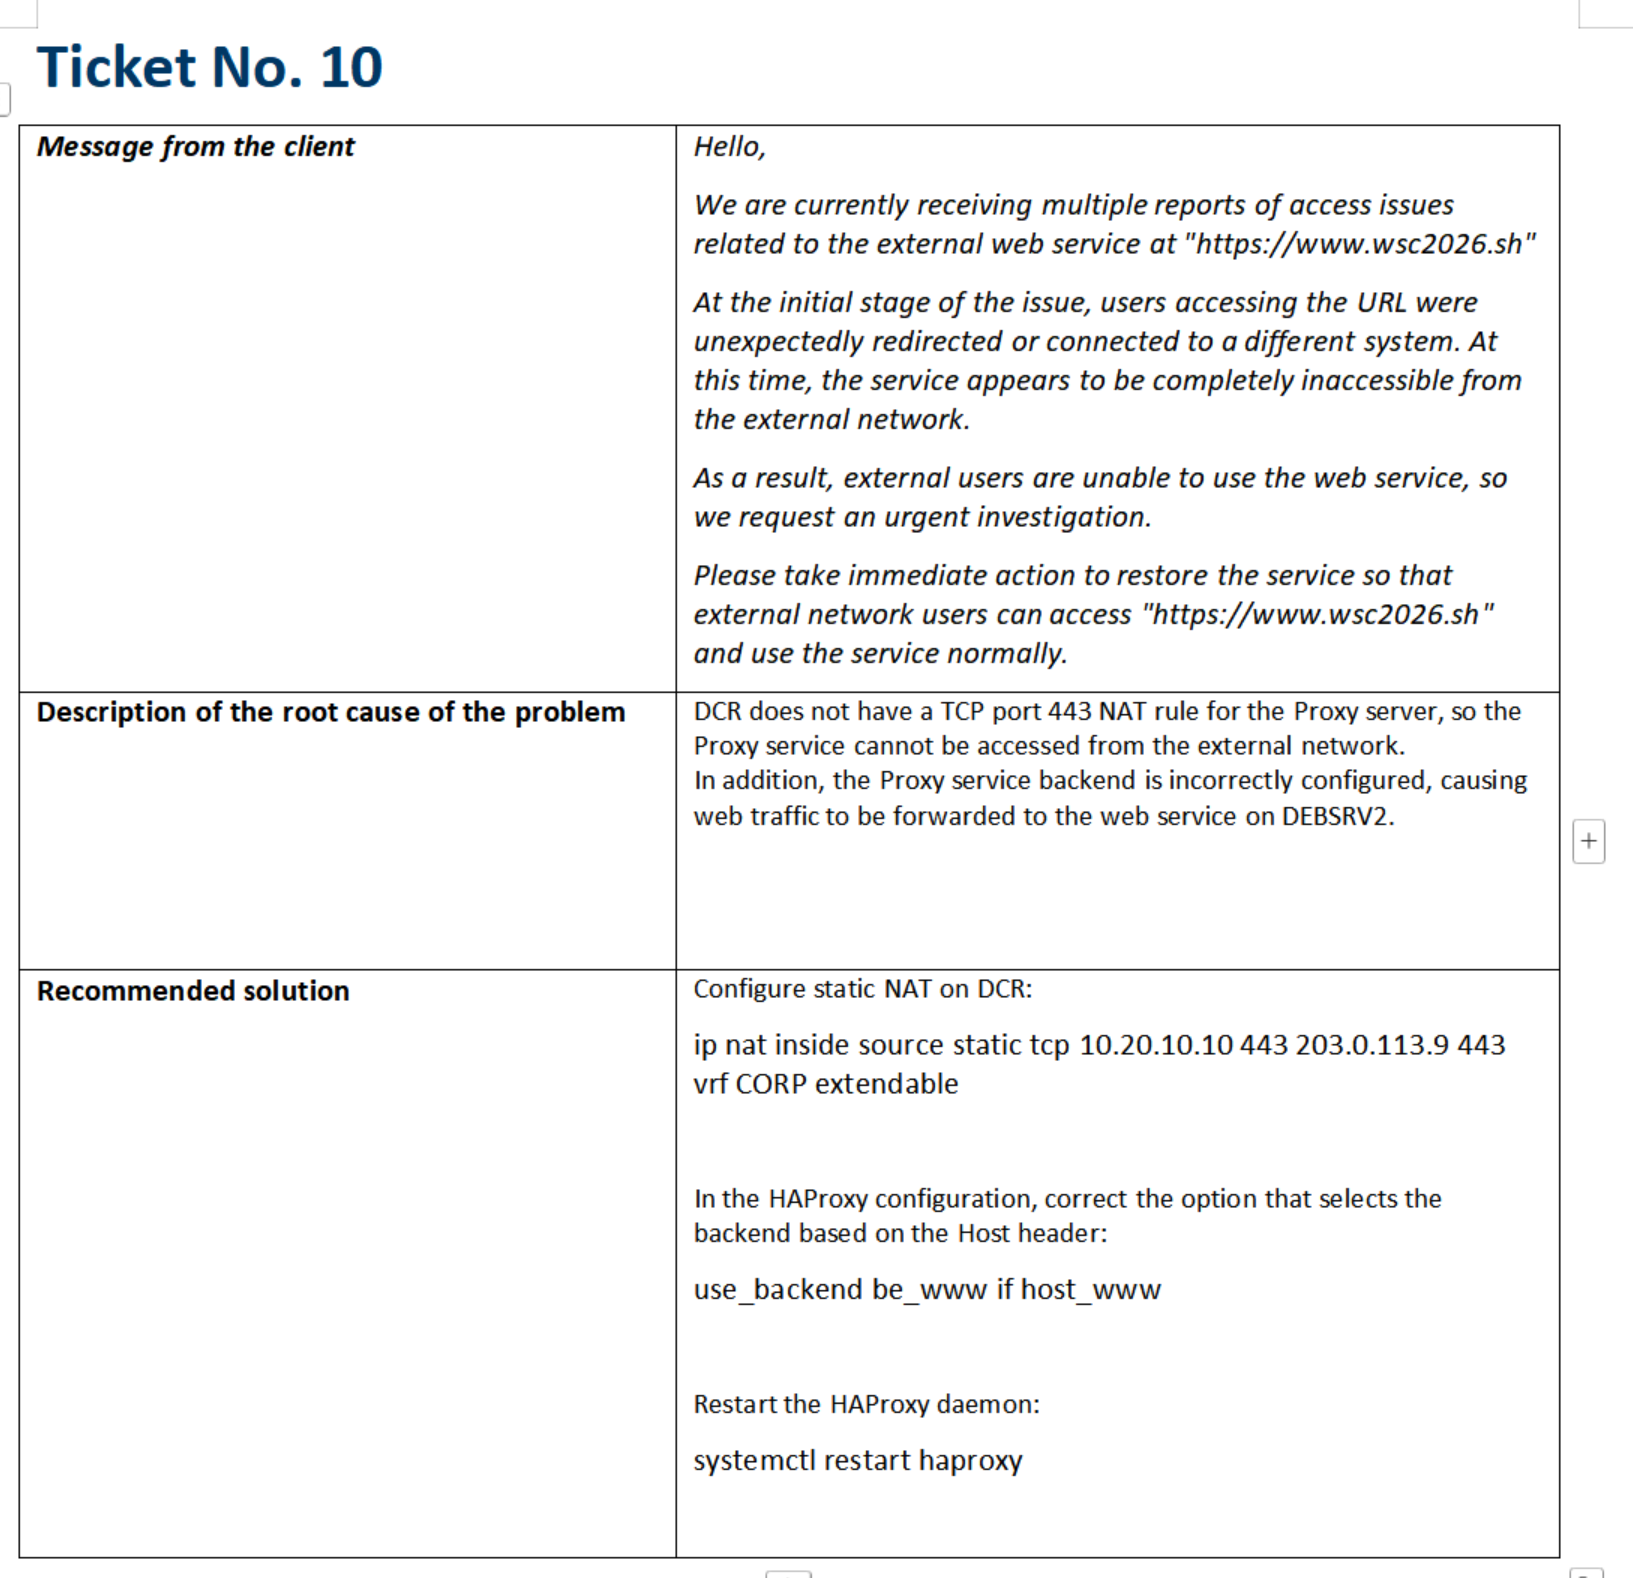
2)没有配置 公网端口映射:
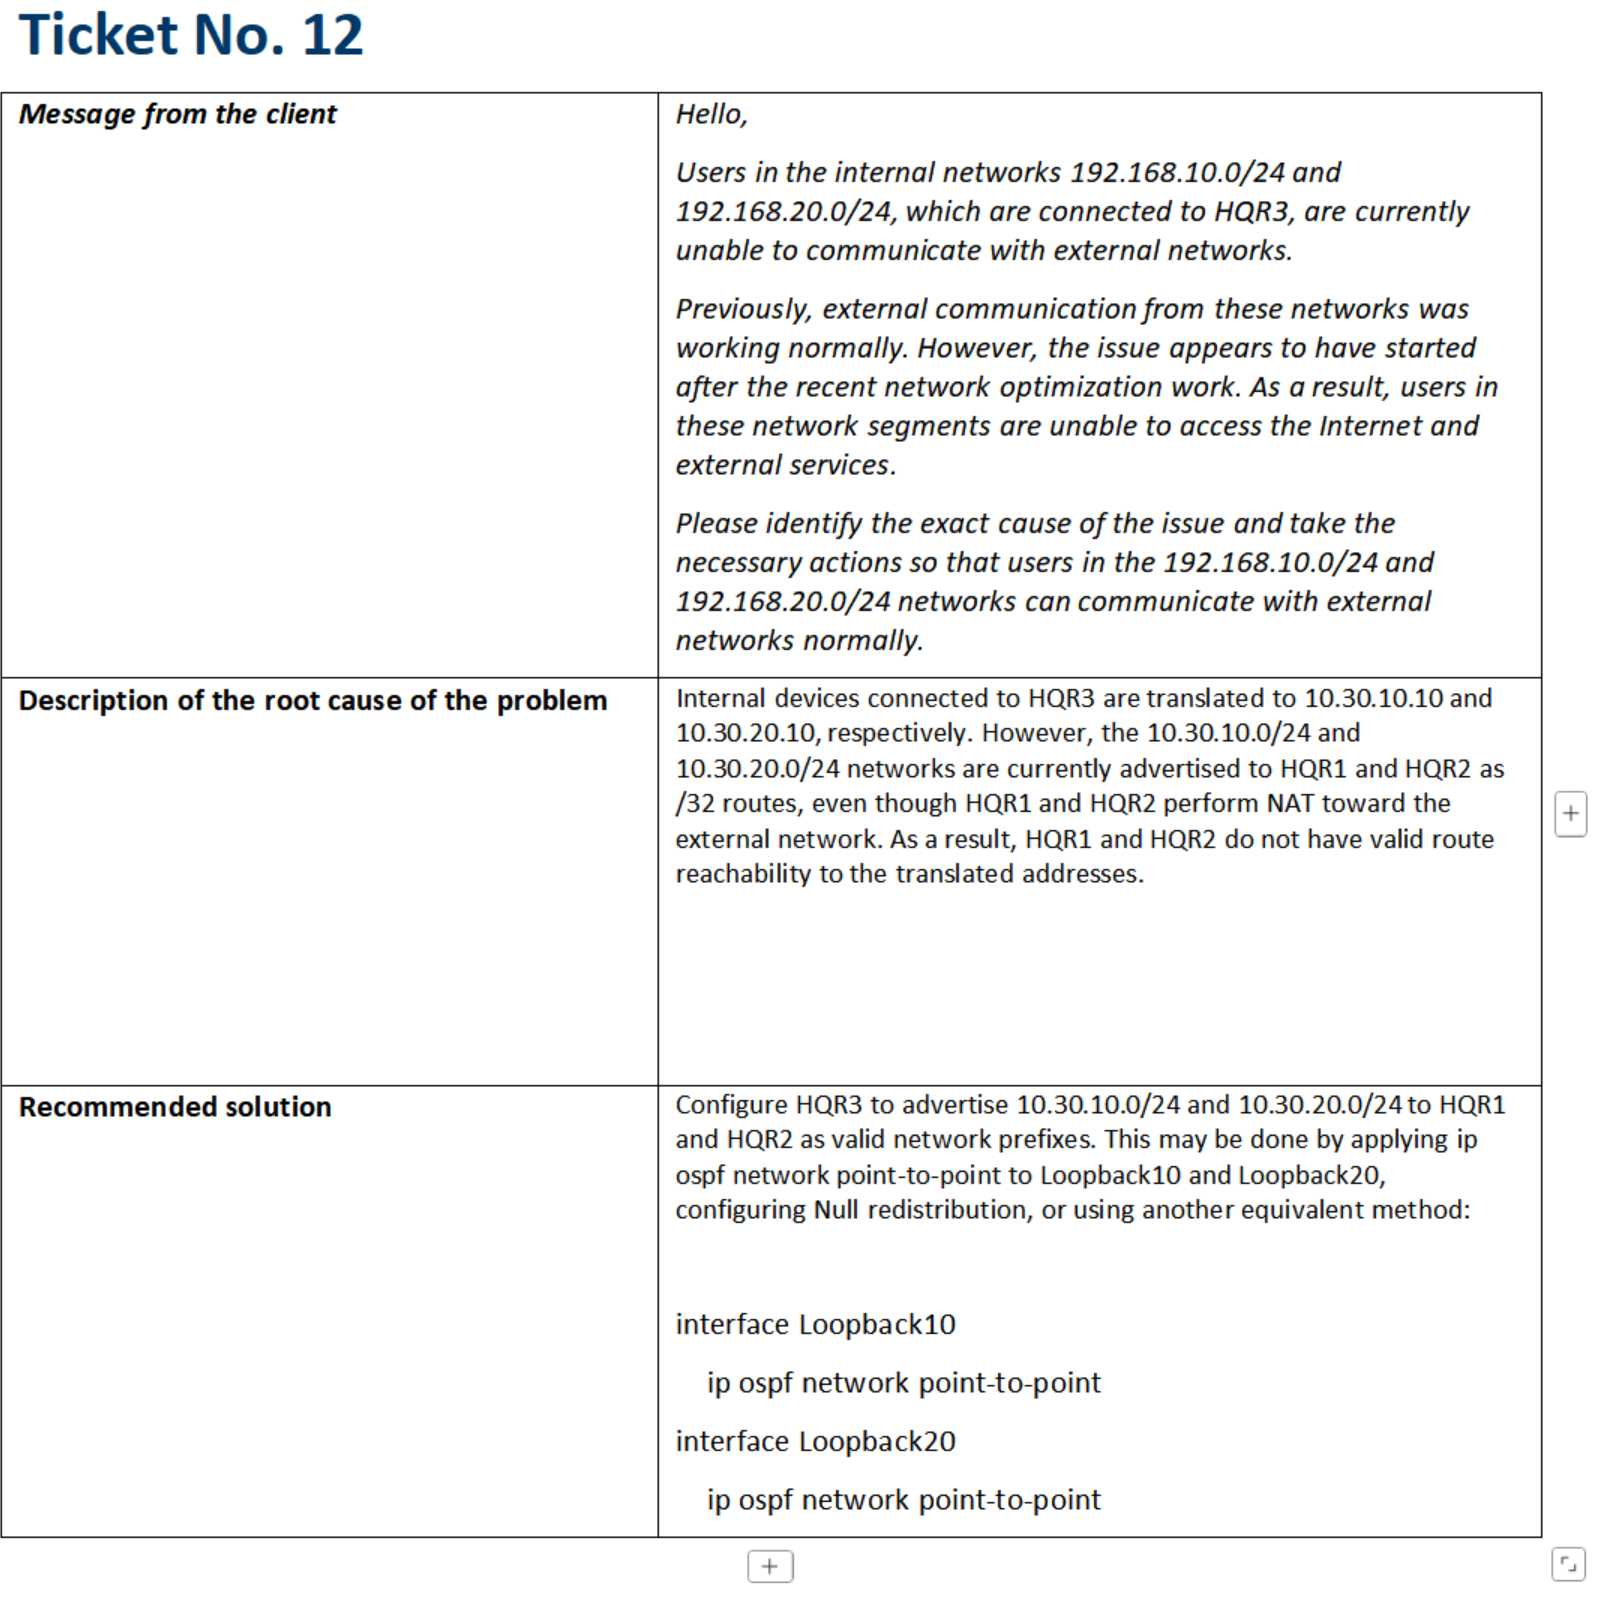
3)使用 Loopback /24 网段作为NAT地址池,但是OSPF默认将 Loopback通告为 /32 网段,导致NAT转换失败:
六、AAA:
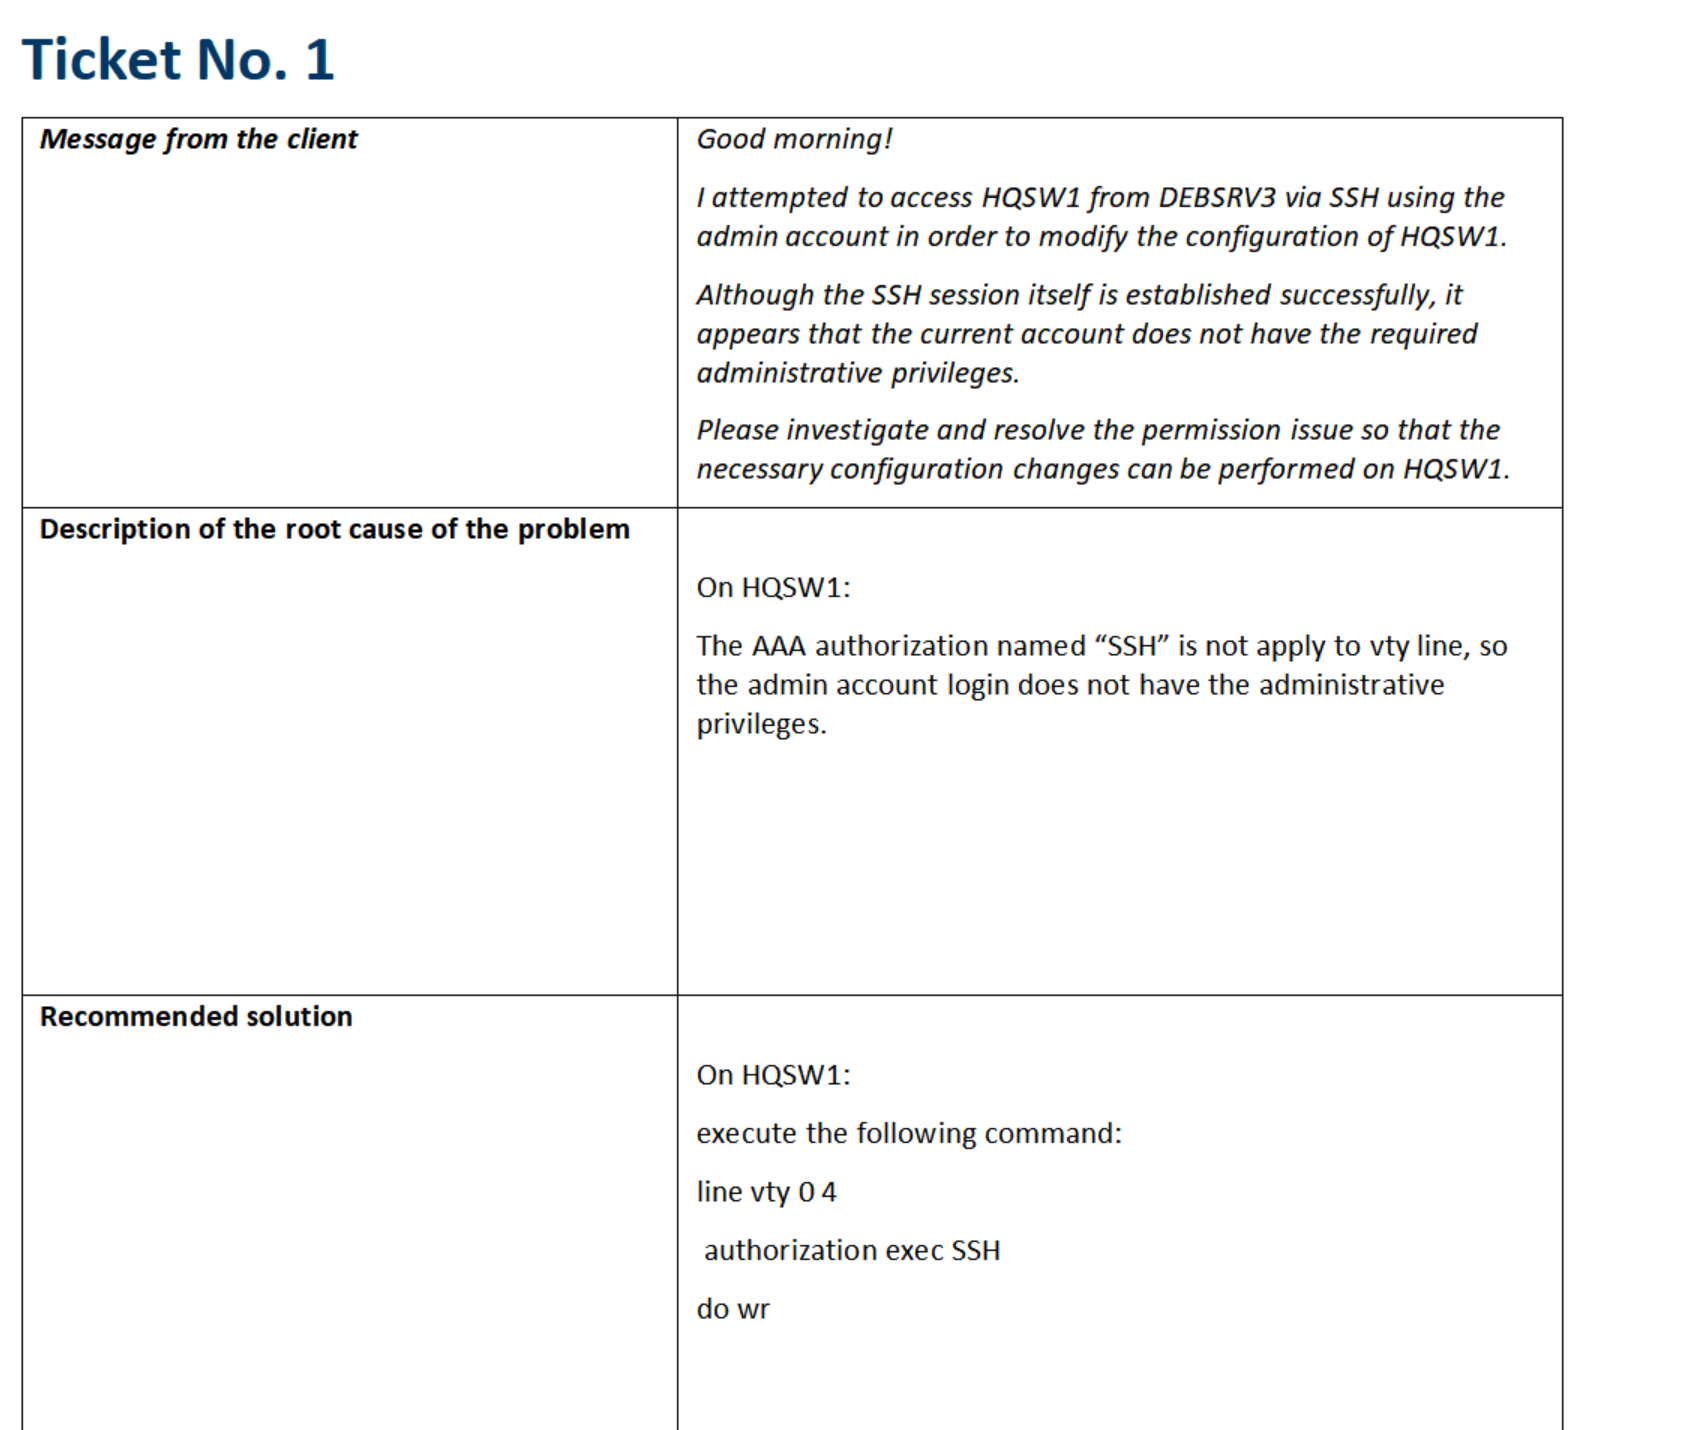
1、AAA没有应用在vty中
摘要:没有在vty中应用AAA
# 原因:
## vty line中没有应用这个叫SSH的AAA 授权
On HQSW1:
the AAA authorization named “SSH” is not applied in the vty line.
# 解决方案:
On HQSW1:
execute the following command:
line vty 0 4
authorization exec SSH
do wr
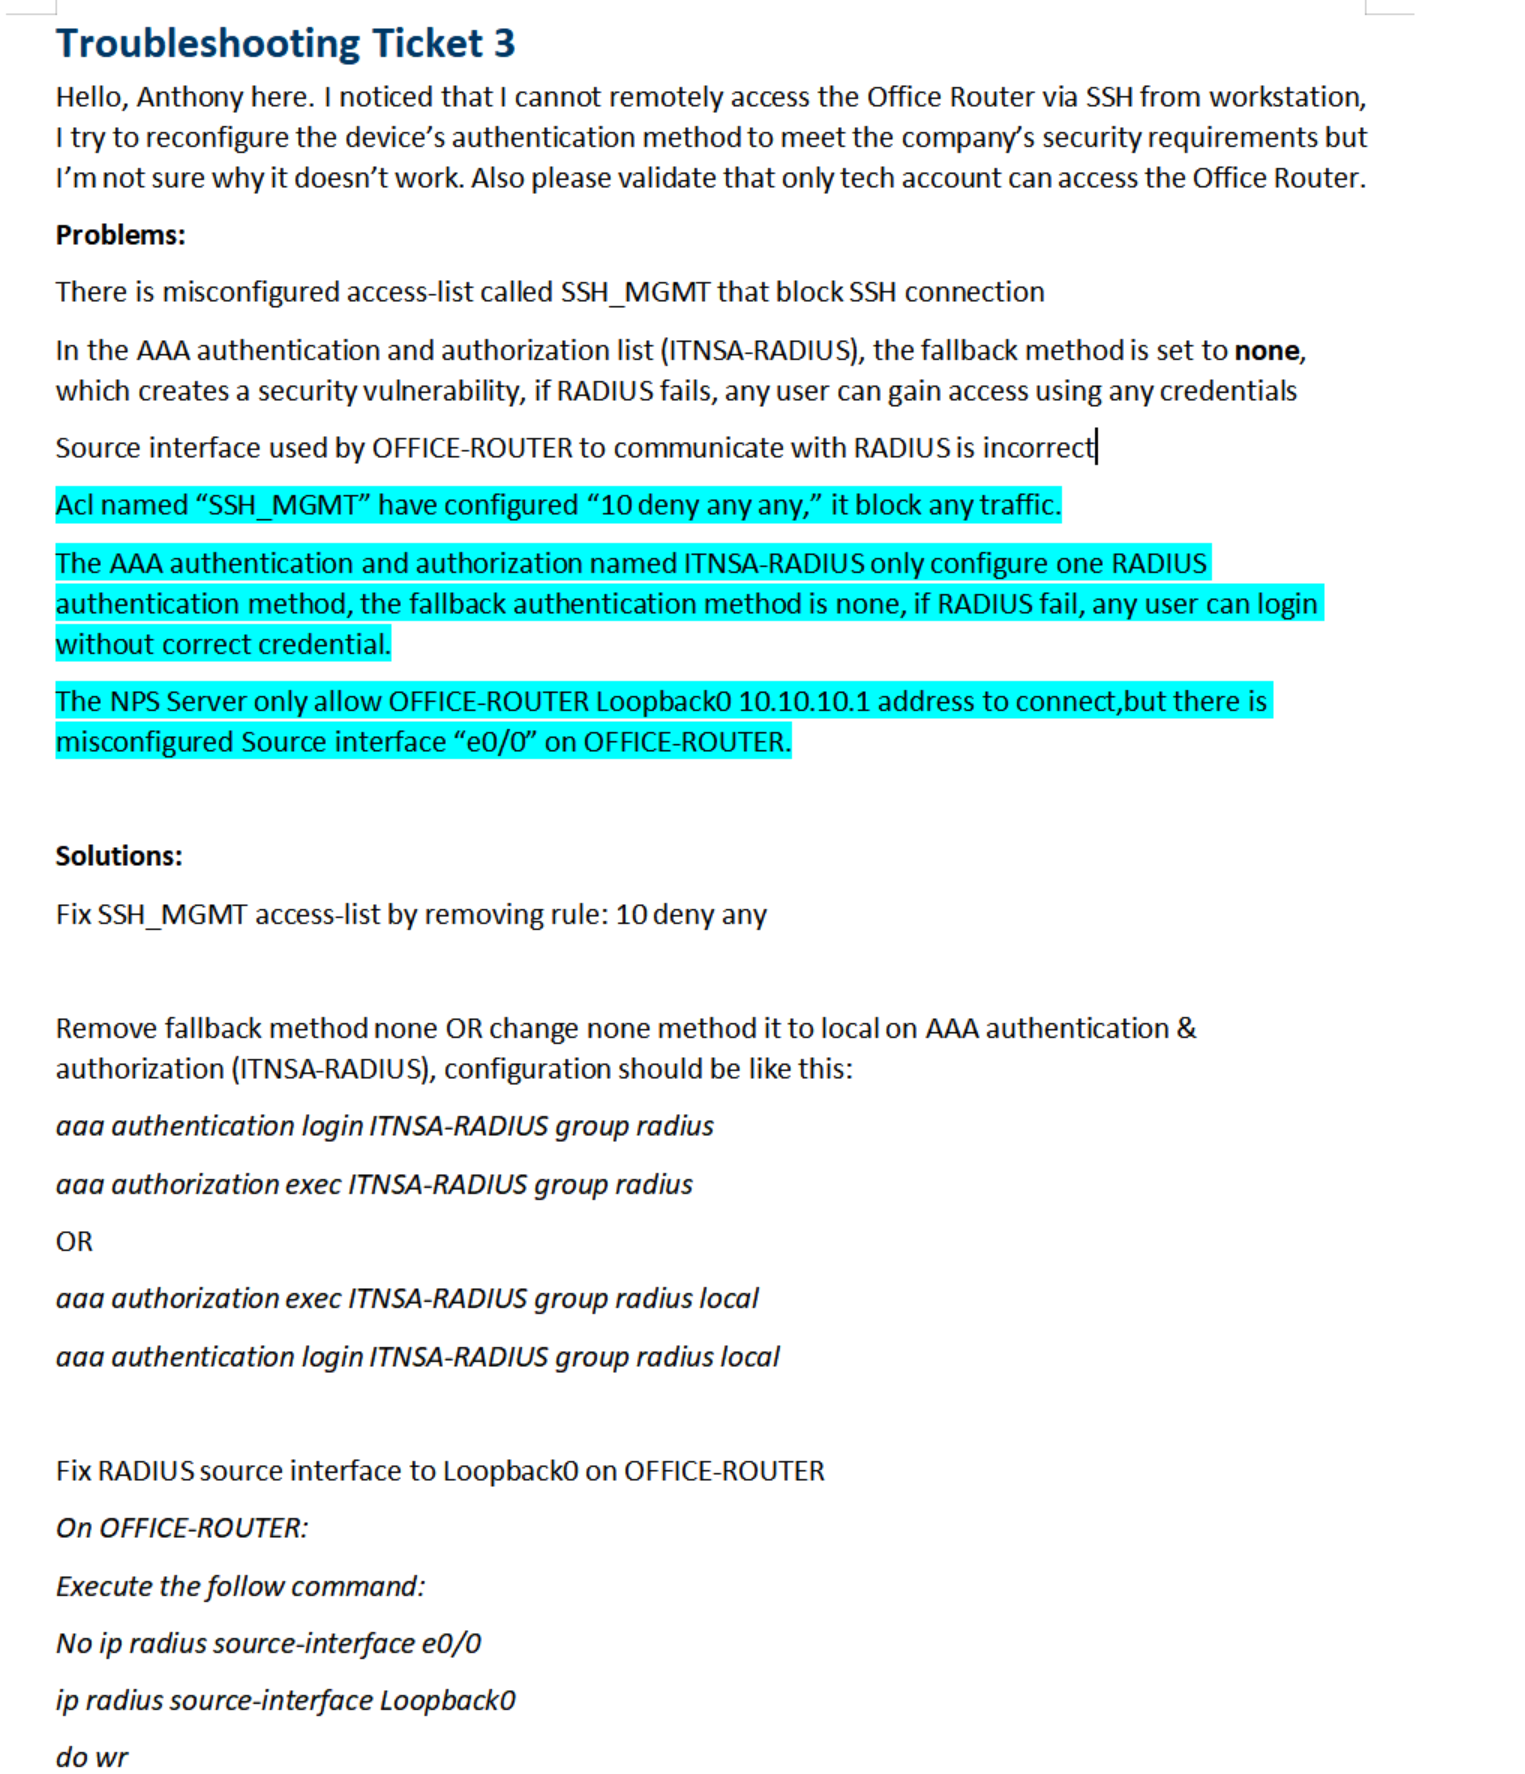
2、AAA fallback认证方式为none,并且指定了错误的源接口:
·补充知识点:
如果 AAA 身份认证方式是 none,那么任何用户都能使用任何凭据来登录
七、IPv6:
1、Cisco:
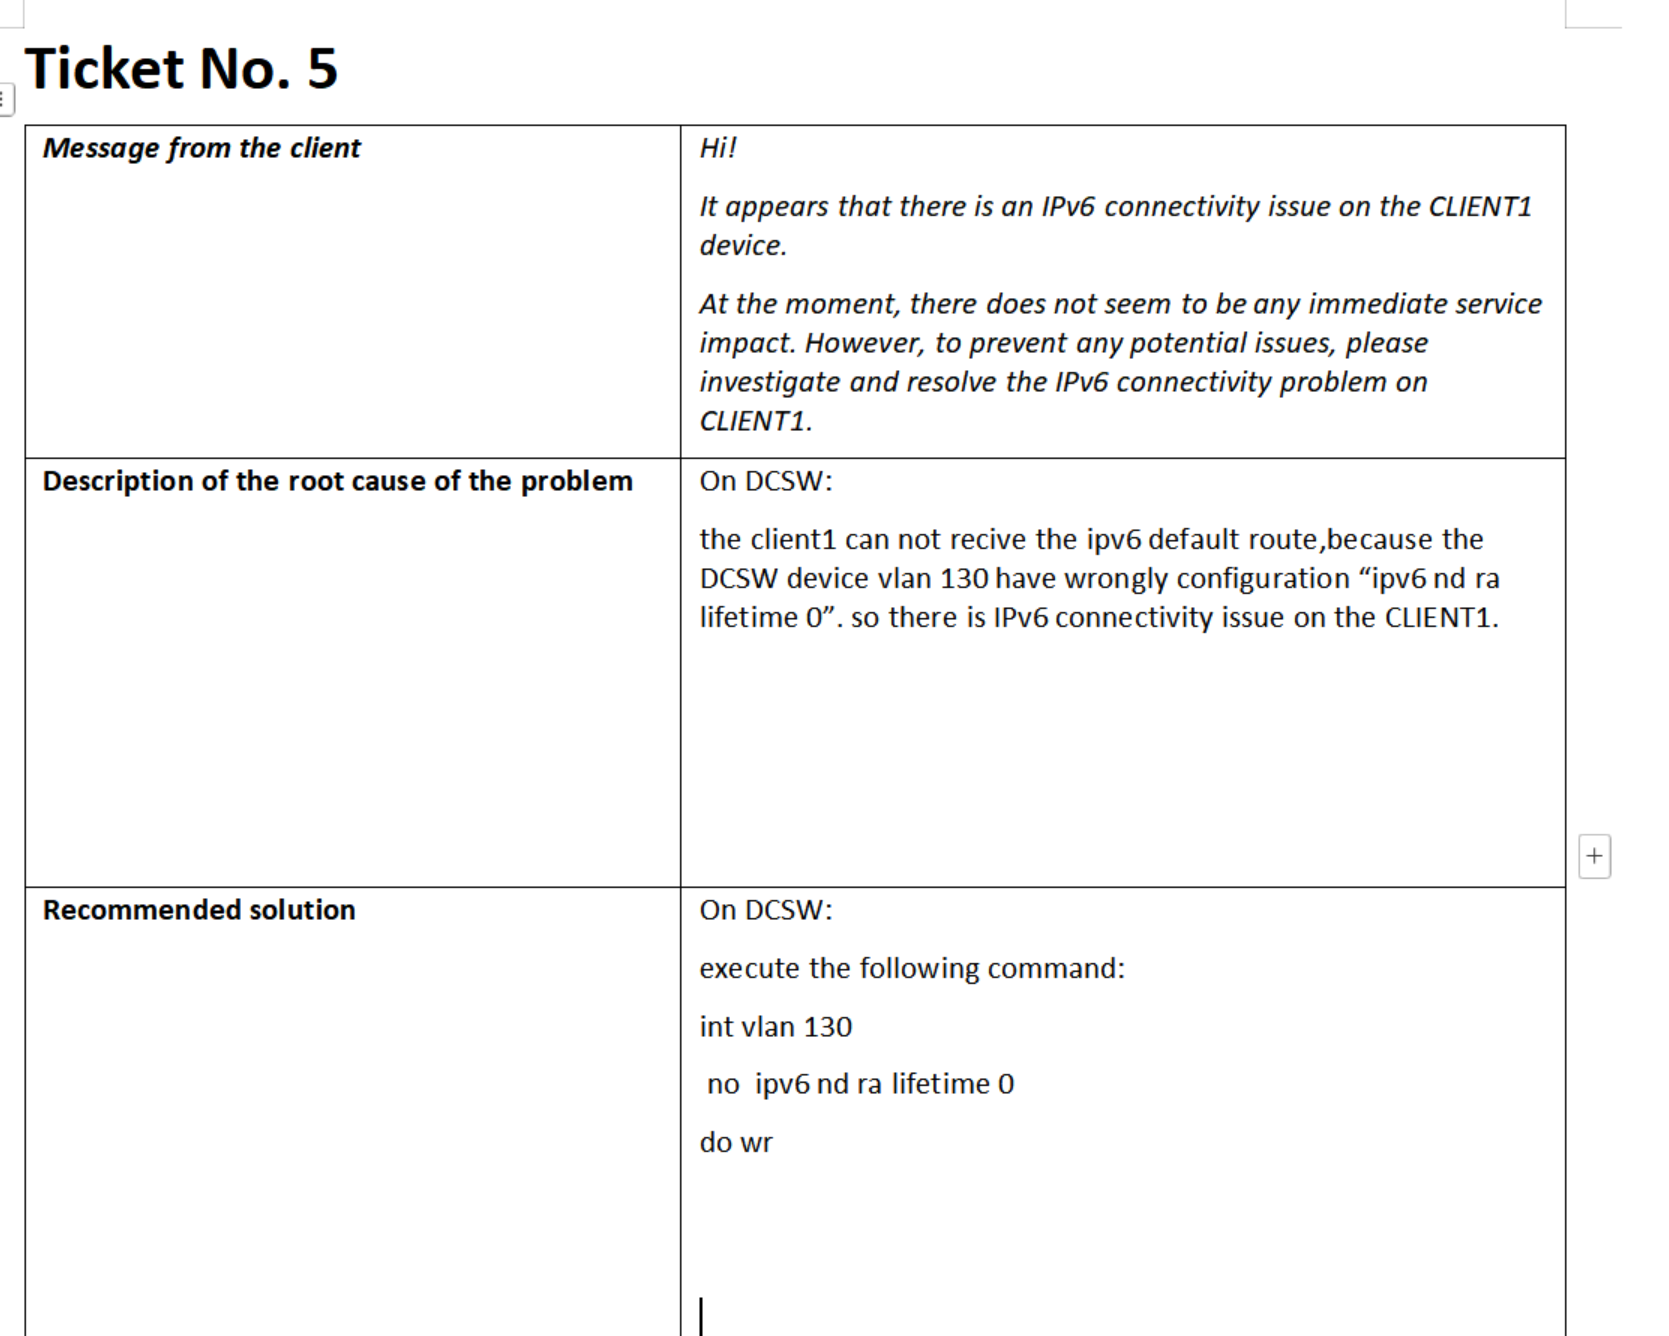
1)接口禁止了发送ra,导致客户端无法获取到IPv6默认路由,导致无法访问其他网段:
八、Web:
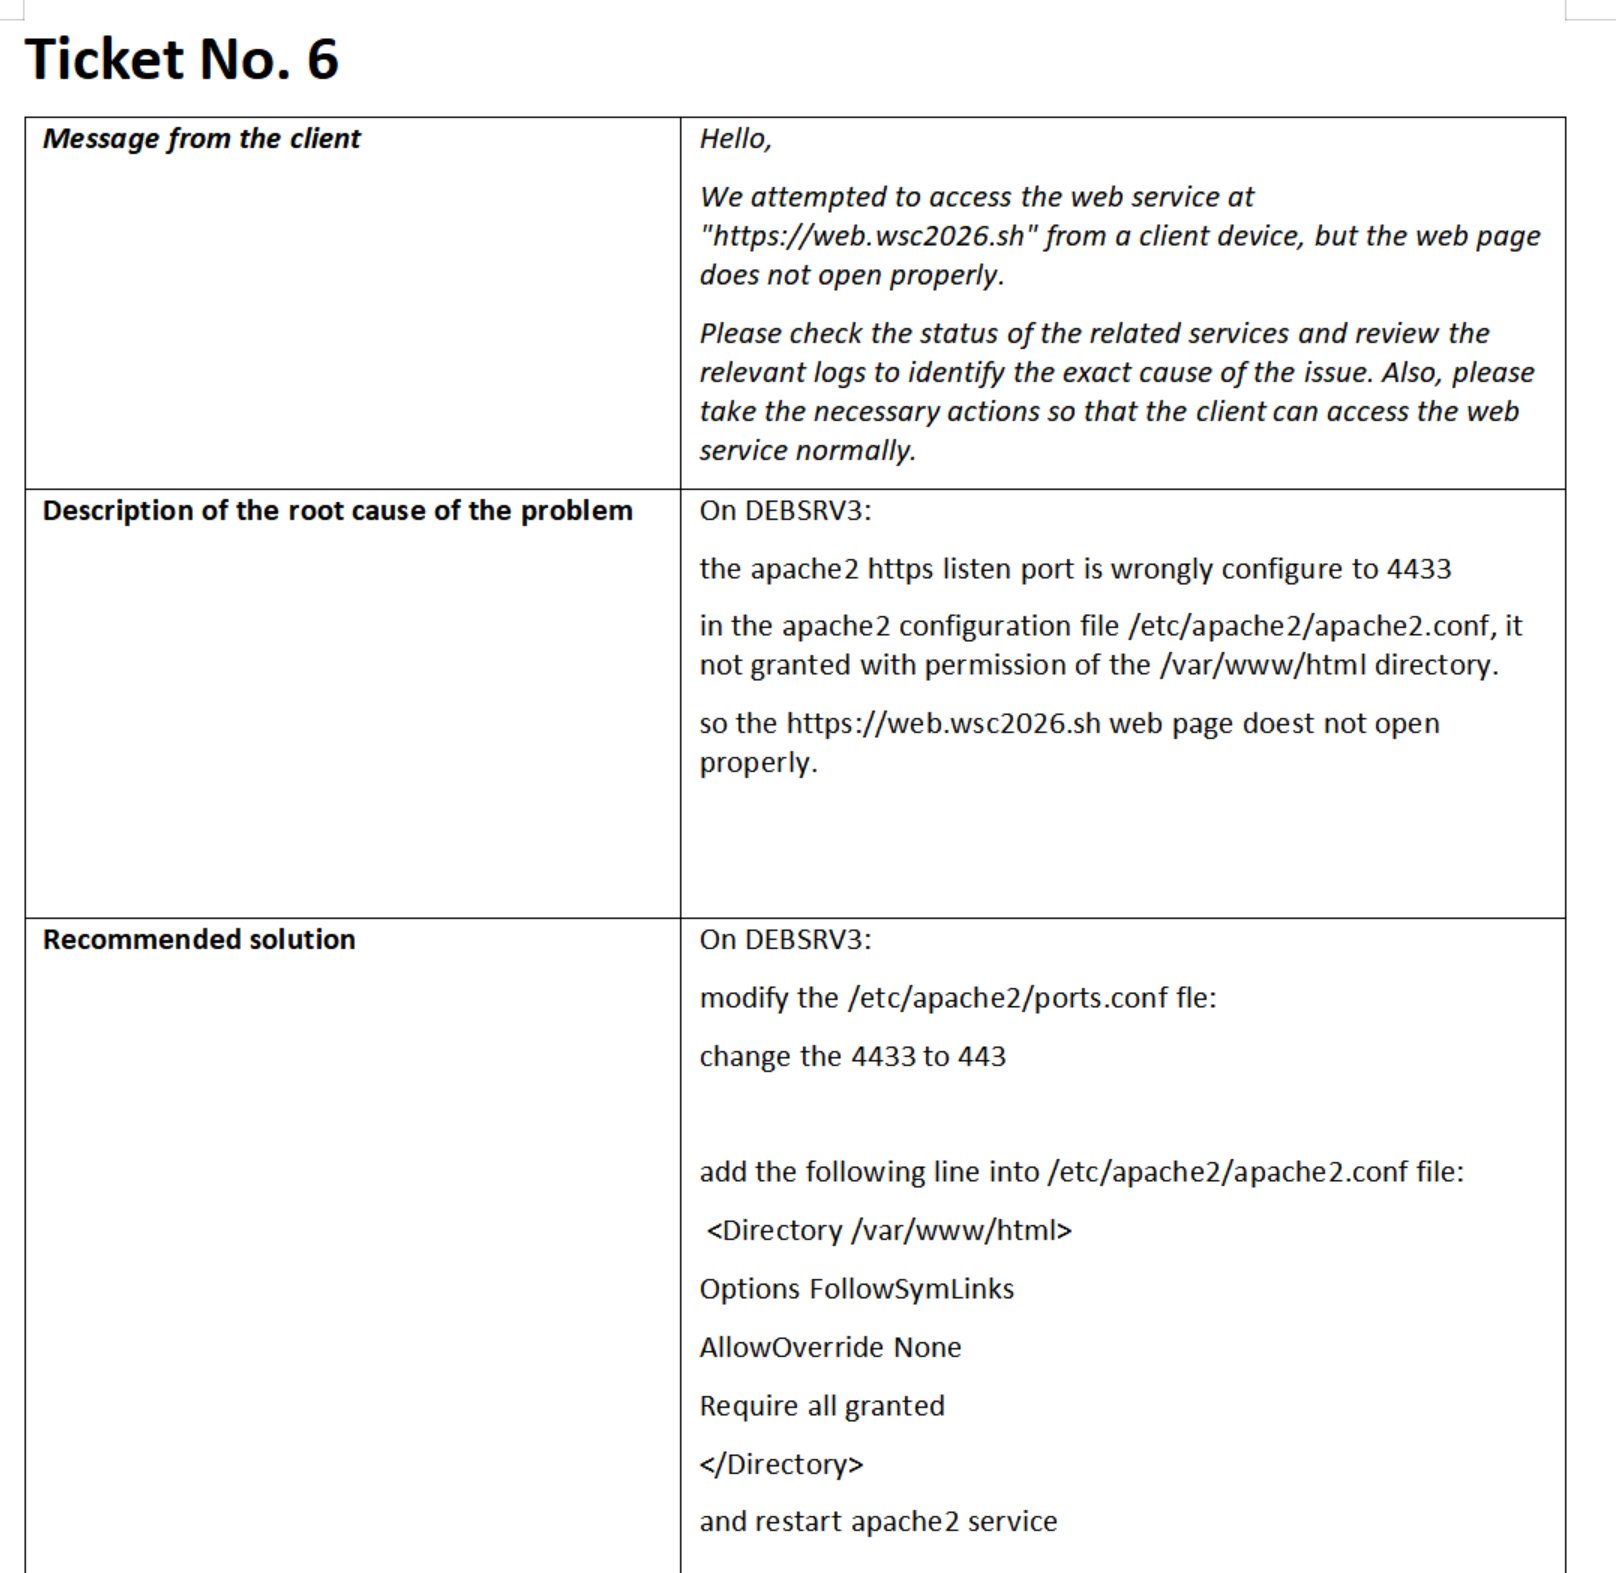
1、Linux Web:
·补充知识点:
.htaccess 也需要排查,它能够对单独一个目录进行自定义权限控制
1)Apache2 没有允许访问根目录的配置;监听错端口
2、Windows IIS:
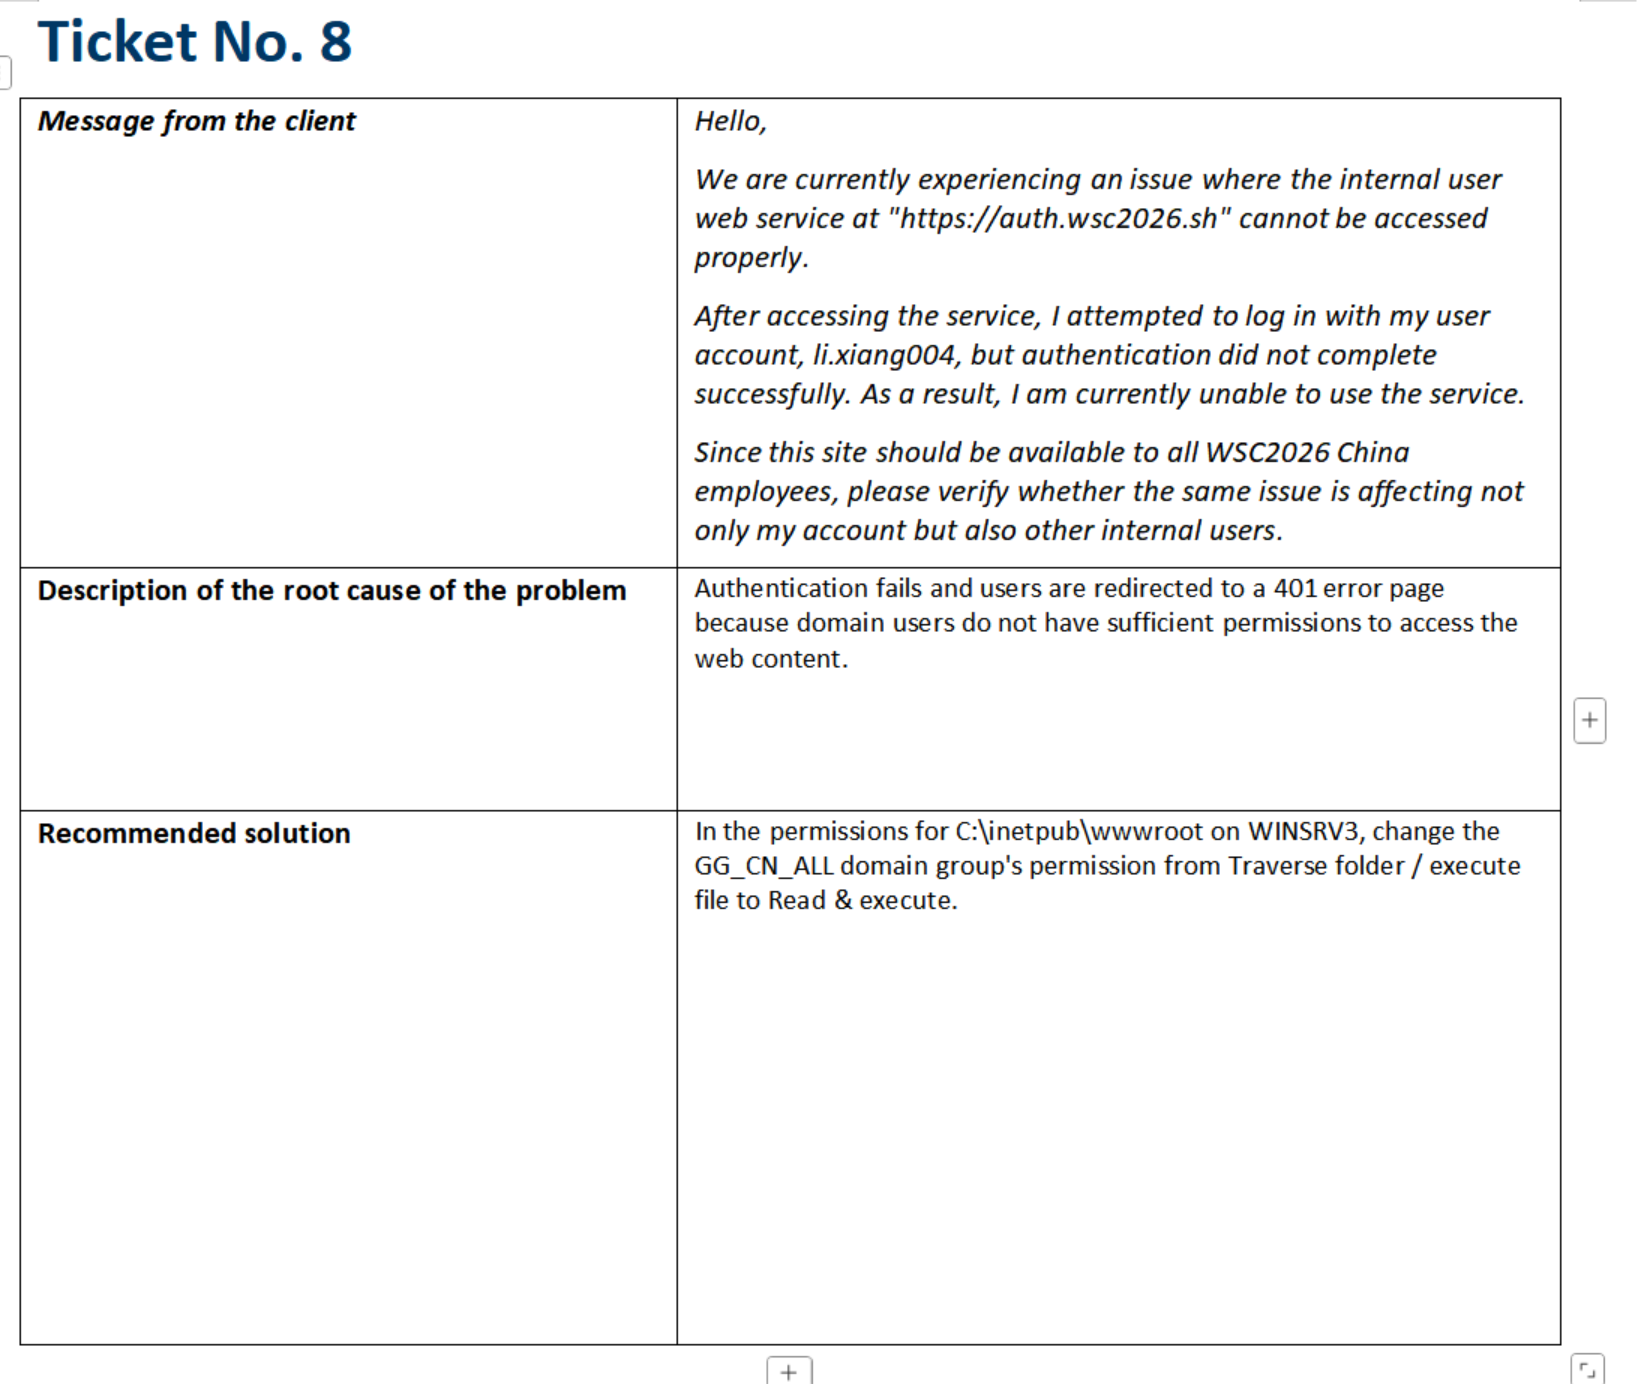
1)网页认证用户没有权限读取web根目录:
·补充知识点:
·如果有Windows身份认证,那么客户端用什么用户认证,IIS就会用什么用户访问IIS Web根目录
·如果是匿名身份认证,那么IIS就会用 IUSR用户去访IIS Web根目录(所以如果网页是匿名身份认证,还可以排查是否给了IUSR拒绝的权限)
这里的问题是因为这个登陆的用户没有IIS 根目录的读取权限
九、路由:
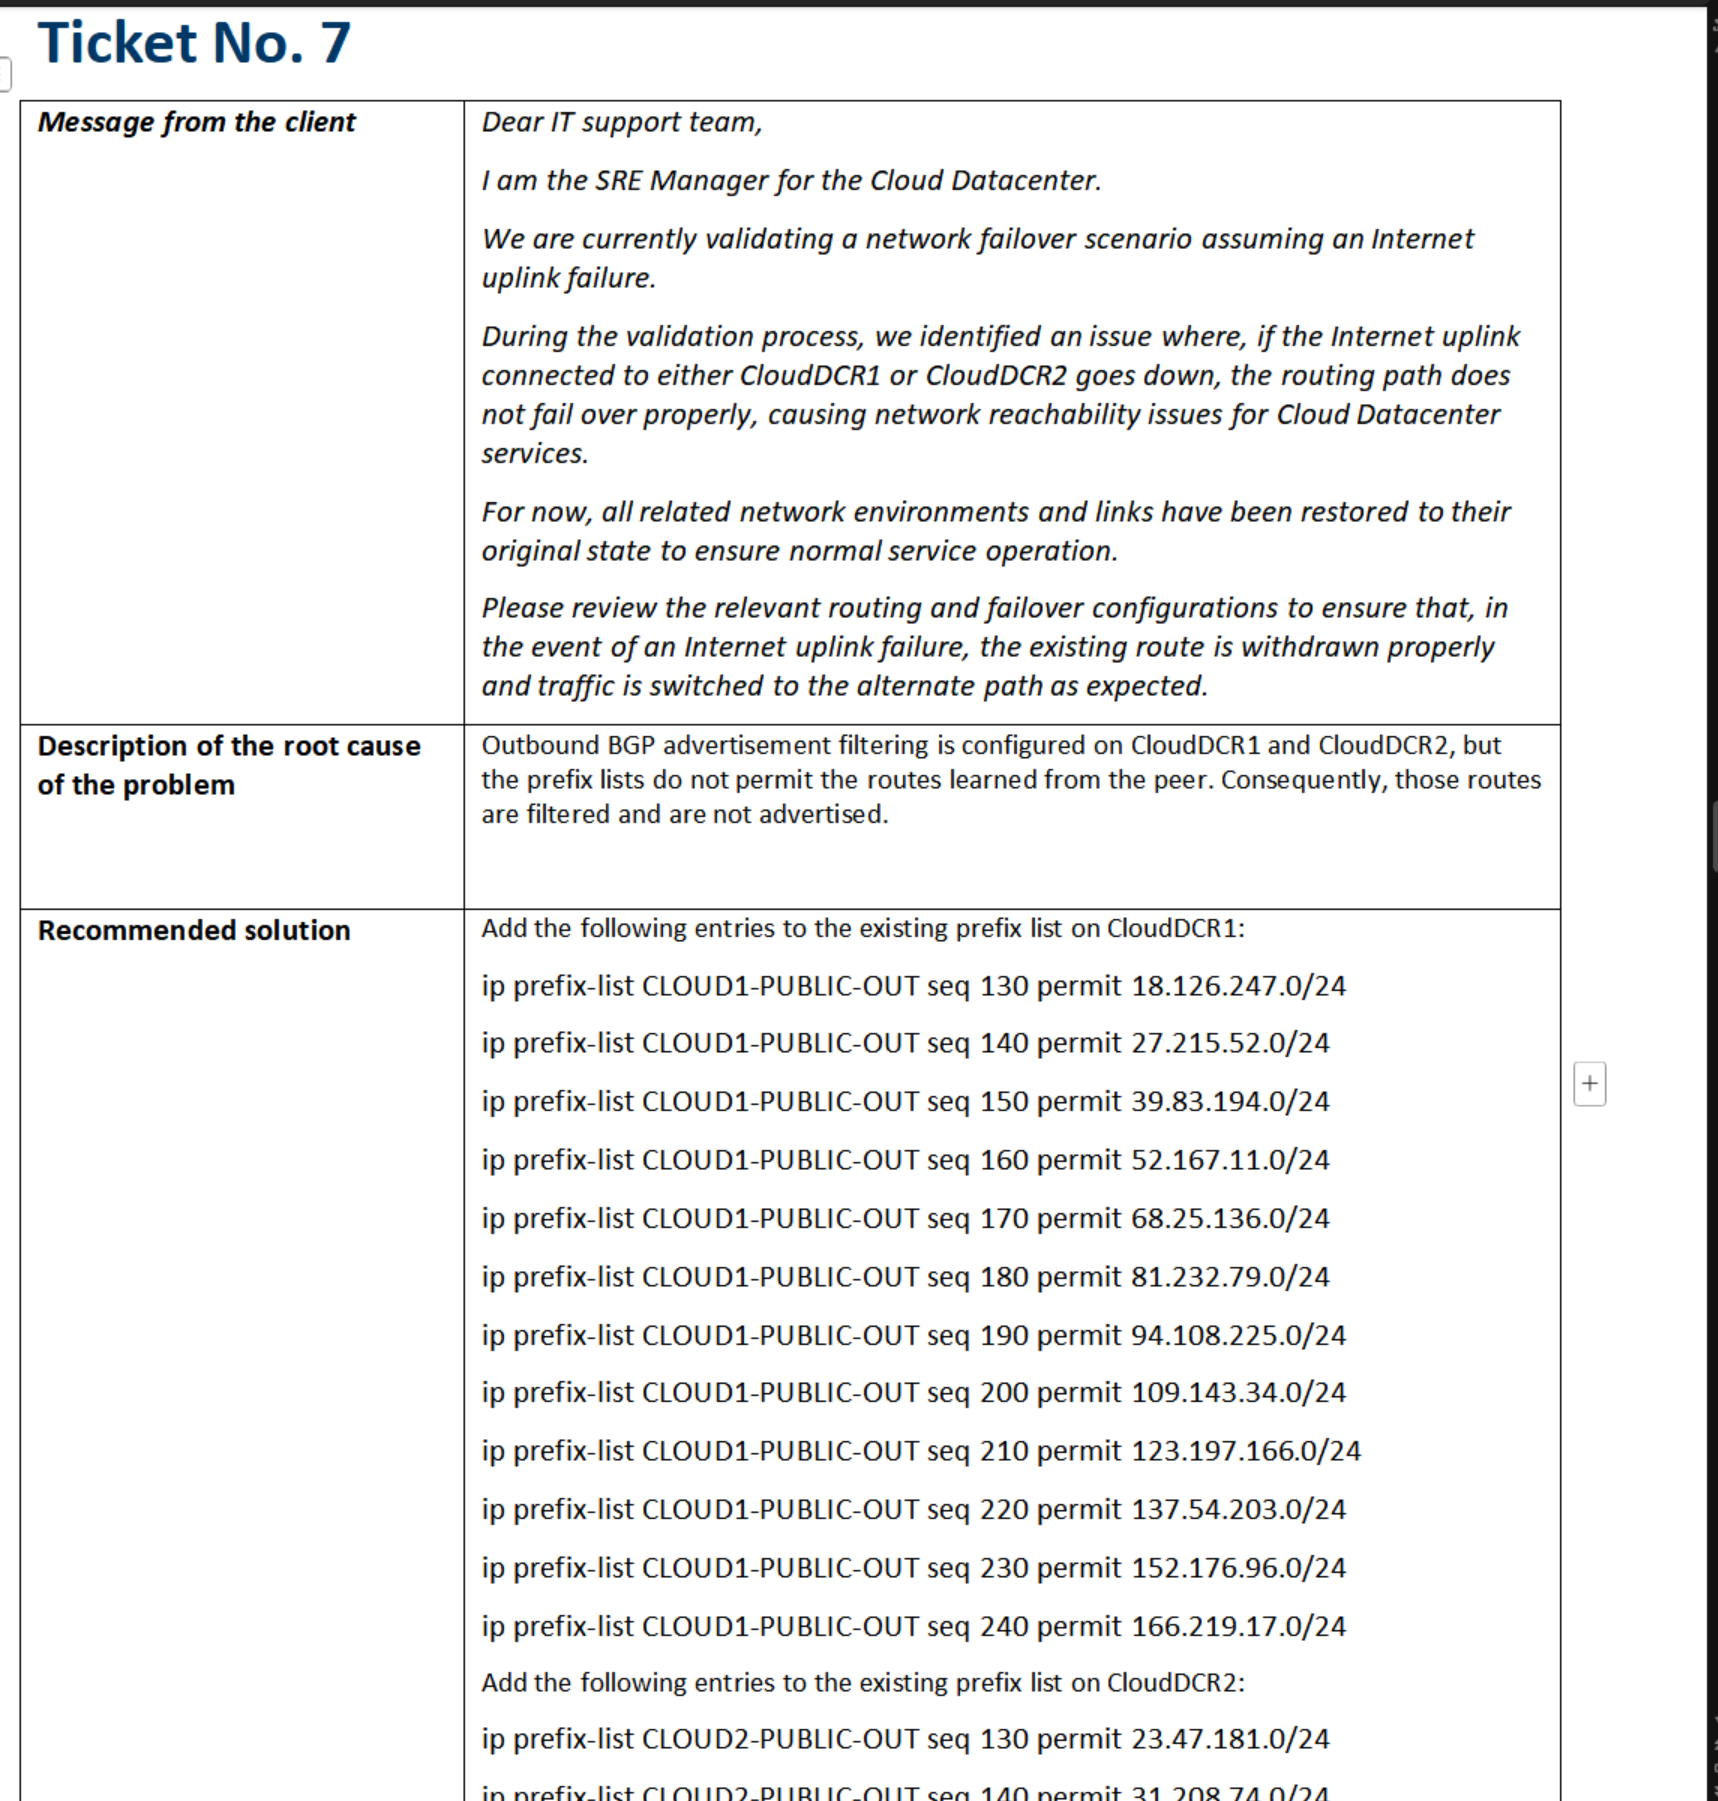
1、BGP 出站策略限制,导致路由缺失:
CloudDCR1 和 CloudDCR2 是iBGP邻居,它们连接ISP的接口有出站策略,只允许了本机的网络,没有允许peer的网络。
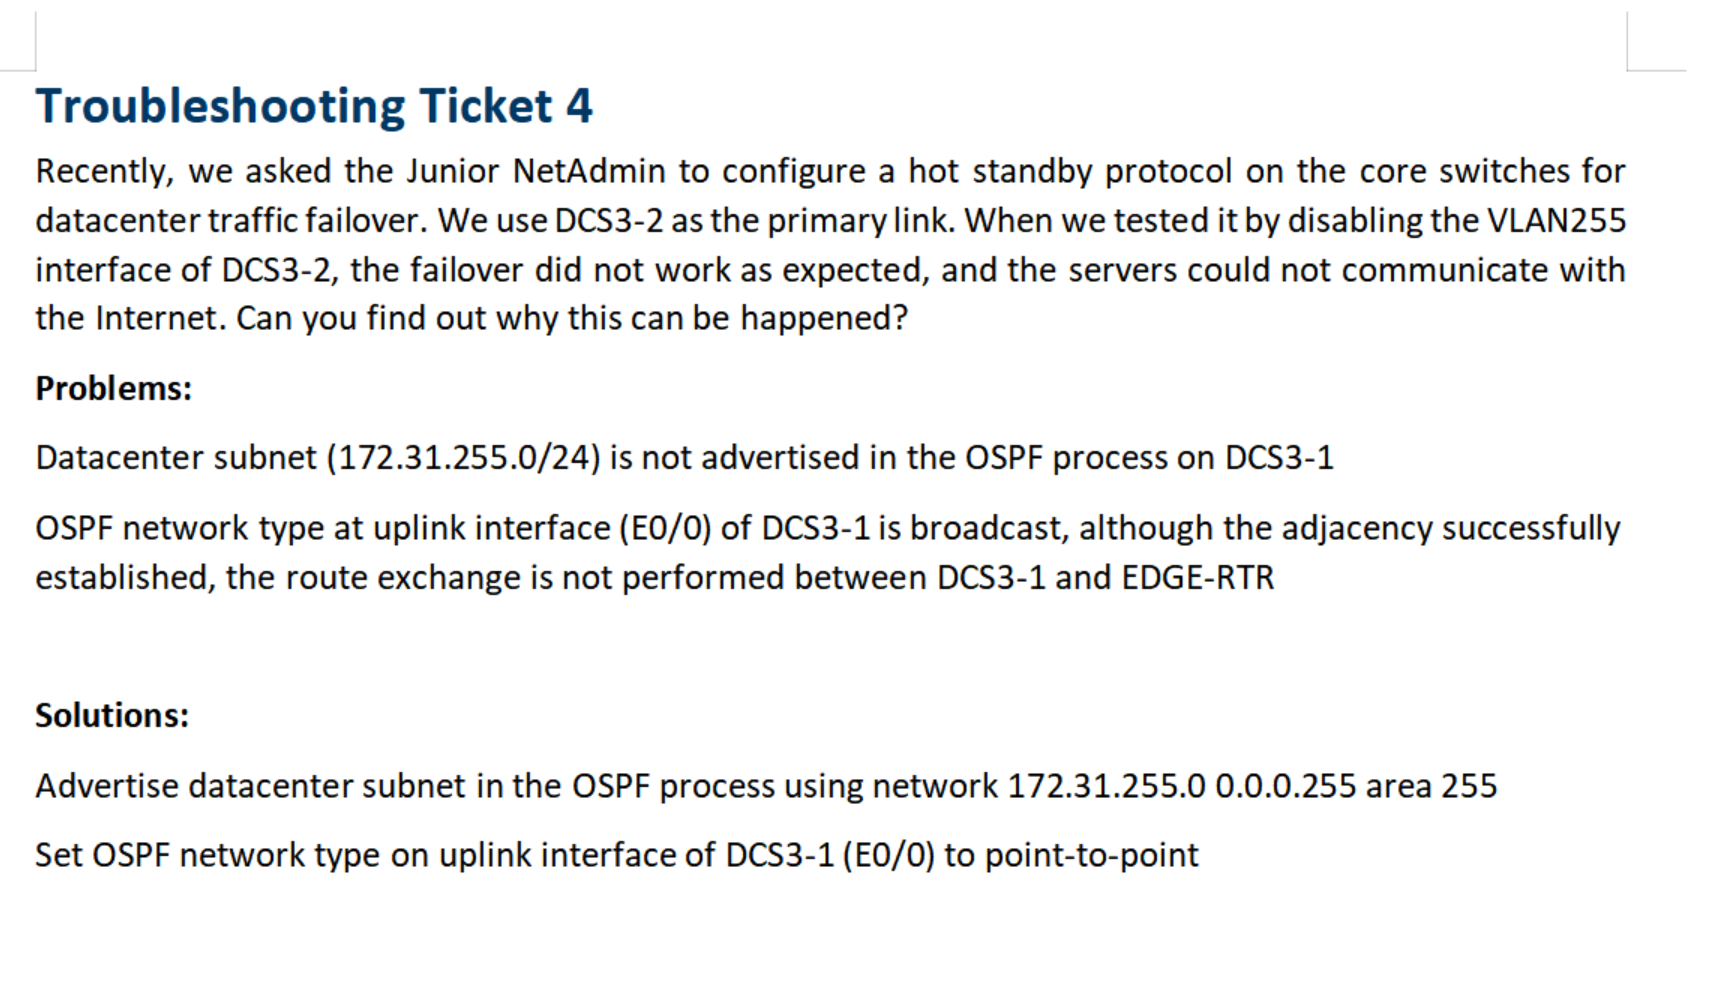
2、OSPF 网络类型错误导致邻居能够建立,但是接收不到路由:
3、BGP一端缺少password authentication:
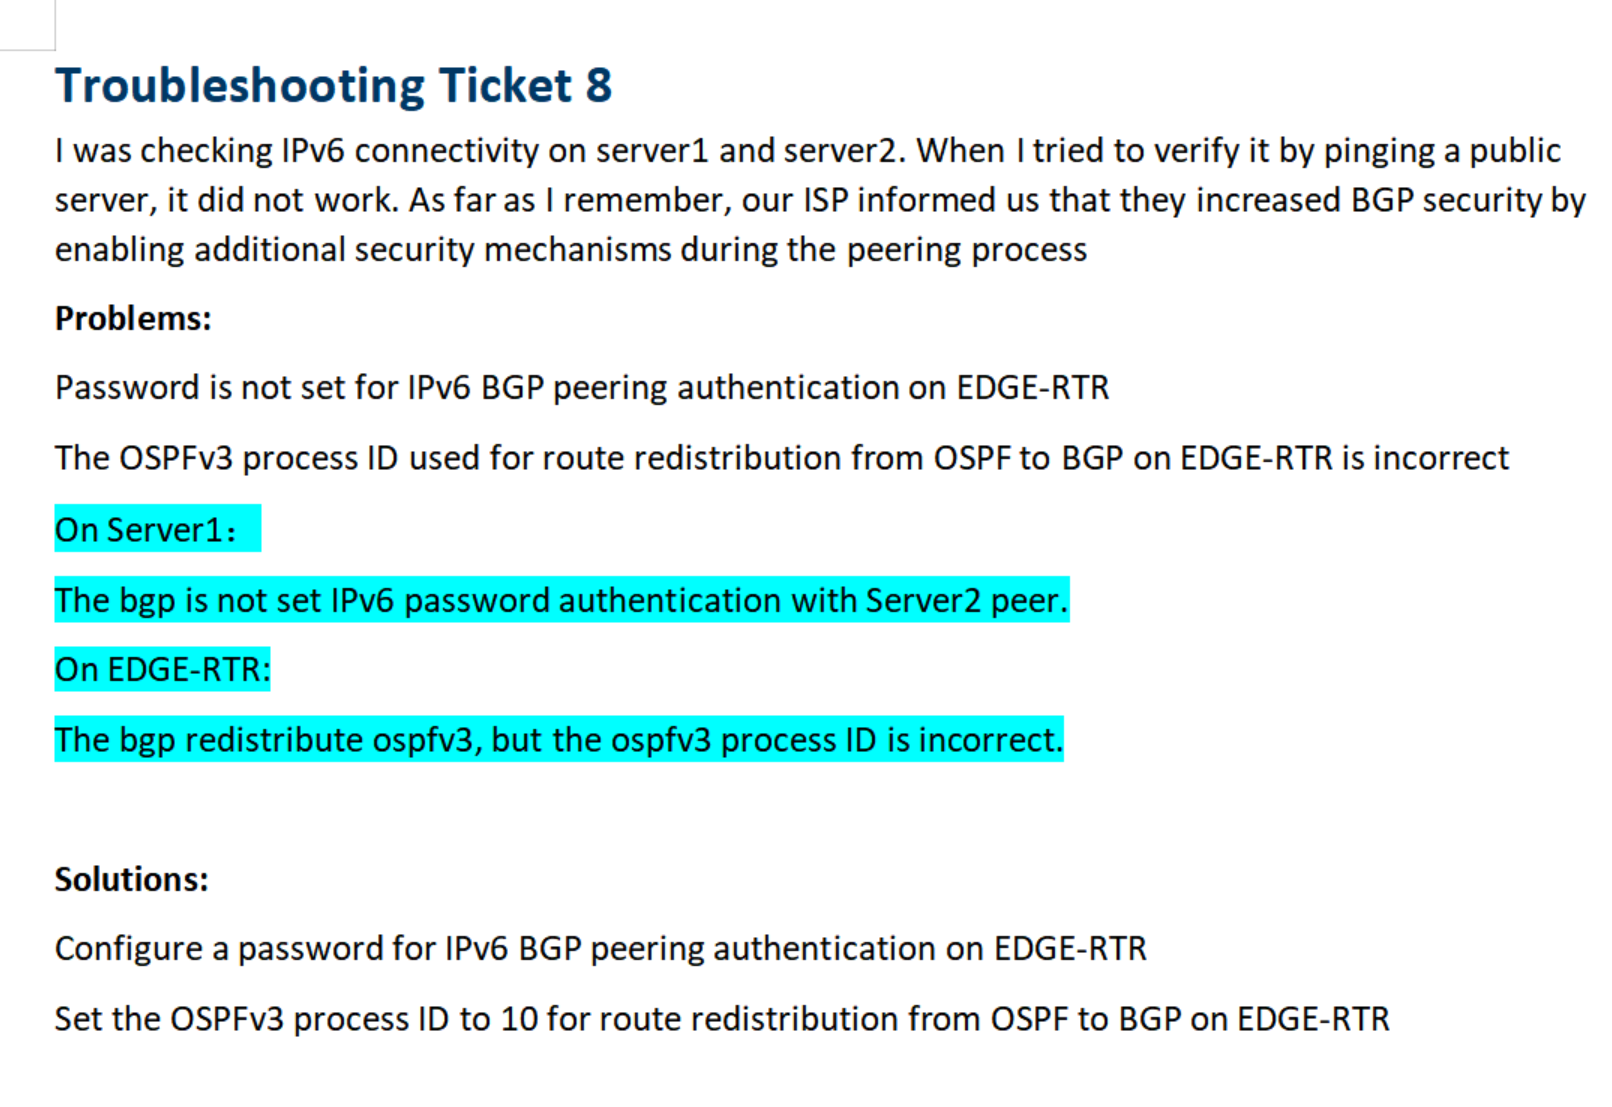
4、BGP 重分发了错误的OSPF进程:
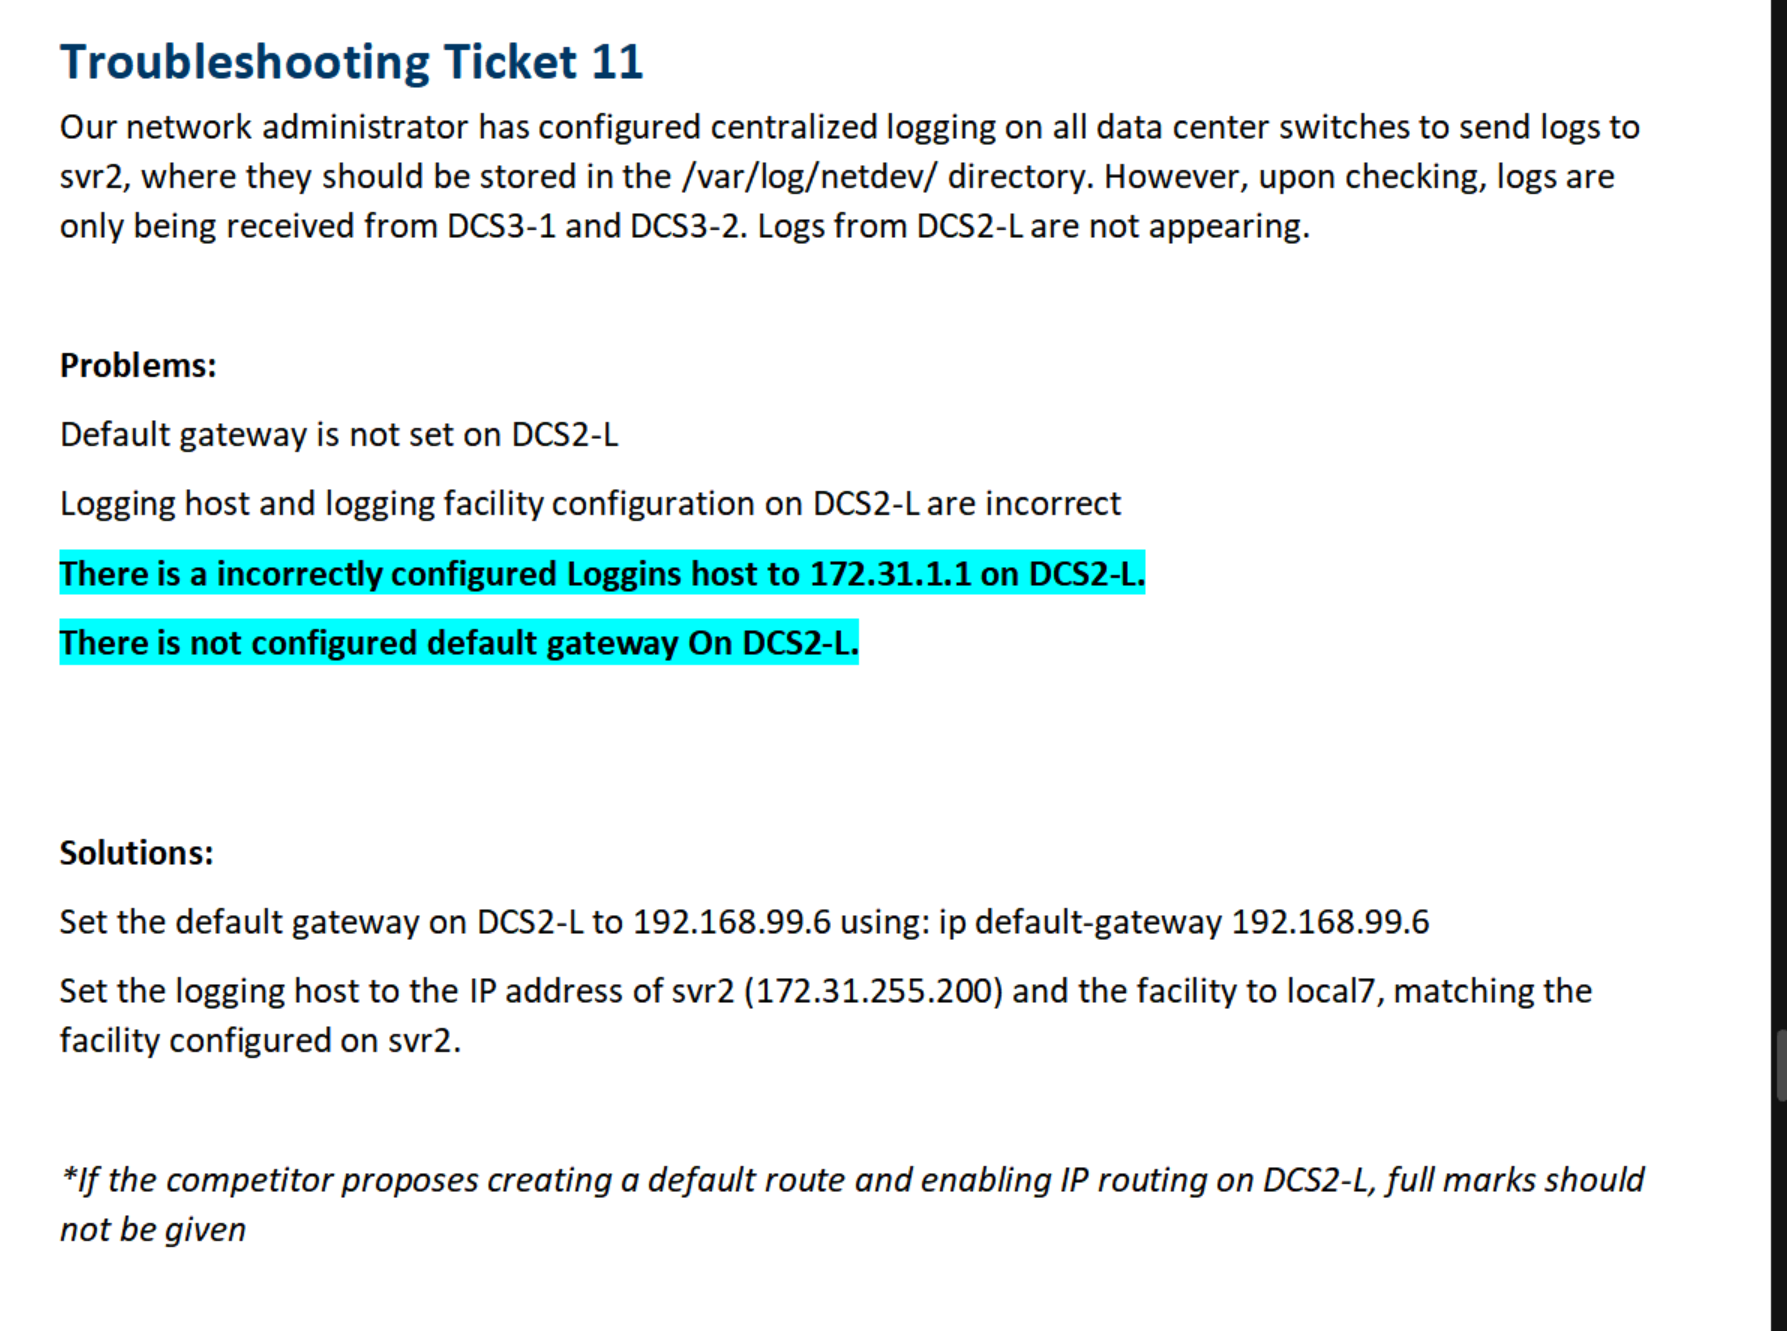
5、二层交换机没有配置 ip default-gateway:
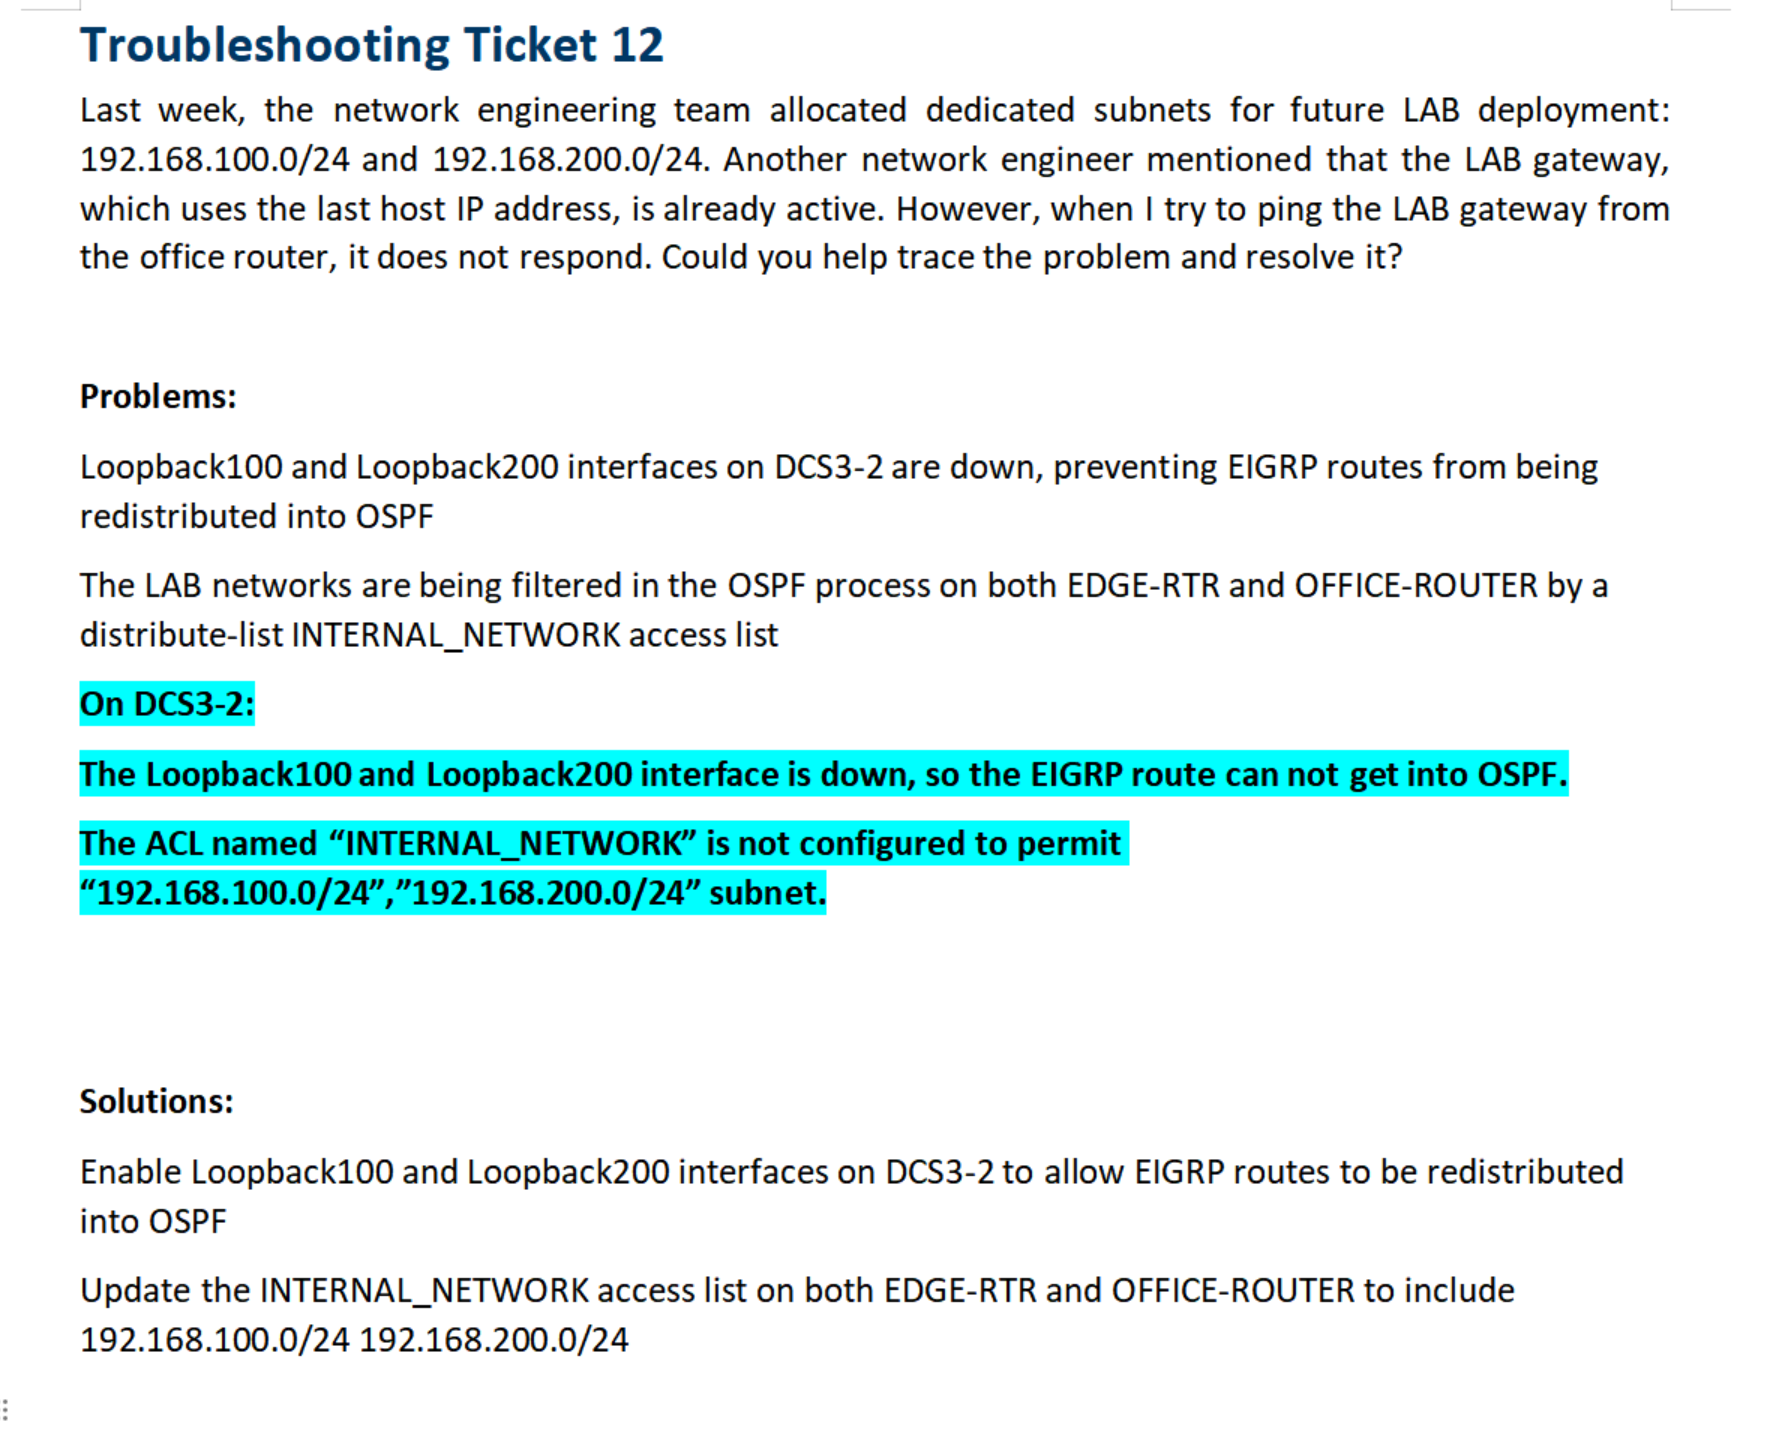
6、distribute-list 没有允许路由:
十、日志:
1、Cisco rsyslog:
路由器/交换机 无法访问日志服务器进行记录日志
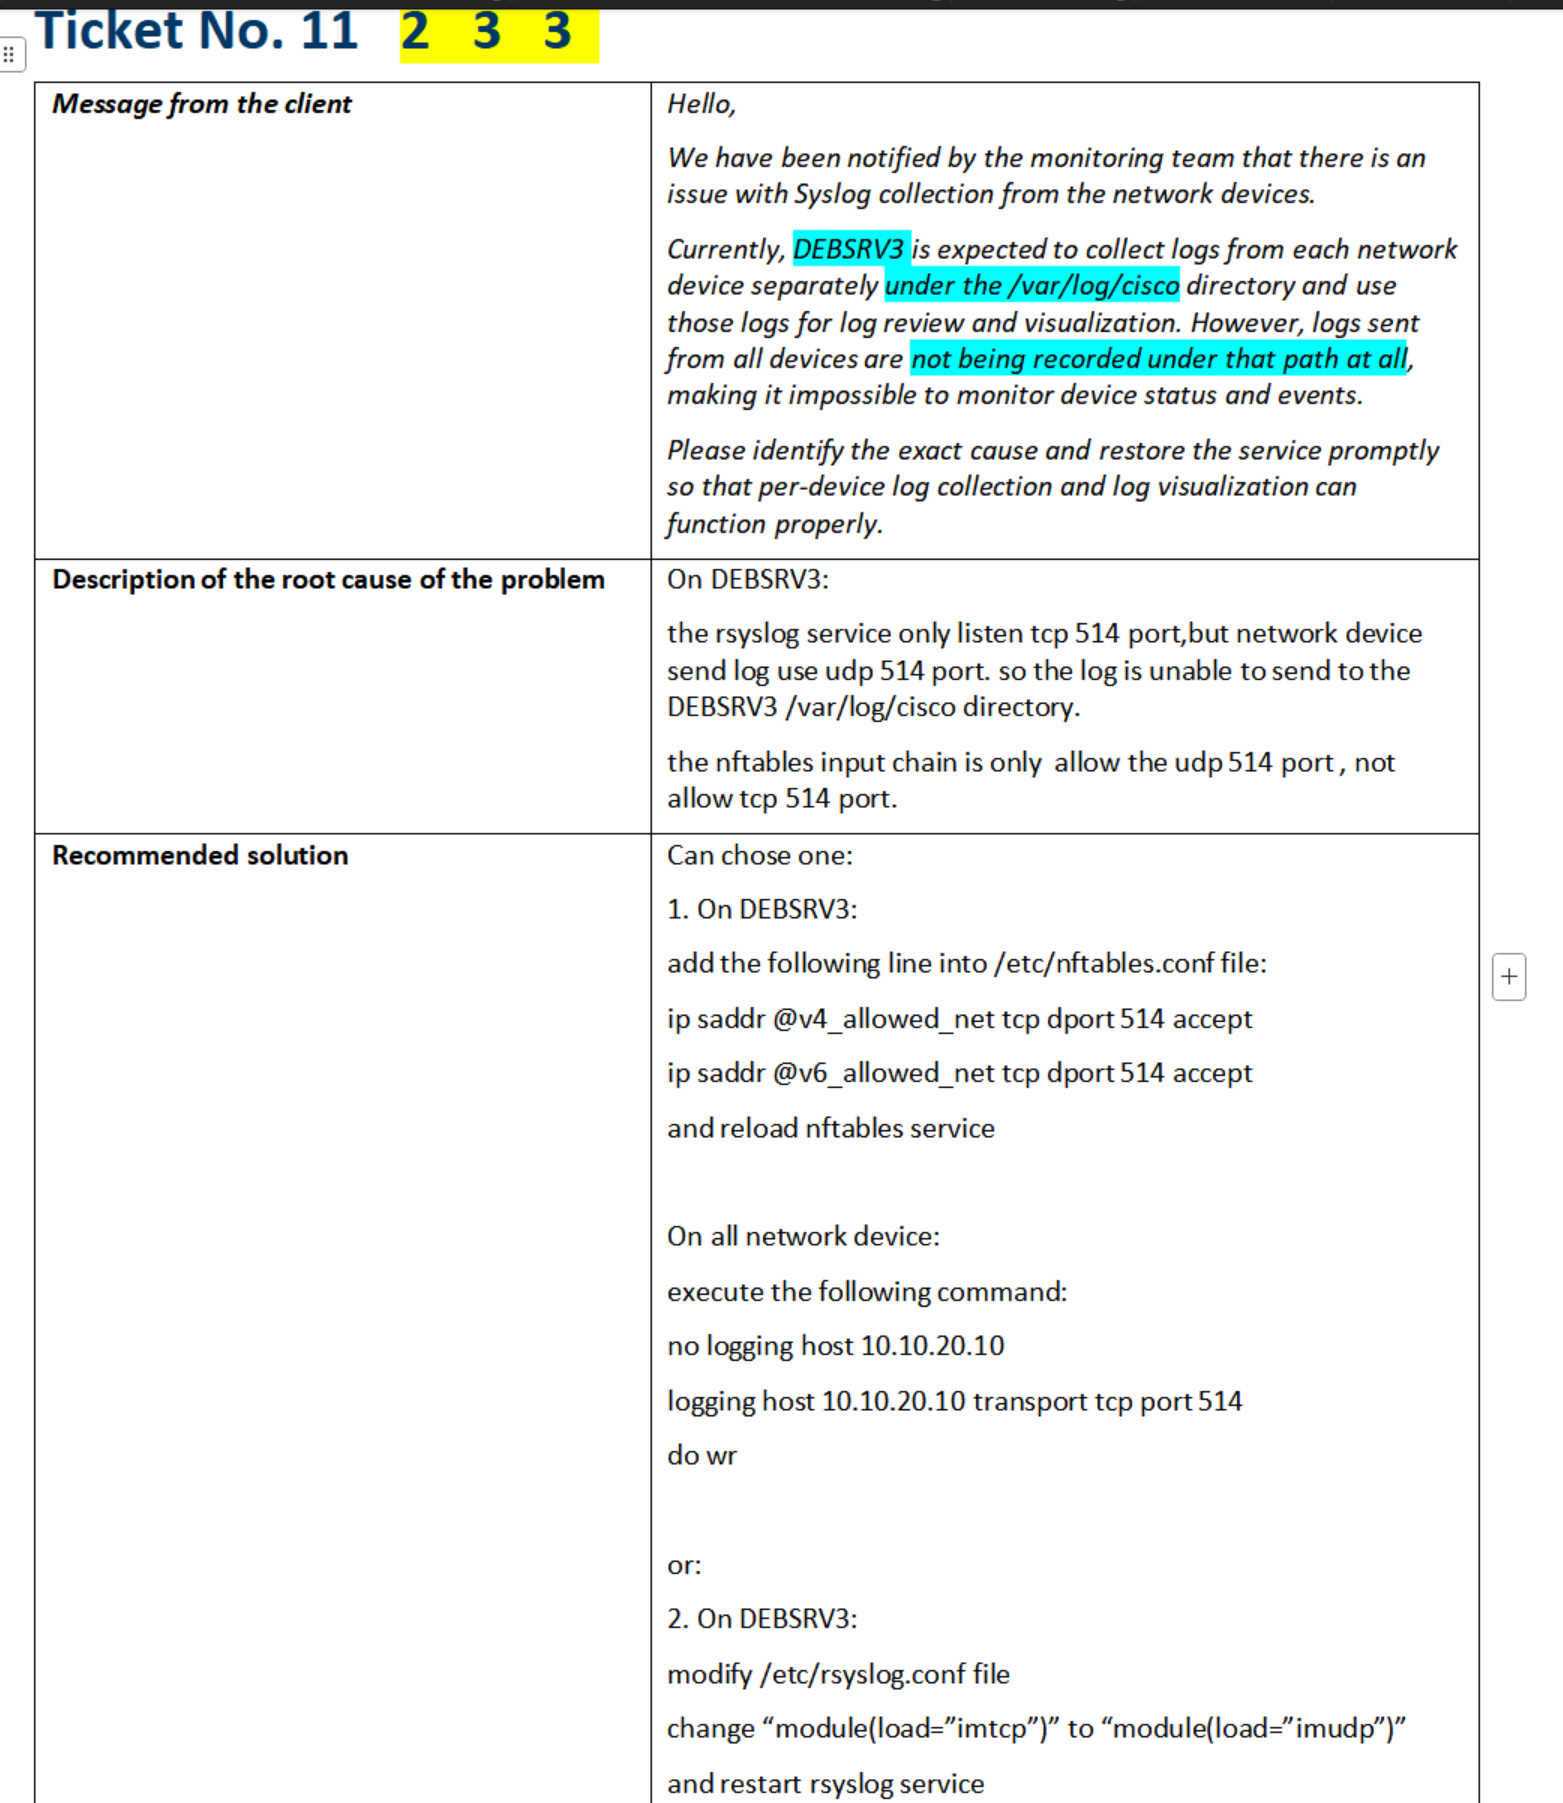
2、主机没有设置 facility,日志服务器只匹配 facility进行保存:
十一、FTP:
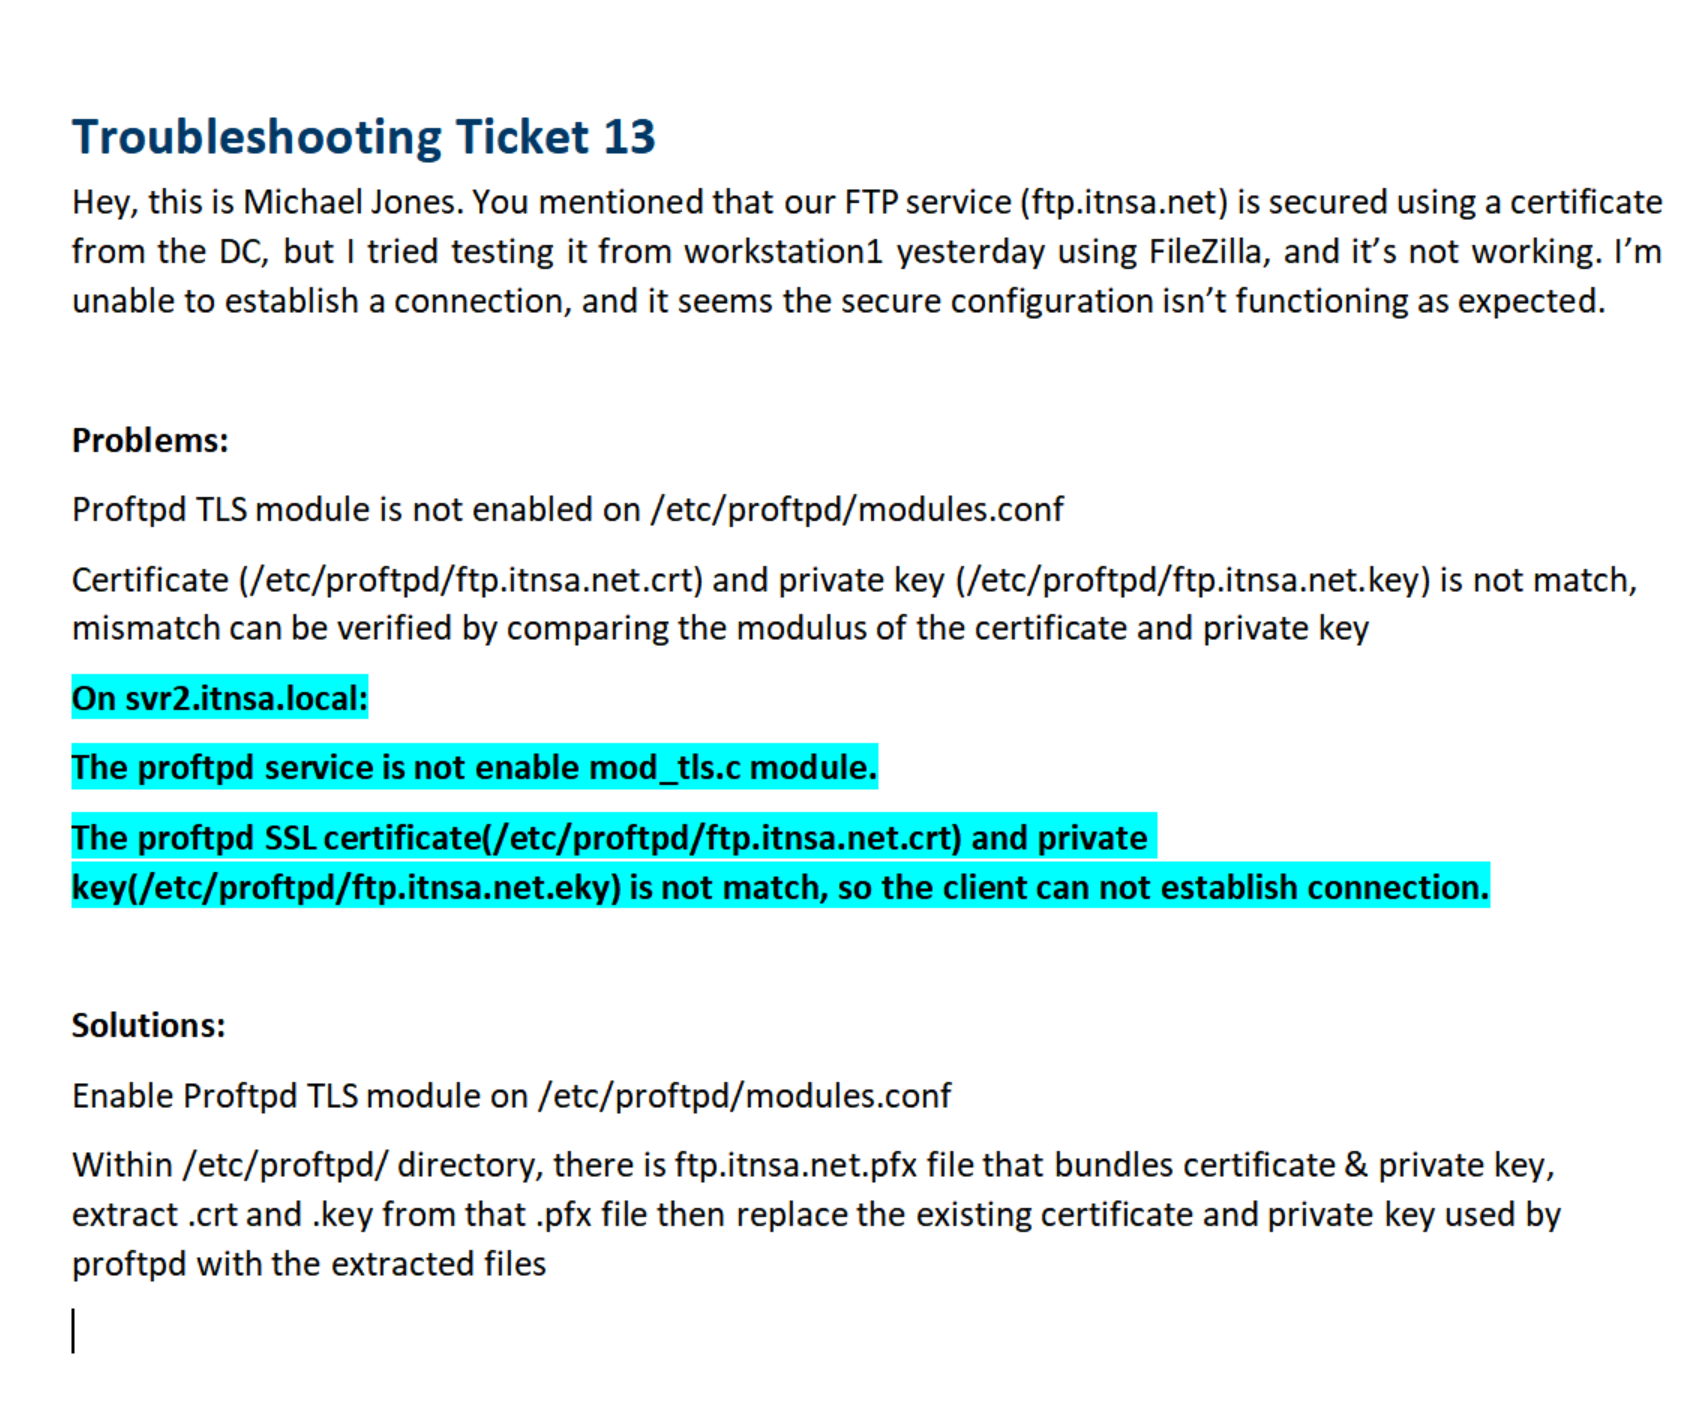
1、Proftpd:
1)没有加载模块:
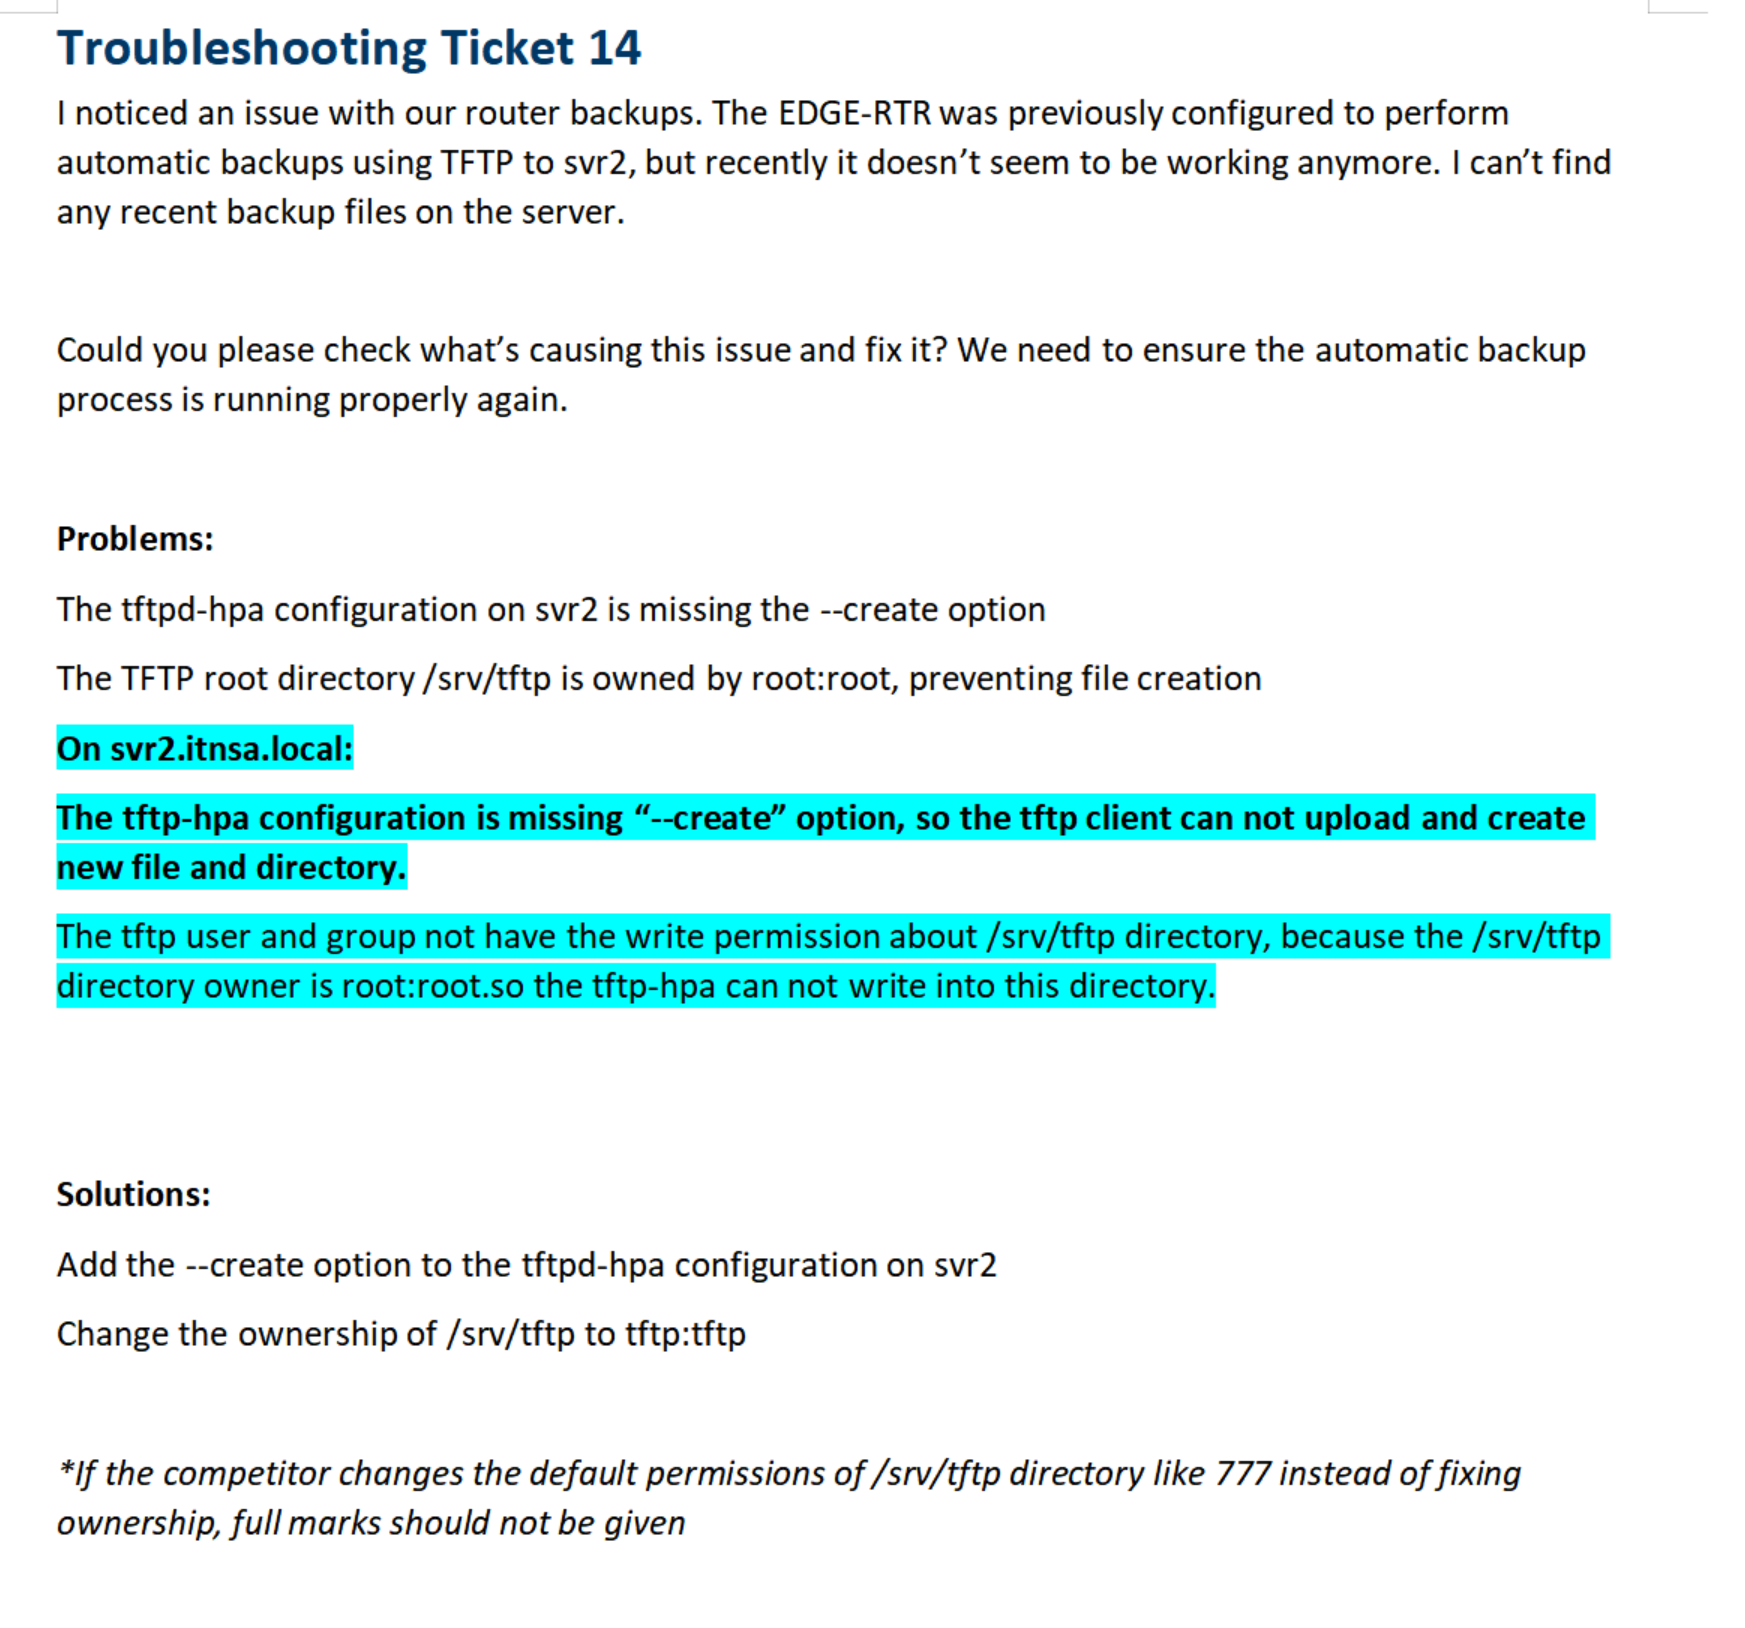
2、tftp-hpa:
十二、共享、DFS:
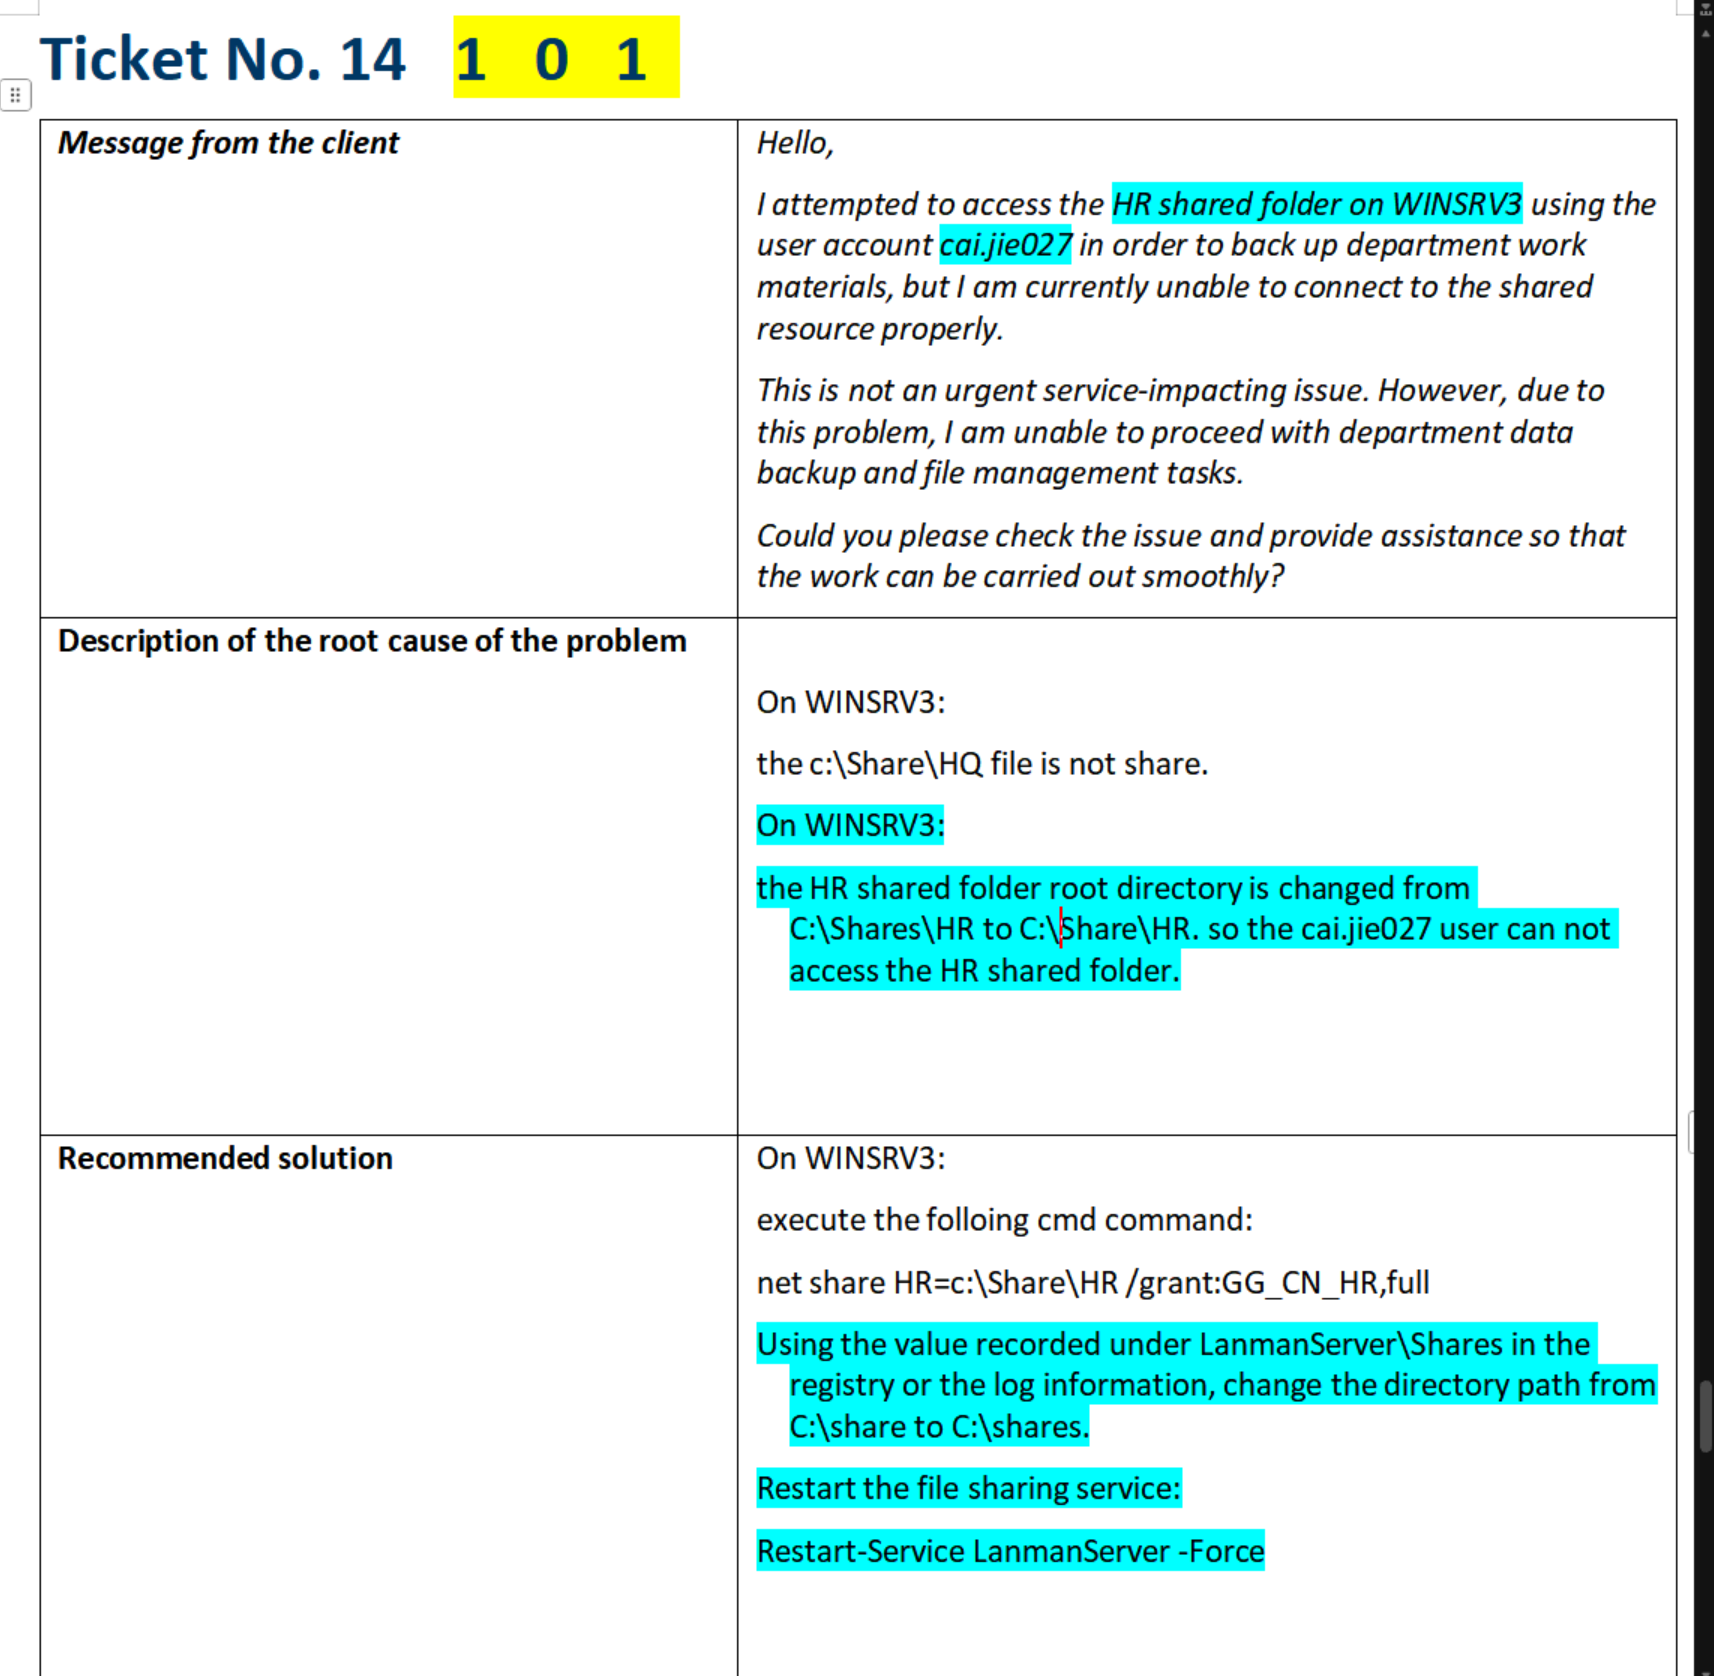
1、共享文件夹 根文件夹名称被修改:
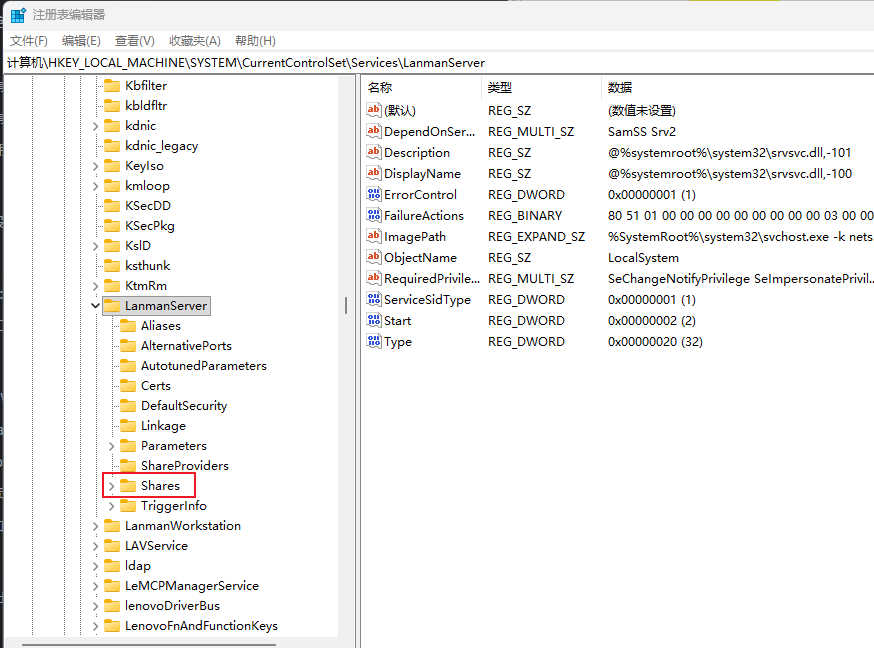
这里当时排查的不仔细,提早下定论了,需要先去 HKLM\SYSTEM\CurrentControlSet\Services\LanmanServer 这个注册表路径下查看这个共享的真实名称
2、DFS、共享文件夹没有开启枚举(access-based enumeration):
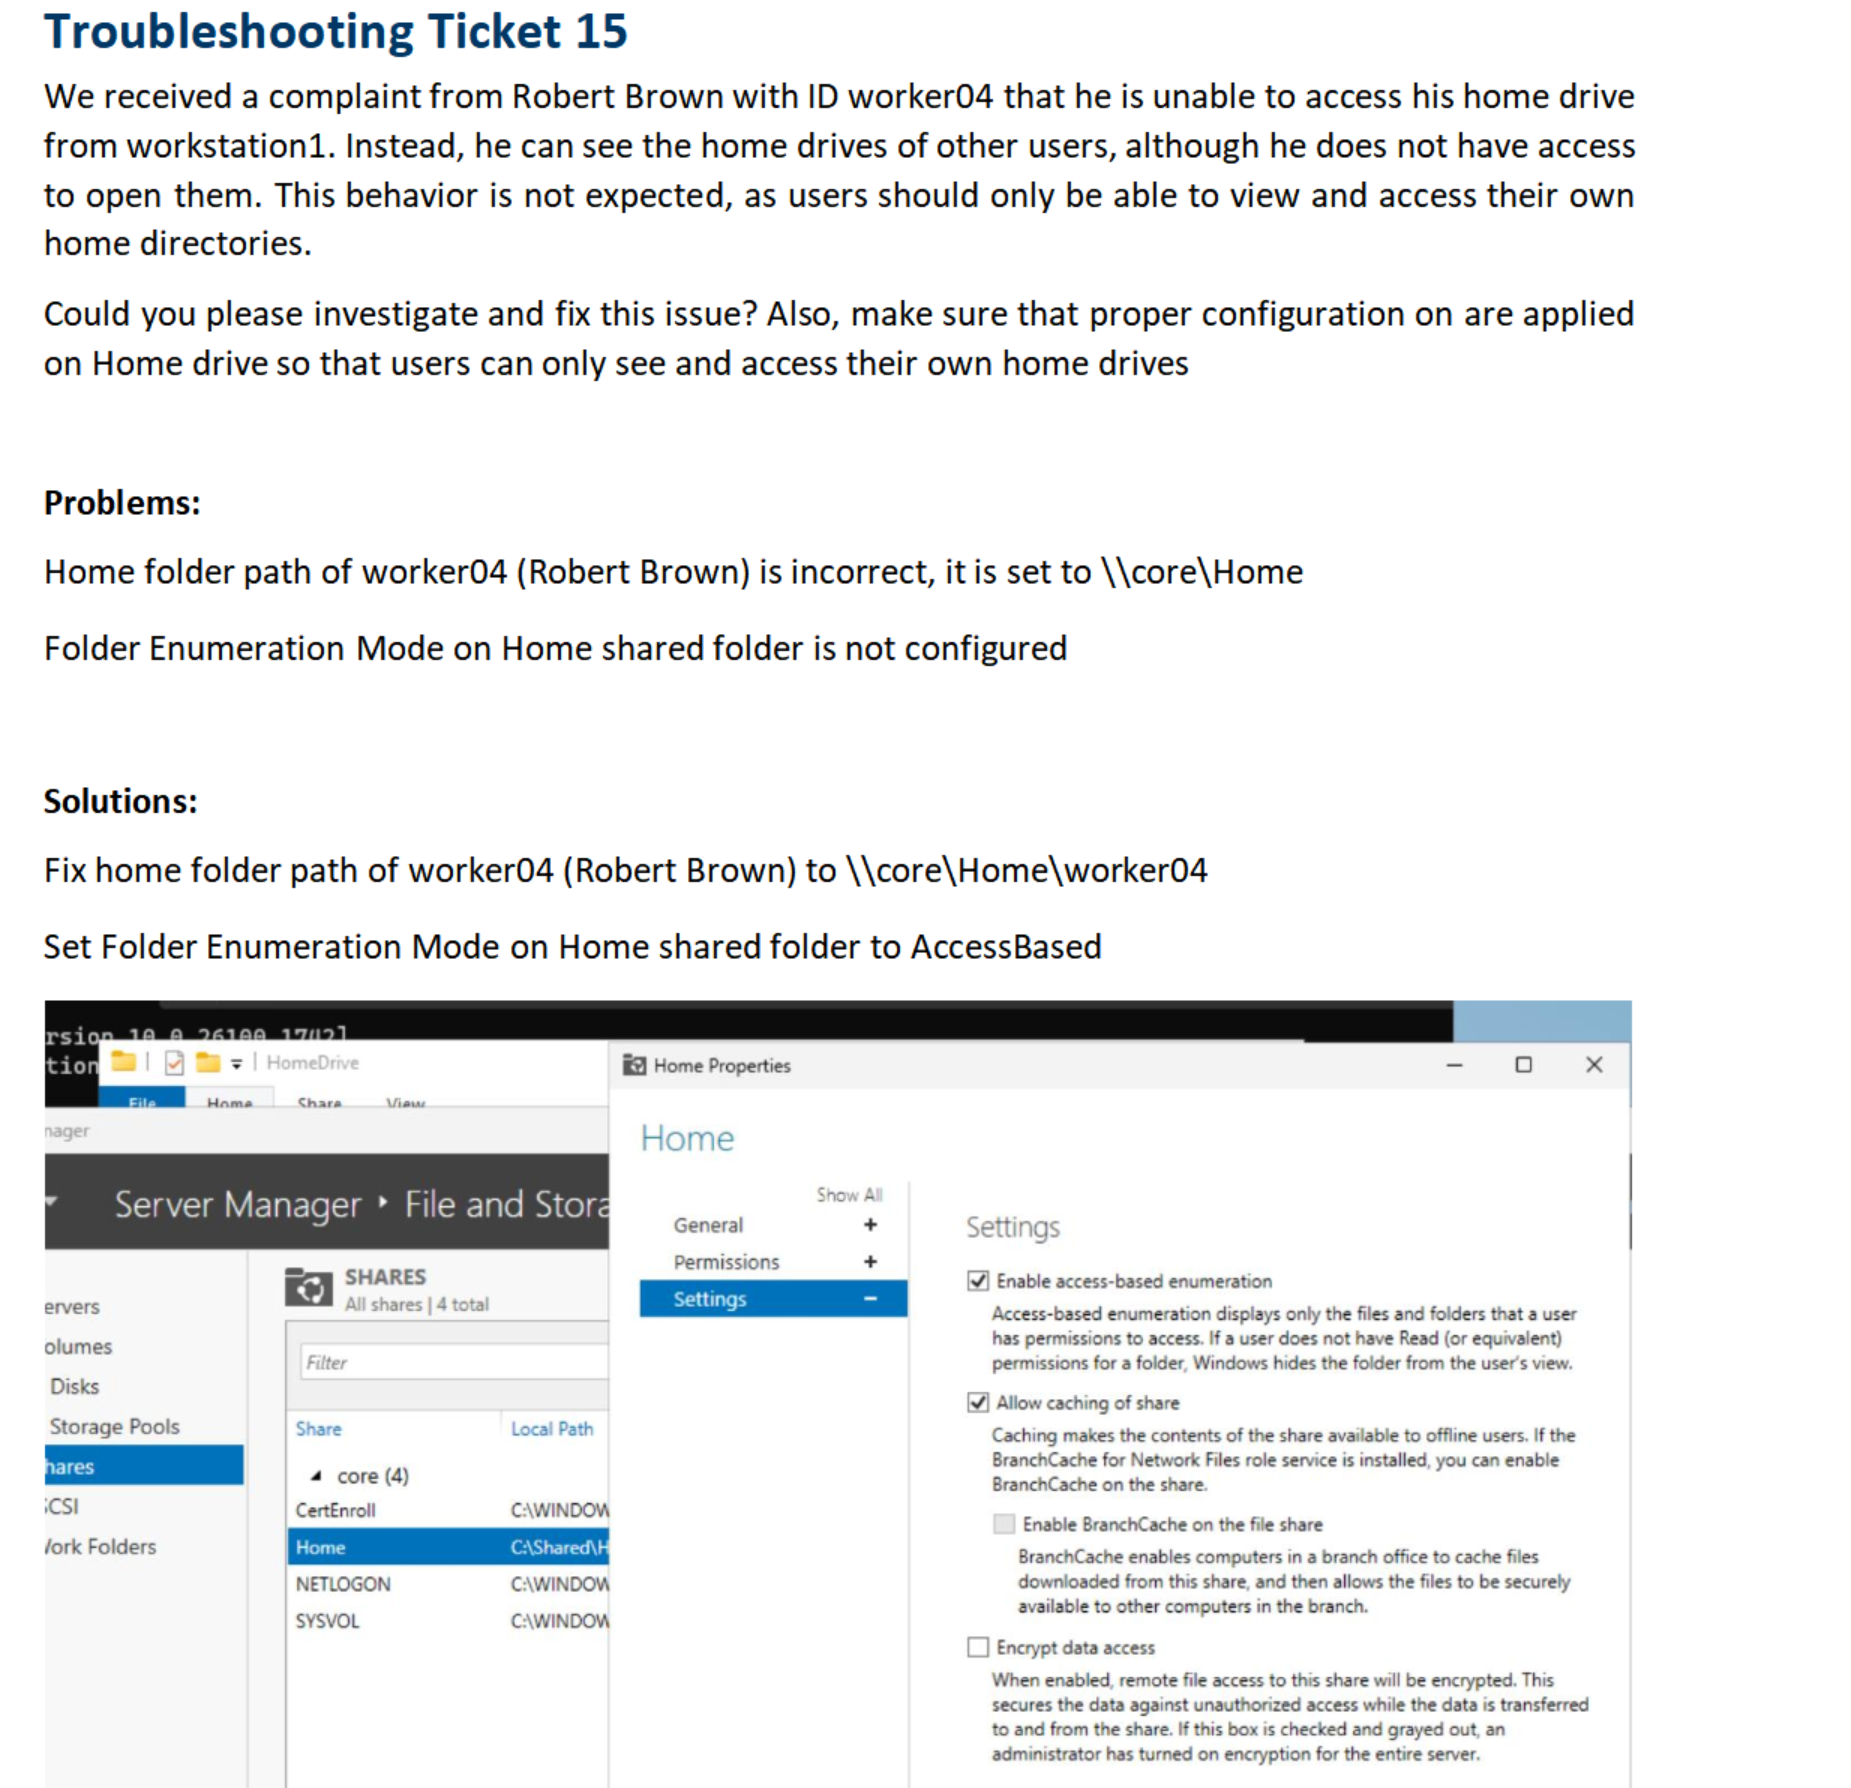
3、用户 Home Driver 共享路径指错:
十三、DHCP、DNS:
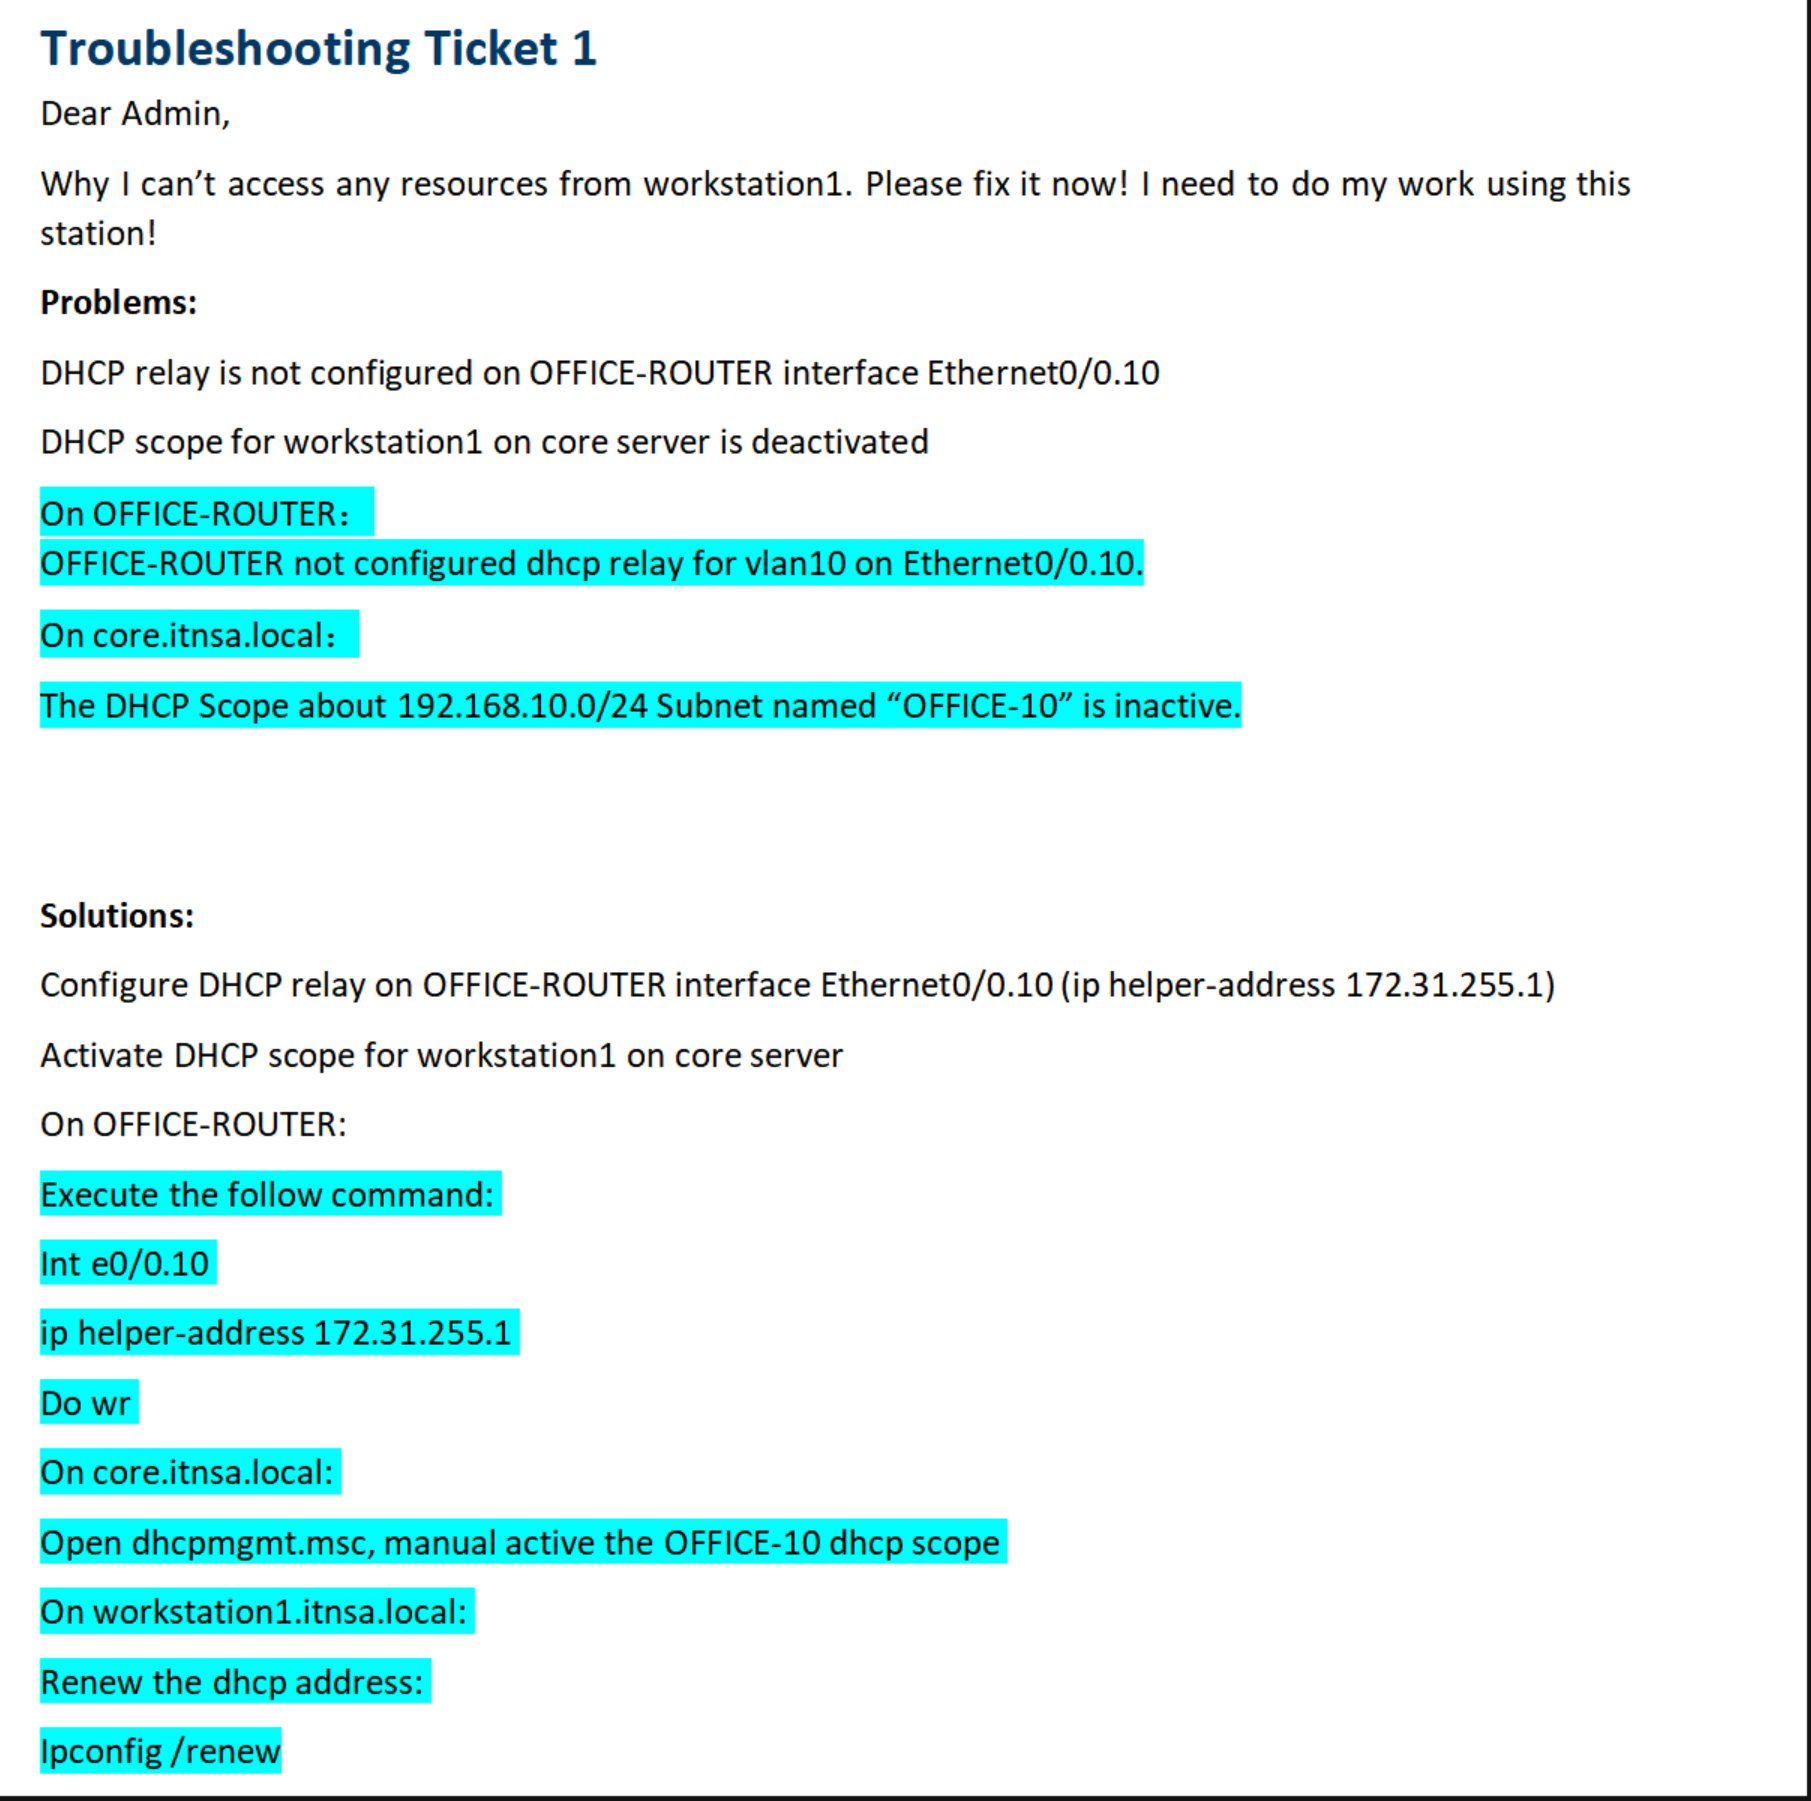
1、未配置中继,作用域未激活:
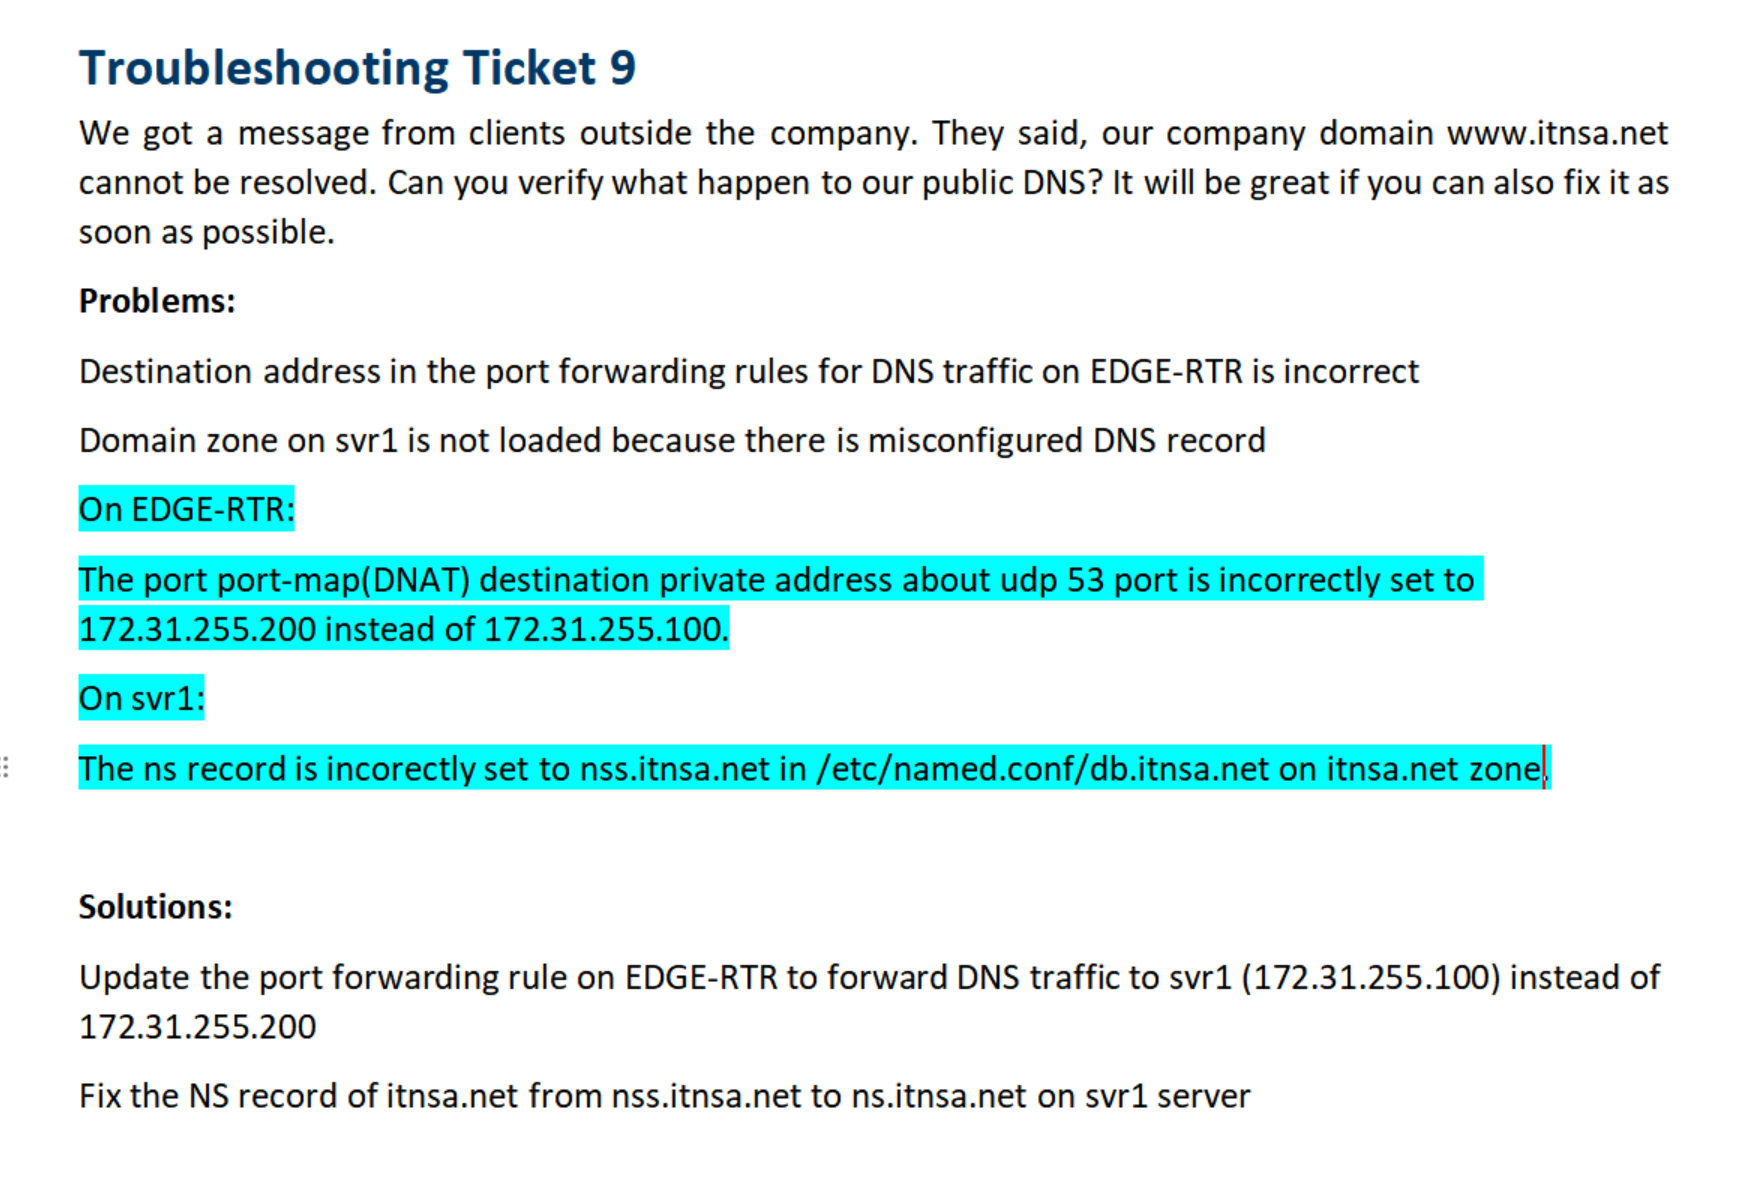
2、NS 记录写错,导致无法解析:
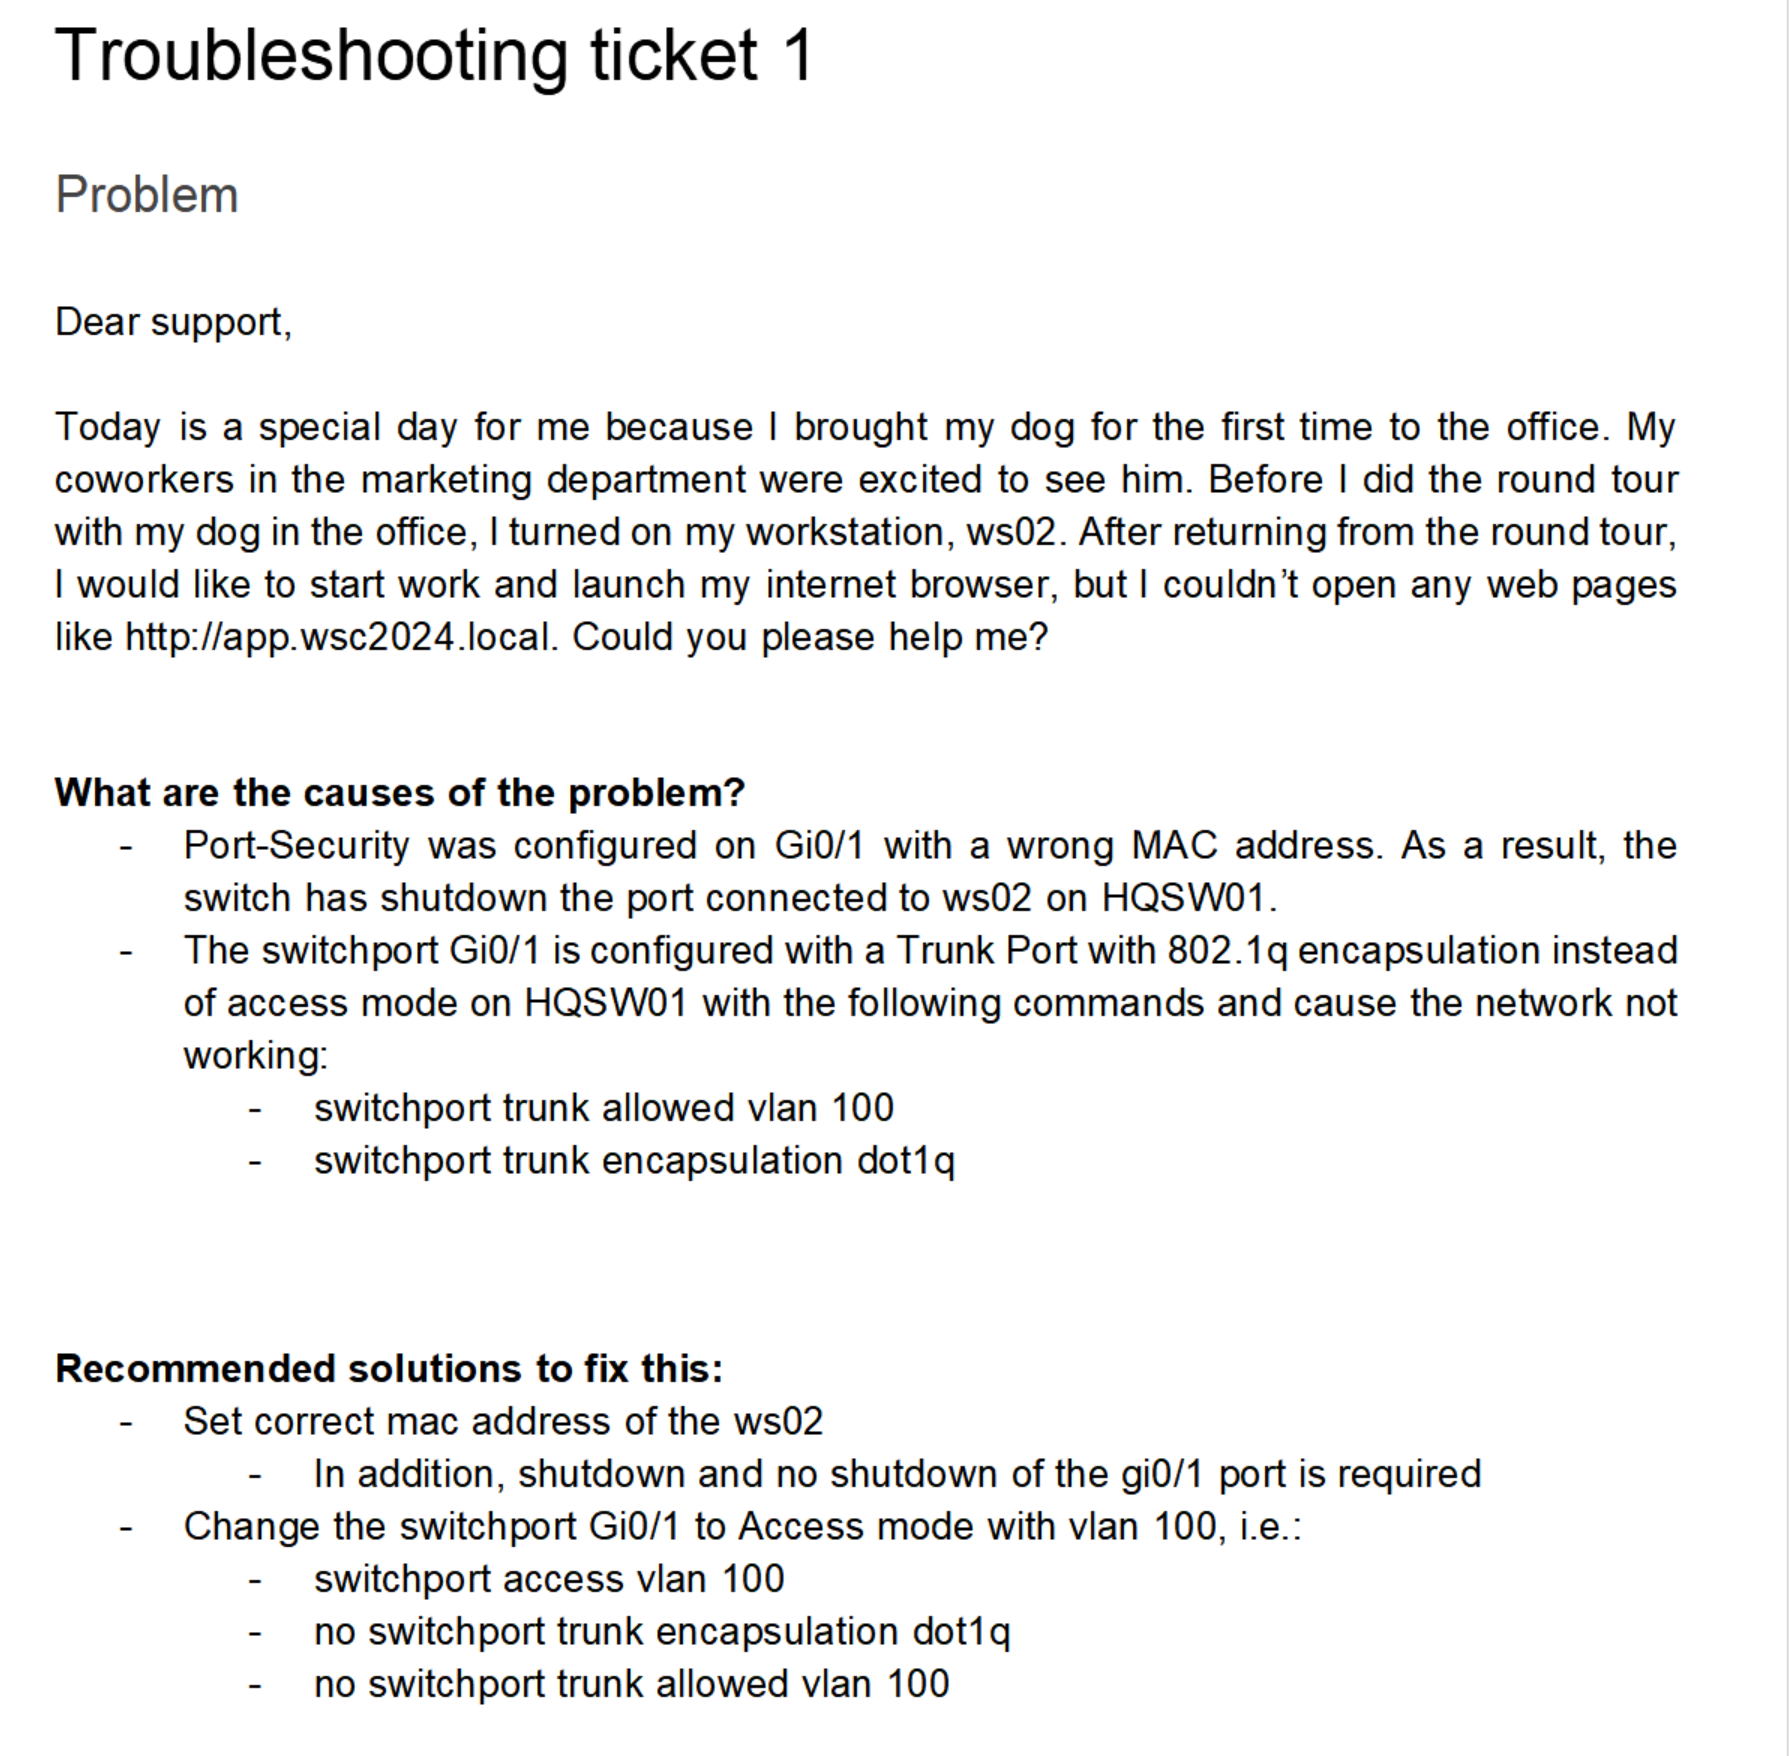
十四、端口安全:
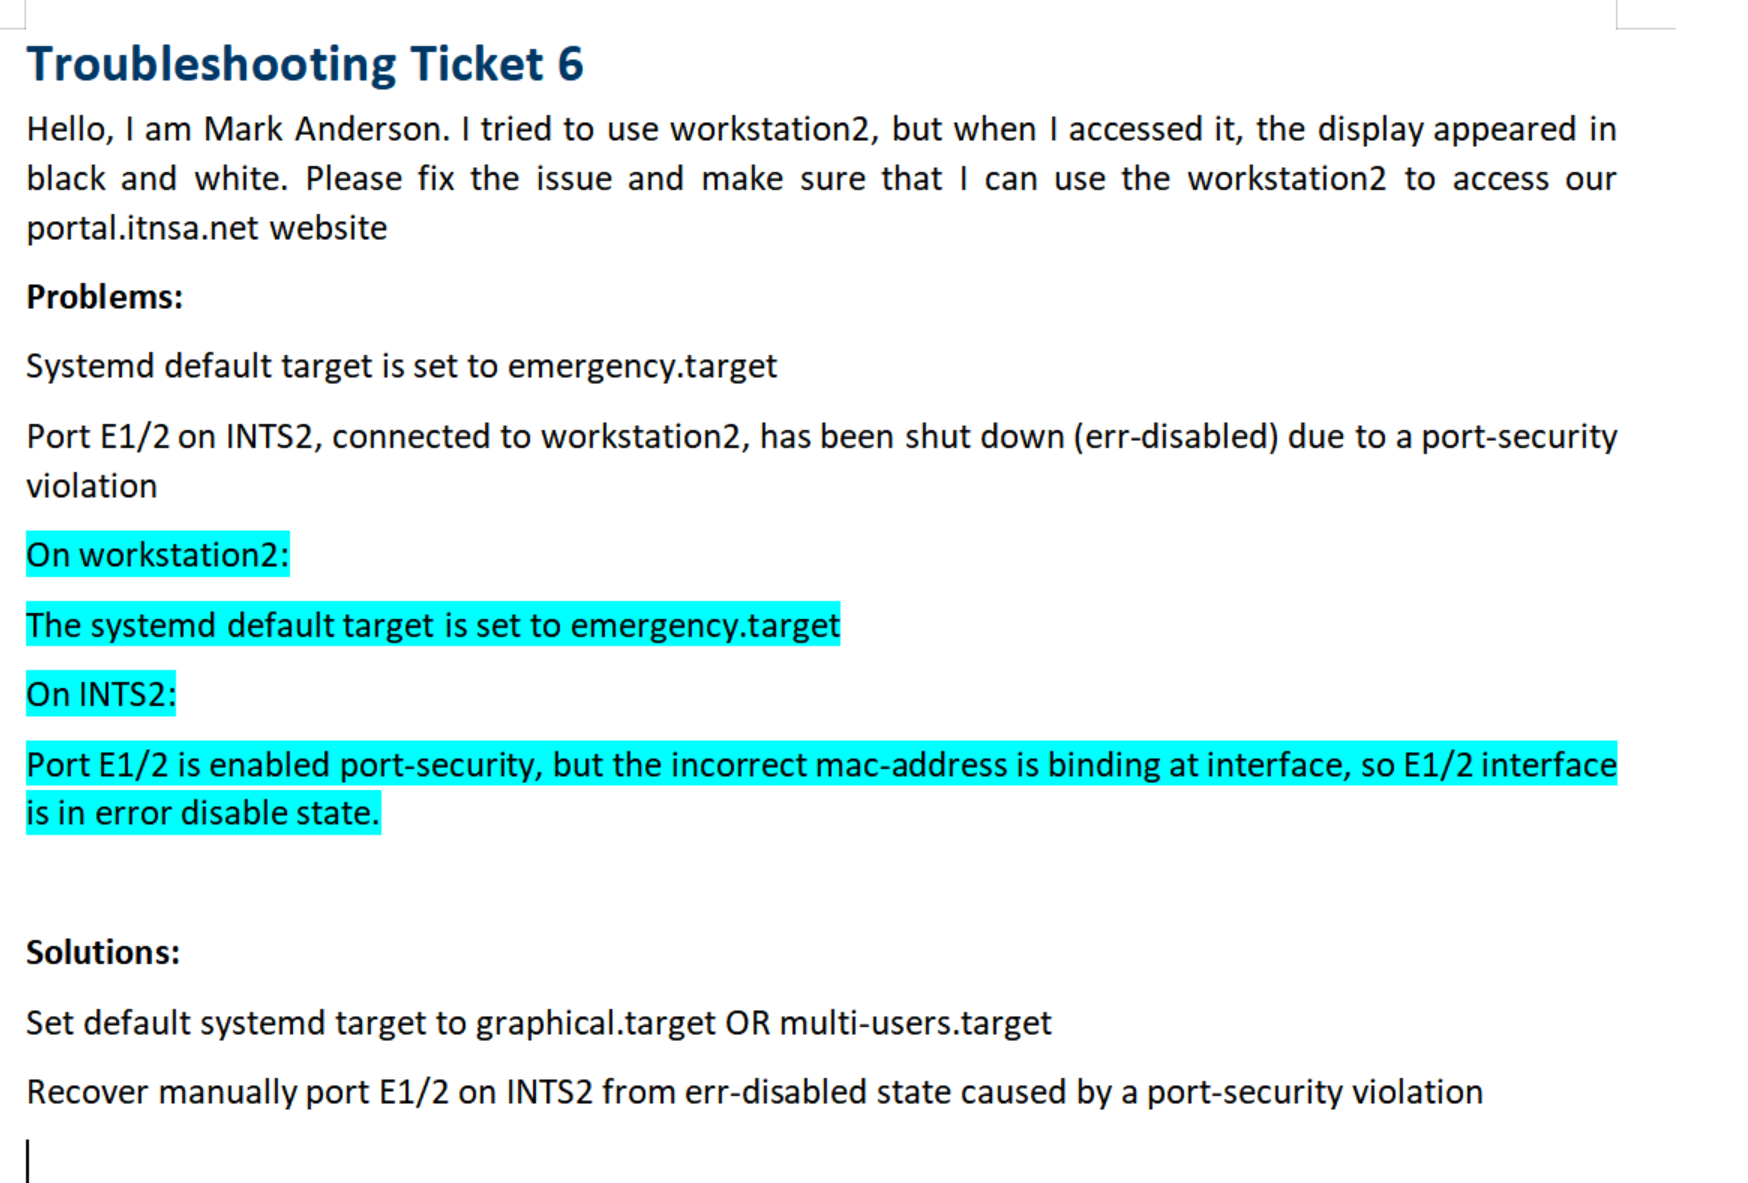
1、绑定了错误的MAC地址导致接口进入 err-disable 状态:
47届世赛:
十五、Systemd default target:
1、设置了错误的 systemd default target,导致机器无法正常启动:
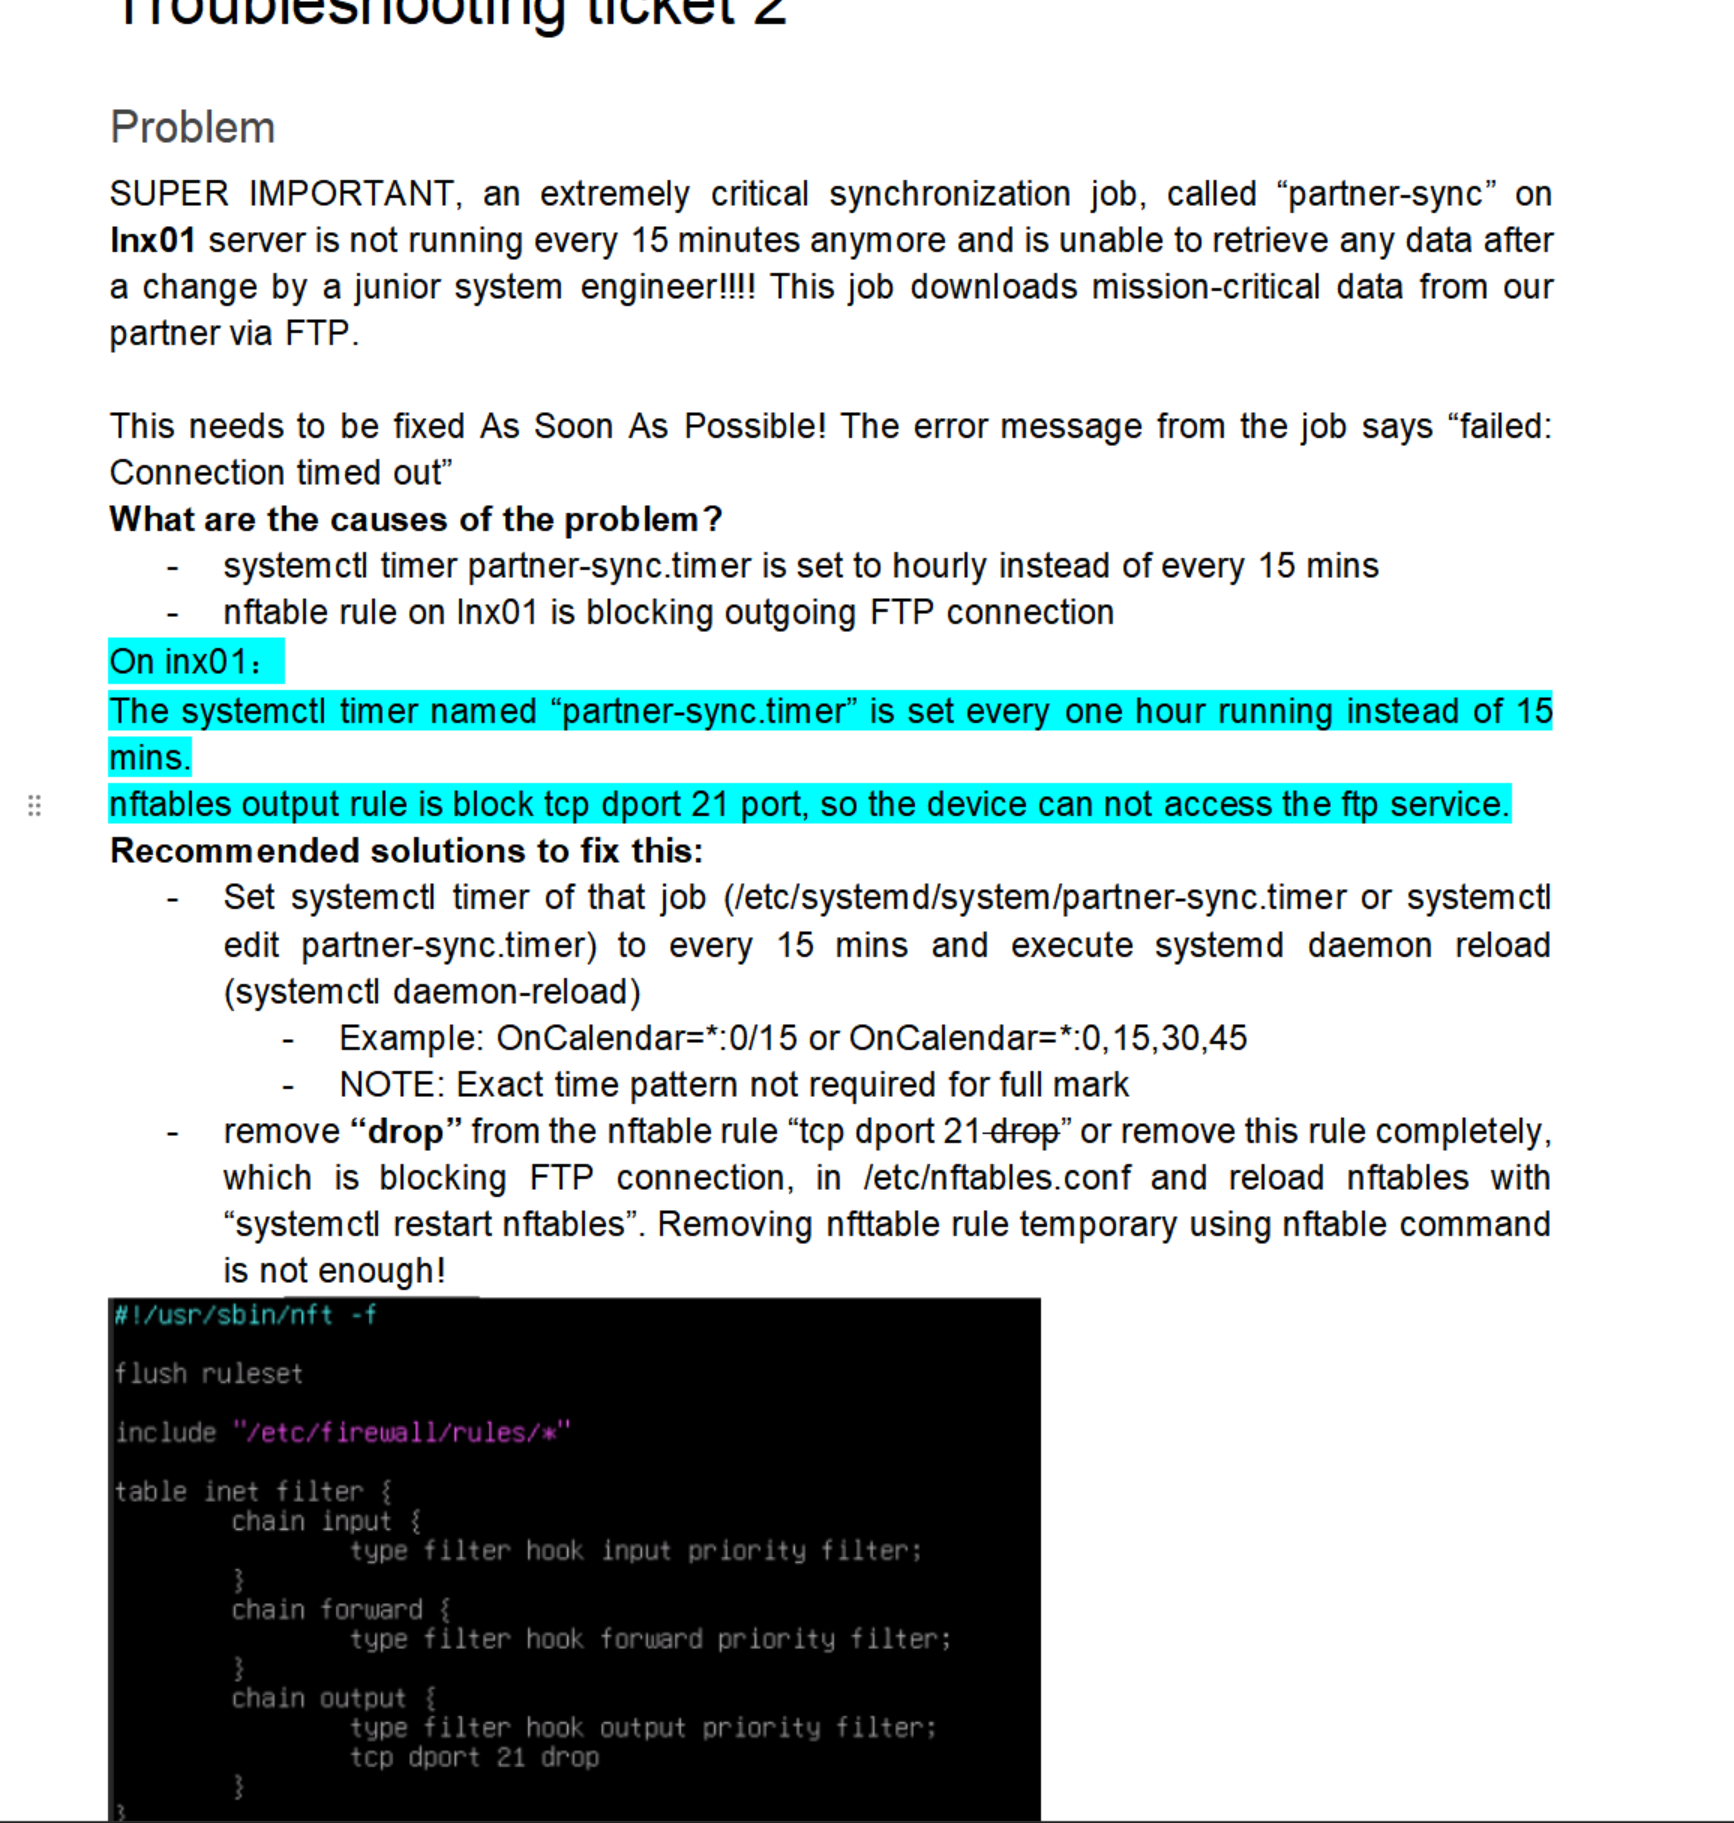
十六、systemd、timer
1、systemd timer 定时运行时间设置错误:
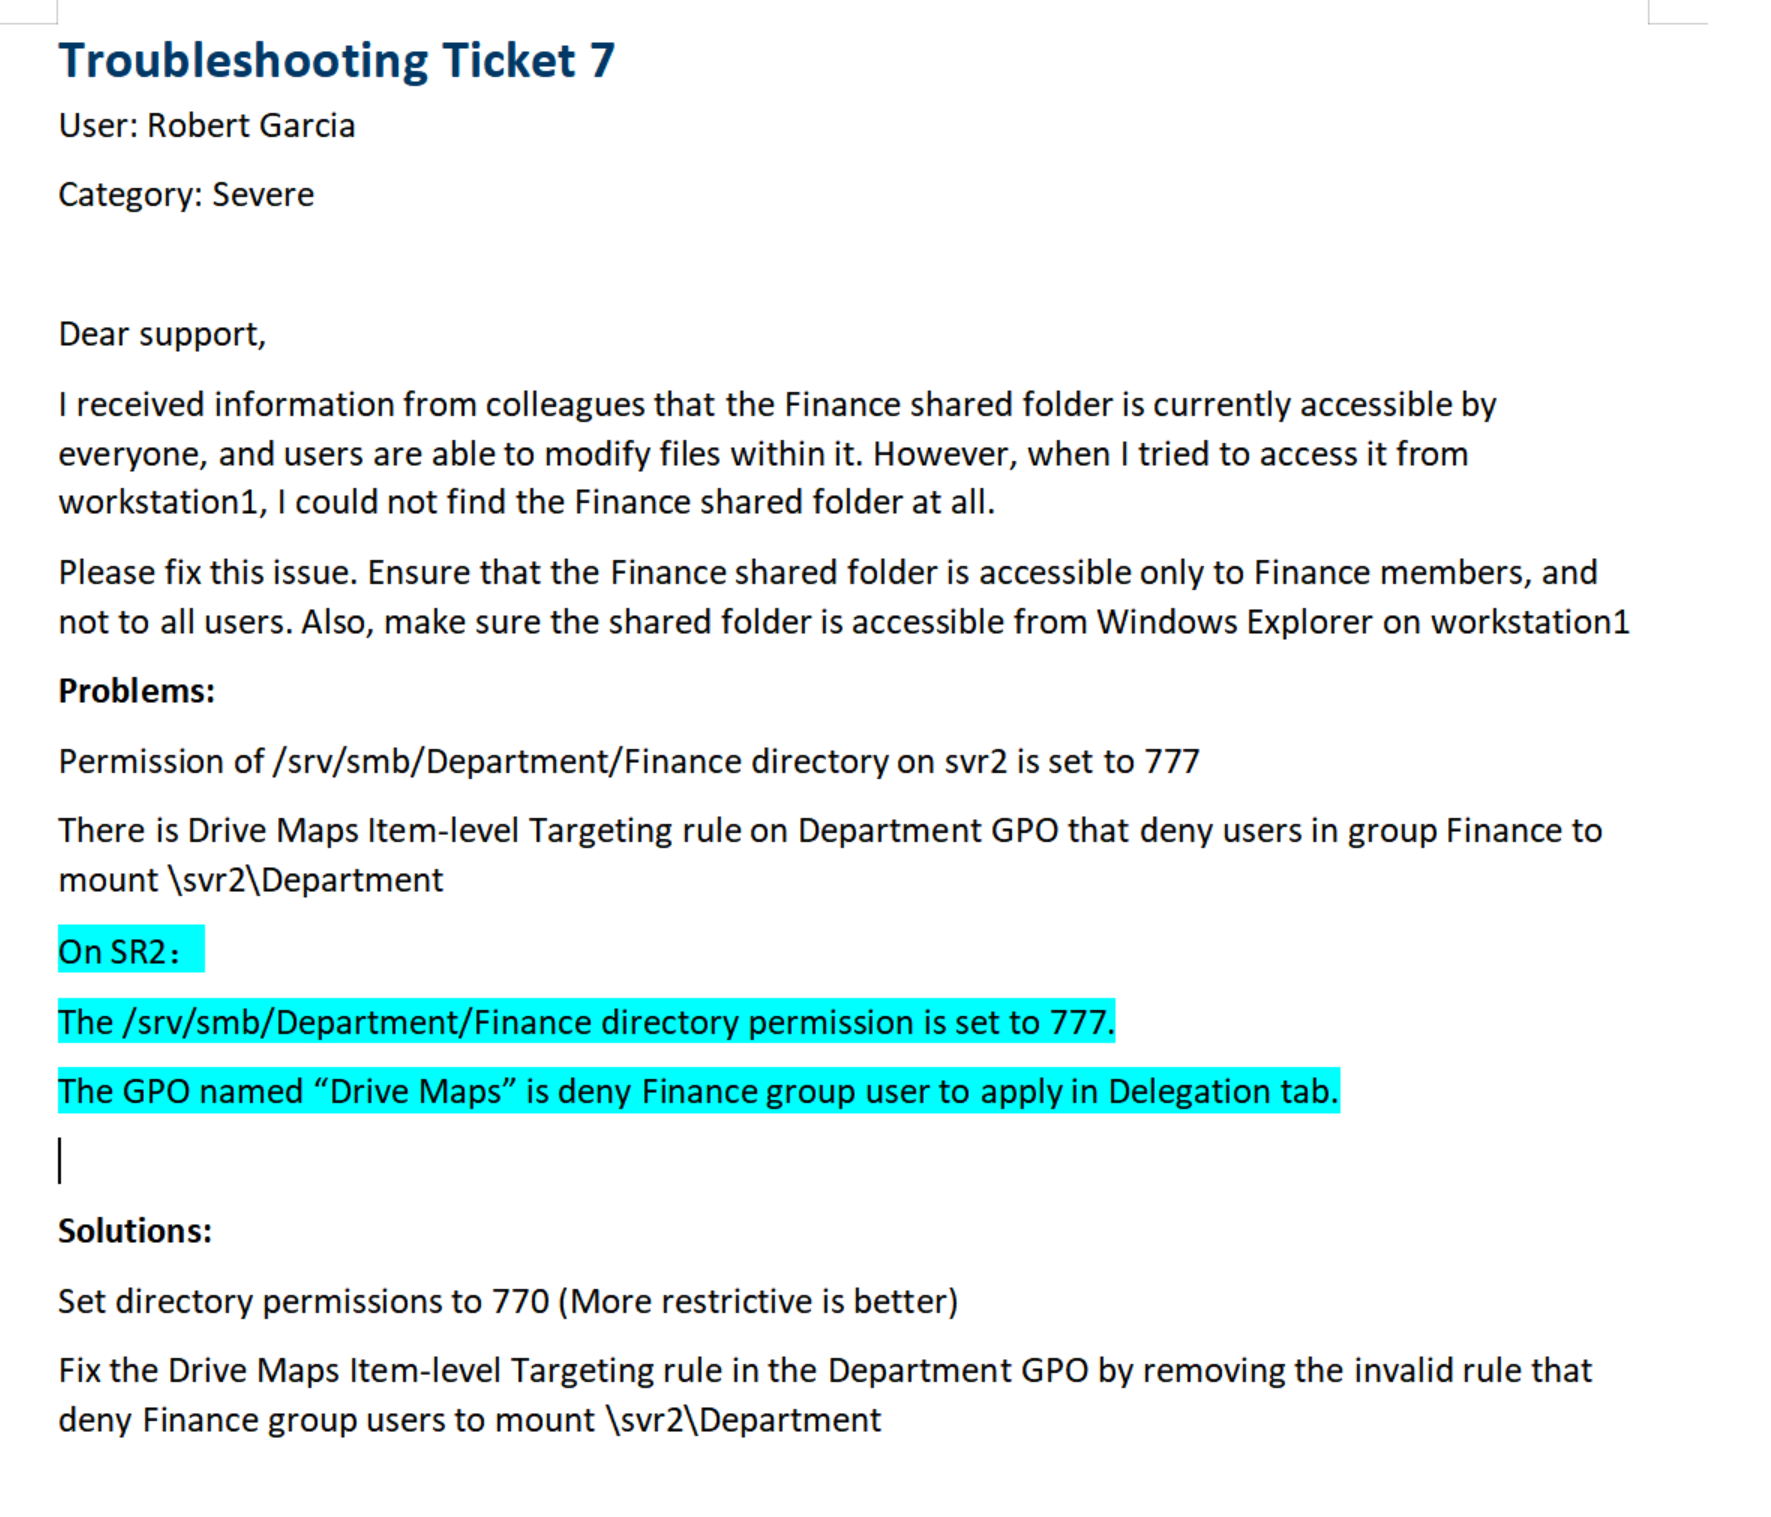
十七、组策略:
1、在 Delegation tab 中,拒绝了用户的访问、应用权限:
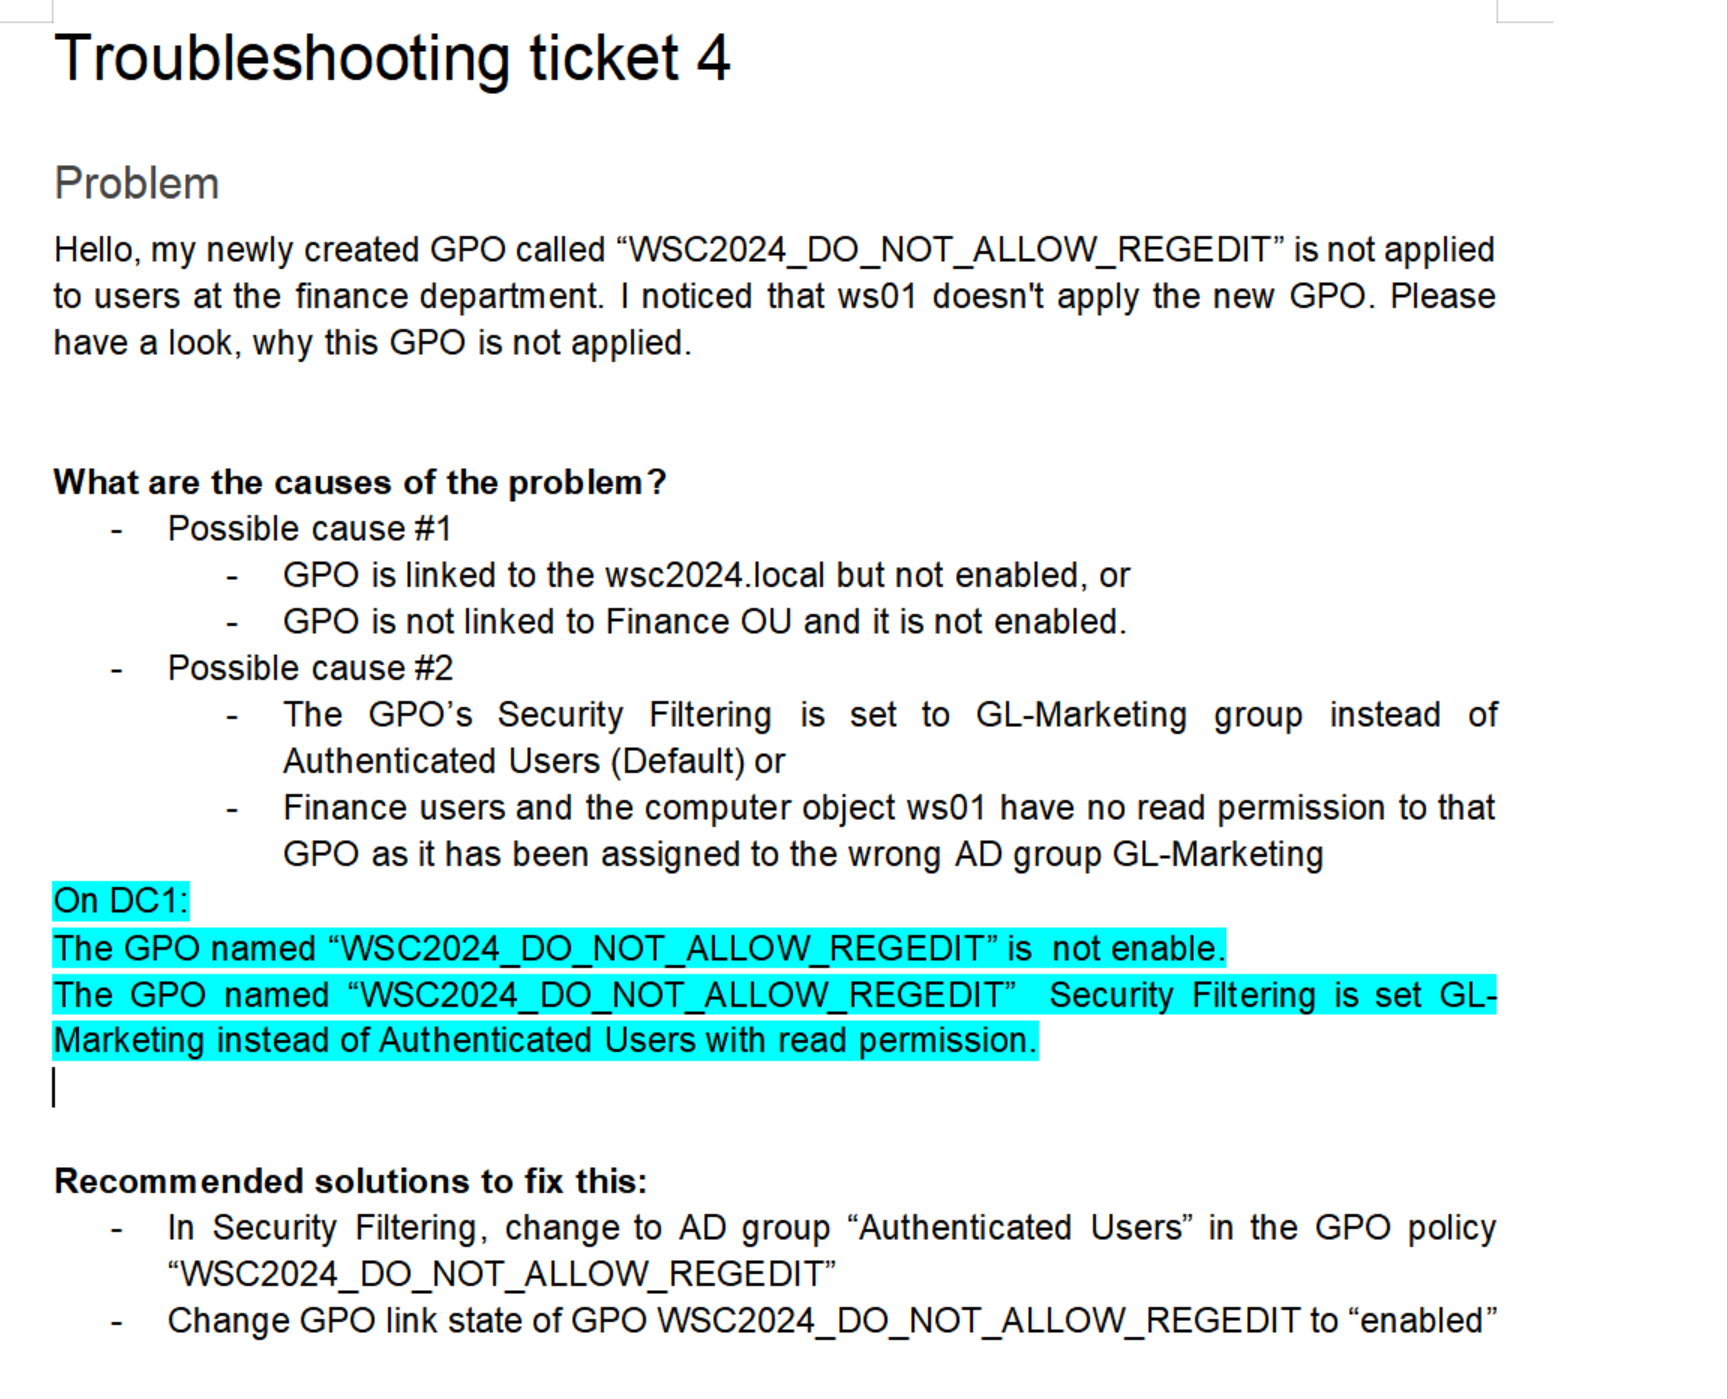
2、Security Filtering 中定义了错误的组、组策略未启用:
十八:limits.conf、access.conf:
1、Maximum session 为0,导致无法登陆:
十九、SSL:
1、证书和私钥不匹配:
# 使用命令查看:
openssl x509 -noout -modulus -in server.crt | openssl sha256
openssl rsa -noout -modulus -in server.key | openssl sha256
二十、DNS:
1、bind9 可能配置 allow-query 来仅限制某个网段的客户端能够解析域名,这样就会导致其他没有定义的网段无法解析这个域名。