IPSec加密 ISCSI端口流量.note
一、IPSec加密 ISCSI端口流量(证书):
1、iSCSI服务器:
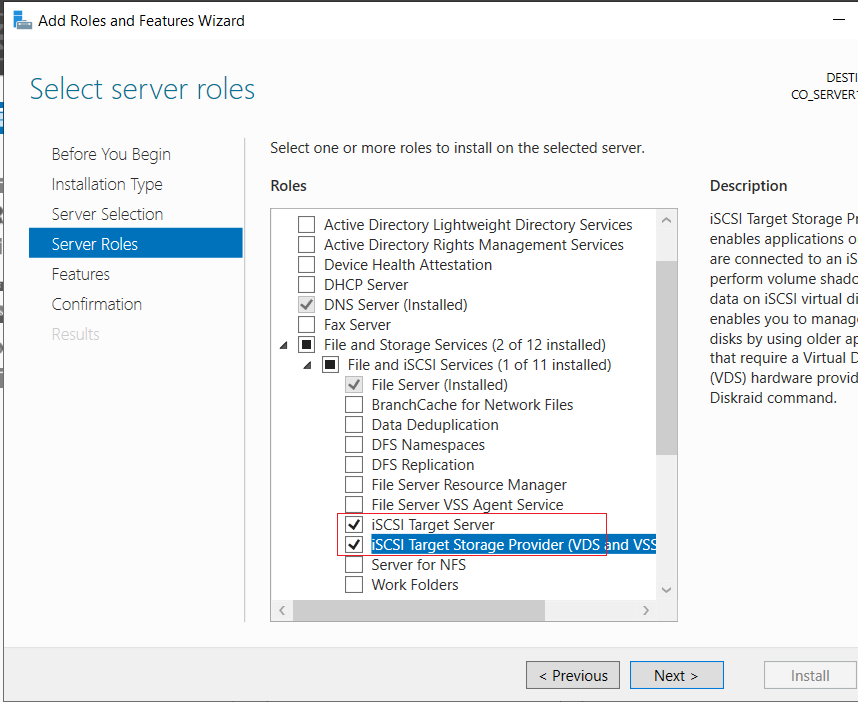
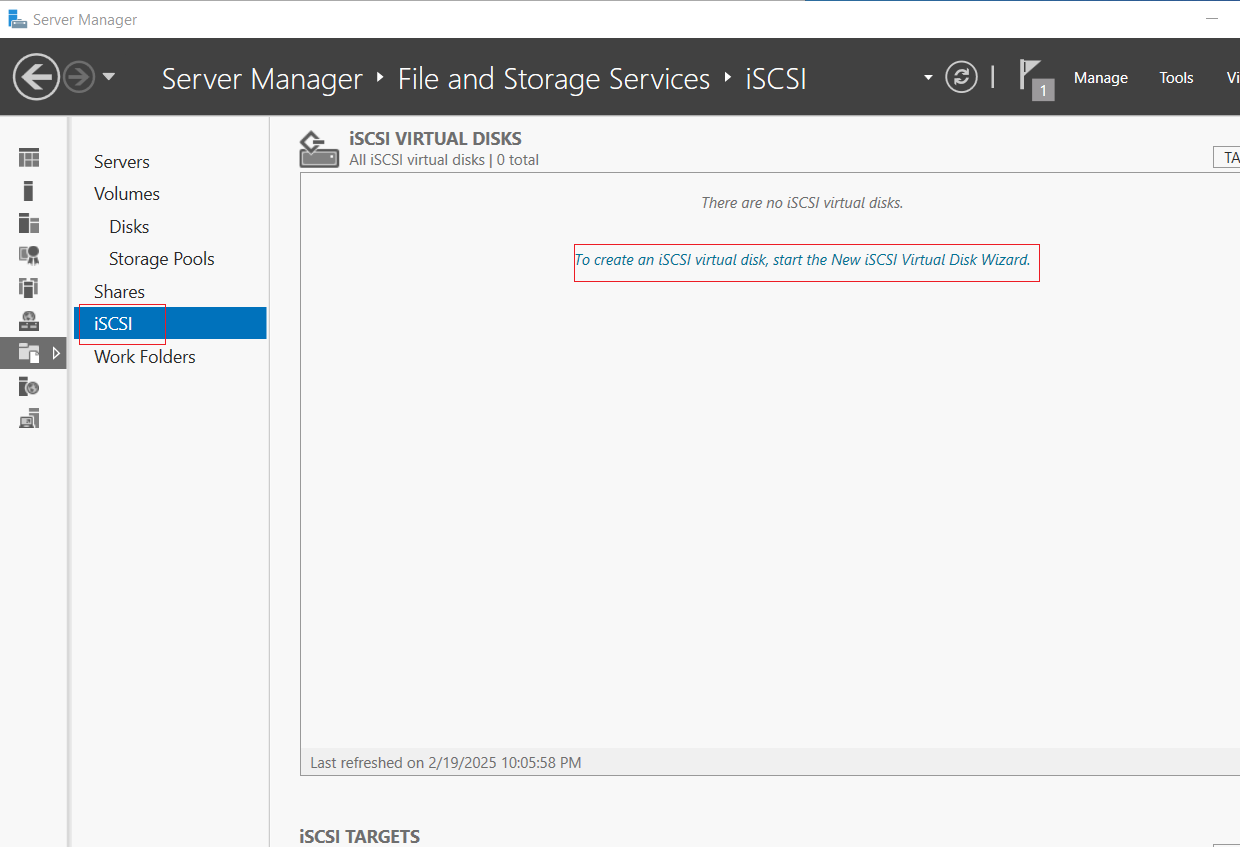
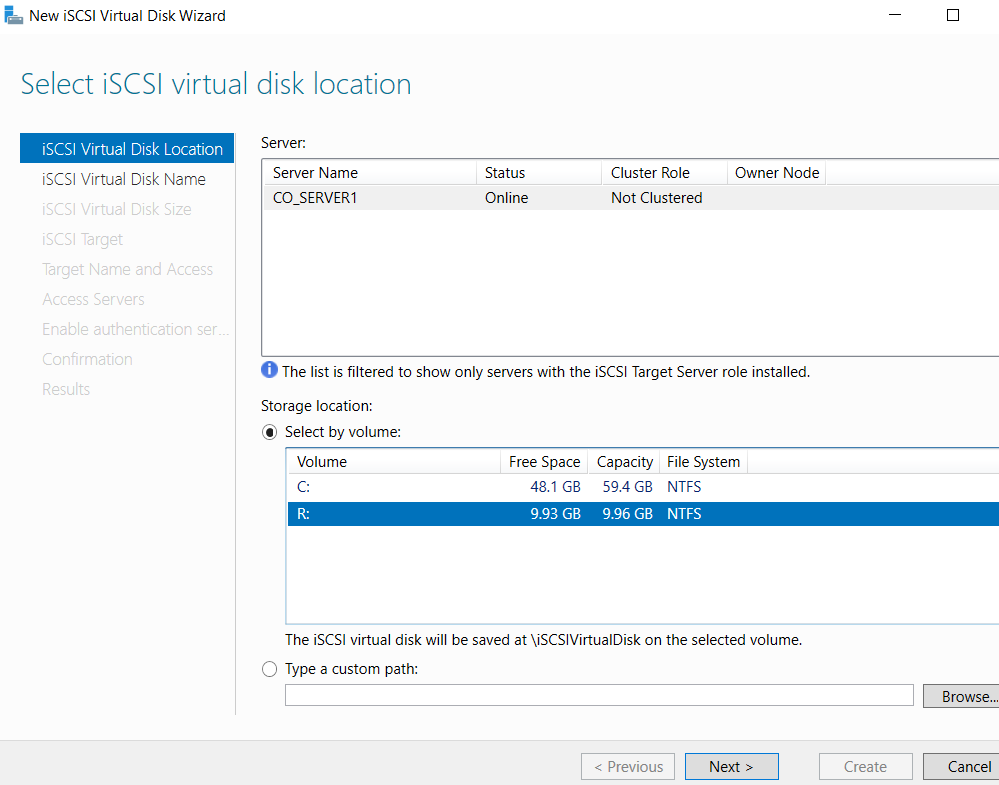
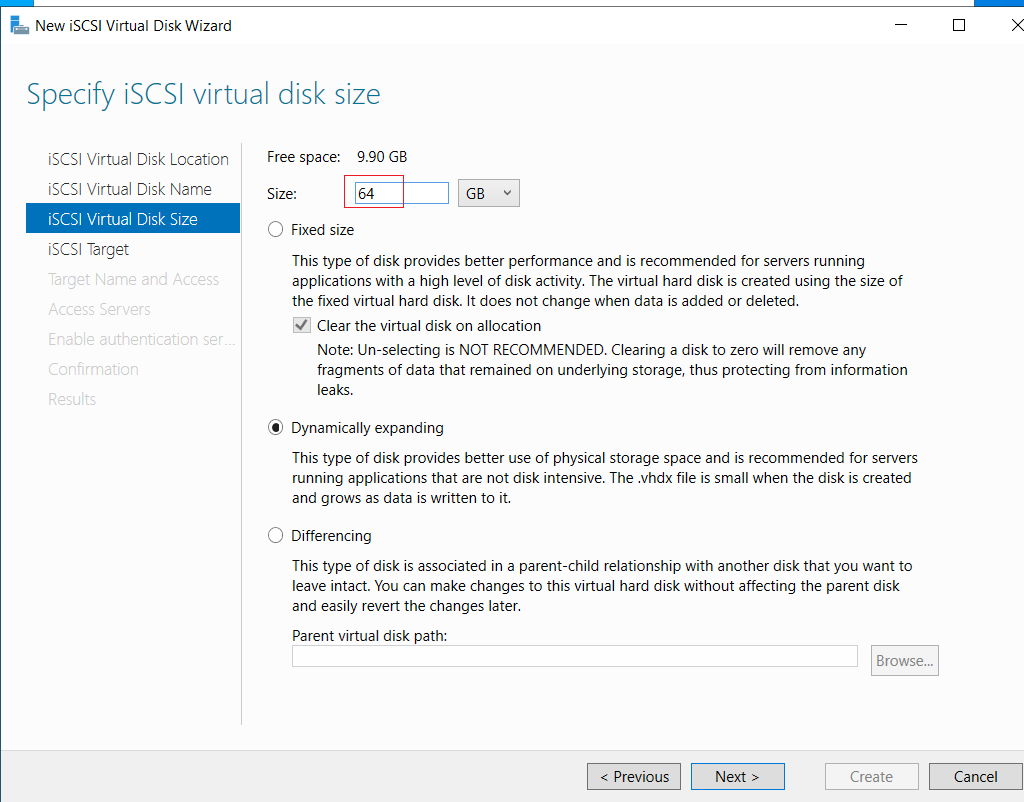
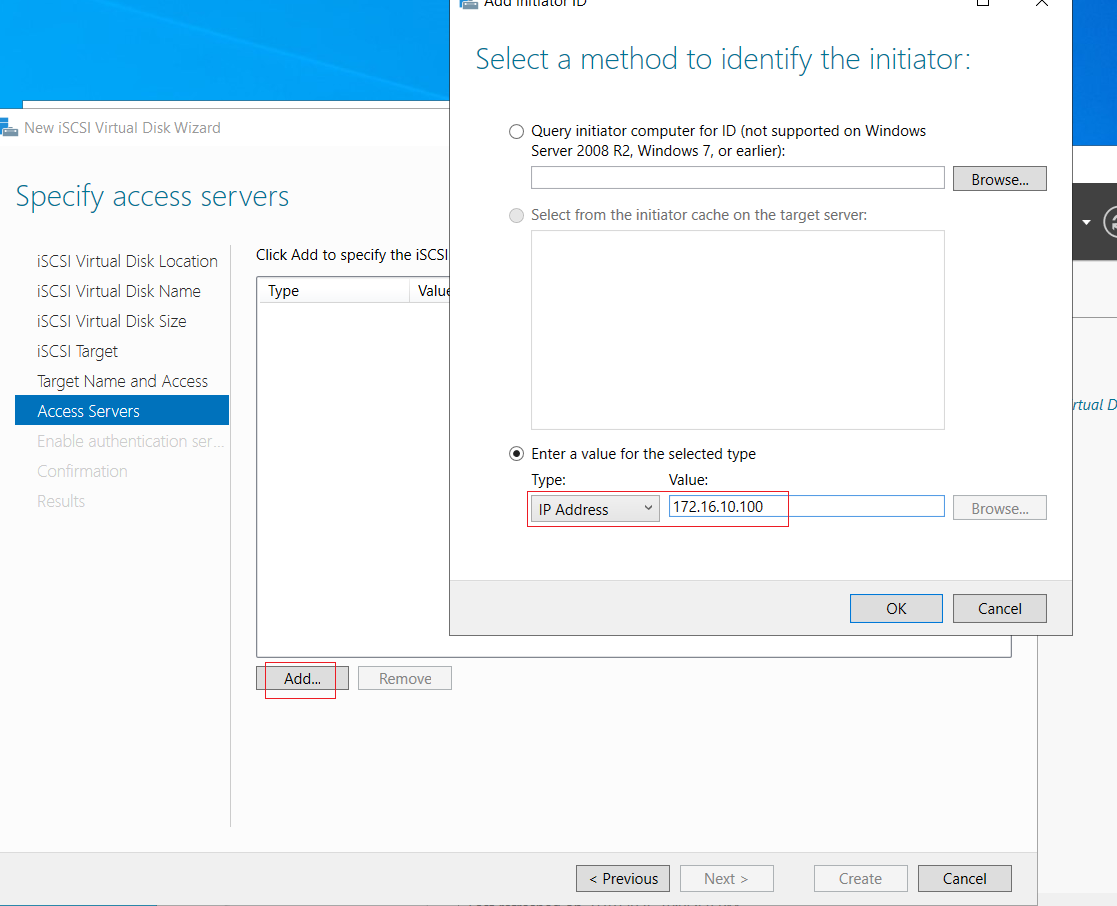
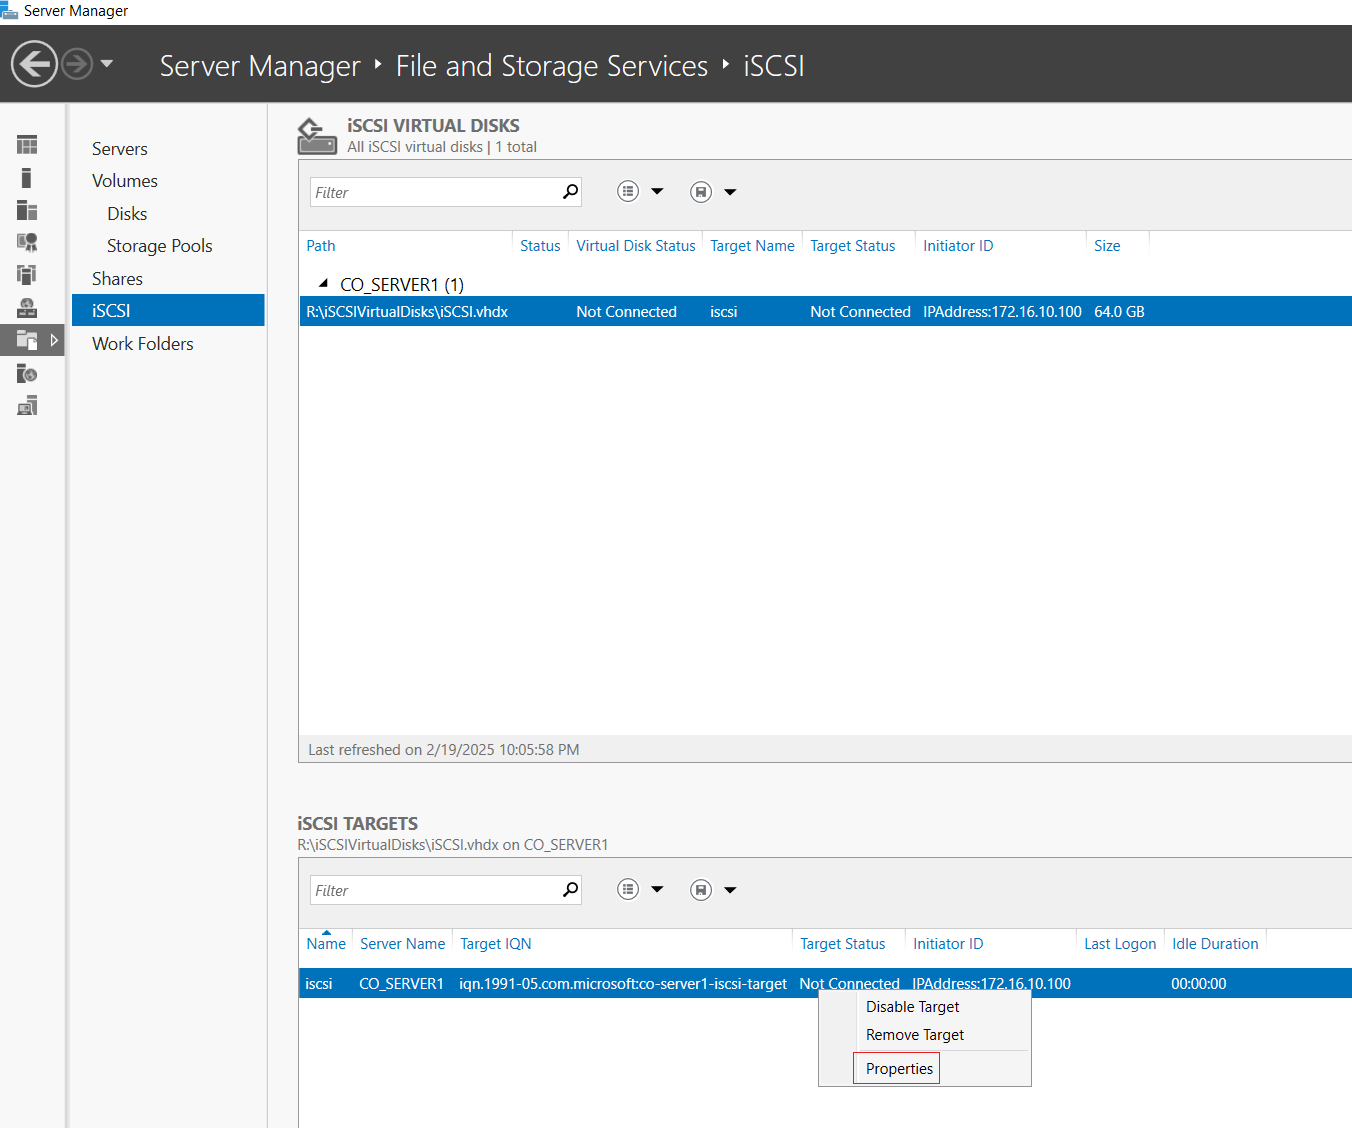
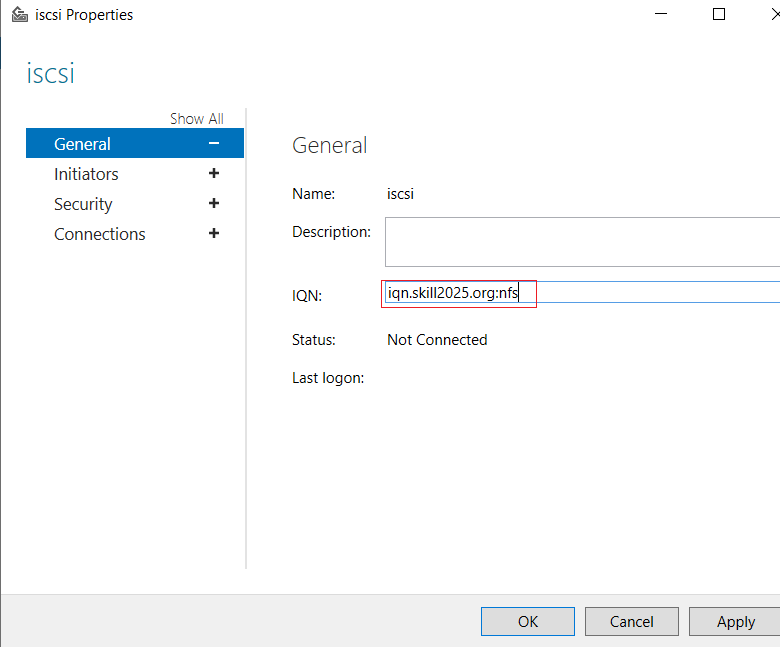
(1)设置 iqn:
(2)启用非对称加密技术,加入PFS机制:
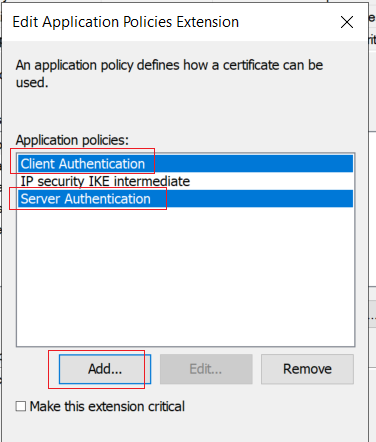
需要在两端都申请一张 IPSec证书(包括 IKE字段、计算机身份验证、客户端身份验证)
1、两端申请证书:
两边可以使用相同的证书
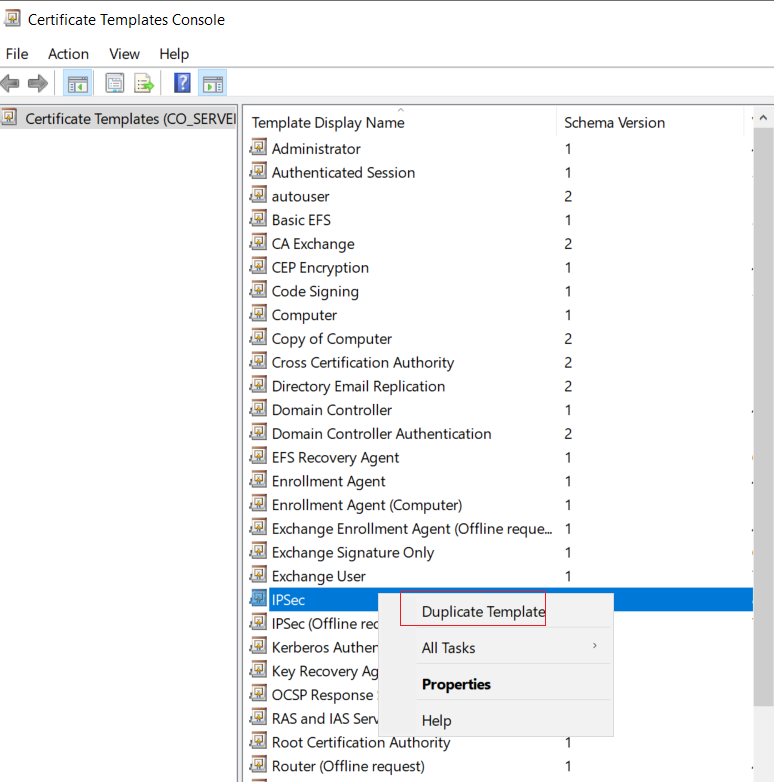
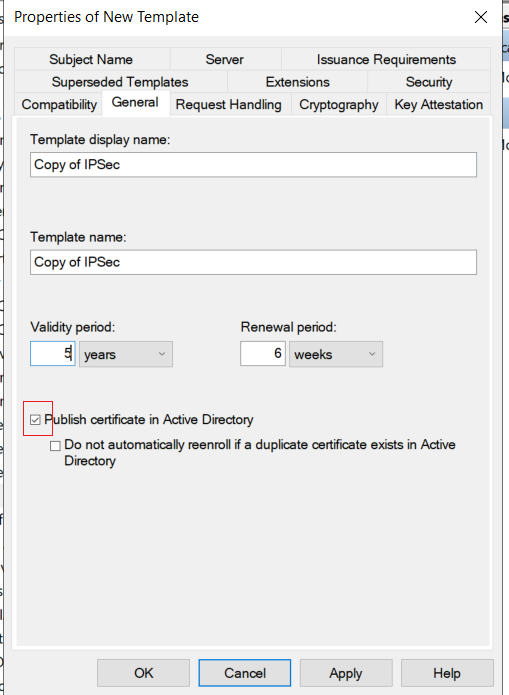
先在 CA上复制模板:
复制 IPSec 模板:
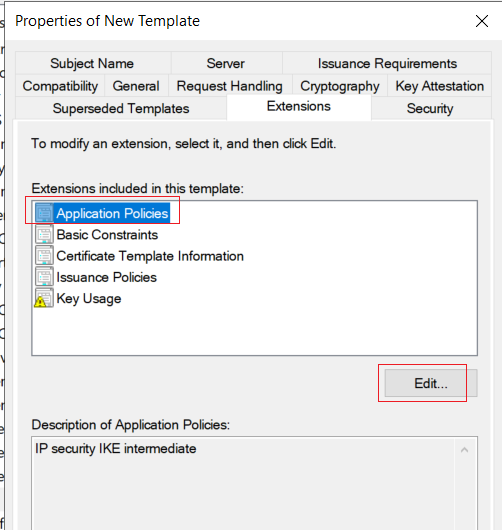
·添加 证书字段:
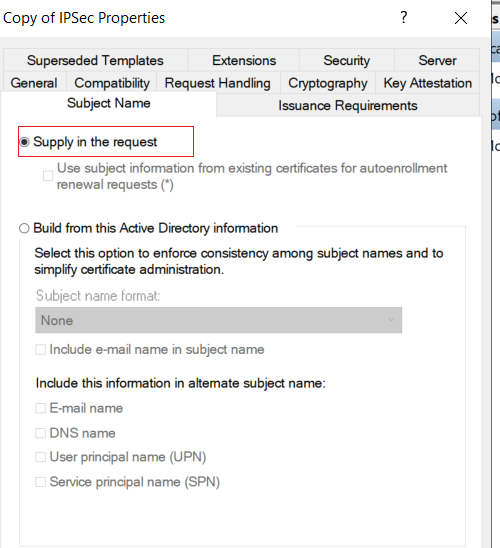
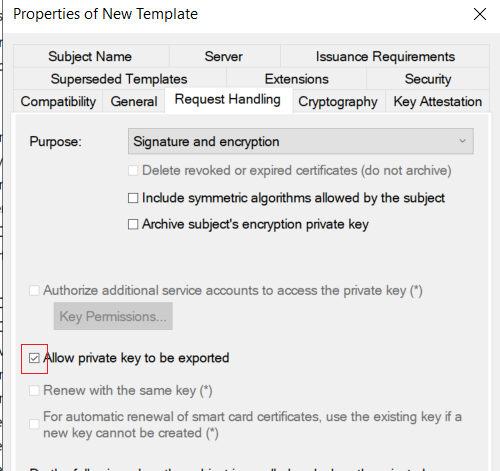
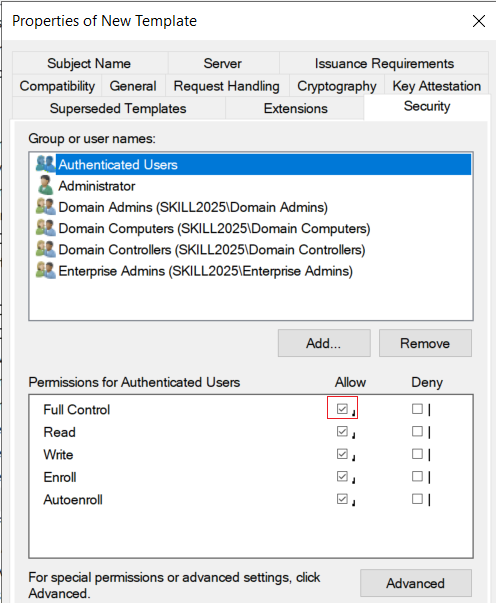
申请证书操作不赘述(iSCSI对证书cn、dns字段不要求,有即可)
2、配置 非对称加密,启用 PFS:
CO_SERVER1:
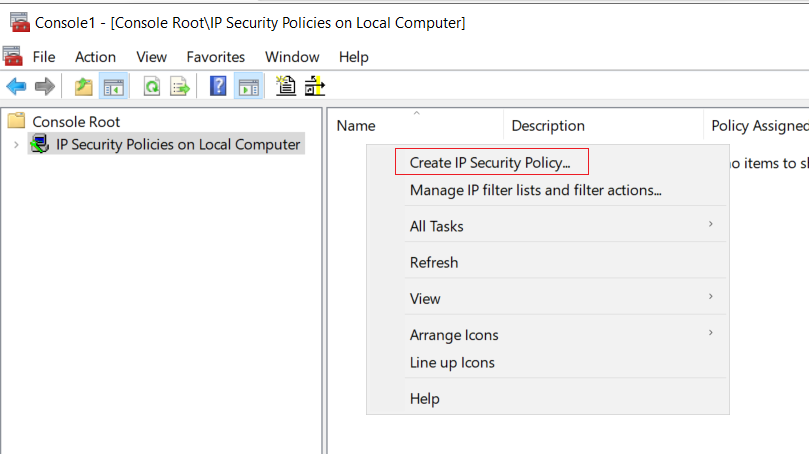
mmc
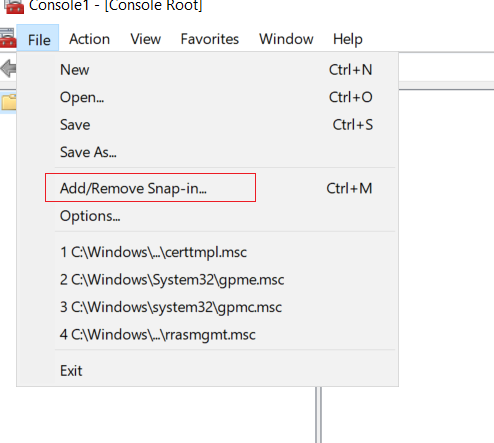
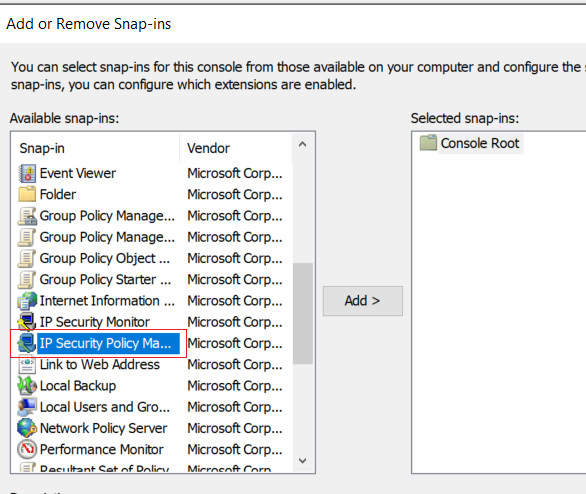
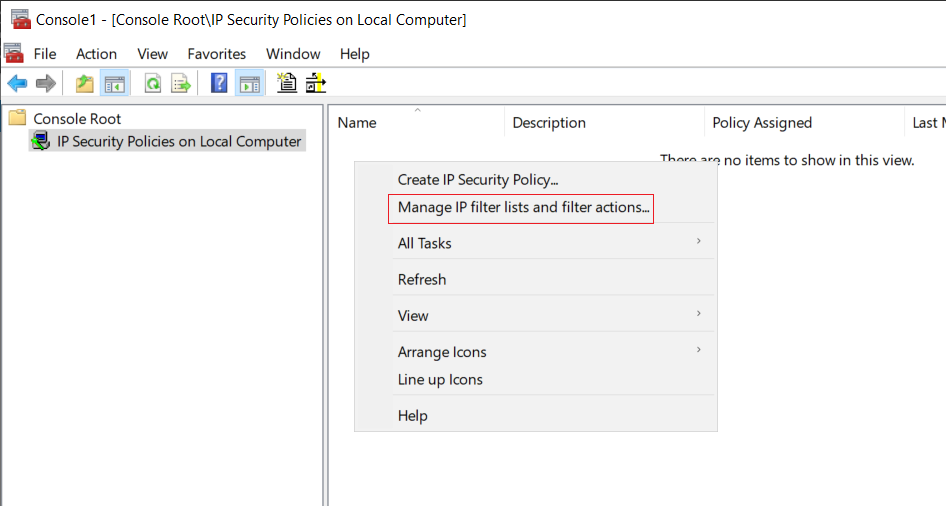
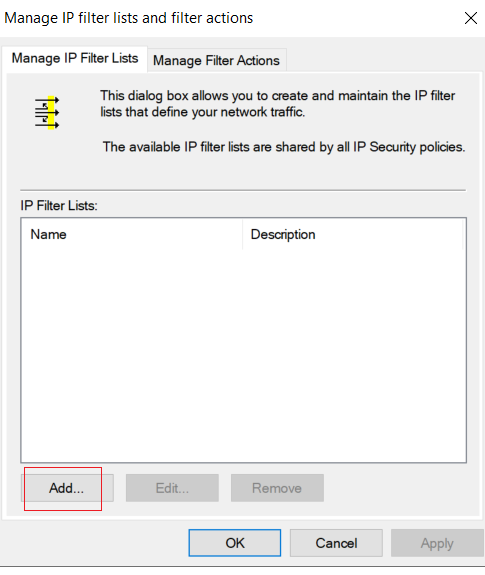
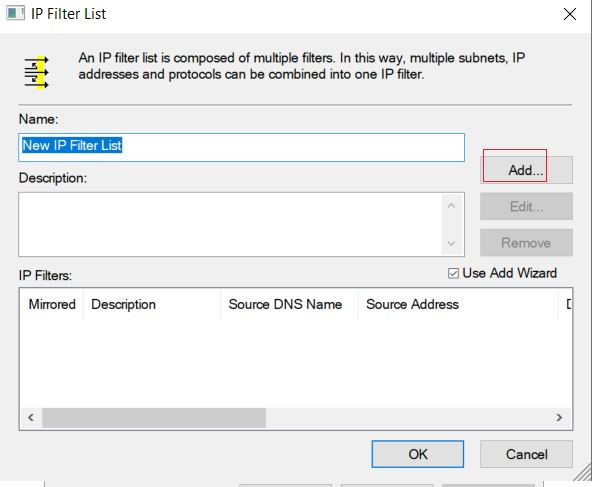
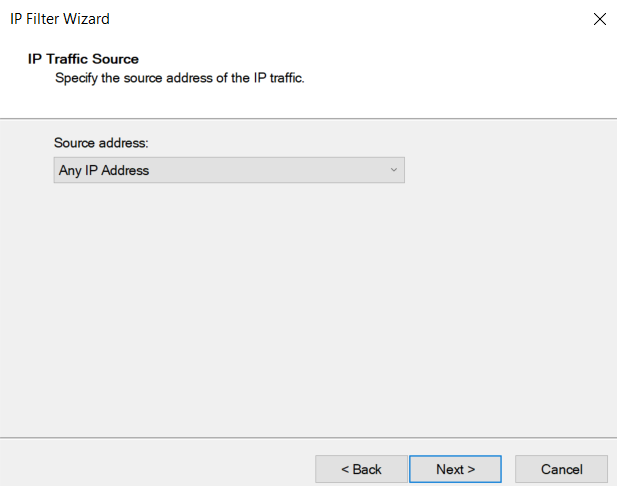
源IP任意:
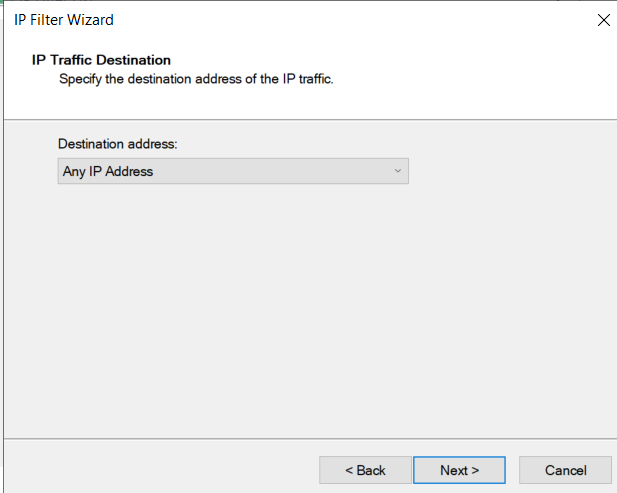
目的IP任意:
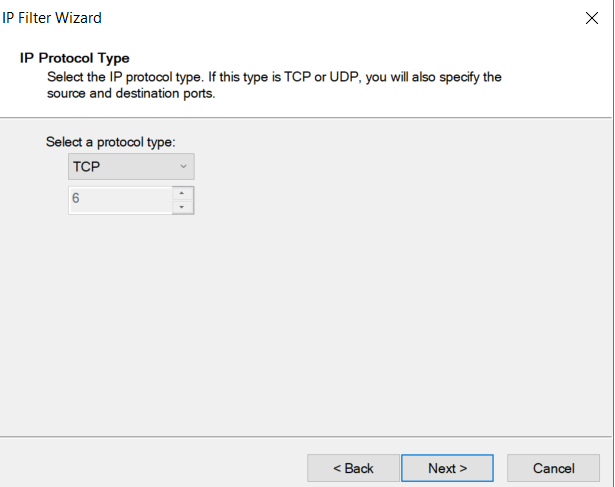
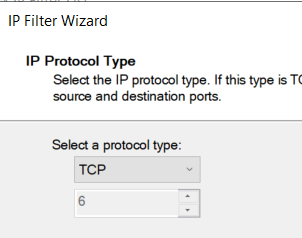
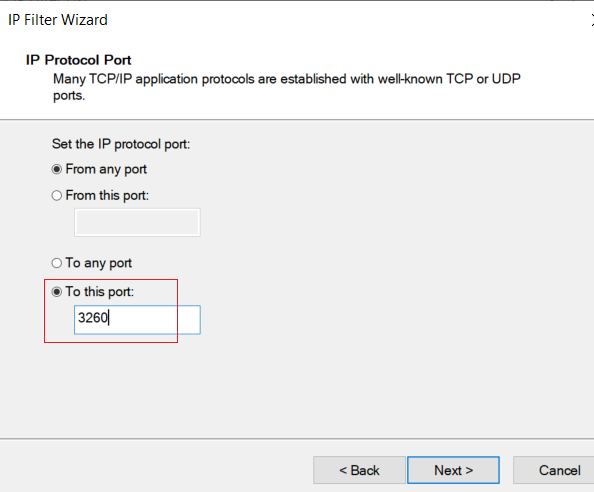
选择 tcp 3260端口
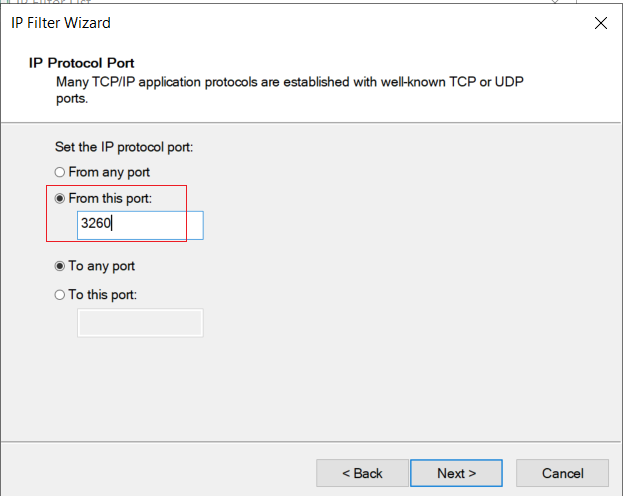
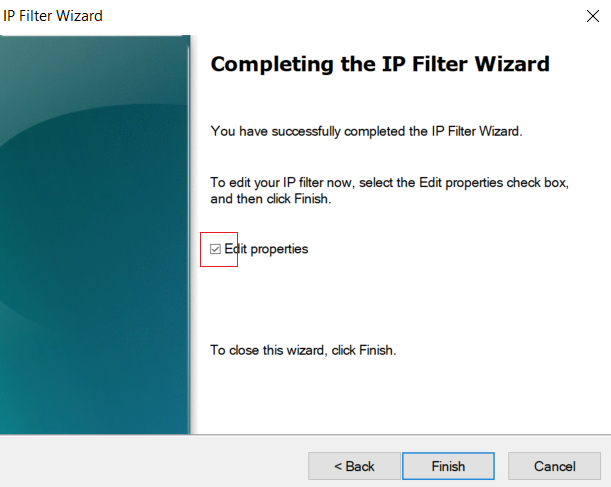
检查无误点击OK
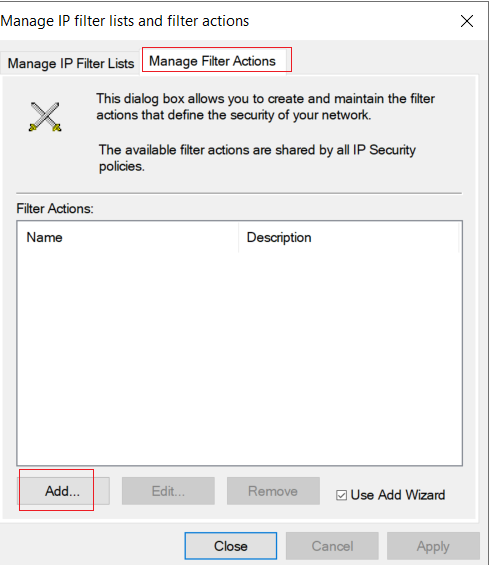
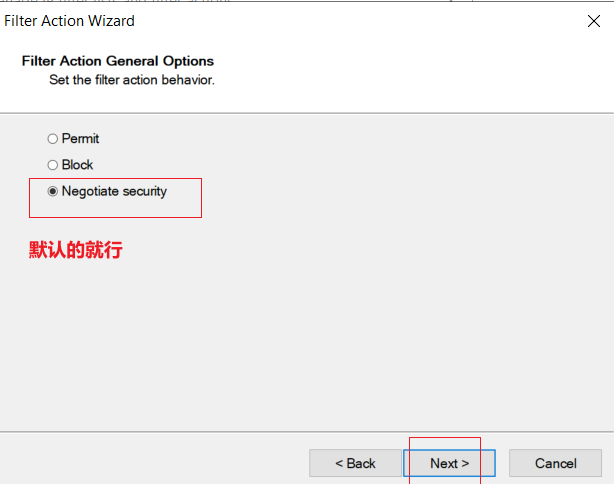
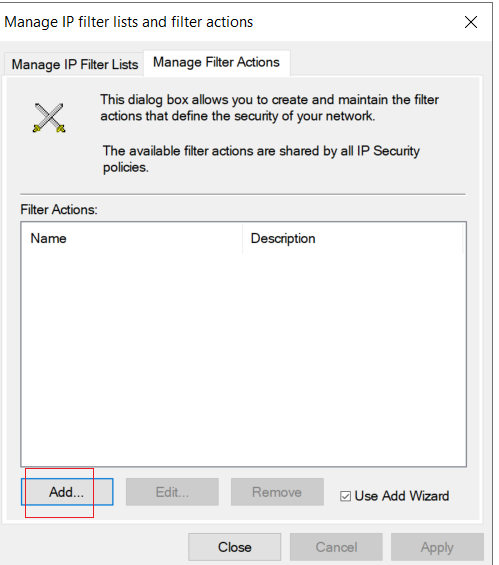
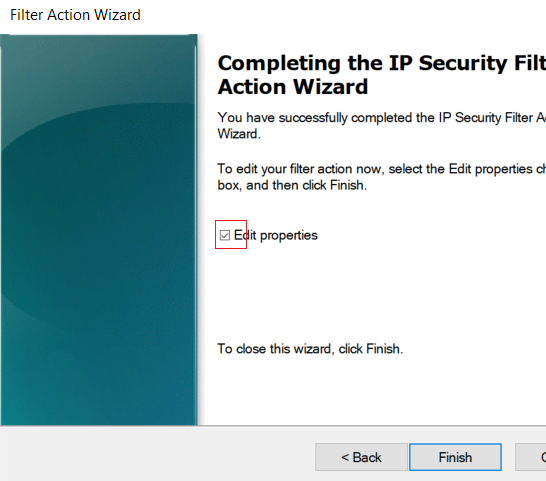
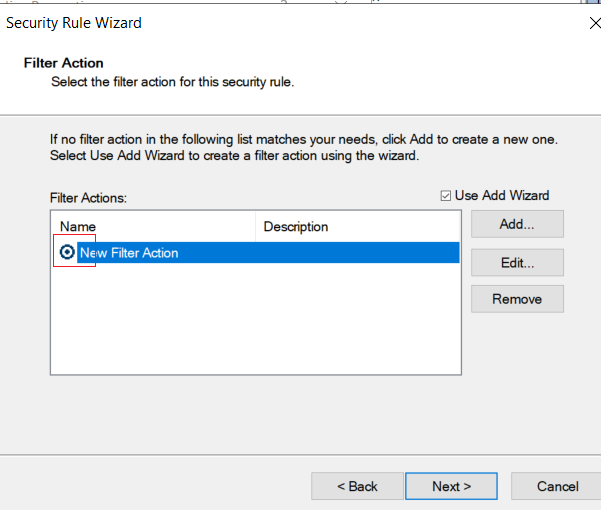
一直默认,然后结尾选择编辑属性:
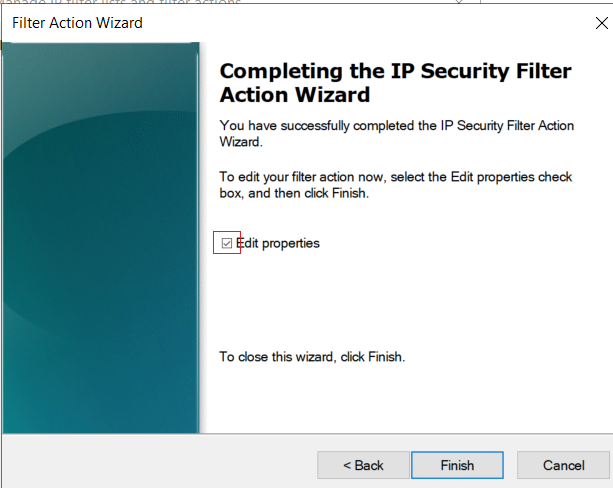
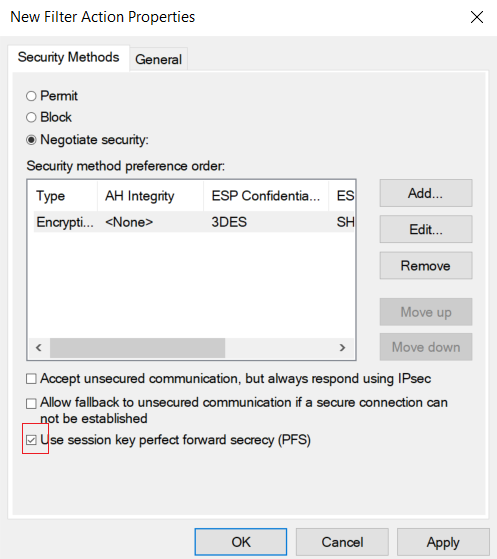
勾选 pfs:
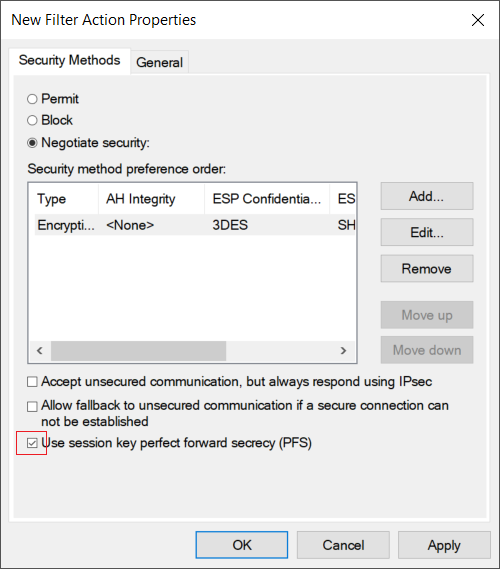
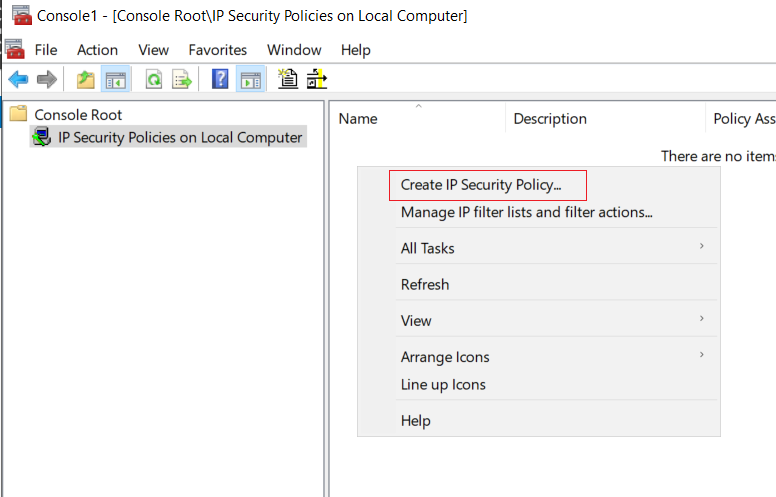
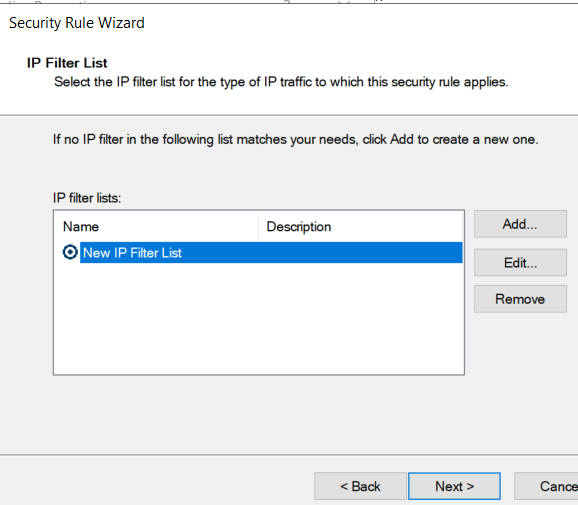
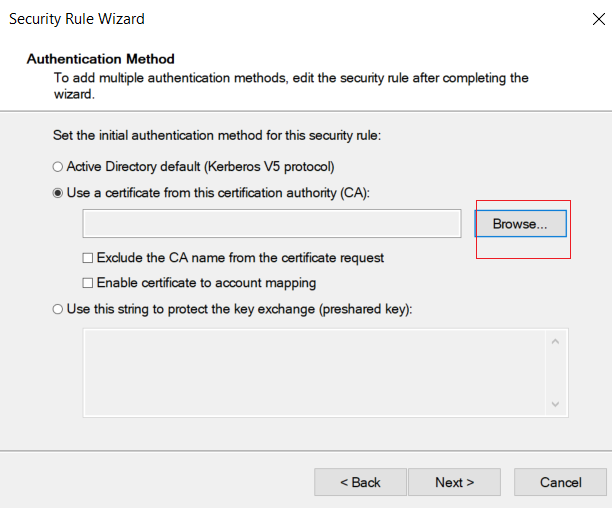
选择编辑属性,然后进入编辑:
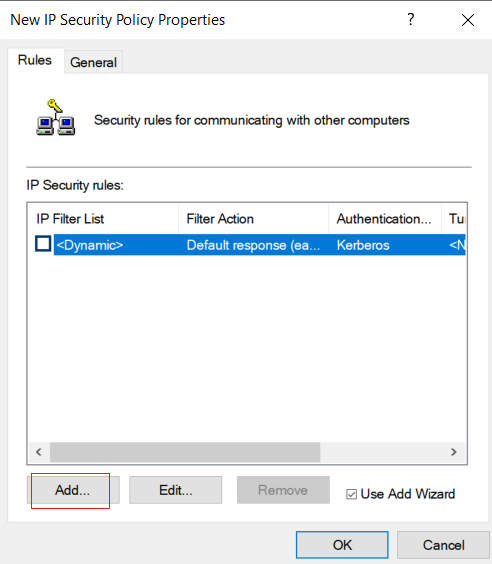
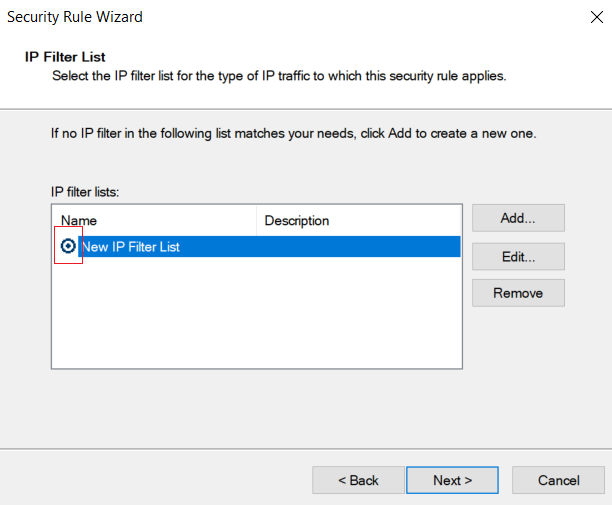
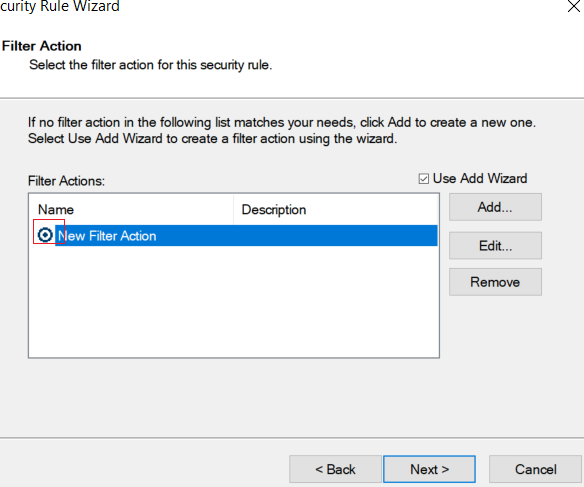
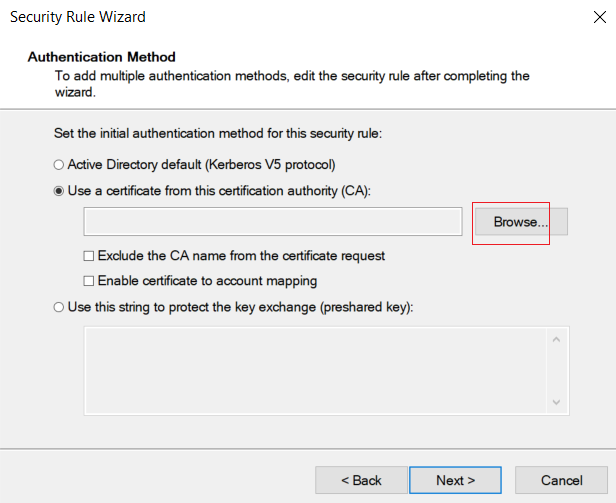
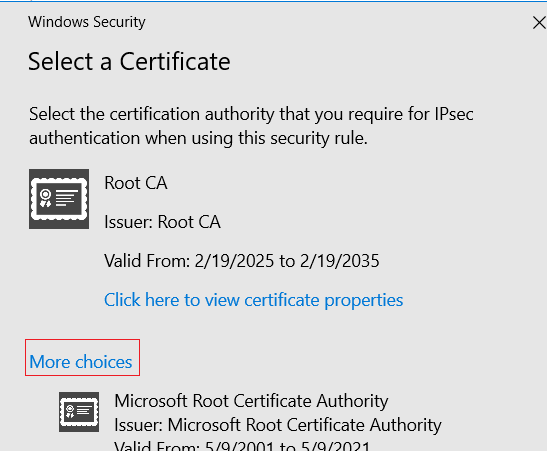
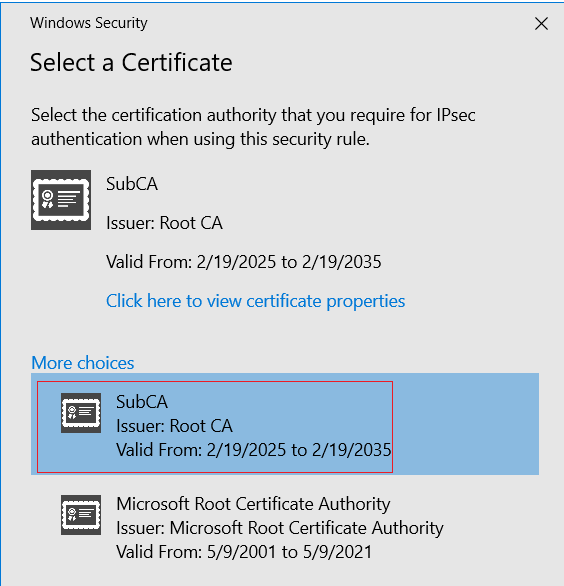
选择根证书颁发机构:
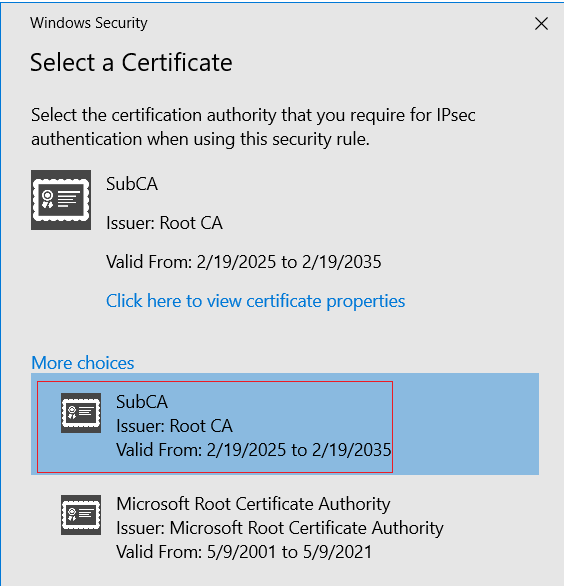
BR_SERVER2:
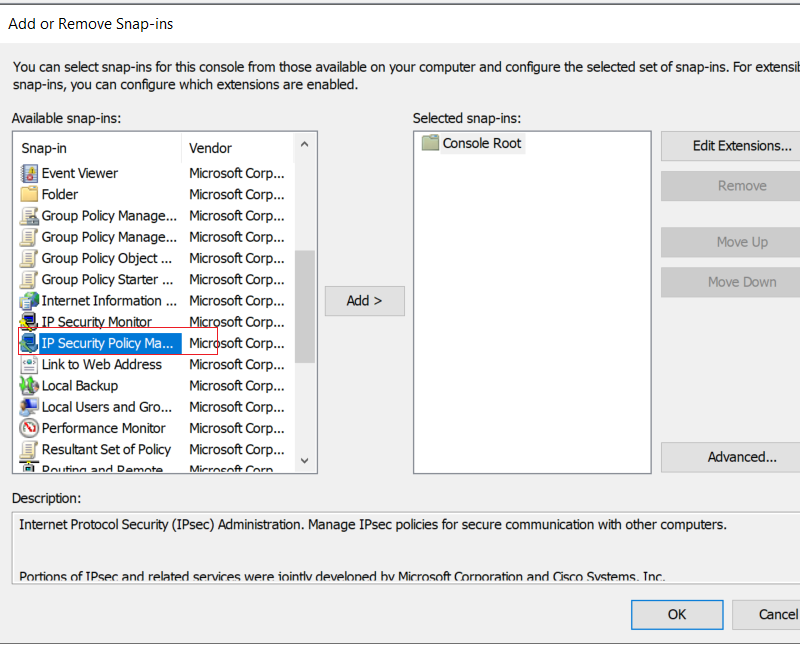
mmc
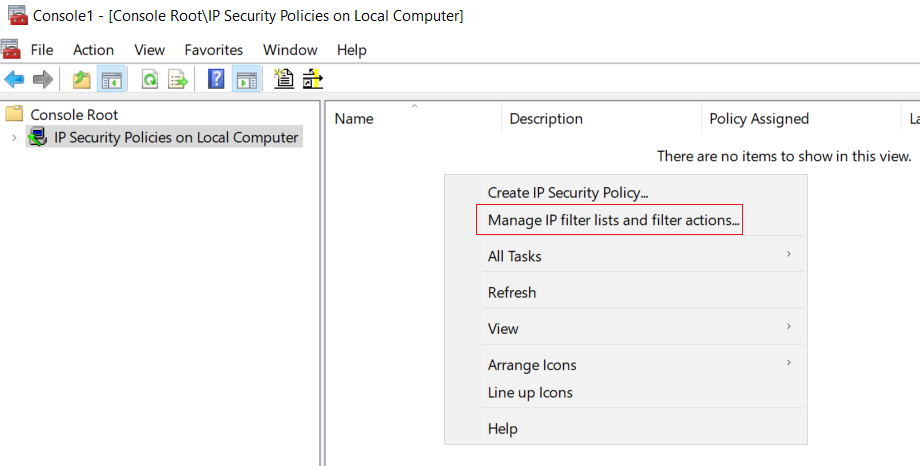
源任意
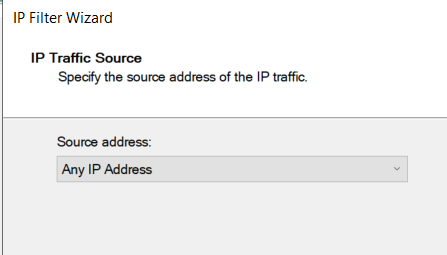
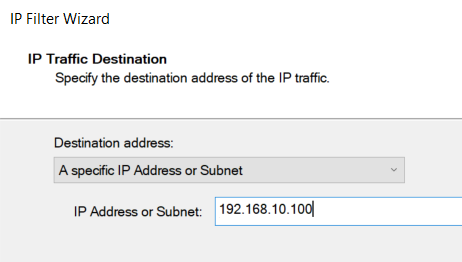
目的ip写iscsi服务器地址:
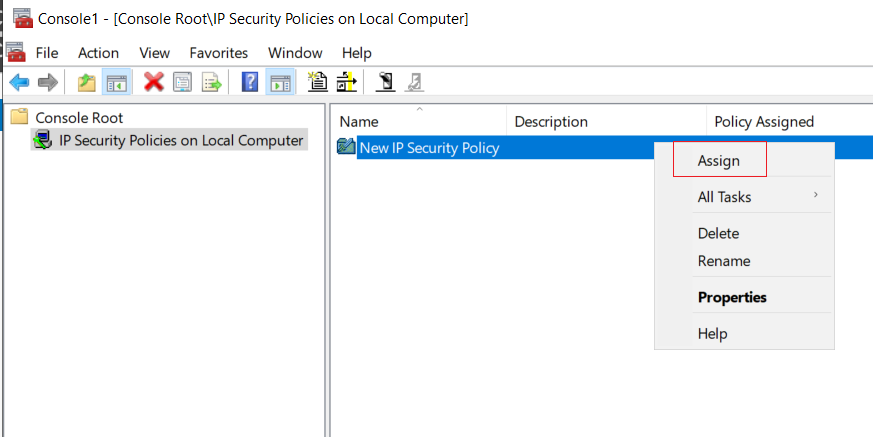
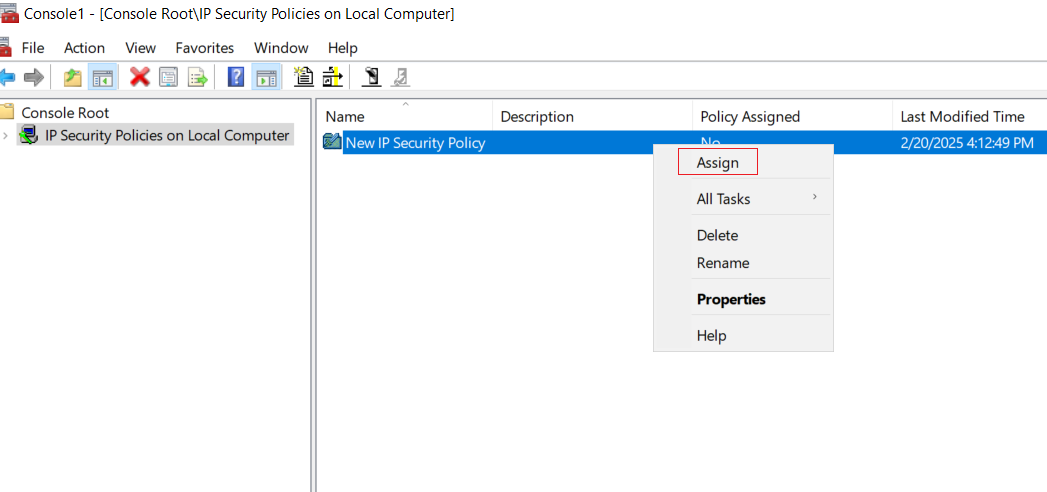
点击指派:
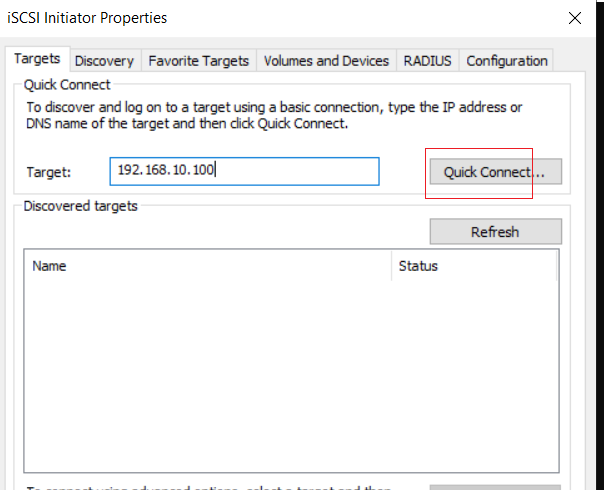
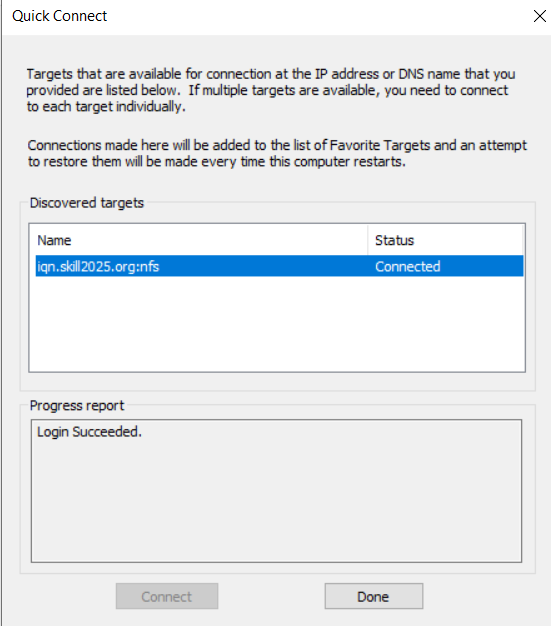
·客户连接 iSCSI(BR_SERVER2 ):
iscsicpl
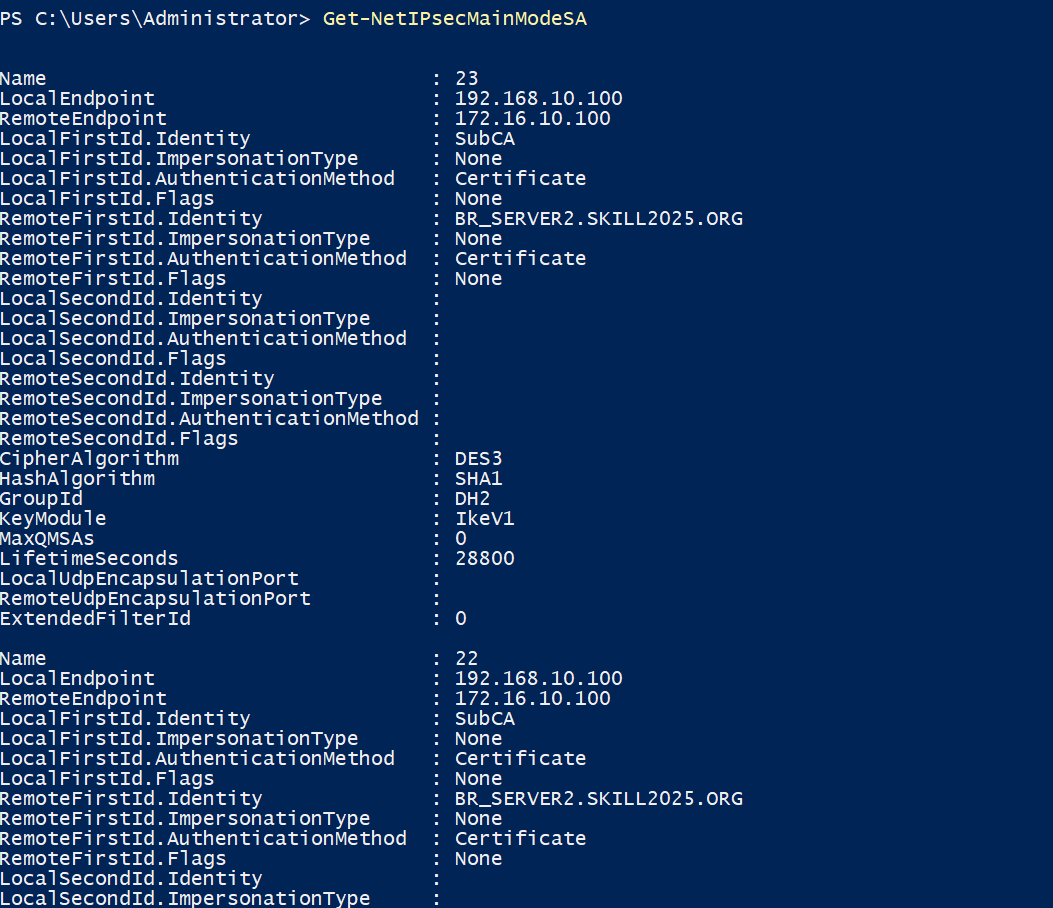
·查看 iSCSI ipsec 连接状态:
Get-NetIPsecMainModeSA