配置 虚拟用户.note
1、proftpd 配置虚拟用户:
# 先在本地创建一个用于承载虚拟用户的本地用户
adduser virtual

# 创建虚拟用户、用户组:
mkdir -p /srv/ftp/user1
id virtual    //查看前面创建的虚拟用户,下面的uid和gid都要使用它的
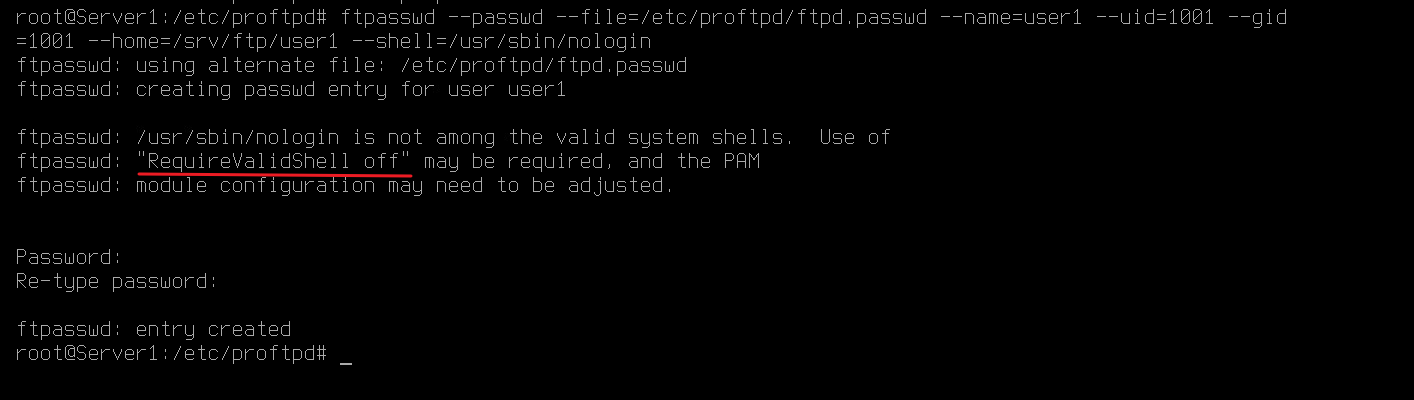
ftpasswd --passwd --file=/etc/proftpd/ftpd.passwd --name=user1 --uid=1001 --gid=1001 --home=/srv/ftp/user1 --shell=/usr/sbin/nologin
ftpasswd --group --file=/etc/proftpd/ftpd.group --name=virtual --gid=1001 --member=user1
# 不要修改两个文件的权限,否则ftp无法读取
如果指定的 shell 无法登陆,ftp中就需要指定 ReuireValidShell off参数
vim /etc/proftpd/proftpd.conf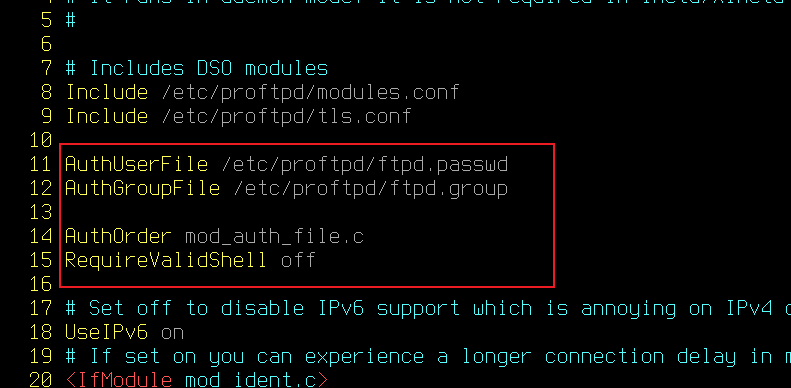
AuthUserFile    //指定虚拟用户账号文件(文件类似/etc/passwd)
AuthGroupFile    //指定虚拟用户组文件
AuthOrder mod_auth_file.c    //(重要)指定认证模块使用文件而不是unix。指定这个之后,就只有上面定义的虚拟用户能够登陆;不指定它时,虚拟用户和本地用户都能登陆(但是本地用户不会映射为虚拟用户)
RequireValidShell off    //要求 FTP 用户的 shell 必须是有效登录 shell(如果ftp用户的shell是有效的登陆shell,例如:/bin/bash,就不需要配置)
·测试:
虚拟用户上传文件:
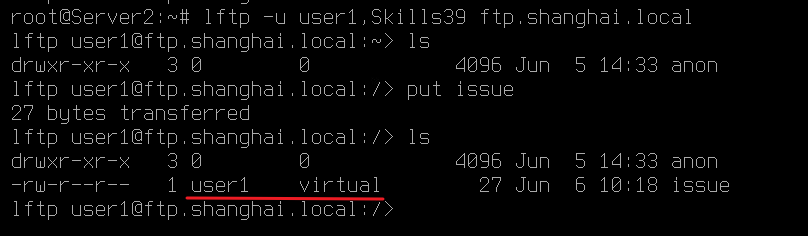
服务端查看,用户已经成功映射到 virtual 用户(id 1001)