使用 parser view 创建视图上下文.note
· 参考资料:
https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/sec_usr_cfg/configuration/15-mt/sec-usr-cfg-15-mt-book/sec-role-base-cli.html#GUID-8CFFD65B-EE7E-41E0-92A5-35CACC7F4578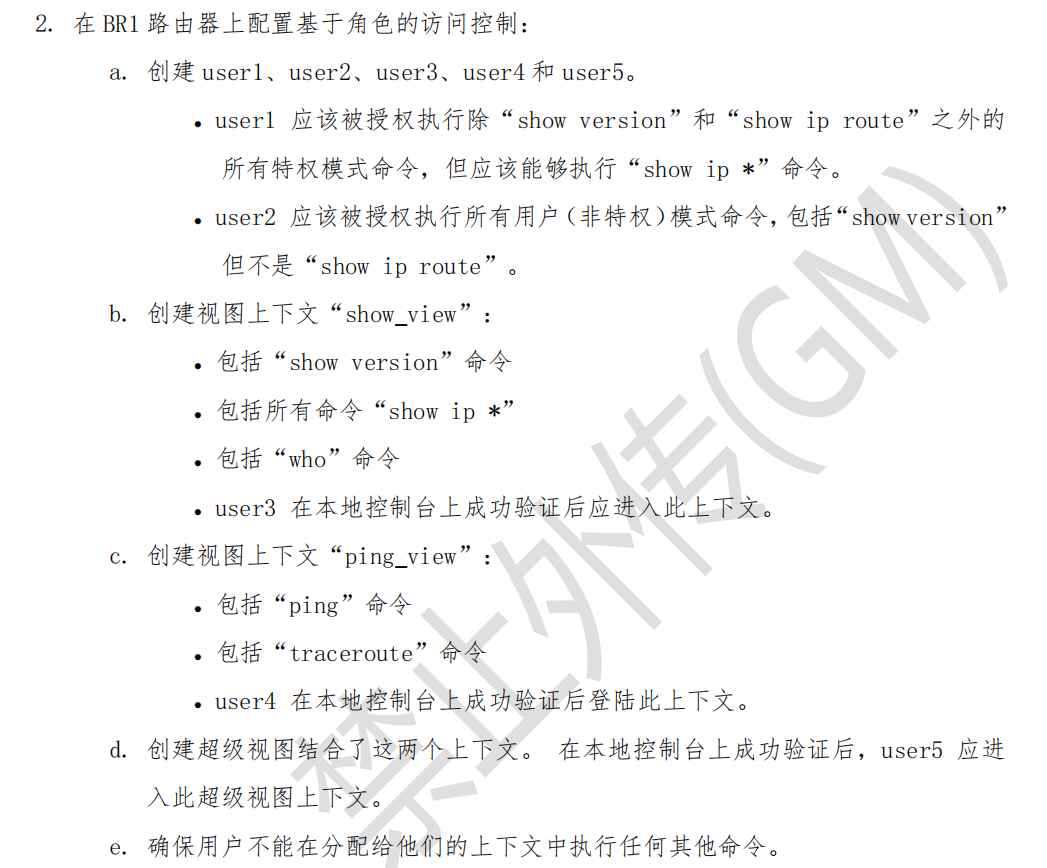
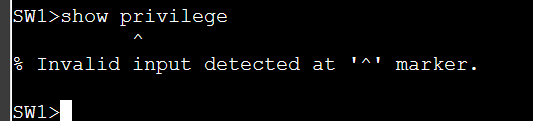
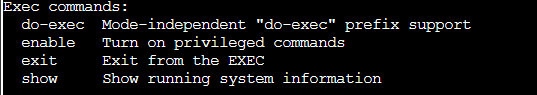
· 就算不配置视图,默认也会有四个命令:
· 如果配置的是 parser view USER1 inclusive,就会存在全部命令:
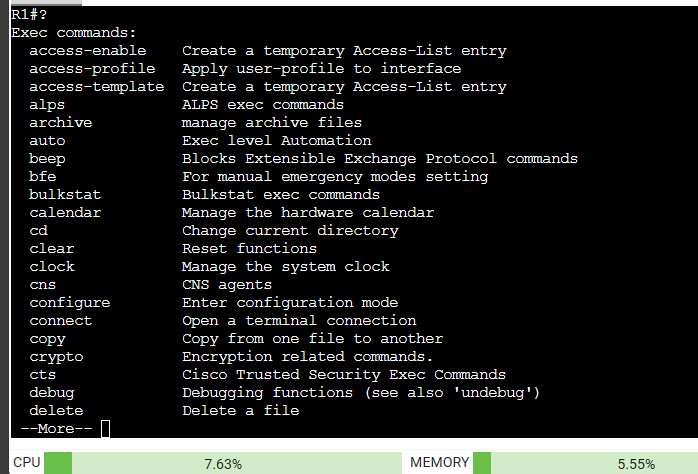
用户的等级(privilege)不会影响 view视图的生效,用户等级是多少都没问题
一、为 user1 配置视图:
两种方法:
1、方法一:不使用 AAA配置 view:(不推荐)
缺点:只能进入特权模式(会显示为 “#”号,就算是用户模式也会显示为 # 号)
但是按照这里的题目要求,不使用 AAA配置也是能够达到效果的。
(1)配置 view:
R1(config)#parser view USER1 inclusive    //USER1 是自定义的名称
# inclusive 表示该视图中默认包含所有命令

## exec 表示的就是特权模式命令
R1(config-view)#secret Skills39    //设置密码
R1(config-view)#commands exec exclude show version    //排除 ‘show version’ 命令
R1(config-view)#commands exec exclude show ip route     //排除 ‘show ip route’ 命令
(2)创建 user1用户,同时应用这个 视图:
username user1 view USER1 privilege 15 secret Skills39
或:
username user1 view USER1    //如果已经创建了 user1用户,那么就可以直接应用视图

lin con 0
login local    //使用本地用户数据库进行登陆
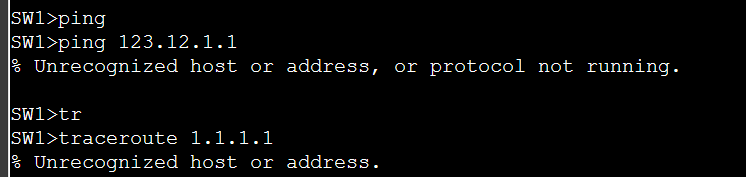
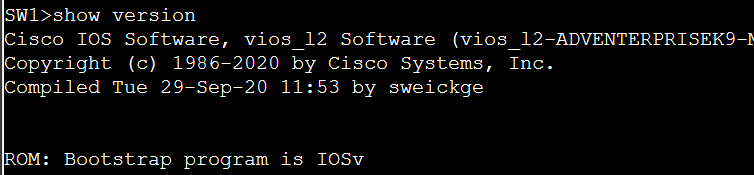
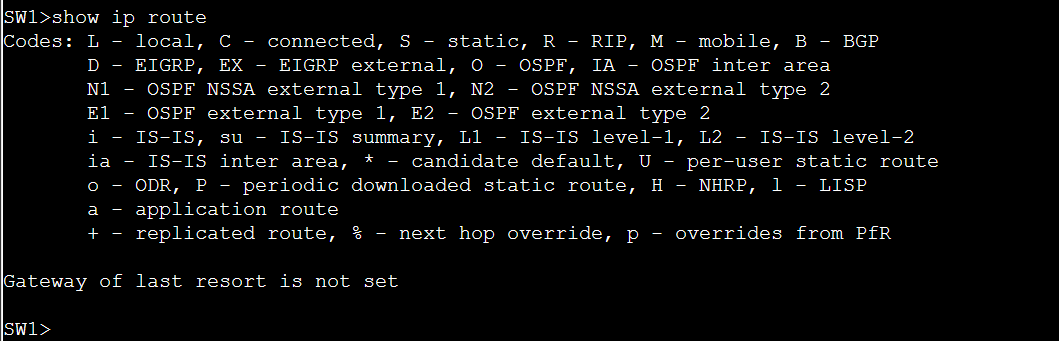
(3)测试:
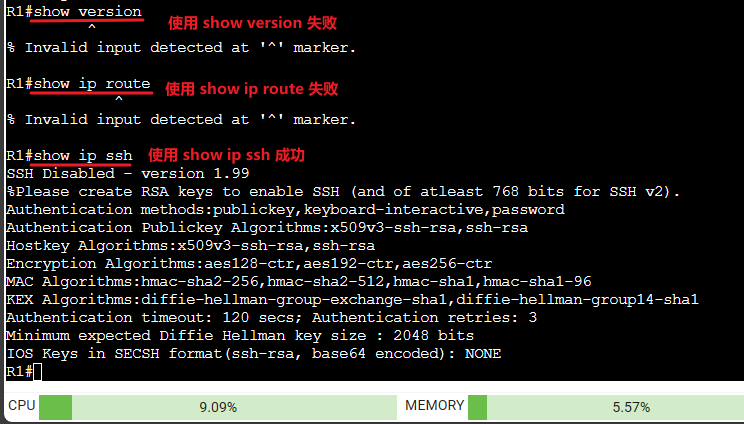
2、方法二(推荐):使用 AAA 配置 view:
(1)配置 AAA:
aaa new-model

aaa authentication login LOGIN local    //配置认证方式,使用本地数据库进行认证

aaa authorization exec AUTHOR local    //配置AAA授权使用 本地数据库进行认证
aaa authorization console
    //在全局模式启用授权

# 在 console 或 vty 接口应用 AAA:
line console 0
 login authentiaction LOGIN
 authorization exec AUTHOR

line vty 0 15
 login authentiaction LOGIN
 authorization exec AUTHOR
(2)配置 parser 视图:
parser view USER1 inclusive
 secret Skills39    //设置密码,否则有时不会生效
 commands exec include show    //先引入 show(有了这条命令就能使用 show *)
 commands exec include show ip

    //引入 show ip *
 commands exec exclude show ip route

    //排除 show ip route 命令
 commands exec exclude show version    //排除 show version 命令


 # 创建用户,并应用该 视图:
 username user1 view USER1 privilege 15 secret Skills39
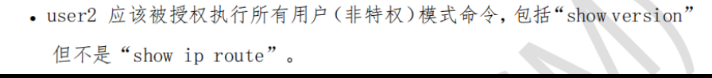
二、为 user2 配置视图:
如果要用户登陆后默认进入用户模式(>),就将用户权限设置为 1
如果要用户登陆后默认进入特权模式(#),就将用户权限设置为 15
1、配置 parser:
parser view USER2

 secret Skills39

 commands exec include show version


# 配置完可以使用 do show run | sec parser 查看是否有配置成功

username user2 privilege 1 view USER2 secret Skills39
username user2 privilege 1 view USER2 secret Skills39    //有时配置一次不会生效,再次配置一次
2、配置 aaa:
如果已经配置过一次,就无需再重复配置
aaa new-model

aaa authentication login LOGIN local

aaa authorization console

aaa authorization exec AUTHOR local

line con 0


 authorization exec AUTHOR


 login authentication LOGIN
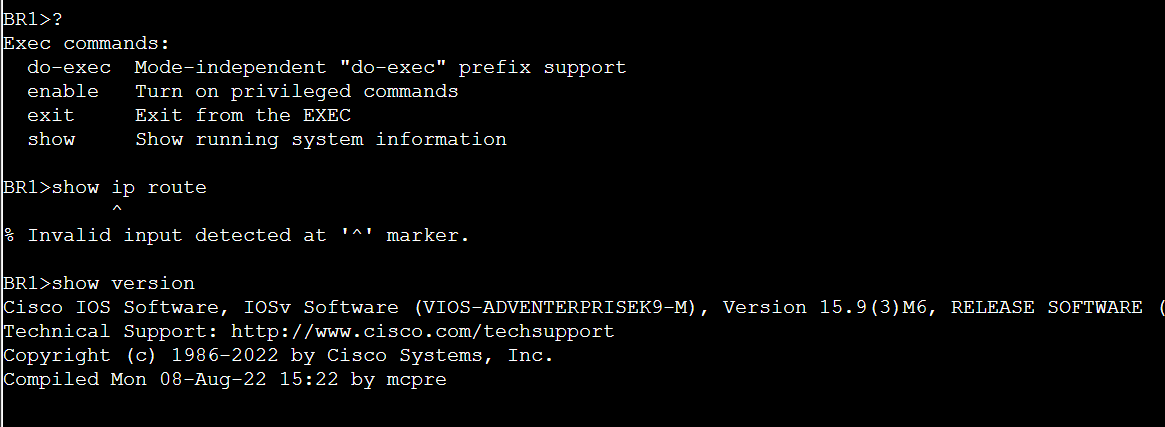
3、测试:
三、创建视图上下文 “show_view”:
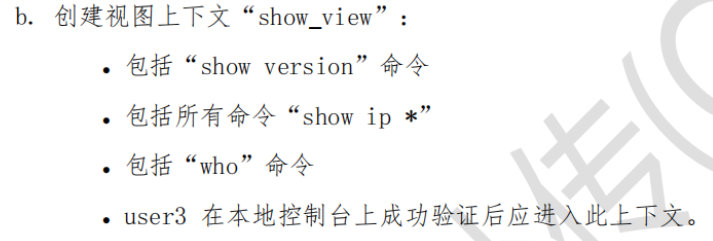
1、配置 parser:
parser view show_view
 secret Skills39
 commands exec include show version
 commands exec include who
 commands exec include all show ip    //该命令的意思是:引入 show ip *

 username user3 privilege 1 view show_view secret Skills39
 show run | sec parser view show_view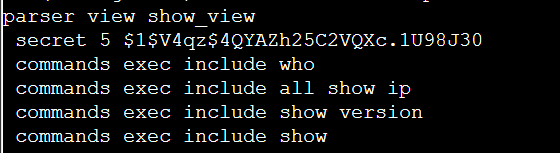
引入 show version 会自动 引入 show
2、配置 aaa:
如果已经配置过一次,就无需再重复配置
aaa new-model

aaa authentication login LOGIN local

aaa authorization console

aaa authorization exec AUTH local

line con 0


 authorization exec AUTH


 login authentication LOGIN
四、创建视图上下文 “ ping_view ”
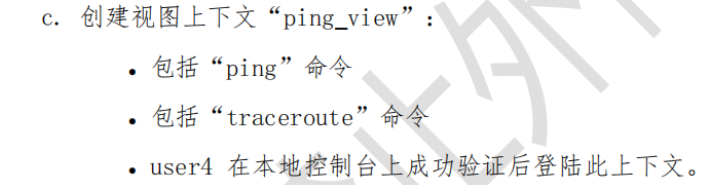
1、配置 parser:
parser view ping_view

 secret Skills39

 commands exec include traceroute

 commands exec include ping

username user4 privilege 1 view ping_view secret Skills39
show run | sec parser view ping_view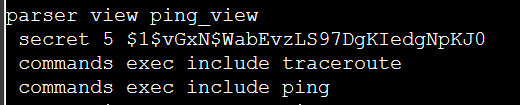
2、配置 aaa:
如果已经配置过一次,就无需再重复配置
aaa new-model

aaa authentication login LOGIN local

aaa authorization console

aaa authorization exec AUTH local

line con 0


 authorization exec AUTH


 login authentication LOGIN
五、创建超级视图:

1、创建超级视图:
parser view SUPER superview
 secret Skills39
 view show_view    //将 普通视图,show_view 引入
 view ping_view    //将普通视图,ping_view 引入

username user5 privilege 1 view SUPER secret Skills39
show run | sec parser view SUPER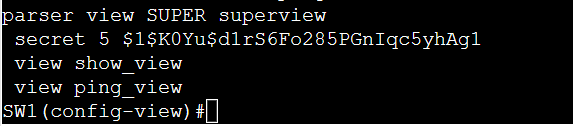
2、配置 aaa:
如果已经配置过一次,就无需再重复配置
aaa new-model

aaa authentication login LOGIN local

aaa authorization console

aaa authorization exec AUTH local

line con 0


 authorization exec AUTH


 login authentication LOGIN
3、测试: