拨号VPN.note
·确保域名能够解析到正确的IP(在两端本机hosts中写也可以)
域名也不能够解析为 127.0.1.1 ,这样连接也无法建立
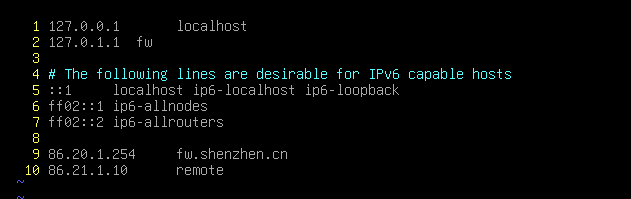
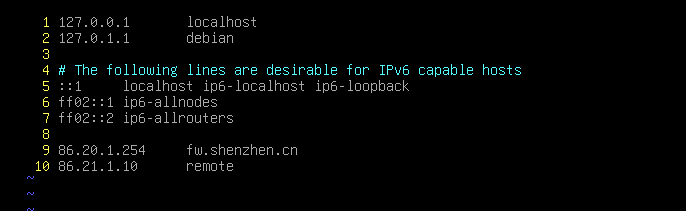
一、配置 Ikev2 证书 拨号VPN:
1、先创建证书:
注意,必须要加 SAN
如果用的域名,SAN就写 DNS
如果用的IP,SAN就写 IP
(可以同时写)
openssl req -out newreq.pem -newkey rsa:2048 -nodes -keyout newkey.pem -subj "/CN=fw.shenzhen.cn" -addext "subjectAltName=DNS:fw.shenzhen.cn, IP:86.20.1.254"
/usr/lib/ssl/misc/CA.pl -sign

openssl req -out newreq.pem -newkey rsa:2048 -nodes -keyout newkey.pem -subj "/CN=remote" -addext "subjectAltName=DNS:remote, IP:86.21.1.10"
/usr/lib/ssl/misc/CA.pl -sign
2、配置 服务端:
如果有根CA和子CA,不需要合成一张证书,全部都放进去即可(合成一张证书不会报错,但是会导致连接不上)
apt install -y strongswan libstrongswan-extra-plugins

cp ca.crt sub.crt /etc/swanctl/x509ca
cp server.crt client.crt /etc/swanctl/x509
cp server.key /etc/swanctl/private

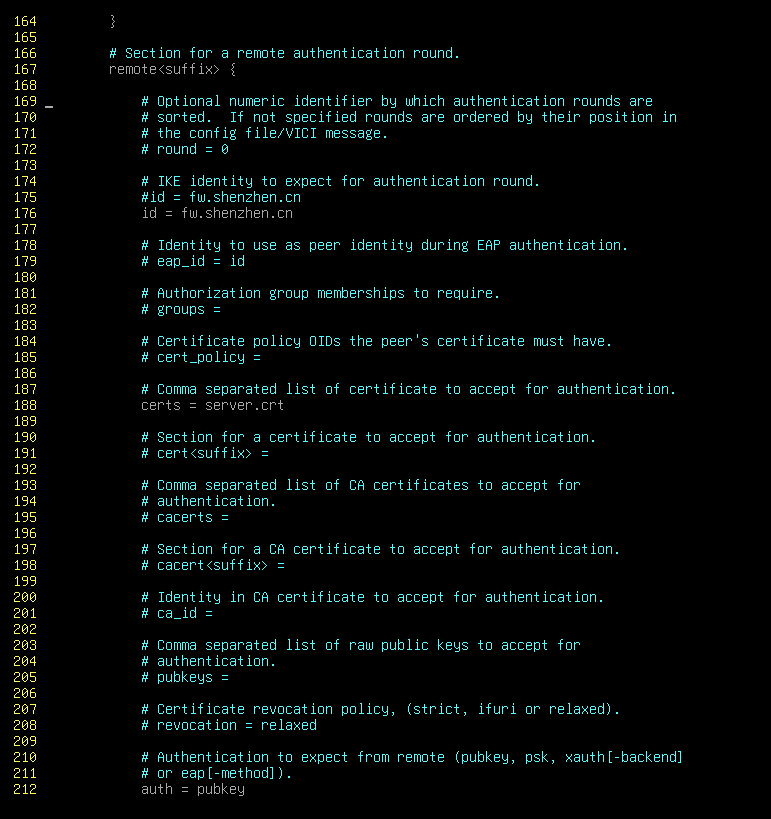
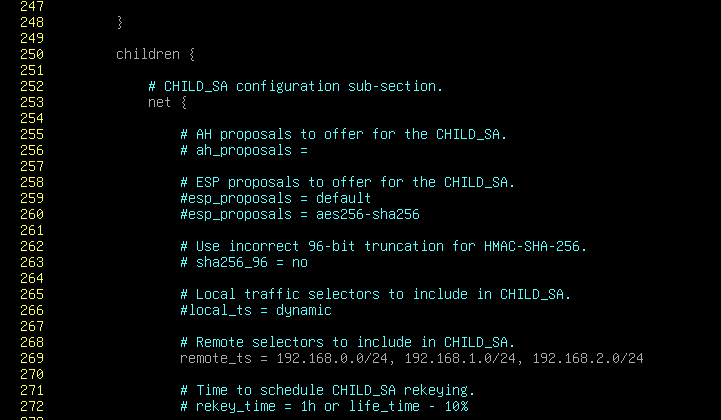
vim /etc/swanctl/swanctl.conf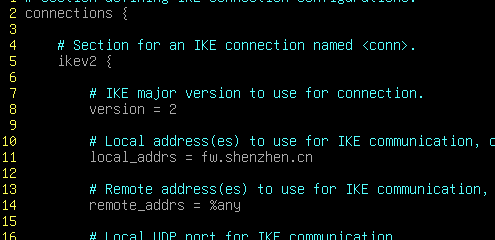
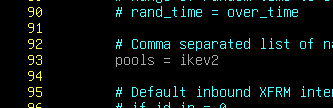
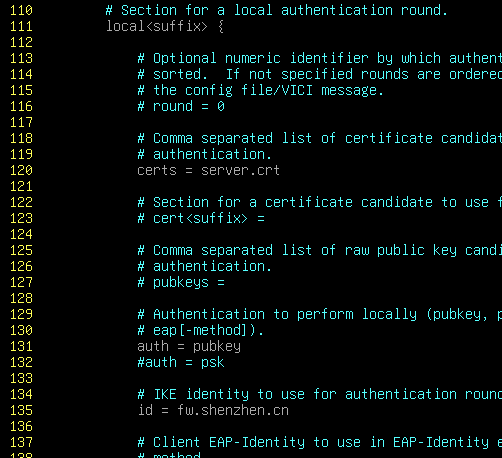
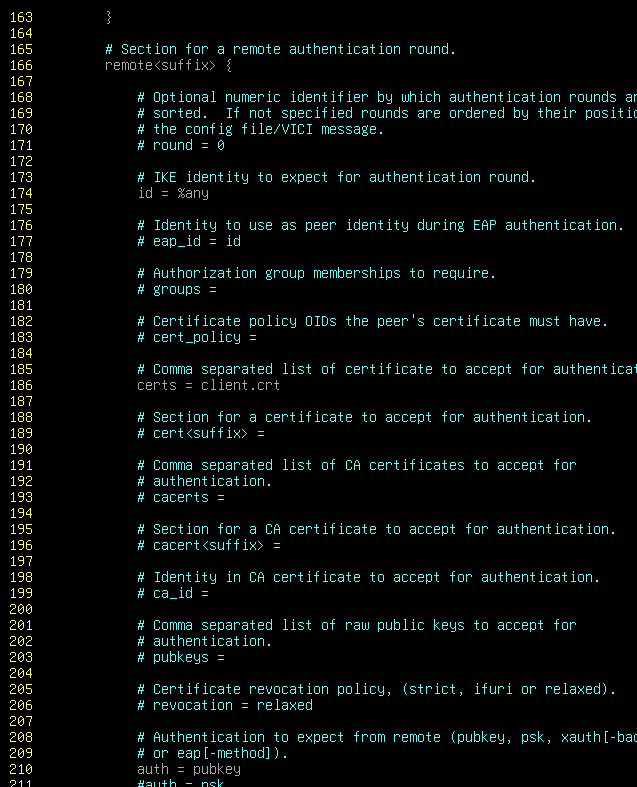
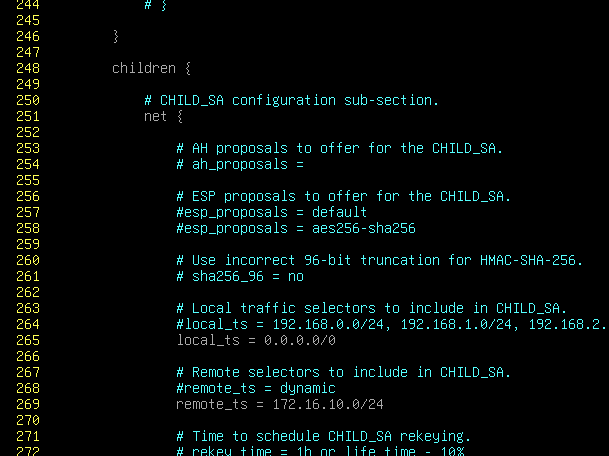
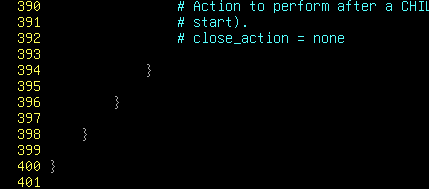
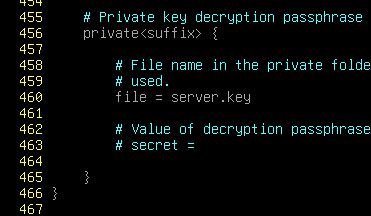
swanctl --load-all
3、配置 客户端(拨号端):
apt install -y strongswan libstrongswan-extra-plugins

cp ca.crt sub.crt /etc/swanctl/x509ca
cp client.crt server.crt /etc/swanctl/x509
cp client.key /etc/swanctl/private

vim /etc/swanctl/swanctl.conf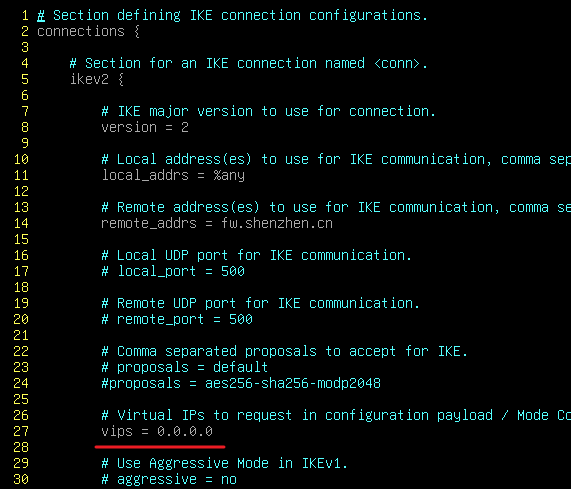
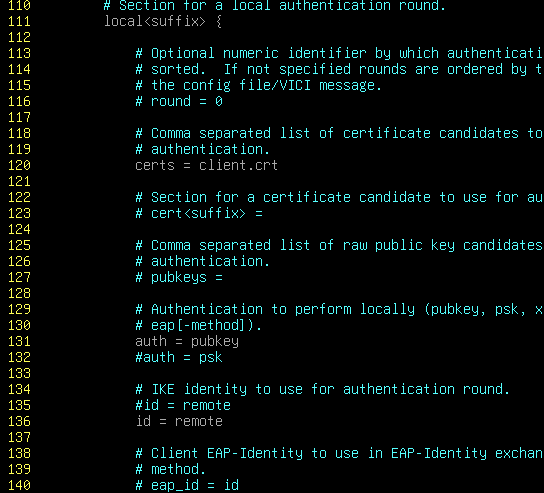
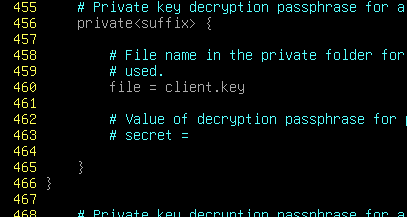
swanctl --load-all
swanctl --initiate -c net
二、加上 radius peap 认证、radius 连接 ldap:
1、配置 radius:
apt install -y freeradius freeradius-ldap

cd /etc/freeradius/3.0/mods-enabled
ln -s ../mods-available/ldap .
vim /etc/freeradius/3.0/mods-enabled/ldap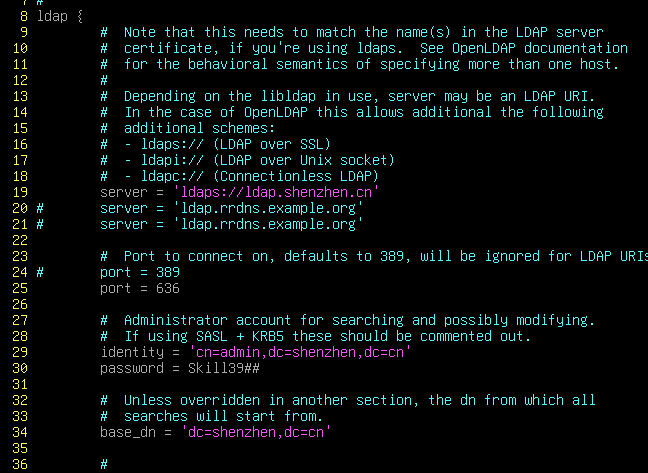
vim /etc/freeradius/3.0/sites-enabled/default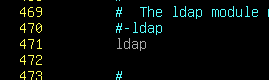
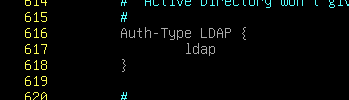
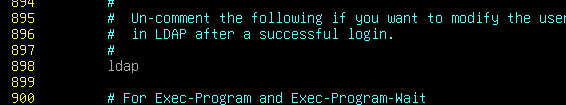
vim /etc/freeradius/3.0/mods-enabled/eap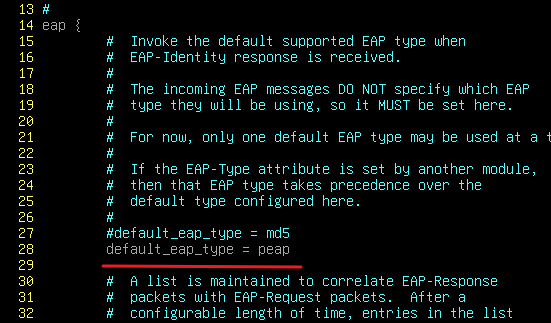
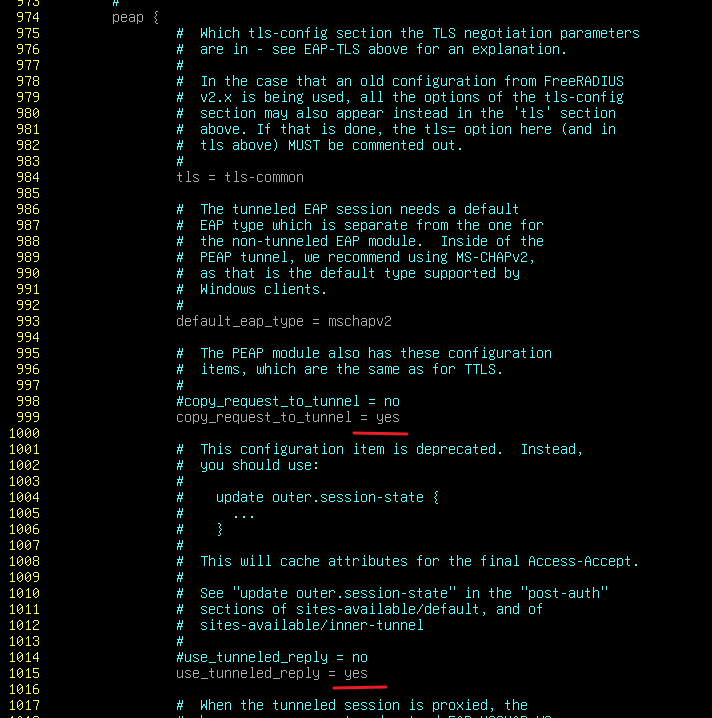
systemctl restart freeradius
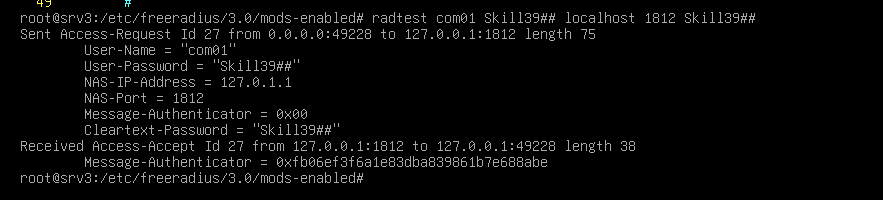
·测试 radius peap(ldap) 用户:
radtest -t mschap exp01 'Skill39##' localhost 0 Skill39##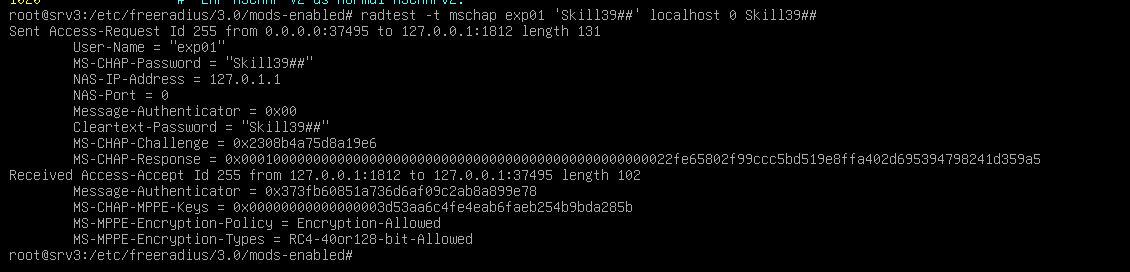
2、在上面的基础上修改 Strongswan:
1)服务端:
apt install -y libcharon-extra-plugins

vim /etc/strongswan.d/charon/eap-radius.conf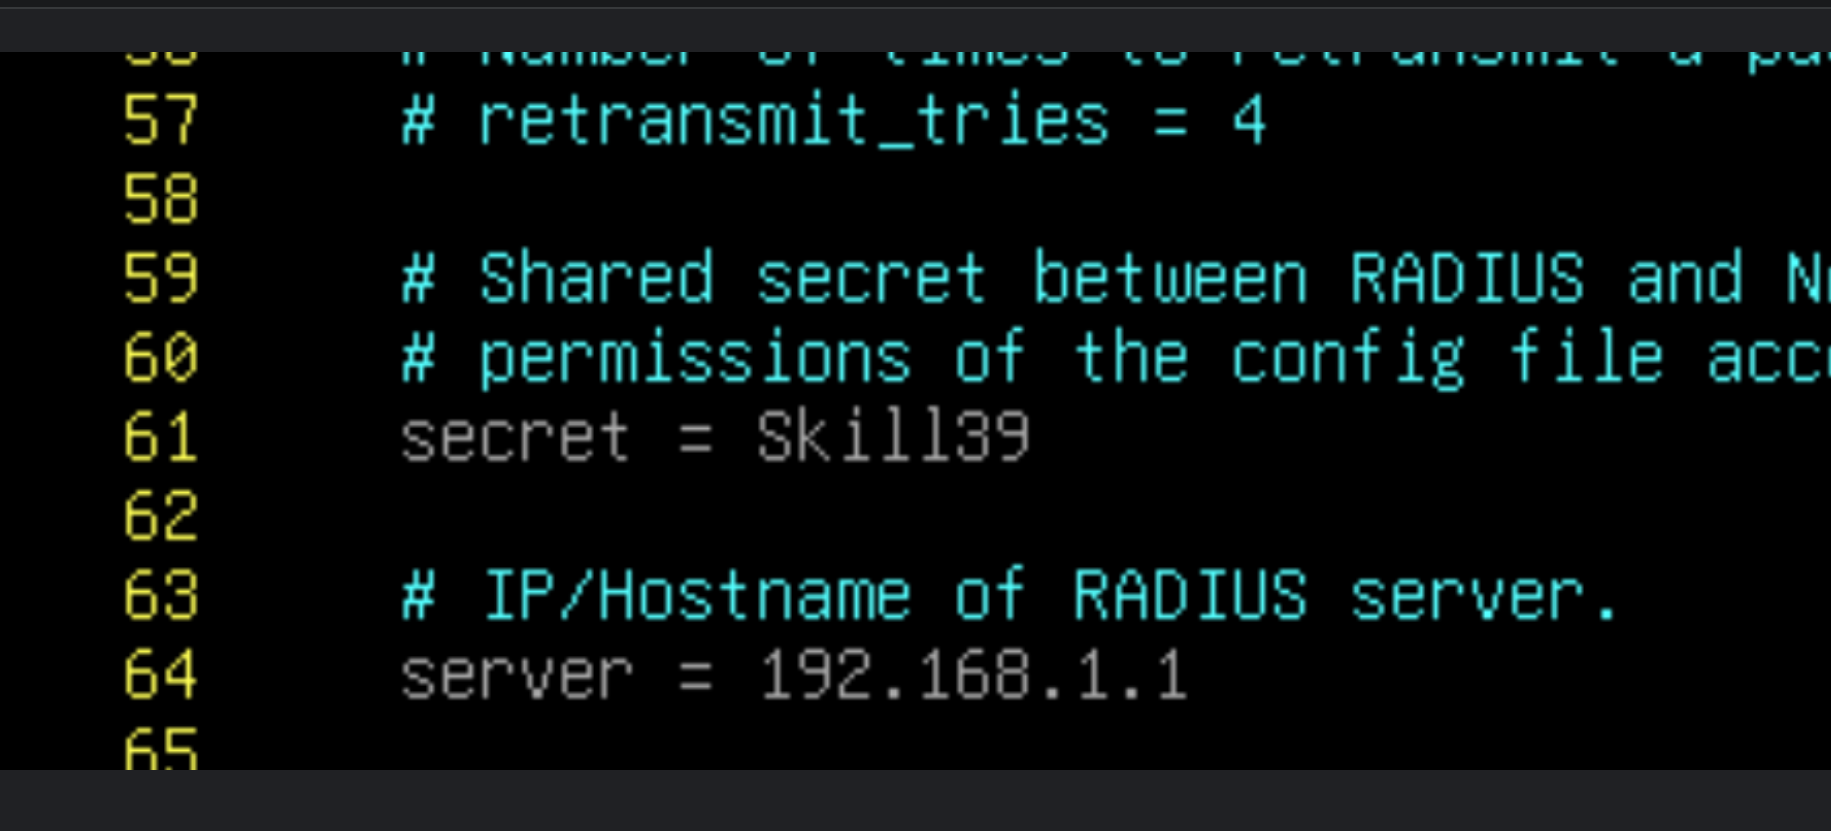
vim /etc/swanctl/swanctl.conf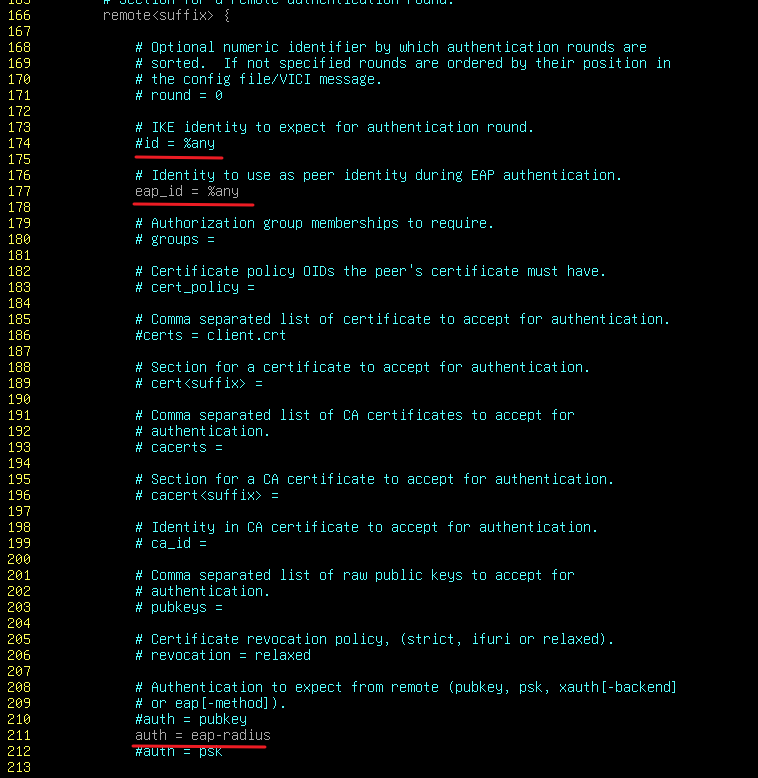
swanctl --load-all
注意:配置完必须要重启一次: systemctl restart strongswan
2)客户端:
apt install -y libcharon-extra-pluginsvim /etc/swanctl/swanctl.conf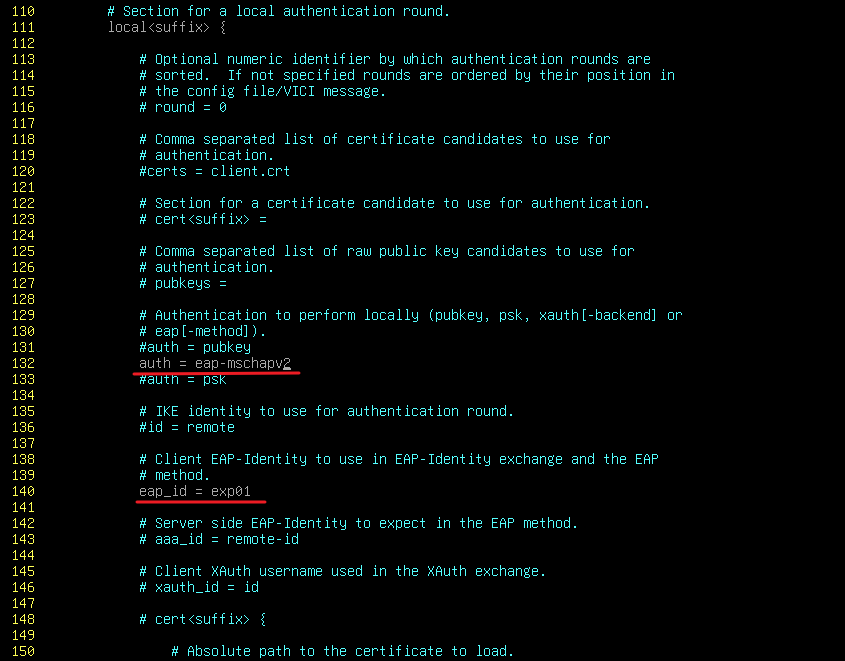
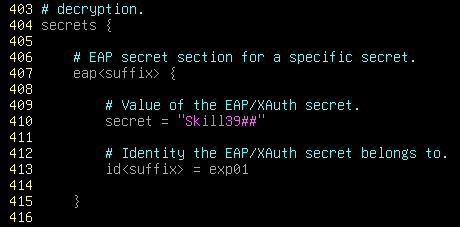
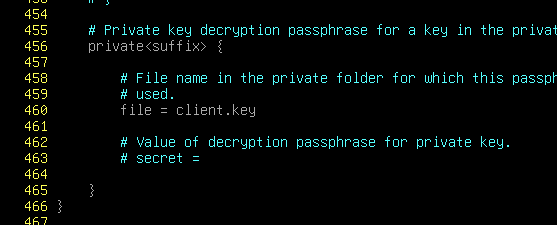
secrets 中同时又 私钥和 eap密码
swanctl --load-all
注意:配置完必须要重启一次: systemctl restart strongswan