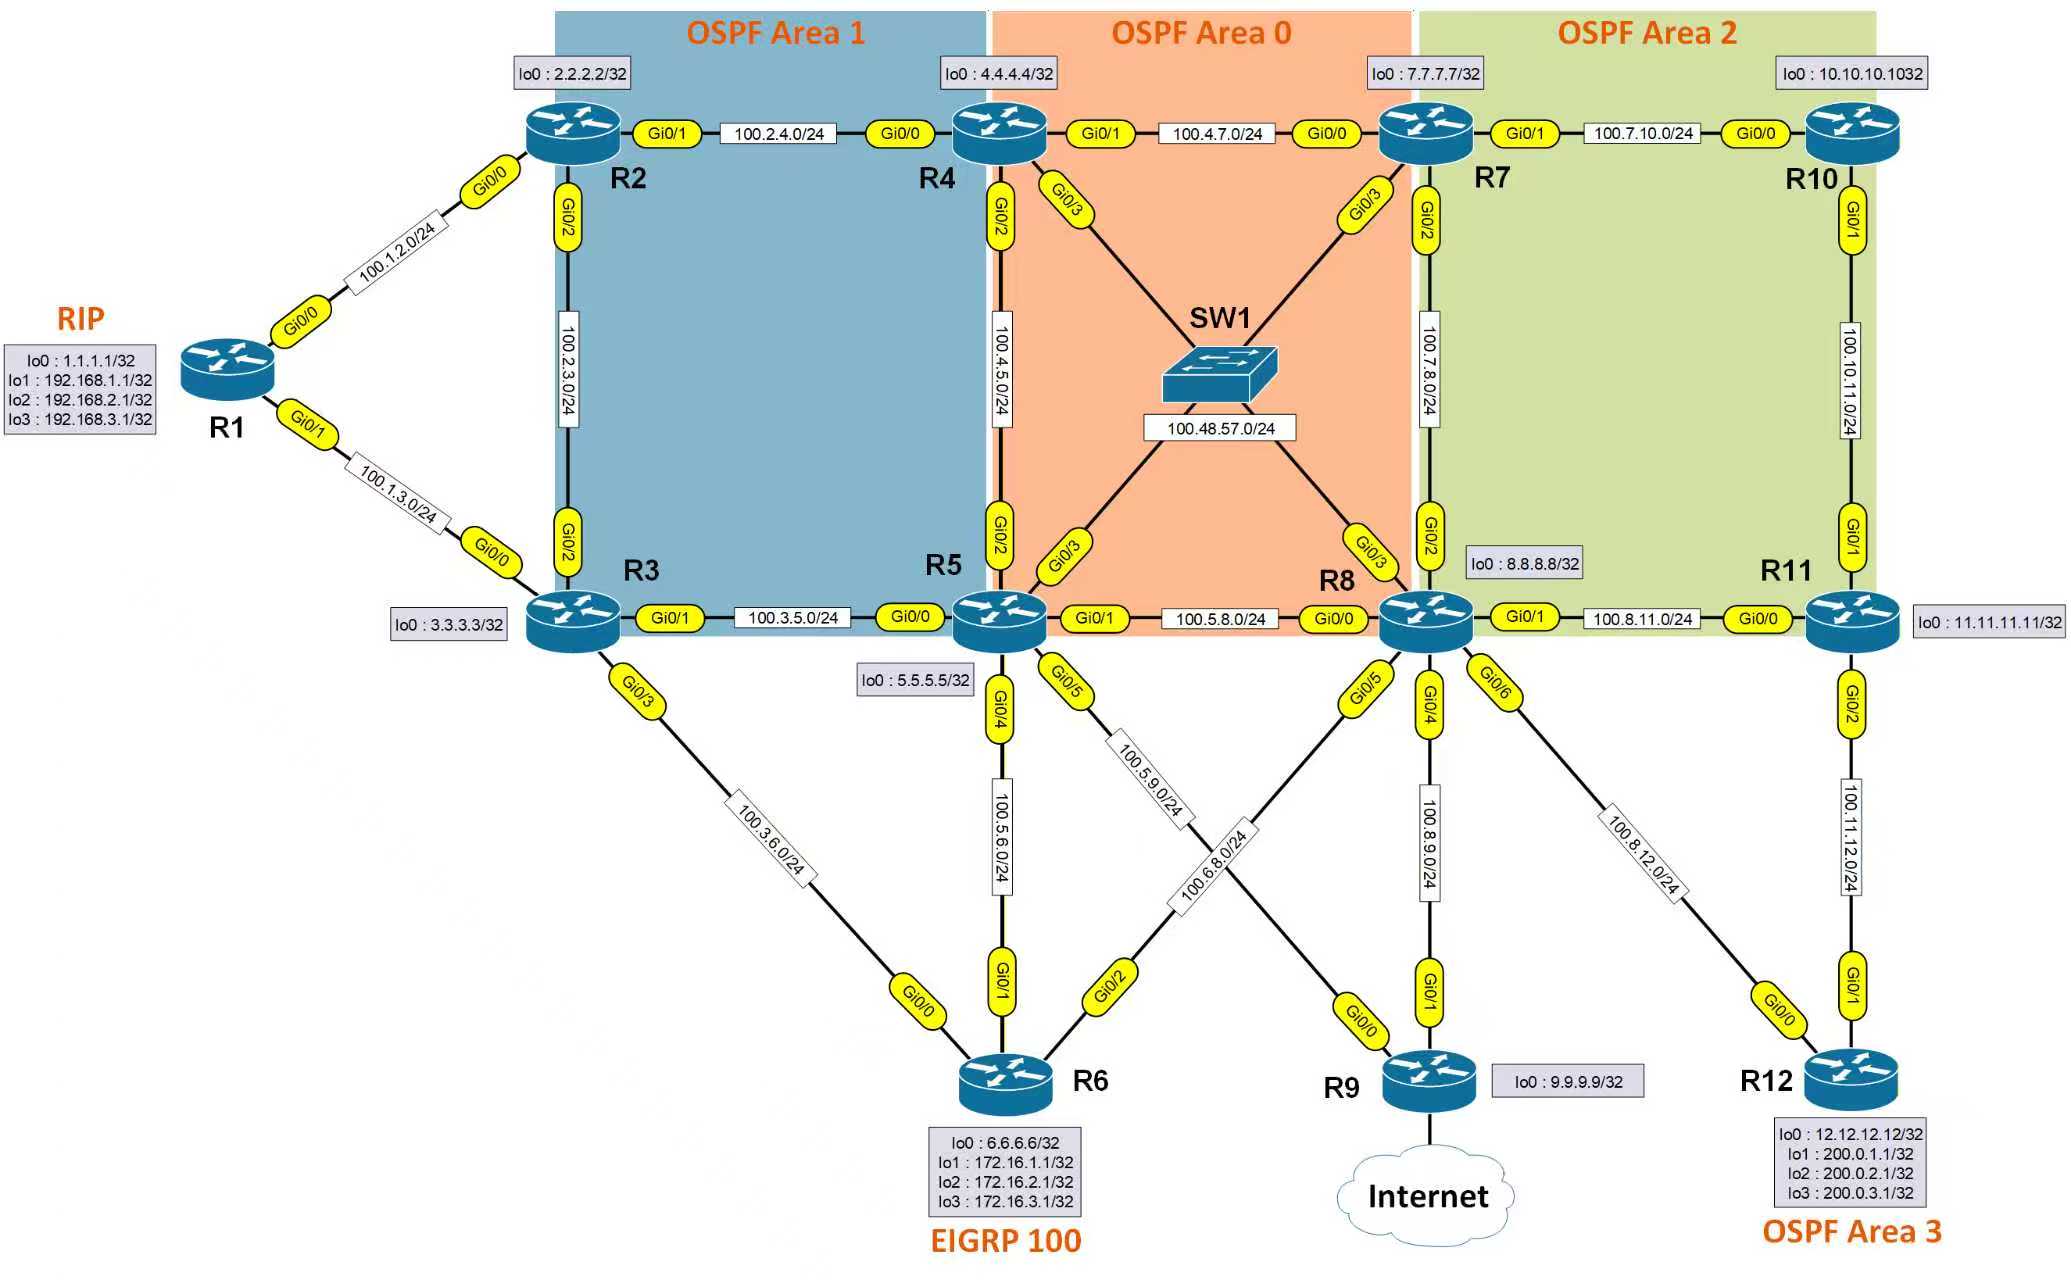
noteId: WEB5b461e0b4e4b284ee01f16e3e61de8aa · 原始路径:/ALL/网络 - C模块/1-韩国专家拓扑/4-重分发.note · 图片:2 · 附件待处理:0
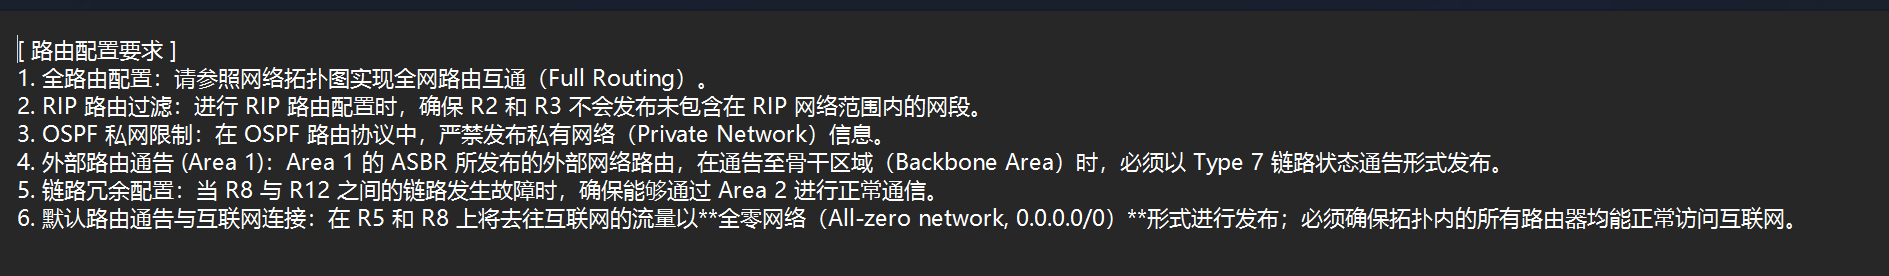
4. 外部路由通告 (Area 1):Area 1 的 ASBR 所发布的外部网络路由,在通告至骨干区域(Backbone Area)时,必须以 Type 7 链路状态通告形式发布。
# R4、5:
router ospf 1
 area 1 nssa no-summary default-information-originate

# R2、3:
route-map to_rip deny 10
 match tag 20
route-map to_rip permit 20
 set tag 10
route-map to_ospf deny 10
 match tag 10
route-map to_ospf permit 20
 set tag 20

router ospf 1
 area 1 nssa
 redistribute rip subnets route-map to_ospf

router rip
 redistribute ospf 1 route-map to_rip
 distance 100

5. 链路冗余配置:当 R8 与 R12 之间的链路发生故障时,确保能够通过 Area 2 进行正常通信。
# R7:
router ospf 1
 area 2 virtual-link 11.11.11.11
# R11:
router ospf 1
 area 2 virtual-link 7.7.7.7
# R1:
access-list 21 permit 192.168.1.1
access-list 21 permit 192.168.3.1
access-list 21 permit 192.168.2.1

route-map G0/0 permit 10
 match ip address 21
 match interface GigabitEthernet0/0
route-map G0/1 permit 10
 match ip address 21
 match interface GigabitEthernet0/1

interface Loopback1
 ip nat inside

interface Loopback2
 ip nat inside

interface Loopback3
 ip nat inside

interface GigabitEthernet0/0
 ip nat outside

interface GigabitEthernet0/1
 ip nat outside

router rip
 version 2
 network 1.0.0.0
 network 100.0.0.0
 network 192.168.1.0
 network 192.168.2.0
 network 192.168.3.0
 no auto-summary

# R2:
access-list 11 deny   192.168.1.1
access-list 11 deny   192.168.3.1
access-list 11 deny   192.168.2.1
access-list 11 deny   172.16.1.1
access-list 11 deny   172.16.3.1
access-list 11 deny   172.16.2.1
access-list 11 permit any
access-list 12 permit 192.168.1.1
access-list 12 permit 192.168.3.1
access-list 12 permit 192.168.2.1

oute-map to_rip deny 10
 match tag 20
route-map to_rip permit 20
 set tag 10

route-map to_ospf2 deny 10
 match tag 10
route-map to_ospf2 permit 20
 match ip address 11
 set tag 20

router ospf 1
 area 1 nssa
 redistribute rip subnets route-map to_ospf2
 network 2.2.2.2 0.0.0.0 area 1
 network 100.2.3.0 0.0.0.255 area 1
 network 100.2.4.0 0.0.0.255 area 1

router rip
 version 2
 redistribute ospf 1 route-map to_rip
 network 100.0.0.0
 default-information originate
 no auto-summary

# R3:
access-list 1 deny   192.168.1.1
access-list 1 deny   192.168.3.1
access-list 1 deny   192.168.2.1
access-list 1 deny   172.16.1.1
access-list 1 deny   172.16.3.1
access-list 1 deny   172.16.2.1
access-list 1 permit any
access-list 11 deny   192.168.1.1
access-list 11 deny   192.168.3.1
access-list 11 deny   192.168.2.1
access-list 11 deny   172.16.1.1
access-list 11 deny   172.16.3.1
access-list 11 deny   172.16.2.1
access-list 11 permit any
access-list 12 permit 192.168.1.1
access-list 12 permit 192.168.3.1
access-list 12 permit 192.168.2.1
access-list 15 permit 172.16.1.1
access-list 15 permit 172.16.3.1
access-list 15 permit 172.16.2.1

route-map to_eigrp deny 10
 match tag 20
route-map to_eigrp permit 20
 set tag 10

route-map to_rip deny 10
 match tag 20
route-map to_rip permit 20
 set tag 10

route-map to_ospf deny 10
 match tag 10
route-map to_ospf permit 20
 match ip address 1
 set tag 20

route-map to_ospf2 deny 10
 match tag 10
route-map to_ospf2 permit 20
 match ip address 11
 set tag 20

router eigrp 100
 network 100.3.6.0 0.0.0.255
 redistribute ospf 1 metric 1000000 10 255 1 1500 route-map to_eigrp
 redistribute rip metric 1000000 10 255 1 1500

router ospf 1
 area 1 nssa
 redistribute eigrp 100 subnets route-map to_ospf
 redistribute rip subnets route-map to_ospf2
 network 3.3.3.3 0.0.0.0 area 1
 network 100.2.3.0 0.0.0.255 area 1
 network 100.3.5.0 0.0.0.255 area 1

router rip
 version 2
 redistribute eigrp 100
 redistribute ospf 1 route-map to_rip
 network 100.0.0.0
 default-information originate
 no auto-summary

# R4:
router ospf 1
 area 1 nssa default-information-originate no-summary
 network 4.4.4.4 0.0.0.0 area 0
 network 100.2.4.0 0.0.0.255 area 1
 network 100.4.5.0 0.0.0.255 area 0
 network 100.4.7.0 0.0.0.255 area 0
 network 100.48.57.0 0.0.0.255 area 0

# R5:
access-list 1 deny   192.168.1.1
access-list 1 deny   192.168.3.1
access-list 1 deny   192.168.2.1
access-list 1 deny   172.16.1.1
access-list 1 deny   172.16.3.1
access-list 1 deny   172.16.2.1
access-list 1 permit any
access-list 15 permit 172.16.1.1
access-list 15 permit 172.16.3.1
access-list 15 permit 172.16.2.1
access-list 16 permit any

route-map to_eigrp deny 10
 match tag 20
route-map to_eigrp permit 20
 set tag 10
route-map to_ospf deny 10
 match tag 10
route-map to_ospf permit 20
 match ip address 1
 set tag 20

route-map G0/5 permit 10
 match ip address 16
 match interface GigabitEthernet0/5

ip nat inside source route-map G0/5 interface GigabitEthernet0/5 overload

router eigrp 100
 network 100.5.6.0 0.0.0.255
 redistribute ospf 1 metric 1000000 10 255 1 1500 route-map to_eigrp
router ospf 1
 area 1 nssa default-information-originate no-summary
 redistribute eigrp 100 subnets route-map to_ospf
 network 5.5.5.5 0.0.0.0 area 0
 network 100.3.5.0 0.0.0.255 area 1
 network 100.4.5.0 0.0.0.255 area 0
 network 100.5.8.0 0.0.0.255 area 0
 network 100.48.57.0 0.0.0.255 area 0
 default-information originate

# R6:
access-list 21 permit 172.16.1.1
access-list 21 permit 172.16.3.1
access-list 21 permit 172.16.2.1

route-map G0/0 permit 10
 match ip address 21
 match interface GigabitEthernet0/0
route-map G0/1 permit 10
 match ip address 21
 match interface GigabitEthernet0/1
route-map G0/2 permit 10
 match ip address 21
 match interface GigabitEthernet0/2

ip nat inside source route-map G0/0 interface GigabitEthernet0/0 overload
ip nat inside source route-map G0/1 interface GigabitEthernet0/1 overload
ip nat inside source route-map G0/2 interface GigabitEthernet0/2 overload

router eigrp 100
 network 6.6.6.6 0.0.0.0
 network 100.3.6.0 0.0.0.255
 network 100.5.6.0 0.0.0.255
 network 100.6.8.0 0.0.0.255
 network 172.16.1.1 0.0.0.0
 network 172.16.2.1 0.0.0.0
 network 172.16.3.1 0.0.0.0

# R7:
router ospf 1
 area 2 virtual-link 11.11.11.11
 network 7.7.7.7 0.0.0.0 area 0
 network 100.4.7.0 0.0.0.255 area 0
 network 100.7.8.0 0.0.0.255 area 0
 network 100.7.10.0 0.0.0.255 area 2
 network 100.48.57.0 0.0.0.255 area 0

# R8:
router eigrp 100
 network 100.6.8.0 0.0.0.255
 redistribute ospf 1 metric 1000000 10 255 1 1500 route-map to_eigrp
router ospf 1
 redistribute eigrp 100 subnets route-map to_ospf
 network 8.8.8.8 0.0.0.0 area 0
 network 100.5.8.0 0.0.0.255 area 0
 network 100.7.8.0 0.0.0.255 area 0
 network 100.8.11.0 0.0.0.255 area 2
 network 100.8.12.0 0.0.0.255 area 3
 network 100.48.57.0 0.0.0.255 area 0
 default-information originate

# R10:
router ospf 1
 network 10.10.10.10 0.0.0.0 area 2
 network 100.7.10.0 0.0.0.255 area 2
 network 100.10.11.0 0.0.0.255 area 2

# R11:
router ospf 1
 area 2 virtual-link 7.7.7.7
 network 11.11.11.11 0.0.0.0 area 2
 network 100.8.11.0 0.0.0.255 area 2
 network 100.10.11.0 0.0.0.255 area 2
 network 100.11.12.0 0.0.0.255 area 3

# R12:
router ospf 1
 network 12.12.12.12 0.0.0.0 area 3
 network 100.8.12.0 0.0.0.255 area 3
 network 100.11.12.0 0.0.0.255 area 3
 network 200.0.1.1 0.0.0.0 area 3
 network 200.0.2.1 0.0.0.0 area 3
 network 200.0.3.1 0.0.0.0 area 3