A模块-使用 Ansible配置 iptables 防火墙.note
一、编写 Ansible 剧本:
1、编写初始化剧本:
vim 01-init.yml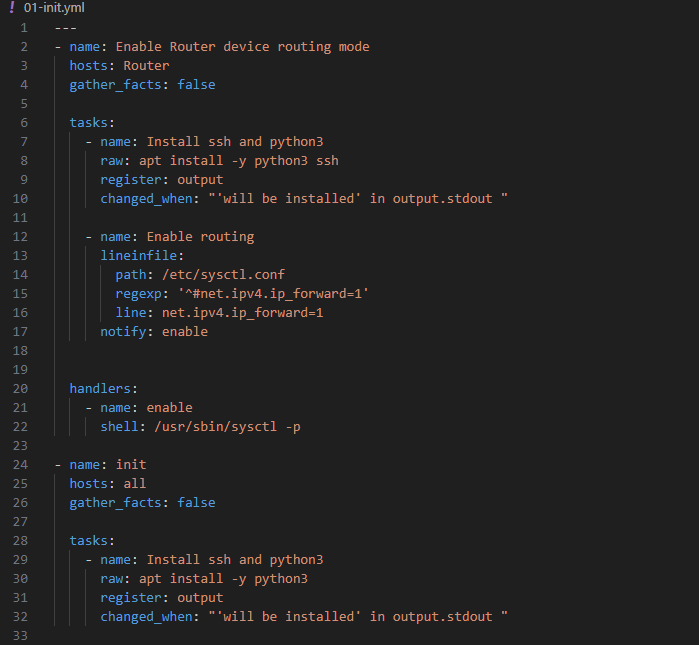
2、配置 iptables:
vim 02-router.yml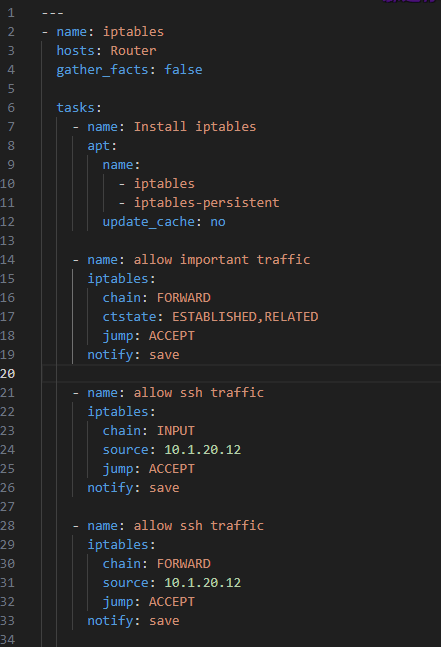
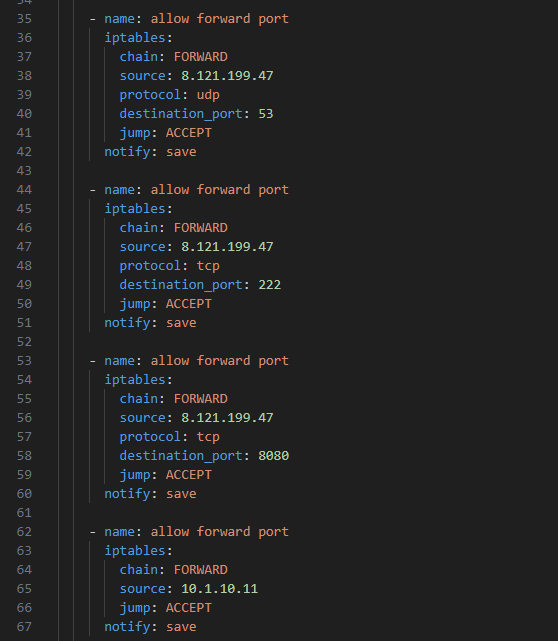
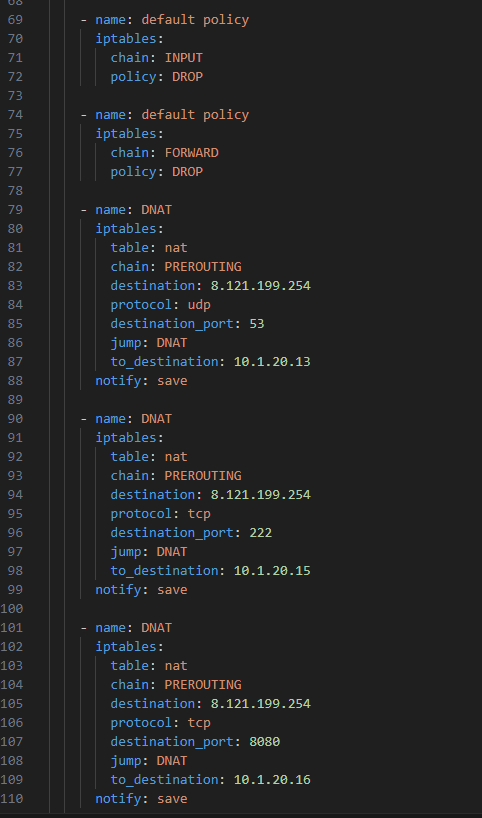
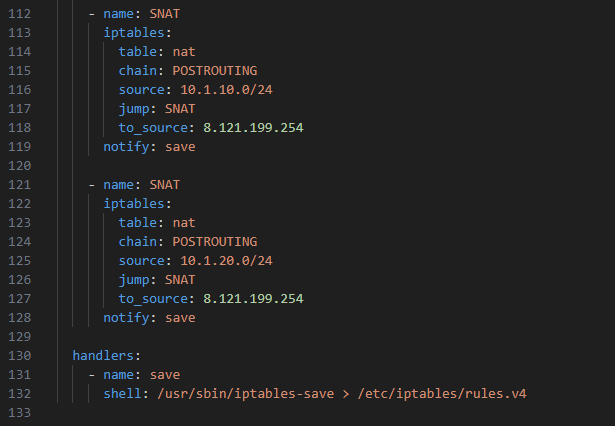
3、配置 dns:
先在服务器上配置两种DNS的配置,然后scp到Ansible主控端
# 主DNS:
vim named.conf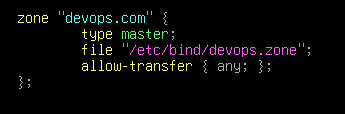
# 区域配置:
vim devops.zone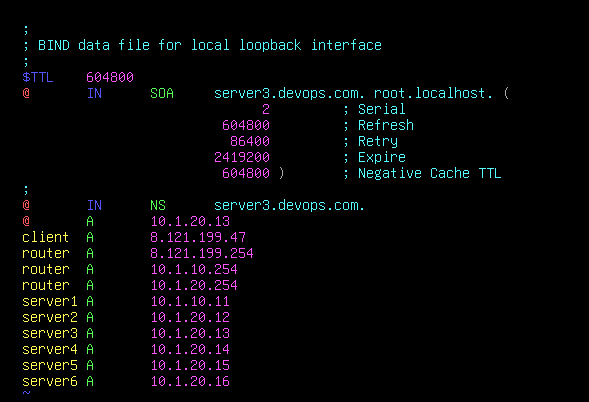
# 从属DNS配置:
vim named.conf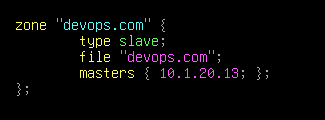
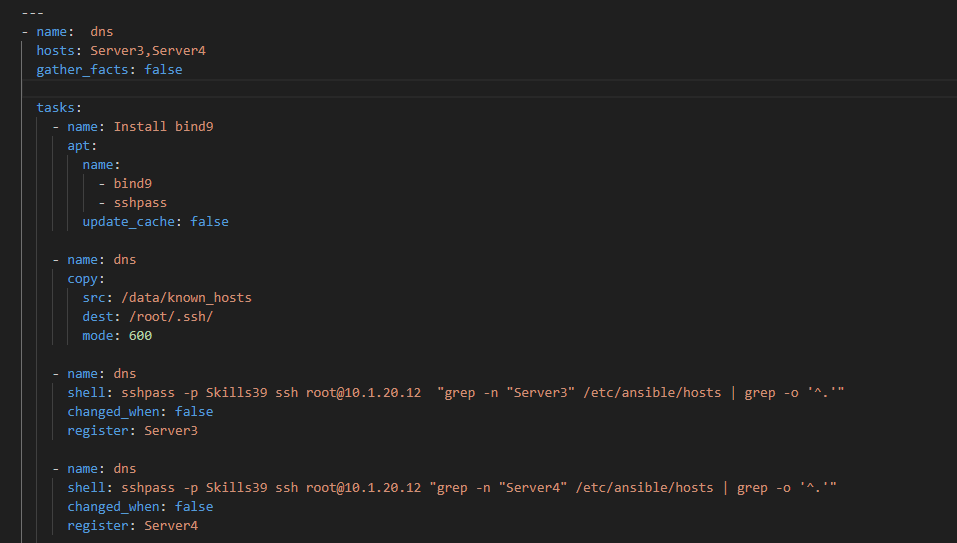
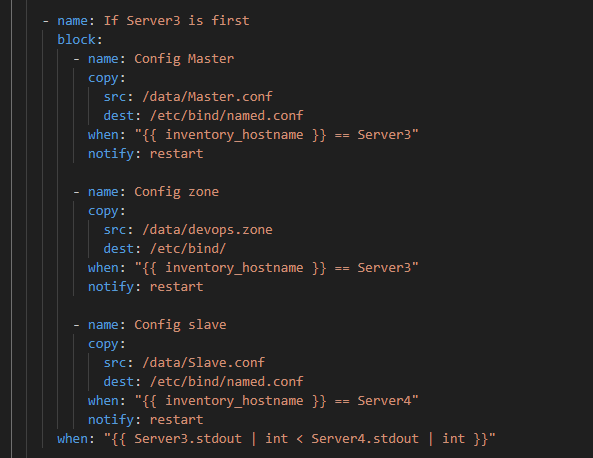
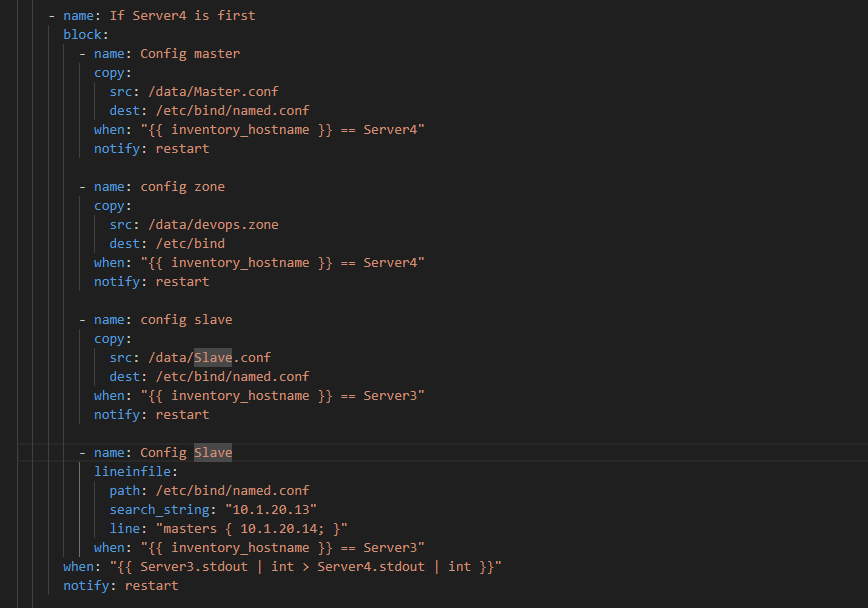
剧本解析:先使用ssh连接到 ansible主控端(ssh会检查密钥指纹,需要交互输入yes,那么就先将被控端的known_hosts 文件先复制到Ansible主控端,然后在使用ssh连接之前,先将该文件copy过去),然后使用 grep 过滤出Server3 和 Server4 处于hosts文件中的行数,使用将行数比大小的方式来决定哪个为主DNS,最后使用 copy模块配置DNS

vim 03-dns.yml
大体分为三部分:
通过ssh连接获取变量:
当server3位于前面时:
当server4位于前面时:
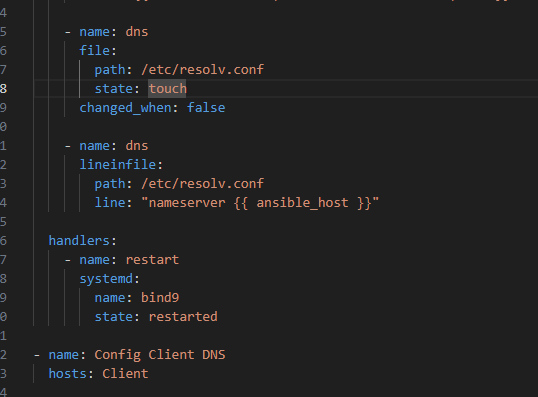
重启服务:
4、配置 web:
# 在 /etc/ansible/hosts 文件中 定义 webport字段:
vim /etc/ansible/hosts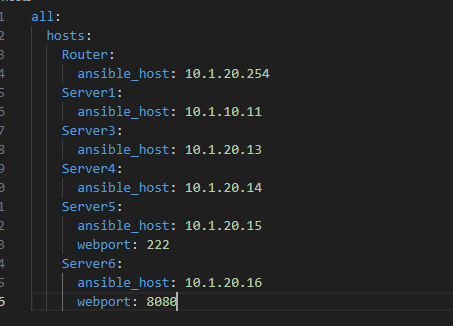
vim 04-web.yml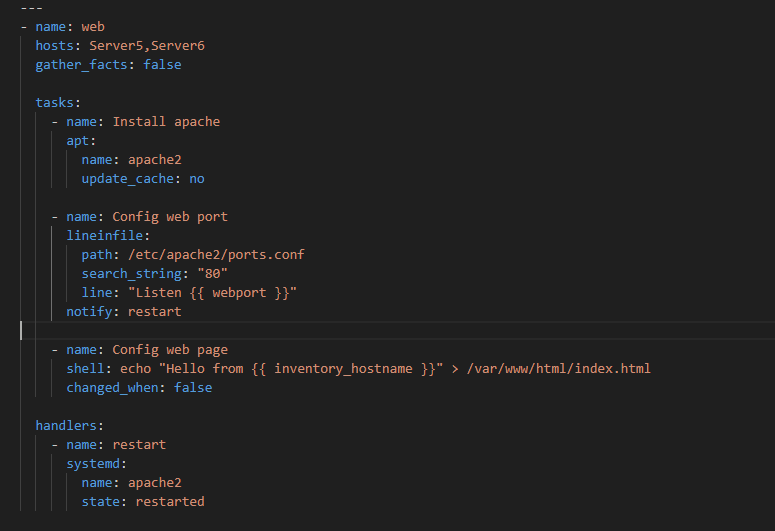
·将剧本总和进 剧本文件: